Produtos

Suíte AppSec avançada, construída para desenvolvedores.

  • Dependências (SCA)
  • Cadeia de Suprimentos (Malware)
  • SAST
  • Análise aprofundada das relações públicas
    NOVO
  • AI SAST
    Novo
  • Qualidade de Código
  • Secrets
  • Licenças (SBOM)
  • Software Desatualizado
  • Aikido Libraries
  • Bibliotecas
    NOVO

Segurança na nuvem unificada com visibilidade em tempo real.

  • Má-configurações da Cloud
  • Máquinas Virtuais
  • Infraestrutura como Código
  • Varredura de K8s
  • Imagens de Container
  • Imagens Endurecidas
  • Dados (DSPM)
    NOVO

Testes de segurança ofensiva impulsionados por IA.

  • Pentests Contínuos
  • Pentests
  • DAST
  • Superfície de Ataque
  • Análise de API
  • Aikido Máquina
    NOVO

defesa em tempo de execução no aplicativo e detecção de ameaças.

  • Proteção de Dispositivos
    NOVO
  • proteção em tempo de execução
  • proteção contra bots
Soluções
Por Recurso
AI AutoFix
segurança CI/CD
integrações IDE
Escaneamento On-Prem
Pentests Contínuos
Segurança da Cadeia de Suprimentos
Por Caso de Uso
Testes de penetração no Android
NOVO
Conformidade
gerenciamento de vulnerabilidades
Gere SBOMs
ASPM
CSPM
IA na Aikido
Bloquear 0-Days
Shadow AI
NOVO
Auditoria de segurança do código
NOVO
Cobertura de código
NOVO
Por Estágio
Startup
Empresas
Por Indústria
FinTech
HealthTech
HRTech
Legal Tech
Empresas do Grupo
Agências
Apps móveis
Manufatura
Setor Público
Bancos
Telecomunicações
Vibe Coding
FedRAMP
Soluções
Casos de Uso
Conformidade
Automatize SOC 2, ISO e muito mais
gerenciamento de vulnerabilidades
Gestão de vulnerabilidades tudo-em-um
Proteja Seu Código
Segurança avançada de código
Gere SBOMs
relatórios SCA com 1 clique
ASPM
AppSec de ponta a ponta
CSPM
segurança na nuvem de ponta a ponta
IA na Aikido
Deixe a AI do Aikido fazer o trabalho
Bloquear 0-Days
Bloqueie ameaças antes do impacto
Indústrias
FinTech
HealthTech
HRTech
Legal Tech
Empresas do Grupo
Agências
Startups
Empresas
Apps móveis
Manufatura
Setor Público
Bancos
Recursos
Desenvolvedor
Docs
Como usar o Aikido
Docs da API Pública
Hub de desenvolvedores Aikido
Changelog
Veja o que foi lançado
Relatórios
Pesquisas, insights e guias
Centro de Confiança
Seguro, privado, em conformidade
Open Source
Zen
proteção de firewall incorporado no aplicativo
Ícone de um globo com um símbolo de rede conectada dentro de um quadrado arredondado.
Opengrep
Motor de análise de código
Aikido Safe Chain
Previna malware durante a instalação.
Betterleaks
Um scanner de Secrets melhor
Empresa
Blog
Receba insights, atualizações e muito mais
Clientes
Confiado pelas melhores equipes
Relatório sobre o Panorama da IA
Insights de 450 CISOs e devs
Eventos e Webinars
Sessões, meetups e eventos
Relatórios
Relatórios da indústria, pesquisas e análises
Aikido Threat Intel

Ameaças de malware e vulnerabilidades em tempo real

Fundo preto abstrato com uma grade de pequenos pontos brancos uniformemente espaçados.

Ir para o Feed

Integrações
IDEs
Sistemas de CI/CD
Clouds
Sistemas Git
Conformidade
Mensageiros
Gerenciadores de Tarefas
Mais integrações
Sobre
Sobre
Sobre
Conheça a equipe
Carreiras
Vagas
Estamos contratando
Kit de Imprensa
Download de ativos de marca
Eventos
Nos vemos por aí?
Open Source
Nossos projetos OSS
Histórias de Clientes
Confiado pelas melhores equipes
Programa de Parceiros
Seja nosso parceiro
PreçosContato
Login
Comece Gratuitamente
Aikido
Login
Menu
Aikido
EN
EN
FR
JP
DE
PT
ES
IT
TR
Login
Comece Gratuitamente
Não é necessário cc
AIKIDO E INTEGRAÇÃO DRATA

Mantenha-se preparado para as auditorias SOC 2 e ISO 27001, sem atrasar a sua equipa de desenvolvimento.

Aikido deteta e corrige as vulnerabilidades de código e na nuvem que o seu auditor verifica e sincroniza-as com o Drata, sem sobrecarregar a sua equipa de desenvolvimento.

PARA OS CLIENTES DA DRATA
Solicite um teste de penetração gratuito ou a metade do preço,
, adaptado ao seu nível.
Solicite o seu teste de penetração
É A PRIMEIRA VEZ QUE VISITA A DRATA?
Obtenha um desconto de 25 % na sua licença do Aikido .
Obter o desconto da Drata
Emblema circular azul com texto branco lendo 'AICPA SOC' e a URL 'aicpa.org/soc4so', cercado pela frase 'SOC para Organizações de Serviço | Organizações de Serviço'.
SOC2
ISO27001
Oferta

Oferta exclusiva para clientes da Drata

Cada nível do Drata inclui um benefício « Aikido ». Dependendo do seu plano, trata-se de uma auditoria de código gratuita, um teste de penetração gratuito ou uma avaliação personalizada. 

Fundação
Avançado
Empresas
Benefício gratuito do « Aikido »
Auditoria de segurança do código
Teste de penetração com IA
Avaliação personalizada, adaptada à sua pilha de tecnologias
Pentest
50% de desconto
Incluído
Incluído, abrangido
Relatório pronto para apresentação ao auditor 
Conclusões comprovadas
Reexames ilimitados (durante 6 meses)

Auditoria de segurança do código

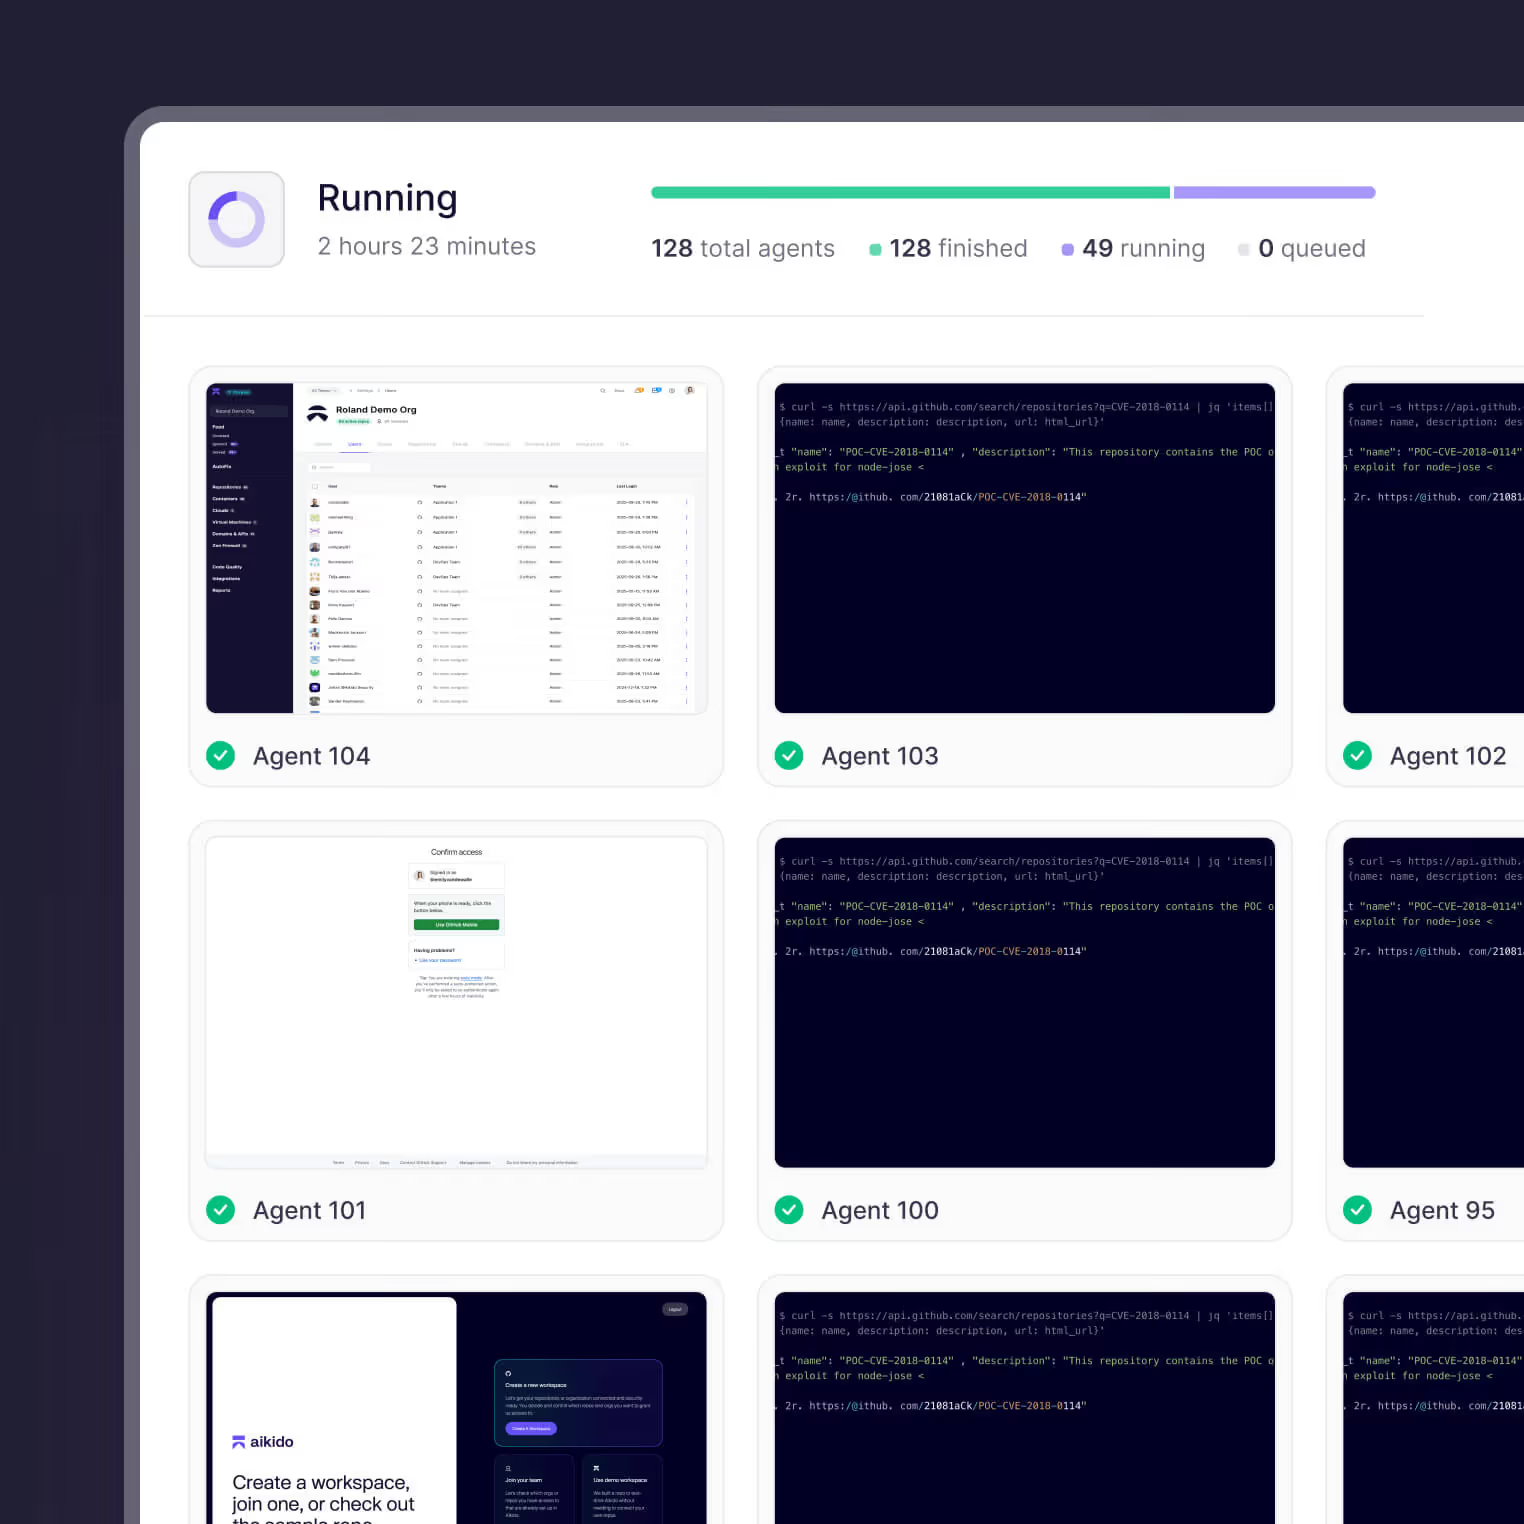
AikidoOs agentes do [nome] analisam o seu código-fonte para detetar falhas lógicas que os analisadores estáticos não identificam, como IDOR, controle de acesso quebrado e erros de lógica de negócio, em todo o repositório.

  • Ideal quando se está a implementar uma grande alteração ou quando ainda não é possível realizar um teste de penetração num alvo em produção: pré-implementação, sem ambiente de teste, aplicações móveis ou internas=

  • Cada descoberta explica por que motivo é vulnerável e inclui um PR de correção automática

  • Analisa o seu código diretamente, sem necessidade de um ambiente de produção, e apresenta os resultados em cerca de um dia
    ‍
Saiba mais

Pentest de IA 

Centenas de agentes autónomos atacam a sua aplicação em produção, as suas APIs e a sua infraestrutura, tal como um verdadeiro atacante faria, e, em seguida, comprovam cada descoberta antes de esta chegar ao seu relatório.

  • Demonstra quais são as vulnerabilidades que podem realmente ser exploradas, sem falsos positivos

  • O teste de penetração em tempo real exigido pelas normas SOC 2 e ISO 27001, entregue no mesmo dia

  • Correção automática com um clique e novos testes gratuitos para confirmar as correções efetuadas

Como funciona

Aikido cobre todos os requisitos técnicos de segurança de código e segurança na nuvem para SOC2 Tipo 2, ISO 27001:2022, e mais

Controles SOC 2

Avaliação de riscos

CC3.3: Considerar o potencial de fraude
CC3.2: Estimar a significância dos riscos identificados

Atividades de controle

CC5.2: A entidade seleciona e desenvolve atividades de controle gerais sobre tecnologia para apoiar o alcance dos objetivos

Controles de acesso lógico e físico

CC6.1
CC6.6
CC6.7
CC6.8

Operações do sistema

CC7.1: Monitorar infraestrutura e software
CC7.1: Implementar mecanismo de detecção de mudanças
CC7.1: Detectar componentes desconhecidos ou não autorizados
CC7.1: Realizar varreduras de vulnerabilidade
CC7.1: Implementar filtros para analisar anomalias
CC7.1: Restaurar os ambientes afetados

Critérios adicionais para disponibilidade

CC10.3: Testa a integridade e a completude dos dados de backup

Gerenciamento de mudanças

CC8.1: Proteger informações confidenciais
CC8.1: Rastrear mudanças no sistema

Controles ISO 27001

Controles tecnológicos

A.8.2: Direitos de acesso privilegiado
A.8.3: Restrição de acesso à informação
A.8.5: Autenticação segura
A.8.6: Gestão de capacidade
A.8.7: Proteção contra malware
A.8.8: Gestão de vulnerabilidades técnicas
A.8.9: Gestão de configuração
A.8.12: Prevenção de vazamento de dados
A.8.13: Backups
A.8.15: Logging
A.8.16: Monitoramento de atividades
A.8.18: Uso de programas utilitários privilegiados
A.8.20: Segurança de rede
A.8.24: Uso de criptografia
A.8.25: Ciclo de vida de desenvolvimento seguro
A.8.28: Codificação segura
A.8.31: Separação de ambientes de desenvolvimento, teste e produção
A.8.32: Gestão de mudanças

Controles organizacionais

A.5.15: Controle de acesso
A.5.16: Gerenciamento de identidade
A.5.28: Coleta de evidências
A.5.33: Proteção de registros

Uma Plataforma Unificada para Proteger Seu Software

Do código à Cloud e ao tempo de execução, o Aikido cobre todas as camadas da segurança de software moderna.
Comece com o módulo que você precisa, desbloqueie a plataforma completa à medida que cresce.

Conecte seu código, Cloud e Containers

Não importa qual a sua stack de ferramentas. O Aikido se conecta com as stacks mais populares e escaneia continuamente em busca de problemas.

Receba alertas relevantes de segurança e qualidade de código

Não é preciso filtrar centenas de alertas. Apenas alguns deles realmente importam. O Aikido faz o Auto-triage das notificações.

seta para baixo

Desbloqueie o Poder do Aikido e da Drata

gerenciamento de vulnerabilidades Abrangente

Os recursos avançados de varredura de vulnerabilidades do Aikido trabalham em conjunto com a conformidade de segurança automatizada da Drata para fornecer uma solução holística.

Identifique vulnerabilidades, avalie riscos e tome medidas proativas para fortalecer sua postura de segurança.

Fluxos de Trabalho de Segurança Simplificados

Diga adeus aos processos manuais e fluxos de trabalho de segurança complexos. Ao integrar o Aikido com a Drata, você pode otimizar suas operações de segurança e automatizar tarefas de conformidade.

Desfrute da conveniência de gerenciamento centralizado, aplicação consistente de políticas e fluxos de trabalho simplificados.

Monitoramento em Tempo Real

Fique um passo à frente de ameaças potenciais com monitoramento e relatórios em tempo real. Monitore as vulnerabilidades à medida que surgem, garantindo detecção e resposta em tempo hábil.

Gere relatórios abrangentes que fornecem insights acionáveis para sua equipe de segurança e stakeholders. Tome decisões informadas e demonstre conformidade sem esforço.

Configuração

Como configurar a integração com Drata

Habilitar Integração

Conecte Aikido e Drata

1

Crie uma conta Aikido e vá para as configurações de integrações para configurar a conexão. Em apenas alguns cliques, você pode conectar o Aikido à Drata.

Sincronizar Dados de Vulnerabilidade

2

O Aikido sincroniza automaticamente os dados de vulnerabilidades entre Aikido e Drata. Essa integração garante que suas informações de vulnerabilidade estejam sempre atualizadas, possibilitando uma avaliação de risco precisa e uma remediação eficiente. (Confira os detalhes técnicos em nossa documentação)

Corrija problemas com Insights Acionáveis

3

Aproveite o poder do Aikido e da Drata para obter insights acionáveis e priorizar vulnerabilidades de forma eficaz. Faça a transição perfeita da identificação para a remediação, garantindo que seus esforços de segurança sejam direcionados e impactantes.

Quando as equipes de desenvolvimento mudam para , elas ficam impressionadas

Sem
1

Conciliando múltiplas ferramentas DevSecOps

2

Ser sobrecarregado com alertas de segurança irrelevantes

3

Tentando compreender documentação de nível de doutorado sobre correções

4

Passar horas configurando múltiplos repositórios e Clouds

Com
1

Tenha uma ferramenta completa que cobre 99% das ameaças

2

Receba 85% menos alertas irrelevantes

3

Corrija problemas rapidamente com explicações extremamente simples

4

Configure repositórios e a configuração da Cloud em menos de um minuto

Integre o Aikido com a Drata

A habilitação da integração com a Drata é feita em poucos cliques.

Reivindicar o meu PentestReivindicar o desconto da Drata

Solicite o seu teste de penetração

Usar teclado
Use a tecla esquerda para navegar para o anterior no slider do Aikido
Use a tecla de seta para a direita para navegar para o próximo slide
para navegar pelos artigos
Visite nosso Blog
O aumento repentino de vulnerabilidades CVE nas principais empresas de software constitui um problema de correção
Por
Sooraj Shah
Sooraj Shah

O aumento repentino de vulnerabilidades CVE nas principais empresas de software constitui um problema de correção

Notícias
10 de setembro de 2026
Ler mais
Jason Haddix: Deixem de ter medo pentest de IA
Por
Nicholas Thomson
Nicholas Thomson

Jason Haddix: Deixem de ter medo pentest de IA

Guias e Melhores Práticas
8 de setembro de 2026
Ler mais
Um pacote Flutter comprometido no pub.dev contém o malware XCSSET
Por
Ilyas Makari
Ilyas Makari

Um pacote Flutter comprometido no pub.dev contém o malware XCSSET

Vulnerabilidades e Ameaças
8 de setembro de 2026
Ler mais
Shai-Hulud ressuscita após 111 dias
Por
Charlie Eriksen
Charlie Eriksen

Shai-Hulud ressuscita após 111 dias

Vulnerabilidades e Ameaças
7 de setembro de 2026
Ler mais
Correção do StyleSmuggler: aplicar o patch para a vulnerabilidade RCE no Magento e no Adobe Commerce
Por
Sooraj Shah
Sooraj Shah

Correção do StyleSmuggler: aplicar o patch para a vulnerabilidade RCE no Magento e no Adobe Commerce

Vulnerabilidades e Ameaças
7 de setembro de 2026
Ler mais
Deixe de violar os SLAs: como aplicar correções às vulnerabilidades antes mesmo de a correção ser lançada
Por
Shaun Brown
Shaun Brown

Deixe de violar os SLAs: como aplicar correções às vulnerabilidades antes mesmo de a correção ser lançada

Aikido
4 de setembro de 2026
Ler mais
O MECCHA CHAMELEON não consegue esconder-se do RCE
Por
Robbe Van Roey
Robbe Van Roey

O MECCHA CHAMELEON não consegue esconder-se do RCE

Vulnerabilidades e Ameaças
3 de setembro de 2026
Ler mais
A face obscura da deteção na cadeia de abastecimento
Por
Hunter Schwartz
Hunter Schwartz

A face obscura da deteção na cadeia de abastecimento

Notícias
1 de setembro de 2026
Ler mais
Gerador de código popular para o TanStack Query foi afetado por um worm da cadeia de abastecimento
Por
Ilyas Makari
Ilyas Makari

Gerador de código popular para o TanStack Query foi afetado por um worm da cadeia de abastecimento

Vulnerabilidades e Ameaças
28 de agosto de 2026
Ler mais
Empresa
  • Plataforma
  • Preços
  • Sobre
  • Carreiras
  • Contato
  • Seja nosso parceiro
Recursos
  • Docs
  • Documentação da API Pública
  • Banco de Dados de Vulnerabilidades
  • Blog
  • Histórias de Clientes
  • Integrações
  • Glossário
  • Kit de Imprensa
  • Avaliações de Clientes
  • Aikido Intel
Indústrias
  • Para HealthTech
  • Para MedTech
  • Para FinTech
  • Para SecurityTech
  • Para LegalTech
  • Para HRTech
  • Para Agências
  • Para Empresas
  • Para Startups
  • Para Private Equity & Empresas do Grupo
  • Para Governo e Setor Público
  • Para Manufatura Inteligente e Engenharia
  • Para Cargas de Trabalho Governamentais e Regulamentadas
Casos de Uso
  • Pentest
  • Conformidade
  • SAST & DAST
  • ASPM
  • gerenciamento de vulnerabilidades
  • Gere SBOMs
  • Segurança WordPress
  • Segurança de Código
  • Aikido para Microsoft
  • Aikido para AWS
  • Testes de penetração no Android
  • Proteção contra Shadow AI
  • Análise de código com IA
Comparar
  • vs Todos os Fornecedores
  • vs Snyk
  • vs Wiz
  • vs Mend
  • vs Orca Security
  • vs Veracode
  • vs GitHub Advanced Security
  • vs GitLab Ultimate
  • vs Checkmarx
  • vs Semgrep
  • vs SonarQube
  • vs Black Duck
  • vs Socket
Legal
  • Política de Privacidade
  • Política de Cookies
  • Termos de Uso
  • Contrato Mestre de Assinatura
  • Acordo de Processamento de Dados
  • Adendo de pentest de IA
Conectar
  • hello@aikido.dev
Segurança
  • Centro de Confiança
  • Visão Geral de Segurança
  • Alterar Preferências de Cookies
Assinar
Mantenha-se atualizado com todas as novidades
LinkedInYouTubeX
© 2026 Aikido Security BV | BE0792914919
🇪🇺 Keizer Karelstraat 15, 9000, Ghent, Bélgica
🇺🇸 95 Third St, 2º Andar, San Francisco, CA 94103, EUA
🇺🇸 330 N. Wabash 23º Andar Chicago, IL 60611, EUA
🇬🇧 Unit 33, Waterside, Schooner Court, 44-48 Wharf Road, Londres, Reino Unido, N1 7UX
SOC 2
Em conformidade
ISO 27001
Em conformidade
ISO 42001
Em conformidade
FedRAMP
Implementando