
Segurança de Software para FinTech
Desde APIs bancárias com alta exigência de conformidade até exchanges de criptomoedas de alta velocidade, o Aikido ajuda as equipes de FinTech a entregar rapidamente, manter a conformidade e proteger seu SDLC, sem atrasar o desenvolvimento.






Funcionalidades dedicadas a empresas FinTech
Acelere a segurança, conquiste a confiança do cliente
As FinTech evoluem rapidamente, mas a segurança e a conformidade não podem ficar para trás.
A Aikido mantém os seus ciclos de lançamento seguros e prontos para auditorias ao abrigo da DORA, PCI DSS e ISO 27001, comprovando a sua postura perante clientes, parceiros e entidades reguladoras.
Segurança líder de mercado concebida para garantir velocidade e credibilidade
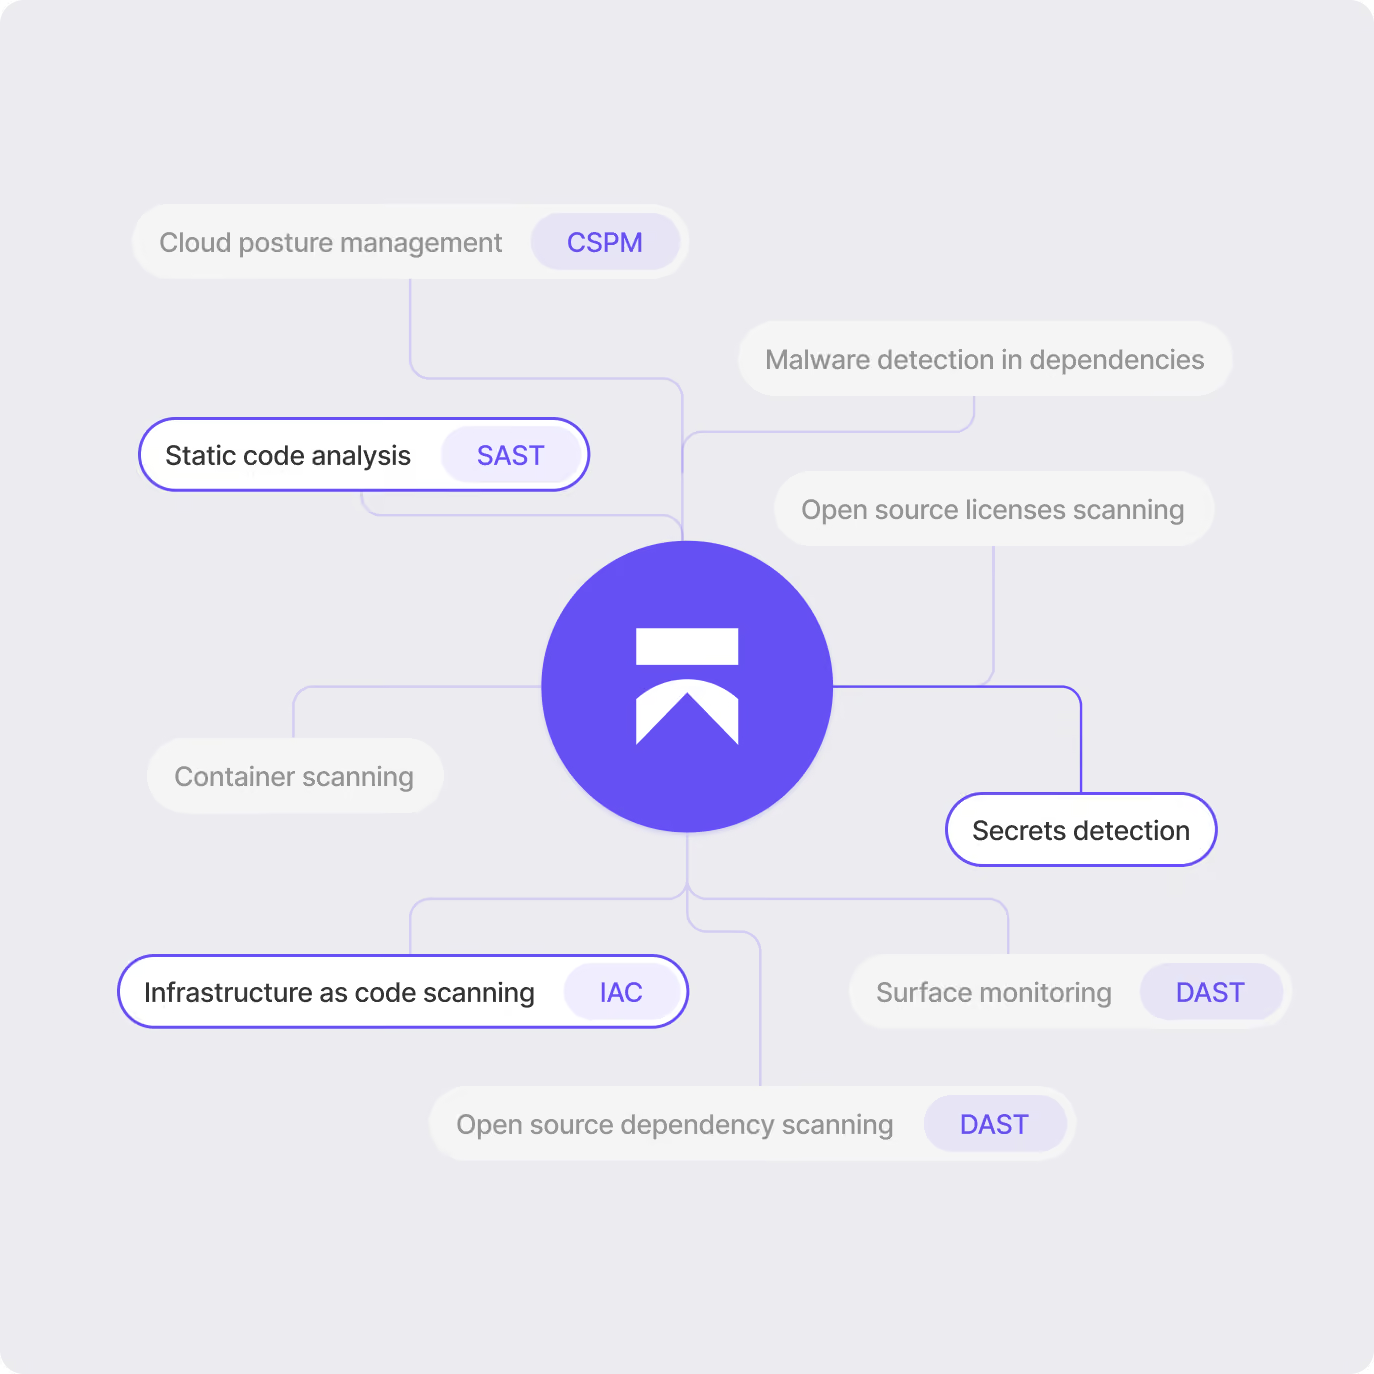
Em FinTech, credibilidade é moeda. O Aikido ajuda você a atender aos mais altos padrões de segurança sem atrasar a entrega.
Unifique detecção, monitoramento e remediação
Corrija problemas antes da produção
Comprove a conformidade com relatórios prontos para auditoria
Conformidade Descomplicada
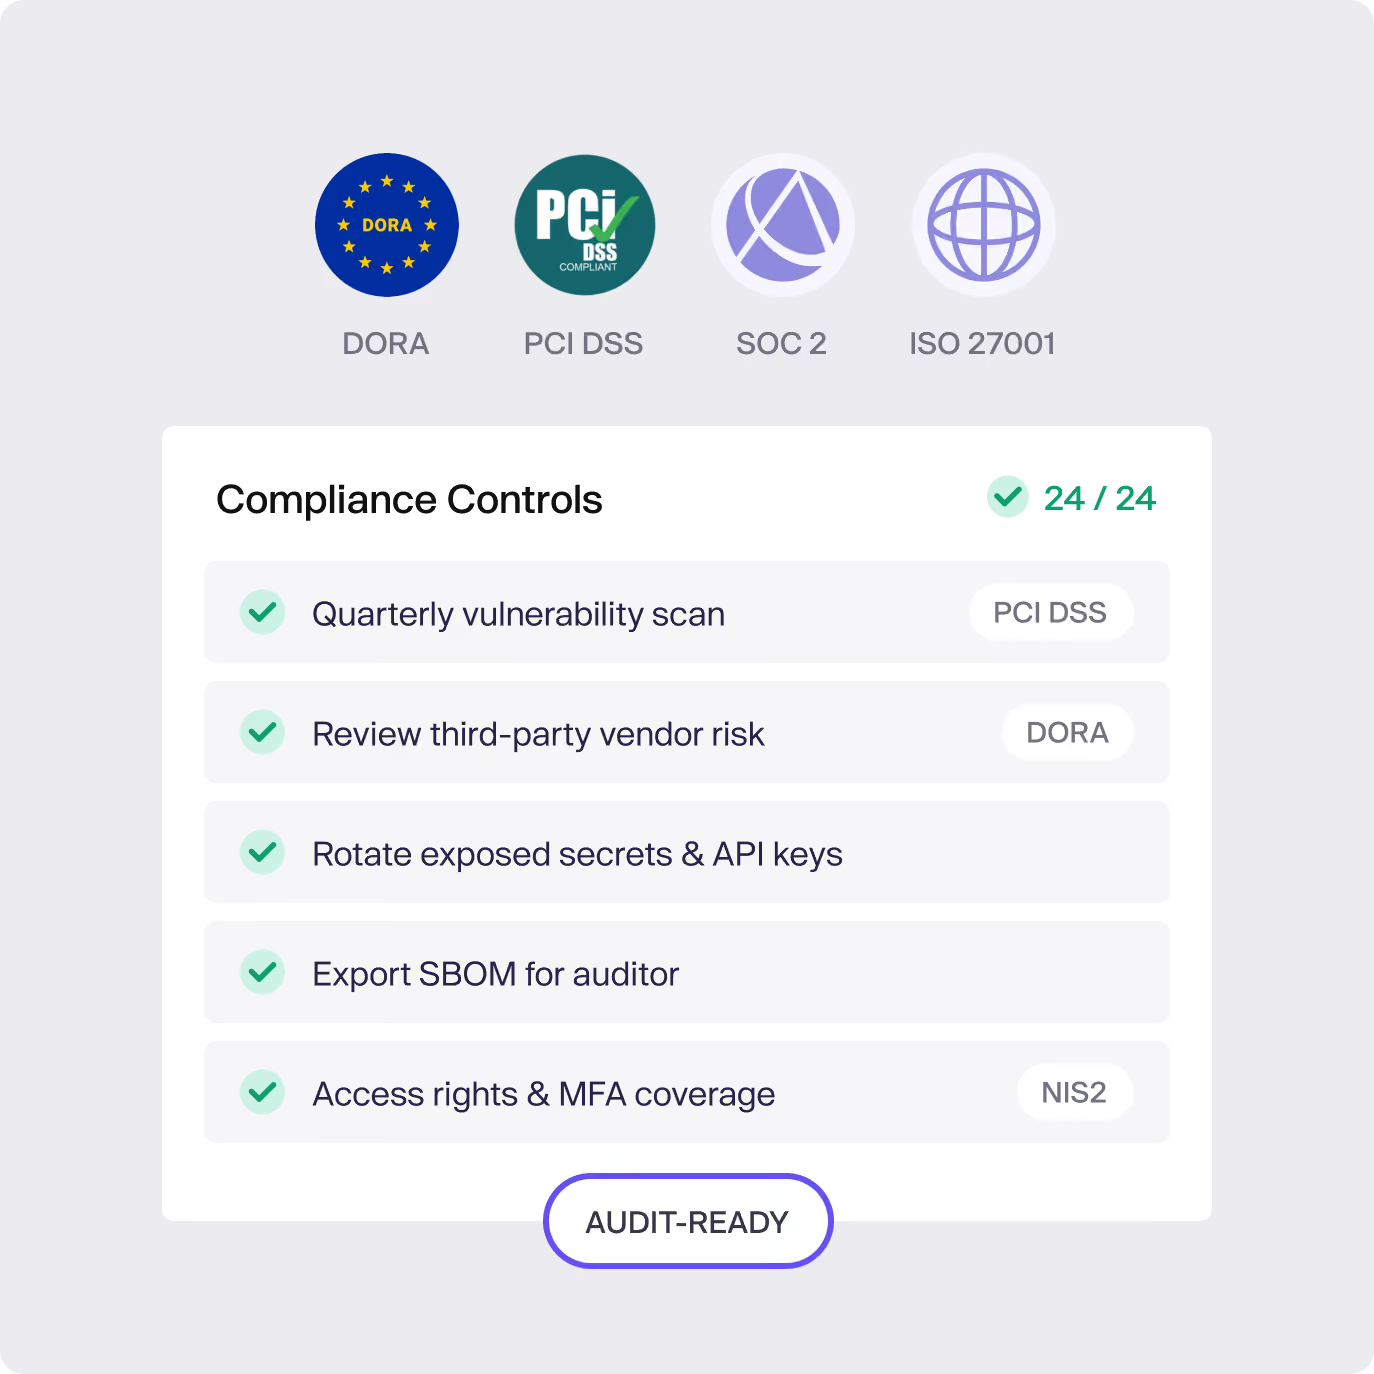
De PCI DSS a DORA, ISO 27001, SOC 2 e NIS2, a conformidade é essencial em FinTech. O Aikido facilita a obtenção e manutenção da certificação, com controles automatizados, relatórios claros e um tempo de auditoria mais rápido.
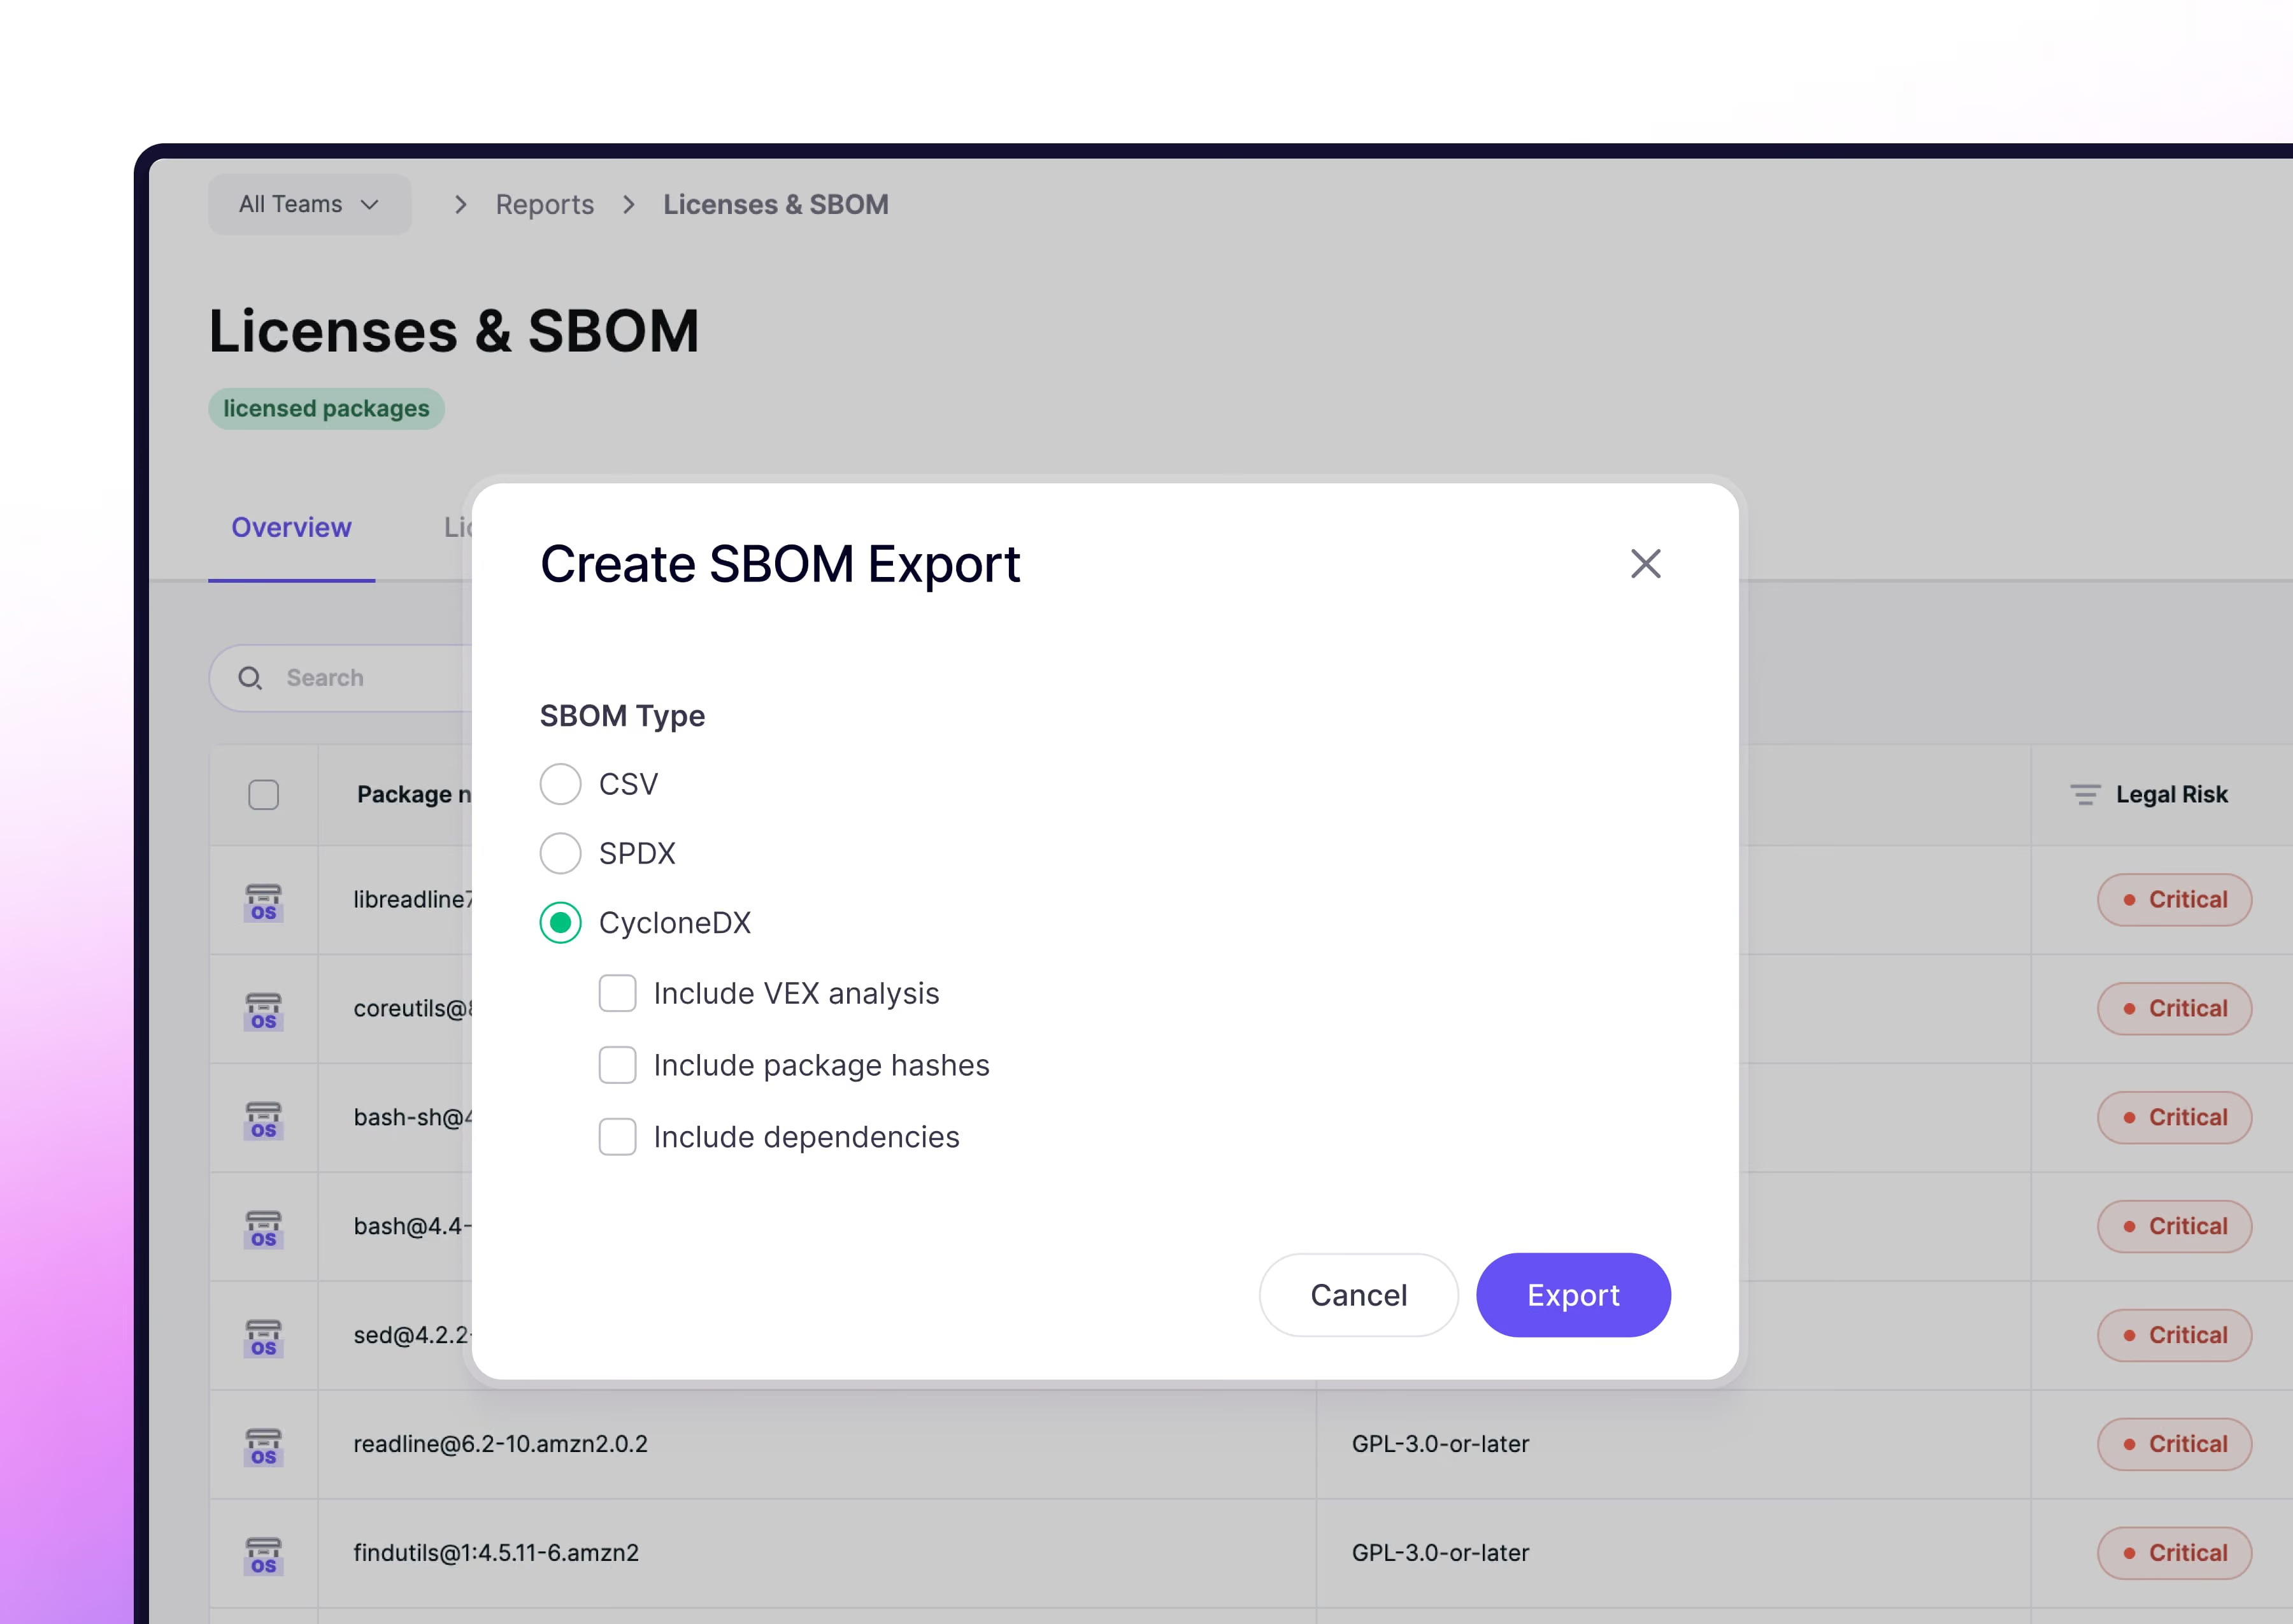
Automatize SBOMs, verificações de licenças OSS e relatórios alinhados com NIS2
Gere evidências prontas para auditoria para DORA, PCI DSS e muito mais
Forneça provas claras a parceiros, auditores e reguladores
Reduza a sobrecarga de conformidade com controles e relatórios integrados
Pentest de IA autônomo
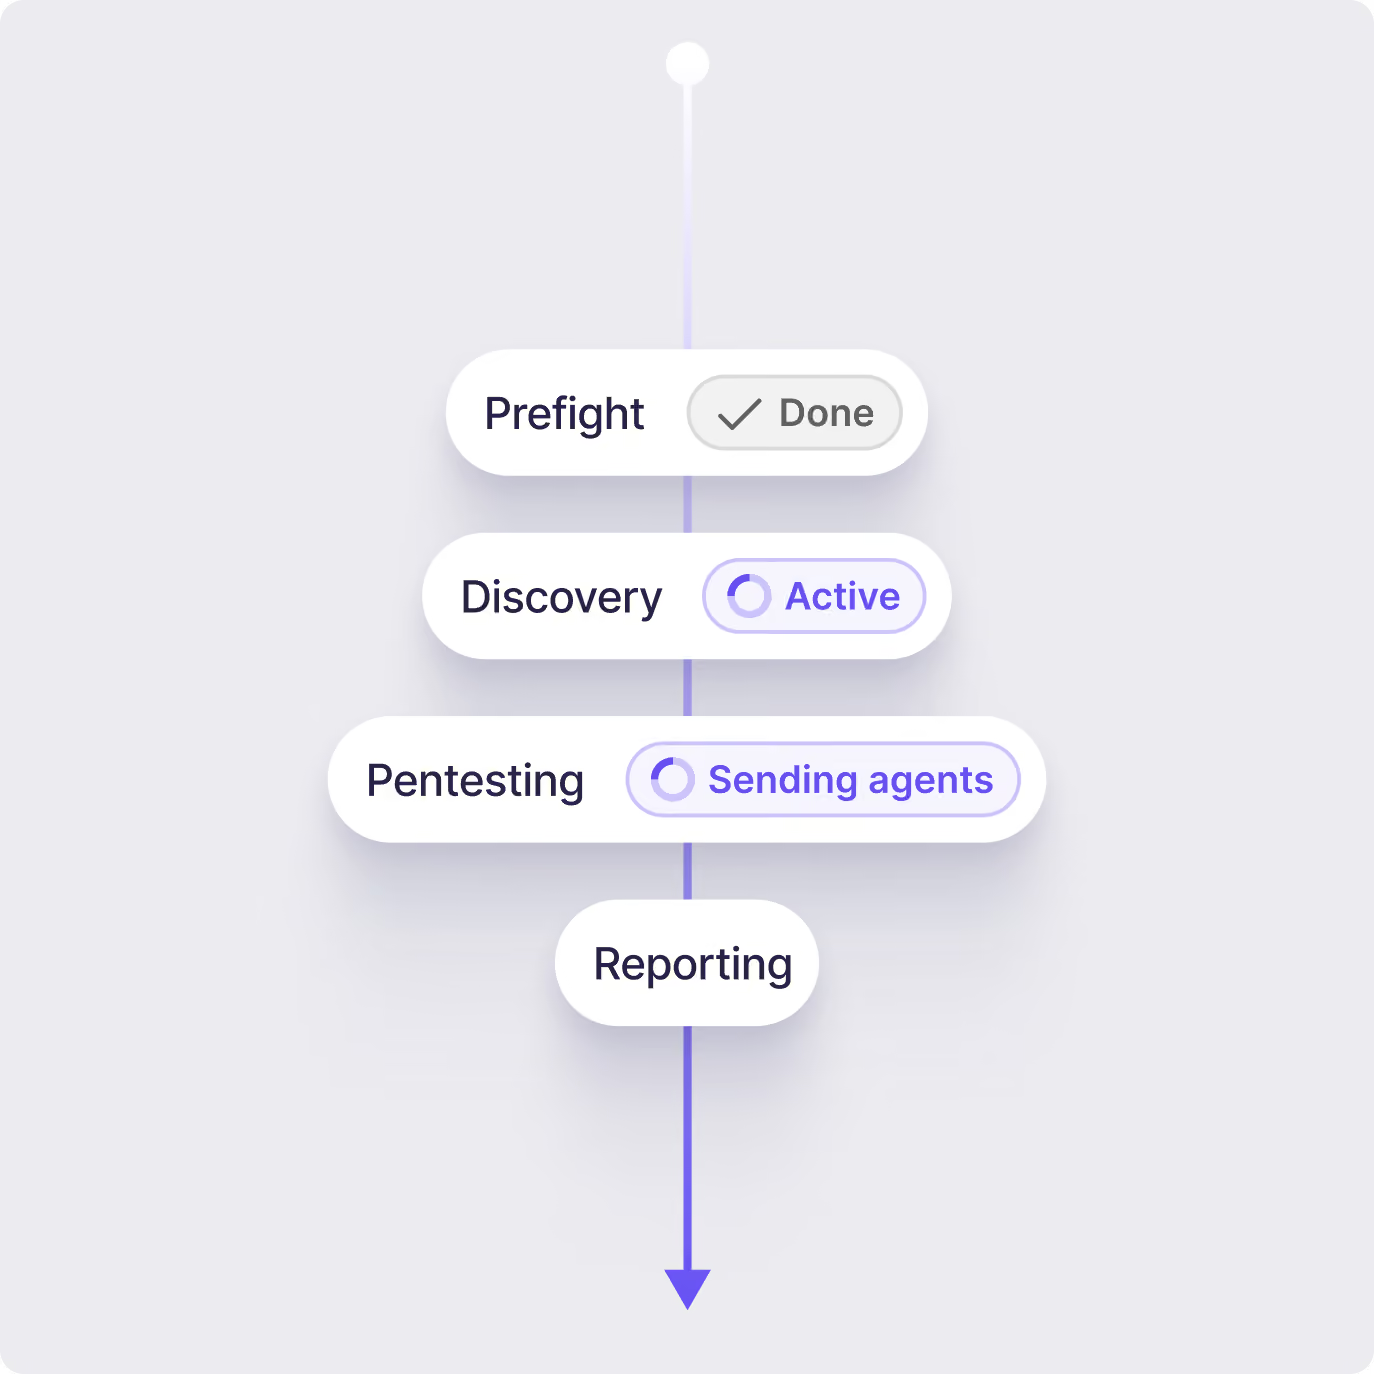
A segurança não se cinge apenas a análises, trata-se de compreender como os atacantes reais operam. Os nossos agentes de IA analisam o seu código e as aplicações web ou APIs implementadas, simulam o comportamento real de um atacante e fornecem um relatório verificado pronto para SOC2 e ISO27001 — tudo em poucas horas.
Caminhos de Ataque de Ponta a Ponta: Mapeie rotas exploráveis em código, Cloud e runtime.
Simulações de Exploit: Teste contra técnicas do mundo real sem risco para a produção.
Risco Priorizado: Foque nas vulnerabilidades que os atacantes realmente explorariam.
Pronto para Crypto & Web3
Equipes de cripto precisam de defesa proativa. O Aikido adiciona proteção em tempo de execução no aplicativo para interromper exploits em tempo real, e nosso Open Source Threat Feed revela riscos que outros perdem.
Feed de Ameaças Open Source: Inteligência verificada por humanos, dezenas de milhares de vulnerabilidades e pacotes de malware descobertos (incluindo lacunas no NVD/GitHub)
Proteção em tempo de execução: bloqueia ataques no momento em que ocorrem dentro do seu aplicativo
Alerta precoce sobre zero-days em dependências críticas de código aberto
Tudo o que gostaria que as ferramentas de segurança fizessem




Garanta sua Conformidade
O Aikido realiza verificações e gera evidências para controles técnicos para ISO 27001:2022, SOC 2 Tipo 2, padrão de segurança PCI e para DORA. Automatizar controles técnicos é um grande avanço para alcançar a conformidade.
ISO 27001:2022
A ISO 27001 é particularmente relevante para empresas FinTech. Este padrão globalmente reconhecido garante que você tenha uma abordagem sistemática para gerenciar informações confidenciais da empresa, assegurando sua confidencialidade, integridade e disponibilidade. O Aikido automatiza uma variedade de controles técnicos da ISO 27001:2022.
SOC 2 Tipo 2
SOC 2 é um procedimento que garante que seus provedores de serviço gerenciem seus dados com segurança para proteger os interesses de sua organização e a privacidade de seus clientes. Demonstre seu compromisso em proteger dados, cumprindo com o SOC2. O Aikido automatiza todos os controles técnicos, tornando o processo de conformidade muito mais fácil.
DORA
O Digital Operational Resilience Act (DORA) é um regulamento da UE que exige que as instituições financeiras fortaleçam suas defesas contra riscos relacionados à TI. O Aikido auxilia na conformidade com o DORA, automatizando a detecção e remediação de vulnerabilidades de segurança, permitindo o monitoramento contínuo, o relato de incidentes e o gerenciamento de riscos de terceiros, conforme exigido pelo regulamento DORA.
Segurança de Dados para a Indústria de Cartões de Pagamento
O Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) exige um conjunto de padrões de segurança projetados para proteger os dados do titular do cartão durante e após as transações financeiras. Qualquer organização que lida com informações de cartão de crédito deve cumprir esses padrões para garantir o processamento, armazenamento e transmissão seguros dos dados do titular do cartão. O Aikido automatiza muitos controles técnicos.
"Uma das nossas maiores vitórias é que a fricção entre a segurança e os nossos programadores desapareceu. Eles confiam que, quando o Aikido deteta algo, vale o seu tempo."
Integre com sua suíte de compliance
Você está usando uma suite de conformidade? O Aikido se integra com a suite de sua escolha.

Vanta
O caminho mais rápido para a conformidade. Ele coleta 90% das evidências necessárias para sua certificação.

Drata
Automatiza sua jornada de conformidade do início à prontidão para auditoria e além.

Sprinto
Sprinto é uma plataforma completa para todas as conformidades de segurança e auditorias de certificação.

Thoropass
Thoropass é uma solução de conformidade ponta a ponta que oferece uma experiência de auditoria de segurança fluida.

Secureframe
Plataforma líder de automação de conformidade de segurança que torna a obtenção de qualquer conformidade rápida e fácil.
SIEM
Centralize os seus registos de segurança e acelere a detecção de ameaças num único painel.
Torne-se seguro hoje,
de forma rápida e gratuita.
Ligue um repositório para descobrir o que os agentes de raciocínio encontram na sua base de código. Ou execute-o em paralelo com o seu SAST atual e veja o que lhe está a escapar.


FAQ para Fintech

Clonamos os repositórios em ambientes temporários (como Docker Containers exclusivos para você). Esses Containers são descartados após a análise. A duração do teste e das próprias varreduras leva cerca de 1 a 5 minutos. Todos os clones e Containers são então automaticamente removidos depois disso, sempre, a todo momento, para cada cliente.
Claro! Ao se inscrever com seu git, não conceda acesso a nenhum repositório e selecione o repositório de demonstração!
Não! Ao contrário de outros, somos totalmente baseados em API, nenhum agente é necessário para implantar o Aikido! Dessa forma, você está pronto e funcionando em poucos minutos e somos muito menos intrusivos!