
Encontre vulnerabilidades complexas ocultas em seu código-fonte
SAST identifica padrões conhecidos. Agentes encontram as falhas de autenticação e lógica de negócios que scanners estáticos não conseguem encontrar. Encontre-as antes que outra pessoa o faça.
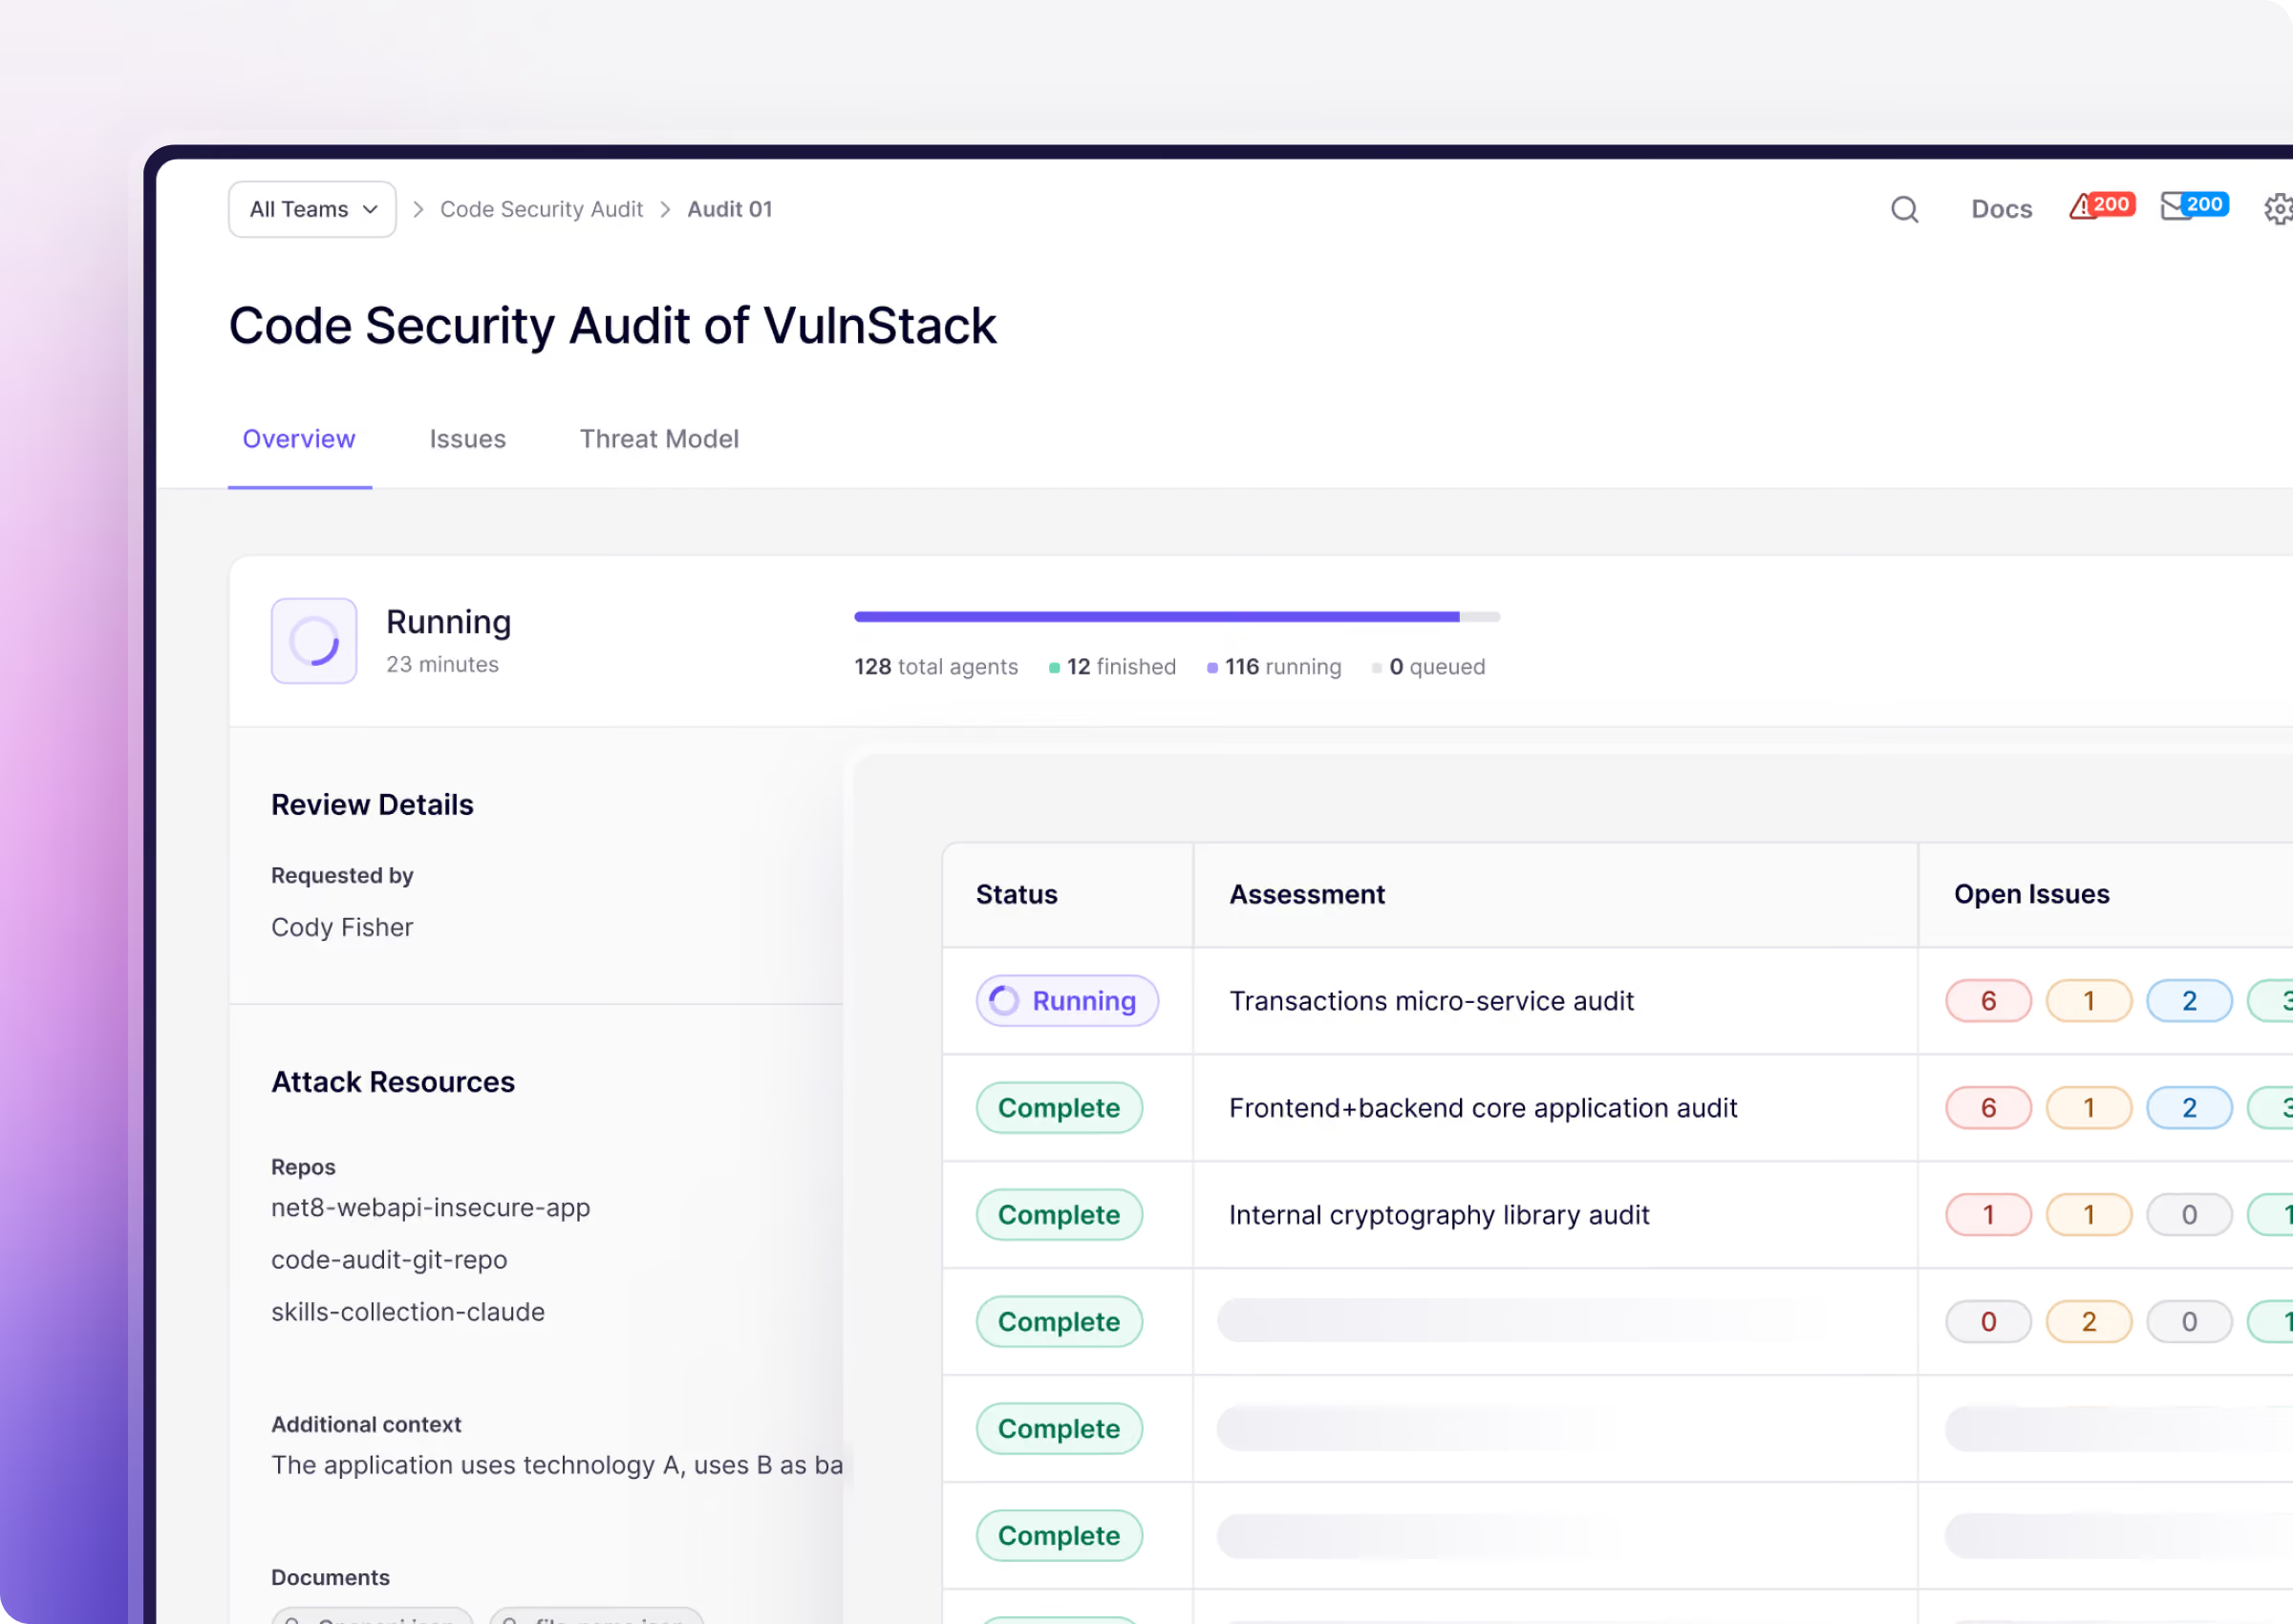





Vulnerabilidades estiveram dormentes em sua base de código por anos
SAST corresponde a padrões. Ele ignora a lógica. Erros de lógica de negócios, condições de corrida e verificações de autenticação quebradas não aparecem em uma varredura. E agora os atacantes têm IA para encontrá-los para você.
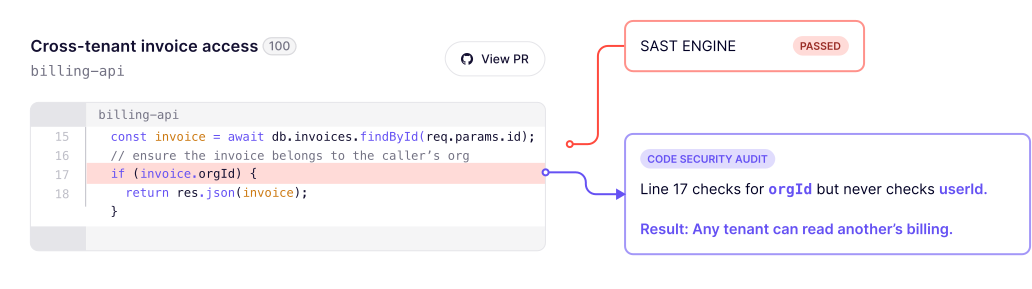

O que são as exames de IA, explicado em menos de 6 minutos
Encontre vulnerabilidades complexas dentro da sua base de código
Ligue um repositório para descobrir o que os agentes de raciocínio encontram no seu código-fonte.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo

Aikido encontra vulnerabilidades complexas que exigem raciocínio avançado
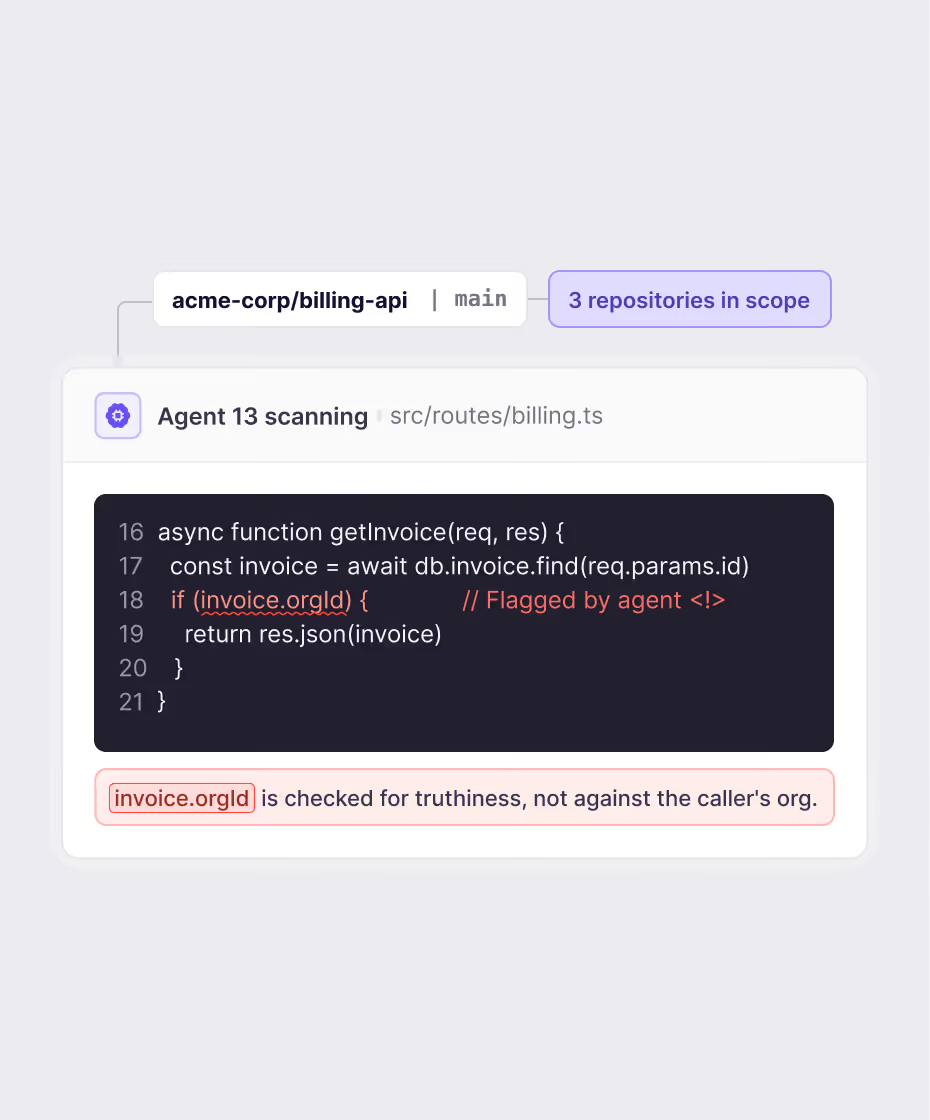
Elimine riscos que permanecem dormentes
Modelos de nível Mythos revelam vulnerabilidades que estiveram em sua base de código por anos.
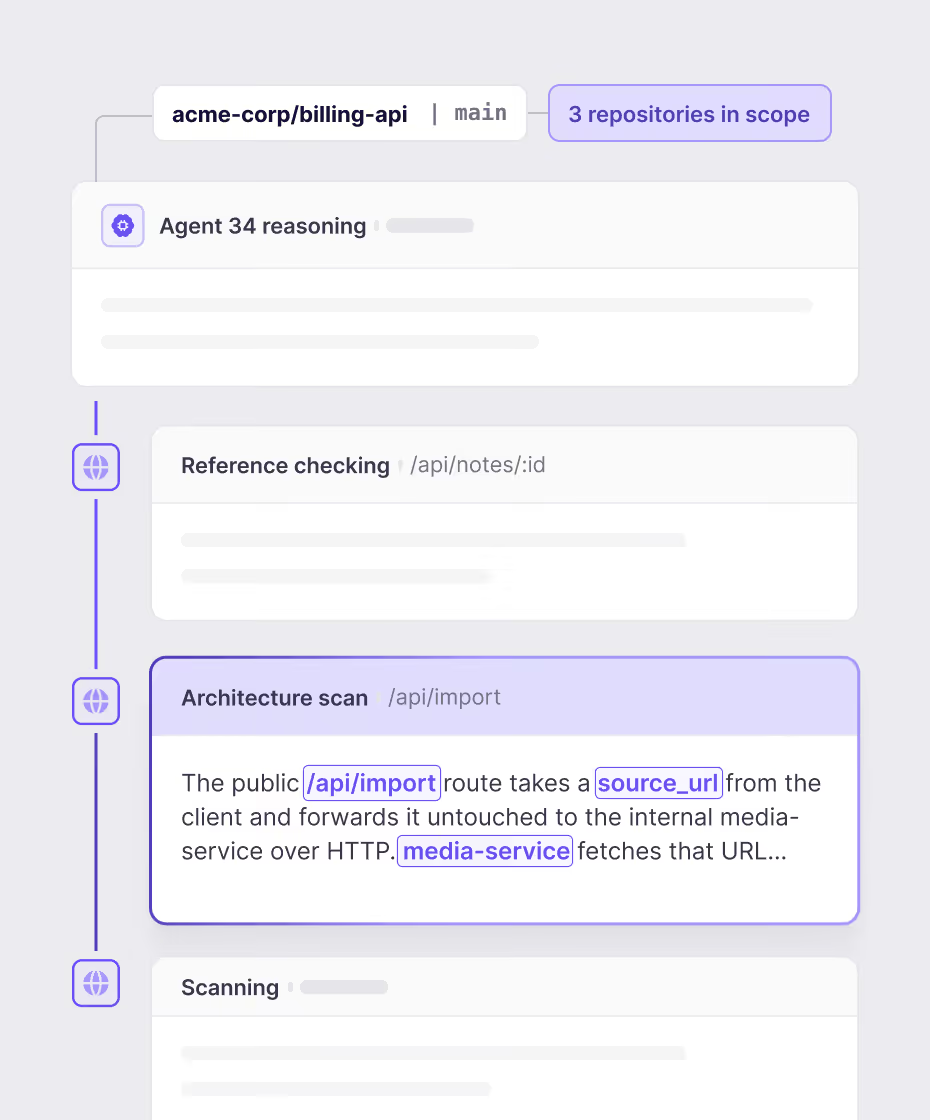
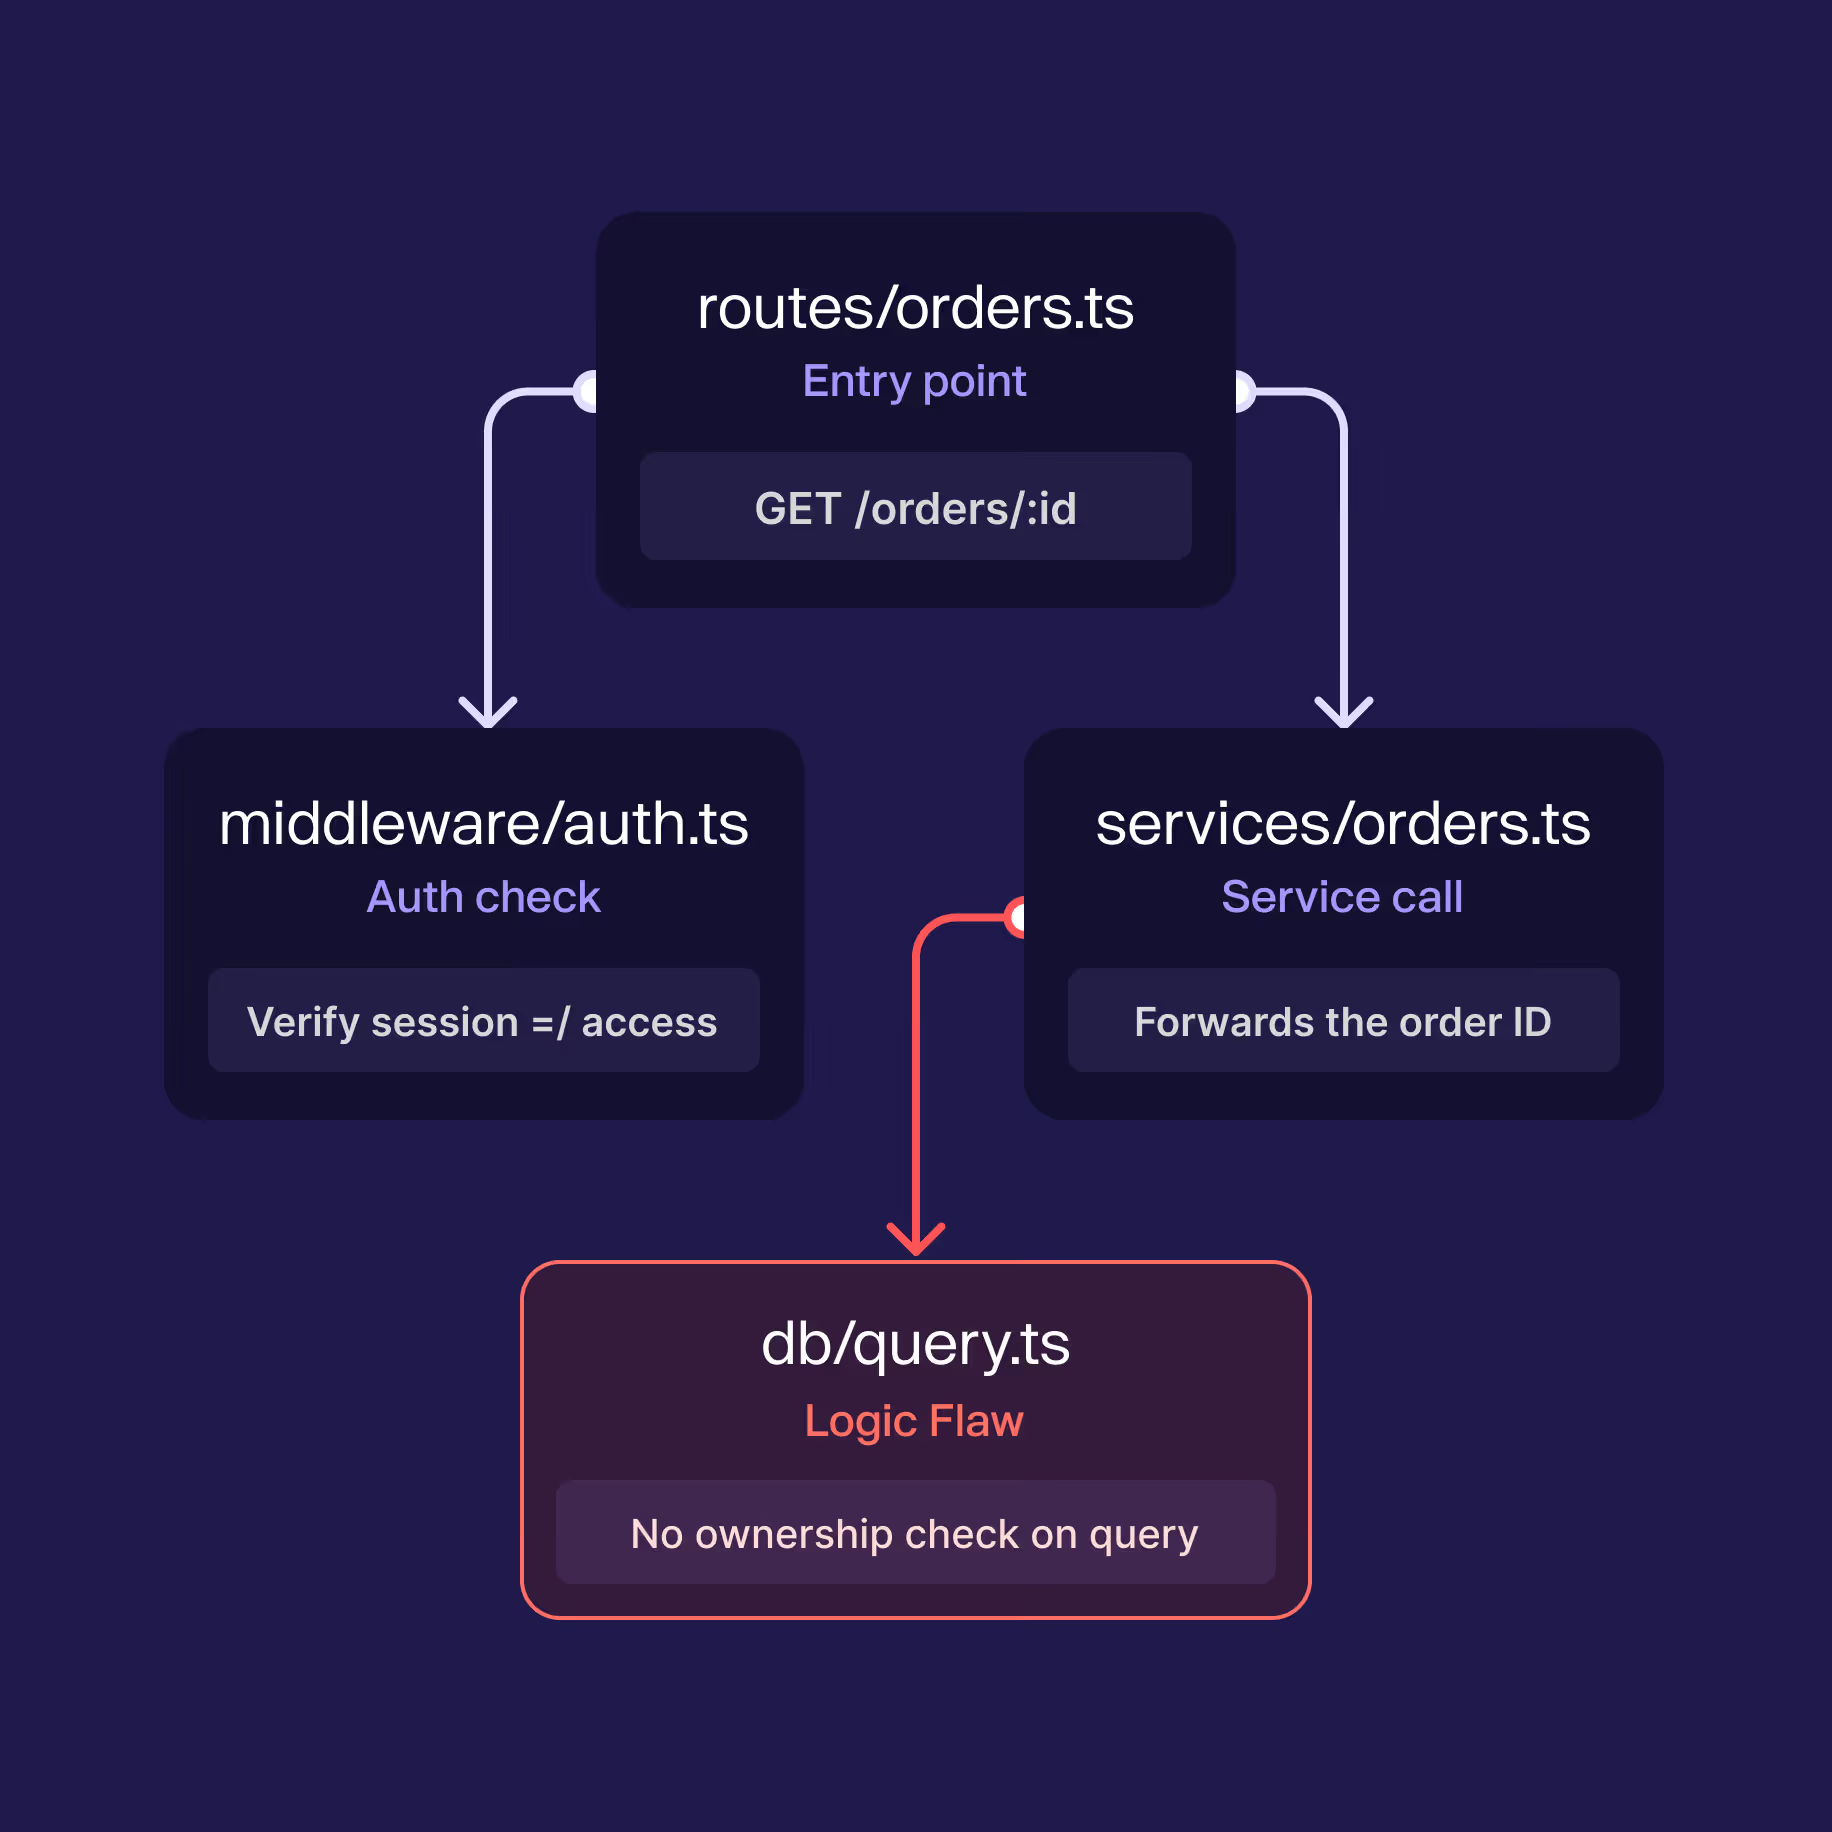
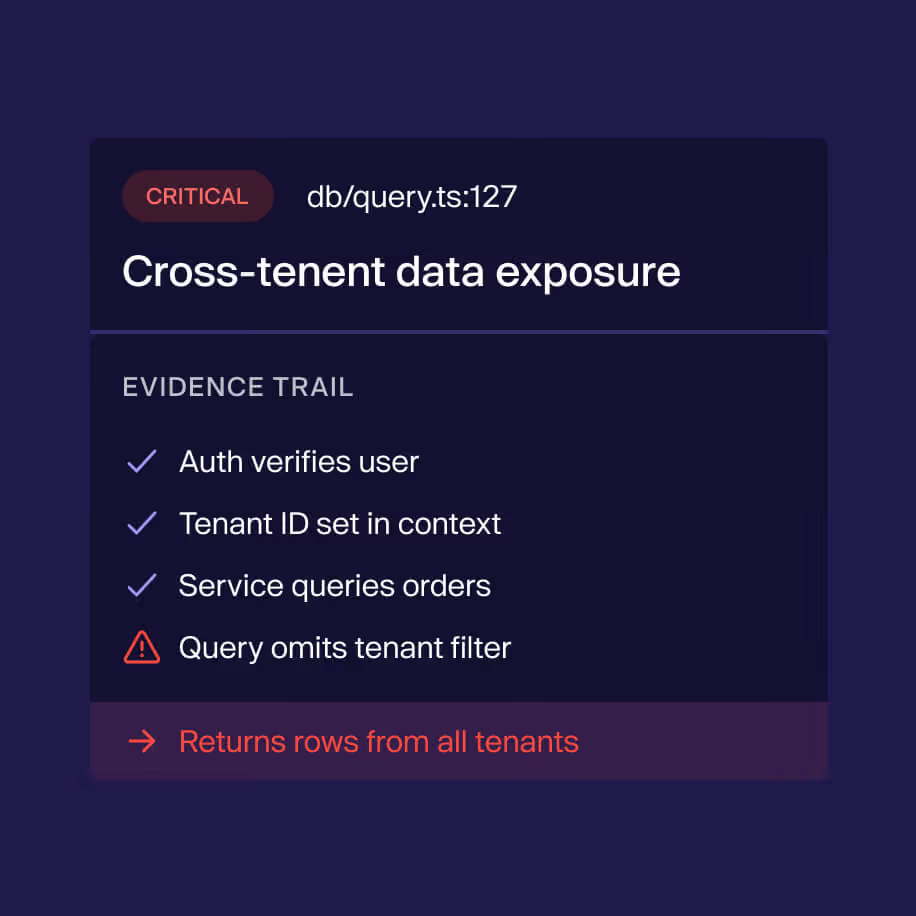
Detecta vulnerabilidades que existem entre serviços
Detecta falhas de autorização, IDOR e bypass de nível de assinatura ao raciocinar sobre o que seu código deveria fazer.
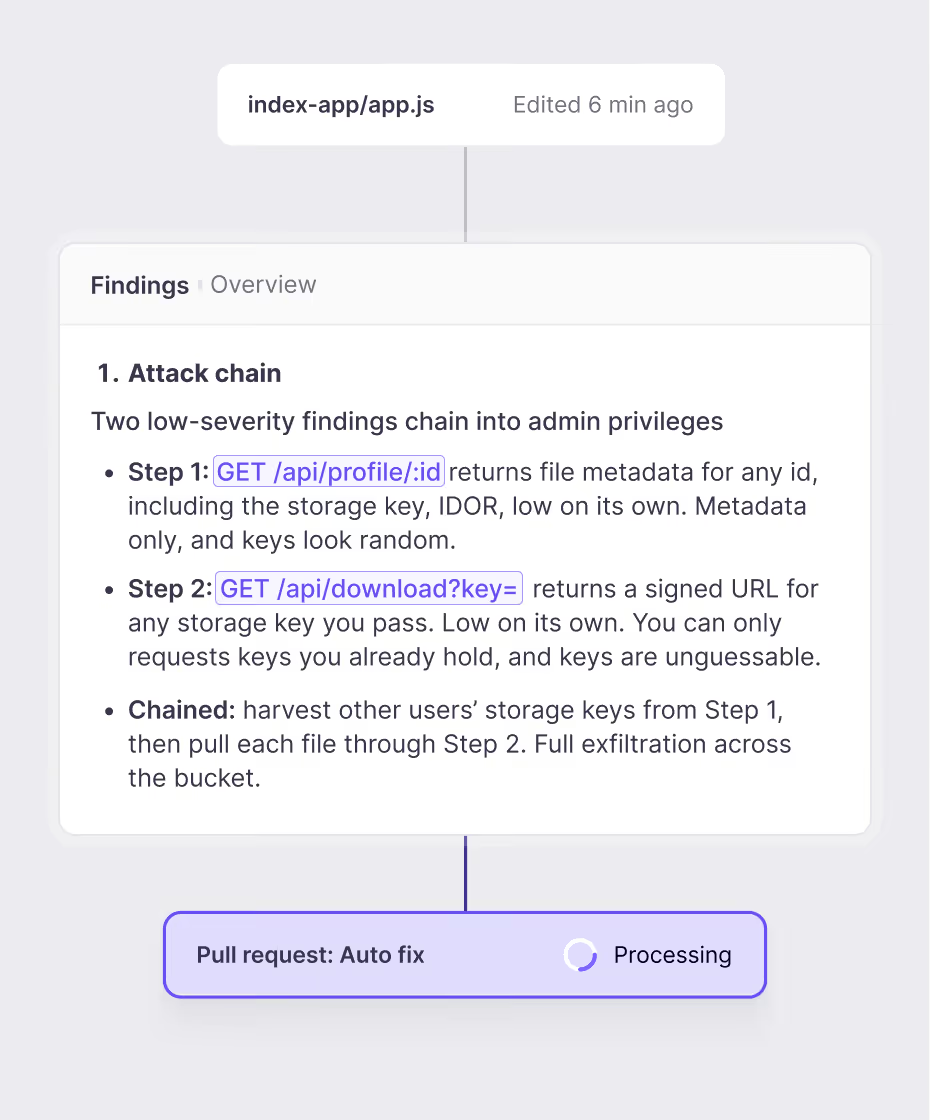
Audite o código que possui. Reveja o código que coloca em produção.
A Análise Profunda traz as capacidades de auditoria de código a cada novo pedido pull (pull request), como um novo ponto de acesso (endpoint) sem verificação de propriedade, antes de ser integrado.
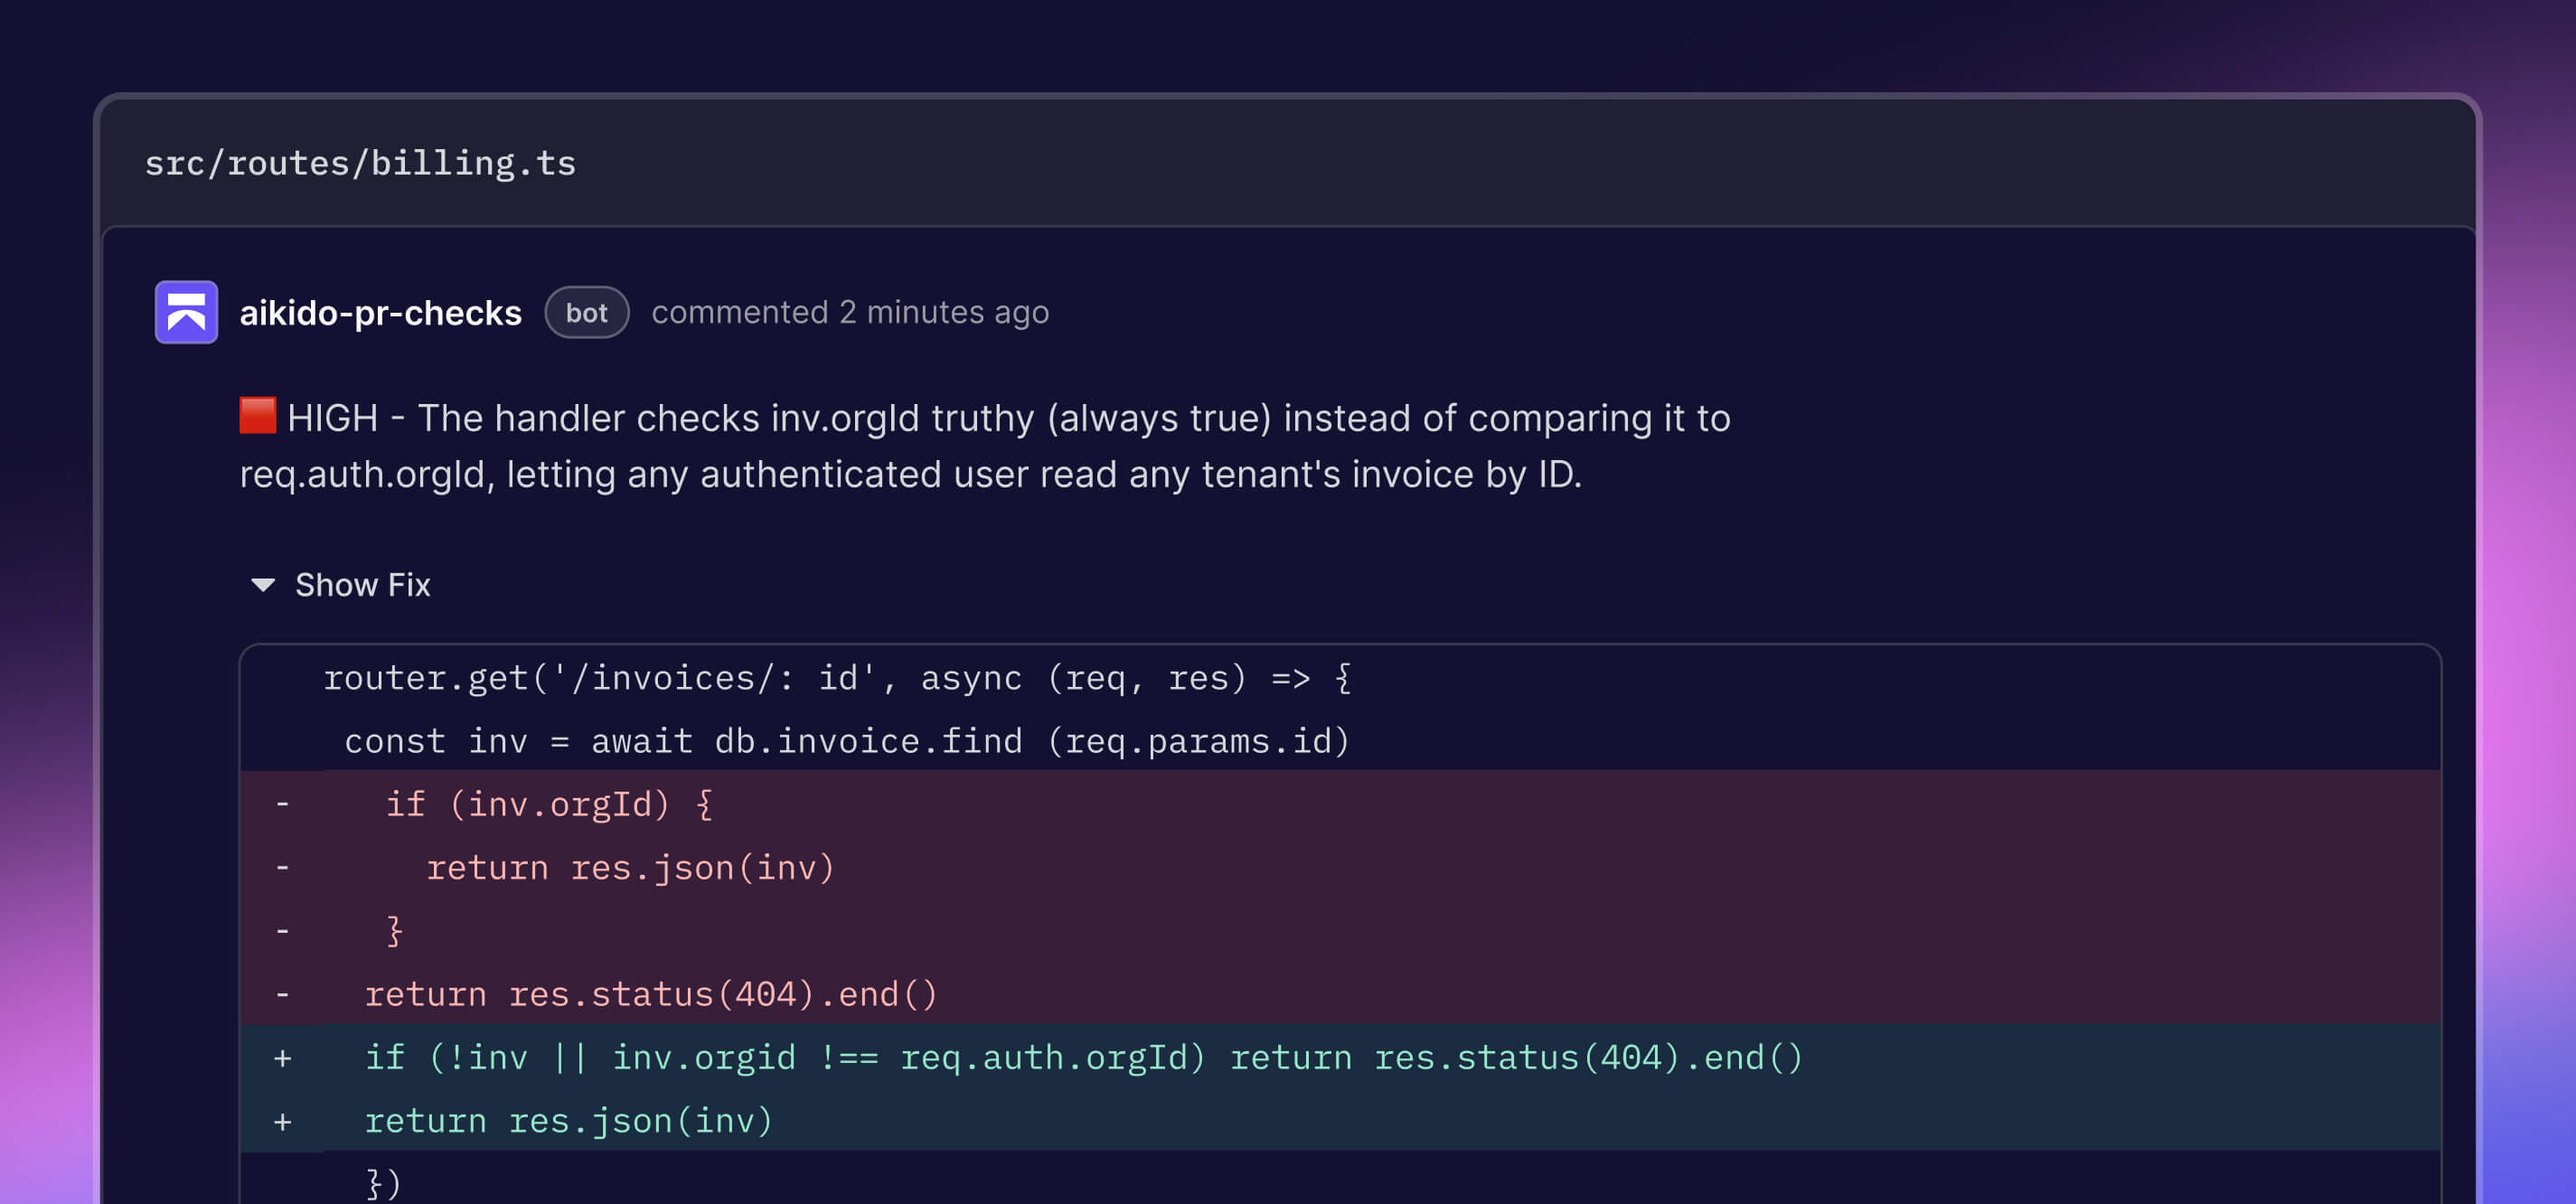
Como o Aikido protege seu código


Foque em construir, não em perseguir vulnerabilidades
Evite o backlog de segurança
Cada commit é revisado automaticamente, para que as vulnerabilidades nunca se acumulem esperando por uma varredura.
Alivie a carga da engenharia
Triagem automatizada e correções com um clique significam menos trabalho manual de segurança, sem aumentar o quadro de funcionários.
Detecte problemas antes que eles custem caro
As vulnerabilidades são corrigidas pré-merge, quando são mais rápidas e baratas de resolver.
Reduza o tempo de preparação para auditorias
Código com varredura contínua significa menos tempo gasto respondendo a questionários de segurança.
Encontre vulnerabilidades complexas dentro da sua base de código
Conecte um repositório para descobrir o que os agentes de raciocínio encontram em sua base de código.
Ou execute-o junto com seu SAST atual e veja o que está faltando.



Engines estáticos ainda têm seu lugar no SDLC.
Quando usar SAST
Quando utilizar as análises de IA
Perguntas frequentes sobre exames de IA

Os scanners estáticos detetam padrões como um parâmetro corrompido, uma chamada de API arriscada ou uma verificação em falta. O AI Scans analisa a intenção em toda a sua base de código para identificar problemas que exigem a perspetiva de um atacante: IDORs, controle de acesso quebrado, cadeias de exploração em várias etapas e falhas na lógica de negócio. Complementa o SAST , em vez de o substituir.
Suporta TODAS as linguagens; sem quaisquer limitações. O AI Scans não se limita a aplicações web. Os agentes analisam qualquer fonte contida nos repositórios ligados, incluindo aplicações móveis, contratos inteligentes e aplicações de secretária, abrangendo as principais linguagens, configurações e IaC. Os monorepos com vários serviços são totalmente suportados.
O AI Scans concentra a atenção dos agentes num conjunto coerente de bases de código. Para além de um determinado número de repositórios, a análise tende a perder o foco e a qualidade diminui. Contacte o apoio ao cliente se realmente precisar de incluir mais repositórios numa única auditoria.
- Ambos os produtos funcionam com um motor de agentes semelhante, mas respondem a questões diferentes. O AI Scans analisa o seu código-fonte. O Aikido Pentest valida-o na sua aplicação em execução.
- Utilize as análises de IA quando:
- Você quer raciocínio profundo sobre o código em falhas lógicas e arquitetônicas — IDORs, controle de acesso quebrado, cadeias multi-etapas — sem configurar um ambiente em tempo real.
- Você não tem um ambiente de staging ou QA estável, ou os fluxos de autenticação não estão prontos para testes em tempo real.
- Você precisa de um retorno rápido com configuração mínima: conecte um repositório, confirme os créditos, inicie.
- Você quer validar mudanças no código-fonte antes que sejam implantadas em um ambiente de produção.
- Você tem uma base de código difícil de testar em tempo real, como aplicativos móveis, aplicativos de desktop ou contratos inteligentes
- Use o Aikido Pentest quando:
- Você tem um alvo em tempo real e quer validar a explorabilidade real com tráfego real.
- Você quer evidências de tempo de execução — requisições de reprodução, mapeamento da superfície de ataque e atividade do agente em tempo real.
- Seu escopo inclui domínios, funções de usuário autenticado e endpoints descobertos por rastreamento além do que é visível no código-fonte.
- Você precisa de um teste de penetração ao vivo para cumprir com SOC 2, ISO 27001 ou frameworks de conformidade similares.
O AI Scans lê e analisa diretamente o seu código-fonte. Não há fase de rastreio, nem reprodução de tráfego, nem exploração em tempo real, pelo que não há nenhum ambiente a indicar. Se pretender realizar testes em tempo real num alvo implementado, utilize, em vez disso, o Aikido Pentest.
No interior Aikido, selecione «AI Scans» no menu de navegação principal. Em seguida, siga as instruções passo a passo para selecionar repositórios de código e iniciar as suas primeiras análises «AI Scans».
Pago em créditos Aikido. A etapa de Preços no fluxo de criação mostra o total exato de créditos antes de você confirmar. O custo depende do tamanho e da complexidade do repositório.
Os membros individuais da OWASP recebem, uma única vez, 200 créditos gratuitos para experimentarem as análises de IA. Para usufruir deste benefício:
1. Crie uma conta gratuita no Aikido com o seu endereço de e-mail da owasp.org
2. Introduza o seu nome e endereço de e-mail da OWASP no siteAikido para resgatar os seus créditos.
