
Proteja a sua aplicação e as suas APIs contra atacantes
Monitore sua aplicação e APIs para encontrar vulnerabilidades como SQL injection, XSS e CSRF — tanto na superfície quanto via DAST autenticado.
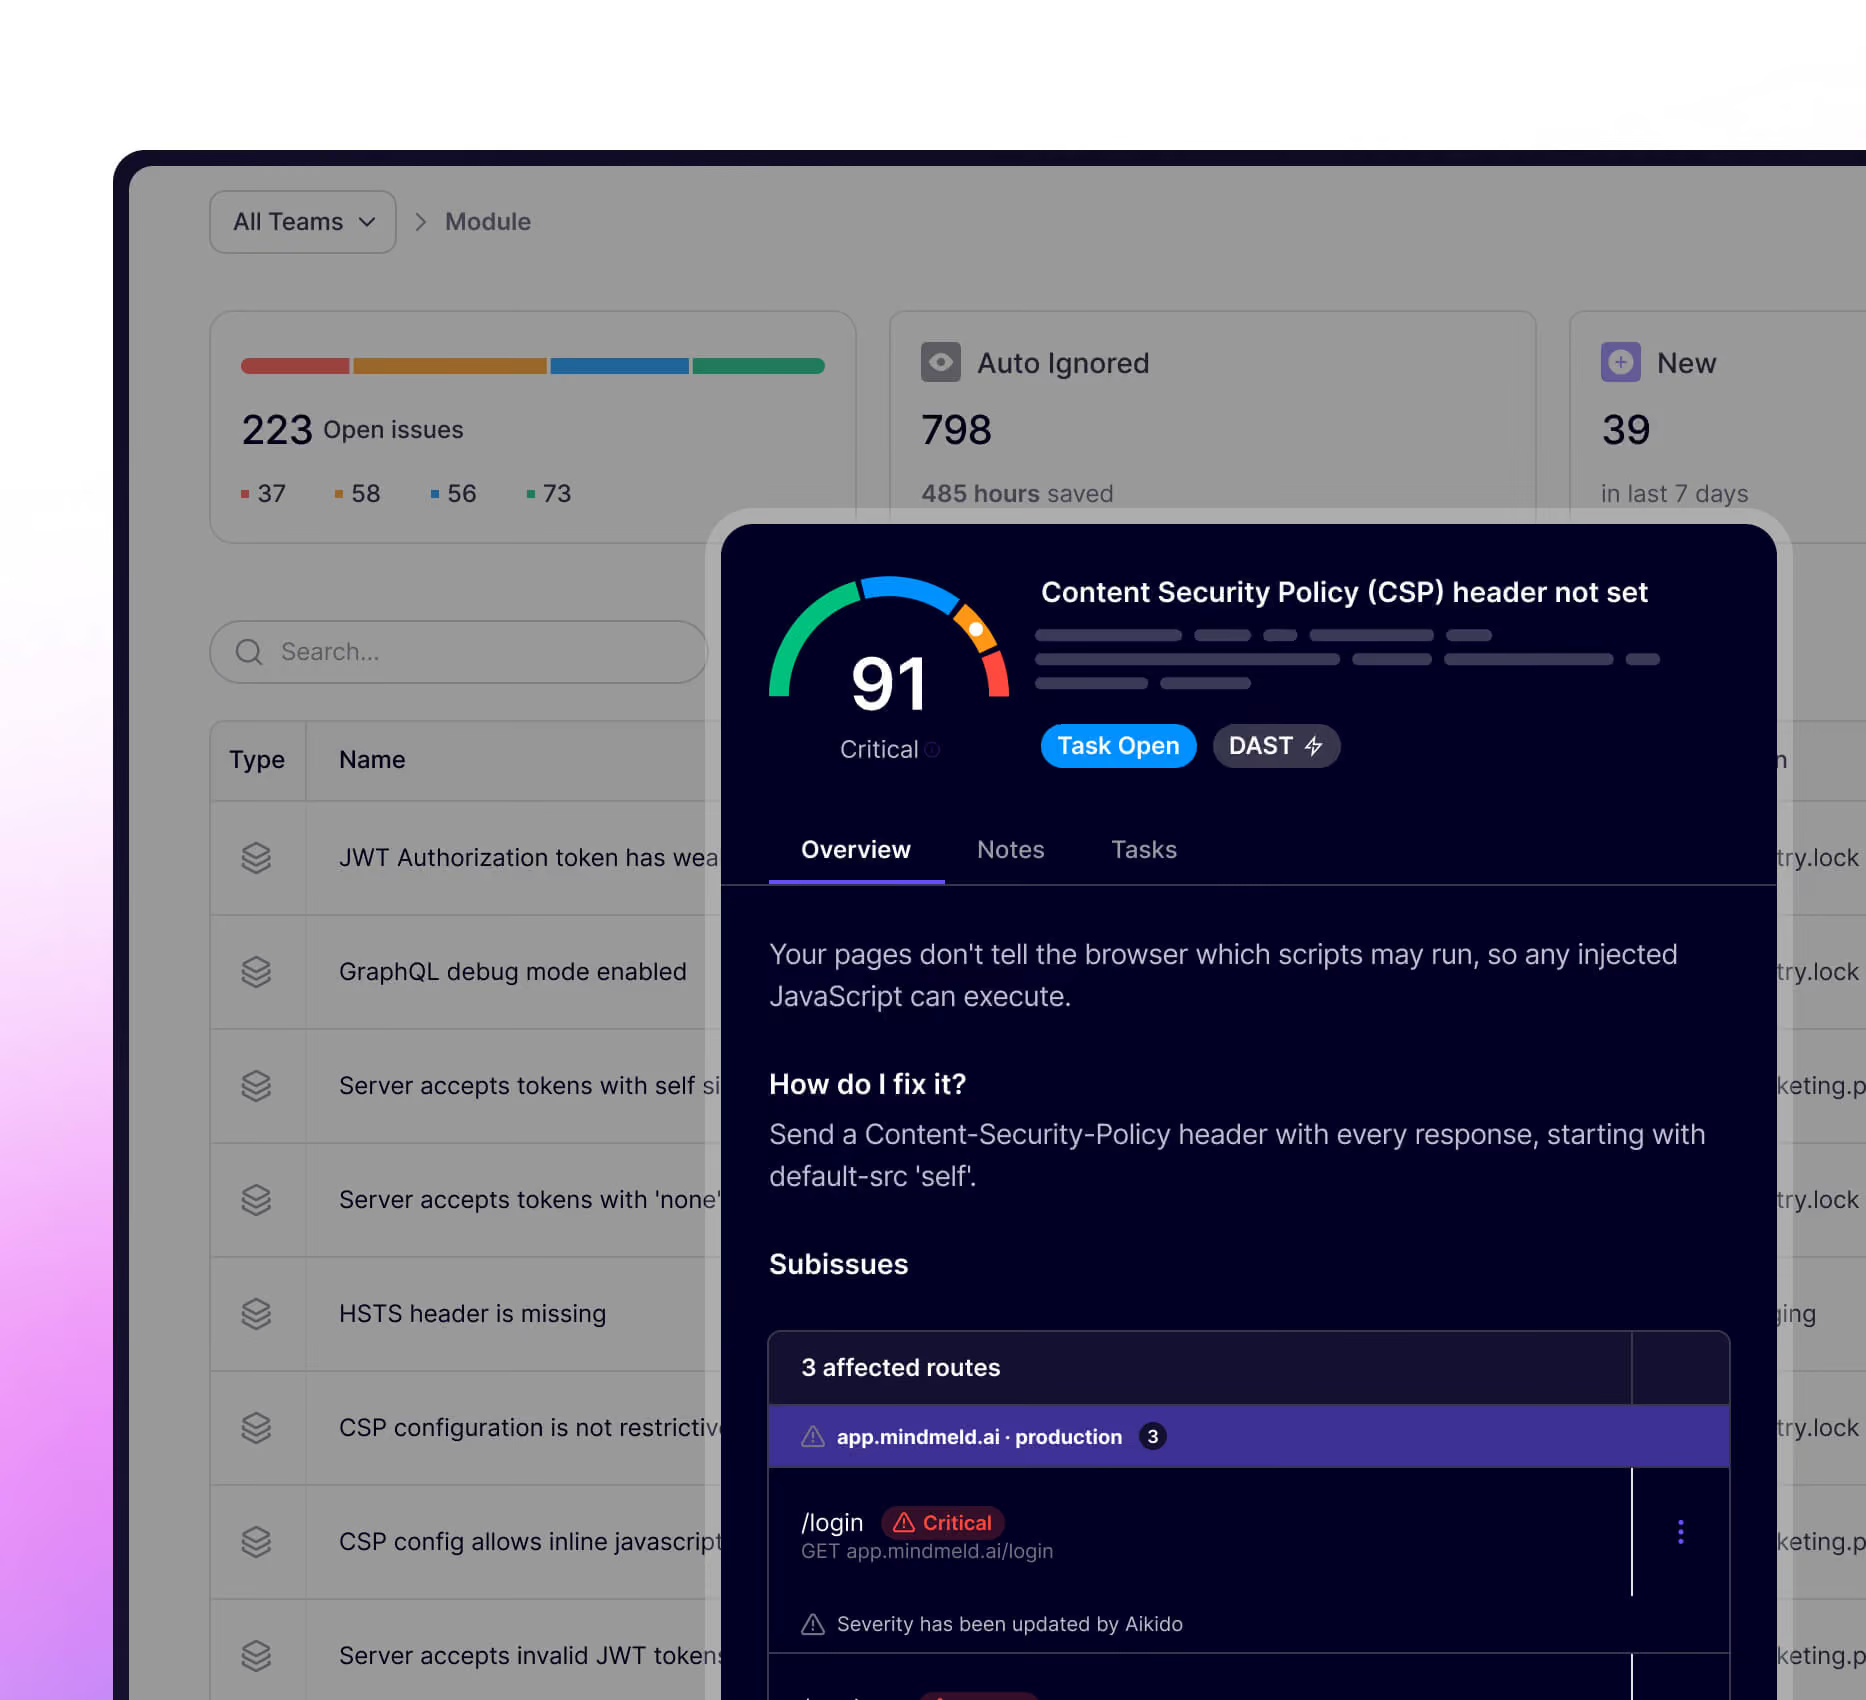





O seu front-end é um verdadeiro paraíso para os hackers. Vamos mostrar-lhe o que pode ser explorado
AikidoO scanner « DAST », em combinação com a plataforma « Aikido », identifica os pontos mais vulneráveis da sua aplicação, para que possa colmatar as falhas de segurança antes que os atacantes as descubram.
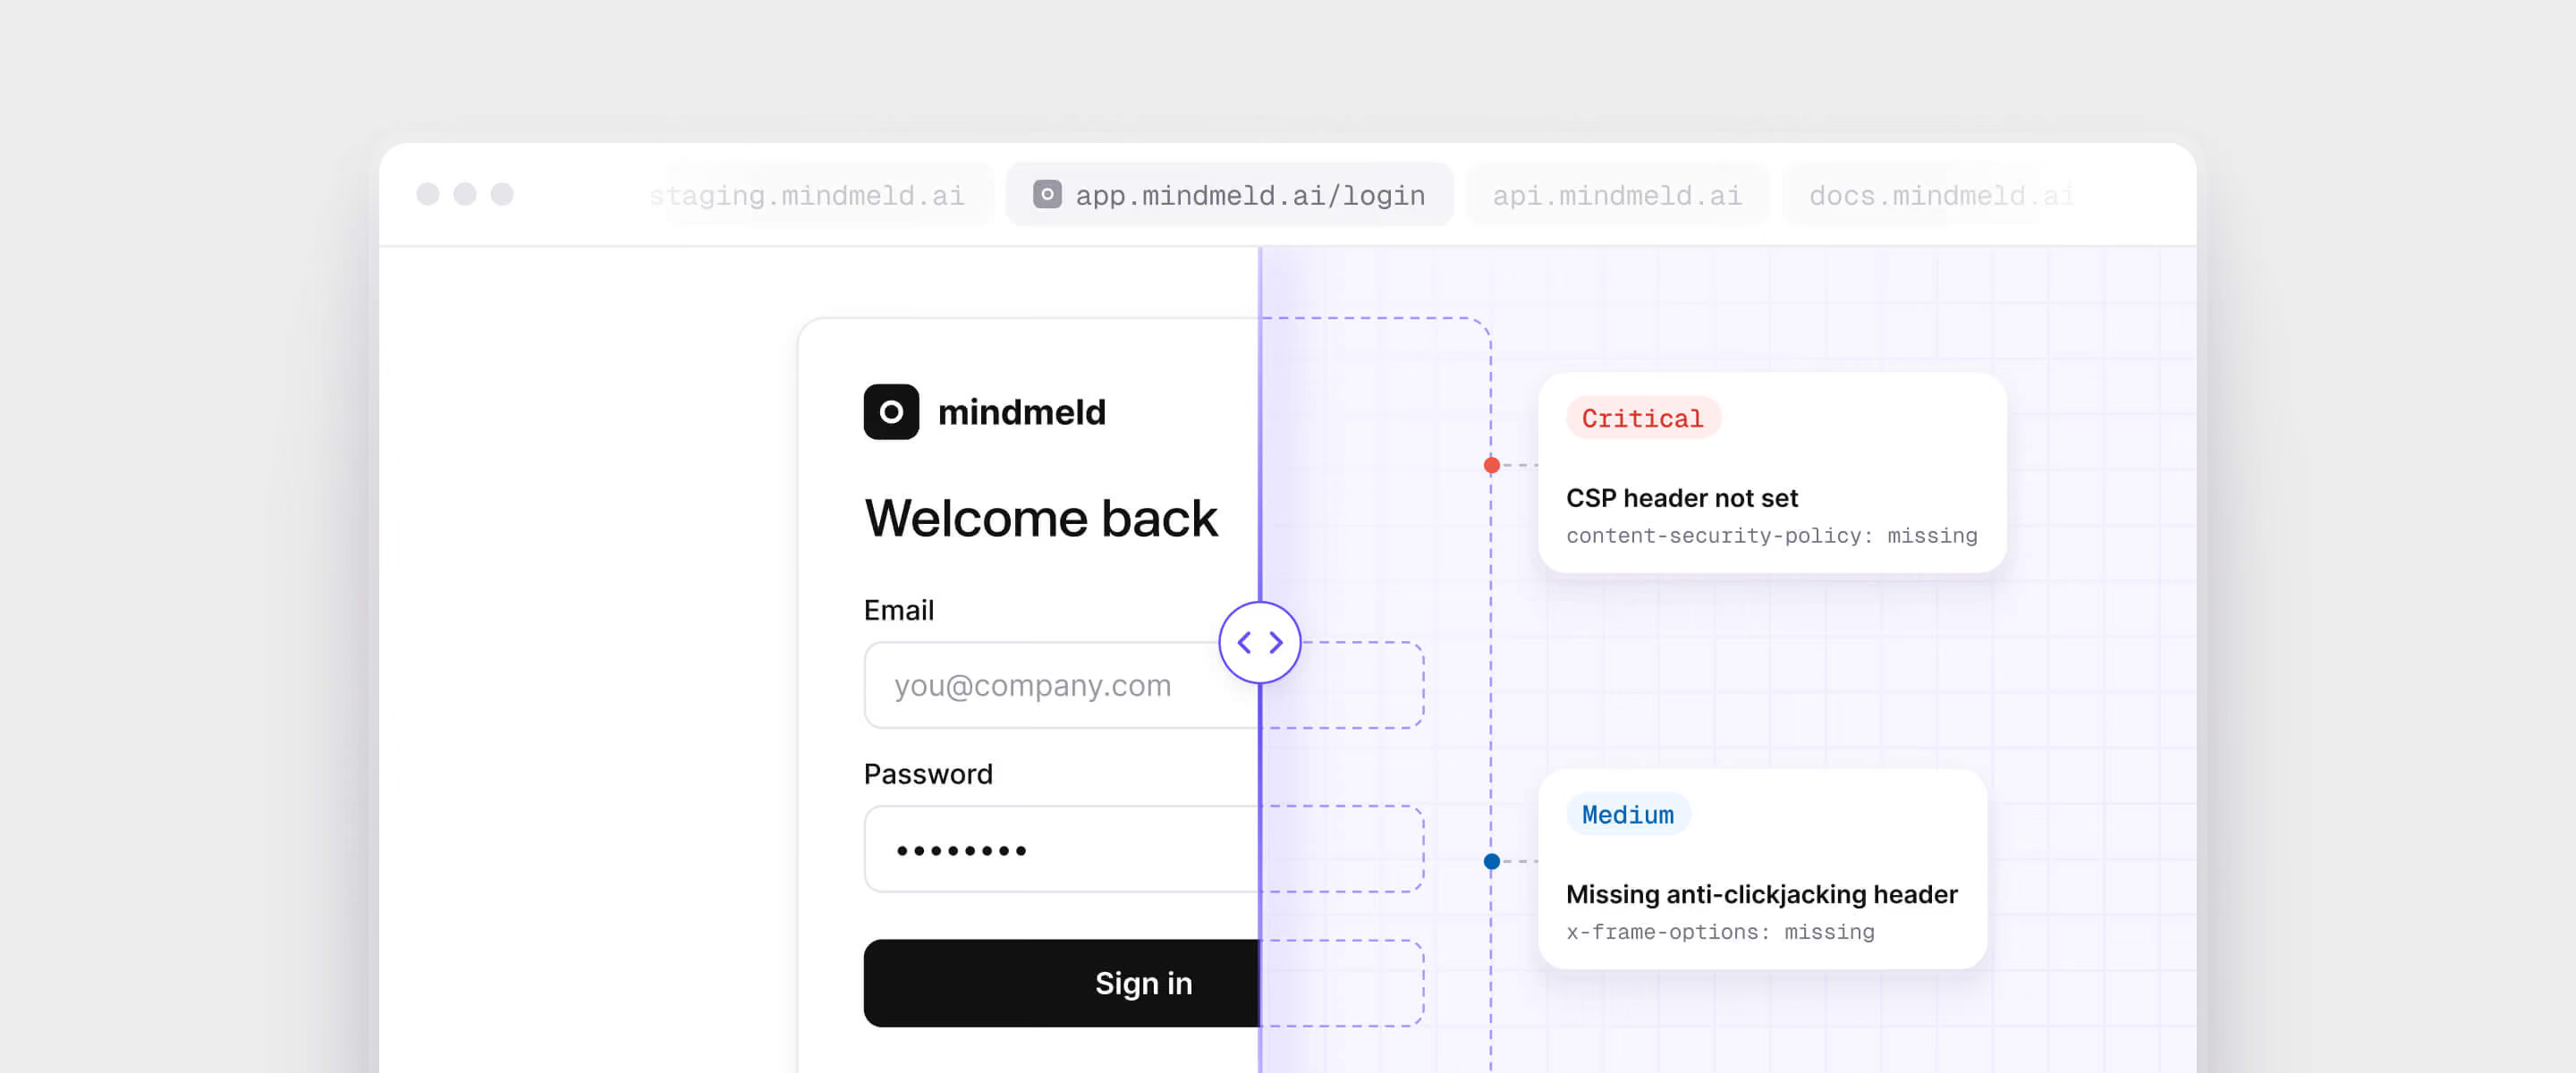
Verifique o que um hacker poderia usar para explorar
Digitalize automaticamente sem afetar o funcionamento da sua aplicação
Previna exploits e vulnerabilidades antes que ocorram
descoberta de API e e segurança automatizados
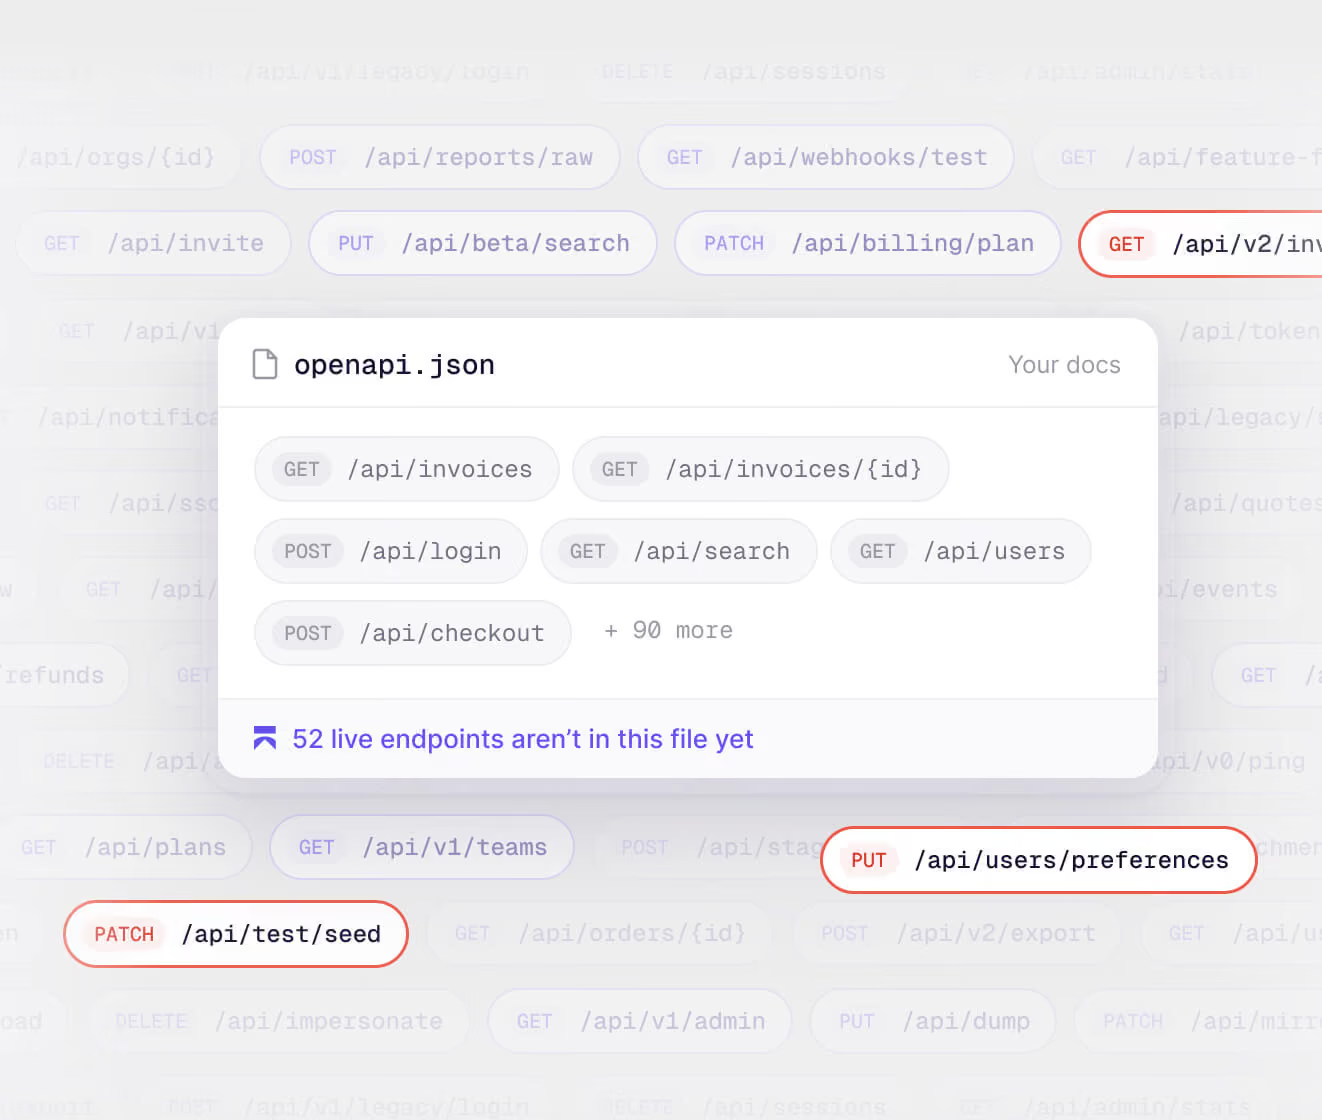
Vá além das verificações de código convencionais. Descubra e escaneie APIs automaticamente em busca de vulnerabilidades e falhas. Simule ataques do mundo real e escaneie cada endpoint de API em busca de ameaças de segurança comuns.
Encontre mais vulnerabilidades com DAST com reconhecimento de contexto
Obtenha documentação Swagger / especificações OpenAPI atualizadas
Reduza o trabalho manual
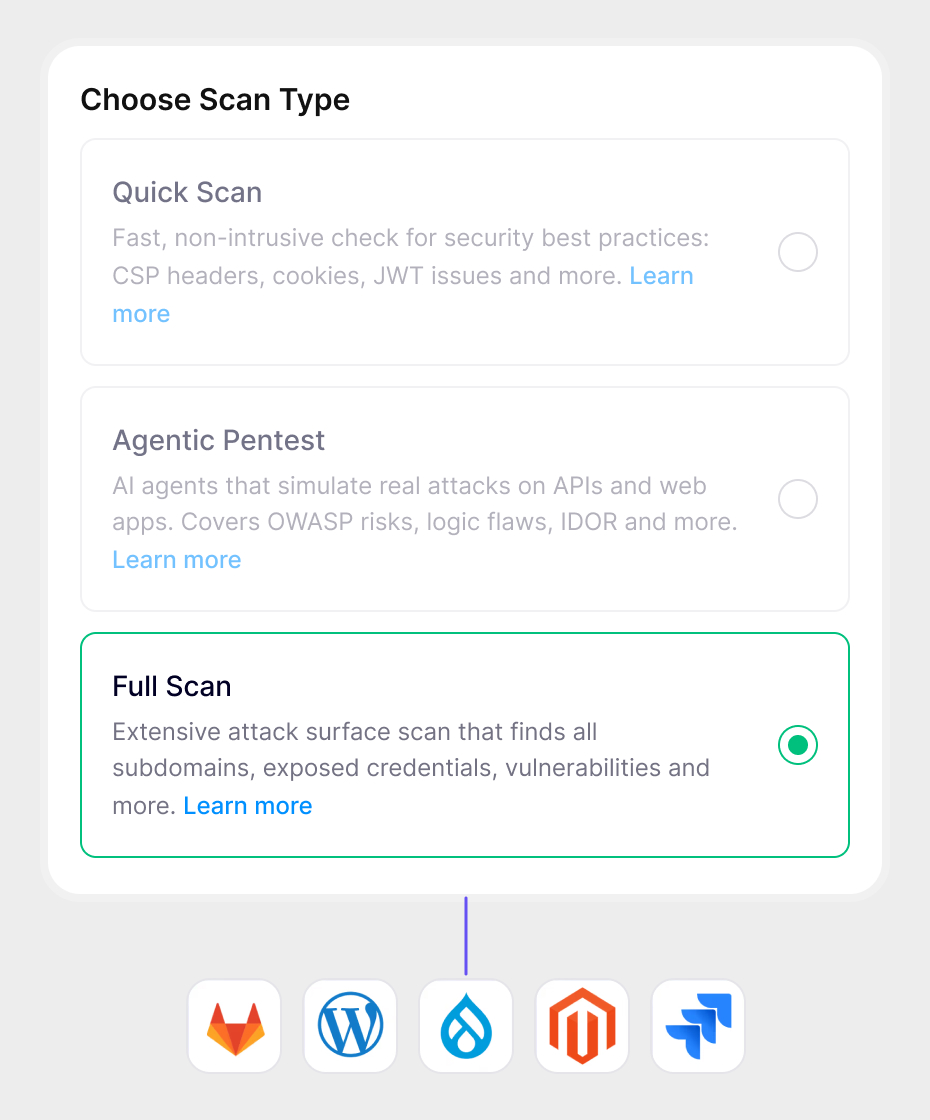
Funcionalidades avançadas do DAST
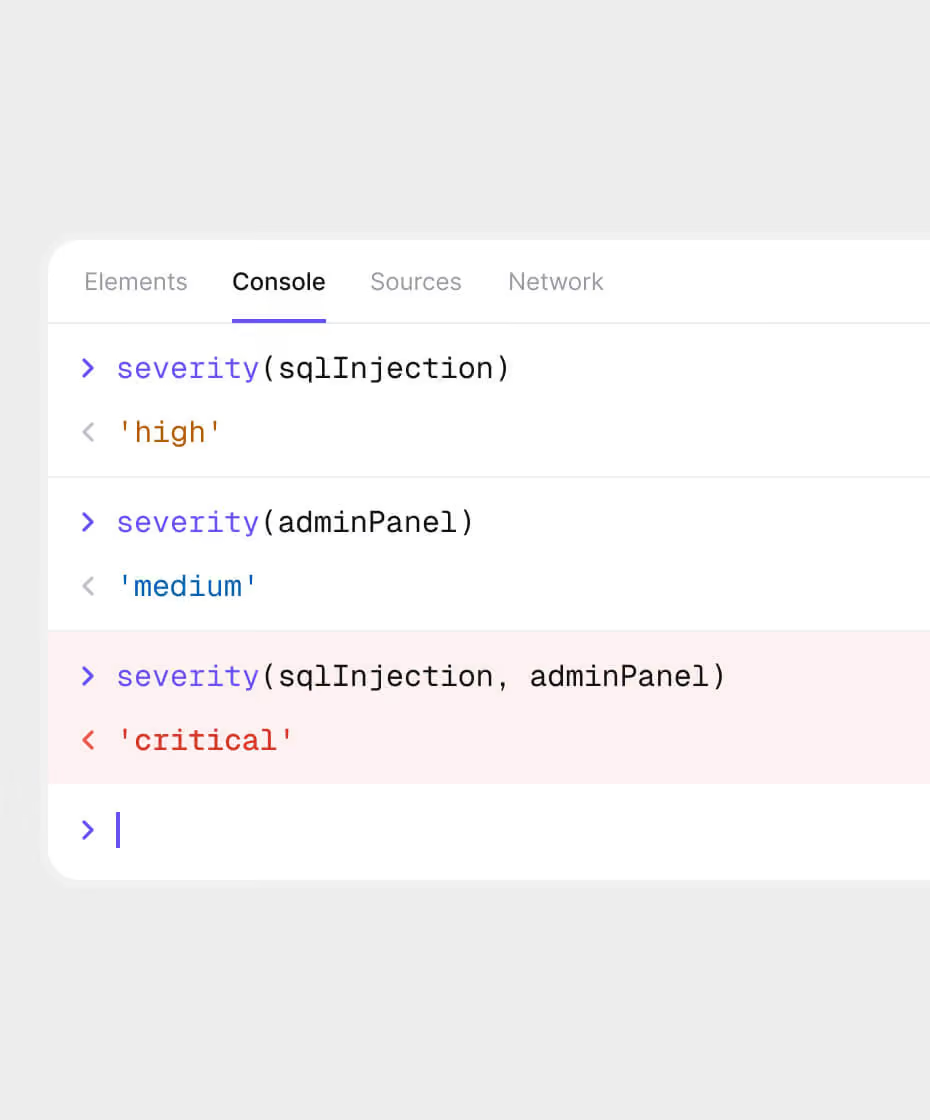
Combinações tóxicas
Combos tóxicos são vulnerabilidades que, combinadas, criam ameaças críticas. Pense em uma vulnerabilidade de SQL injection combinada com um painel de administração mal configurado. O DAST da Aikido marcará esses achados como mais críticos.
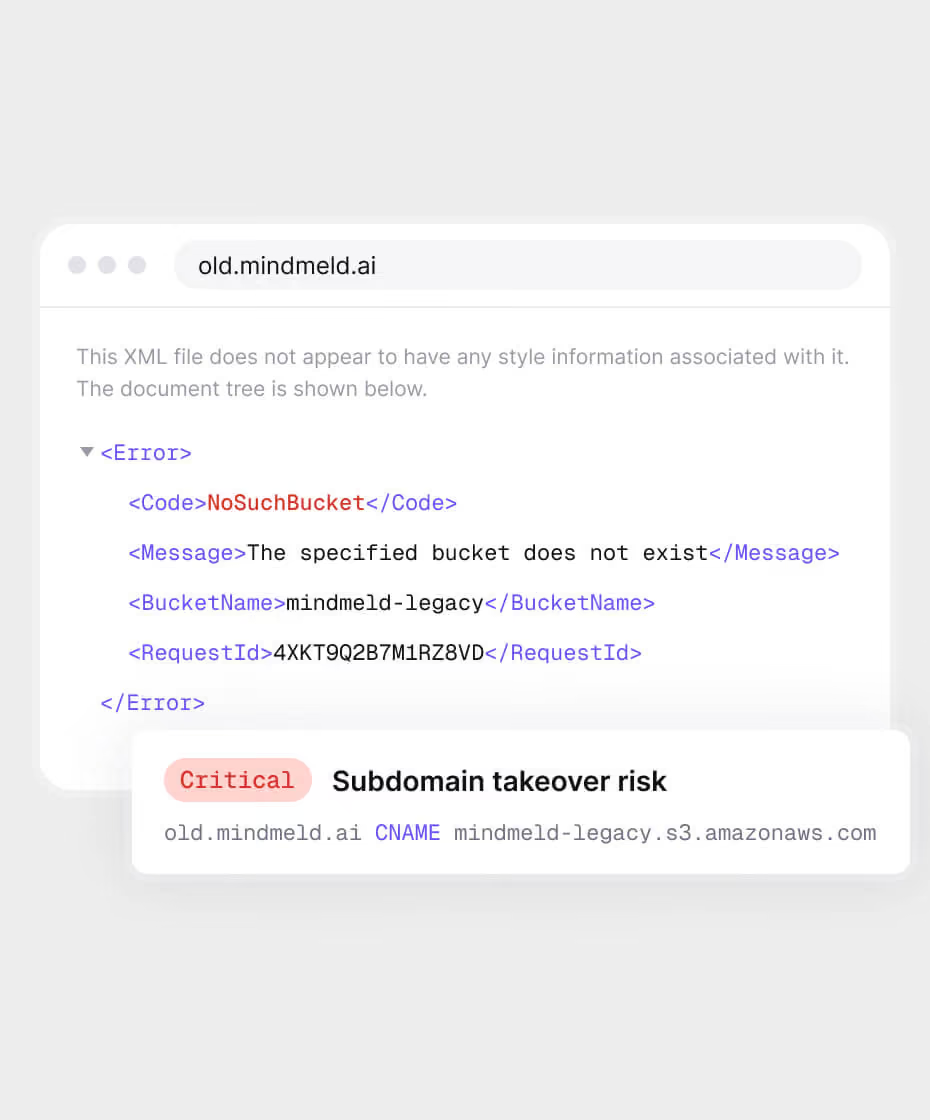
Domínios Órfãos
Evite a apropriação indevida de subdomínios. Analise os registos DNS para identificar subdomínios que apontam para serviços inativos, também conhecidos como «domínios pendentes». Impedir os sequestros antes que ocorram, sem necessidade de configuração.
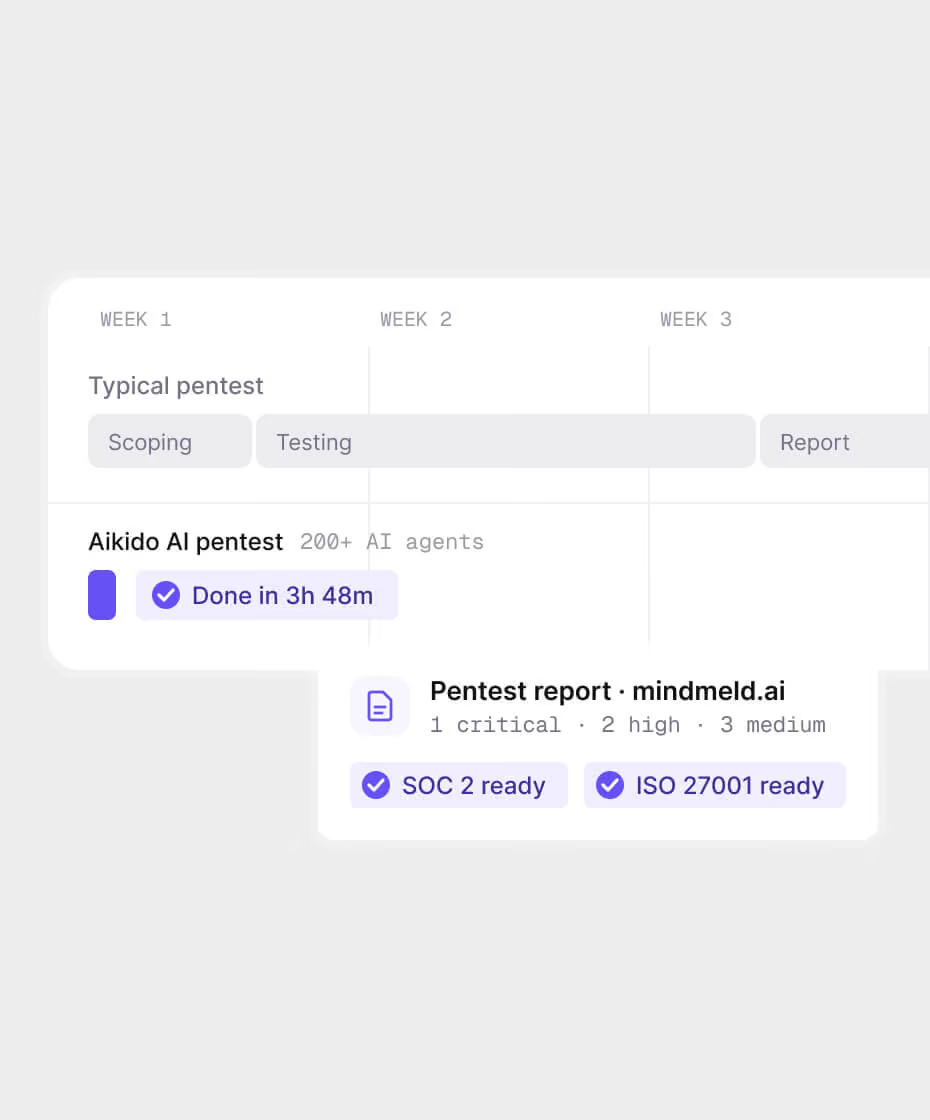

"O pentest do Aikido entregou descobertas abrangentes, de nível humano, em velocidade recorde e passou por uma rigorosa revisão de conformidade sem problemas."
Dan SherwoodDiretor Geral na Khaos Control Solutions

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End


O que a « DAST » oferece
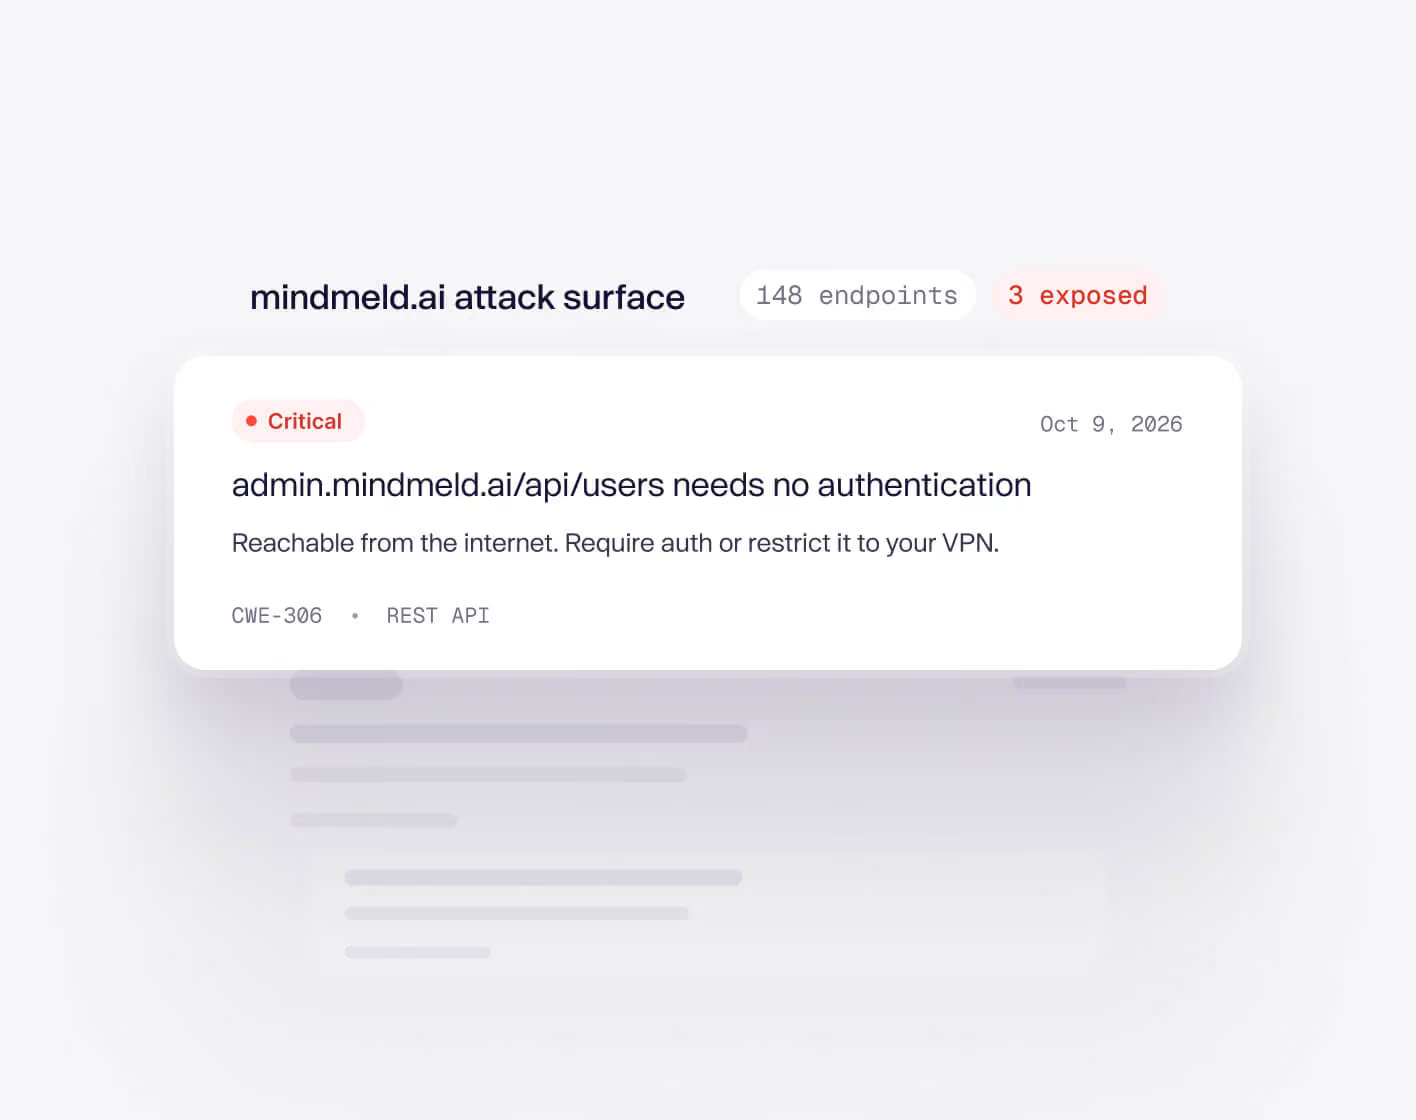
Saiba o que está exposto. Assim, você pode corrigir o que realmente importa.
Os scans DAST da Aikido oferecem uma visão geral completa do que está exposto e não deveria estar. Assim, você pode ver facilmente onde sua aplicação é mais vulnerável. Proteja seus endpoints REST e GraphQL.
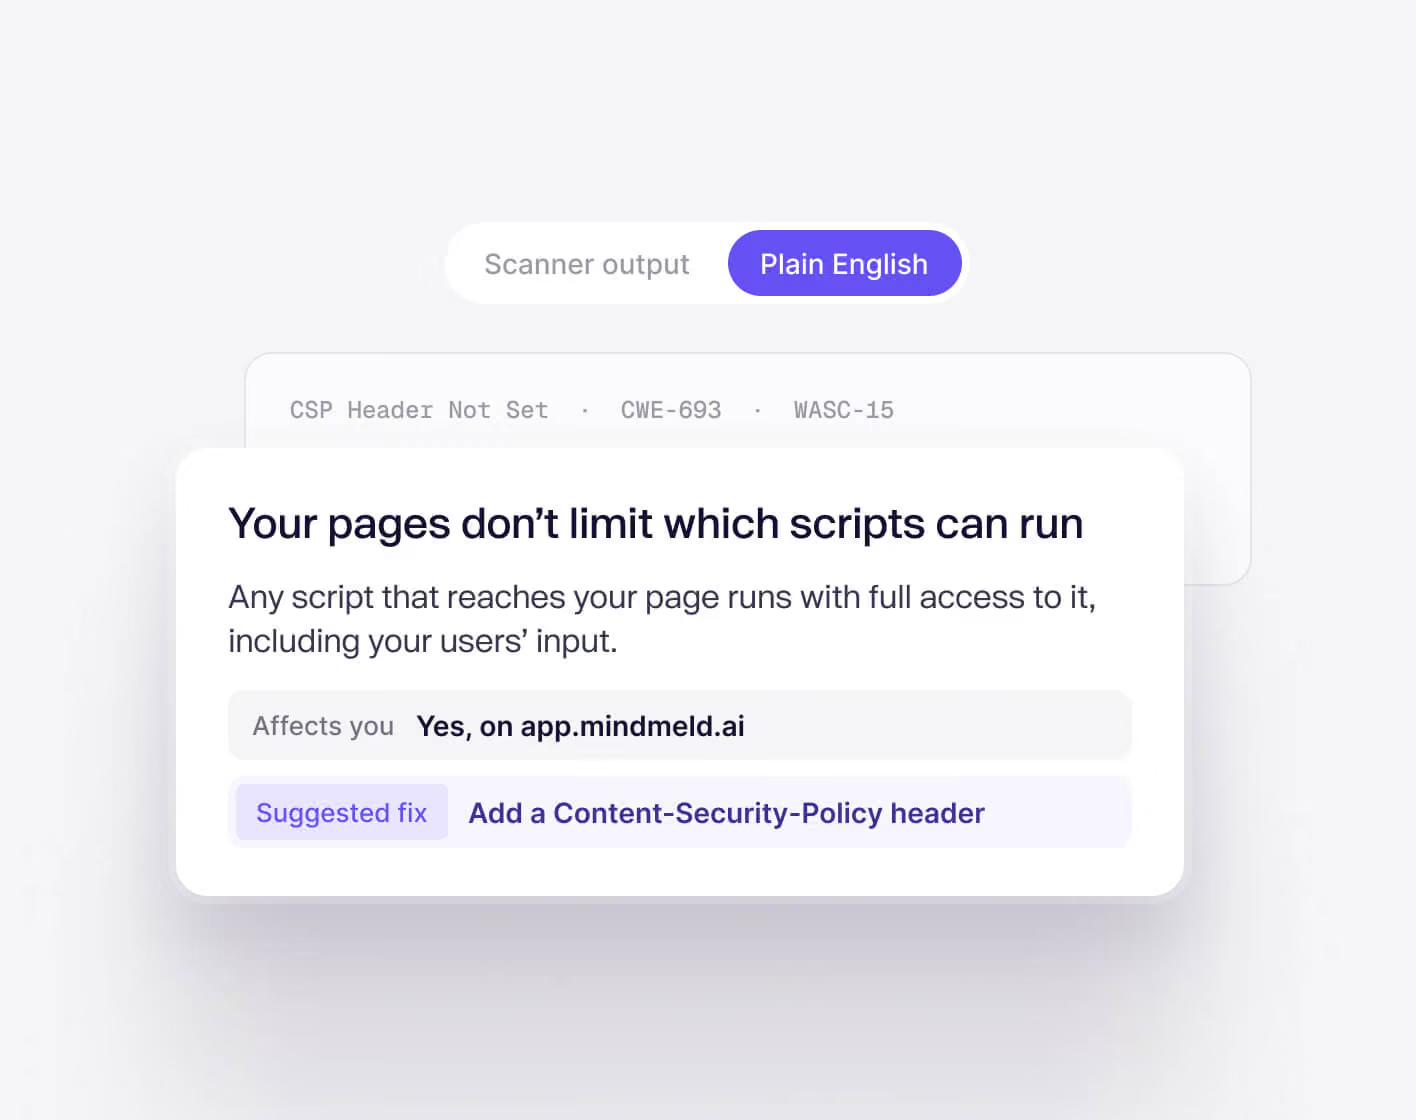
Orientações acionáveis
Traduzimos o jargão complexo de segurança para uma linguagem legível, para que você possa entender facilmente o problema e se ele o afeta. Pule a pesquisa e encontre uma solução rapidamente.
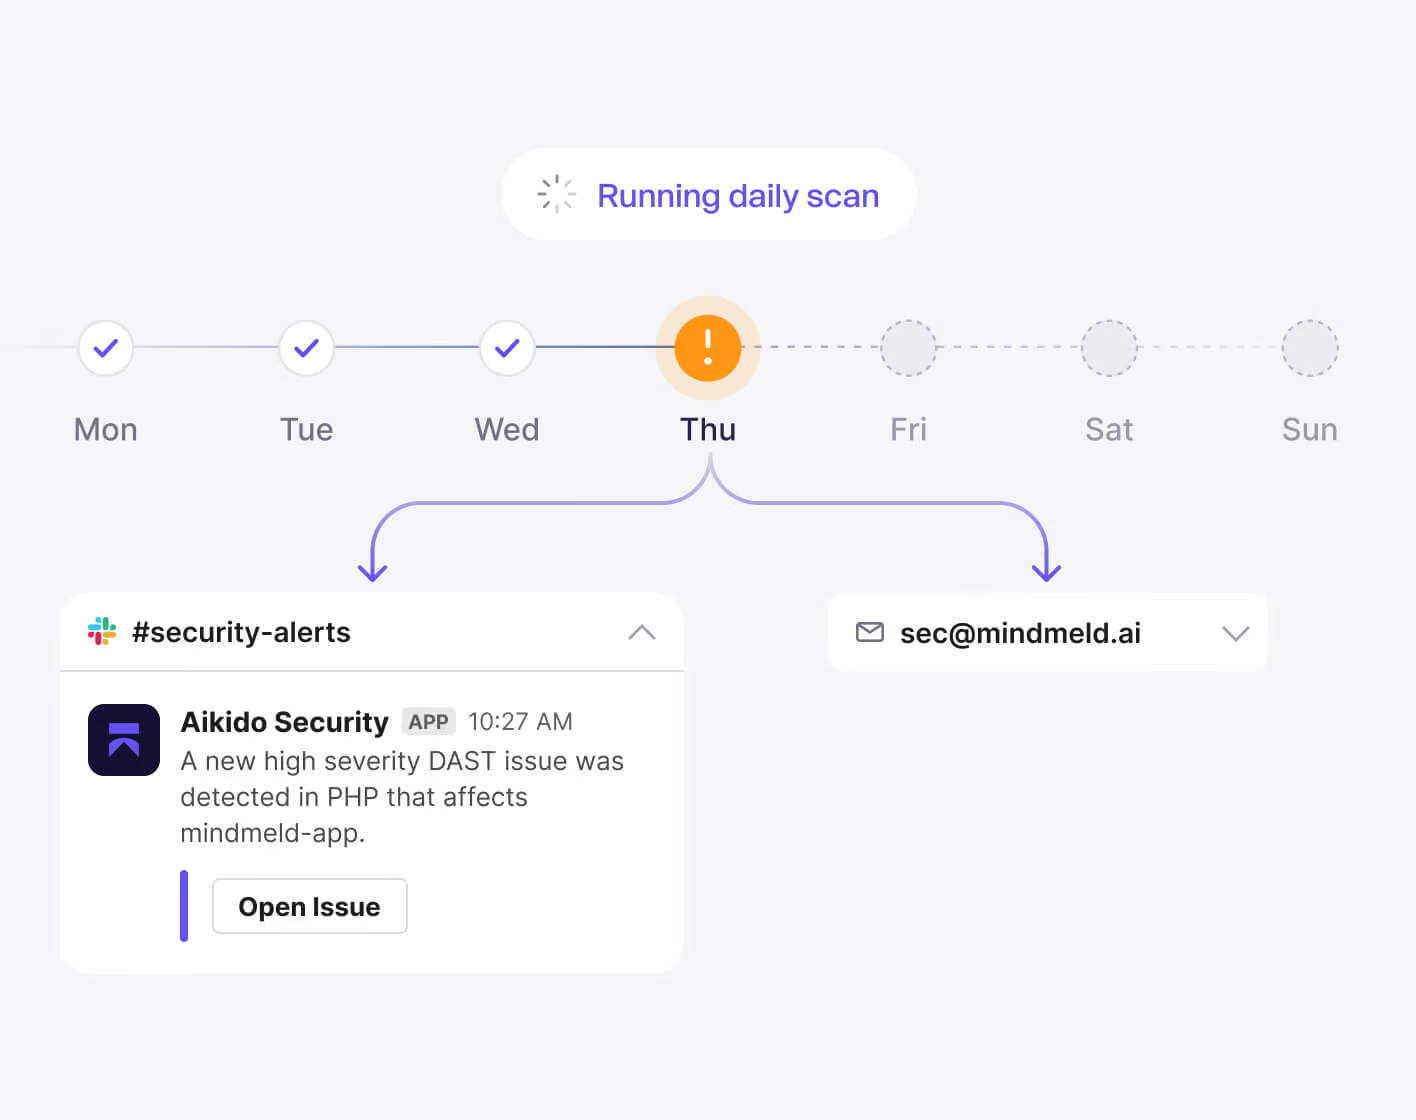
Scans Automáticos
Uma vez configurados, os scans DAST são executados diariamente e notificarão você apenas quando novas vulnerabilidades relevantes forem descobertas. Escolha onde deseja receber alertas: Email, Slack…

Seguro para rodar em produção
A Aikido testa seu frontend em busca de vulnerabilidades DAST comuns, mas não realiza nenhum teste que possa quebrar sua aplicação, como tentativas automatizadas de SQL injection, etc.
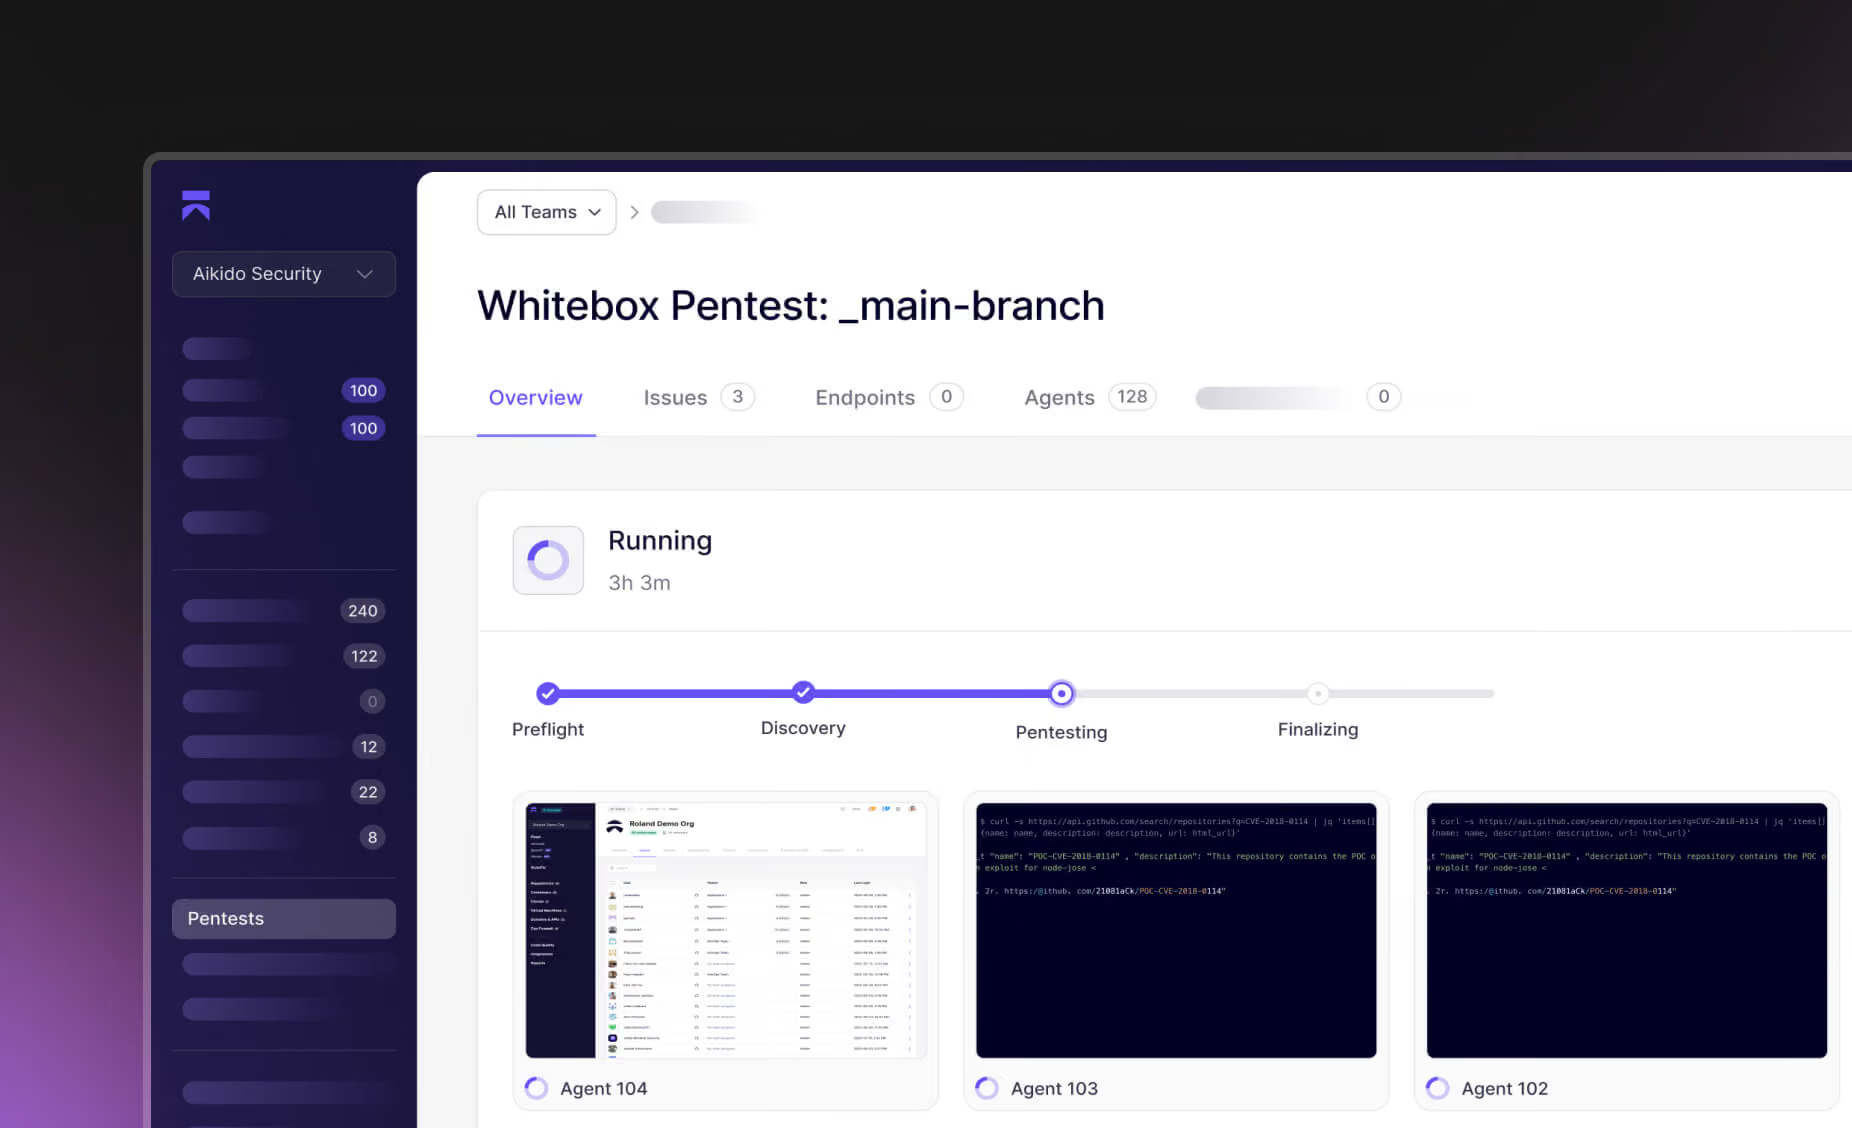
Leve isto para o próximo nível. Faça um teste de penetração à sua aplicação, tal como um atacante faria.
Proteja-se hoje mesmo, de forma rápida e gratuita.
Conecte um repositório para descobrir o que os agentes de raciocínio encontram no seu código. Ou execute-o em paralelo com o seu SAST atual para ver o que lhe está a escapar.


Perguntas frequentes sobre DAST

Testes Dinâmicos de Segurança de Aplicações (DAST) significam escanear um aplicativo web em execução de fora (black-box), de forma semelhante a como um atacante sondaria seu site. É importante porque encontra problemas de segurança que só aparecem quando seu aplicativo está ativo – por exemplo, configurações incorretas ou fluxos de autenticação quebrada que não seriam aparentes apenas olhando o código. Em resumo, o DAST permite que você detecte vulnerabilidades reais em seu aplicativo web antes que os atacantes o façam.
Não exatamente – depende do tipo de scan. O DAST do Aikido (também chamado de Monitoramento de Superfície) não simula payloads maliciosos no seu frontend em si, mas testa ativamente suas APIs. Para o scan de API, ele envia payloads maliciosos controlados para encontrar fraquezas. Ele interage com seu aplicativo através de HTTP e APIs, injetando entradas de teste e observando como seu aplicativo responde (comportando-se como um atacante automatizado). O pentest de IA leva isso adiante, executando ataques simulados mais avançados. Essa abordagem dinâmica significa que ele está sondando seu aplicativo em tempo real, muito parecido com o que um atacante externo faria, em vez de apenas escanear o código.
É seguro – o DAST do Aikido é projetado para não estressar ou quebrar seu site de produção. O scanner evita testes destrutivos; por exemplo, ele não realiza injeção SQL de força bruta que poderia derrubar seu banco de dados. Ele se concentra em vulnerabilidades web comuns de forma suave, para que você obtenha cobertura de segurança sem sobrecarregar ou desestabilizar seu aplicativo durante um scan.
Para a maioria das equipes, recomendamos executar o scanner DAST da Aikido em endpoints de staging ou produção, em vez de dentro do seu pipeline de CI/CD. Nosso DAST atual foi projetado para escanear aplicações ativas e acessíveis pela internet, então não há um grande benefício em executá-lo em CI. O scanning DAST local (que poderia ser executado em CI) está planejado para lançamento no Q4 e provavelmente estará disponível primeiro para planos empresariais. Até lá, você obterá os resultados mais precisos apontando o scanner para um ambiente que espelhe a produção o mais fielmente possível.
O DAST da Aikido foca em problemas que pode detectar de forma confiável em seus endpoints ativos e acessíveis pela internet. Isso inclui muitas vulnerabilidades do Top 10 OWASP para APIs, como SQL injection, problemas de autenticação e controle de acesso, configurações inseguras e exposição de endpoints sensíveis. Você pode ver a lista completa e atualizada de verificações aqui: verificações DAST da Aikido Security. Scans específicos de frontend são excluídos, então os resultados são direcionados à segurança de servidor e de API, em vez de vulnerabilidades do lado do cliente.
Os scans DAST da Aikido são rápidos – a maioria é concluída em cerca de dois minutos, e raramente em mais de quatro. Você começará a ver os resultados quase imediatamente após o início do scan, para que não precise ficar esperando. O tempo exato depende do tamanho e da complexidade da sua aplicação, mas o scanner é projetado para feedback rápido, para que os desenvolvedores possam agir rapidamente.
Sim – o DAST da Aikido pode escanear suas APIs, mas não descobre endpoints automaticamente do seu frontend. Para scanning de API, você pode importar uma especificação OpenAPI (gerada a partir do código ou manualmente) ou usar o Zen para detecção de endpoints. Uma vez configurado, o scanner testará seus endpoints de API (incluindo REST e GraphQL) em busca de vulnerabilidades. Isso significa que você não precisa de um scanner de API completamente separado – apenas certifique-se de que seus endpoints estejam definidos para que a Aikido possa direcioná-los de forma eficaz.
O DAST da Aikido usa um subconjunto de scans OWASP ZAP seguros e, em seguida, adiciona sua própria remoção de ruído e deduplicação para que você veja apenas resultados relevantes. Você obtém detecção de nível ZAP sem o ruído, configuração manual ou gerenciamento de configuração – ele é construído para ser rápido, de baixa manutenção e fácil de agir.
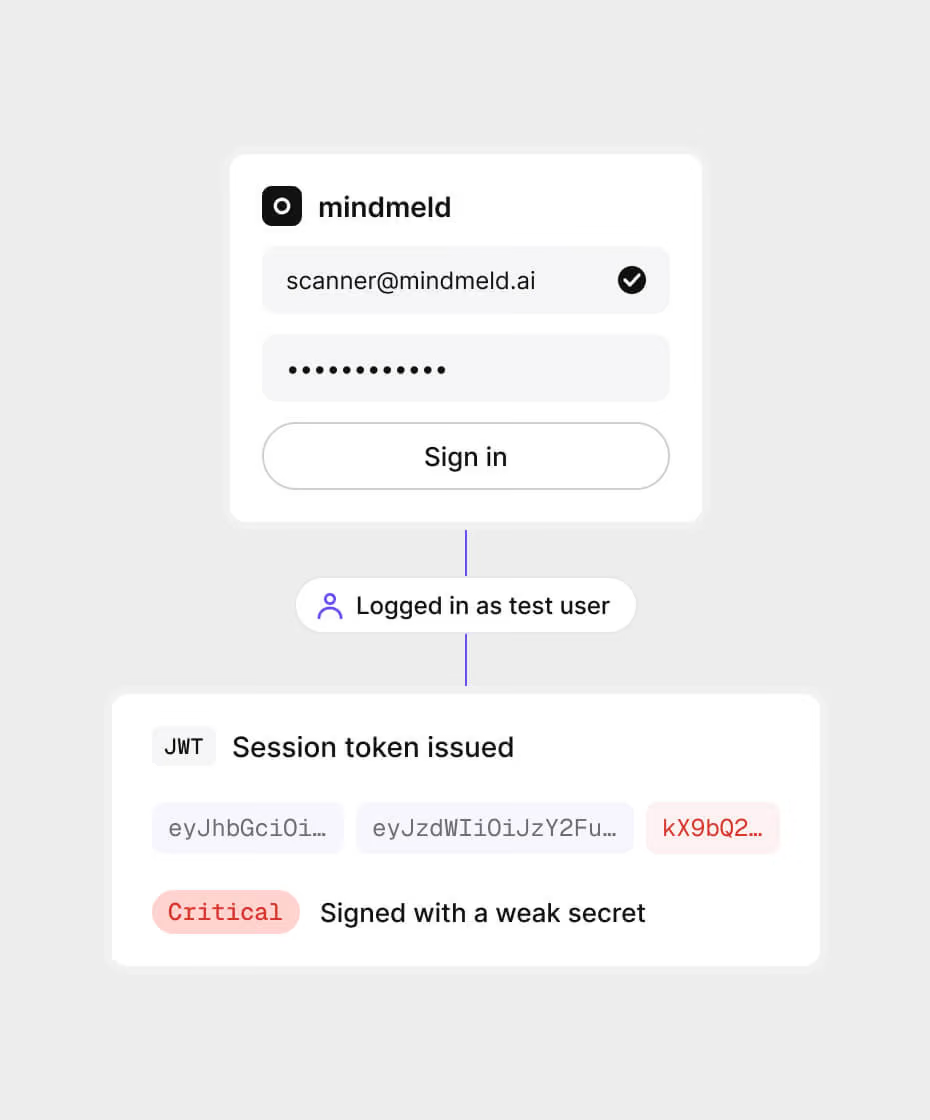
Somente se você quiser executar verificações autenticadas. O Aikido não suporta scripts de login, mas você pode fornecer credenciais de autenticação para que possamos executar testes adicionais — por exemplo, verificar tokens entregues em busca de fraquezas comuns. Para o escaneamento de frontend, o principal benefício é habilitar essas verificações extras. Você pode ativar as regras "autenticadas" em suas configurações aqui: verificações DAST do Aikido. Se você não fornecer credenciais, o scanner apenas escaneará seus endpoints públicos.
Não – o scanner DAST de frontend da Aikido foca em identificar configurações incorretas mais fáceis de detectar que poderiam expor sua aplicação web, ajudando você a corrigir rapidamente riscos comuns. Para uma cobertura mais profunda – como falhas complexas de lógica de negócios ou simulações de ataques mais avançadas – ferramentas como pentest de IA e scanning de segurança de API são mais adequadas. Scans automatizados lidam com os problemas do dia a dia, enquanto testes manuais ou avançados ocasionais garantem que você detecte as vulnerabilidades mais difíceis de encontrar. A Aikido em breve expandirá a cobertura nessas áreas também, trazendo mais desses testes aprofundados diretamente para a plataforma.