

Code reviews que corrigem o seu código, em vez de se limitarem a comentá-lo.
Detete erros, problemas de segurança e efeitos secundários indesejados antes da integração. Um grande número de agentes analisa cada pedido de integração com o contexto completo da sua base de código.
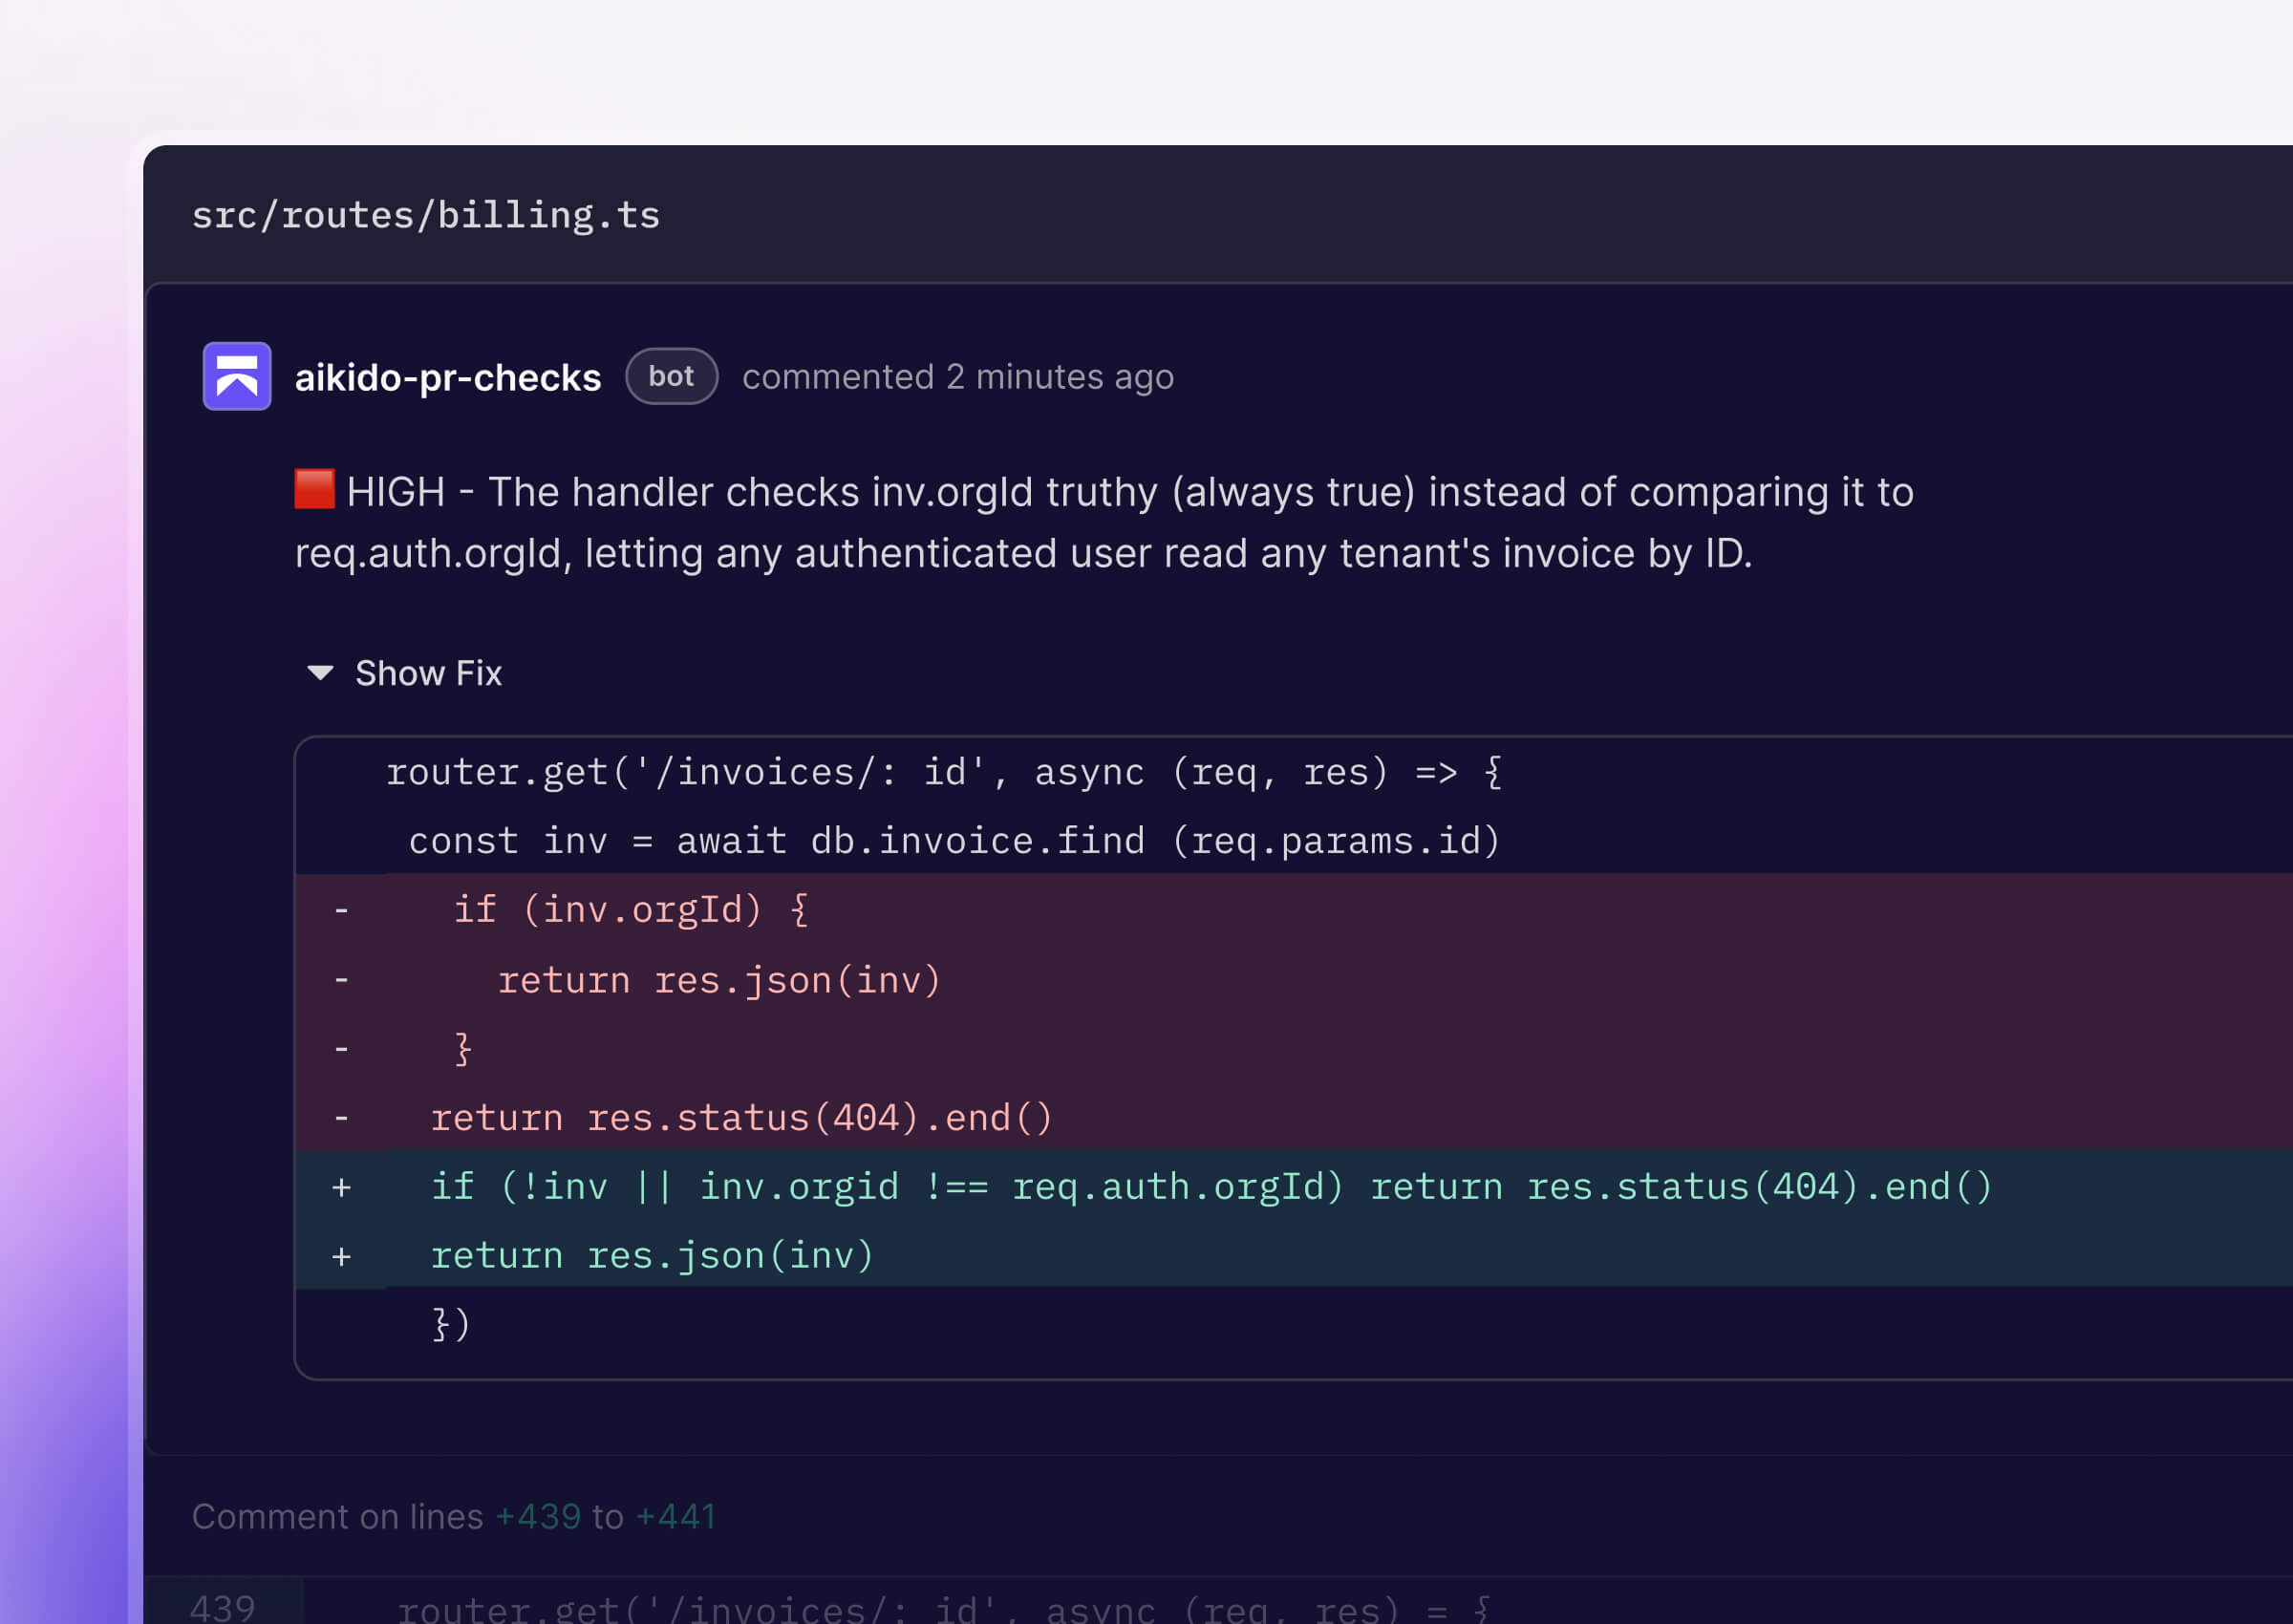





Os PR reviews não foram criados para código gerado por IA
Os agentes de programação criam mais alterações do que as equipas conseguem analisar. O Aikido é a camada de análise independente que examina cada alteração antes de ser integrada,


Análise de código por IA para cada pull request
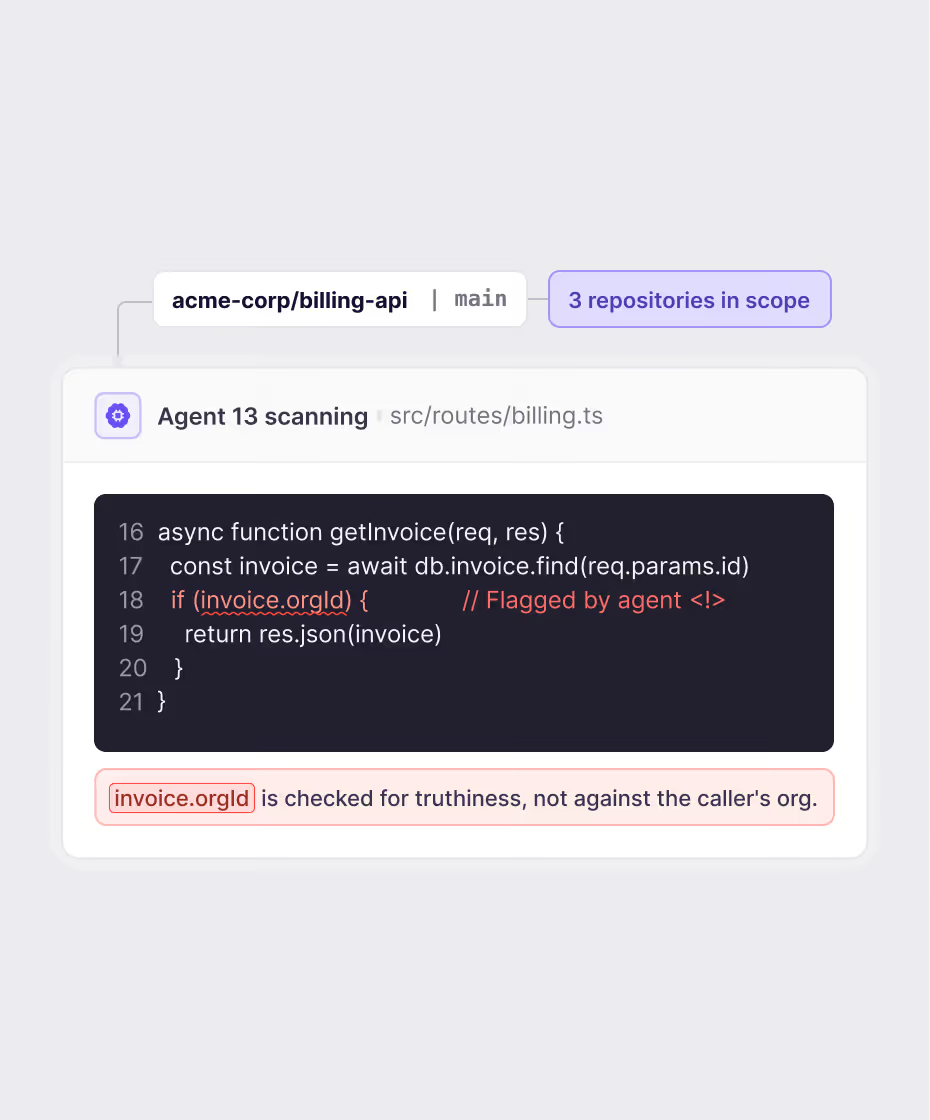
Identifica apenas os erros que são relevantes
Agora, cada pull request é analisado da mesma forma que um engenheiro sénior com tempo ilimitado o faria
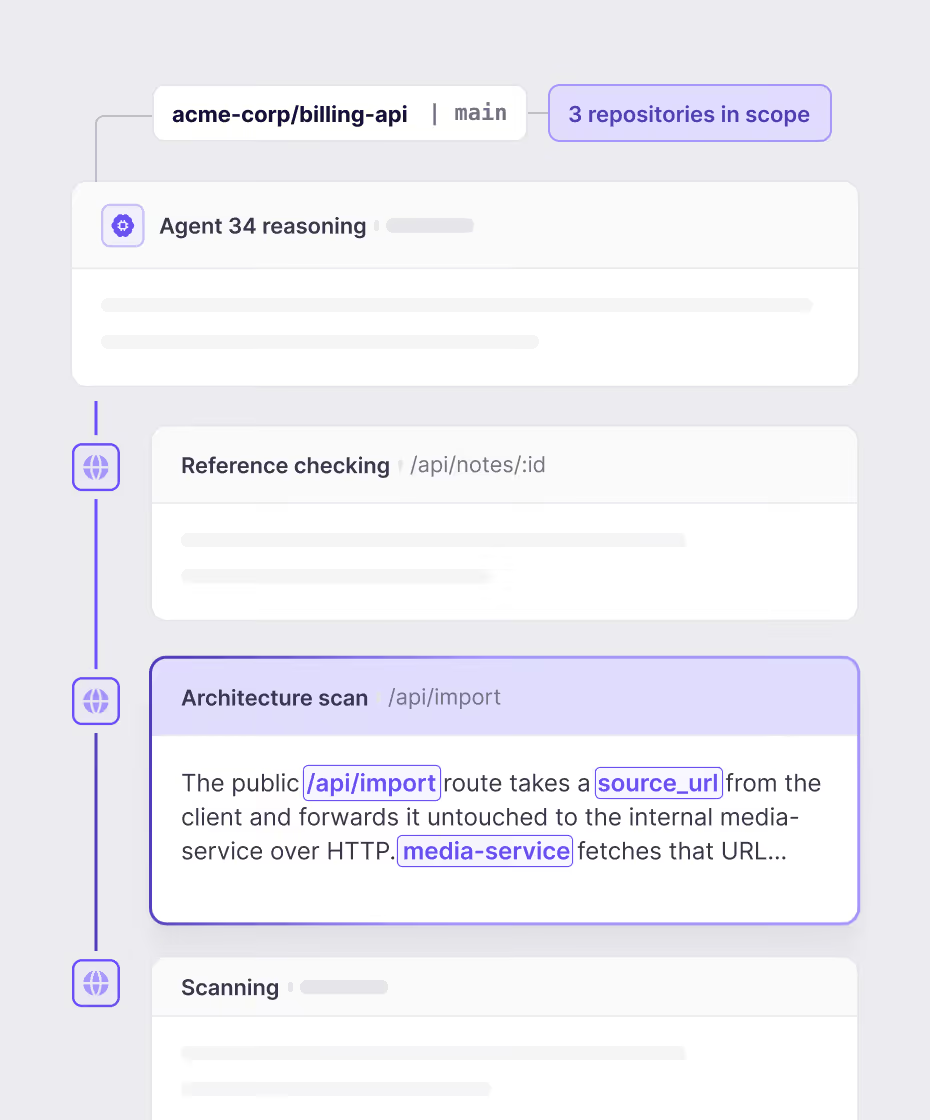
Adapta-se ao contexto da sua base de código
Os agentes avaliam toda a estrutura da sua base de código, repositórios relevantes, resultados estáticos e até comentários de PR.
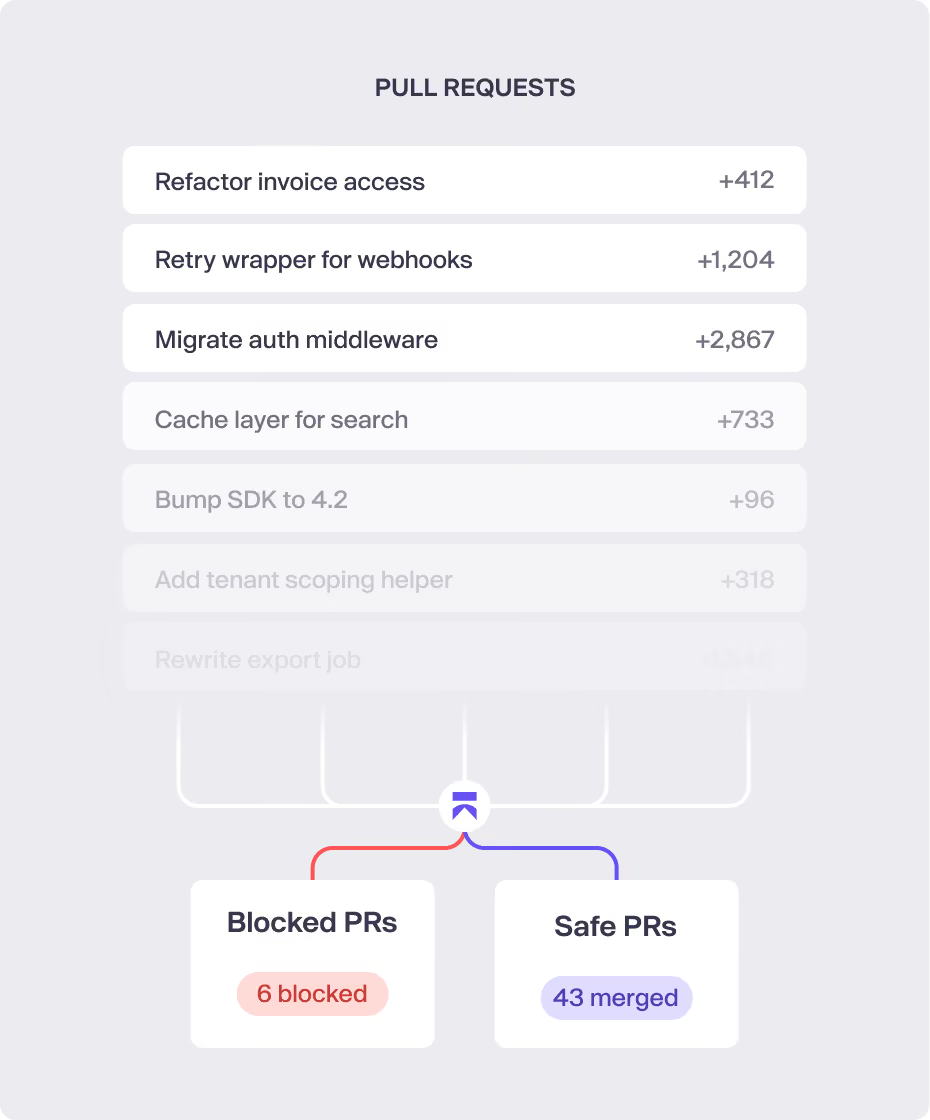

O revisor de código por IA. Cada PR. Contexto completo da base de código.

Deep PR Review explicado em menos de 4 minutos
Ligue um repositório para descobrir o que os agentes de raciocínio encontram no seu código-fonte.
Ou execute-o em paralelo com o seu SAST atual para ver o que lhe está a escapar.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo
Foque em construir, não em perseguir vulnerabilidades
Reduza o seu backlog de segurança
Cada PR é analisado automaticamente, para que as vulnerabilidades nunca cheguem a produção.
Alivie a carga da engenharia
Triagem automatizada e correções com um clique significam menos trabalho manual de segurança, sem aumentar o quadro de funcionários.
Detete problemas antes que causem danos
As vulnerabilidades são corrigidas pré-merge, quando são mais rápidas e baratas de resolver.
Reduza o tempo de preparação para auditorias
O código analisado de forma contínua significa menos tempo gasto a responder a questionários de segurança.
O seu revisor de código de IA. Em cada PR. Contexto completo da base de código.
Conecte um repositório para descobrir o que os agentes de raciocínio encontram em sua base de código.
Ou execute-o junto com seu SAST atual e veja o que está faltando.
Perguntas frequentes sobre o Deep PR Review

O Deep Review lê todo o seu repositório, e não apenas o diff do PR. Utiliza IA para encontrar falhas de lógica de negócio e vulnerabilidades dependentes do contexto que as ferramentas determinísticas de SAST e SCA deixam escapar, uma vez que essas ferramentas analisando o código de forma isolada.
A validação de PR standard verifica apenas o diff. É determinística e bloqueia com base em severidade crítica. O Deep Review lê o repositório completo, além de quaisquer repositórios ligados, analisa esse contexto com IA e escreve comentários diretamente no PR. Deteta problemas ao nível da lógica que a validação nunca deteta.
O Deep Review funciona com créditos: um crédito por pull request revisto. A validação de PR standard não utiliza créditos. Pode definir um limite máximo mensal de créditos e alguns planos incluem uma alocação fixa.
Sim. Os comentários aparecem em linha no pull request. A validação de PR standard apenas bloqueia ou aprova; não comenta.
Sim. O Deep Review é ativado por repositório, pelo que pode implementá-lo de forma seletiva em vez de o ligar em todo o lado de uma só vez.
Os testes de intrusão de IA requerem um ambiente em direto como alvo, como o seu ambiente de staging. O Deep Review e a Auditoria de Segurança de Código executam-se contra a sua base de código estática. A Auditoria de Segurança de Código analisa toda a sua base de código, enquanto o Deep Review é executado ao nível do PR, focado em alterações e efeitos a jusante das alterações de código. Ambos utilizam um mecanismo semelhante.
Caminhos de escalívio de privilégios, falhas de lógica de negócio e vulnerabilidades que apenas existem no contexto da aplicação completa. O SAST linha a linha não consegue detetar estes problemas; nunca vê o panorama completo.