Segurança de Software para Governo e Setor Público
Mantenha a confiança dos cidadãos, garanta a conformidade e impulsione a inovação segura nos serviços públicos com a nossa plataforma de segurança unificada para agências e respetivos prestadores.
Digitalização contínua em código, dependências, containers, IaC e Cloud com um SBOM para cada aplicação
Foco no KEV: vulnerabilidades exploradas conhecidas vão para o topo da fila
Opções alojadas, na sua infraestrutura ou totalmente isoladas (air-gapped)
SOC 2 Tipo II · ISO 27001:2022 · ISO 42001 · FedRAMP Moderado


Criado para organismos públicos e os prestadores de serviços que trabalham com eles
Os serviços públicos funcionam com o mesmo código open-source, pipelines e Cloud que qualquer empresa tecnológica, enfrentando os mesmos ataques. O Aikido oferece às equipas governamentais as ferramentas de segurança utilizadas pelas principais equipas de engenharia, com a trilha de evidências que os auditores esperam.
Governos nacionais e locais
Prestadores de serviços e integradores de sistemas que fornecem serviços públicos
Agências públicas, instituições de investigação e centros de inovação público-privados
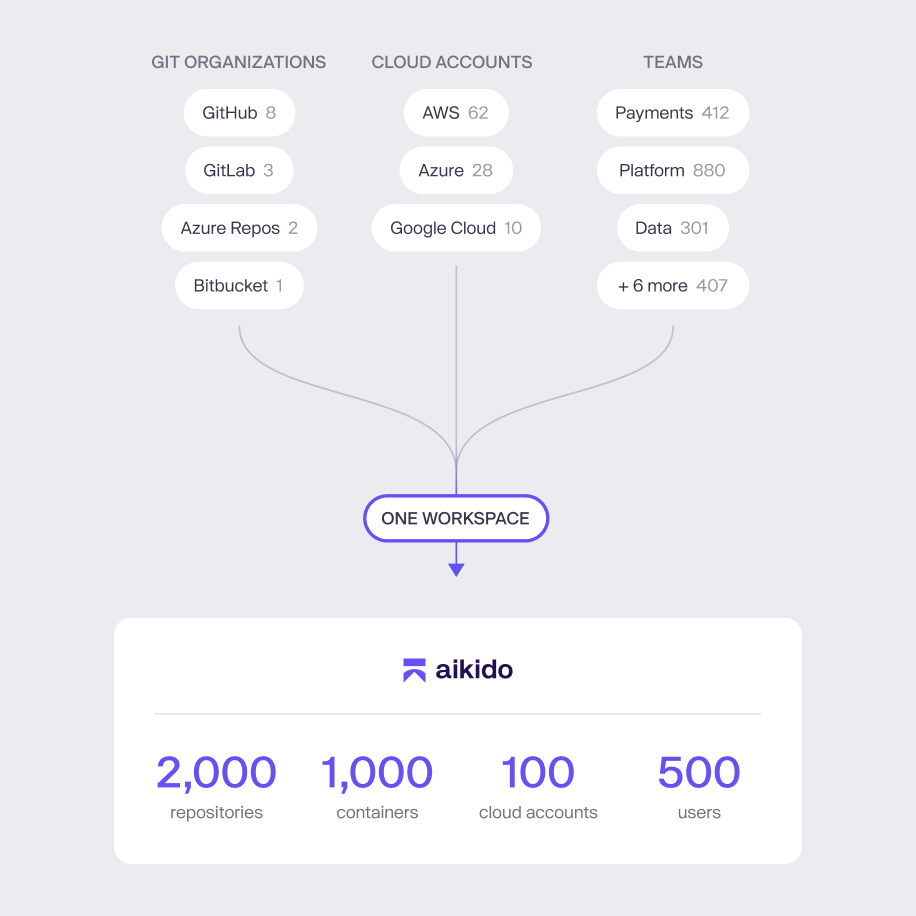
Criado especificamente para fluxos de trabalho do setor público
Agência governamental, instituição de investigação ou contratante certificado. O Aikido integra-se perfeitamente com a stack que já utiliza.
Cumpra o mandato: Monitoramento contínuo e evidências alinhadas com os requisitos governamentais nacionais, regionais e locais.
Comprove rapidamente: Exporte relatórios prontos para auditoria destinados a auditores, avaliadores e revisores de acreditação em minutos.
Envie sem fricção: Fluxos de trabalho centrados no programador no GitHub, GitLab, Bitbucket, Azure DevOps e CI/CD.
Federal dos EUA: Certificado pela FedRAMP na Classe C (Moderada), alojado na AWS GovCloud.
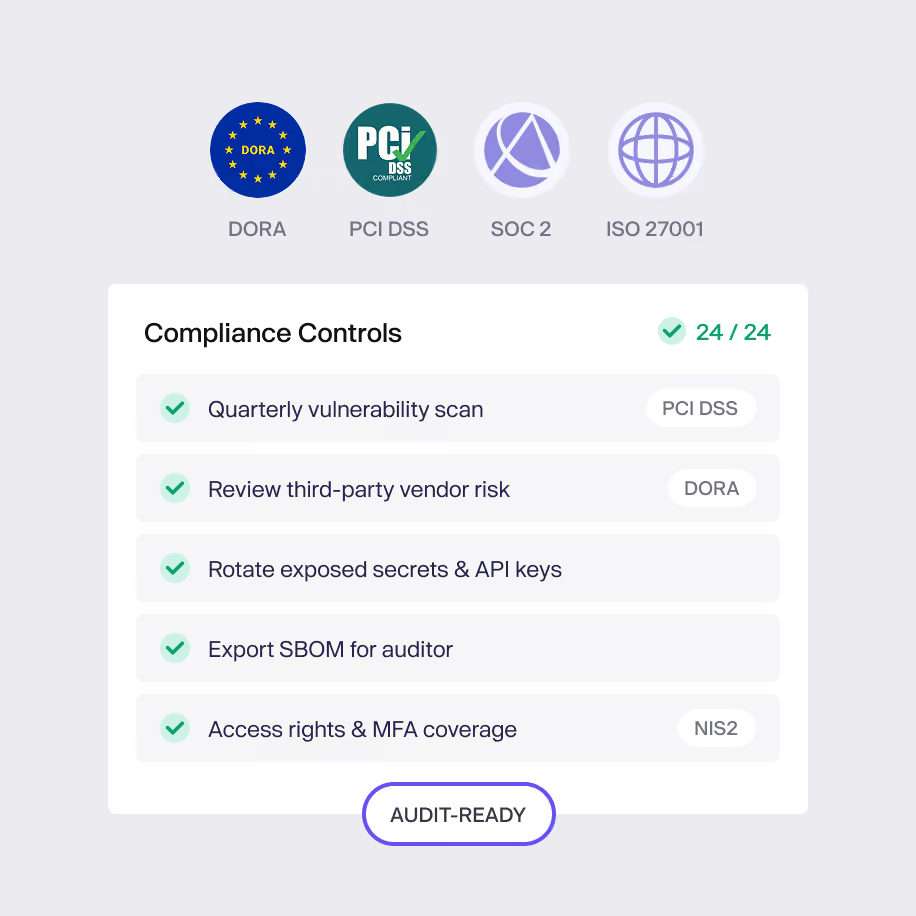
Conformidade descomplicada
Independentemente de responder à norma ISO 27001, ao NIST ou a um referencial nacional, a conformidade é essencial no setor público. O Aikido mapeia as descobertas para os controlos pelos quais é auditado e mantém as evidências prontas.
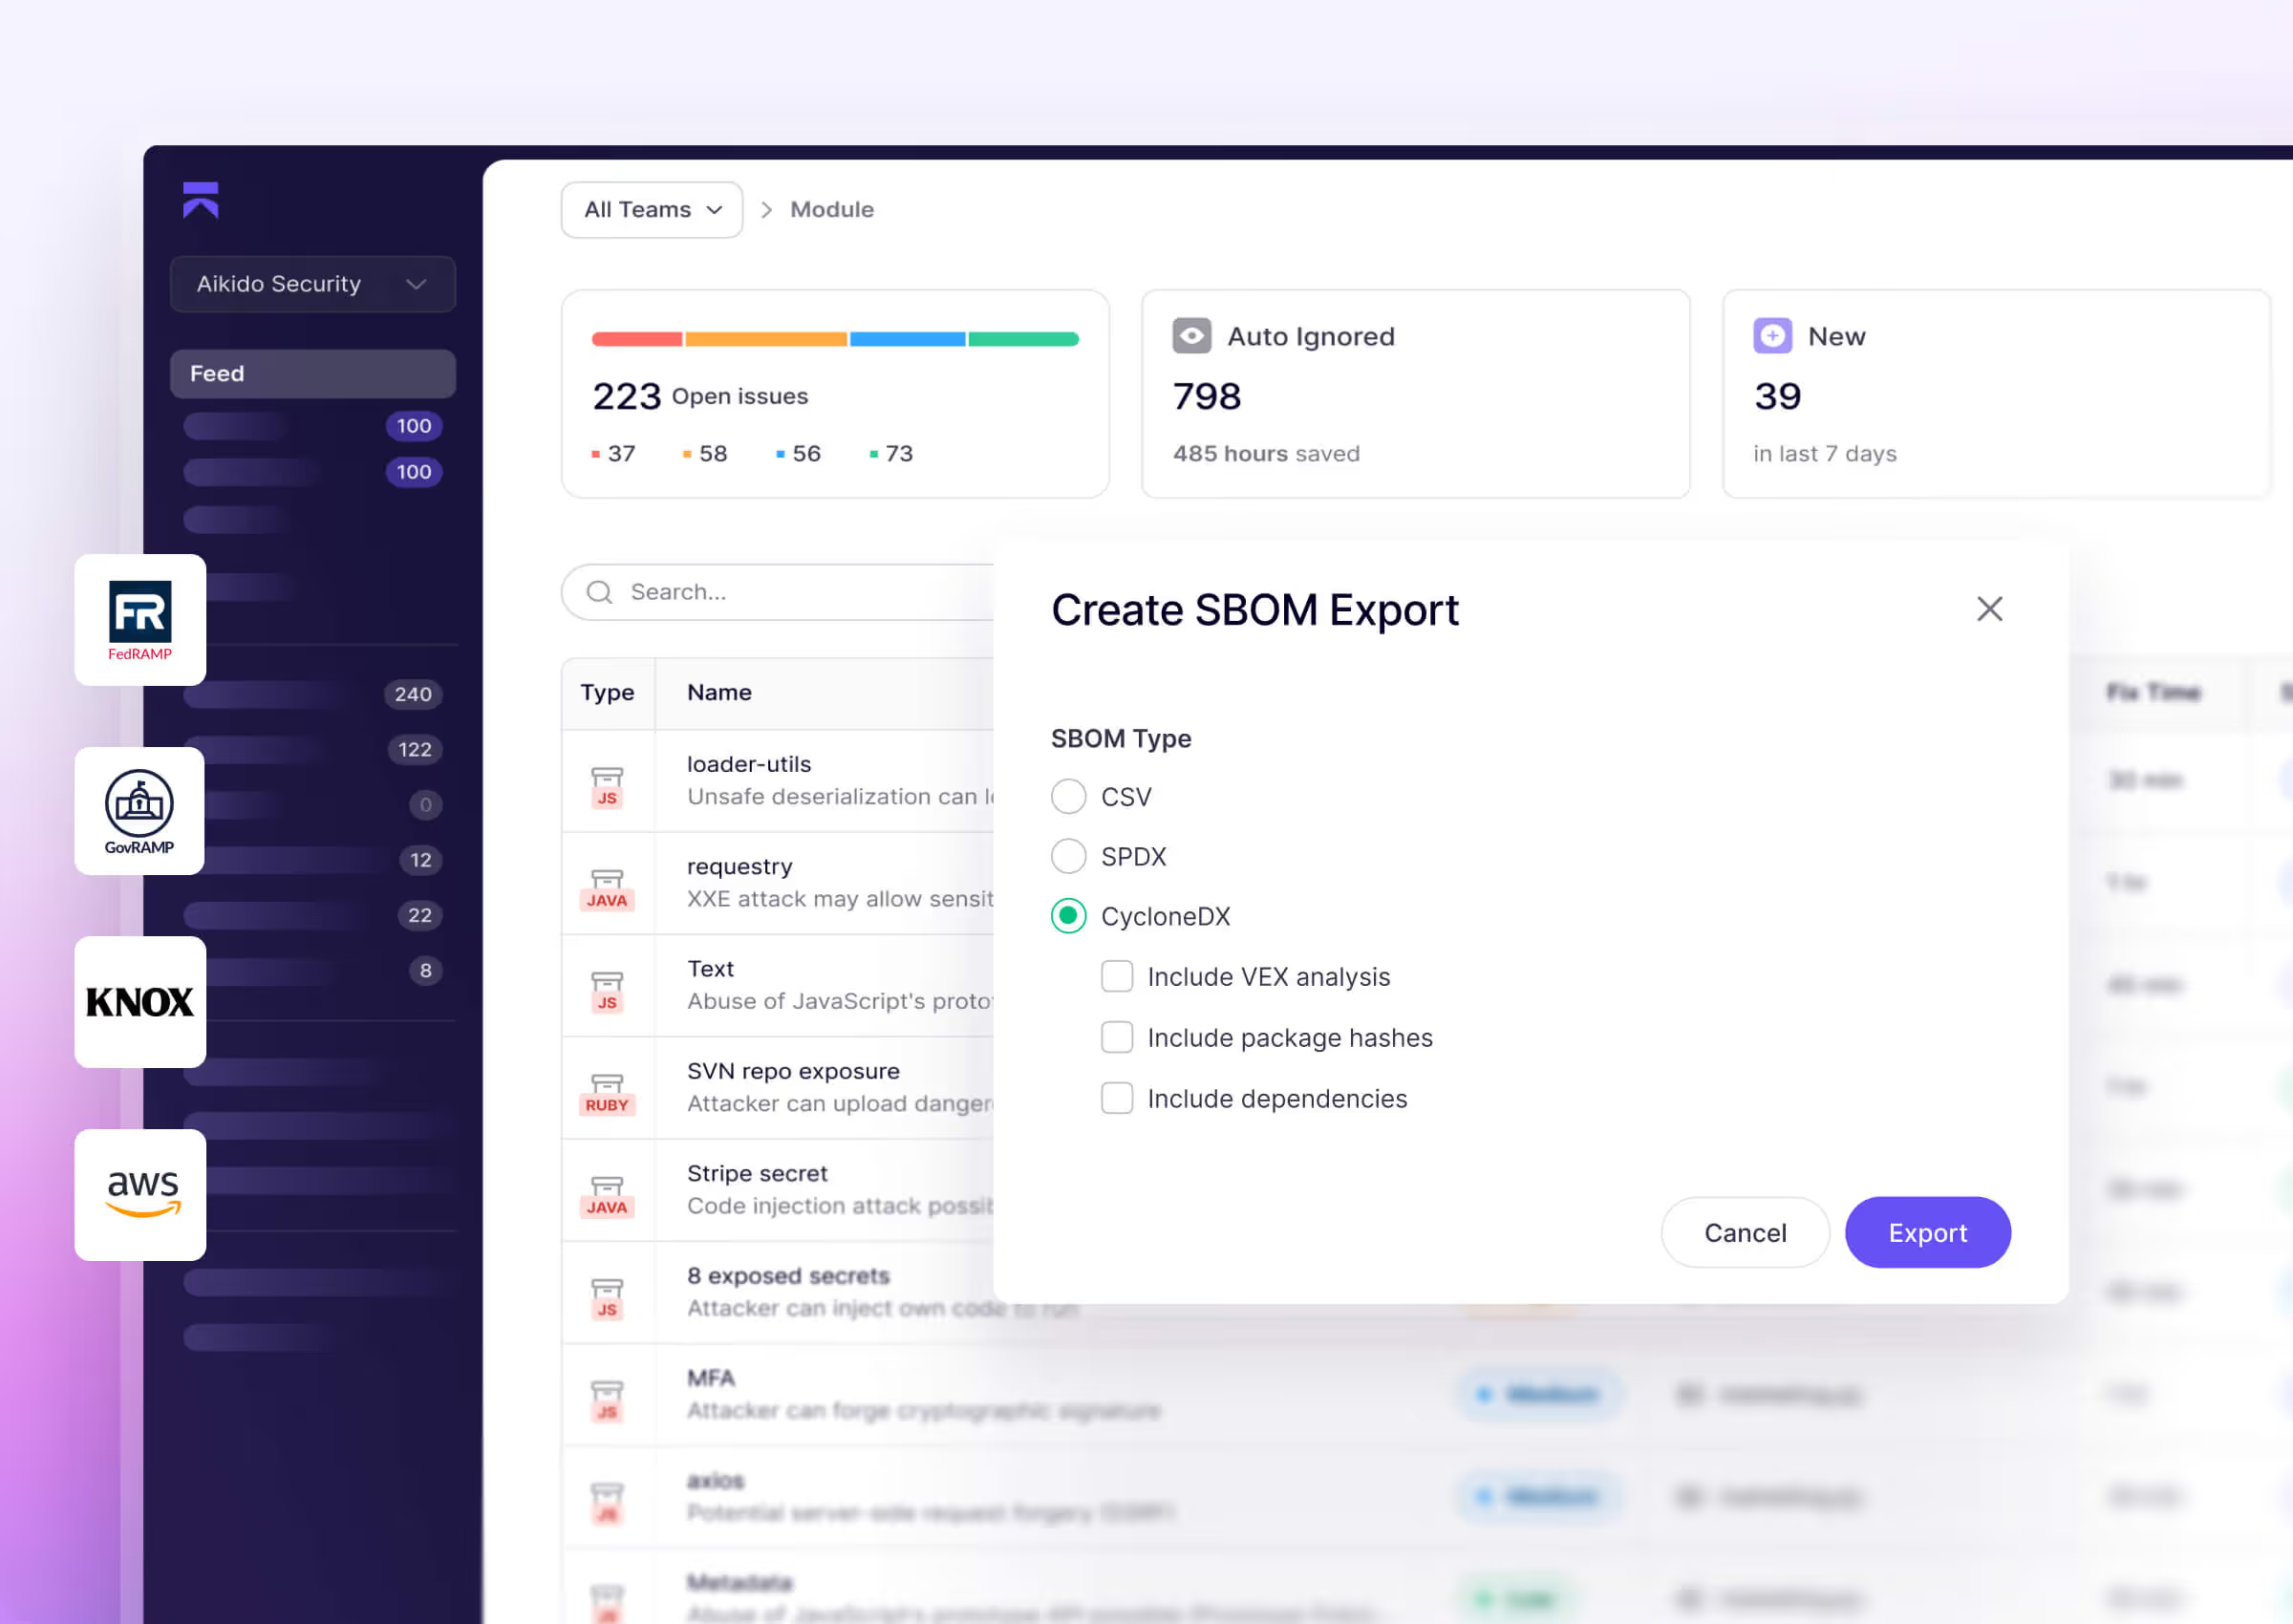
Automatize SBOMs, verificações de licenças OSS e evidências prontas para auditoria
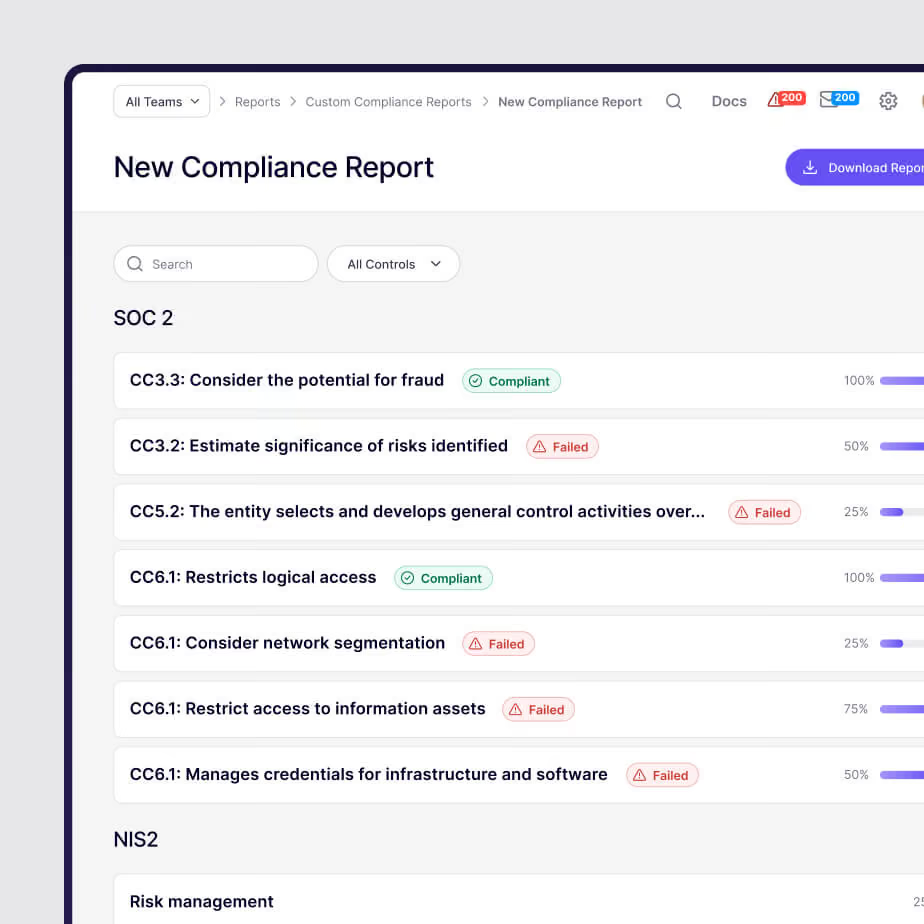
Mapeie descobertas para o NIST SP 800-53 (incluindo RA-5), SOC 2 e ISO 27001
Forneça provas claras a parceiros, auditores e reguladores
Reduza a sobrecarga de conformidade com controles e relatórios integrados
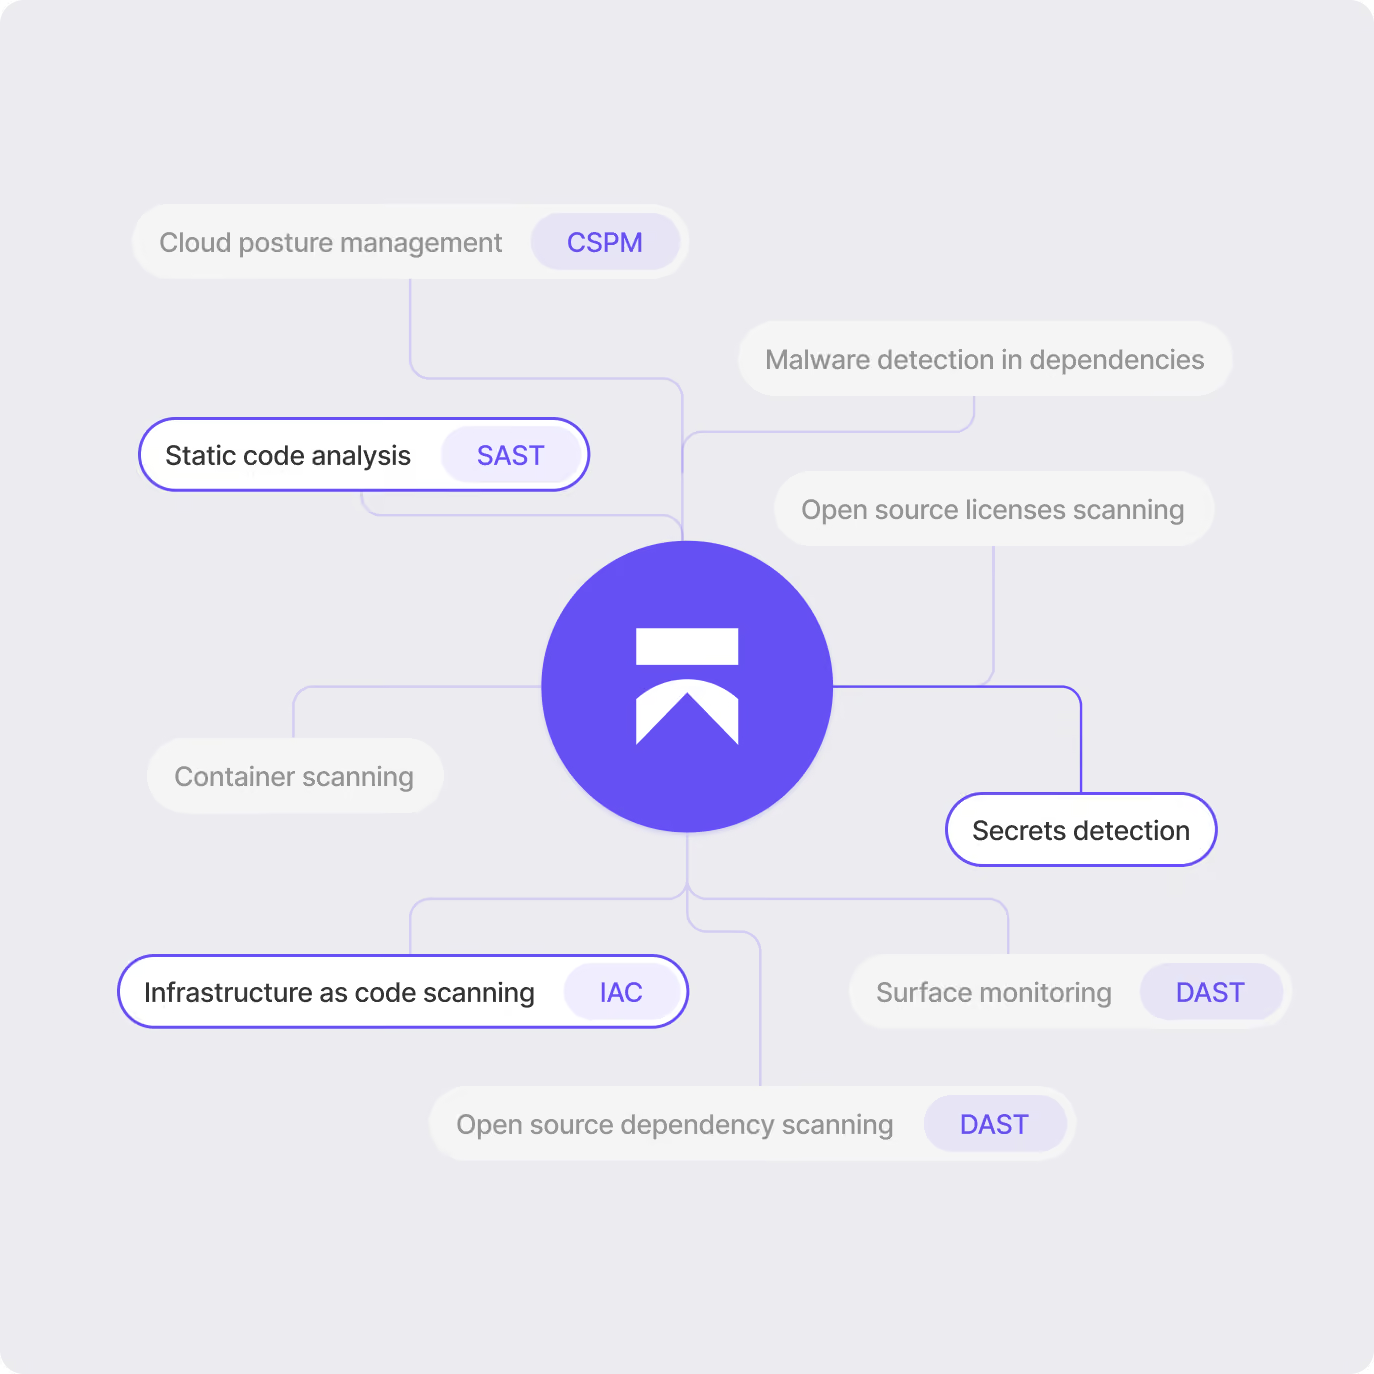
As vulnerabilidades exploradas conhecidas e acedidas são priorizadas
No setor público, a credibilidade é tudo. O Aikido ajuda-o a cumprir os mais elevados padrões de segurança sem abrandar a entrega.
KEV primeiro: As vulnerabilidades exploradas conhecidas vão para o topo da fila, para que as equipas corrijam o que os atacantes estão efetivamente a utilizar.
Do código à Cloud: SAST, SCA, Secrets, IaC, containers e segurança na nuvem, triados numa única fila priorizada
Menos 95% de ruído: menos falsos positivos, remediação mais rápida e mais tempo devolvido aos programadores.
Pentest de IA totalmente sob o seu controlo
Pentesting de IA contínuo que mantém o seu código on-prem.
As finanças, os cuidados de saúde e a indústria farmacêutica fazem envios constantes, mas a conformidade exige testes de penetração regulares e o seu código não pode sair da rede. O Aikido Machine realiza pentests continuamente em cada implementação, valida a explorabilidade, gera correções e testa novamente a correção.
- Os seus dados ficam locais
O código-fonte, os registos de clientes e as descobertas nunca saem da sua rede, o que torna o teste de caixa branca possível para um banco ou hospital.
- Nada a racionar
A inferência é executada nas GPUs próprias do Aikido Machine sem custo de tokens.
- Descobertas aceites por auditores
Cada resultado inclui os rastos para o reproduzir, para que entregue um problema confirmado em vez de uma dúvida.
Pentest autônomo para redes que nunca tocam na internet.
Sistemas classificados e de missão crítica não podem enviar código para a cloud e, muitas vezes, não podem permitir que operadores externos se aproximem de todo. O Aikido Machine é executado inteiramente dentro do seu enclave, em modo air-gapped, com os seus próprios modelos no seu próprio hardware, para que nada saia da rede.
- Totalmente air-gapped
O Aikido Machine é executado sem qualquer ligação de saída e as atualizações também podem ser carregadas a partir de um dispositivo separado, pelo que até a aplicação de patches fica fora da sua rede.
- Sem estrangulamento de operadores
O teste é autônomo e é executado no seu hardware, para que não fique à espera que pentesters externos sejam agendados e autorizados.
- Criado para locais desconectados
A pilha de pentest de IA da Aikido e os modelos de que necessita são executados localmente, chegando a locais que as ferramentas da cloud não conseguem.
Teste sistemas críticos sem que os dados dos cidadãos saiam.
Os sistemas governamentais contêm dados pessoais das pessoas e tendem a funcionar durante décadas. Normas como o RGPD e o FedRAMP significam frequentemente que os dados têm de permanecer no país e fora da cloud pública, o que exclui a maioria das ferramentas de pentest de IA. O Aikido Machine é executado inteiramente na sua própria infraestrutura, para que obtenha os resultados sem enviar nada para fora.
- Os dados ficam na jurisdição
O código, os dados e as descobertas nunca saem da sua rede, pelo que não há dúvida sobre onde são processados ou em que país terminam.
- Cumpre os seus mandatos de teste
FedRAMP, NIST 800-53 e CMMC exigem testes de penetração regulares. O Aikido Machine executa-os continuamente no seu próprio hardware, para que se mantenha protegido sem ter de marcar um pentest externo a cada ciclo.
- Funciona com stacks legadas
A Aikido Machine testa tanto sistemas modernos como mais antigos, incluindo linguagens como COBOL, que ainda suportam grande parte das infraestruturas públicas.
- Orçamento previsível
Uma taxa anual cobre o hardware, o software, o suporte e as reparações, sem custos por pentest ou por tokens a prever a meio do ano.
Múltiplas opções de implementação
SaaS comercial
Gratuito - Ofertas Enterprise
SaaS regulado
FedRAMP
Implementações soberanas
EUA/UE
Suporte NIST 800-171
Air-gapped
On-premises

"O que o Aikido oferece é observabilidade. Conseguimos atribuir um número à nossa postura de segurança, o que nos dá um plano definido para os passos seguintes."
Walid MahmoudSenior DevSecOps Engineer
Recursos do Aikido
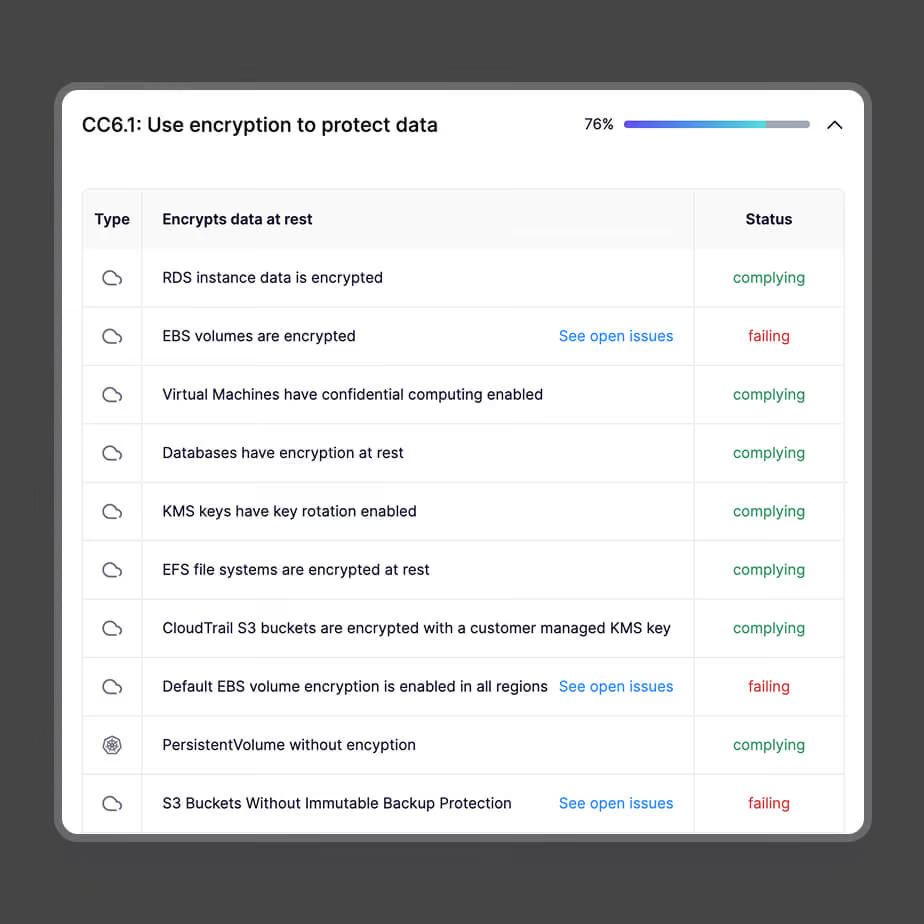
Automação de conformidade
Mapeie descobertas para a SOC 2, ISO 27001, Top 10 OWASP e NIST SP 800-53 (RA-5), e exporte evidências prontas para auditoria em poucos cliques. A conformidade recolhe-se em segundo plano enquanto a sua equipa continua a fazer implementações.
Evidência a pedido: SBOMs, descobertas de RA-5 e relatórios de conformidade, exportáveis a qualquer momento.
Mapeado para o mandato: as descobertas ligam-se diretamente aos controlos que os revisores solicitam.
Sem rondas de exportação manual: os relatórios geram-se sozinhos. Sem manipulação de folhas de cálculo.
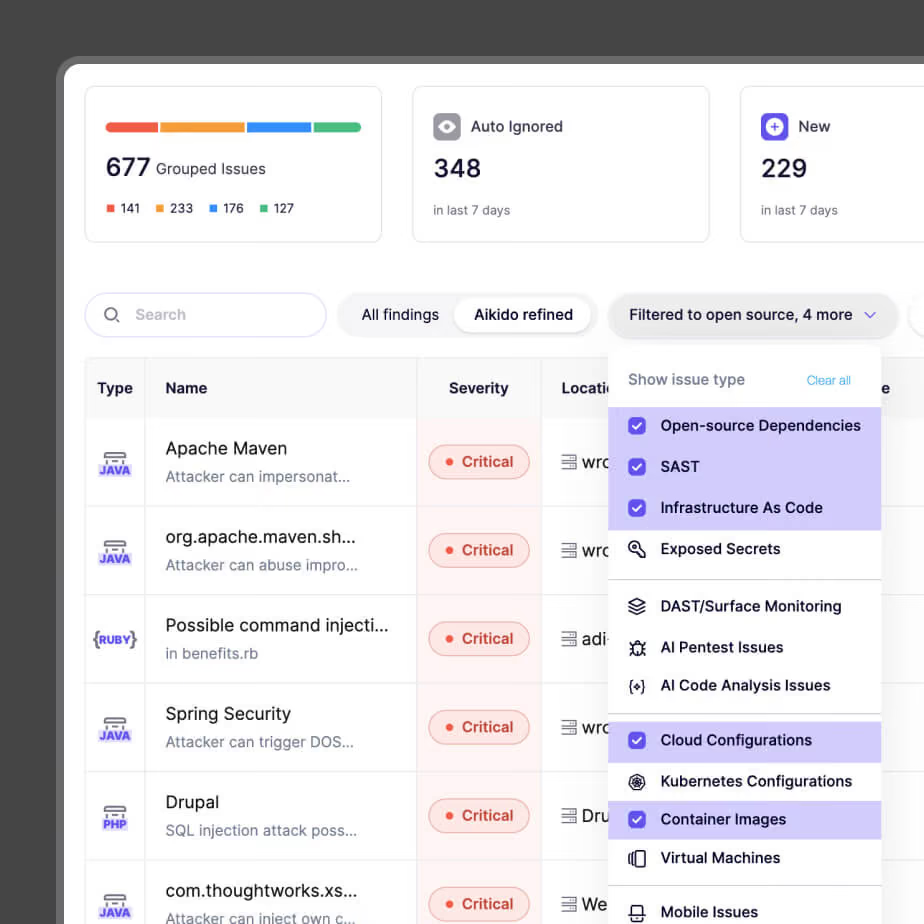
Uma visão unificada do código à Cloud
As agências obtêm uma visão única sobre tudo o que constroem e executam, bem como uma fonte única de evidências. O Aikido combina a postura de Cloud (CSPM), SAST, SCA, Secrets, IaC e containers numa única plataforma, proporcionando às agências uma visão integrada de tudo o que desenvolvem e operam, além de uma única fonte de evidências.
Do código à Cloud: uma plataforma em todo o SDLC e na sua pegada na Cloud.
Com consciência de alcançabilidade: assinalamos o que é efetivamente explorável e silenciamos o que não é.
Um único responsável pelo controlo: sem necessidade de juntar cinco ferramentas pontuais.
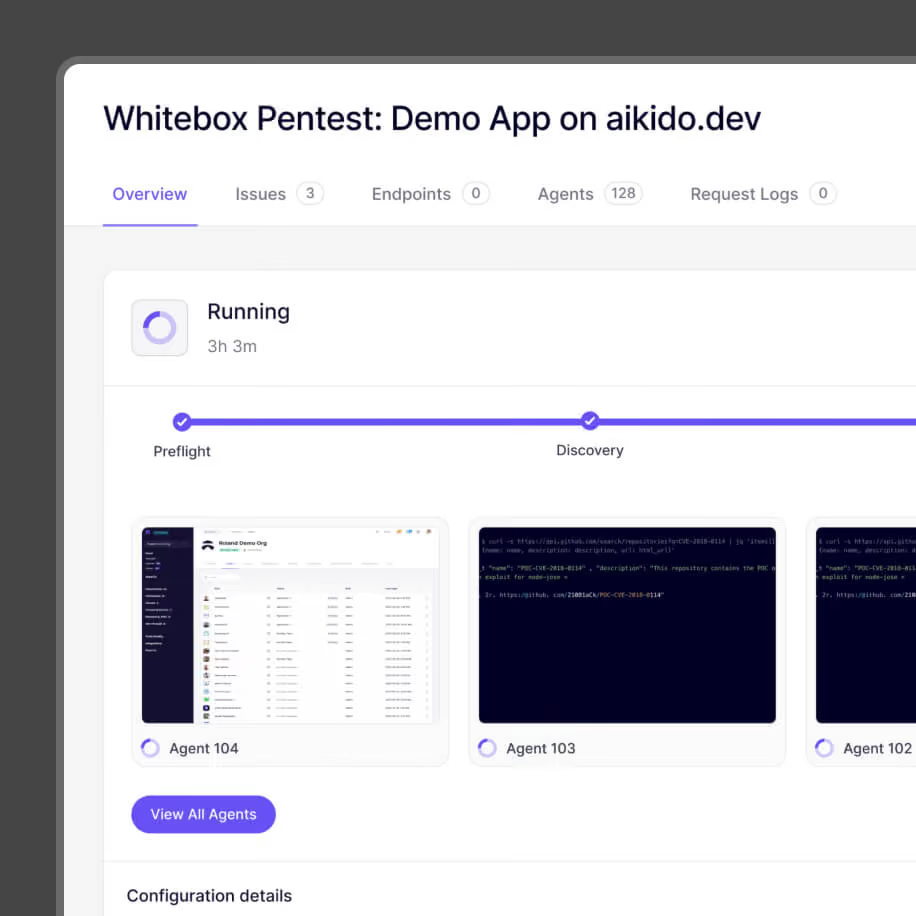
Pentest de IA
Execute um pentest com agentes de IA e obtenha um relatório com nível de auditoria em horas, e não em semanas.
Horas, não semanas: resultados com qualidade de auditoria sem o tempo de espera de agendamento.
Também funciona em on-prem: o Aikido Machine continua a realizar pentests dentro de ambientes isolados (air-gapped) e de alto impacto.
Prova incluída: descobertas revisíveis que pode entregar aos auditores.
Perguntas Frequentes

Aikido corresponde aos resultados da norma NIST SP 800-53 (incluindo a RA-5), SOC 2 e ISO 27001, e obteve a autorização «Moderate» do FedRAMP. As agências e os contratantes recebem exportações de evidências prontas para auditoria.
Sim. O SBOM, o alinhamento com a SSDF e as provas prontas para atestação fluem através de uma única plataforma. Os fornecedores comprovam o que enviam, e as agências verificam-no.
Não. Os scans são executados em containers temporários destruídos após a análise. Acesso apenas de leitura, sempre.
Sim. O Aikido Machine executa toda a plataforma on-prem, incluindo o pentest de IA. Os scanners locais cobrem configurações exclusivamente de CI. Nada sai do seu perímetro.
O Aikido suporta o GovRAMP e frameworks estatais. O monitoramento contínuo e as exportações de provas mapeiam-se para os controlos solicitados pelos revisores estatais.
Fique seguro agora
Proteja seu código, Cloud e runtime em um sistema central.
Encontre e corrija vulnerabilidades rapidamente de forma automática.