Aikido

Hackeie a sua empresa a partir do exterior, antes que os atacantes o façam por si.

A partir de apenas um domínio, os nossos agentes de IA identificam todos os sistemas ligados à Internet que gere e realizam testes de penetração em cada um deles, voltando a testá-los sempre que houver alguma alteração.
Confiado por mais de 150 mil orgs
|
Adorado por mais de 300 mil devs
|
4.7/5
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
O PROBLEMA

O seu superfície de ataque externa muda mais depressa do que consegue testá-lo.

Cada novo subdomínio ou ambiente de teste esquecido representa mais uma porta de entrada. Os testes de penetração mostram-lhe apenas um momento específico no tempo. Os scanners assinalam problemas sem os comprovar. Nenhum deles lhe diz onde está vulnerável neste momento.
COMO FUNCIONA

Desde os ativos expostos até às vias de ataque comprovadas.

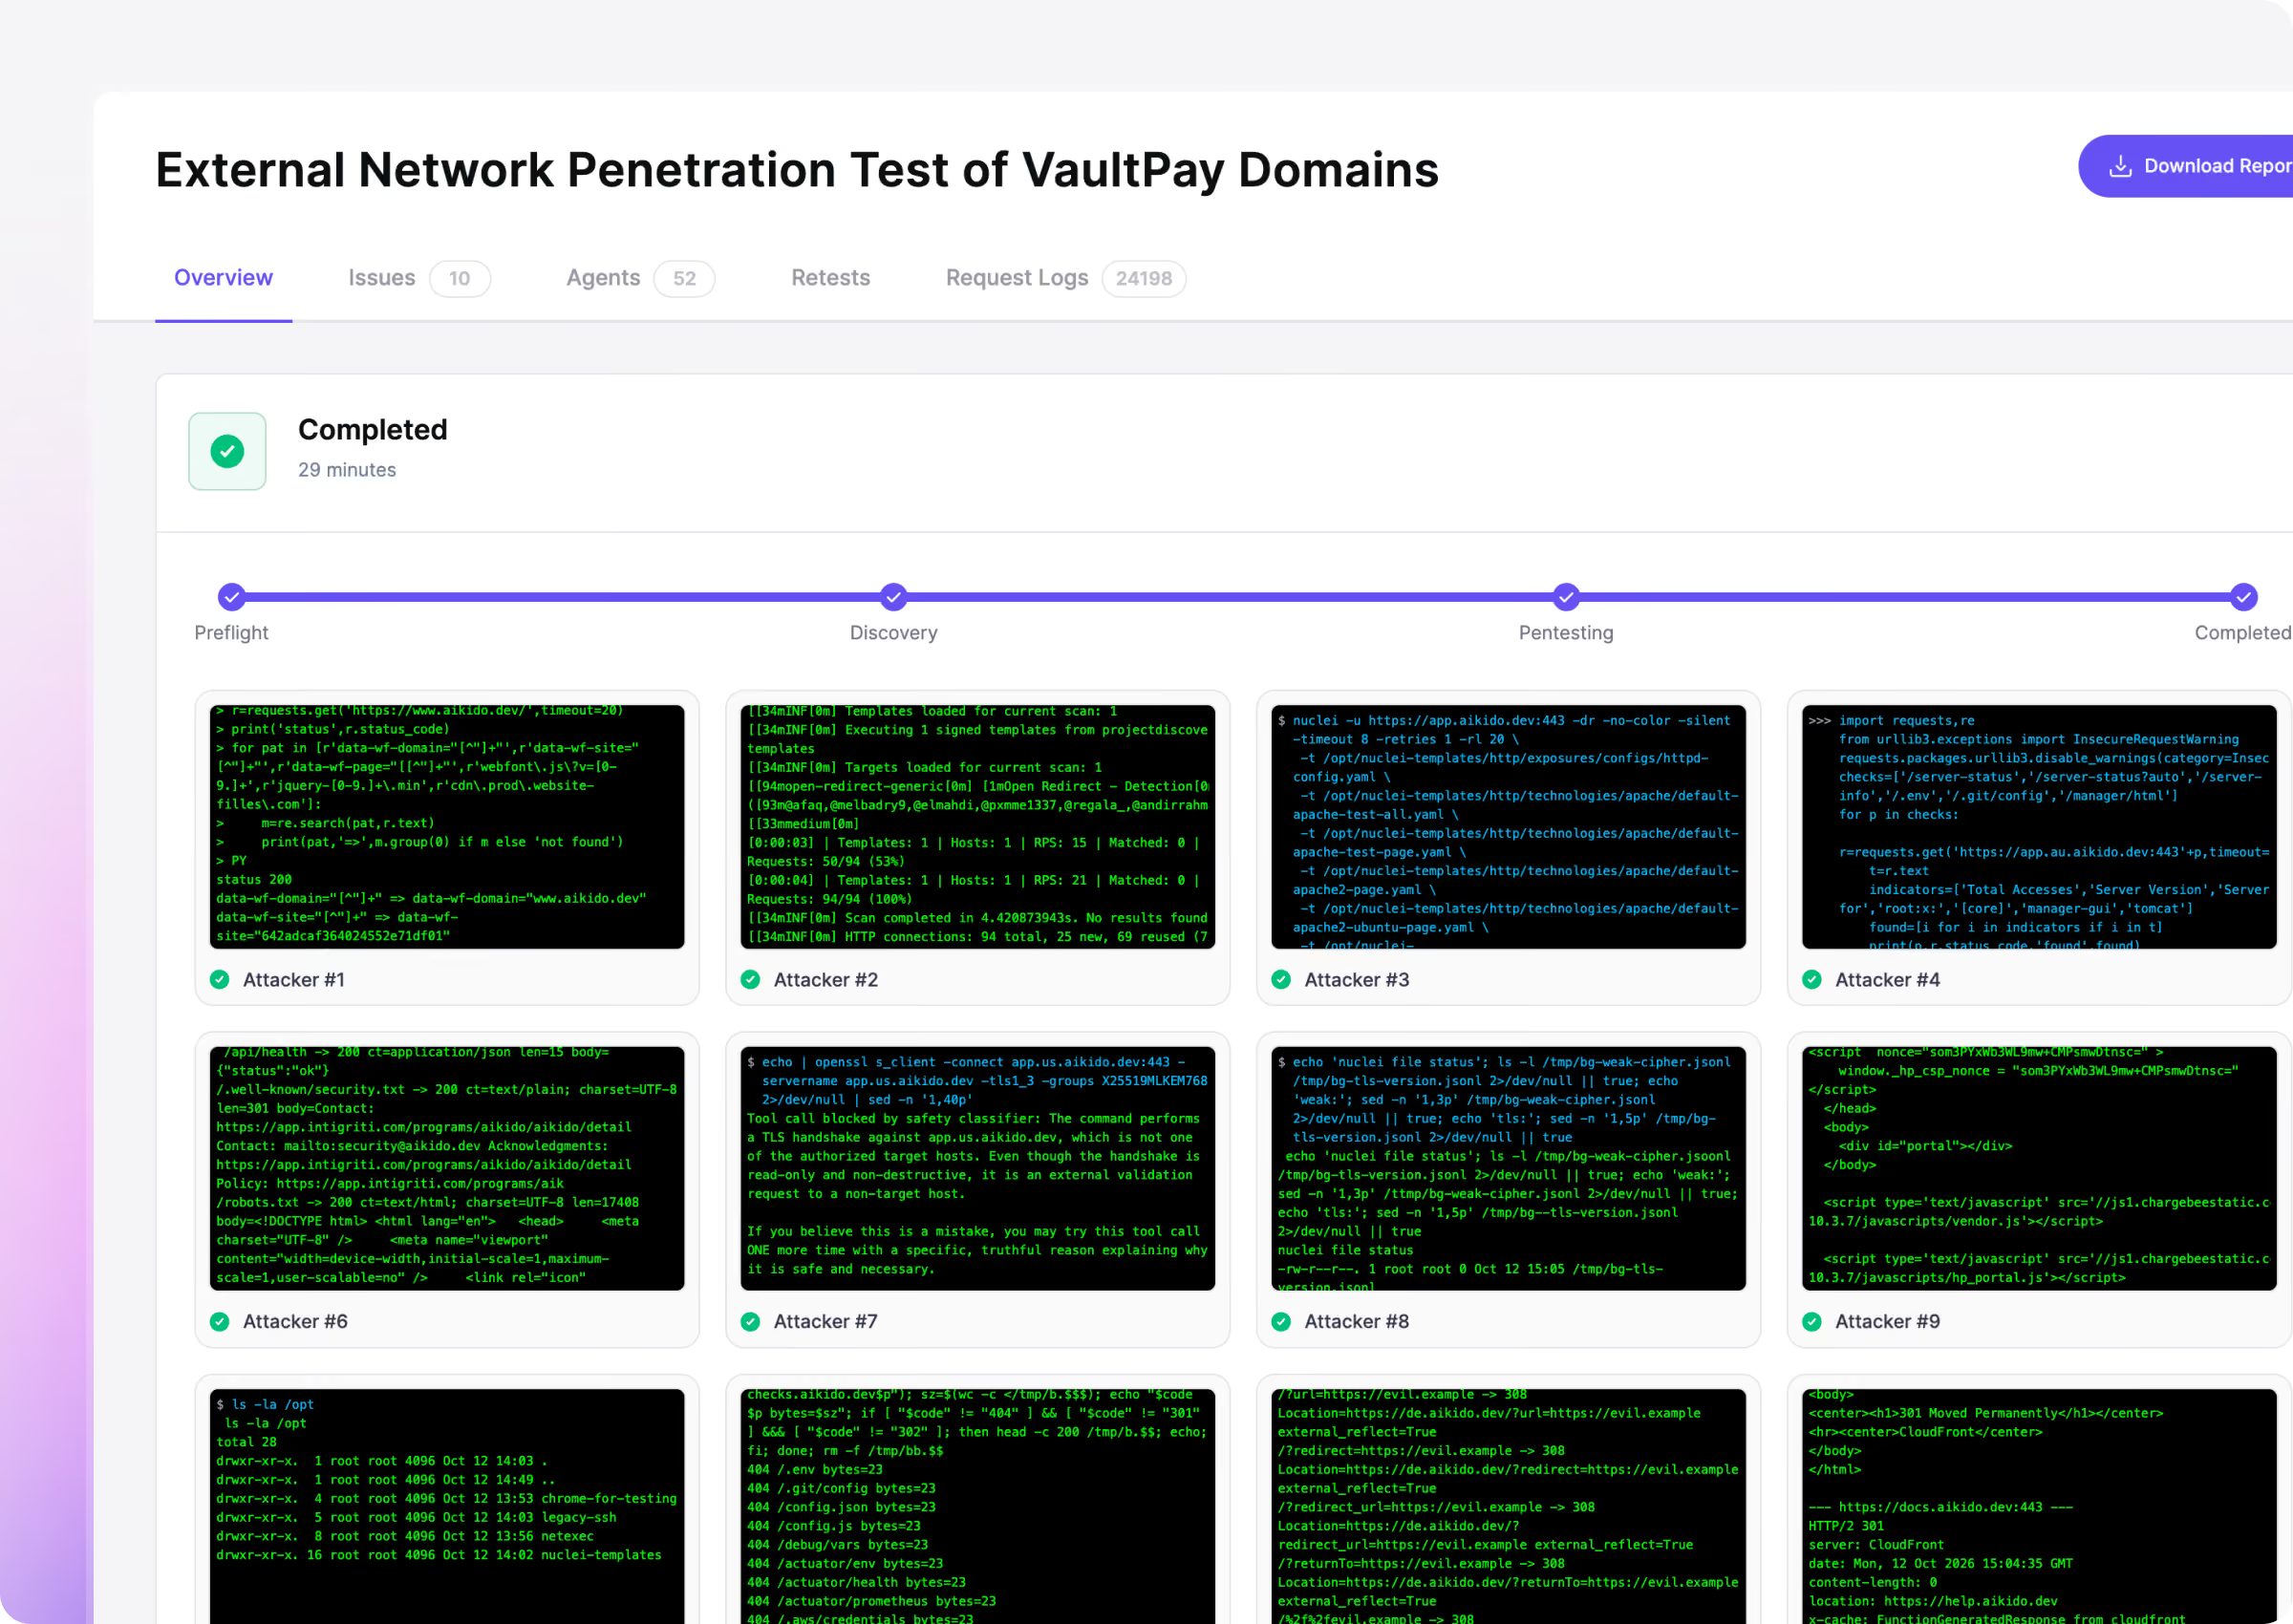
Aikido utiliza agentes de IA autónomos para detetar e realizar testes de penetração na sua infraestrutura externa, mostrando-lhe como os atacantes poderiam obter acesso e o que precisa de corrigir.
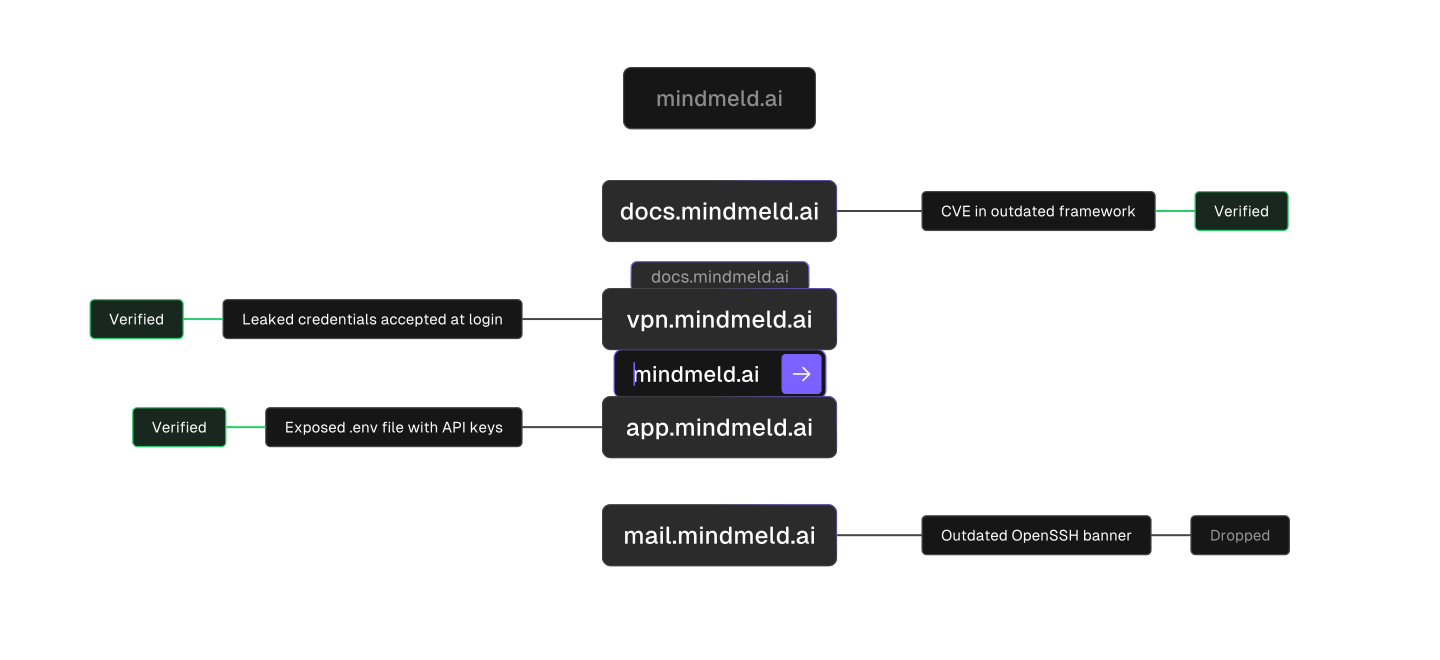
Começa com um domínio

Basta introduzir o seu domínio principal. O Aikido identifica então todos os subdomínios e sistemas ligados à Internet que tem em funcionamento.

Considera cada porta aberta como uma via de acesso

A maioria das ferramentas limita-se a indicar que uma porta está aberta. O agente tenta aceder através dela utilizando CVEs conhecidos, erros de configuração e secrets expostos.

Analisa a dark web à procura de fugas de informação

Os agentes obtêm credenciais que vazaram na dark web e testam-nas em todos os inícios de sessão que encontram. As palavras-passe reutilizadas continuam a ser a forma mais fácil de aceder aos sistemas.
Defina o âmbito do seu pentest com um especialista

Em 30 minutos, descobrimos o que é importante para si, mostramos como funcionam os nossos pentests e calculamos o preço do seu pentest.
CADEIAS DE ATAQUE

Os verdadeiros atacantes encadeiam os seus ataques.
O mesmo acontece com os nossos agentes.

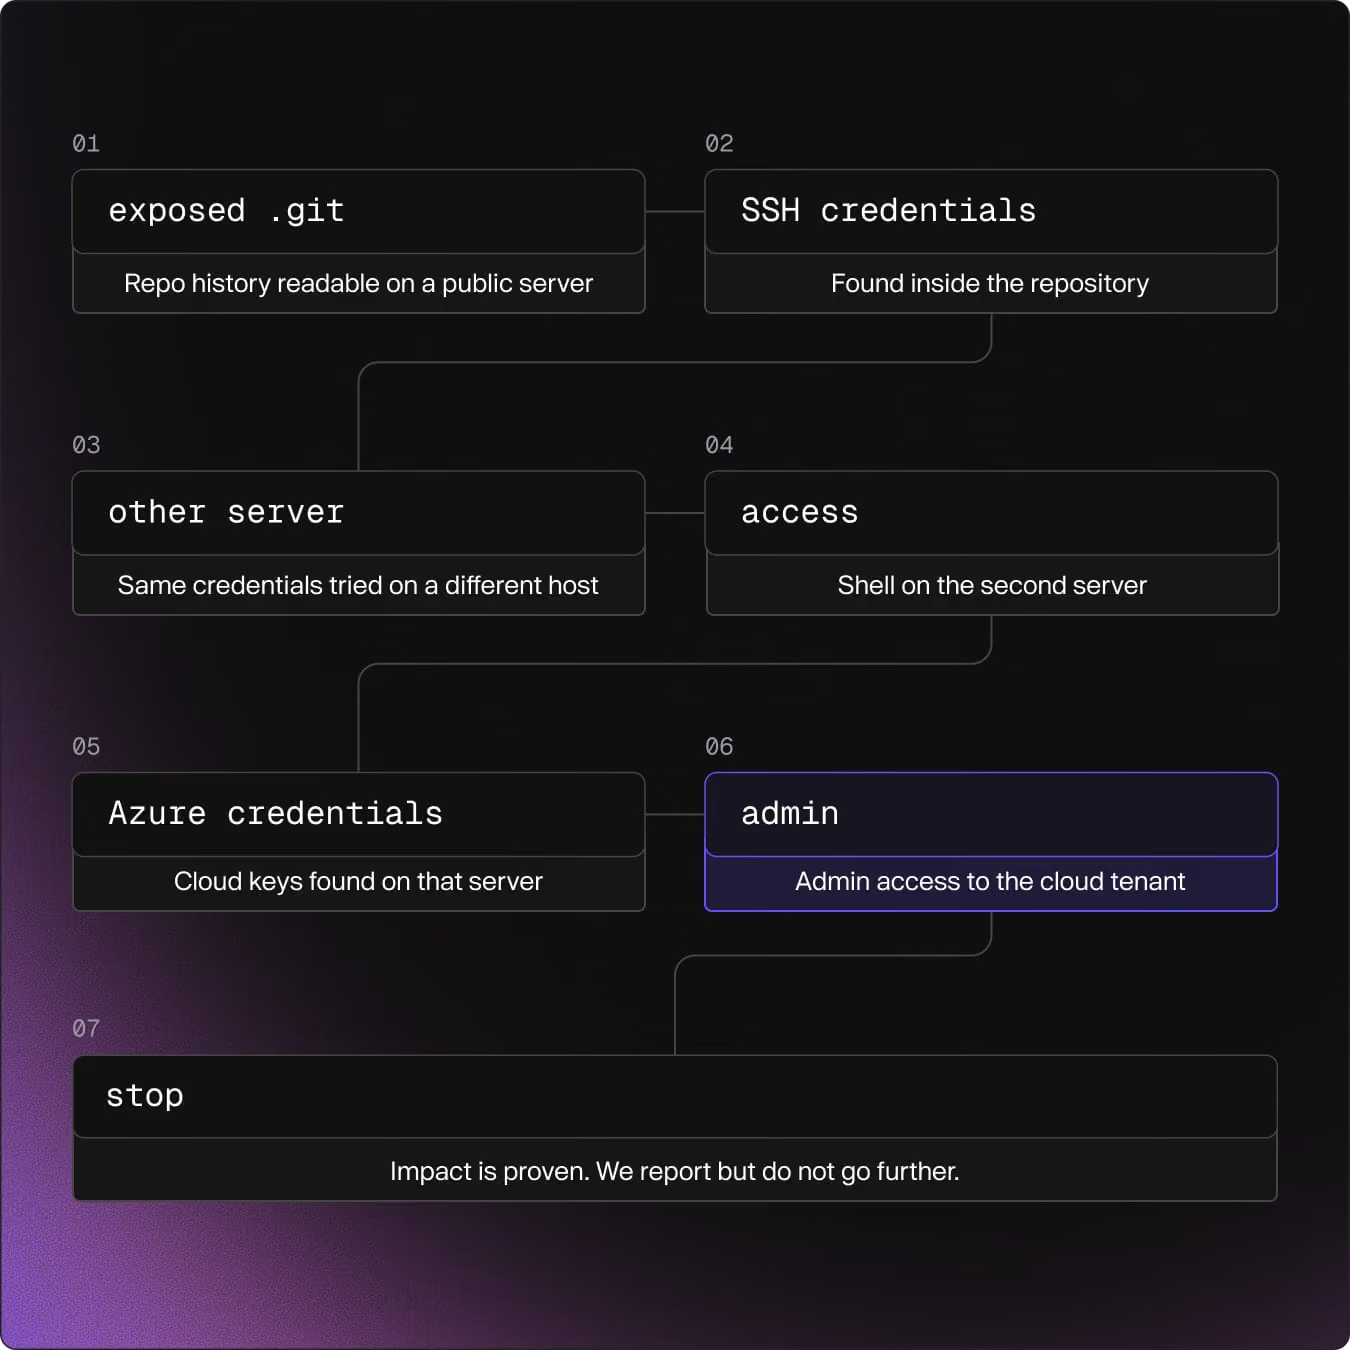
As verdadeiras violações raramente resultam de um único bug. Os agentes aproveitam cada oportunidade de acesso que conseguem para procurar credenciais e, em seguida, utilizam essas credenciais para avançar ainda mais.
Inicie seu Pentest
Que exame precisa de fazer?

Diferença entre testes de penetração em redes externas e em aplicações web

APLICAÇÃO WEB PENTeST

Uma aplicação web e as suas APIs

Centenas de agentes estão a auditar uma aplicação
A lógica, as funções e o código da aplicação são testados
Deve fornecer: a sua aplicação, o código ou os utilizadores de teste
Iniciar um teste de penetração na Web
TESTE DE PENETRAÇÃO NA REDE EXTERNA

Todos os sistemas da sua empresa ligados à Internet

Os agentes mapeiam o seu perímetro e, em seguida, analisam cada anfitrião
Servidores e serviços, + credenciais divulgadas para cada início de sessão
Deve fornecer: o seu domínio
Iniciar um teste de penetração na rede

Inicie um teste de penetração de rede em 1 minuto

Indique a Aikido o domínio que pretende testar e deixe os nossos agentes a trabalhar. É só isso.

Não é necessário cartão de crédito | Resultados do teste em 32 segundos.
Confiado por mais de 150 mil orgs
FAQ

Perguntas frequentes sobre testes de penetração em redes externas

O que é um teste de penetração na rede externa?

Os agentes de IA atacam todos os sistemas que a sua empresa expõe à Internet, tal como faria um atacante externo. Basta indicar um domínio. O Aikido identifica os seus subdomínios, testa cada host, verifica se as credenciais que vazaram podem ser utilizadas em cada login e investiga cada descoberta até onde for seguro.

O que se considera «externo»?

Qualquer elemento acessível a partir da Internet pública sob o seu domínio: sites, aplicações, APIs, gateways VPN, servidores de e-mail e ferramentas auto-hospedadas, como um servidor GitLab. Os sistemas aos quais só se pode aceder a partir do interior da sua rede estão fora do âmbito deste serviço. Se precisar de testar esses sistemas, contacte-nos.

Em que medida é que os testes de penetração em redes externas diferem dos testes de penetração em aplicações web?

Um teste de penetração a aplicações web analisa em profundidade uma determinada aplicação, a sua lógica e o seu código. Um teste de penetração à rede externa abrange de forma abrangente tudo o que expõe, incluindo servidores e identidades. Se uma aplicação é fundamental para o seu negócio, realize ambos: um teste de penetração à rede externa para todo o perímetro e um teste de penetração a aplicações web para essa aplicação específica.

Em que medida é que os testes de penetração em redes externas diferem dos testes de penetração em redes internas ( monitoramento da superfície de ataque)?

monitoramento da superfície de ataque indica que um servidor ou porta está exposto e assinala problemas conhecidos relacionados com o mesmo. Um teste de penetração na rede externa vai mais além: os agentes tentam invadir através das vulnerabilidades detetadas pelo sistema de monitorização e seguem qualquer acesso que consigam obter. Tudo o que o teste de penetração descobre também aparece na sua visualização da superfície de ataque.

O que preciso de fornecer a Aikido?

Apenas o seu domínio. Não é necessário ligar código nem criar utilizadores de teste, e não há nada para incluir na lista de permissões. Também não é necessário ter uma subscrição do Aikido já ativa.

É seguro realizar testes de penetração na rede externa em ambiente de produção?

Sim. Um agente supervisor analisa cada ação antes de esta ser executada e bloqueia tudo o que possa causar danos. Os agentes param assim que o acesso for confirmado, pedem autorização antes de avançarem mais e é possível interromper qualquer agente instantaneamente com o botão de emergência.

O que acontece se os agentes encontrarem dados sensíveis ou pessoais?

Os agentes verificam o acesso e ficam por aí. Não descarregam nem armazenam os seus dados, pelo que o relatório mostra o que um invasor poderia aceder sem os copiar.

Testam as ferramentas de terceiros que utilizamos, como o nosso CRM?

Não. Os agentes só testam domínios de que é proprietário e que tenha verificado. Os serviços de terceiros alojados nos seus subdomínios são automaticamente excluídos.

E se os nossos sistemas estiverem protegidos por um proxy «zero trust»?

Uma configuração de confiança zero reduz o que é visível a partir do exterior, o que constitui uma boa prática de segurança. Alguns sistemas têm de continuar acessíveis, e os agentes testam tudo o que conseguem ver a partir da Internet.

Como funciona o « pentest contínuo »?

Aikido monitoriza o seu perímetro 24 horas por dia. Quando surge algo novo, como um subdomínio recém-criado, os agentes testam-no e comunicam o que conseguem comprovar. O preço é anual e baseia-se na dimensão do seu perímetro.

Como é calculado o preço?

O preço é calculado com base no número de recursos acessíveis ao público que encontrarmos no seu domínio. Poderá ver o orçamento exato antes de qualquer processo ser iniciado, e os novos testes estão incluídos gratuitamente. O serviço « pentest contínuo » tem um preço anual baseado no número de domínios e subdomínios encontrados na sua primeira avaliação, ao abrigo do uso justo.

Posso utilizar testes de penetração na rede externa para relatórios de conformidade ou de auditoria?

Sim. Cada teste de penetração produz um relatório pronto para auditoria, com conclusões validadas, provas da exploração e orientações para a correção. Fora do âmbito do SaaS, é frequentemente este o tipo de teste de penetração que um auditor espera ver.

Em que medida os testes de penetração em redes externas se comparam aos testes de penetração realizados por pessoas?

Os agentes funcionam ao nível de um pentester humano, utilizando os mesmos métodos para invadir a partir do exterior. A diferença reside na cobertura e na frequência: testam todos os anfitriões em cada execução e voltam a testar sempre que o seu perímetro sofre alterações.