
Segurança do código à nuvem para o setor público
O Aikido deteta e classifica vulnerabilidades exploráveis no código, nos containers e na Cloud em cada alteração, corrigindo-as de seguida por si. Automatize evidências de ConMon e impeça que o seu POA&M cresça.
Certificação FedRAMP: Classe C (Moderada)
Digitalização RA-5 contínua por commit, e não trimestral
Implementável em AWS GovCloud e US-Gov-East
Escolhido por agências públicas e fornecedores de tecnologia governamental

Múltiplas opções de implementação
FedRAMP (cloud)
Aikido para SaaS Governamental num ambiente autorizado pelo FedRAMP. É o caminho mais rápido para agências e fornecedores que utilizam infraestruturas na Cloud autorizadas. Nada a hospedar ou manter do seu lado.
Híbrido
Totalmente on-prem: A plataforma completa para ambientes IL5+, isolados (air-gapped) e adjacentes a dados classificados.
Isolado (air-gapped)
A plataforma é executada dentro da sua rede, incluindo pentest de IA com o Aikido Machine. Criada para ambientes IL5+, adjacentes a classificados e soberanos, com suporte para NIST 800-171.
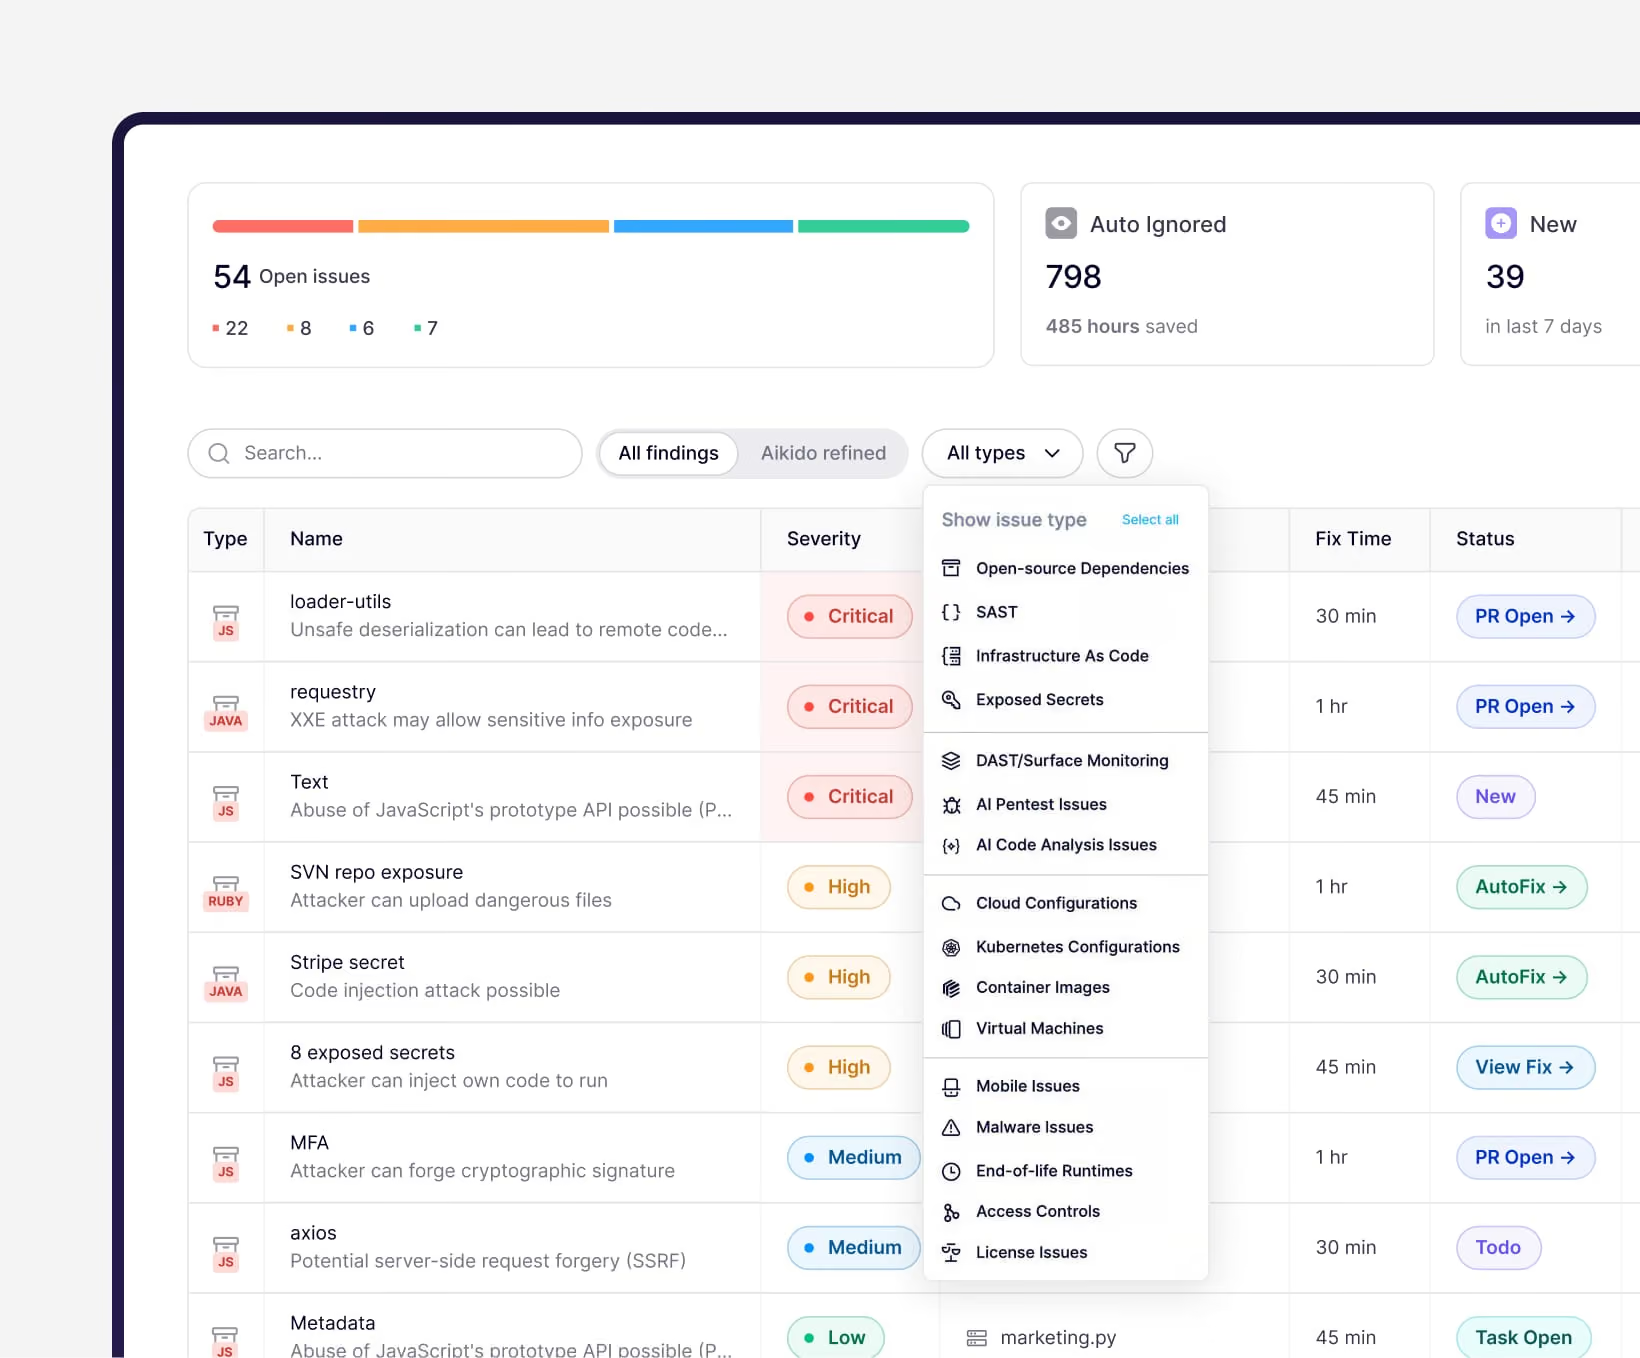
Varredura de vulnerabilidades RA-5, integrada ao seu fluxo de entrega
A sua agência obtém um rastreio contínuo do code-to-cloud alinhado com a norma RA-5. Os avaliadores obtêm as evidências. Os programadores continuam a fazer o lançamento de software
O que a sua agência obtém
Aikido é projetado especificamente para ambientes de alta confiança onde a conformidade
e a integridade operacional são inegociáveis.


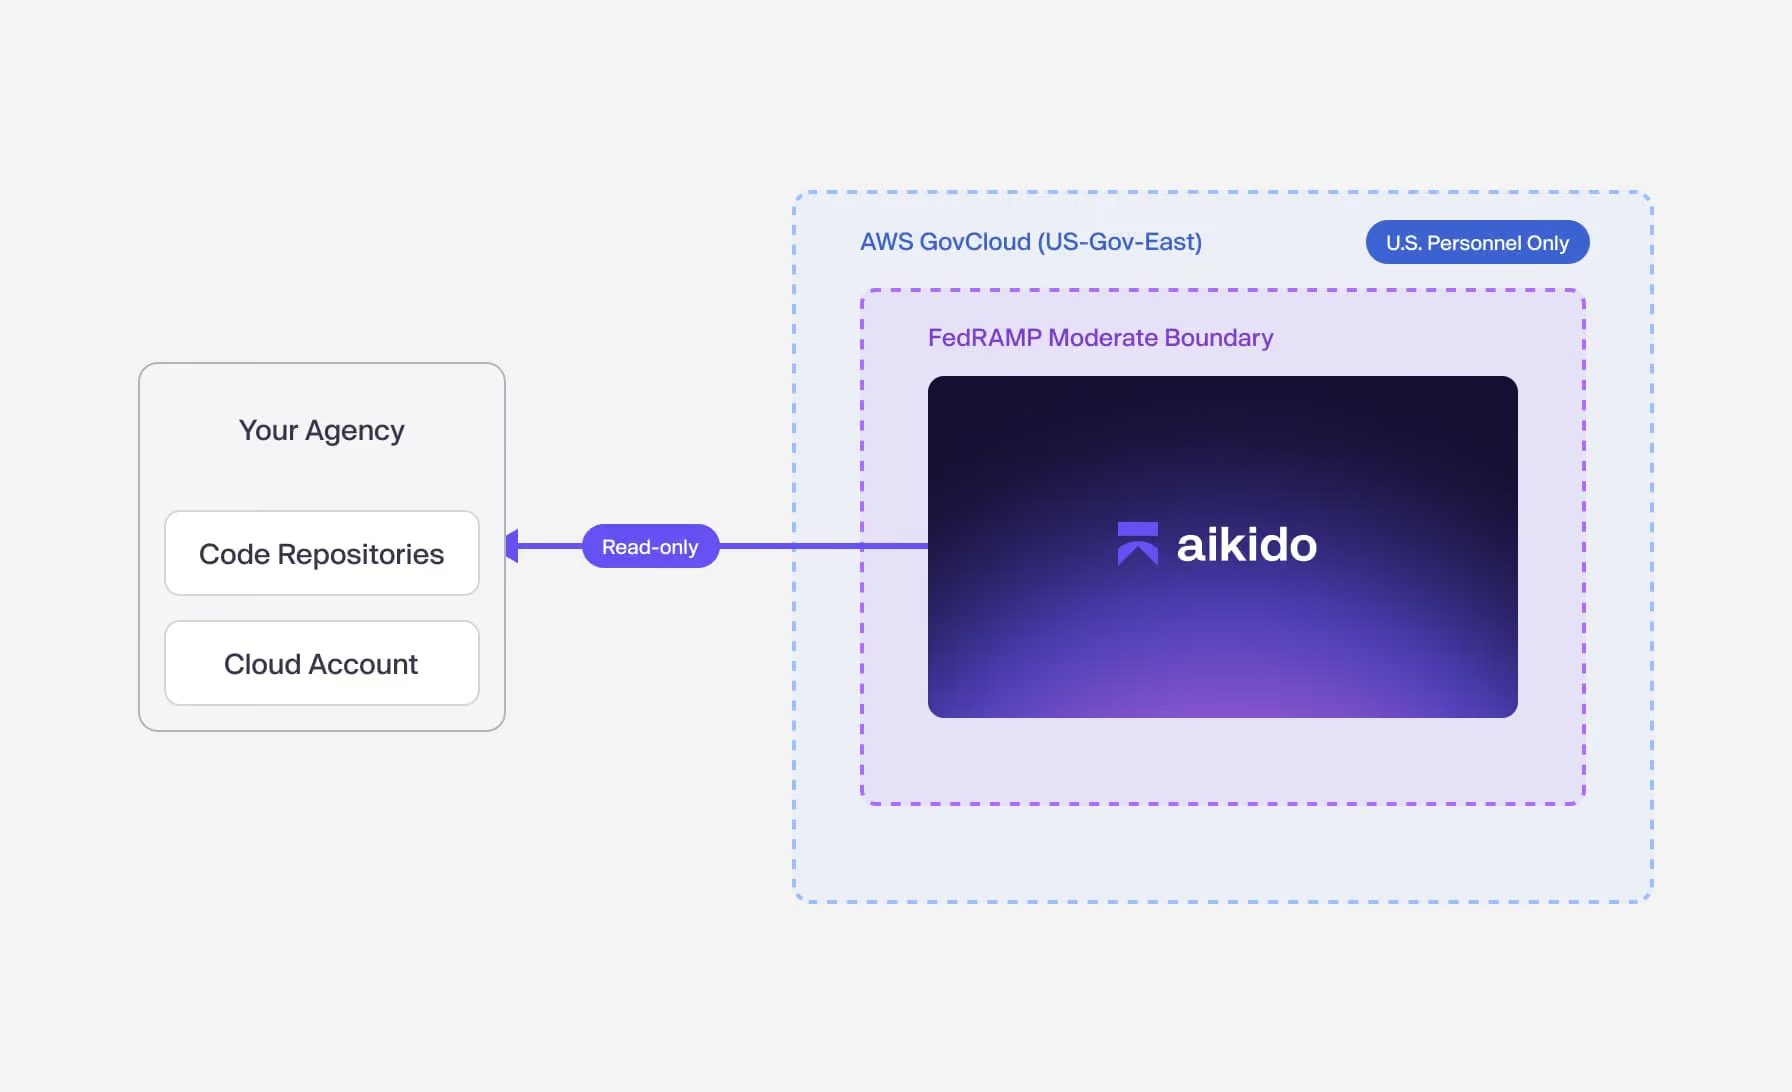
Certificação FedRAMP: Classe C (Moderada)
O Aikido possui certificação FedRAMP de Classe C, o nível para sistemas que processam informação não classificada controlada. As agências podem solicitar o nosso pacote de certificação através do FedRAMP Marketplace e utilizá-lo para a sua própria autorização.
Certifique o seu próprio sistema
O Aikido gera as evidências de vulnerabilidade para a sua avaliação 3PAO e certificação contínua, a partir dos rastreios que já executa.
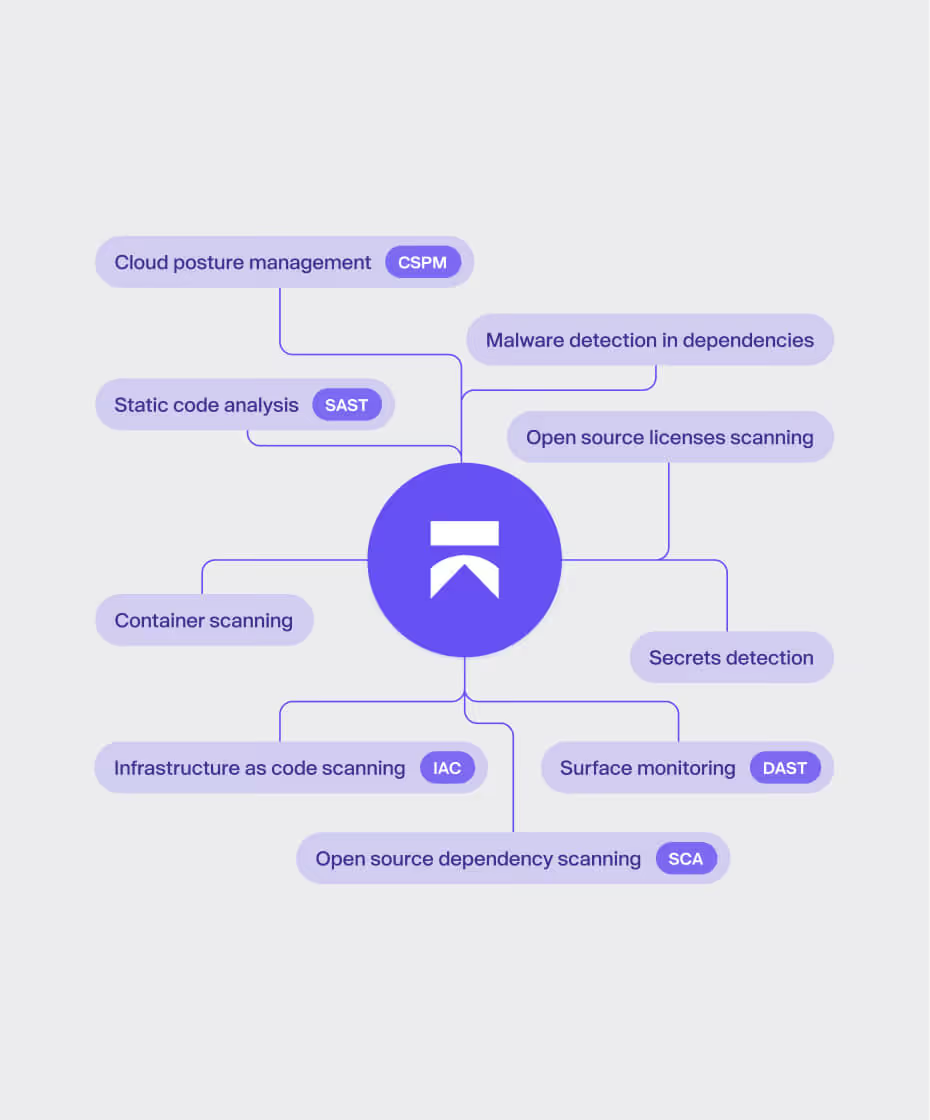
Obtenha a certificação mais rapidamente
Analise código, dependências, Containers, IaC e Cloud em uma única plataforma. Com SAST, DAST, SCA, detecção de segredos, CSPM e ASPM. Encontre e corrija problemas antes que cheguem à produção.
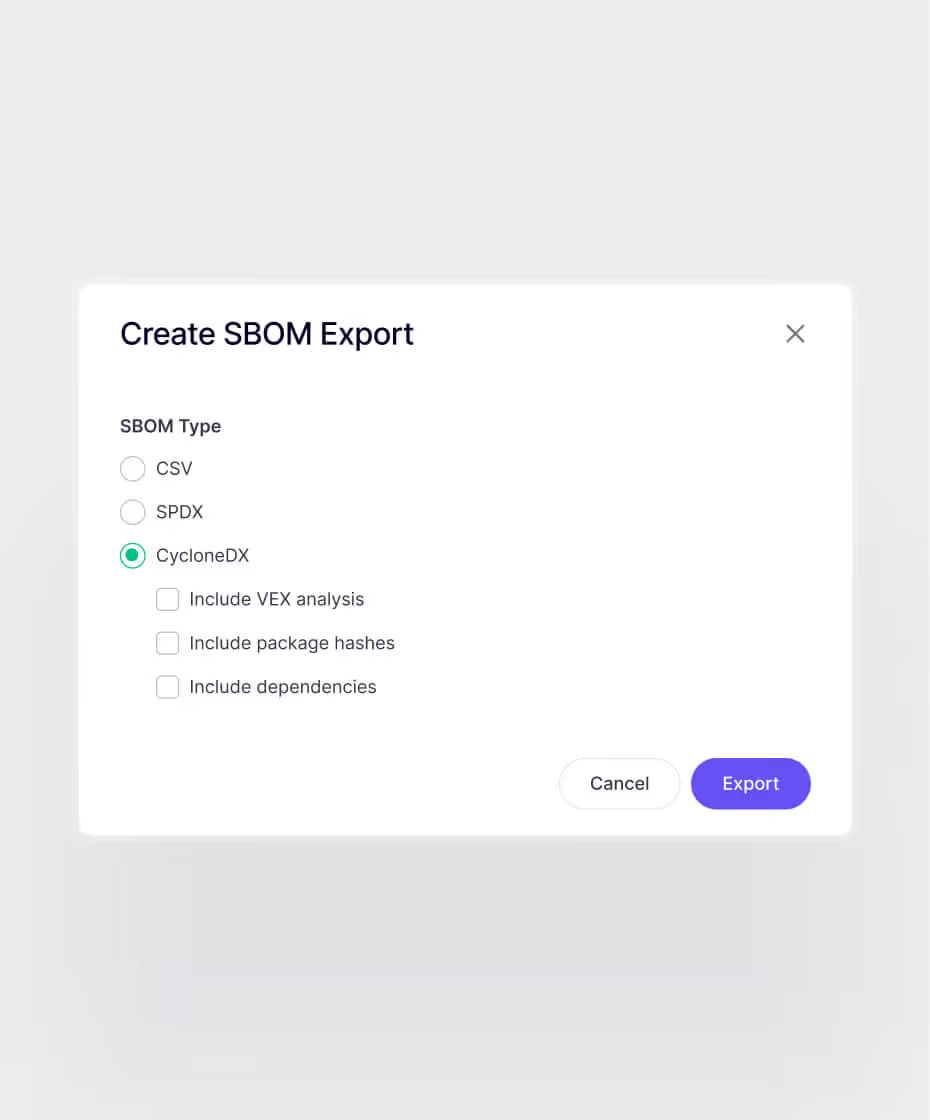
Comprove a conformidade sob demanda
Rastreios RA-5, SBOMs e resultados prontos para POA&M, gerados automaticamente. Evidências para FedRAMP, GovRAMP, SOC 2, ISO 27001 e NIS2, sem a confusão manual.
Mantenha a certificação
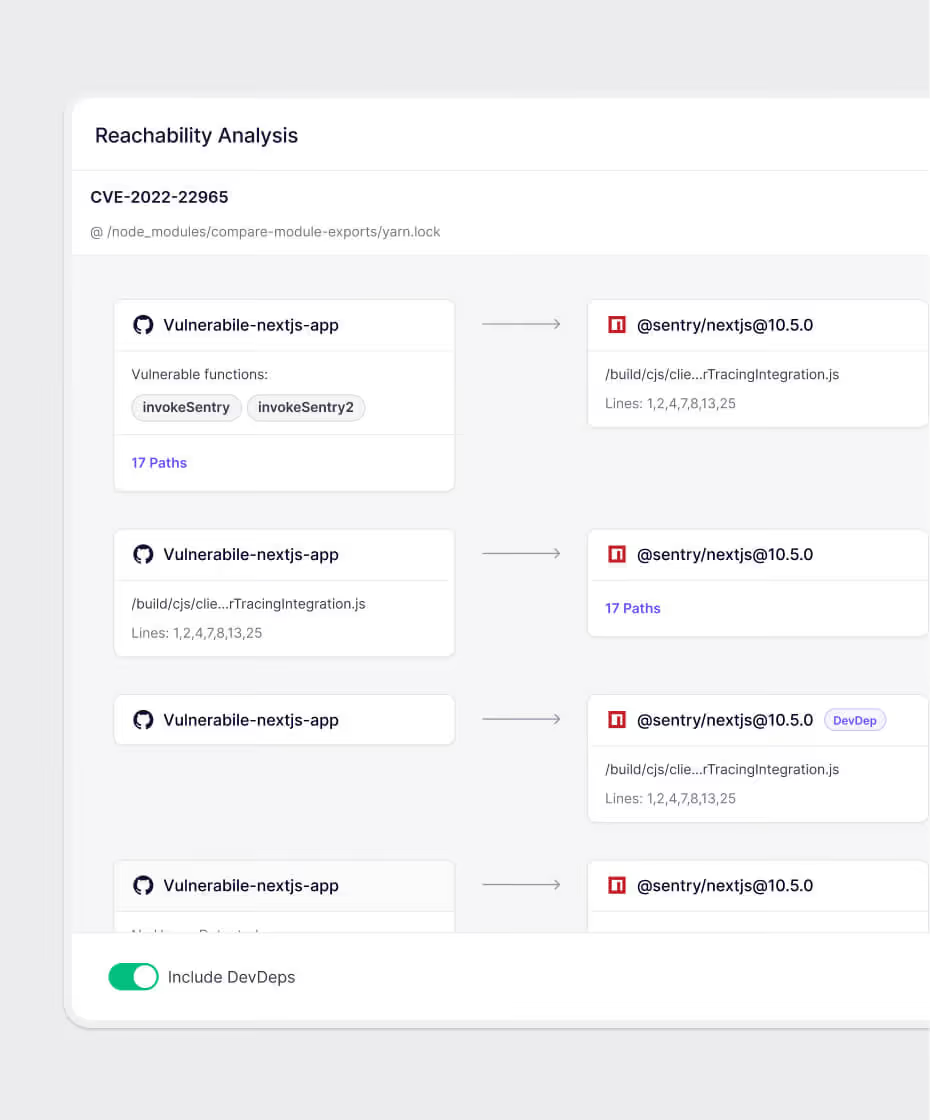
Monitoramento contínuo em cada commit, e não uma vez por trimestre. A priorização baseada na acessibilidade reduz os falsos positivos em até 95%, para que a sua equipa corrija primeiro os problemas exploráveis.

“O Aikido permitiu que nossos engenheiros voltassem ao que fazem de melhor – construir sistemas de defesa avançados – sem se atolar na limpeza de CVEs. Isso nos ajudou a ganhar projetos, construir confiança e ficar à frente do cronograma.”
Sam StentonLíder de DevOps e Plataforma, SiXworks

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End
Criado para certificação contínua
Monitoramento contínuo (ConMon)
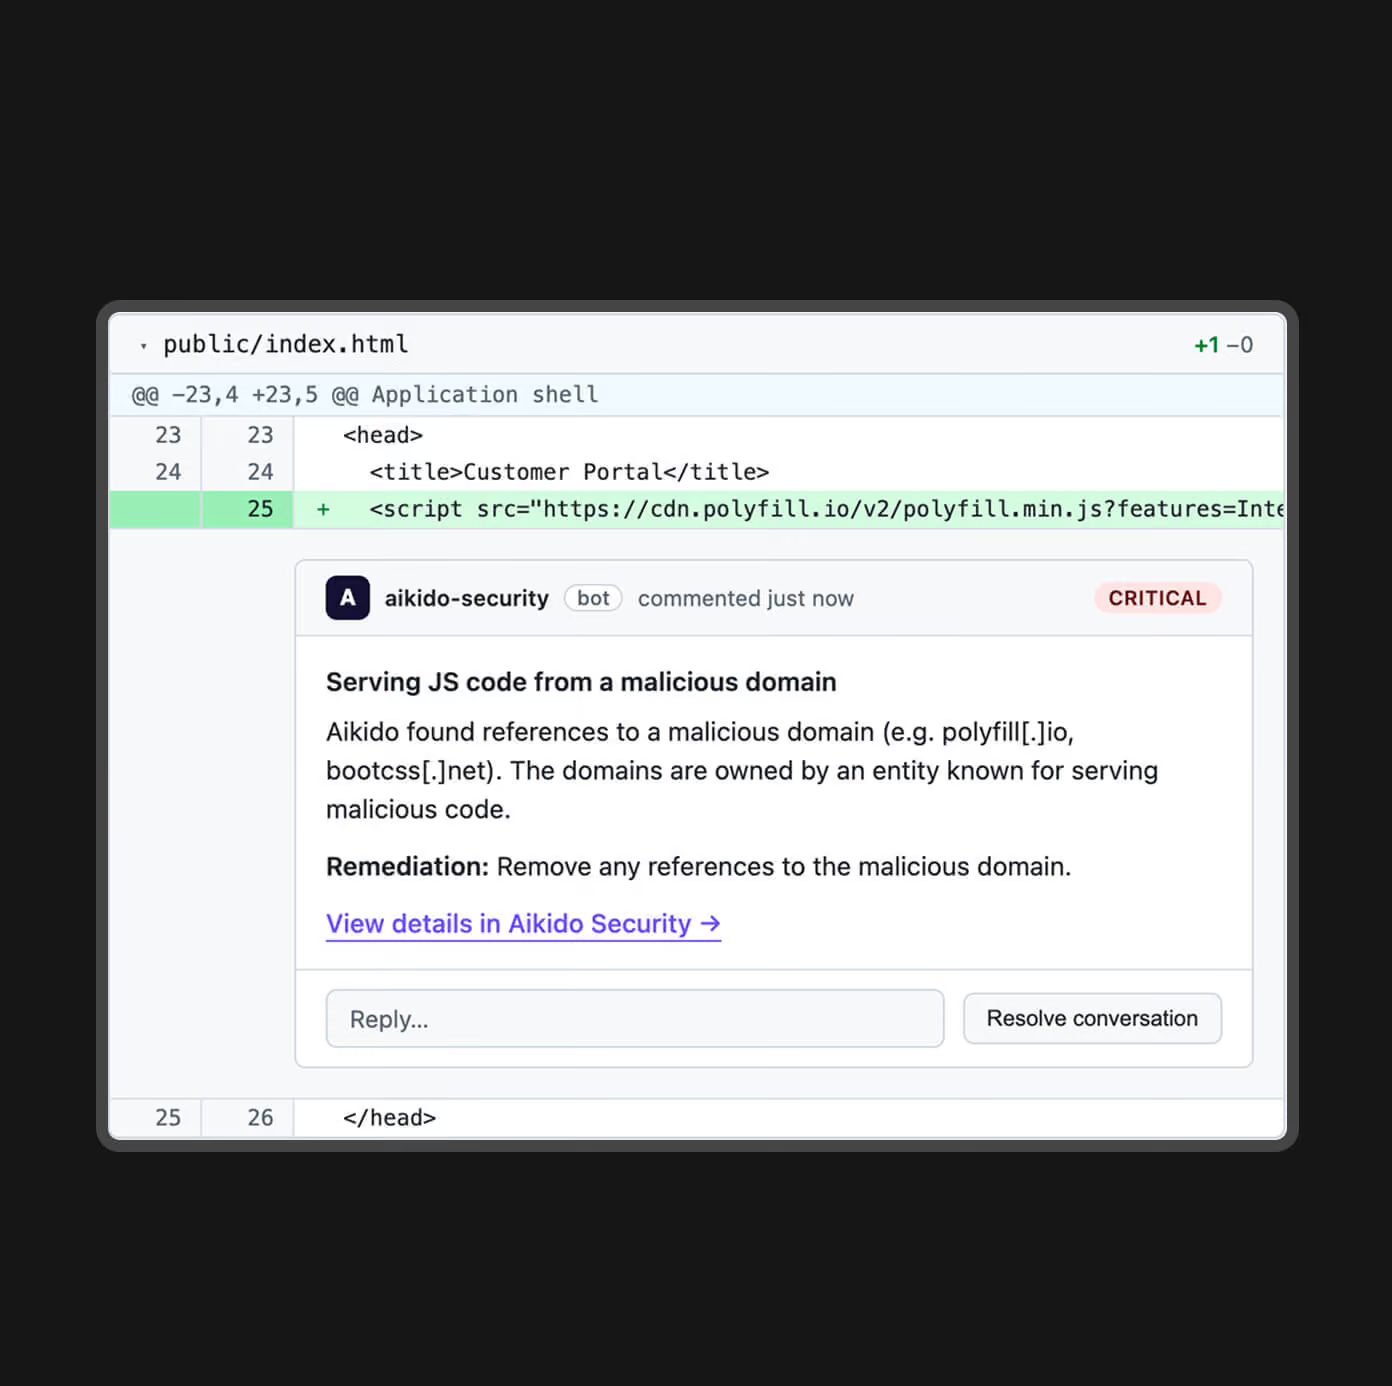
O rastreio de vulnerabilidades é um componente chave das atividades ConMon, de acordo com o FedRAMP. O Aikido rastreia código, dependências, containers, IaC e postura de Cloud de forma contínua. Para os fornecedores FedRAMP, isto constitui agora a Certificação Contínua.
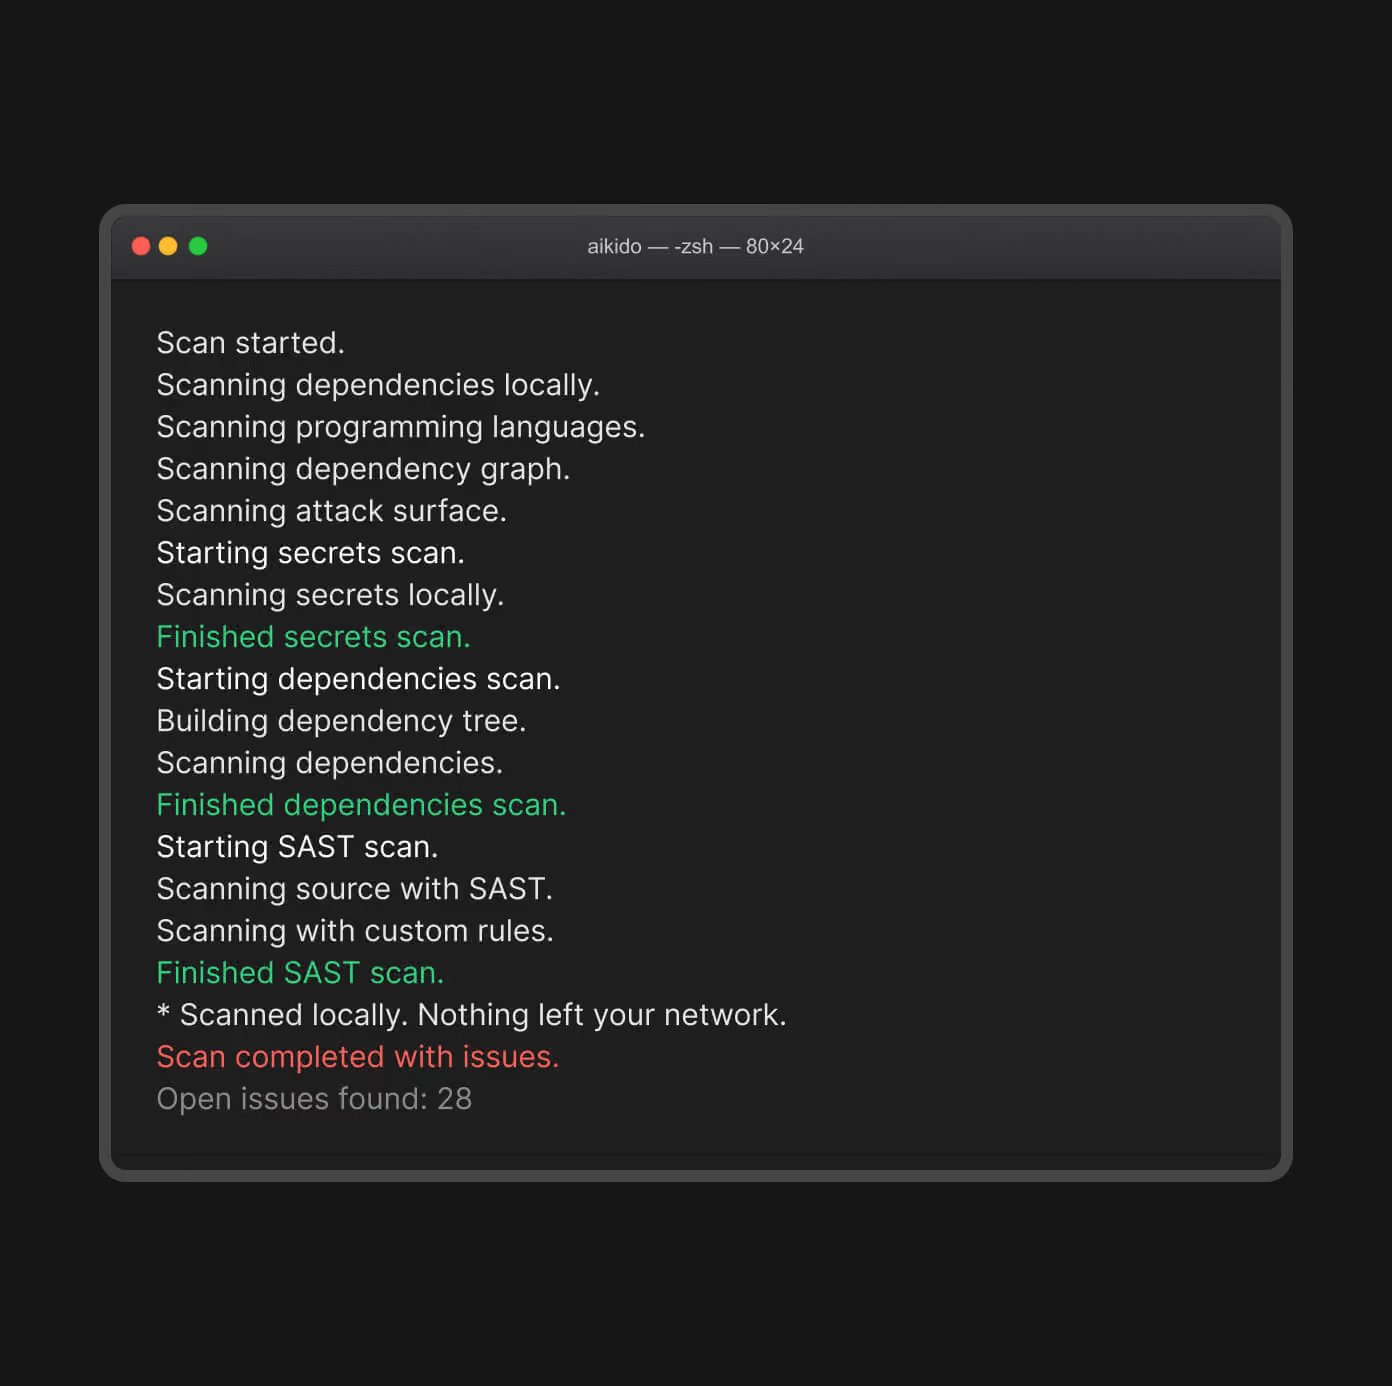
Segurança On-premise
O Aikido executa a plataforma completa, incluindo pentest de IA, dentro da sua rede. Nada sai do seu limite.
Totalmente on-prem: A plataforma completa para ambientes IL5+, isolados (air-gapped) e adjacentes a classificados.
Opção exclusiva para CI: Os scanners locais executam-se no seu pipeline; nenhum código sai do seu ambiente de compilação.
Mesma evidência: Descobertas e exportações idênticas, on-prem ou na nuvem.
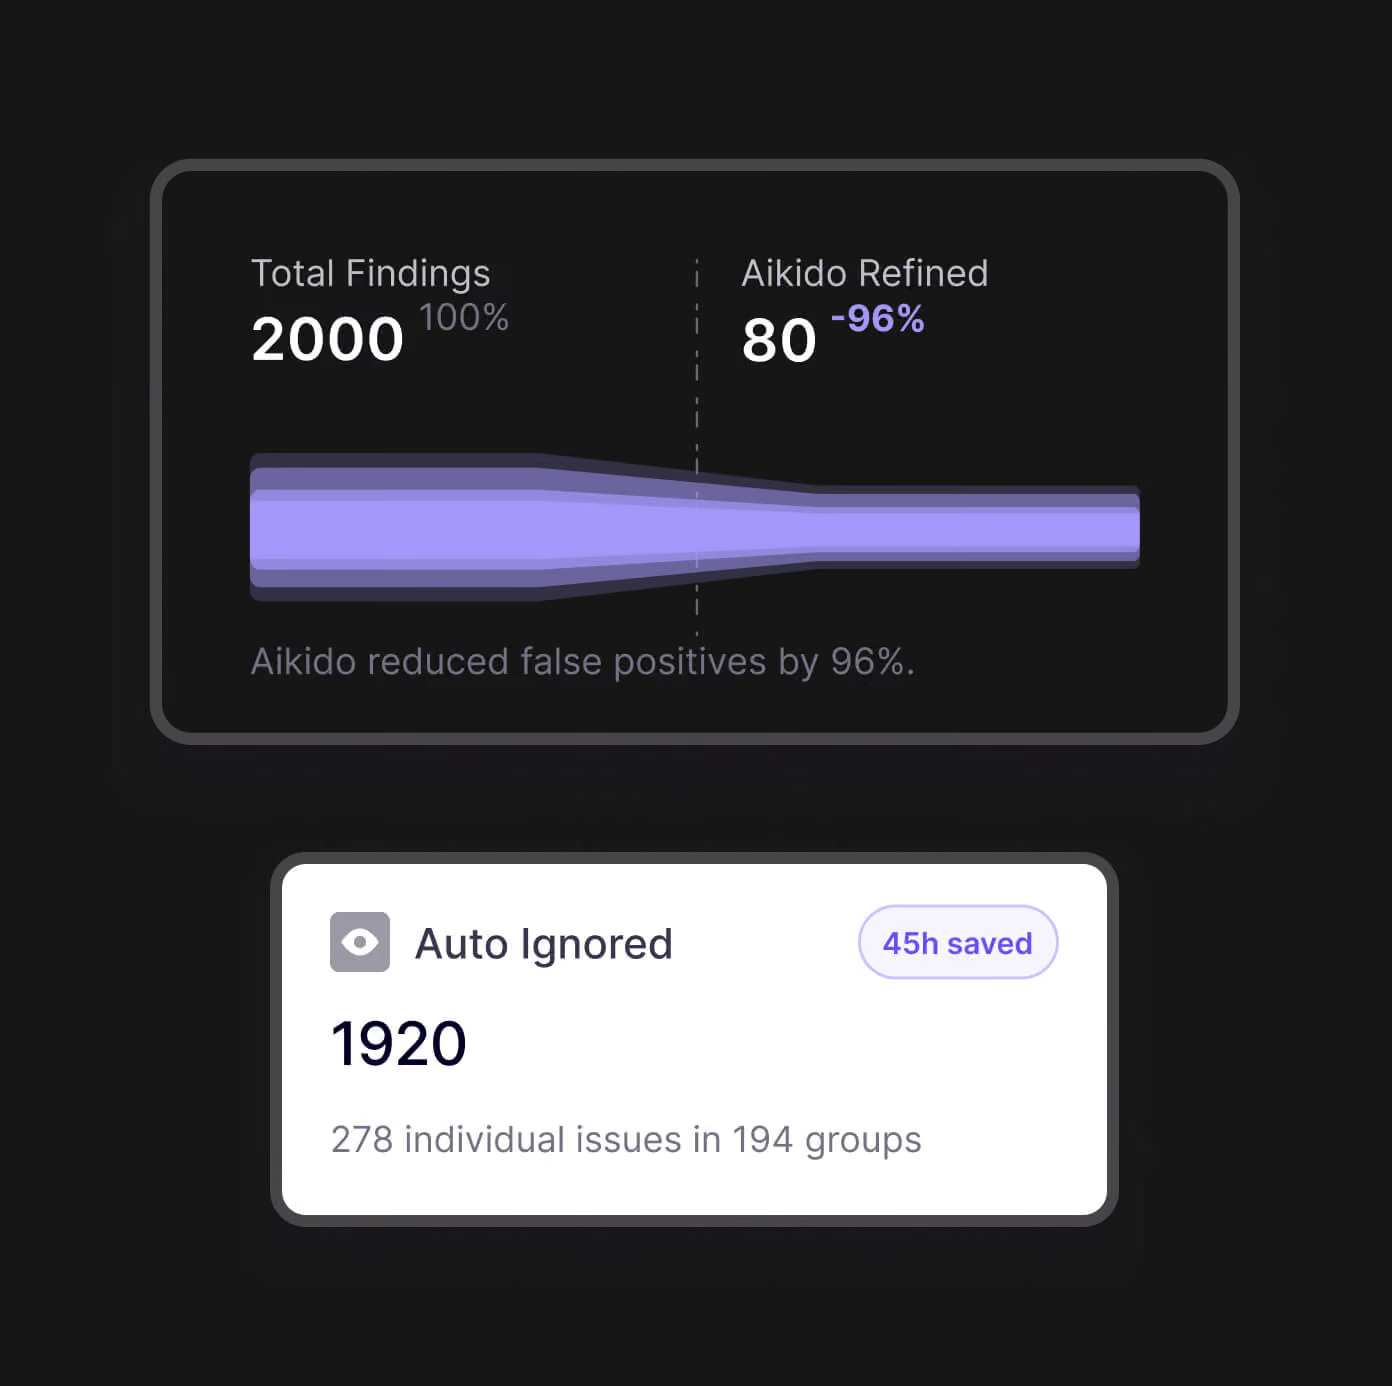
Redução de ruído melhor da categoria
O Aikido oferece-lhe uma visão geral instantânea dos seus problemas de segurança no código e na Cloud, para que possa fazer a triagem e corrigir rapidamente vulnerabilidades de alto risco. Receba notificações quando vale a pena investigar uma ameaça. Reduza o ruído em até 95%, libertando tempo precioso dos programadores.
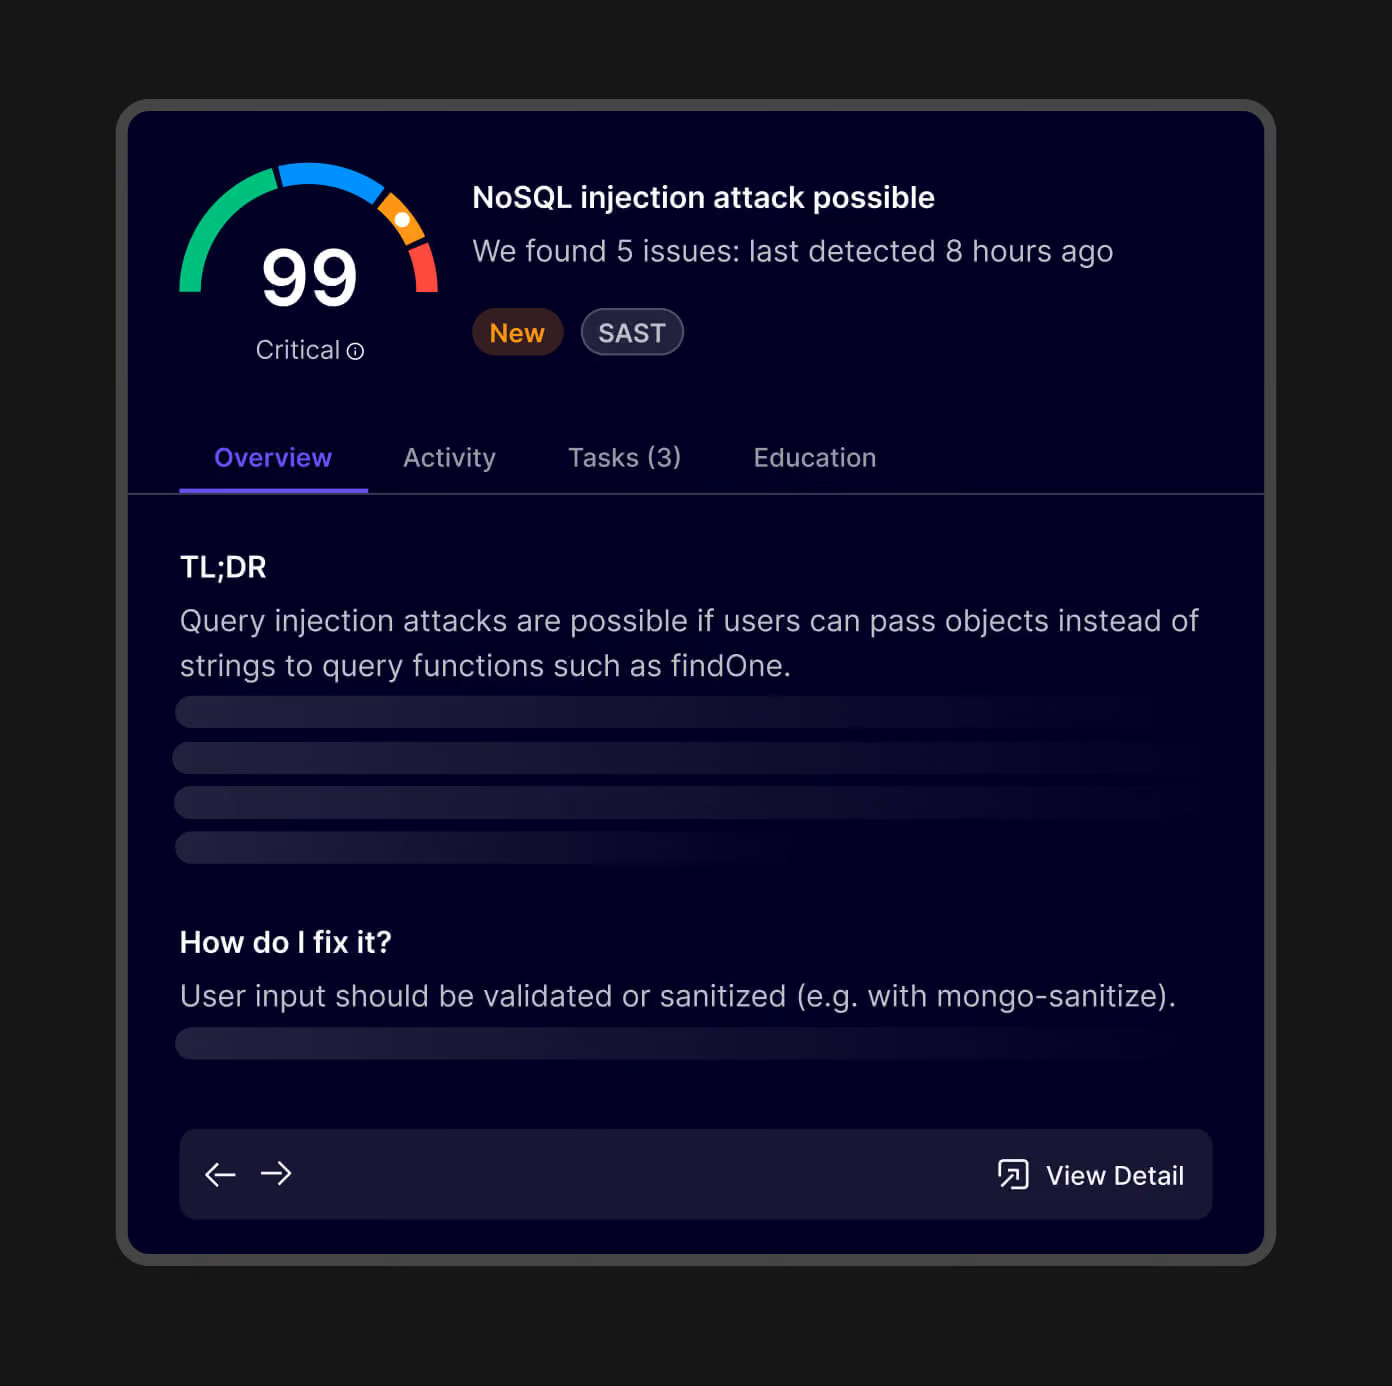
Pentest de IA totalmente sob o seu controlo
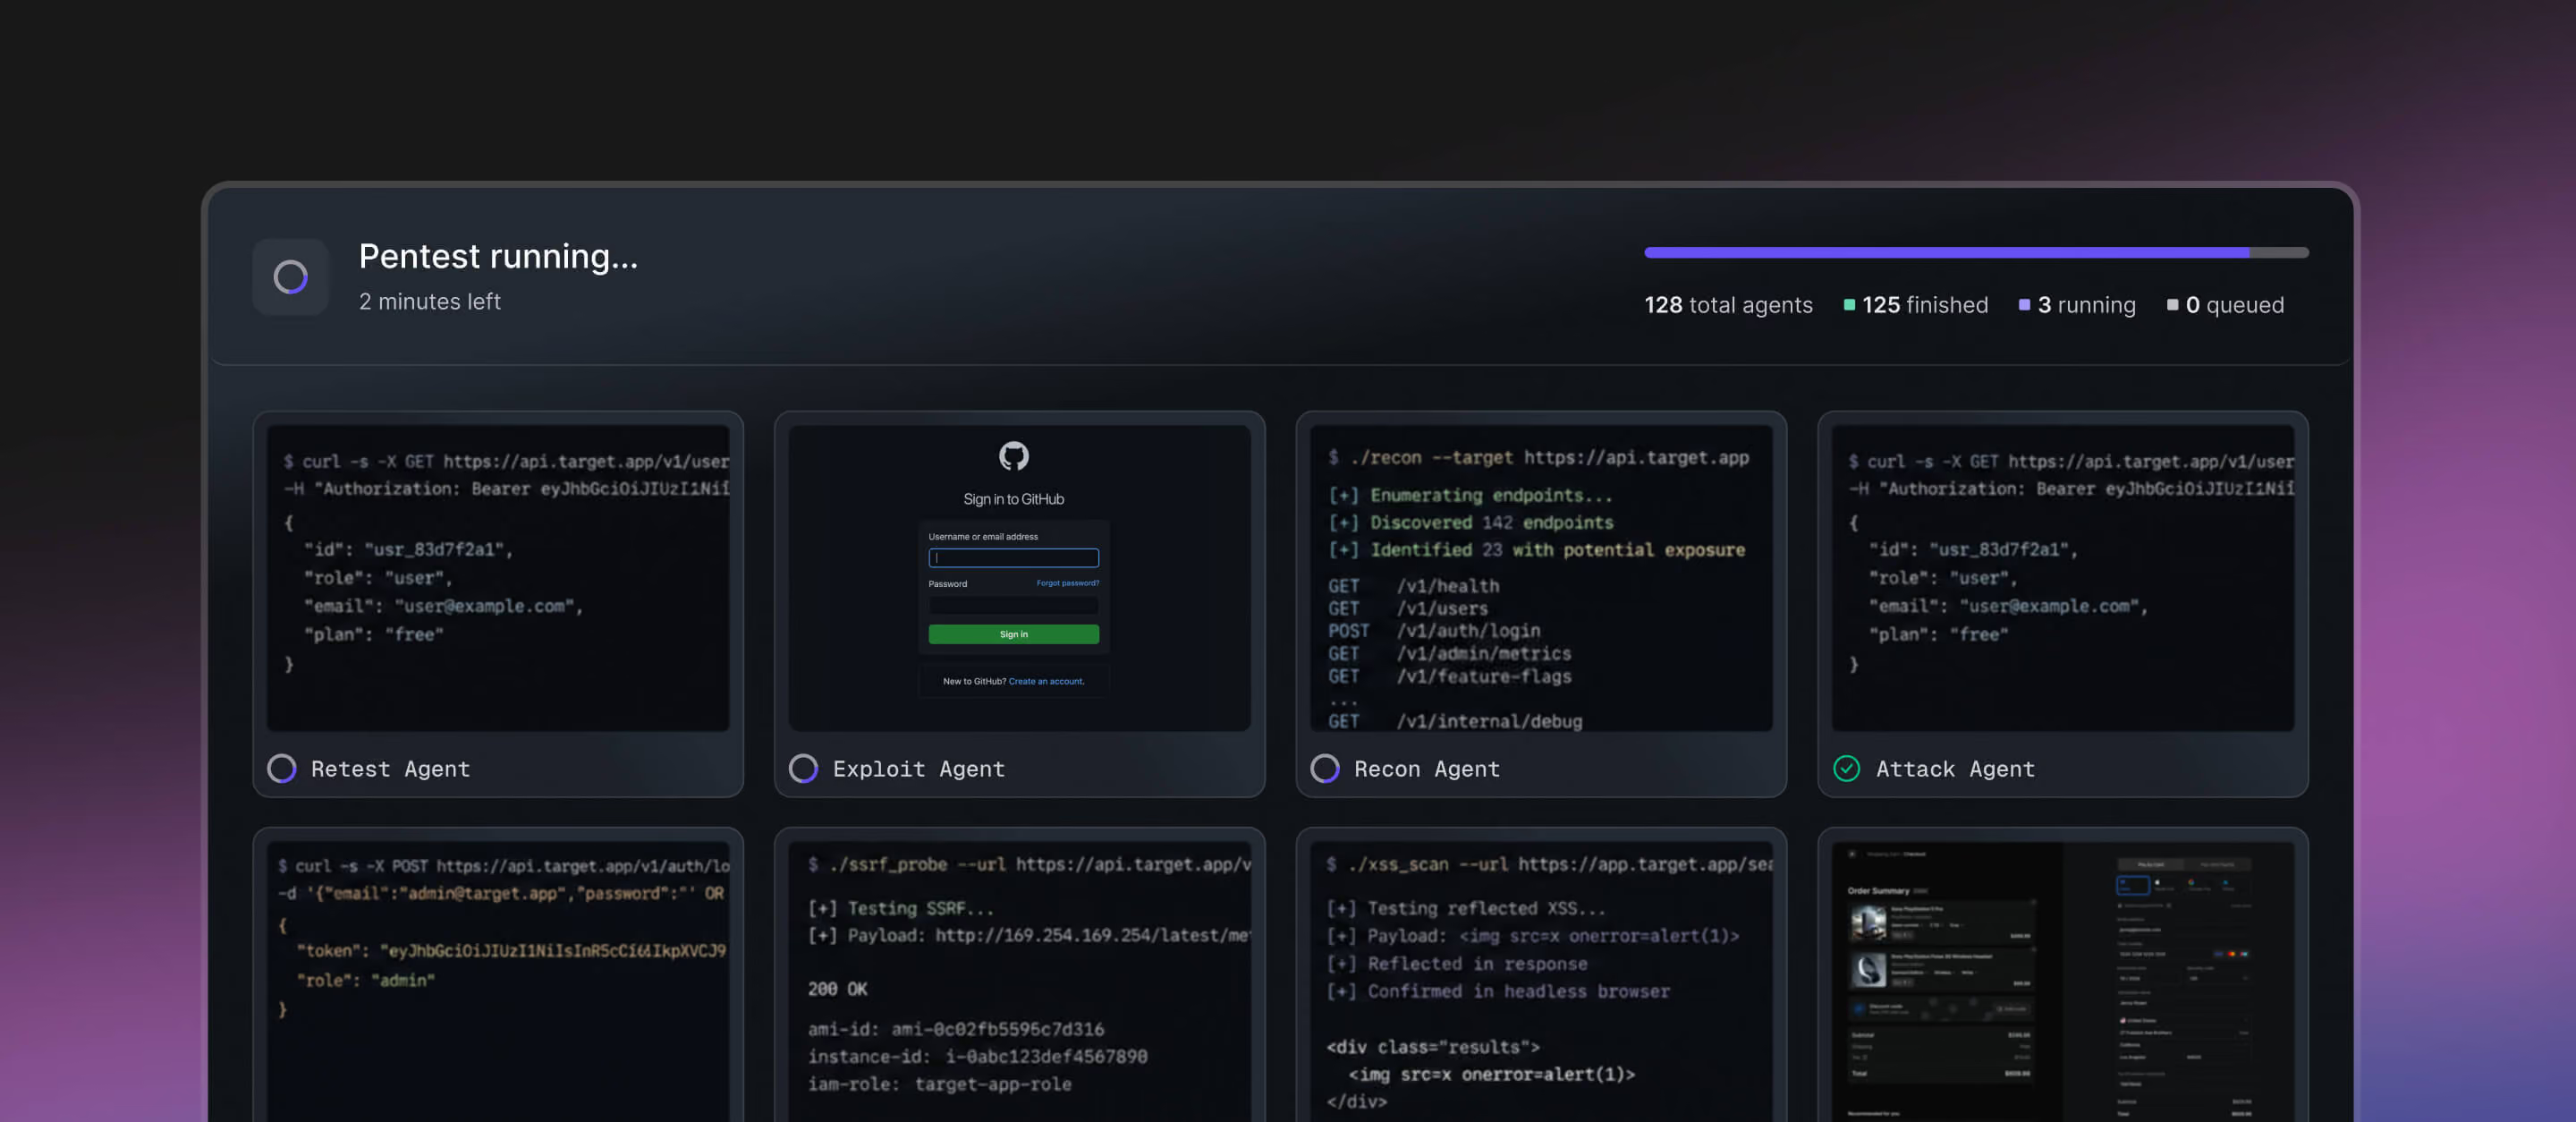
Pentesting de IA contínuo que mantém o seu código on-prem.
Os setores financeiro, da saúde e farmacêutico lançam software constantemente e a conformidade exige pentests regulares, mas o seu código não pode sair da rede.
O Aikido Machine realiza pentests em cada implementação, valida a explotabilidade, gera patches e testa novamente a correção.
Pentest autônomo para redes que nunca tocam na internet.
Os sistemas classificados e de missão crítica não podem enviar código para uma cloud e, frequentemente, não podem permitir o acesso de operadores externos.
O Aikido Machine é executado inteiramente dentro da sua encriptação, num ambiente isolado (air-gapped), com os seus próprios modelos no seu próprio hardware, para que nada saia da rede.
Teste sistemas críticos sem que os dados dos cidadãos saiam.
Os sistemas governamentais armazenam dados pessoais de cidadãos e tendem a funcionar durante décadas. Regulamentos como o RGPD (GDPR) e o FedRAMP significam frequentemente que os dados têm de permanecer no país e fora da cloud pública, o que exclui a maioria das ferramentas de pentest de IA.
O Aikido Machine é executado inteiramente na sua própria infraestrutura, garantindo a soberania dos dados.
Fale com a nossa equipa federal
Veja o Aikido num dos seus sistemas, alojado no GovCloud ou dentro da sua rede.
Perguntas Frequentes

Sim. A partir de outubro de 2026, o Aikido possui a certificação FedRAMP Moderate Authorized no Knox Systems ATO no FedRAMP Marketplace.
O novo caminho do FedRAMP para serviços em nuvem criados sobre infraestrutura certificada: contínuo, baseado em evidências, sem uma versão específica do produto para o governo. A Rev5 deixa de aceitar novas certificações em junho de 2027.
Não. Os scans são executados em containers temporários destruídos após a análise. Acesso apenas de leitura, sempre.
Sim. O Aikido for Government pode ser implementado como uma solução no local (on-prem), incluindo pentest de IA. Os scanners locais cobrem configurações exclusivamente CI. Nada sai do seu perímetro.
Mapeamos os resultados para os controlos da norma NIST SP 800-53, incluindo o RA-5. Exporte evidências para pacotes ATO, POA&Ms e relatórios de certificação contínua.
O Aikido for Government é a edição governamental separada (app.aikidogov.us, AWS GovCloud, operada por cidadãos dos EUA). Não é possível efetuar autoatendimento nem transitar para o ambiente FedRAMP. Trata-se de dois produtos SaaS completamente separados com diferentes direitos.
Sim. Como Aikido for Government, a edição governamental separada. Pode encontrar-nos como parte da lista Knox.