

Veja o caminho de ataque antes de ser explorado
O Aikido liga a sua exposição na Cloud, as vulnerabilidades do Container e as permissões de IAM num único gráfico, para que saiba exatamente a que CVEs um atacante consegue realmente aceder.





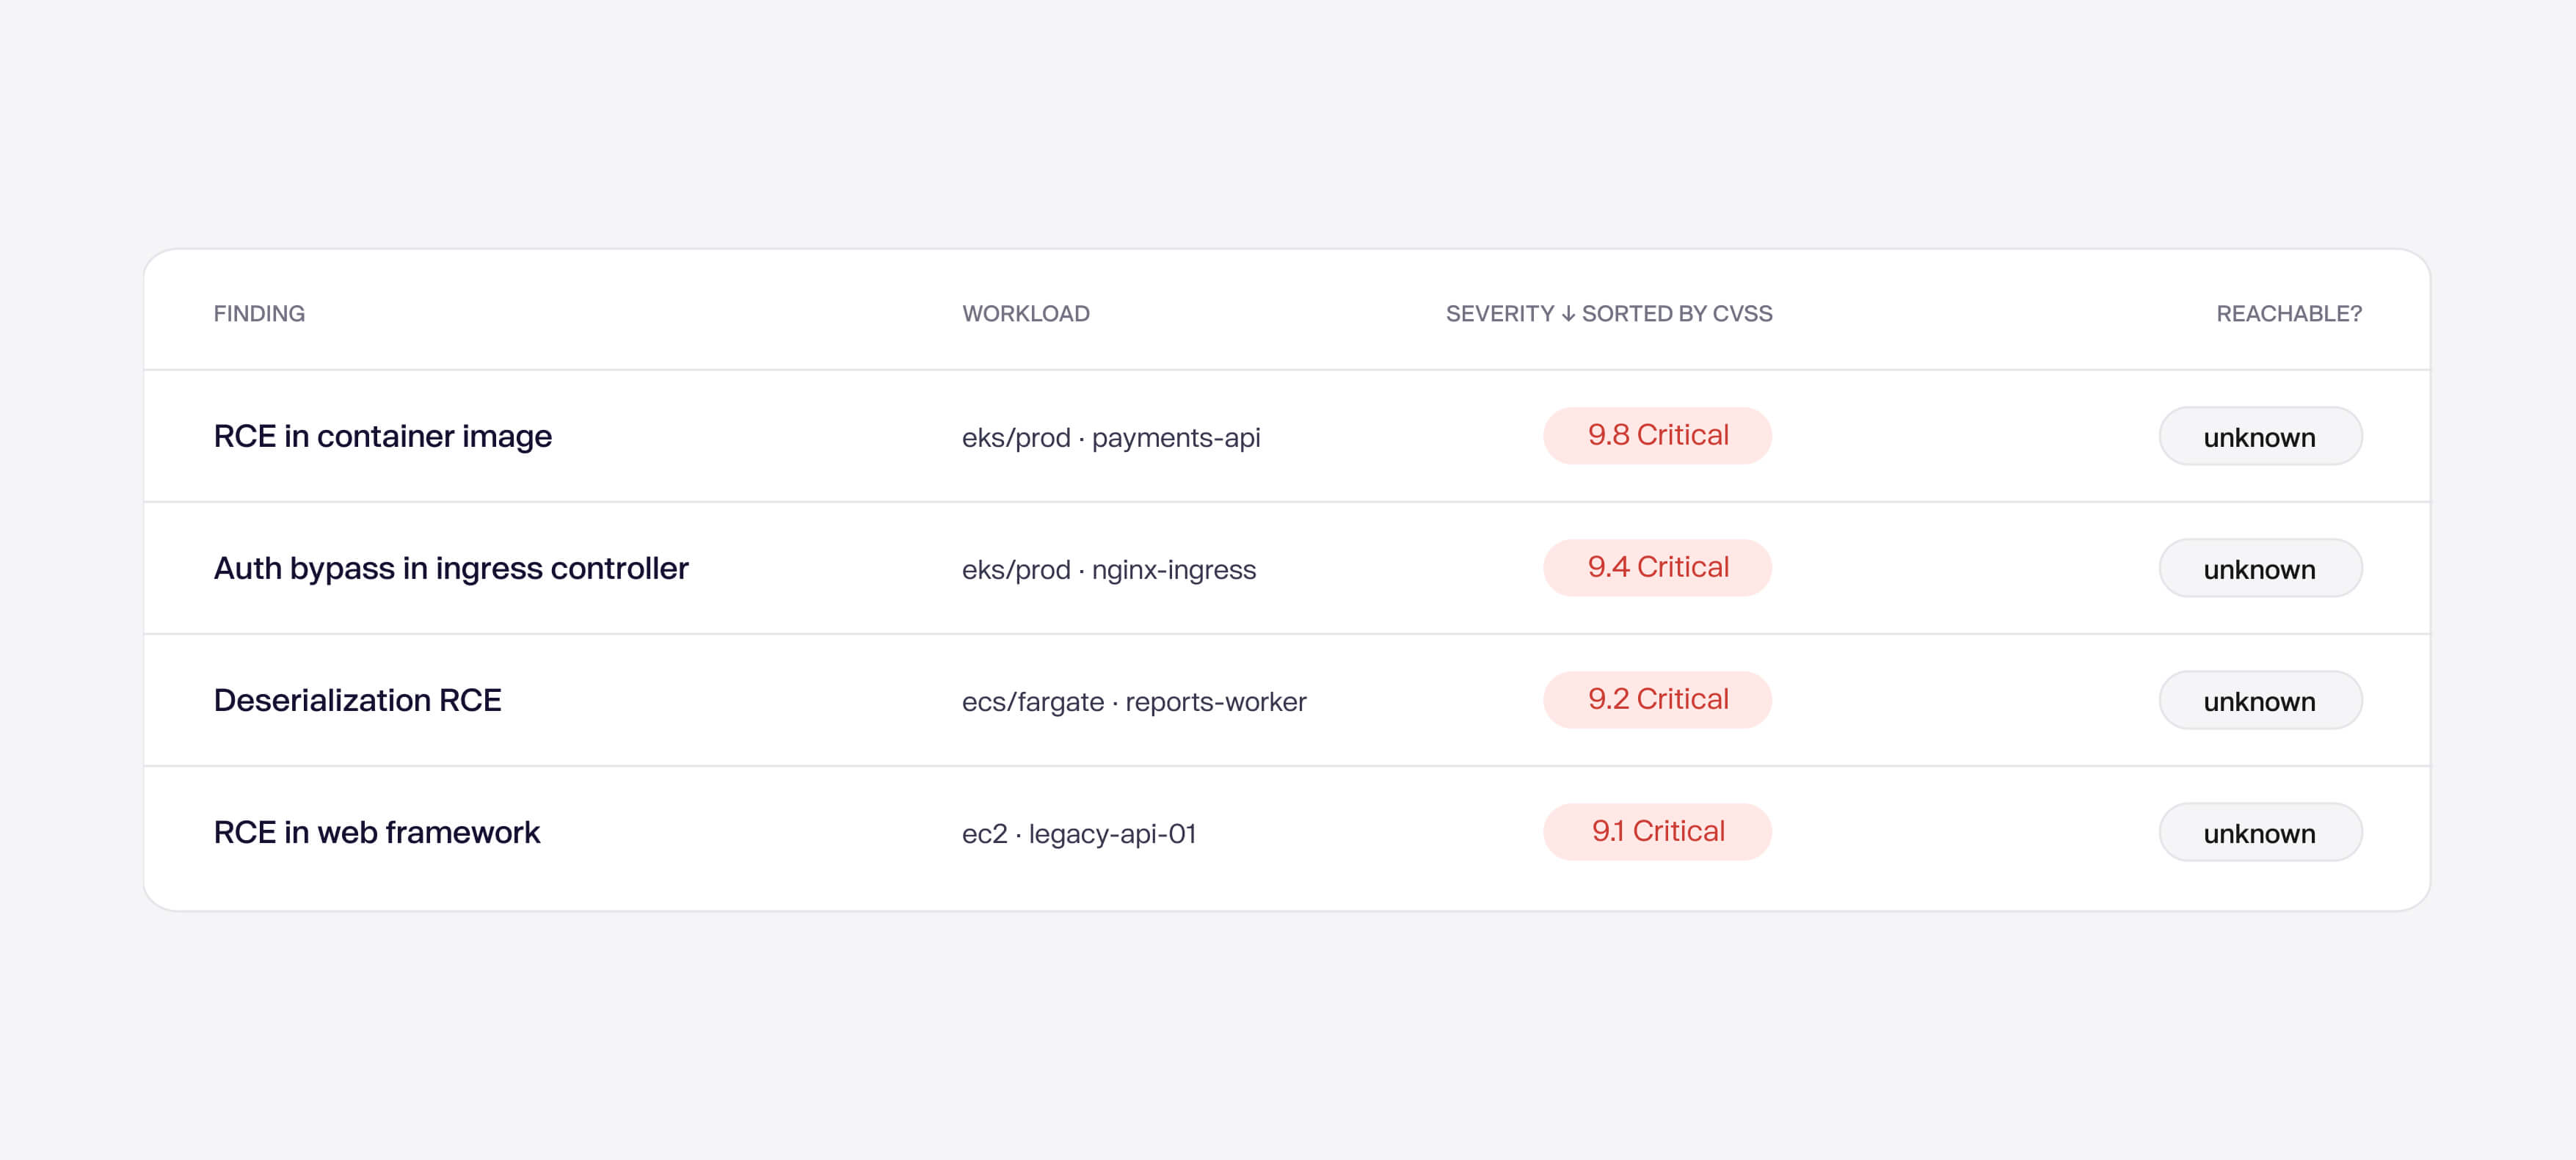
A pontuação CVSS por si só não lhe diz o que está exposto
As equipas fazem a triagem por pontuação de gravidade e não pelo que é acessível. Um 9.8 num pod interno recebe a mesma urgência que um situado atrás de um load balancer público com um caminho direto para os seus Secrets.
Todos os seus caminhos de ataque num único gráfico.
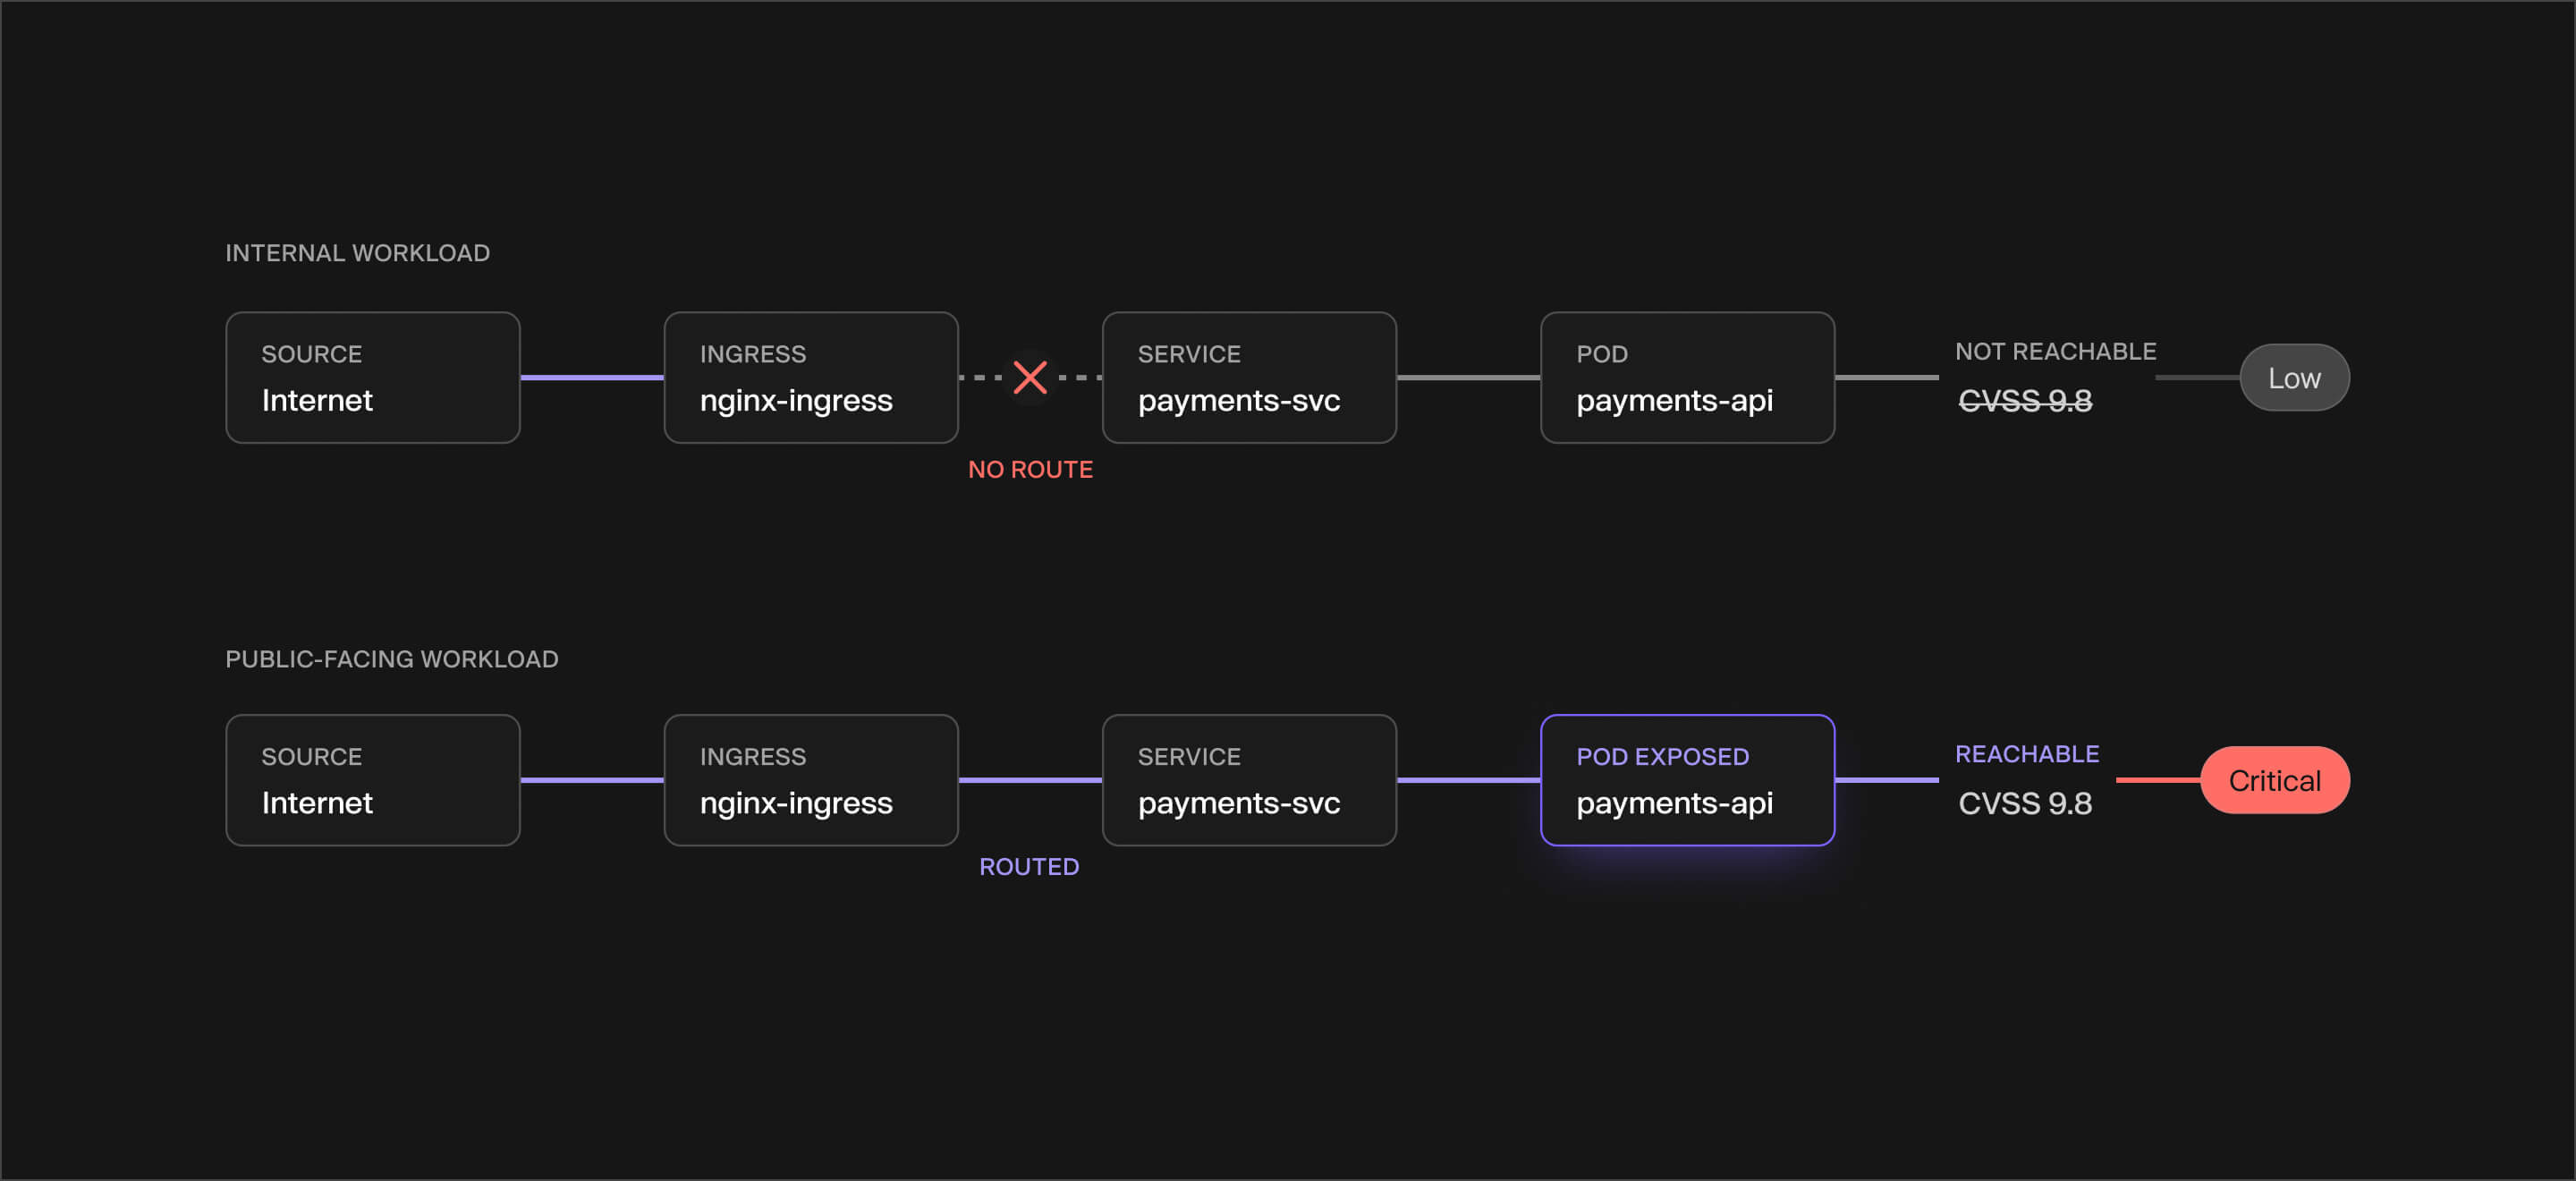
Veja o que é acessível atrás do seu ingress
Acintele a cadeia completa e associe o CVE ao pod que é acessível.
Nada se esconde atrás da sua CDN
Acintele diretamente através da sua CDN até à função serverless exata que está a executar o pacote vulnerável.
Saiba a que é que o seu compute consegue aceder
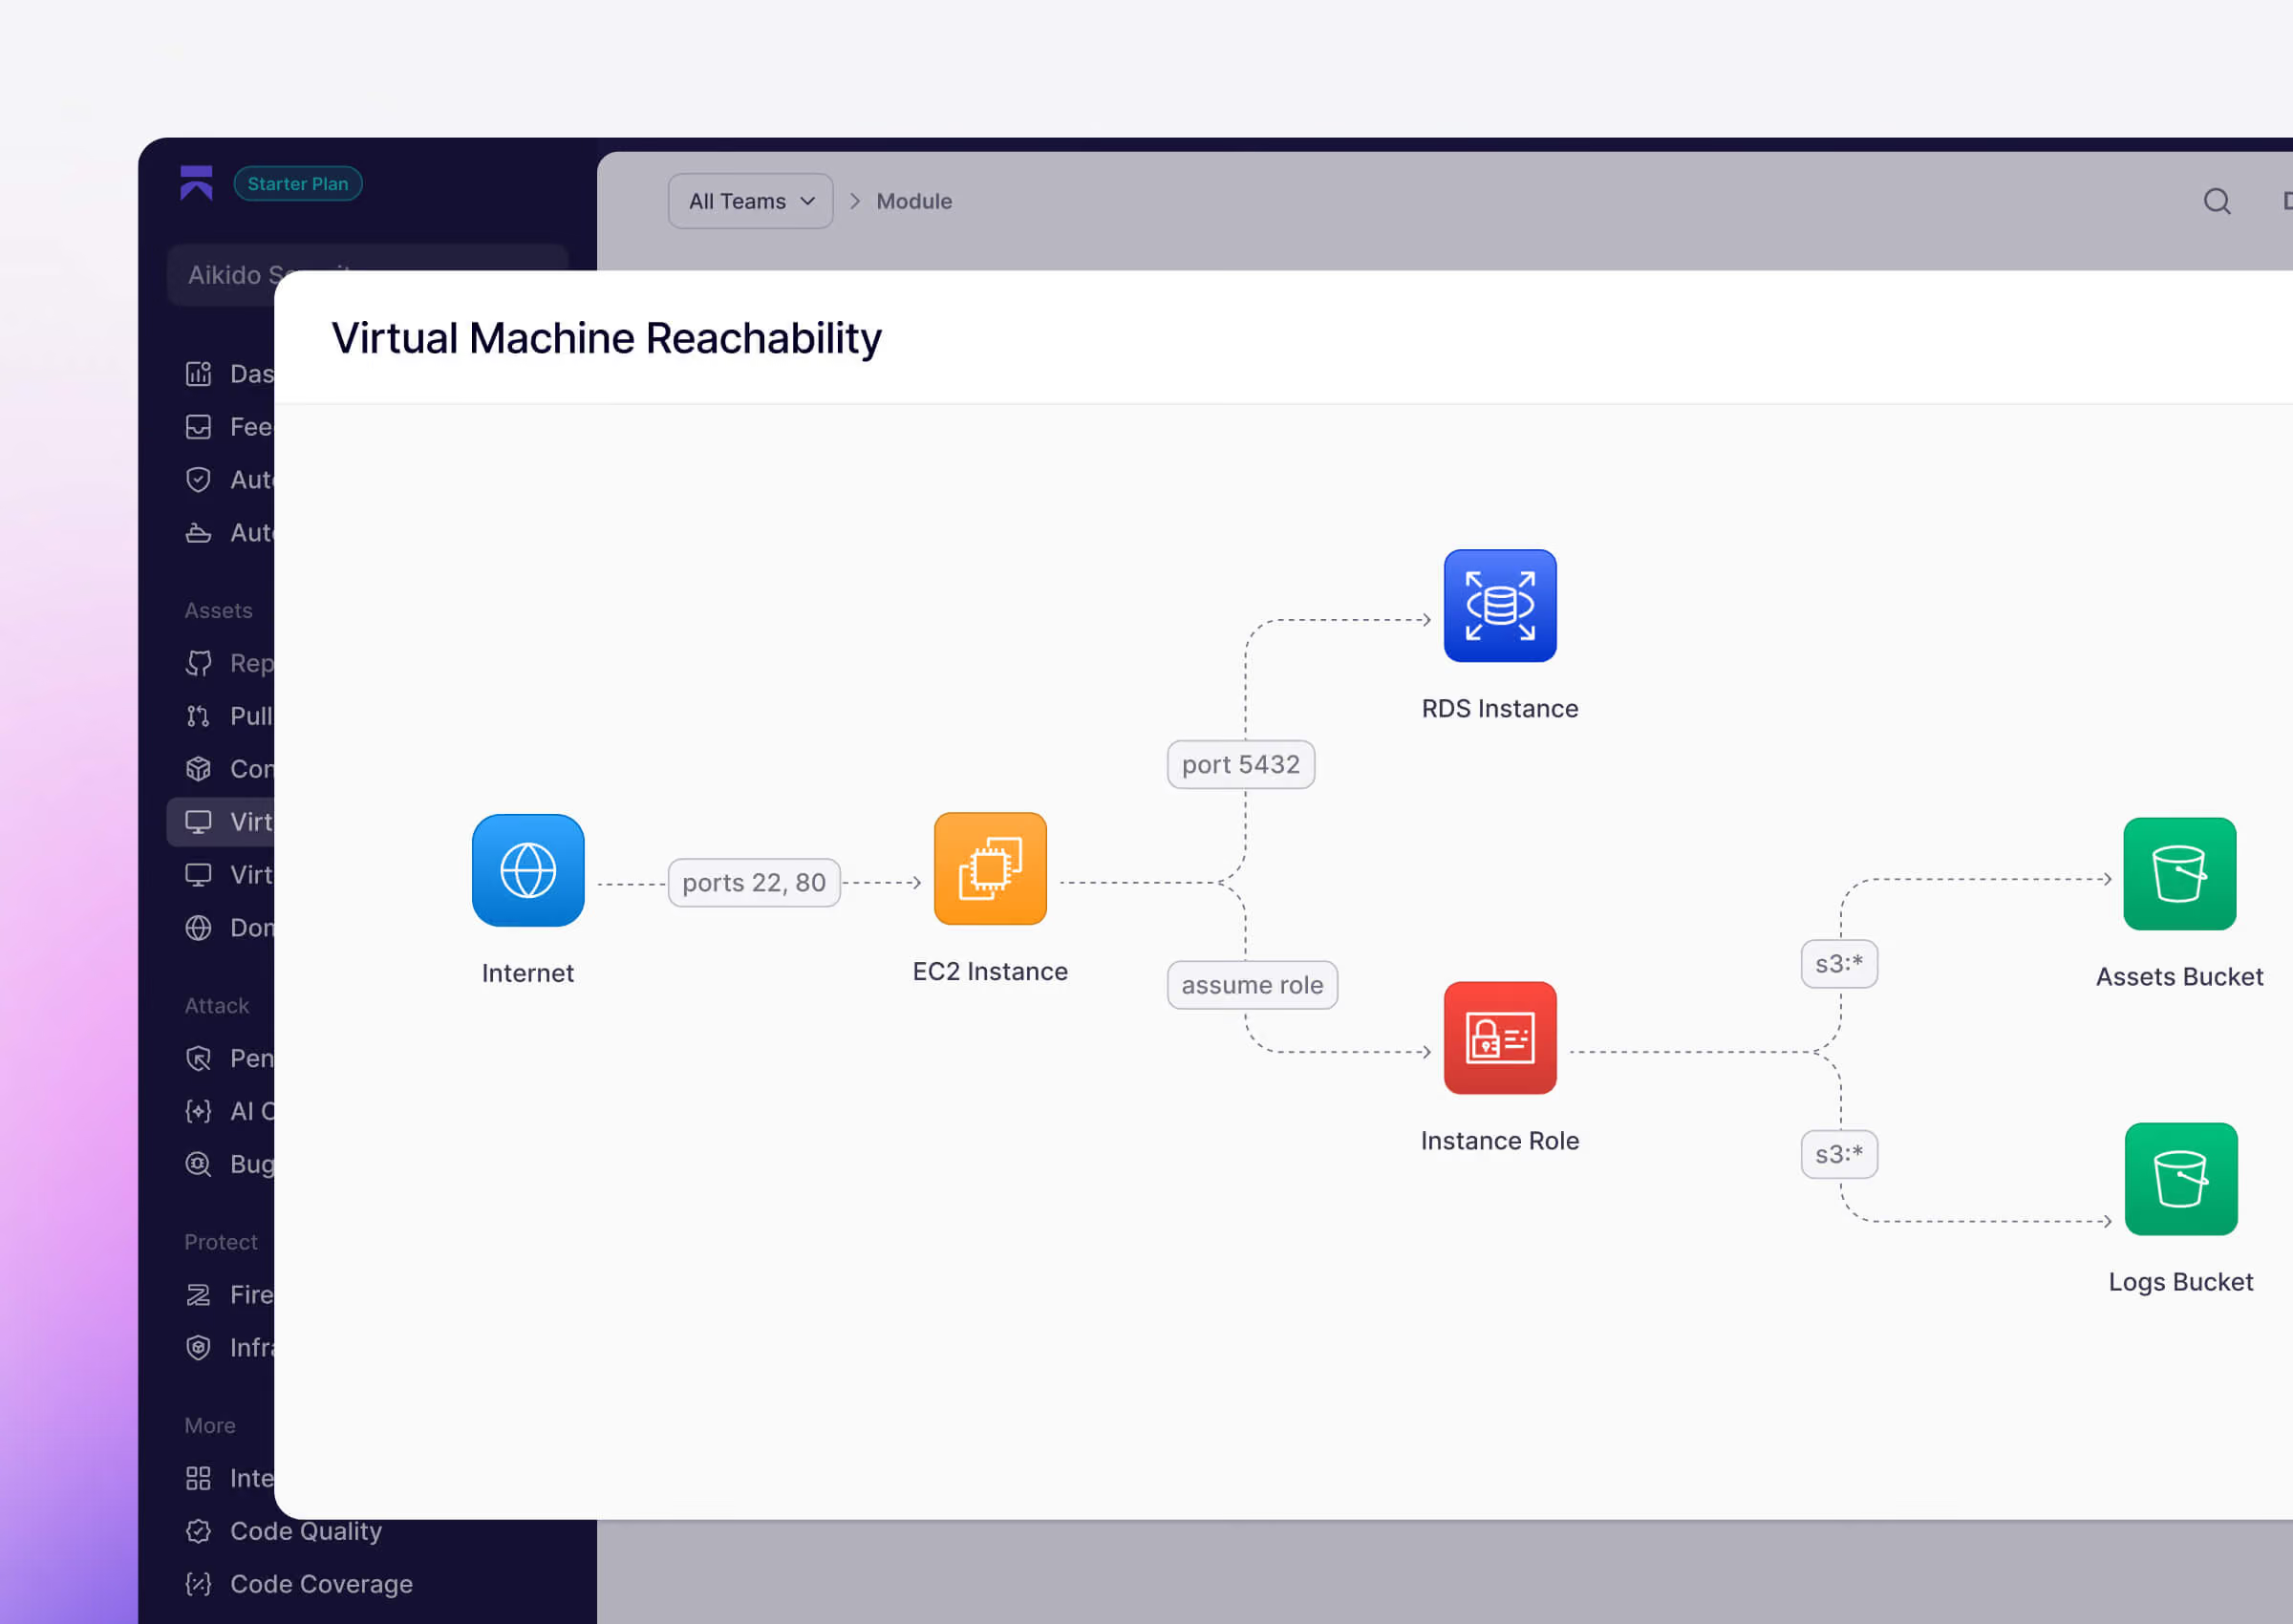
Ligue a exposição de rede ao que as permissões de uma VM conseguem alcançar, como Secrets e chaves de encriptação.
Onde funcionam os attack paths


Cloud Os percursos de ataque explicados em 3 minutos.
Veja como integrar a sua exposição na nuvem, as vulnerabilidades do tipo « container » e as permissões do IAM num único gráfico, para saber exatamente a quais CVEs um atacante pode efetivamente aceder.
Veja todas as suas vias de ataque na nuvem
Ligue a sua nuvem em poucos minutos e obtenha uma visão geral de todas as vias de ataque na sua infraestrutura na nuvem.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo
Porque é que as equipas utilizam cloud attack paths
Reduza a fadiga de alertas
Apenas os CVEs que estão num caminho real a partir da internet geram alertas para a sua equipa
Liberte tempo de engenharia
A segurança deixa de criar tickets para caminhos sem acesso, permitindo que os engenheiros se concentrem em problemas verdadeiramente urgentes
Identifique a exposição antes dos atacantes
Veja o caminho completo desde a internet até ao ativo e feche-o antes de ser explorado
Inicie auditorias com evidências
Comprove que a sua equipa prioriza as correções com base na exposição mapeada e não apenas nas pontuações de gravidade.
Veja todos os seus caminhos de ataque na Cloud, num piscar de olhos.
Ligue a sua nuvem em poucos minutos e obtenha uma visão geral de todas as vias de ataque na sua infraestrutura na nuvem.


FAQs sobre caminhos de ataque na Cloud

Mapeia o caminho de rede real desde a internet, passando pela sua infraestrutura Cloud, até um Container ou VM específico que tenha uma vulnerabilidade. Em vez de apenas indicar a existência de um CVE, mostra se um atacante consegue realmente acedê-lo e exatamente de que forma.
As pontuações de gravidade (CVSS) são atribuídas sem conhecer o seu ambiente. Um CVE Crítico numa VM sem caminho de rede público é muito menos urgente do que um CVE Médio num container diretamente exposto à internet. A Reachability analysis indica-lhe o que é efetivamente explorável na sua configuração específica.
Não. A acessibilidade é inferida a partir de Security Groups, definições de VPC, configuração de subnets e metadados da infraestrutura Cloud. Não são efetuadas sondagens ativas nem varrimentos de portas.
O Aikido reduz automaticamente a gravidade e apresenta "No network reachability" no detalhe da pontuação. Para pacotes específicos, o Aikido vai mais além e ignora automaticamente o problema por completo quando a porta relevante não está acessível.
Atualmente: OpenSSH e openssh-server (porta 22), Telnet (porta 23), Redis (porta 6379), MongoDB (porta 27017) e n8n (portas 80, 443, 5678). Esta lista continua a crescer.
Para VMs: Security Groups, definições de VPC, configuração de subnets, balanceadores de carga. Para containers: controladores de Ingress do Kubernetes, balanceadores de carga, API gateways, URLs de funções AWS Lambda e outros pontos de entrada na Cloud.
Não. A Reachability analysis é executada automaticamente assim que a sua Cloud e o seu registo de containers forem ligados ao Aikido. Não é necessária nenhuma configuração adicional.
De duas uma: passe o cursor sobre uma VM no separador de Máquinas Virtuais e clique em "Ver a alcançabilidade da Máquina Virtual", ou abra qualquer problema de VM no feed e clique na ligação do diagrama de alcançabilidade na vista de detalhes do problema.
O Wiz e o Orca fornecem contexto de percursos de ataque, mas são plataformas exclusivamente baseadas na Cloud. O Aikido combina a Reachability analysis com uma verificação AppSec completa (SAST, SCA, DAST, secrets, IaC) numa única plataforma. Obtém o contexto de priorização sem precisar de uma ferramenta ou início de sessão separado.