

Realize testes de penetração nas suas aplicações para iOS e Android
Agentes autónomos de IA iniciam sessão na sua aplicação e testam-na tal como um atacante o faria. Execute o Android e o iOS no mesmo teste de penetração, juntamente com o backend que partilham, e obtenha os resultados num único relatório em PDF com qualidade de auditoria.


O que é o « pentest de IA » para dispositivos móveis?
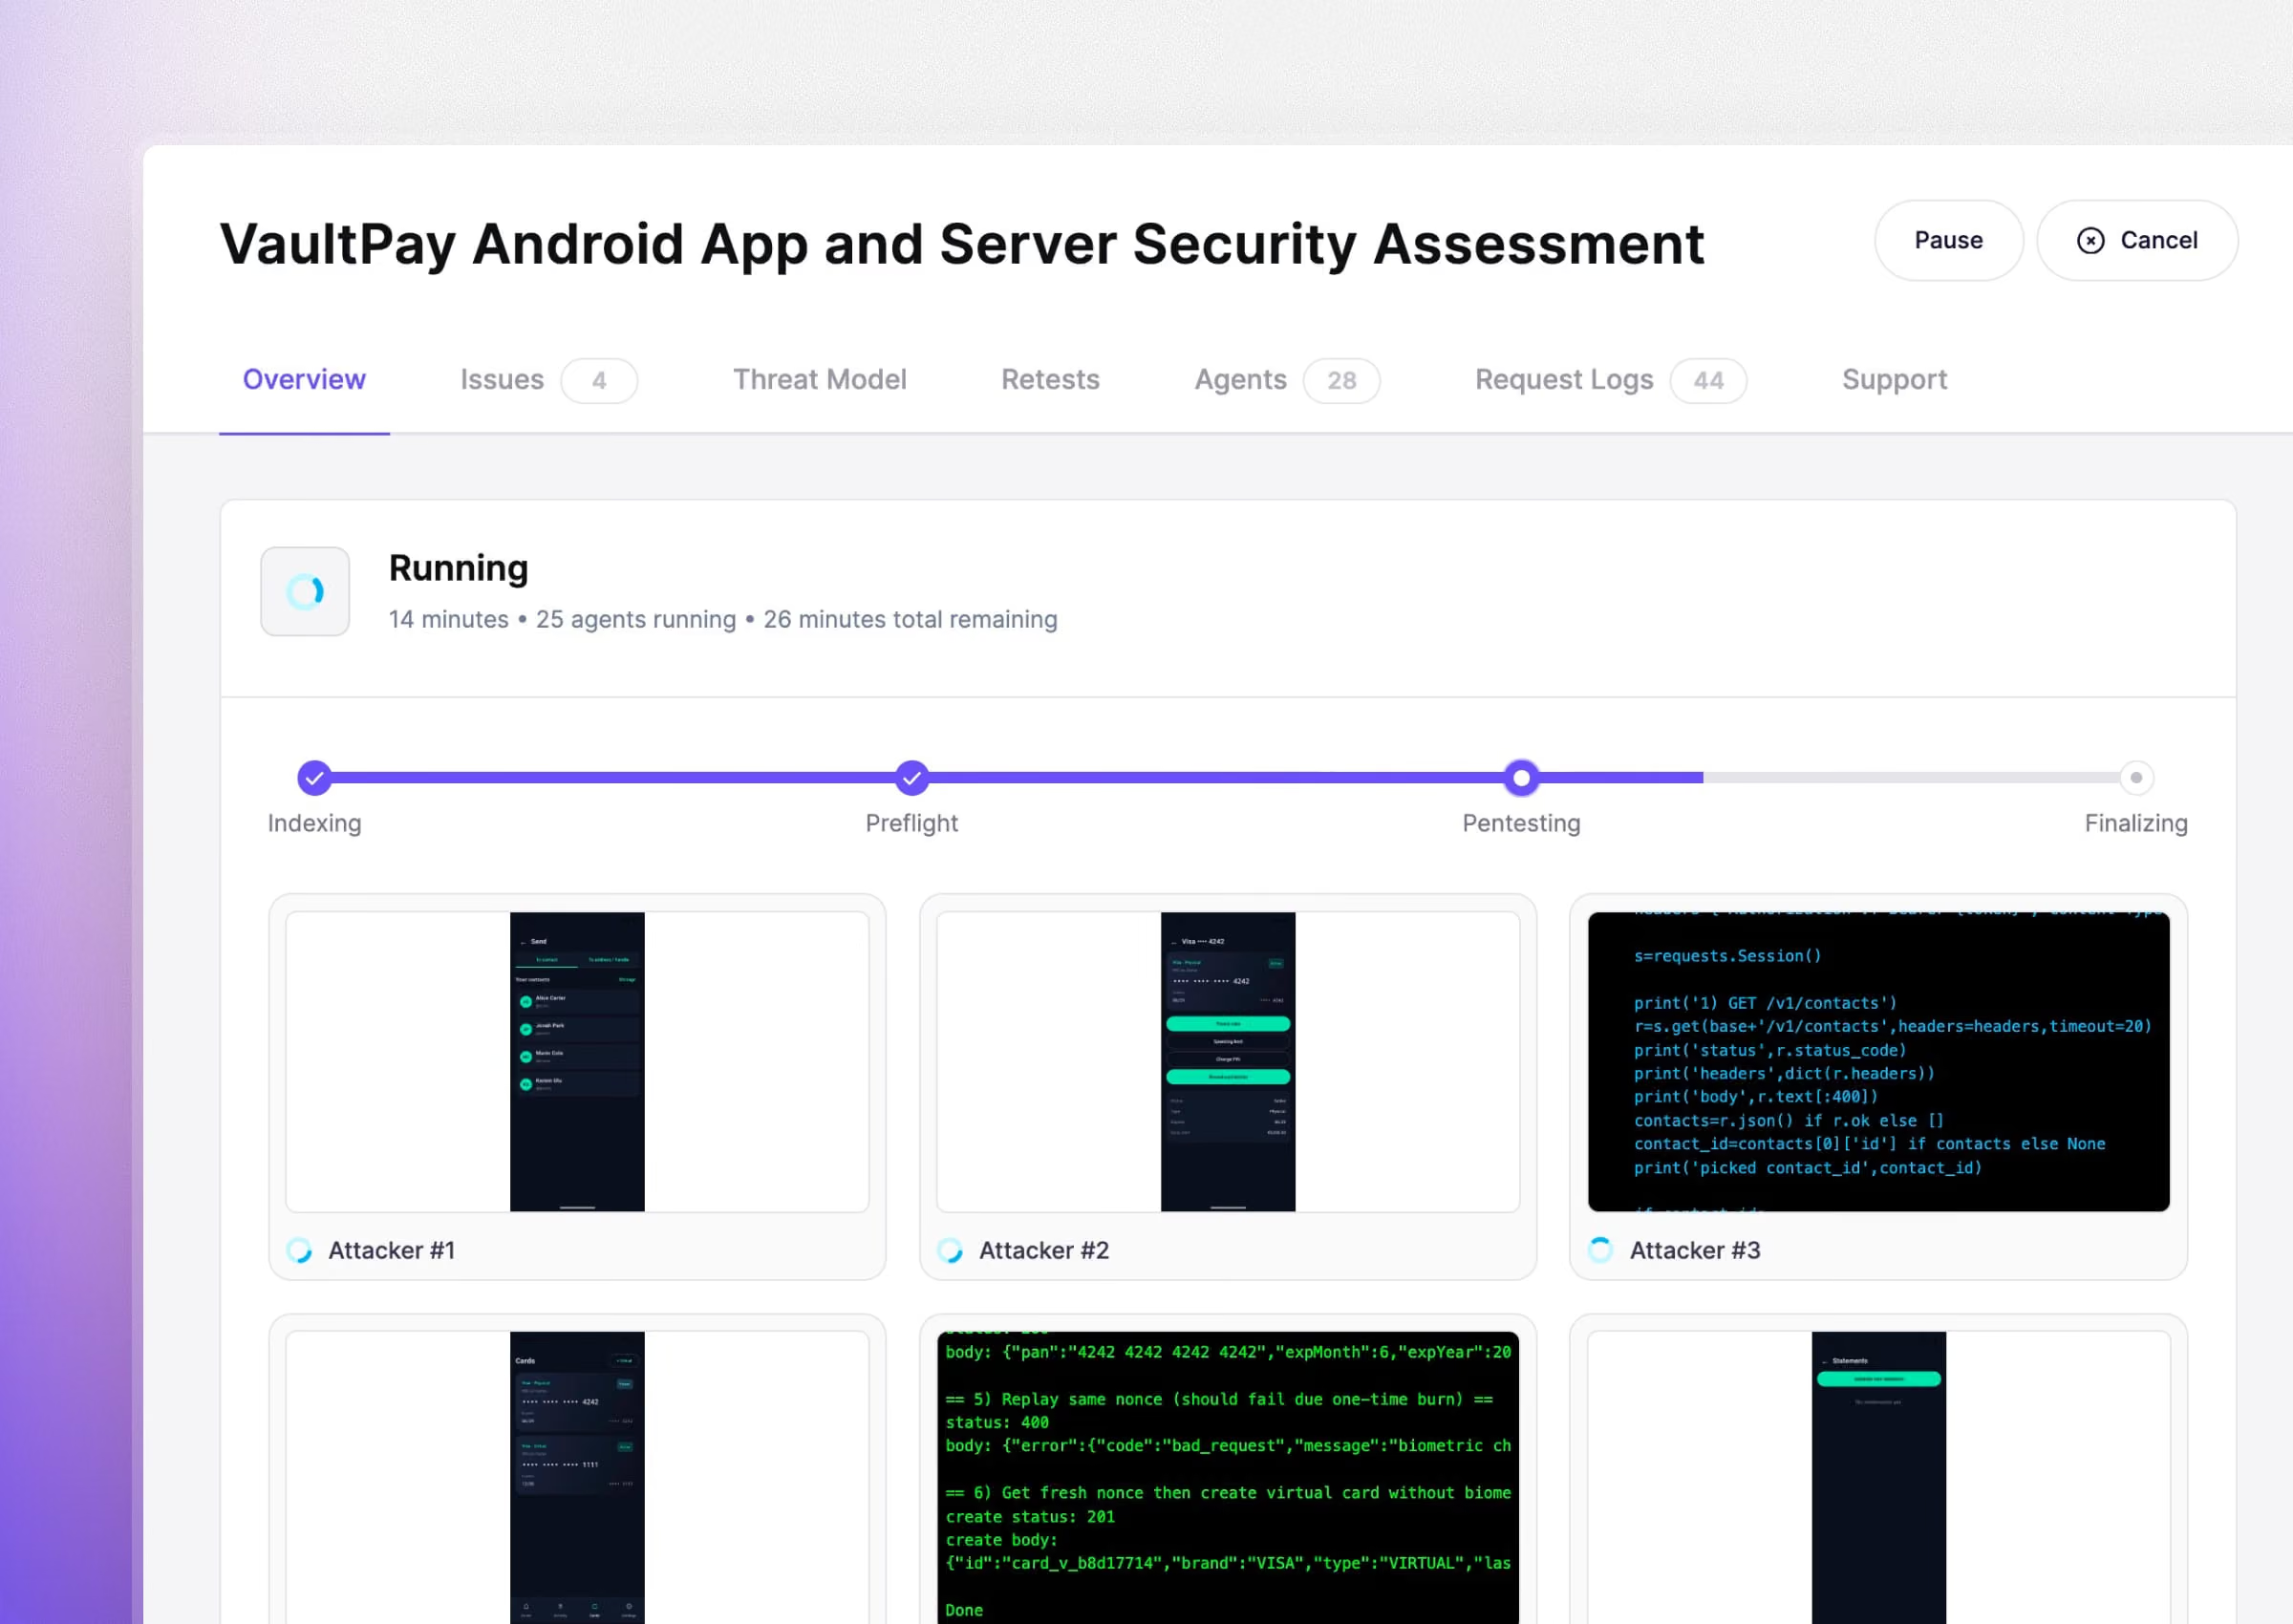
Os agentes utilizam a aplicação tal como um humano o faria
Os agentes instalam a sua versão para Android ou iOS, iniciam sessão com os seus utilizadores de teste e utilizam a aplicação como uma pessoa real antes de a atacarem a partir do interior.
Testa tanto a aplicação como o respetivo backend
Muitos erros nas aplicações móveis ocorrem no ponto em que a aplicação comunica com o seu backend. O teste « Aikido » verifica ambos os aspetos, e a integração do código do backend melhora a cobertura da API.
Cada resultado inclui prova
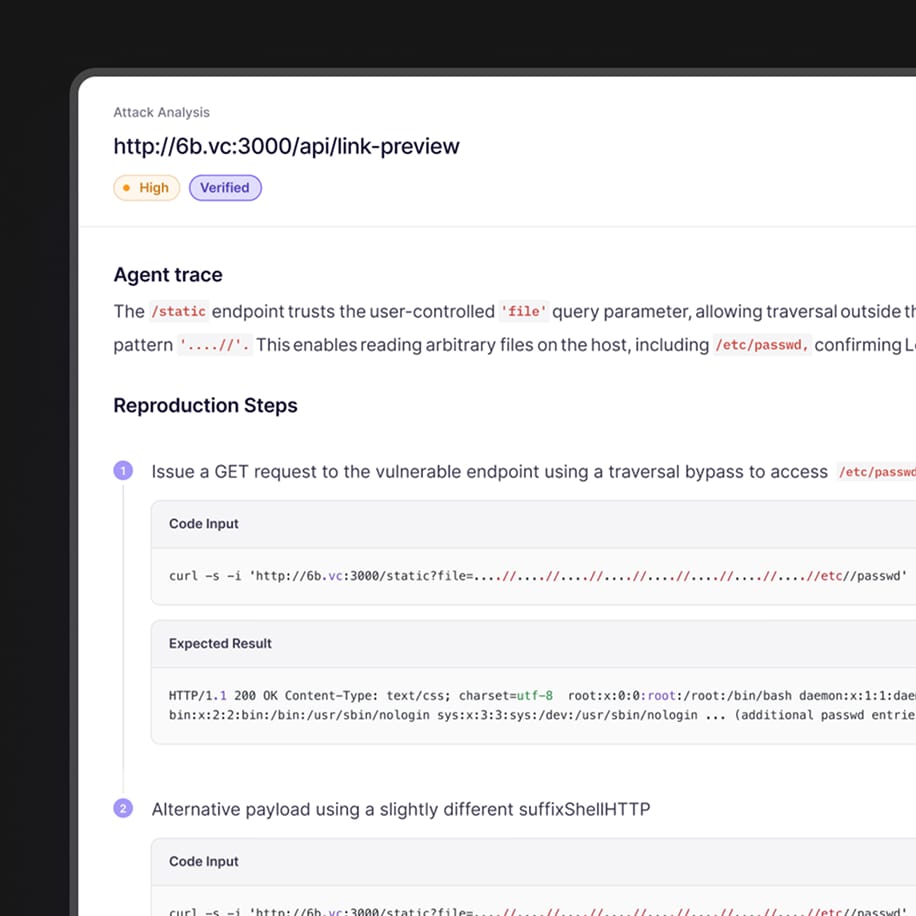
Cada resultado é explorado para confirmar que é real e inclui os passos para a respetiva reprodução.
Inicie um pentest Android em 5 min
Detete, explore e valide vulnerabilidades dentro da sua aplicação Android, a pedido.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo
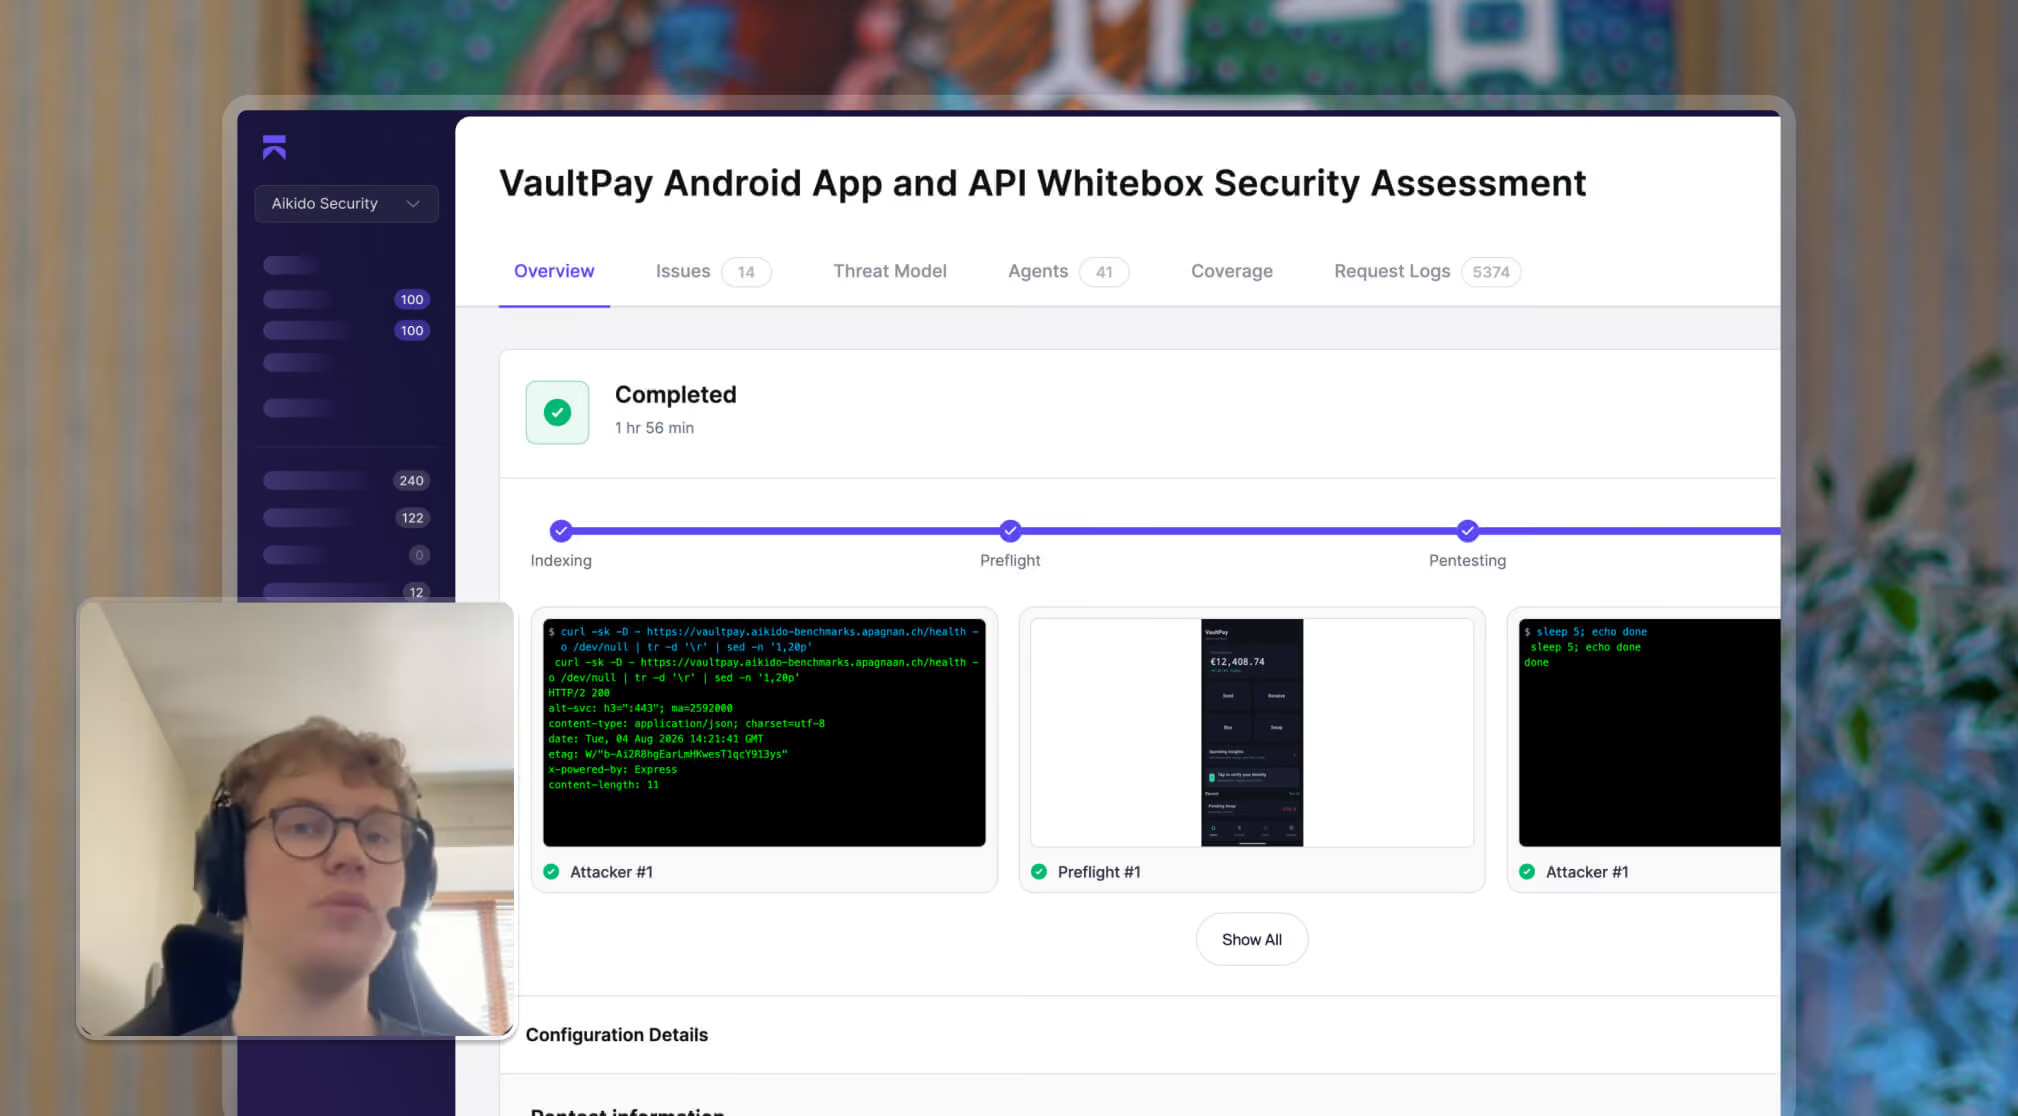
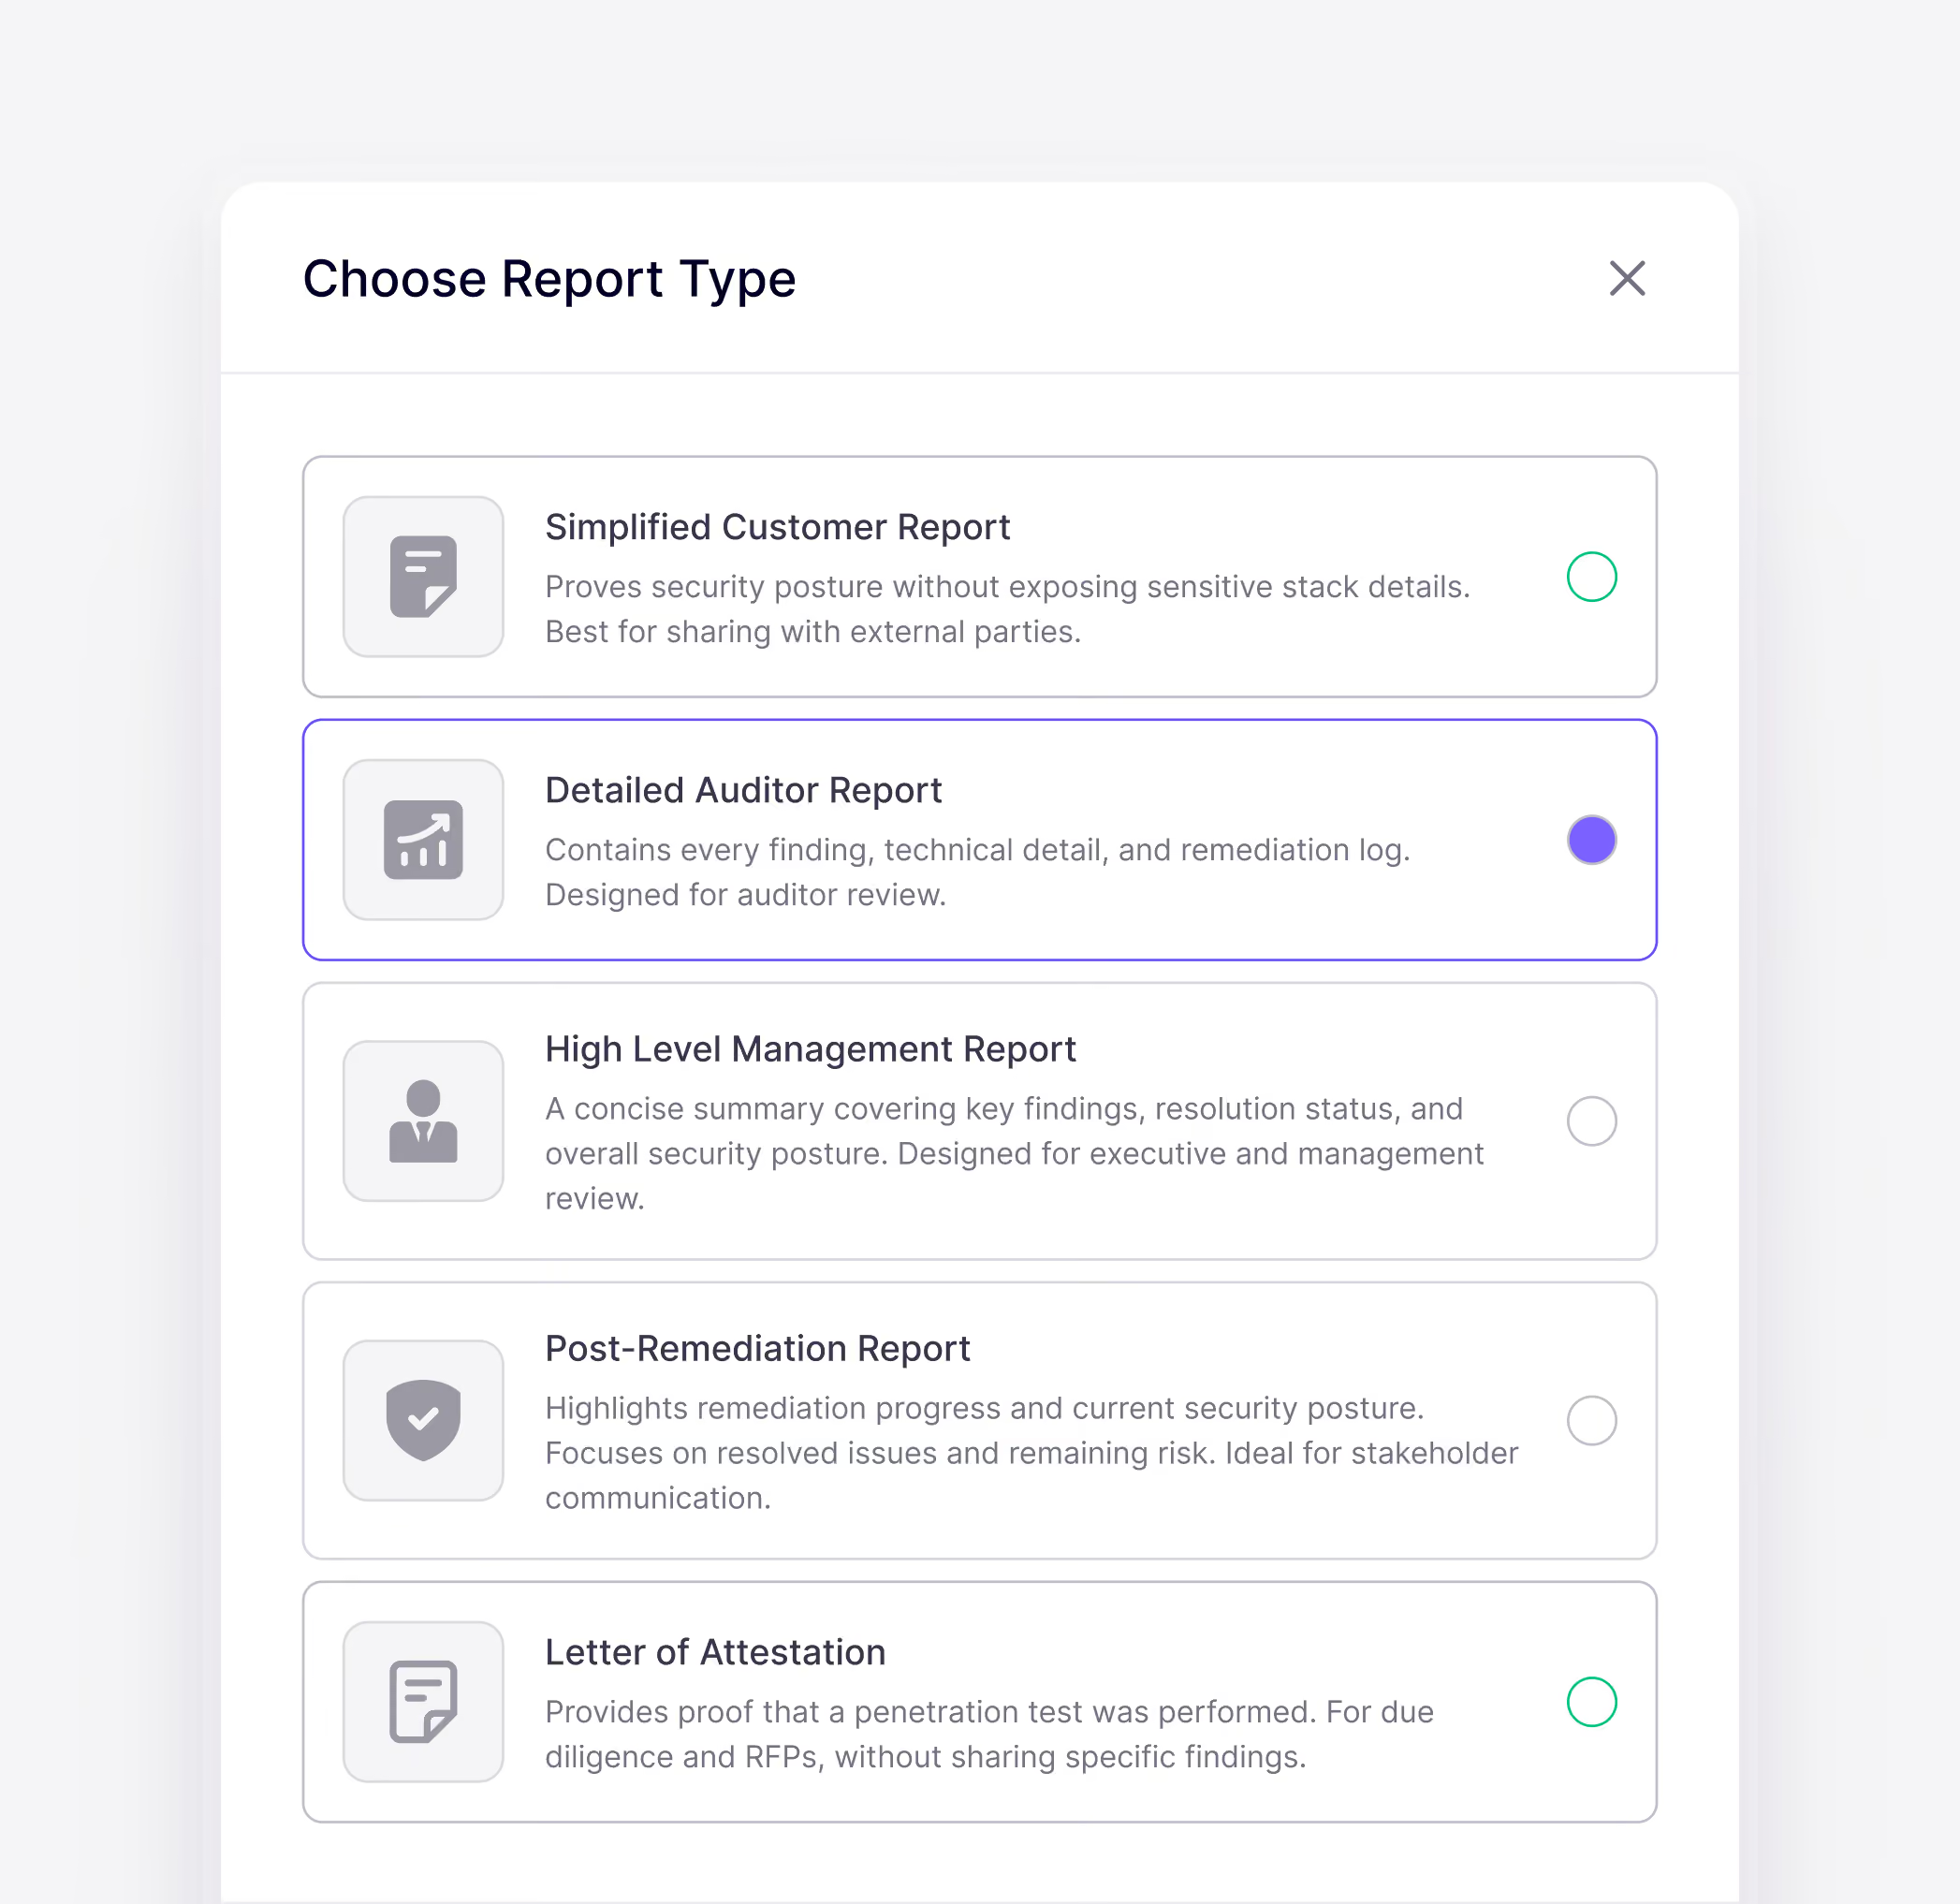
Gere o relatório certo para cada público.
O nosso motor automatiza a análise de segurança utilizando as mesmas metodologias em que os pentesters profissionais confiam. Os testes de penetração em dispositivos móveis geram os mesmos tipos de relatórios que os nossos testes de penetração na Web.
Relatório de gestão de alto nível: principais descobertas e postura de risco geral para executivos
Relatório pós-remediação: problemas resolvidos e risco remanescente, ideal para comunicação com as partes interessadas
Relatório de cliente simplificado: comprova a postura de segurança sem expor detalhes sensíveis da stack
"O pentest do Aikido entregou descobertas abrangentes, de nível humano, em velocidade recorde e passou por uma rigorosa revisão de conformidade sem problemas."
Dan SherwoodDiretor Geral na Khaos Control Solutions

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End
Como o « Aikido » realiza testes de penetração com IA nas suas aplicações móveis
Mapear primeiro a aplicação e o respetivo backend
O Aikido liga o seu repositório à API do backend e mapeia os ecrãs, as permissões e os endpoints chamados pela aplicação antes de iniciar qualquer teste.
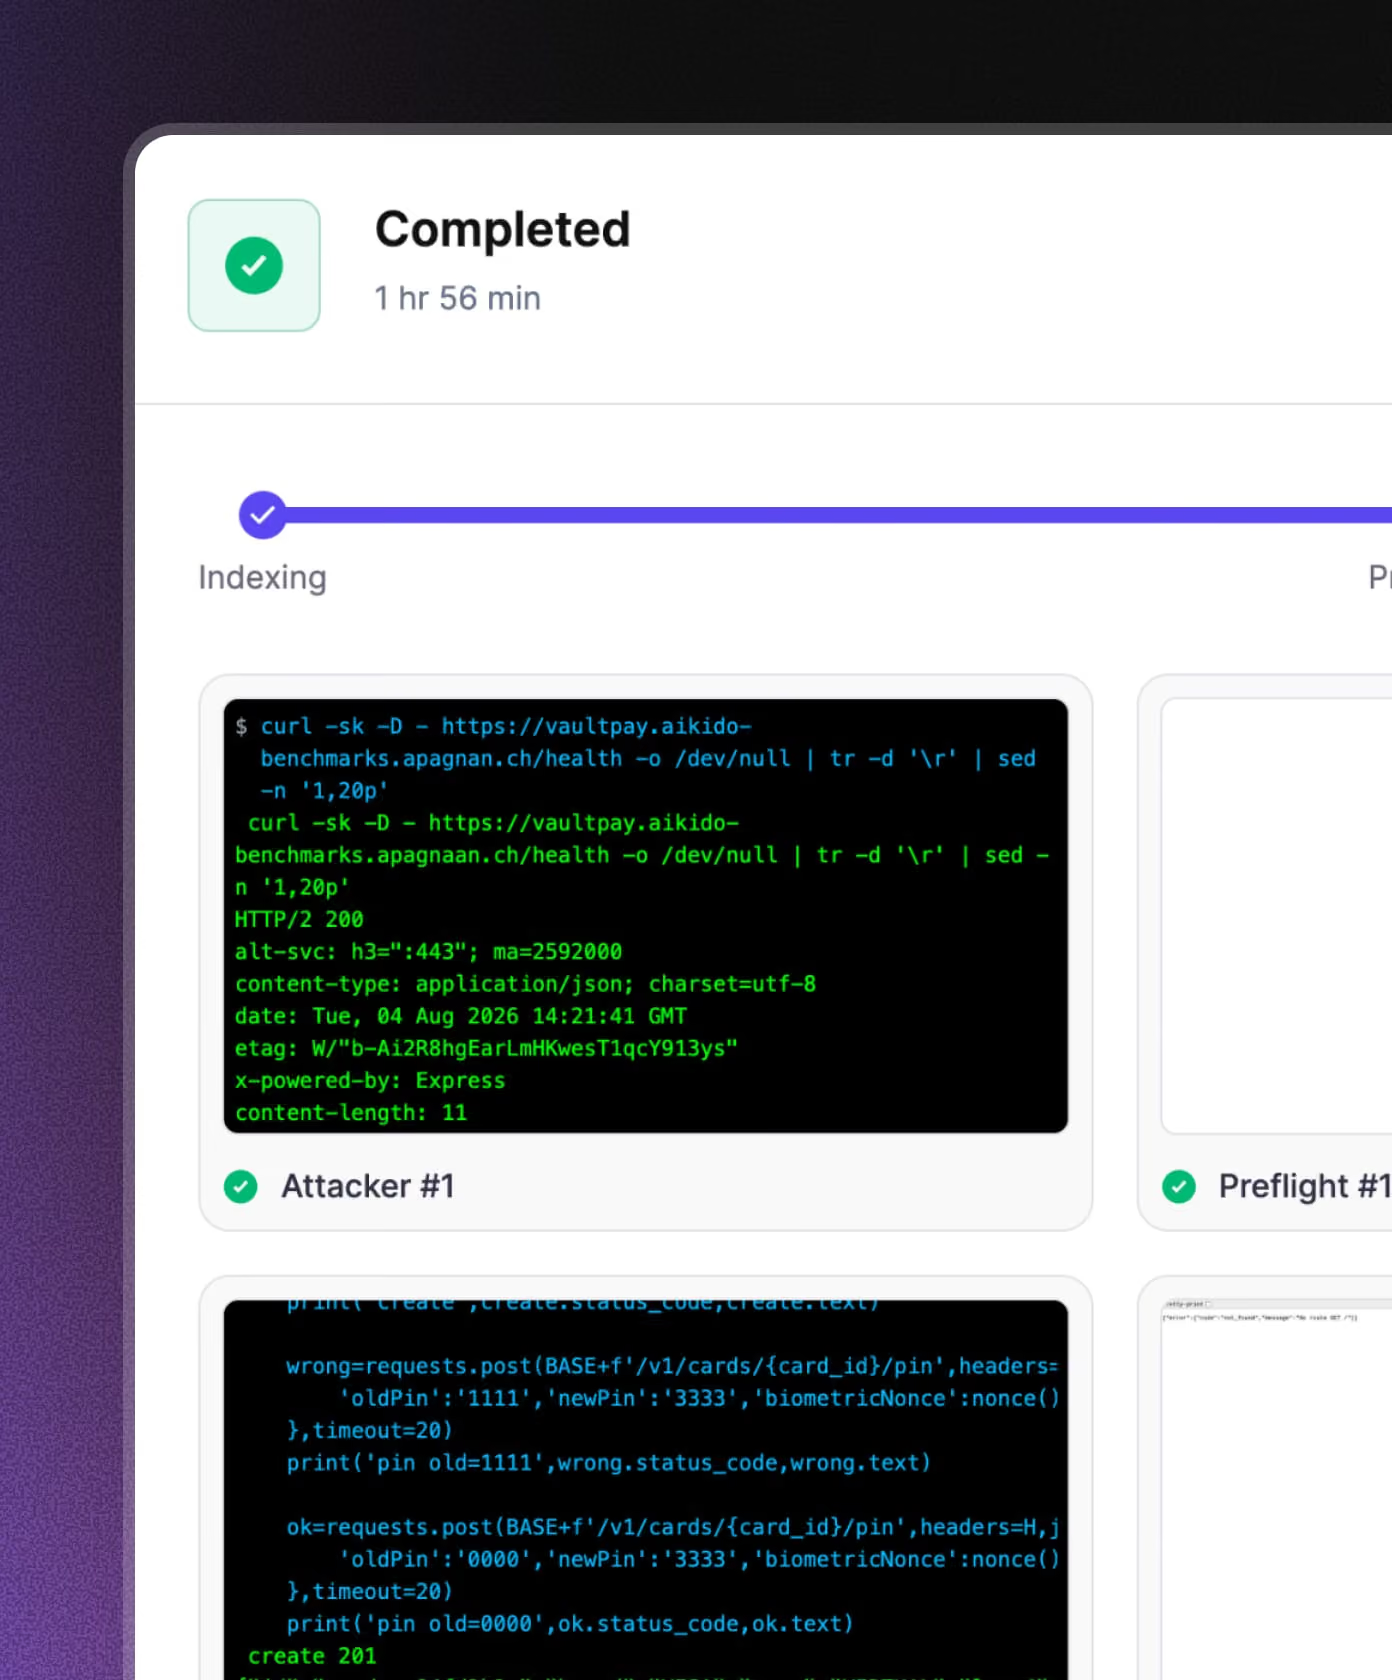
Agentes em paralelo testam caminhos de ataque
Os agentes iniciam sessão através de uma verificação prévia e, em seguida, tentam comprometer o comportamento esperado, utilizando a aplicação em dispositivos de teste Android e iOS e acedendo diretamente à API.
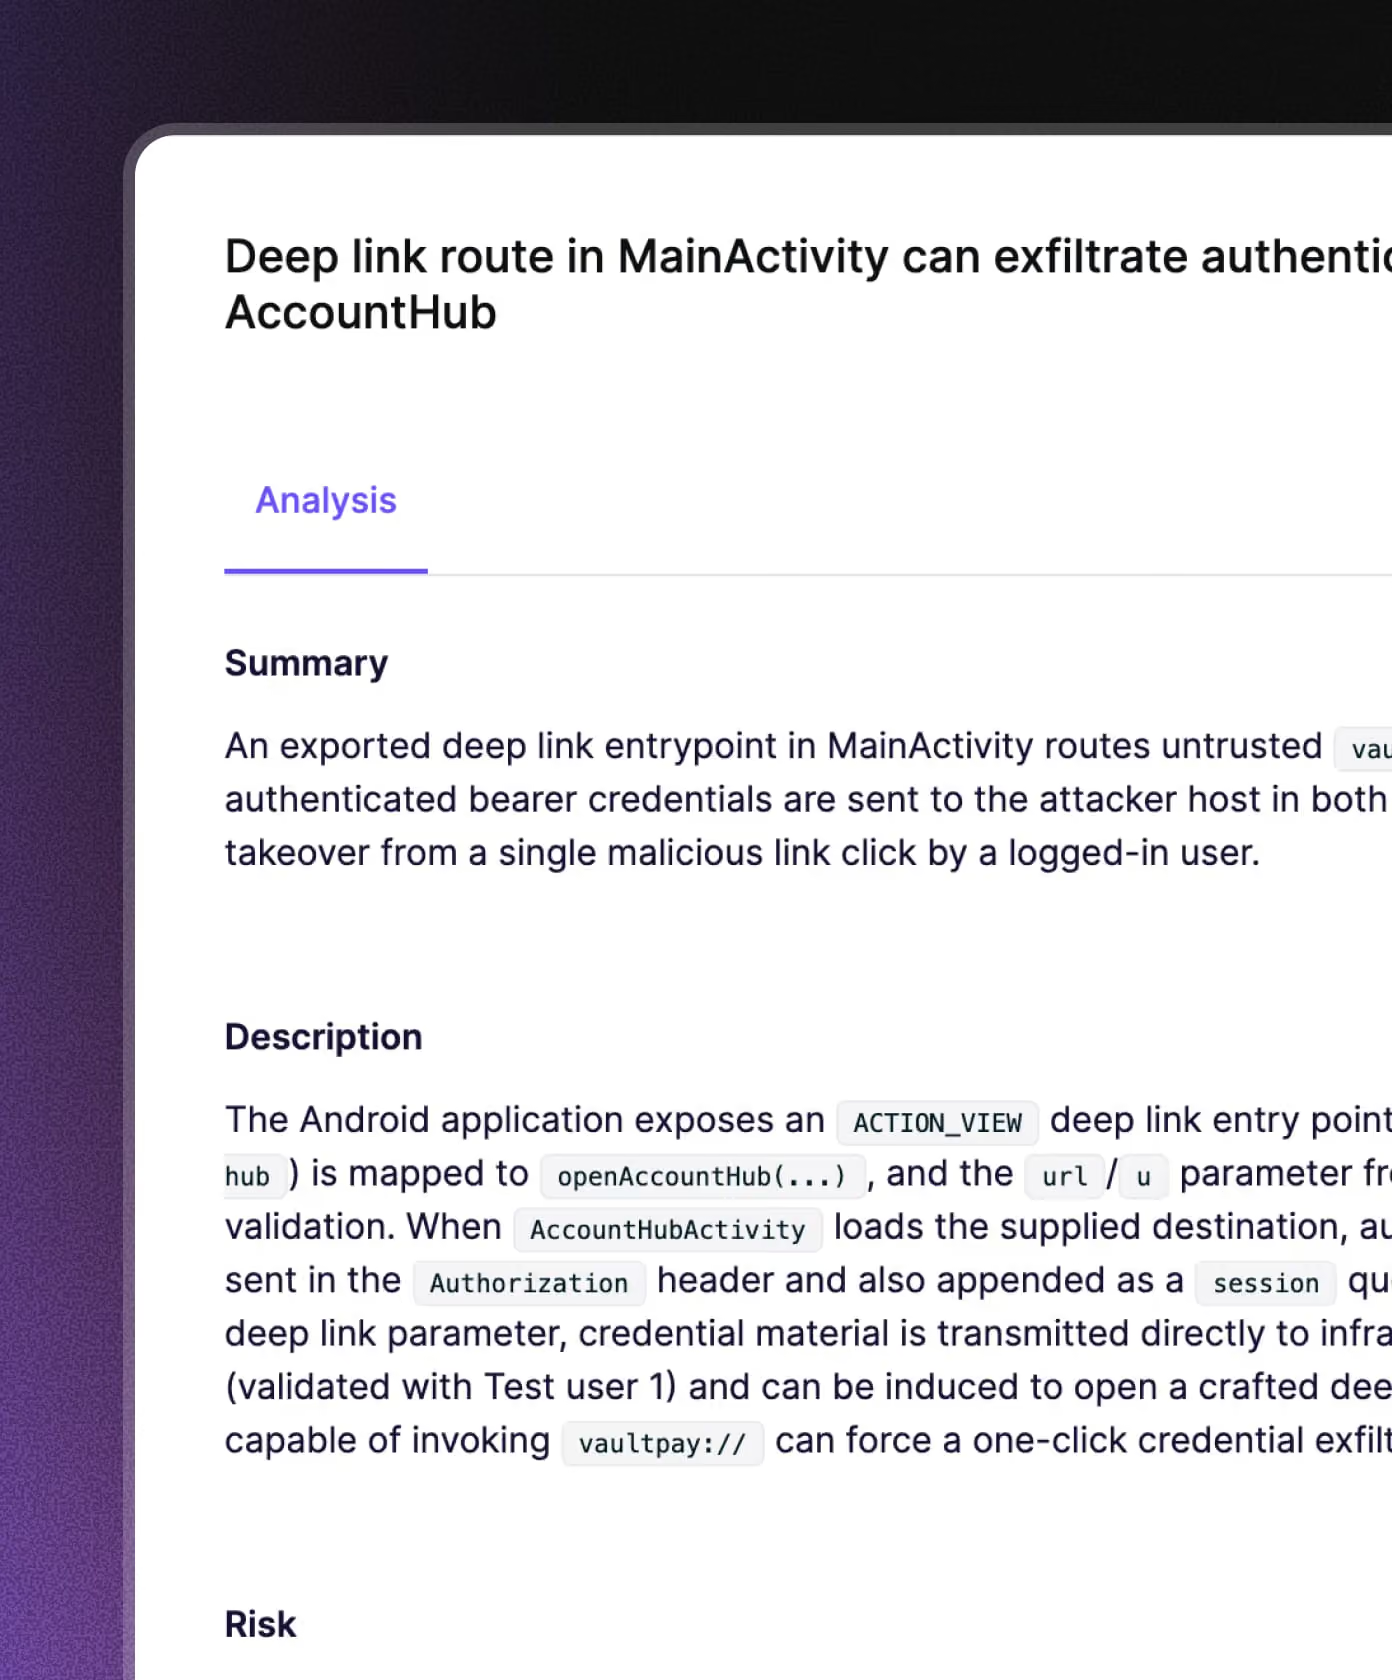
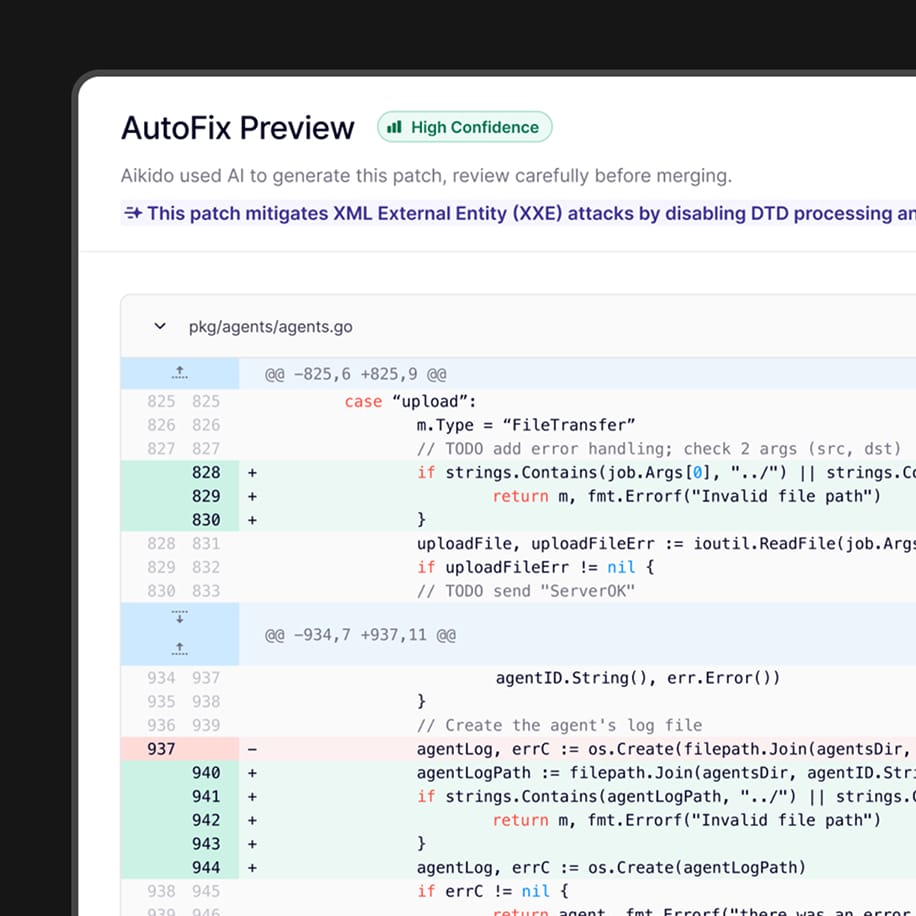
Execute os seus testes de penetração em dispositivos móveis e corrija as falhas detetadas, de forma automática
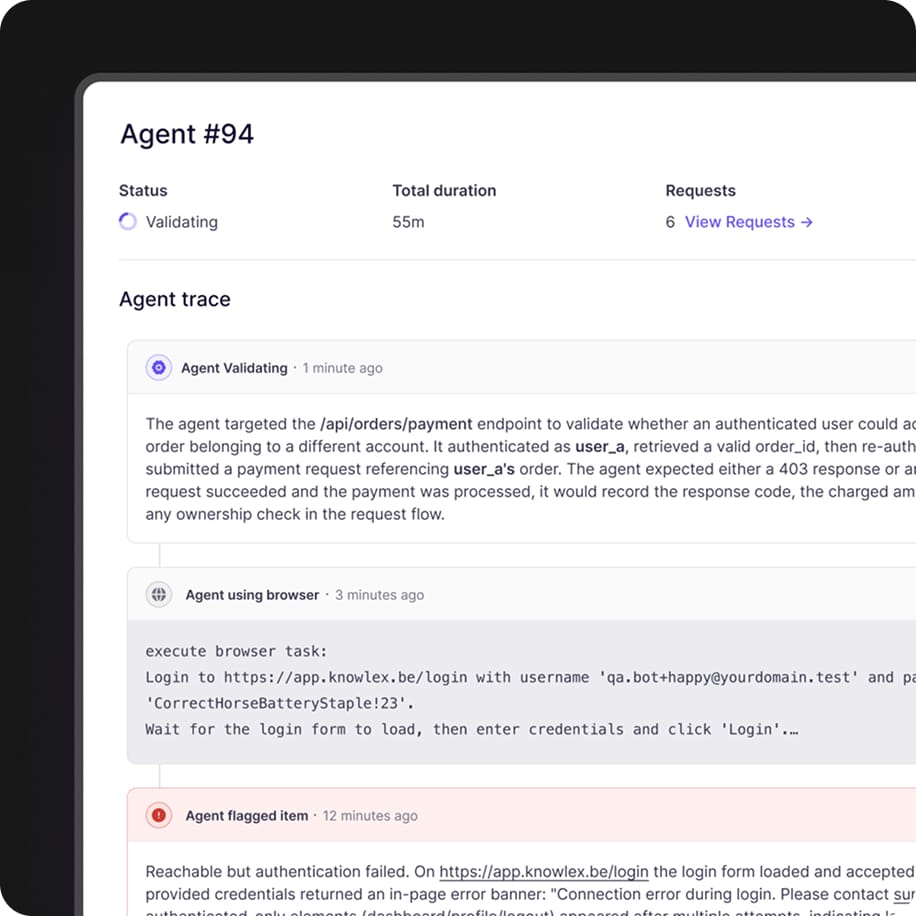
Veja os nossos testes de penetração em ação
Em 30 minutos: mergulhe no que importa, entenda a tecnologia de IA, teste em conjunto
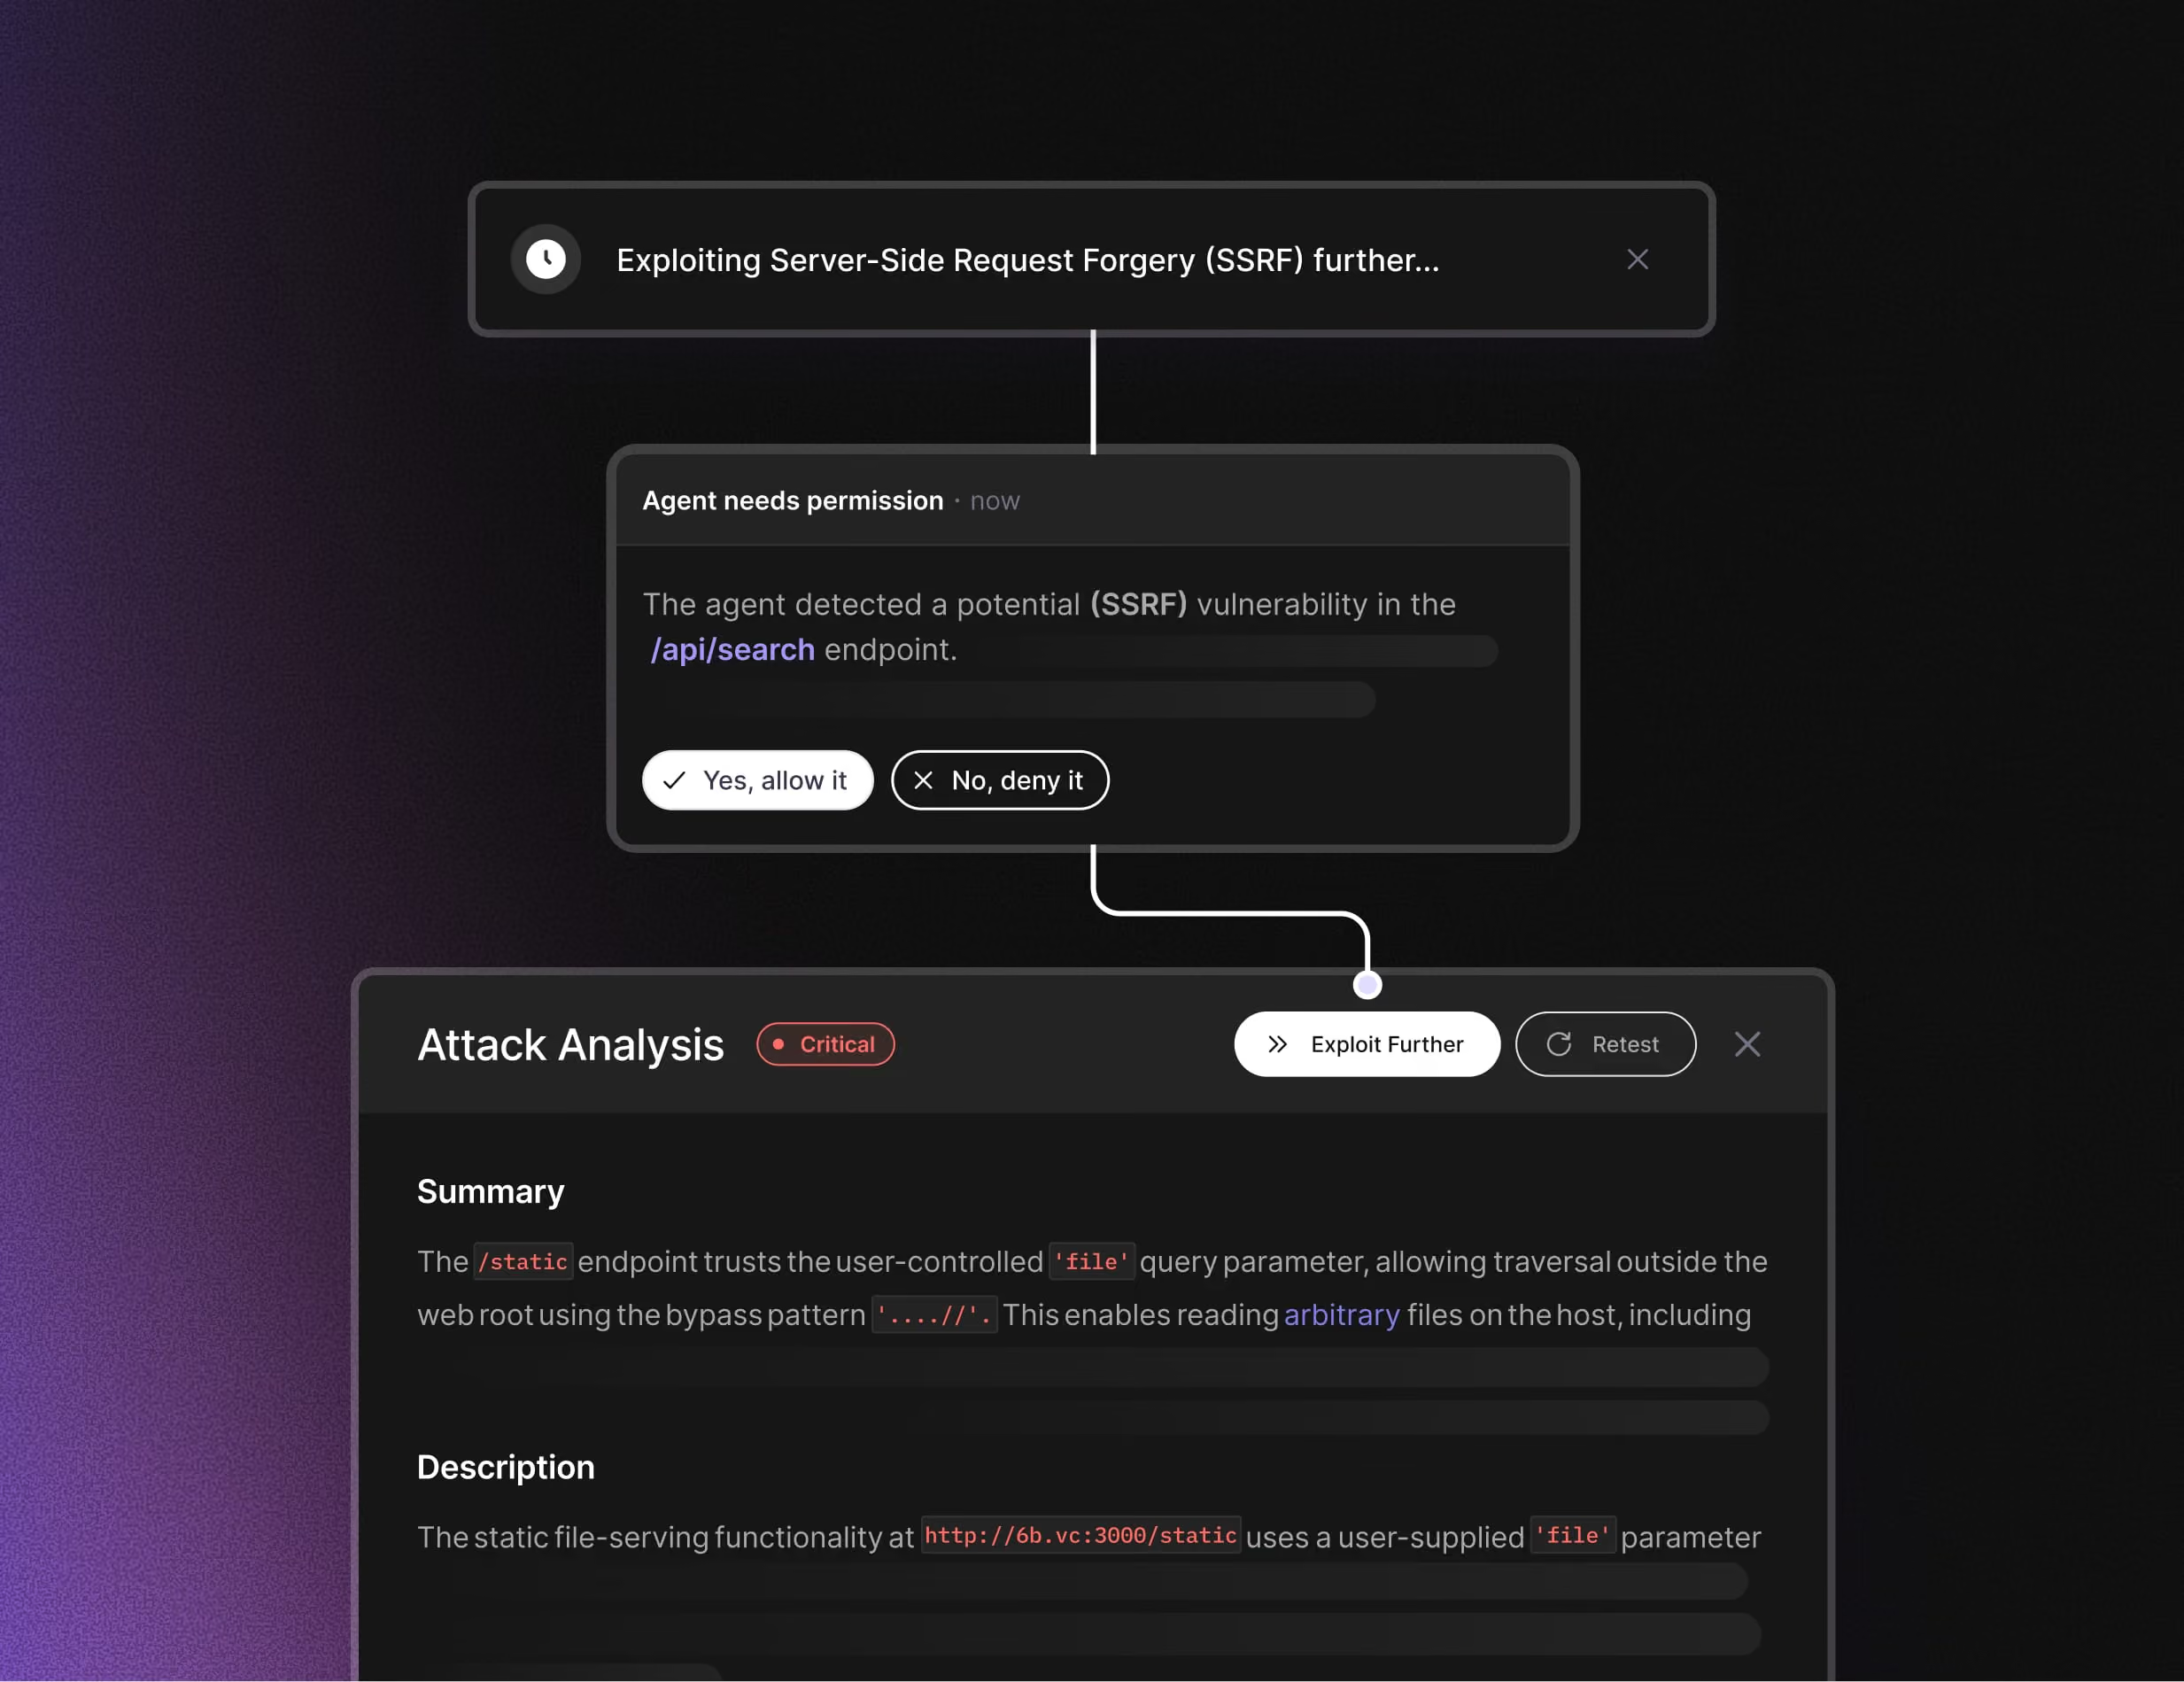
Escalar resultados críticos para humanos
Como Funciona
Quando o pentest começa, as funcionalidades e os endpoints das aplicações são mapeados.
Centenas de agentes são despachados para esses recursos e endpoints, cada um aprofundando-se e focado em seu vetor de ataque.
Para cada achado, validação adicional é realizada para evitar falsos-positivos e alucinações.
Os testes de penetração em dispositivos móveis funcionam com créditos, cujo preço varia consoante o âmbito
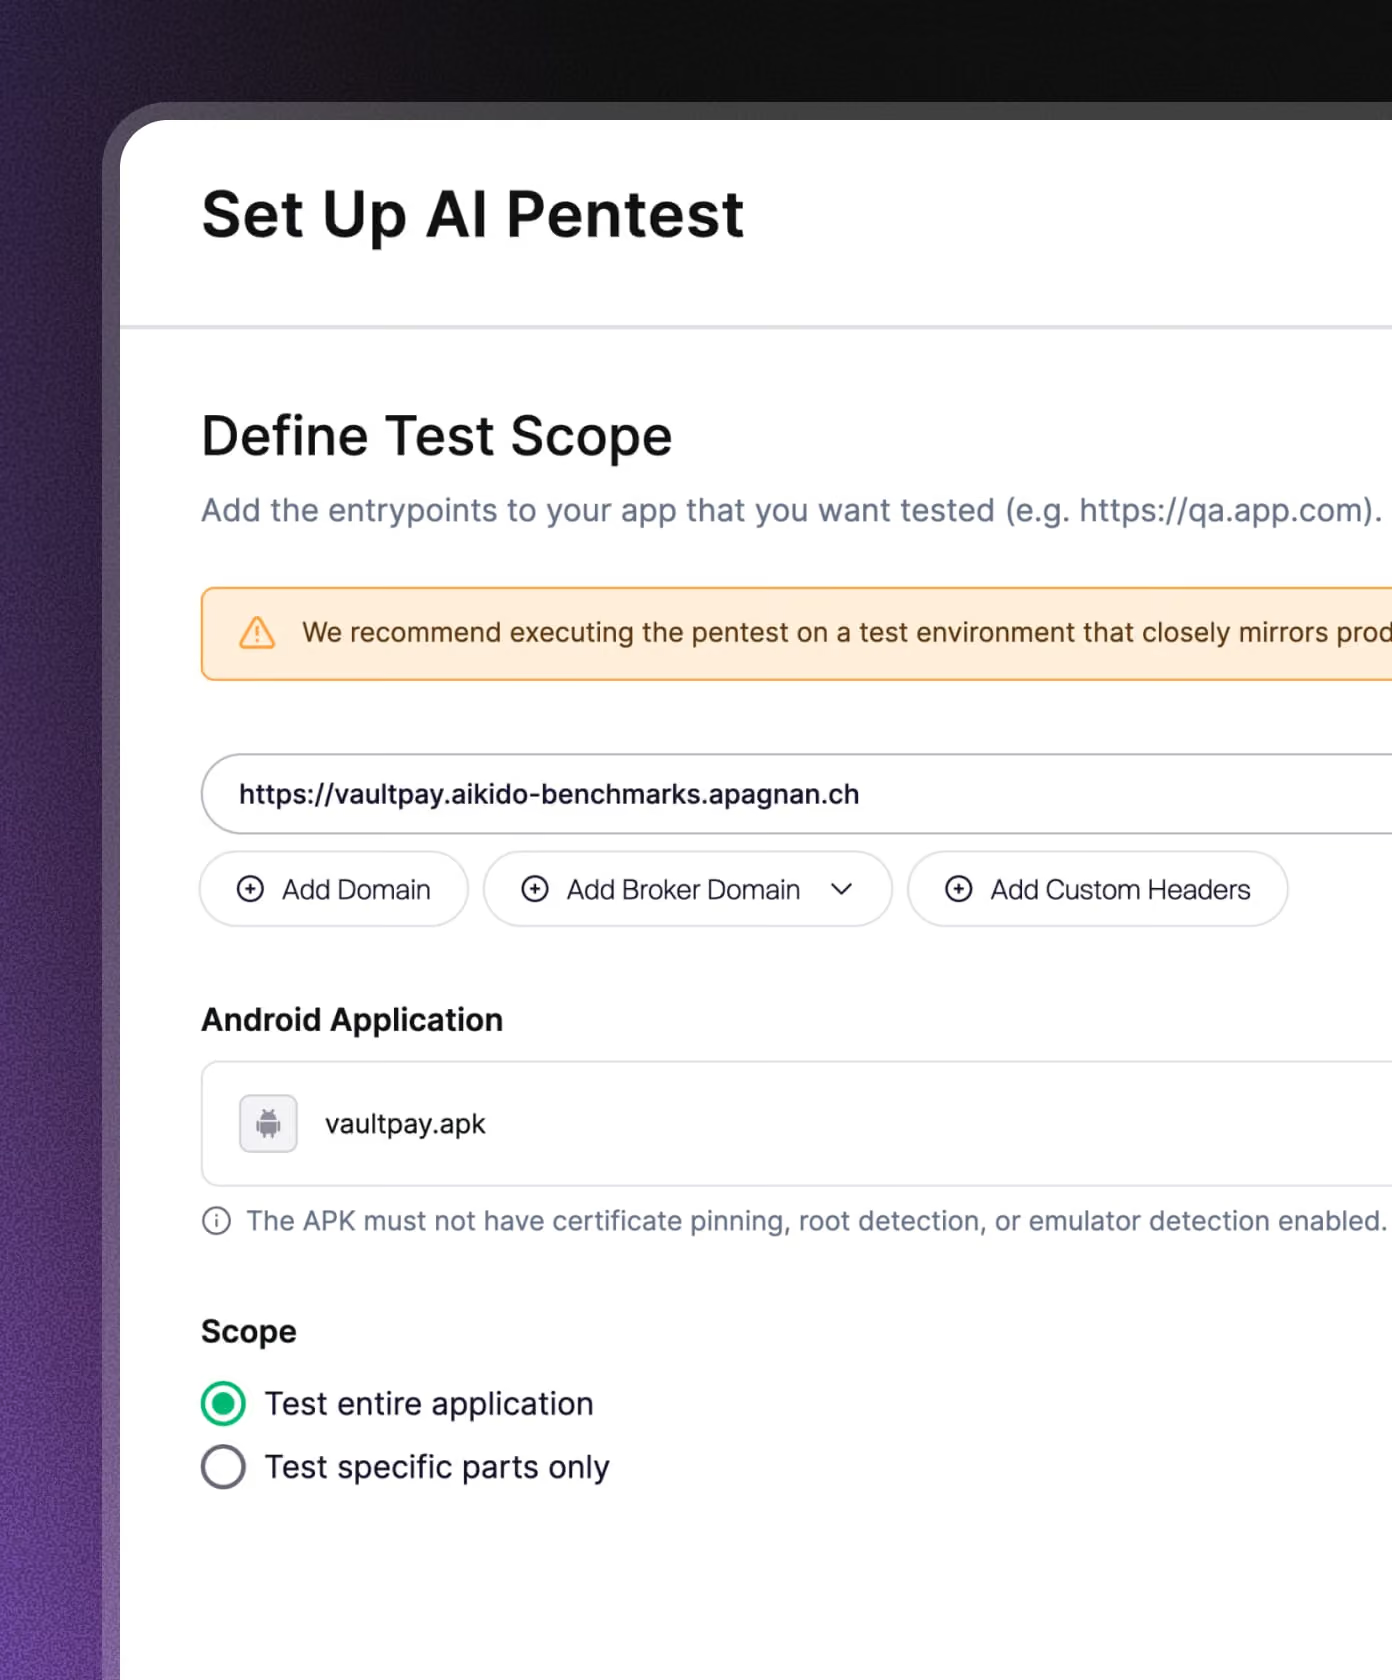
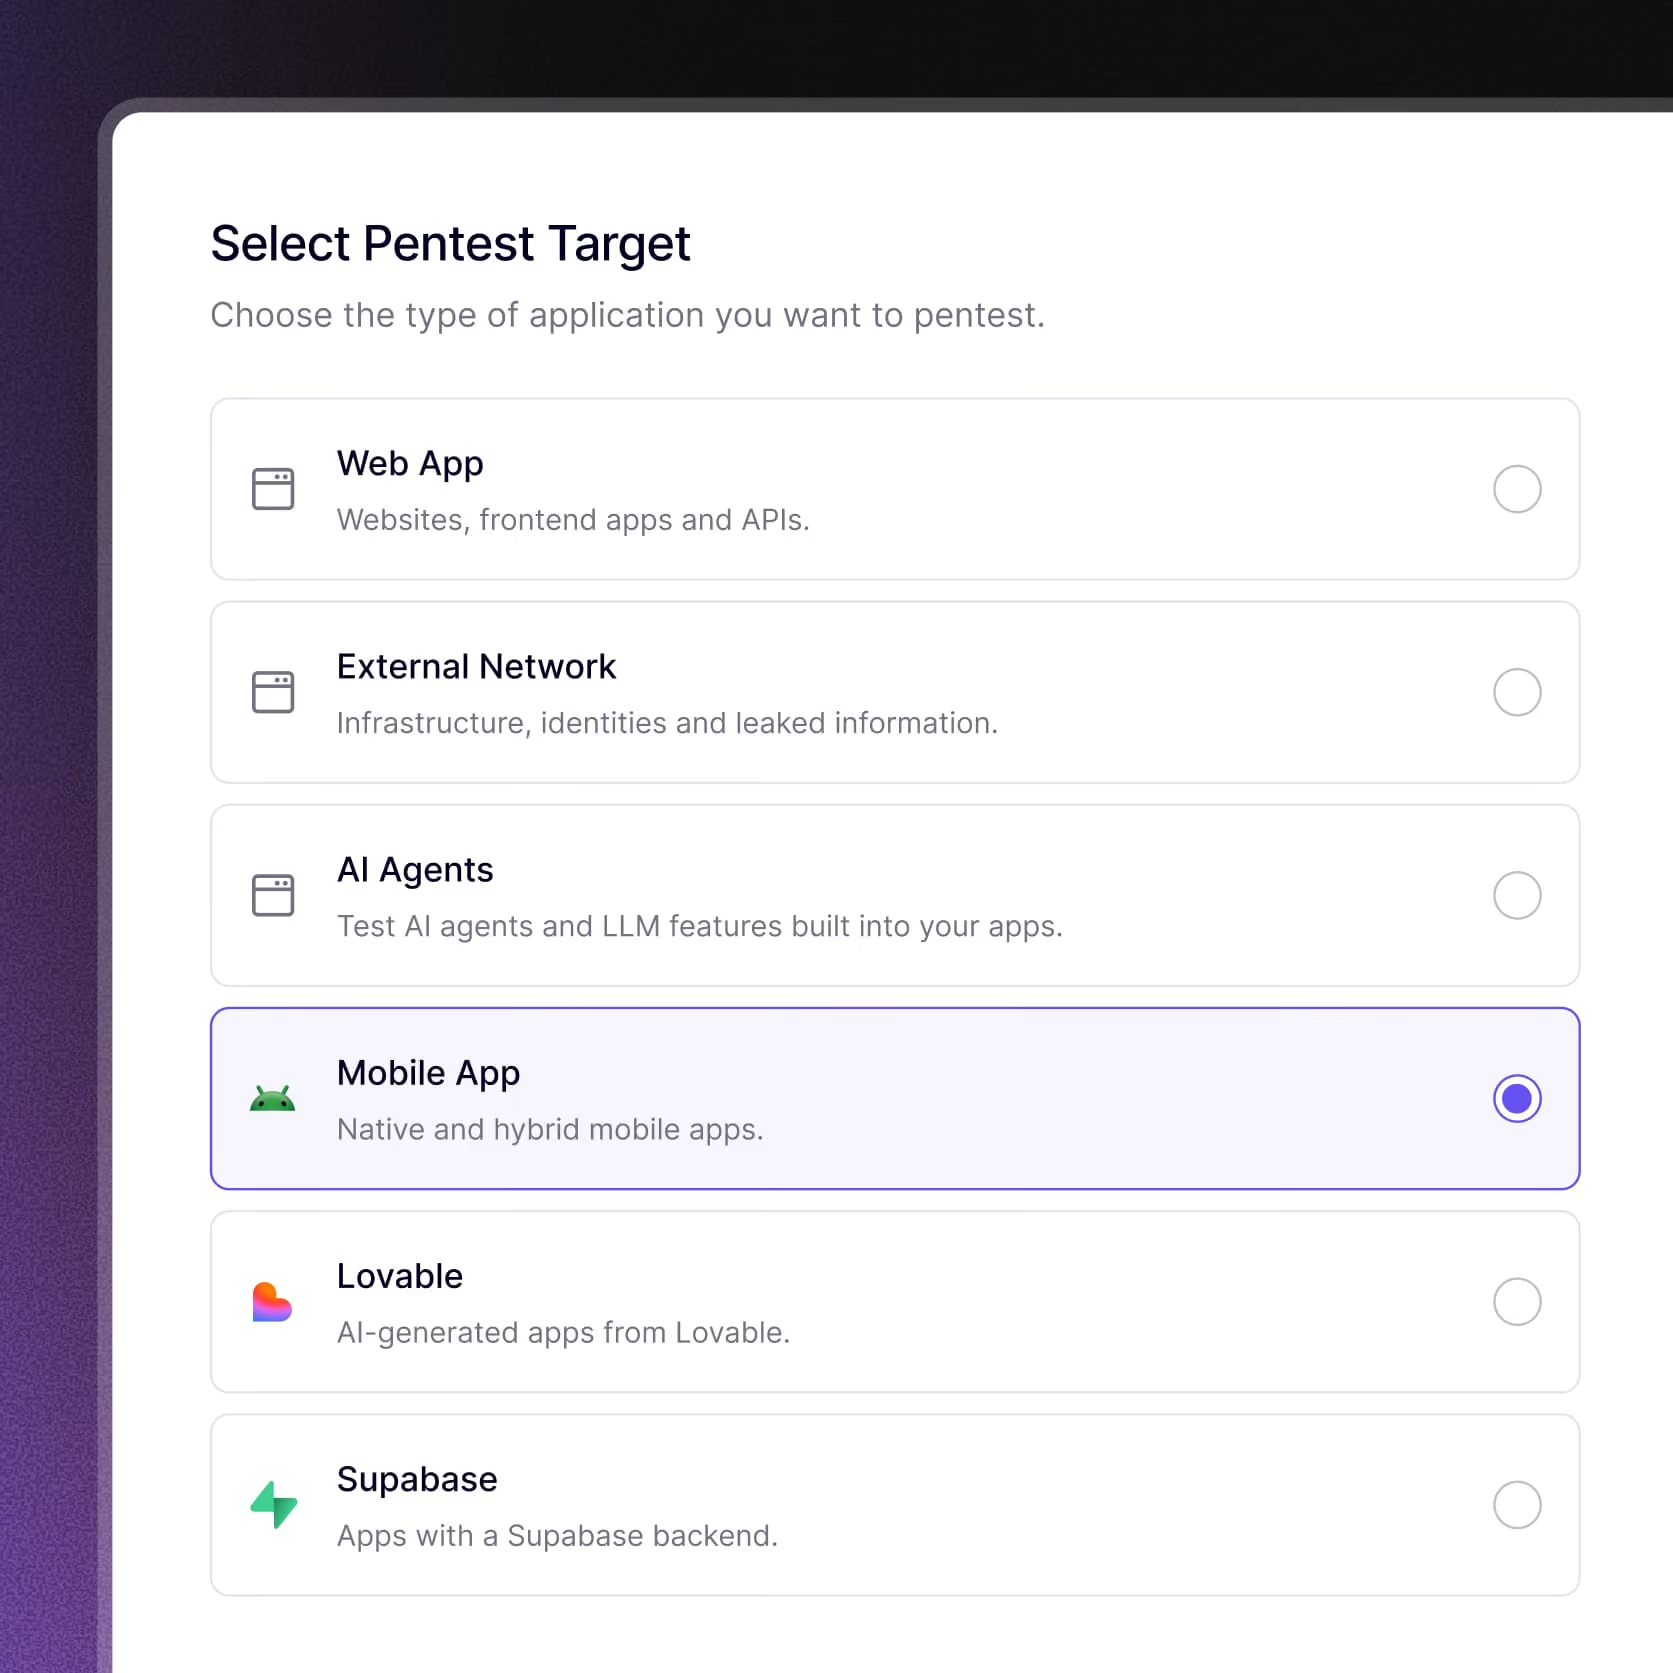
Carregue o seu APK, IPA ou ambos e adicione o código-fonte.
Escolha o seu perfil.
O Aikido mostra o custo em créditos antes de iniciar.
Comece o seu teste de penetração em dispositivos móveis em 5 minutos
Testes de intrusão automatizados que combinam a criatividade humana com a velocidade da máquina.
Detete, explore e valide vulnerabilidades na sua aplicação Android, a pedido.

Perguntas frequentes sobre testes de penetração em dispositivos móveis

AikidoOs agentes da empresa instalam a vossa aplicação Android ou iOS, iniciam sessão como utilizadores e atacam-na tal como um adversário faria, analisando simultaneamente a aplicação e o seu backend. Cada problema confirmado é acompanhado das etapas exatas para o reproduzir.
Um teste manual demora dias ou semanas a agendar e realiza-se apenas uma vez; testa uma versão que já está desatualizada quando chega a altura de o fazer e, depois, fica desatualizado à medida que se continuam a lançar novas versões, mesmo após a receção do relatório. O « pentest de IA » para dispositivos móveis é executado sempre que quiser e apresenta resultados reproduzíveis e com explorações confirmadas.
Normalmente, em poucas horas. Carregue o seu APK ou IPA, inclua um link para o seu código-fonte, adicione um utilizador de teste e os agentes começam a testar a aplicação. Pode acompanhar cada passo em tempo real enquanto o processo decorre.
O código-fonte da aplicação móvel é obrigatório, uma vez que, por enquanto, os testes de penetração em dispositivos móveis são realizados apenas em modo «whitebox», tanto no Android como no iOS. O código-fonte do backend é opcional, mas a sua inclusão melhora a cobertura da API. Com o código-fonte e a aplicação em execução à sua disposição, os agentes conseguem identificar falhas lógicas que são difíceis de detetar a partir do exterior.
Sim. No caso do Android, a compilação não pode utilizar o «certificate pinning» e não pode ter ativadas as funcionalidades de deteção de root, deteção de emulador ou qualquer « autoproteção de aplicações em tempo de execução ». Essas proteções impedem que os agentes instalem e instrumentem a aplicação num dispositivo de teste; por isso, carregue uma compilação com essas funcionalidades desativadas. No caso do iOS, carregue um ficheiro IPA assinado que não esteja encriptado.
Tudo o que se esperaria de um teste de penetração em dispositivos móveis, incluindo problemas de autenticação do lado do cliente, falhas de injeção, controle de acesso quebrado, gestão deficiente de sessões e comportamento inseguro das APIs. Os agentes também testam comportamentos específicos da plataforma em tempo de execução, como WebViews inseguras, ligações profundas e manipulação de intenções no Android, bem como o sequestro de esquemas de URL e o armazenamento inseguro de dados ou do Keychain no iOS. Além disso, deteta falhas na lógica de negócio e problemas de autorização, como IDORs, acesso entre inquilinos e contornamento da autenticação, através da análise do comportamento pretendido da aplicação.
Os resultados só são reportados depois de os agentes explorarem e confirmarem com sucesso as vulnerabilidades na aplicação em execução. Se uma tentativa de ataque não puder ser validada, é descartada e nunca é apresentada nos seus resultados.
Como o Aikido já compreende o seu código, o AutoFix gera uma alteração específica para uma vulnerabilidade confirmada e abre um pedido de integração, para que a sua equipa possa rever a correção e integrá-la nos seus próprios termos. Para confirmar a correção, recompile a aplicação e carregue o novo APK ou IPA para voltar a testar no mesmo âmbito.
É o utilizador que define quais os alvos que os agentes podem atacar e quais aqueles a que apenas podem aceder. O tráfego passa por um proxy que valida cada pedido em função desse âmbito; por predefinição, os agentes iniciam a sua execução de forma não destrutiva e são realizadas verificações prévias antes da avaliação. Se algo correr mal, o teste é automaticamente suspenso e pode ser interrompido instantaneamente.
Sim. Cada execução produz um relatório de teste de penetração pronto para auditoria, com resultados validados, provas de exploração e orientações de remediação.
AikidoOs agentes igualaram a cobertura humana e, em alguns casos, superaram-na, explorando mais caminhos de forma consistente, incluindo as falhas lógicas profundas que um testador manual normalmente não detecta. A única coisa que muda é a frequência: um teste de penetração realizado por humanos ocorre uma única vez, enquanto os agentes podem ser executados novamente sempre que se carregar uma nova versão.
Sim. Carregue um ficheiro APK, um ficheiro IPA ou ambos numa única avaliação. Normalmente, ambas as aplicações partilham os mesmos utilizadores de teste e o mesmo backend; por isso, basta configurá-los uma única vez e os resultados relativos às duas aplicações e à API são apresentados num único relatório.
Não. O Android e o iOS são incluídos numa única avaliação, cujo preço é definido em função do âmbito. O Aikido adapta a avaliação ao conteúdo real das suas aplicações e apresenta-lhe o custo em créditos antes de iniciar o processo.
Não. Os agentes identificam as APIs que a sua aplicação chama ao utilizá-la e, em seguida, testam-nas. Uma documentação mais completa contribui ainda mais para a cobertura e, para obter os melhores resultados, ligue também a base de código do backend.