

O Semgrep é uma ferramenta de análise estática open-source popular utilizada por programadores e equipas de segurança para analisar rapidamente o código em busca de vulnerabilidades. A sua ampla adoção deve-se à sua abordagem leve de "grep semântico", que permite a criação de regras personalizadas.
No entanto, apesar de sua popularidade, muitos desenvolvedores, CTOs e CISOs estão reavaliando o Semgrep devido aos seus pontos problemáticos, como altos falsos positivos, desempenho de varredura lento em grandes bases de código, cobertura limitada de certas áreas (SCA, DAST, postura de Cloud), desafios na integração em fluxos de trabalho de desenvolvedores, e isso para citar apenas alguns.
TL;DR
O Aikido Security destaca-se como a principal alternativa ao Semgrep graças ao seu motor SAST modular potenciado por IA e a uma cobertura líder de categoria em todo o ciclo de vida de desenvolvimento de software. O Aikido criou uma bifurcação (fork) do Semgrep juntamente com outras 10 empresas de SAST para construir e manter uma versão mais forte do conjunto de regras anterior do Semgrep, após este ter movido funcionalidades críticas do seu motor para trás de uma licença comercial. O Aikido é executado nesse motor open-source, o Opengrep, indo mais além com a sua própria análise integrada.
Enquanto o Semgrep lista todos os problemas num único feed, o Aikido reduz os falsos positivos em mais de 90%. O seu motor orientado por IA correlaciona conclusões para rastrear caminhos de ataque reais e expor as vulnerabilidades que são efetivamente exploráveis, integrando o contexto e orientações de remediação no fluxo de trabalho do programador, para que as revisões sejam mais rápidas e precisas. As equipas podem começar com o motor SAST e ativar SCA, IaC, Secrets ou DAST quando precisarem, adicionando cobertura sem adicionar ferramentas.
Comparação entre Semgrep e Aikido Security
Você pode pular diretamente para qualquer uma das alternativas abaixo:
Curioso para saber como o Semgrep se compara a outros scanners modernos? Confira nosso artigo sobre Os 13 Melhores Scanners de Vulnerabilidades de Código em 2026.
O Que É Semgrep?
O Semgrep é uma ferramenta leve de testes de segurança de aplicações estáticas (SAST) open-source concebida para analisar padrões no código e detetar vulnerabilidades de segurança. As suas principais funcionalidades incluem:
- Suporte a Múltiplas Linguagens: Suporta mais de 20 linguagens de programação.
- Integração Flexível: Pode ser executado em IDEs, como hooks de pré-commit, ou em pipelines de CI/CD.
- Detecção de Vulnerabilidades Baseada em Padrões: Sinaliza problemas de segurança comuns, como injeção de SQL, XSS e credenciais hardcoded.
- Regras Personalizadas e Pré-definidas: Oferece uma biblioteca de regras pré-definidas e a capacidade de escrever verificações personalizadas.
- Scans Leves: Varredura rápida, baseada em arquivos, para feedback ágil ao desenvolvedor.
- Sintaxe de Regras Legível: Permite que os desenvolvedores escrevam regras que se assemelham a código real.
Veja o que os usuários do Semgrep têm a dizer:
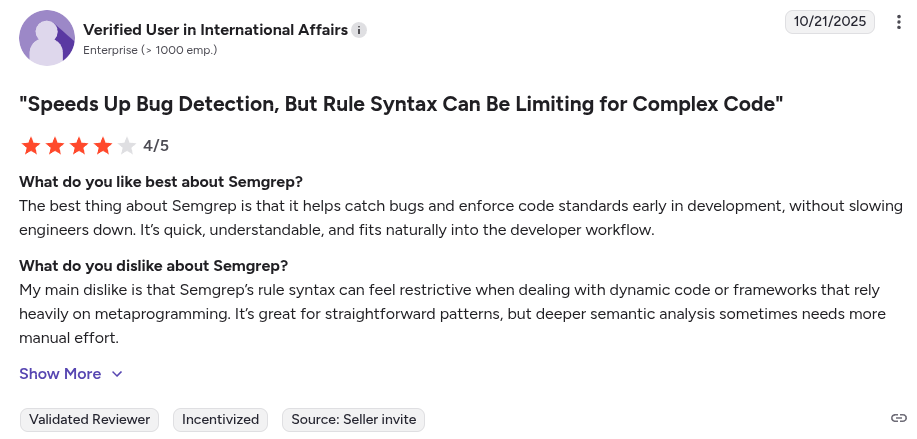
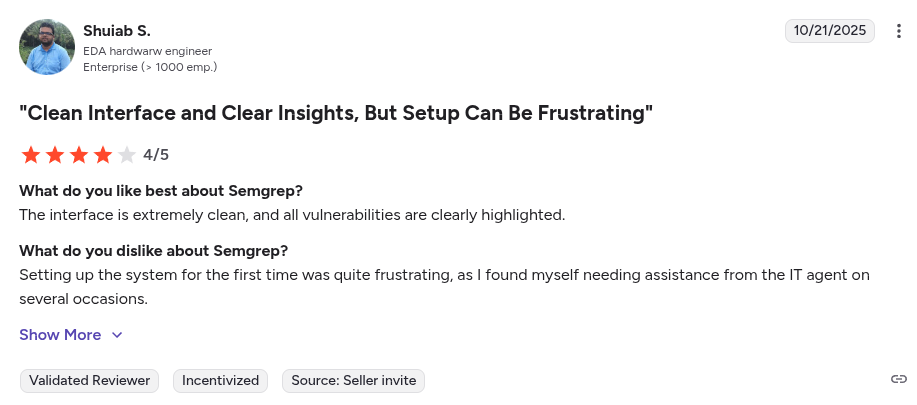
Usuários também compartilharam:
“Embora o Semgrep se destaque na análise estática, seu foco restrito pode ser uma limitação para organizações que buscam uma plataforma abrangente de segurança de aplicações. Ele não oferece nativamente varredura integrada para Secrets, Infrastructure as Code (IaC), Containers ou postura de CI/CD, necessitando o uso de ferramentas adicionais para uma cobertura mais ampla… “ – avaliador do G2
“A configuração inicial para casos de uso mais avançados pode ser complicada, especialmente ao ajustar regras personalizadas ou gerenciar grandes conjuntos de regras em vários projetos. Às vezes, há falsos positivos que exigem triagem manual, e a curva de aprendizado para a escrita de regras é um pouco íngreme para os recém-chegados…” – avaliador do G2.
Com essas limitações em mente, torna-se importante entender quais outras ferramentas podem preencher as lacunas deixadas pelo Semgrep. Neste guia, exploraremos as principais alternativas ao Semgrep para análise estática de código e forneceremos comparações aprofundadas para ajudar você a escolher as ferramentas que melhor atendem às necessidades de segurança da sua equipe.
Por que procurar alternativas?
Mesmo com as capacidades do Semgrep, as equipes frequentemente encontram estes pontos de atrito:
- Fadiga de Alertas e Falsos Positivos: O Semgrep inunda frequentemente as equipas com alertas que não são problemas reais, exigindo um esforço significativo para triar as conclusões.
- Profundidade de Análise Limitada: O motor Semgrep gratuito carece de análise de fluxo de dados entre ficheiros e multifunções, o que significa que vulnerabilidades complexas que abrangem múltiplos ficheiros podem ser ignoradas.
- Desempenho em Bases de Código Grandes: Executar o Semgrep em grandes monorepos ou durante o CI pode consumir muitos recursos e ser lento.
- Lacunas de Cobertura: O Semgrep foca-se principalmente no código-fonte. Não abrange nativamente outras áreas de AppSec, tais como análise de dependências (SCA), verificações de postura na cloud ou testes dinâmicos (DAST).
- Desafios de Workflow e UX: Embora o Semgrep seja focado em programadores, escrever e manter regras personalizadas tem uma curva de aprendizagem, e a sua versão open-source não inclui uma interface gráfica ou dashboards.
- Custo para Recursos Avançados: O motor principal do Semgrep é gratuito, mas recursos empresariais como análise entre arquivos, integrações e colaboração em equipe exigem seu plano pago.
Principais Critérios para Escolher uma Alternativa
Ao avaliar alternativas ao Semgrep, você deve ter em mente estes critérios chave:
- Rácio Sinal/Ruído: Com que eficácia a ferramenta minimiza os falsos positivos? Procure ferramentas que utilizem triagem assistida por IA ou conjuntos de regras validados para destacar o que realmente importa.
- Velocidade e Desempenho de Análise: Quanto tempo demora a realizar uma análise? Quão precisas são as análises?
- Cobertura e Profundidade de Segurança: Analisa apenas código ou inclui também SCA, IaC, análise de API ou proteção em tempo de execução? As plataformas de segurança full-stack podem poupá-lo à dispersão de ferramentas.
- Simplicidade para Programadores: Foi concebida a pensar nos programadores? Procure opções com correção automática por IA, plugins para IDE e comentários em PRs inline.
- Integrações: É compatível com o seu stack atual (sistemas de controlo de versão, CI/CD, frameworks, linguagens)?
- Preços: Consegue prever quanto custará à sua equipa nos próximos 6 meses ou num ano?
- Usabilidade: Requer agentes de instalação para funcionar? Quanto tempo leva para configurar?
As 6 Melhores Alternativas ao Semgrep em 2026
Cada uma dessas ferramentas adota uma abordagem diferente para a segurança de aplicações. Abaixo, detalhamos o que cada alternativa oferece, suas principais características e por que você pode escolhê-la em vez do Semgrep.
1. Aikido Security
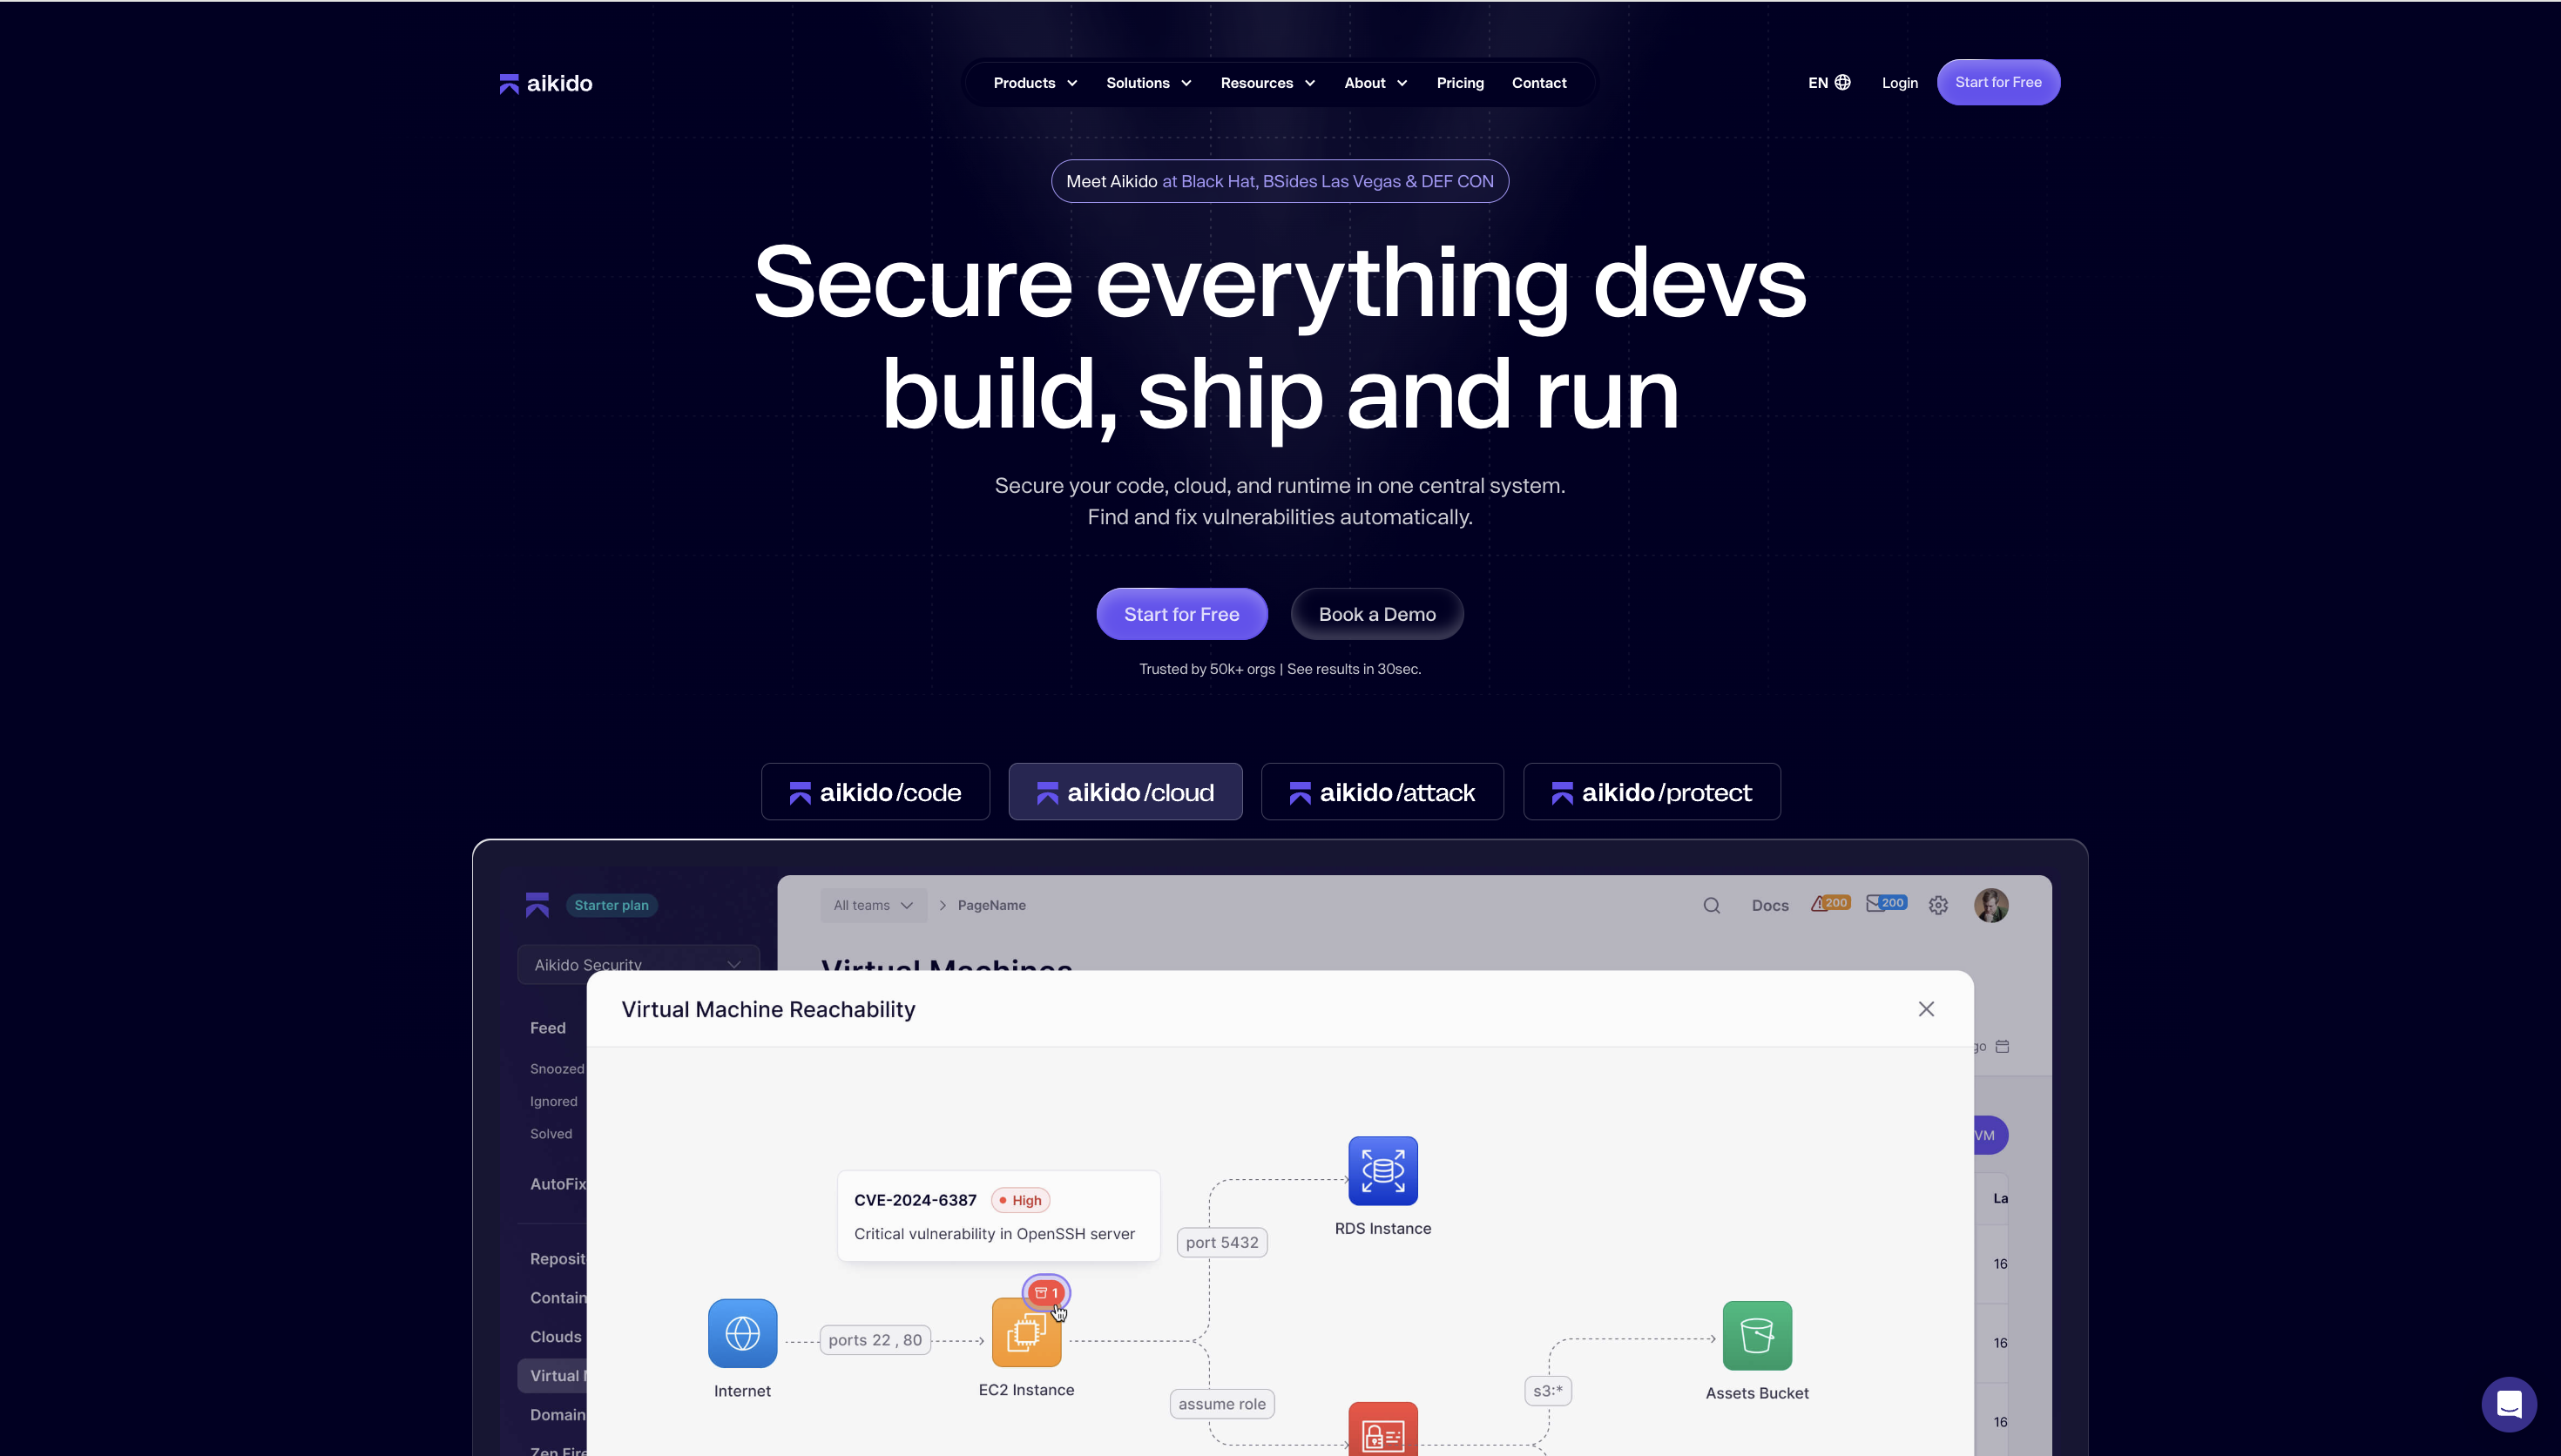
A Aikido Security é uma plataforma de segurança de software alimentada por IA com a análise estática de código no seu núcleo. O seu SAST engine é determinístico e executa-se em cada commit, complementado por uma triagem assistida por LLM que reduz o ruído e os falsos positivos em mais de 90% em comparação com outras ferramentas SAST. Em vez de devolver uma lista bruta de alertas, correlaciona as descobertas em caminhos de ataque reais e destaca as vulnerabilidades que são efetivamente exploráveis.
Recursos:
- Precisão e correções. Quando o motor encontra uma vulnerabilidade que tem correção, o AI AutoFix anexa o diff sugerido à descoberta para que possa rever e fazer o commit num único passo, ou abre um pull request dedicado cujos metadados pode ajustar de acordo com as suas diretrizes de contribuição. Se uma correção gerada não estiver totalmente correta, pode ajustá-la com pedidos de linguagem natural até corresponder aos seus padrões.
- Configuração. A Aikido devolve resultados logo no primeiro commit, sem necessidade de aprovisionar infraestruturas nem de semanas de implementação. As verificações de código personalizadas são escritas em linguagem simples em vez de regex.
- Workflow de programadores. Os IDE plugins para o VS Code e outros editores analisam os ficheiros ao abrir e ao guardar, destacam problemas inline e reúnem-nos num painel da Aikido. Ao passar o cursor sobre uma descoberta, pode avaliar o seu impacto com o AutoTriage, e o AutoFix mostra uma pré-visualização lado a lado que aplica diretamente, após a qual o ficheiro é novamente verificado para confirmar que a correção se manteve. As descobertas ligam-se ao Jira Cloud, Linear, Slack, Bitbucket e Azure DevOps, e a Aikido pode inserir IDs de tickets do Jira nos títulos de PR do AutoFix para que cada correção seja rastreável até ao respetivo ticket.
- Empresas e governação. Para organizações que não podem enviar código-fonte para SaaS externos, a Aikido executa uma análise local onde apenas os resultados saem do seu ambiente. O bloqueio de CI é configurável por repositório, com limiares de severidade e alternadores de tipo de análise. As descobertas são encaminhadas através de Code Owners para chegarem à equipa responsável pelo código, os registos de auditoria (audit logs) gravam todas as decisões de triagem e os relatórios de compliance mapeiam-se para SOC 2 e ISO 27001 sem necessidade de compilação manual. Lida com monorepos de grande escala e linguagens legadas, e os contratos empresariais incluem SLAs e contactos de suporte dedicados.
- Além do motor SAST. O SCA cobre as suas dependências, e a Code Security Audit baseada em agentes analisa o código-fonte da mesma forma que um pentester o faria, estendendo a cobertura a todas a linguagens e detetando falhas de lógica e de controlo de acessos que as ferramentas baseadas em padrões ignoram estruturalmente. A Deep PR Review aplica esse mesmo raciocínio a cada pull request, e a Aikido AI Pentest executa o mesmo motor contra um alvo em direto para provar a exploibilidade para equipas que pretendem validação em runtime.
Prós:
- SAST determinístico executado em cada commit
- Mais de 95% menos falsos positivos através de triagem assistida por LLM
- AI AutoFix com diffs revisíveis e pull requests ajustáveis
- Resultados logo no primeiro commit, sem necessidade de configurar infraestruturas
- Implementação privada, encaminhamento por Code Owners e registos de auditoria
- Relatórios de compliance mapeados para SOC 2 e ISO 27001
- Code Security Audit baseada em agentes, Deep PR Review e AI Pentest no mesmo motor
Por que escolhê-lo:
A Aikido Security adequa-se a equipas empresariais que procuram um SAST preciso e com baixo ruído, juntamente com a governação, relatórios de compliance e implementação privada exigidas pelas organizações maiores, além de análise de código com IA e pentesting no mesmo motor. Tudo isto sem a implementação de seis meses ou a afetação de pessoal administrativo dedicado exigida pelas ferramentas legadas. Os resultados chegam no primeiro commit e o dia a dia decorre no workflow que os programadores já utilizam.
Avaliação Gartner: 4.9/5.0
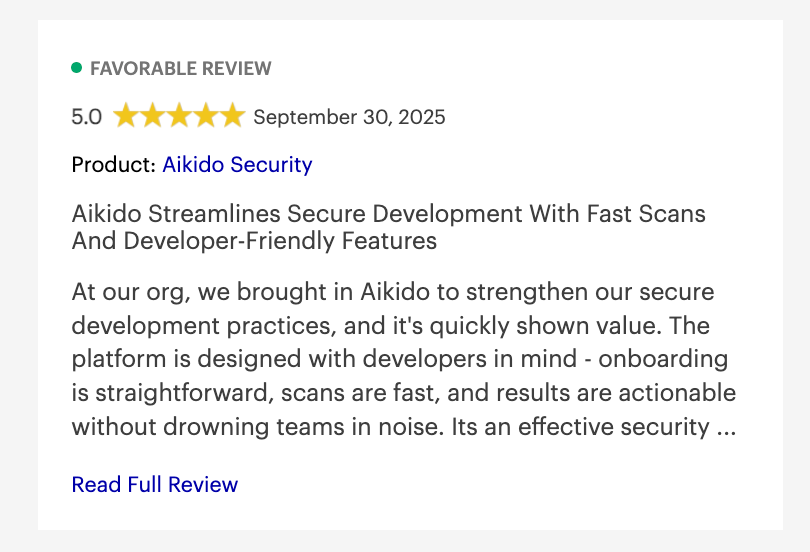
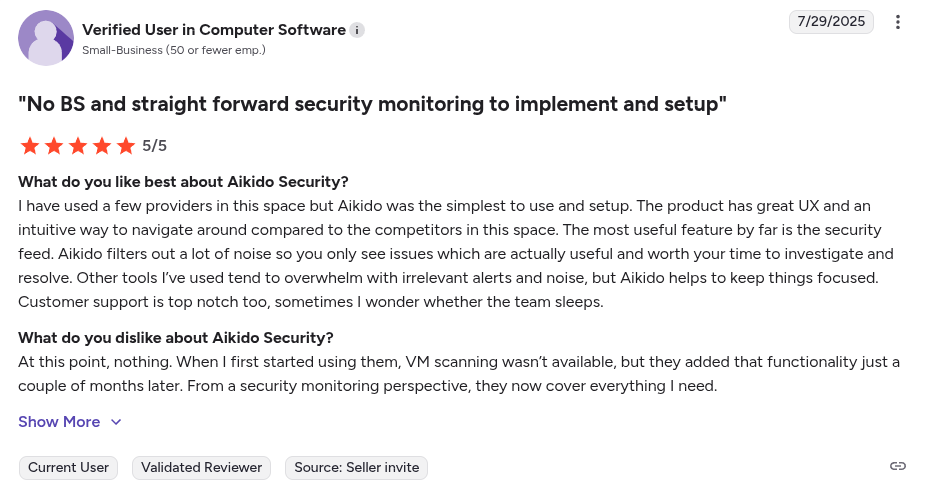
Avaliações da Aikido Security:
Além do Gartner, a Aikido Security também tem uma avaliação de 4.7/5 no Capterra, Getapp e SourceForge
2. Fortify Static Code Analyzer
Fortify Static Code Analyzer (SCA), agora de propriedade da OpenText (anteriormente Micro Focus), é uma ferramenta de testes de segurança de aplicações estáticas. É principalmente utilizada por empresas devido ao seu suporte a linguagens legadas, incluindo COBOL e PL/SQL.
Principais Recursos:
- Ampla Suporte de Linguagens: Suporta mais de 10 linguagens, desde Python e JavaScript até ABAP e ASP clássico.
- Motor de Análise Robusto: Oferece análise de fluxo de dados e de fluxo de controlo em múltiplos ficheiros e funções.
Prós:
- Regras personalizadas
- Suporte a linguagens legadas
Contras:
- Focado principalmente em empresas
- Curva de aprendizado acentuada
- Falsos positivos
- Alto volume de alertas
- A configuração inicial é complexa
- Varreduras profundas podem ser lentas e consumir muitos recursos
Menos centrado no desenvolvedor quando comparado a ferramentas dev-first como Aikido Security
Por que escolher:
Fortify SCA é ideal para empresas com bases de código com muita tecnologia legada. Como alternativa ao Semgrep, ele se adequa a equipes que valorizam varreduras robustas e de nível empresarial em vez de ferramentas mais leves e altamente personalizáveis.
Avaliação Gartner: 4.5/5.0
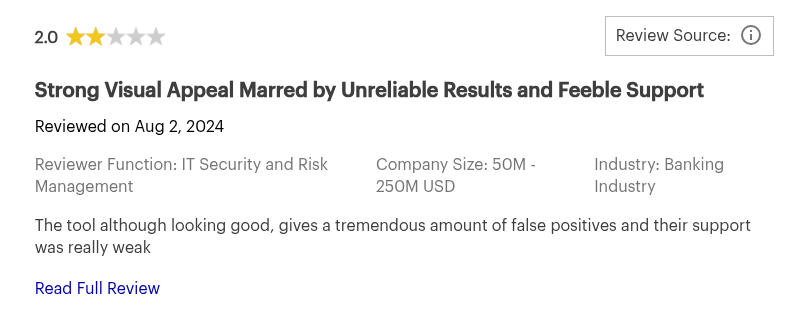
Avaliações do Fortify Static Code Analyzer:
3. GitHub Advanced Security
GitHub Advanced Security (GHAS) é a suíte de segurança de aplicações nativa do GitHub, totalmente integrada à plataforma GitHub. Ela leva a varredura de segurança diretamente para o seu fluxo de trabalho do GitHub.
Principais Recursos:
- Análise Estática CodeQL: Utiliza seu motor CodeQL para realizar varreduras e detectar vulnerabilidades..
- Integração: Funciona nativamente com GitHub Actions, verificações de PR e dashboards de segurança de repositórios.
Prós:
- Integração nativa com GitHub
- Consultas semânticas
Contras:
- Altos Falsos Positivos
- Curva de aprendizado íngreme
- Falta de suporte além do GitHub
- Risco de aprisionamento tecnológico (vendor lock-in) ao contrário de ferramentas agnósticas de plataforma como Aikido Security
- Requer conhecimento especializado para escrever consultas CodeQL personalizadas
- Varreduras profundas podem consumir muitos recursos e ser lentas
Por que escolher:
O GHAS é mais adequado para organizações que operam inteiramente dentro do GitHub. Como alternativa ao Semgrep, ele oferece conveniência para equipes comprometidas com fluxos de trabalho centrados no GitHub em vez daquelas que precisam de maior flexibilidade.
Avaliação Gartner: 4.5/5.0
Avaliações do GitHub Advanced Security:


4. SonarQube
SonarQube é uma plataforma de análise de qualidade e segurança de código. Começou como uma ferramenta para identificar bugs e code smells, mas amadureceu para se tornar uma solução SAST..
Principais Recursos:
- Suporte a Múltiplas Linguagens: Suporta mais de 10 linguagens, incluindo Java, C#, JavaScript e Python.
- Integração CI/CD: Integra-se com plataformas CI/CD comuns.
Prós:
- Oferece verificações de qualidade de código e varredura de segurança em uma única ferramenta.
- Edição comunitária gratuita
Contras:
- Principalmente uma plataforma de qualidade de código
- Suas varreduras consomem muitos recursos
- Seu modelo de precificação por “Linhas de Código (LOC)” pode se tornar caro
- Aumento de falsos positivos para certas bases de código
- Escrever regras personalizadas no SonarQube é complexo
- Seus recursos avançados de segurança estão disponíveis apenas em seus planos pagos.
Por que Escolhê-lo:
SonarQube funciona bem para organizações focadas em melhorar a qualidade do código enquanto adicionam varreduras de segurança leves. Como alternativa ao Semgrep, ele se adequa a equipes que priorizam o controle de qualidade, em vez daquelas que necessitam de uma cobertura SAST mais profunda ou flexível.
Classificação Gartner: 4.4/5.0
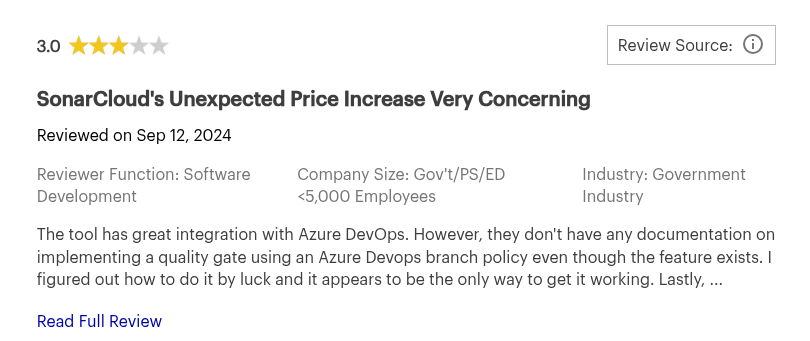
Avaliações do SonarQube:
5. Snyk
Snyk utiliza uma combinação de aprendizado de máquina e análise semântica para identificar vulnerabilidades no código-fonte de aplicações.
Principais Recursos:
- Personalização de Regras: Permite que as equipes definam e implementem suas próprias regras personalizadas.
- Análise Orientada por IA: Pesquisa em seus conjuntos de dados de código aberto para sinalizar padrões de bugs incomuns ou desconhecidos.
Prós:
- Banco de dados de vulnerabilidades abrangente
- Integração CI/CD
Contras:
- Limite de tamanho de arquivo de 1MB para análise SAST
- Curva de aprendizado acentuada
- Falsos positivos
- A precificação pode se tornar cara
- Usuários relataram varreduras lentas em repositórios grandes
- O plano gratuito é limitado a 100 testes por mês
- Sugestões de remediação são às vezes genéricas
- Requer ajuste adicional para ruído
- Pode deixar passar vulnerabilidades em bases de código não padronizadas ou proprietárias
Por que escolher:
Snyk é mais adequado para equipes que trabalham intensamente com bibliotecas de código aberto. Como alternativa ao Semgrep, ele é mais adequado para fluxos de trabalho de varredura estruturados do que para aqueles rápidos e impulsionados por desenvolvedores.
Classificação Gartner: 4.4/5.0
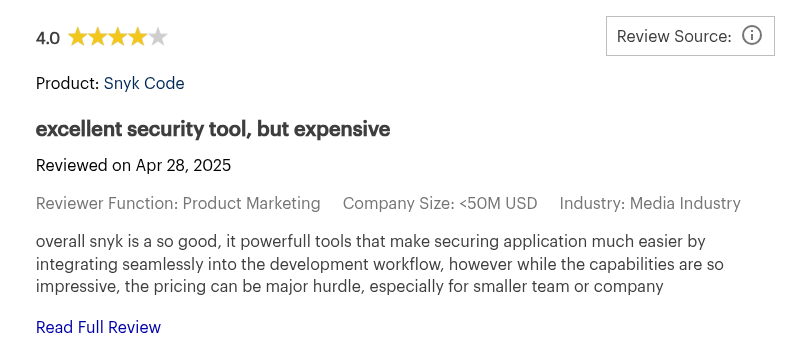
Avaliações do Snyk:
6. Opengrep
Opengrep é uma ferramenta de análise estática de código (SAST) de código aberto projetada para detectar padrões de código inseguros e identificar vulnerabilidades. É um fork do Semgrep Community Edition (anteriormente Semgrep OSS), criado em resposta às suas recentes mudanças de licenciamento. É popularmente conhecido pelo forte apoio da indústria de plataformas como Aikido Security.
Principais Recursos:
- Totalmente de Código Aberto: Recursos avançados de análise, como análise de contaminação entre arquivos e intra-arquivo, e timeouts dinâmicos, são abertos e irrestritos.
- Análise de Contaminação Cross-Function Intra-arquivo: Quando comparado ao Semgrep, a análise de contaminação cross-function intra-arquivo do Opengrep teve um desempenho melhor, detectando 7 de 9 casos de propagação de contaminação multi-hop em comparação com os 4 de 9 do Semgrep.
- Governança Comunitária: Seu desenvolvimento é apoiado pela comunidade de código aberto e por fornecedores líderes de segurança.
Prós:
- Ótimo para quem se dedica ao código aberto
- Amplo suporte a idiomas
- Integração multiplataforma
Contras:
- Ainda está em seus estágios iniciais.
- Falta mapeamento de vulnerabilidades integrado
- Seu motor SAST é menos abrangente quando comparado a plataformas como Aikido Security
Por que escolher:
Opengrep é ideal para equipes que desejam um motor de análise estática de código totalmente de código aberto com forte correspondência de padrões e criação de regras flexível. Como alternativa ao Semgrep, ele se adapta a equipes que buscam um motor SAST de código aberto que seja personalizável e possa aplicar políticas de segurança.
Classificação Gartner:
Sem avaliação Gartner.
Avaliações do Opengrep:
Nenhuma avaliação independente gerada por usuário.
Comparando as 6 Melhores Alternativas ao Semgrep
Para ajudar a comparar as alternativas acima, a tabela abaixo resume os pontos fortes, limitações e casos de uso ideais de cada ferramenta.
Conclusão
Semgrep é uma opção robusta para varredura de código rápida e baseada em padrões, mas à medida que equipes e organizações escalam, elas superam suas limitações, seja ruído, profundidade de análise superficial ou a necessidade de uma cobertura de segurança mais ampla. Equipes modernas agora esperam precisão, velocidade e orientação significativa, não apenas correspondência de padrões.
Aikido Security atende a essa expectativa com seu motor de análise estática impulsionado por IA. Ele fornece contexto mais rico, resultados acionáveis e correções com um clique diretamente nos fluxos de trabalho dos desenvolvedores. Ele elimina o ruído, priorizando vulnerabilidades que são realmente exploráveis, permitindo que as equipes permaneçam focadas no que importa.
Quer menos ruído e mais proteção real? Comece seu teste gratuito ou agende uma demonstração com a Aikido Security hoje.
FAQ
Como as alternativas ao Semgrep lidam com a criação de regras personalizadas em comparação com o Semgrep?
Semgrep permite que os desenvolvedores escrevam regras em uma sintaxe semelhante a código, tornando a criação de regras personalizadas flexível, mas exigindo esforço manual. Alternativas, como Aikido Security, fornecem conjuntos de regras pré-construídos juntamente com criação assistida por IA, ajudando as equipes a reduzir a configuração manual, enquanto ainda suportam verificações personalizadas.
Quais alternativas ao Semgrep oferecem melhor integração com pipelines de CI/CD?
Embora o Semgrep possa ser executado em pipelines de CI/CD, alternativas como Aikido Security fornecem uma integração mais profunda e ciente do pipeline. Isso inclui varredura automatizada, remediação assistida por IA e tratamento contínuo de pull requests.
Existem alternativas ao Semgrep especializadas na detecção de tipos específicos de vulnerabilidades?
Sim, certas ferramentas focam em áreas específicas, como vulnerabilidades de dependência, Secrets ou más configurações na Cloud. Aikido Security combina SAST, SCA abrangentes e detecção de vulnerabilidades direcionada, com análise assistida por IA para detectar problemas complexos entre arquivos.
Onde posso encontrar ferramentas de código aberto confiáveis semelhantes ao Semgrep?
Alternativas de código aberto incluem ferramentas como Opengrep, ESLint para JavaScript, Bandit para Python e Brakeman para Ruby. Para equipes que buscam uma plataforma SAST e SCA mais abrangente e focada no desenvolvedor, Aikido Security oferece varredura integrada com insights e remediação impulsionados por IA.
Você Também Pode Gostar:
- Melhores Alternativas ao Orca Security para Segurança Cloud e CNAPP
- Principais alternativas ao Ox Security para ASPM e Risco da Cadeia de Suprimentos
- Do Código à Cloud: Melhores Ferramentas como Cycode para Segurança Ponta a Ponta
- Principais ferramentas de Cloud Security Posture Management (CSPM) em 2026
- Principais Ferramentas de Monitoramento Contínuo de Segurança em 2026


