
13 de novembro de 2026
O DAST é a camada da pilha de segurança que testa a aplicação em execução, sondando fraquezas exploráveis como injeção de SQL, XSS e contornos de autenticação que chegam à produção apesar de tudo o que a abordagem shift-left se destina a capturar. Esta função ganha ainda mais importância em 2026 devido ao volume estrondoso de código gerado. De acordo com o relatório State of AI in Security and Development 2026 da Aikido, 69% das organizações detetaram vulnerabilidades introduzidas por código gerado por IA, e 1 em cada 5 sofreu um incidente grave diretamente associado ao mesmo.
{{cta}}
A vantagem do DAST reside no facto de ser suficientemente económico e rápido para ser executado em cada implementação, o que é exatamente o pretendido quando o mesmo tipo de ferramentas automatizadas está disponível para qualquer pessoa que sonde a sua aplicação. Contudo, nenhum DAST deteta falhas de lógica de negócio, como autorização quebrada ou etapas de fluxo de trabalho ignoráveis. Essa é a função dos testes de intrusão, razão pela qual a maioria das equipas empresariais combina DAST contínuo com pentest de IA em vez de considerar qualquer um deles completo por si só.
As empresas exigem padrões mais elevados para o DAST, com os quais comparámos os principais concorrentes do mercado. Esta publicação compara as principais opções de DAST empresarial em termos de cobertura autenticada, descoberta de API, validação de explorações, governação e a forma como se articulam com os testes de intrusão. As ferramentas abordadas são:
- Aikido Security
- Invicti
- Burp Suite DAST
- Rapid7 InsightAppSec
- Checkmarx DAST
- HCL AppScan
- Qualys WAS
TL;DR
O DAST de nível empresarial da Aikido Security executa testes autenticados em cada implementação, com descoberta de API a partir de tráfego em direto, monitoramento da superfície de ataque, validação de explorações, governado por RBAC, SSO e aplicação de políticas por repositório ou por aplicação para que as descobertas cheguem aos responsáveis corretos. O seu pentest de IA envia centenas de agentes autónomos para analisar a lógica de negócio, encadear descobertas entre pontos finais e produzir relatórios de nível de auditoria SOC 2 e ISO 27001 em poucas horas. Ambas as soluções funcionam juntamente com SAST para código-fonte, SCA com Reachability analysis e varredura de imagens de contêiner numa única plataforma.
Invicti, Burp Suite DAST, Rapid7, Checkmarx, HCL AppScan e Qualys completam a lista para equipas com necessidades mais específicas no que respeita a aplicações web standard, profundidade de testes manuais ou um compromisso com uma plataforma existente.
O que torna o DAST adequado para grandes empresas
A versão básica é um DAST que aponta para um URL, rastreia o que consegue ver, envia payloads conhecidos para os endpoints encontrados e compara as respostas com uma base de dados de assinaturas.
Um DAST de nível empresarial autentica-se como um utilizador real, utilizando inícios de sessão com formulários, tokens e cabeçalhos de sessão, e testa as partes da aplicação a que apenas os utilizadores com sessão iniciada conseguem aceder, onde se encontram grande parte dos dados confidenciais e funcionalidades perigosas. Descobre APIs ocultas e subdomínios, para que um endpoint lançado sem constar da documentação seja verificado quanto a vulnerabilidades. E é executado a cada implementação para acompanhar o ritmo de uma equipa empresarial que utiliza IA para gerar mais código do que um teste trimestral consegue gerir.
Como avaliar um DAST empresarial
Assim que compreender a diferença entre um DAST empresarial e um DAST básico, a questão seguinte é como distinguir as ferramentas na prática. Utilize a lista de verificação seguinte ao avaliar ferramentas.
- Testes autenticados: Uma boa ferramenta será capaz de testar fluxos de trabalho autenticados onde residem os dados confidenciais e as funcionalidades perigosas.
- Descoberta de endpoints e APIs: A ferramenta deve detetar APIs ocultas, microsserviços internos e endpoints que nunca chegaram a constar de uma especificação.
- Cobertura de protocolos de API: Verifique o suporte nativo em REST, GraphQL e SOAP, além de um rastreio capaz de lidar com aplicações altamente dependentes de JavaScript.
- Validação de exploração: As ferramentas que comprovam a explotabilidade reduzem a triagem manual, cujo custo aumenta com cada aplicação adicionada.
- Modelo de implementação e tempo até ao primeiro resultado: Como a ferramenta é executada (SaaS, on-prem ou híbrida) e quanto tempo demora desde a assinatura até um resultado acionável. Um DAST tradicional pode exigir semanas de implementação antes da primeira análise, enquanto as ferramentas mais recentes devolvem resultados no próprio dia.
- Governança: RBAC, SSO e imposição de políticas por repositório ou aplicação, para que os resultados cheguem aos responsáveis corretos e as vulnerabilidades de acesso sejam corrigidas.
- Relatórios de conformidade: O PCI DSS, o SOC 2 e a norma ISO 27001 exigem provas de que as aplicações em execução são testadas, e a sua ferramenta deve estar mapeada para esses frameworks.
- Pentest complementar: Nenhum DAST valida a lógica de negócio, pelo que as falhas mais profundas, como a quebra de autorização e a escalada de privilégios, exigem pentests para serem detetadas. As plataformas mais robustas combinam o DAST contínuo com pentests.
- Previsibilidade de preços. Os modelos por FQDN e por aplicação tornam-se imprevisíveis à medida que a sua organização cresce.
Principais ferramentas DAST empresariais em 2026
Aikido Security
DAST de nível empresarial e pentest de IA autônomo numa única plataforma
O Aikido Security combina DAST de nível empresarial com pentest de IA autônomo numa única plataforma. Para as equipas que pretendem tanto a cobertura contínua e económica do DAST como a profundidade que só um pentest alcança, é a escolha mais sólida desta lista.
No que diz respeito especificamente ao DAST, o Aikido Security oferece:
- Testes autenticados que verificam se os utilizadores com sessão iniciada conseguem comprometer a sua aplicação ou aceder a dados confidenciais. O scanner inicia sessão como um utilizador real, expondo vulnerabilidades mais profundas e garantindo a segurança dos seus tokens JWT.
- Monitoramento contínuo da superfície de ataque que deteta subdomínios, ativos expostos e infraestruturas esquecidas, sem os contabilizar para o limite de licenças
- Descoberta automática de API a partir de tráfego em tempo real, para que possa testar endpoints que nunca documentou
- A cobertura de conformidade para frameworks como SOC 2 e PCI DSS exige testes regulares de vulnerabilidade de aplicações.
- DAST que é executado a cada implementação, com os resultados enviados para o Jira, Slack ou onde a sua equipa já trabalha.
Depois, vai além do DAST com pentest de IA.
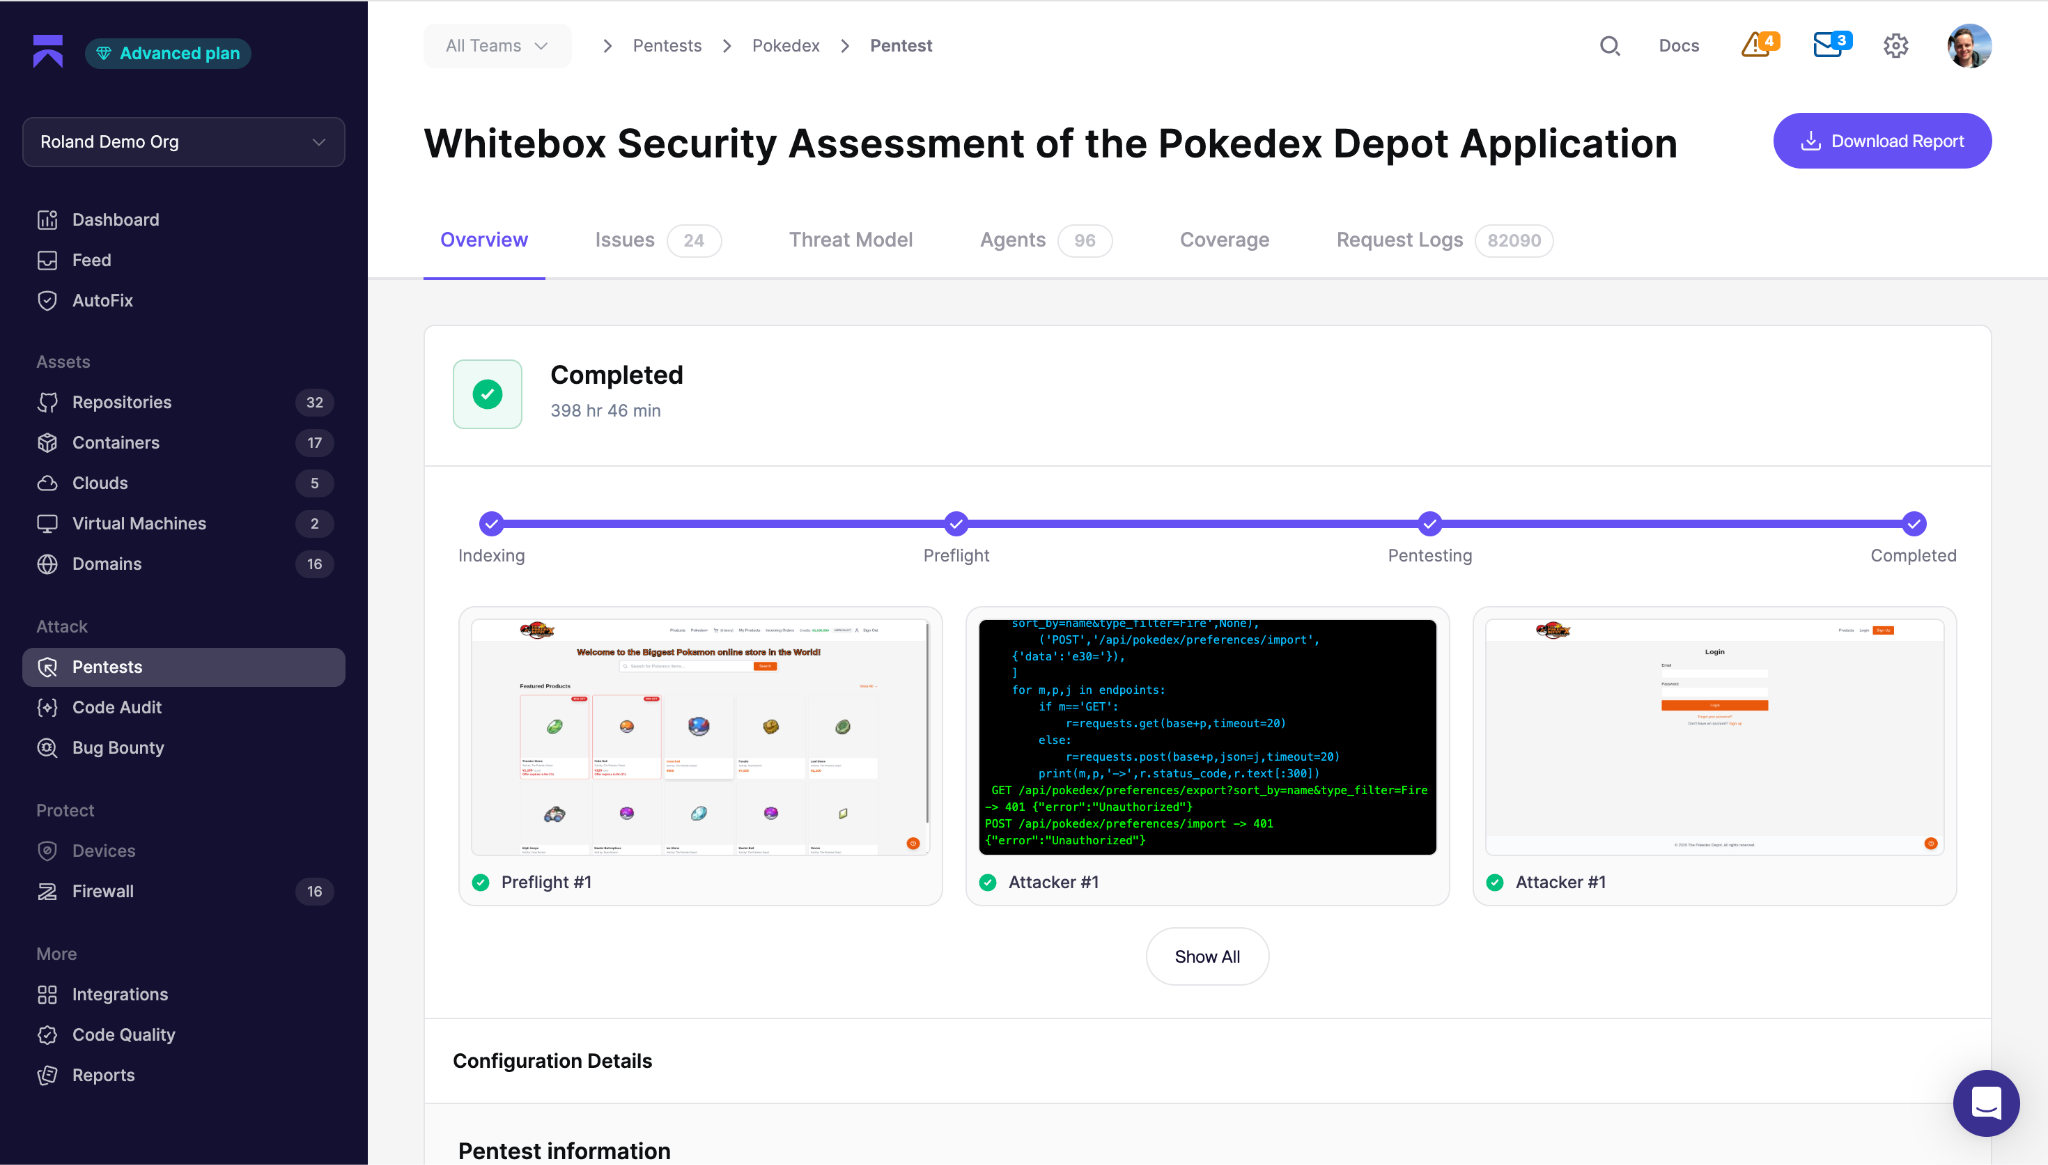
O Aikido AI Pentesting implementa centenas de agentes de IA autónomos que se comportam como pentesters reais, mapeando a sua superfície de ataque e analisando o funcionamento pretendido da sua aplicação. Os agentes exploram falhas para comprovar o impacto real e validam cada resultado com uma prova de conceito funcional. Agentes separados reexploram cada descoberta para confirmar a sua veracidade, eliminando os falsos positivos.
Enquanto o DAST cumpre o requisito de que testou, o pentest produz uma cobertura de conformidade mais rigorosa. Cada execução gera um relatório de nível de auditoria com resultados validados, detalhes da prova de exploração e orientações de remediação, estruturado para SOC 2 e ISO 27001 e entregue em poucas horas. Os retestes estão incluídos até 90 dias após as correções, incluindo a validação de desvios para as suas correções de bugs. A governação associada foi concebida para empresas. O acesso é controlado através de RBAC e SSO e, para equipas que não podem enviar dados para fora do seu ambiente, o scanning privado mantém o código local.
Se quiser testar implementações antes de entrarem em produção, o Deep PR Review analisa a lógica de negócio em cada pull request, detetando falhas de controlo de acesso e IDORs à medida que o código é escrito, antes de qualquer lançamento. Quando implementa alterações particularmente relevantes, o AI Code Analysis analisa toda a sua base de código, detetando falhas lógicas reais muito antes de existir um alvo em produção para testar.
O Aikido é uma escolha de confiança em organizações empresariais de fintech, gaming, media e software corporativo, como Revolut, Belfius, a Premier League, Deel, SoundCloud e Visma, que utiliza o Aikido em mais de 200 empresas do seu portefólio e 6.000 programadores.
Ideal para: Empresas que procuram um DAST validado e com poucos falsos positivos, aliado a um pentest de IA autónomo numa única plataforma, com governação e relatórios de conformidade no próprio dia.
Invicti
DAST para aplicações Web padrão, com preço por domínio
O Invicti é o produto de nível empresarial da mesma empresa por trás do Acunetix. O seu DAST visa confirmar certas classes de vulnerabilidade explorando-as. Também inclui funcionalidades que o Acunetix de nível de entrada exclui, como a descoberta de API automática e a correlação avançada entre resultados, que é o motivo pelo qual paga a diferença de preço.
O preço baseia-se em orçamento e é calculado por nome de domínio totalmente qualificado, pelo que cada subdomínio (incluindo os seus ambientes de desenvolvimento, staging e produção) consome um alvo licenciado separado, acumulando custos rapidamente num portefólio modesto. Essas licenças não são libertadas para o seu pool até a renovação do contrato, pelo que continua a pagar por alvos que já não analisa. A configuração é mais complexa do que nas ferramentas nativas de desenvolvimento e os revisores também mencionam tempos de análise lentos, problemas de desempenho e a necessidade de ajuste manual.
Embora o Invicti seja uma plataforma centrada em DAST, o seu objetivo é evoluir para os testes autónomos. No entanto, o seu produto Octo aplica IA sobre o motor DAST existente do Invicti, pelo que o raciocínio assenta sobre um scanner que continua a funcionar enviando payloads e comparando respostas. Esta abordagem difere de um pentest de IA que analisa e ataca a aplicação. O Octo encontra-se atualmente em fase de acesso antecipado e não de disponibilidade geral. Isto torna-o numa solução a acompanhar e não algo que uma equipa possa ativar de imediato.
Ideal para: Equipas de grande dimensão que pretendem uma baixa taxa de falsos positivos em aplicações Web padrão e que conseguem absorver o custo por FQDN, não sendo adequado para equipas que necessitam de pentest para conformidade.
Burp Suite DAST (anteriormente Enterprise)
DAST altamente configurável para equipas com departamentos de AppSec dedicados
O Burp Suite DAST, anteriormente designado Burp Suite Enterprise, é o produto automatizado à escala de portefólio da PortSwigger, distinto do Burp Suite Professional manual. O Pro é o proxy de interceção e o conjunto de ferramentas manuais utilizado por um engenheiro de segurança. O DAST é o motor automatizado concebido para ser executado num portefólio de aplicações. O Burp AI está integrado no Repeater no Burp Suite, o que significa assistência de IA aplicada a testes manuais, em vez do verdadeiro raciocínio baseado em agentes oferecido pelo pentest de IA do Aikido.
No entanto, essa flexibilidade tem um custo, pois exige mais conhecimentos de segurança para configurar e afinar do que as ferramentas nativas de desenvolvimento — uma curva de aprendizagem consistentemente apontada pelos revisores —, recompensando as equipas que já possuem competências internas avançadas de AppSec. O preço baseia-se em orçamento e é contabilizado com base na capacidade de análise concorrente em vez de uma tarifa fixa por aplicação, o que torna o custo mais difícil de prever à medida que as suas necessidades de análise aumentam.
Ideal para: Equipas com conhecimentos internos de segurança para tirar o máximo partido de um DAST automatizado altamente configurável. Para uma análise mais detalhada, consulte este artigo sobre alternativas ao Burp Suite.
Rapid7 InsightAppSec
DAST sólido para equipas que já utilizam o Rapid7
O InsightAppSec é o DAST automatizado nativo da cloud da Rapid7, integrado num portefólio de segurança mais amplo que abrange o gerenciamento de vulnerabilidades e a postura na cloud. Se já utiliza o Rapid7 para o gerenciamento de vulnerabilidades de infraestrutura, adicionar o InsightAppSec coloca os resultados de aplicações Web na mesma consola e na mesma vista de risco que o restante da sua segurança.
O DAST em si é competente, mas banal. Apresenta as mesmas limitações de lógica de negócio de qualquer outra oferta estritamente DAST, o seu fluxo de trabalho de desenvolvimento é mais fraco do que o das ferramentas nativas para programadores e a configuração de CI/CD requer mais esforço do que outras opções desta lista. Os revisores também apontam elevados falsos positivos, relatórios desatualizados e lacunas na integração de tickets, enquanto outros mencionam o apoio ao cliente e preços elevados. O preço é uma subscrição por aplicação, pelo que o custo escala com o número de aplicações a que o aplica.
Como DAST, indica o que está errado na aplicação em execução, mas não valida a explotabilidade nem produz evidências de pentest de forma autónoma. O Rapid7 dispõe de red-teaming assistido por IA, mas este reside no serviço separado Vector Command em vez do InsightAppSec, sendo manual em vez de autónomo.
Ideal para: Organizações já padronizadas na plataforma Rapid7 que pretendem uma visão integrada entre infraestrutura e aplicações Web, não sendo a escolha certa para equipas que procuram pentesting baseado em agentes.
Checkmarx DAST
DAST como estratégia de consolidação no Checkmarx One
O Checkmarx DAST é um módulo integrado no Checkmarx One, a plataforma de AppSec mais ampla da empresa, sendo a consolidação o principal motivo para a sua escolha. A reputação da Checkmarx foi construída no SAST e, para as equipas que já o utilizam em conjunto com o respetivo SCA e segurança de API, adicionar o DAST significa que os resultados dinâmicos aparecem na mesma consola e na mesma camada de relatórios que tudo o resto, o que é útil para equipas que tentam reduzir o número de ferramentas e dashboards que mantêm.
As desvantagens são a estrutura de custos e o peso. O Checkmarx One é licenciado por programador contribuinte, com cada módulo faturado separadamente; portanto, ativar o DAST significa mais uma linha de custos numa plataforma que já não é barata, e o custo total aumenta com cada capacidade adicionada. Também exige um tipo de configuração complexa que pressupõe uma equipa dedicada de AppSec para o administrar, e os revisores apontam para uma curva de aprendizagem acentuada e exames completos lentos.
E, tal como acontece com as outras opções incluídas em plataformas aqui apresentadas, o DAST cobre o requisito de exame para efeitos de conformidade, mas fica-se por aí. Não raciocina, não valida a explorabilidade nem produz a evidência de pentest que tem mais peso real numa auditoria SOC 2 ou ISO 27001.
Ideal para: organizações já comprometidas com o Checkmarx que pretendem uma camada de relatórios unificada entre SAST, SCA e DAST, mas não para equipas que escolhem um DAST pelos seus próprios méritos ou que procuram um pentest moderno.
HCL AppScan
DAST para indústrias altamente reguladas
O HCL AppScan é um dos nomes mais antigos da categoria, originalmente o IBM AppScan antes de ser adquirido pela HCL, e é utilizado em trabalhos regulados. É uma presença comum em ambientes federais dos EUA, defesa, banca e saúde, onde pode ser exigido um historial de conformidade consolidado. Cobre SAST, DAST e muito mais em implementações no local (on-premises), Cloud e híbridas, pelo que as equipas que precisam de uma opção isolada (air-gapped) ou no local têm essa alternativa.
As desvantagens são o custo, o peso e a antiguidade. O licenciamento é elevado e baseado em propostas comerciais, e os revisores destacam ainda um gestor de licenças pouco prático. A implementação no local acarreta despesas gerais reais de infraestrutura e manutenção, e a experiência de programação reflete um produto anterior aos pipelines CI/CD modernos, parecendo desatualizado em comparação com as ferramentas nativas de desenvolvimento, com uma curva de aprendizagem correspondente. Os revisores também reportam mais falsos positivos do que outras opções empresariais.
Lançamentos recentes adicionaram análise assistida por IA, mas trata-se de um suplemento novo e separado, em vez de algo integrado de raiz, e, tal como outras opções aqui presentes, não constitui um pentest autónomo.
Ideal para: governo, defesa e empresas reguladas onde a conformidade com FIPS, a implementação isolada (air-gapped) e um longo historial de conformidade superam o custo e a experiência de programação desatualizada, mas não para equipas que pretendem um fluxo de trabalho moderno ou pentesting integrado.
Qualys WAS
Varredura de aplicações web para equipas que já utilizam o Qualys
O Qualys WAS (Web Application Scanning) está integrado na plataforma mais ampla da Qualys, que as equipas utilizam para o gerenciamento de vulnerabilidades de infraestrutura e conformidade. Essa é toda a justificação para a sua utilização. Se a sua equipa de segurança ou de operações trabalha no Qualys, o WAS coloca os resultados de aplicações web na mesma consola e na mesma perspetiva de risco de tudo o resto que monitoriza, obtendo assim uma camada de relatórios unificada entre infraestrutura e aplicações, em vez de uma ferramenta separada para administrar e reconciliar.
O senão é que o WAS é um módulo de aplicação web inserido numa plataforma de gerenciamento de vulnerabilidades, e não um DAST criado especificamente para esse fim. Os revisores sinalizam consistentemente que o preço é elevado e apontam falhas como o crawler não funcionar de forma totalmente autónoma, ao contrário do que acontece com ferramentas DAST dedicadas. O feedback sobre falsos positivos é misto, com alguns utilizadores a reportarem um ruído mínimo e outros a desejarem menos falsos alarmes.
Tal como as outras opções incluídas em plataformas aqui apresentadas, testa a aplicação em execução, mas não produz evidências de pentest.
Ideal para: empresas já normalizadas no Qualys que pretendem visualizar as aplicações web na mesma vista que a sua infraestrutura, mas não para equipas que escolhem um DAST apenas pelas suas capacidades ou que procuram pentesting moderno.
FAQ