
13 de novembro de 2026
O «feedThreat Intelligence » abrange tudo, desde listas de bloqueio de IOCs de rede até ao rastreio da dark web. Com a recente explosão do ataques à Supply chain, refere-se cada vez mais à inteligência de pacotes de código aberto, o segmento abordado neste artigo. Estes ataques ocorreram quase semanalmente em 2026, incluindo o comprometimento, em agosto, do keyv, uma biblioteca de cache com cerca de 127 milhões de downloads semanais. No segundo trimestre de 2026, a Aikido Intel confirmou 19 500 pacotes maliciosos.
As ferramentas de correspondência de CVE não detetam isto. O malware raramente recebe um CVE, uma vez que os CVEs se destinam a vulnerabilidades em software legítimo, e os pacotes maliciosos são normalmente retirados em poucas horas, muitas vezes antes que os alertas públicos cheguem a ser publicados. As bases de dados públicas de vulnerabilidades também estão a ter dificuldades em lidar com o afluxo de vulnerabilidades e, desde abril de 2026, a Base de Dados Nacional de Vulnerabilidades apenas analisa exaustivamente os CVEs mais críticos.
Na ausência de uma fonte pública que acompanhe a evolução da situação, as empresas e organizações intervieram para preencher essa lacuna e monitorizar as ameaças à medida que estas surgem. As fontes de informação abaixo diferem principalmente na rapidez com que detetam uma ameaça e na capacidade de a bloquear logo na fase de instalação.
Nesta publicação, comparamos:
- Aikido Intel: Ideal para alerta prévio sobre pacotes maliciosos e vulnerabilidades não divulgadas em 20 ecossistemas
- Socket Threat Feed: Ideal para equipas focadas no comportamento de pacotes ao nível do PR e de instalação
- Snyk Security Database: Ideal para equipas já padronizadas no Snyk que pretendem inteligência de vulnerabilidades dentro dos seus scanners existentes
- OSV.dev: Ideal como referência gratuita para vulnerabilidades divulgadas e malware reportado
- Spectra Intelligence (ReversingLabs): Ideal para equipas reguladas que necessitam de profundidade forense em binários e artefactos
{{cta}}
Quais os feeds de ThreatIntelligence que deve considerar?
Se precisa de alerta prévio sobre pacotes de código aberto maliciosos
- Aikido Intel: Analisa e rastreia tanto malware como vulnerabilidades não divulgadas em vários ecossistemas e publica um feed aberto, incluindo análise de comportamento de pacotes
- Socket Threat Feed: análise de comportamento do que um pacote faz
Se pretende inteligência de vulnerabilidades de código aberto para o seu fluxo de trabalho de desenvolvimento e AppSec
- Aikido Intel: Deteta vulnerabilidades pré-CVE e não divulgadas juntamente com malware num único feed, disponível através de uma API e do bloqueio em tempo de instalação de Safe Chain
- Snyk Security Database: Oferece uma base de dados de avisos madura e fortemente integrada na sua plataforma
Se quer começar com um feed sem custos e processável por máquinas
- Aikido Intel: Feed de inteligência de ameaças à cadeia de fornecimento de código aberto
- OSV.dev: Agrega vulnerabilidades OSS conhecidas gratuitamente, mas baseia-se em CVE e a deteção ocorre após a divulgação
Se precisar de avaliar binários e artefactos de terceiros
- Spectra Intelligence (ReversingLabs): Reputação de ficheiros e análise de malware obtidas a partir de um vasto corpus de amostras, úteis para binários e software de fornecedores
Onde os feeds de Threat Intelligence frequentemente falham
- A maioria dos feeds depende de dados CVE, pelo que um pacote vulnerável só é assinalado após ter sido divulgado e lhe ter sido atribuído um ID. Nessa altura, a versão maliciosa já está ativa há horas ou dias.
- Os dados públicos na base de muitos feeds estão a escassear: Desde abril de 2026, o NIST deixou de enriquecer totalmente a maioria das CVEs no NVD, pelo que qualquer feed que o espelhe herda entradas sem pontuação de gravidade e sem dados de versões afetadas. Um feed é tão bom quanto a fonte que lê, e as principais fontes públicas já não acompanham o volume.
- Malware e vulnerabilidades são problemas distintos, e muitos feeds apenas lidam bem com um deles. Um scanner de vulnerabilidades que procura falhas em código legítimo não vai detetar um pacote que foi comprometido e está agora a tentar roubar o seu token do npm.
- A cobertura tende a ficar pelos principais registos de pacotes, pelo que as GitHub Actions e os marketplaces de extensões ficam de fora, apesar de os atacantes distribuírem ativamente malware para ambos.
- Os feeds de alertas dizem-lhe que algo está errado depois de o pacote já estar na sua compilação. Sem aplicação de regras no momento da instalação, a descoberta surge demasiado tarde para fazer algo a esse respeito.
- A inteligência fica frequentemente bloqueada dentro da própria plataforma do fornecedor, impedindo-o de a integrar nas ferramentas ou agentes de IA que já utiliza.
Principais fontes de threat intelligence
Aikido Intel
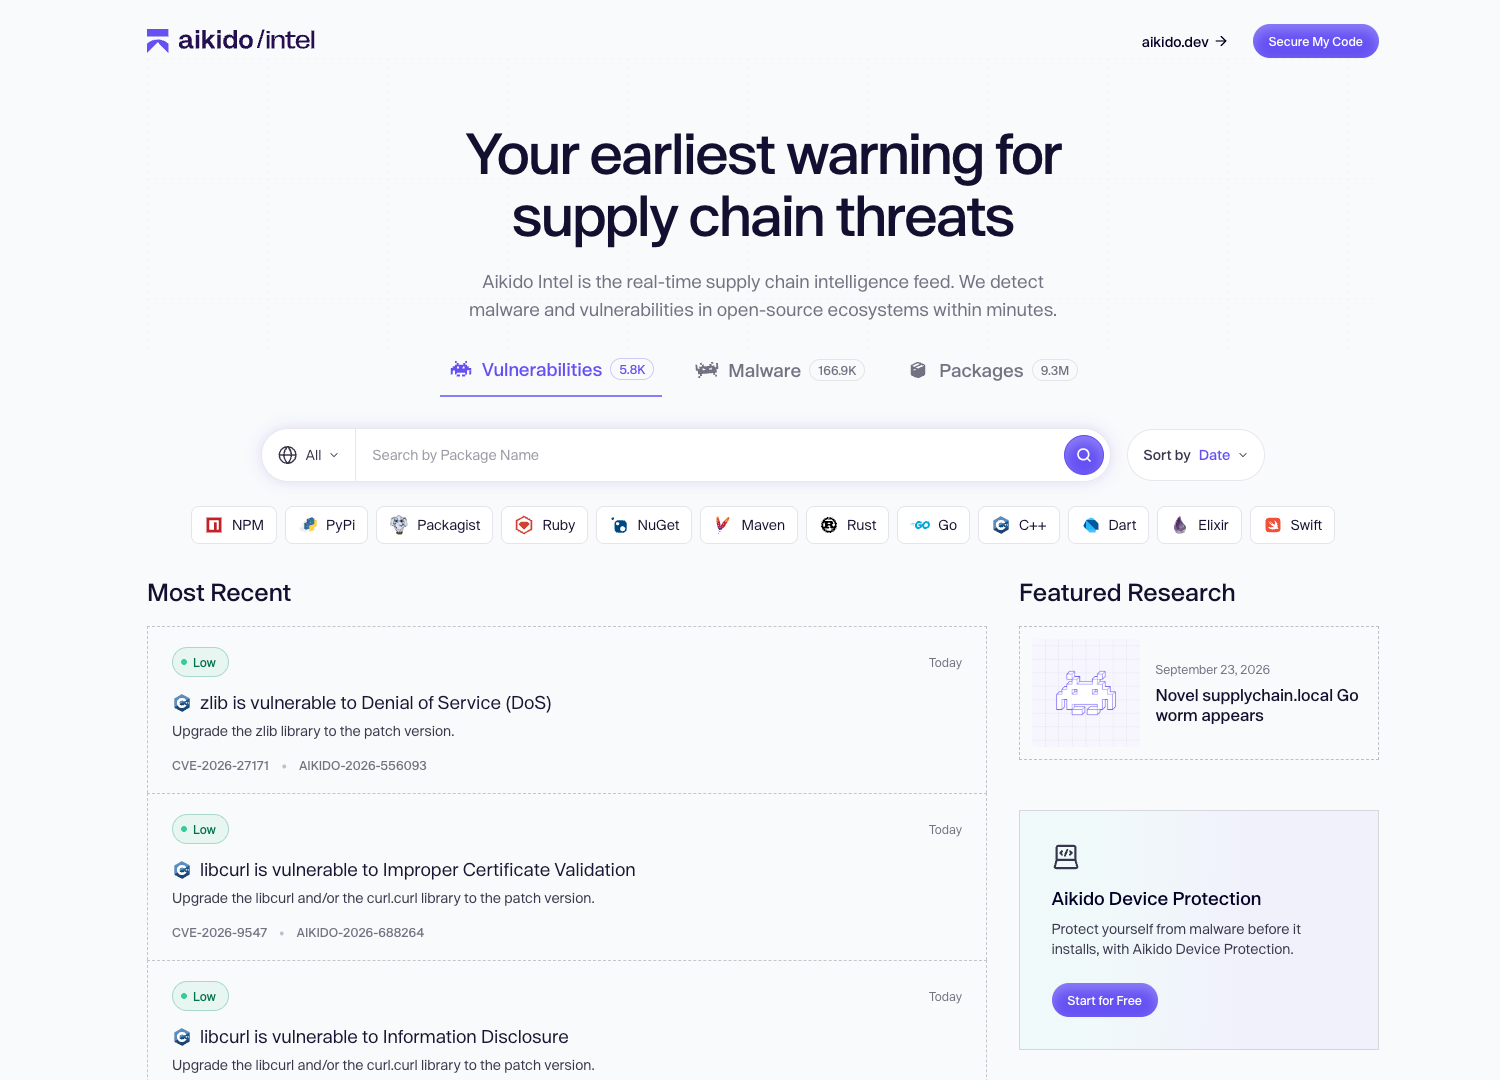
O que faz: O Aikido Intel é um feed aberto em tempo real que monitoriza malware e vulnerabilidades não divulgadas em mais de quatro milhões de pacotes open source em 20 ecossistemas. Estes incluem npm, PyPI, Maven e Go, bem como GitHub Actions, marketplaces de extensões do VS Code e de browsers, e plugins do WordPress.
Porque se destaca: O Aikido Intel analisa o comportamento do código dos pacotes. Os novos pacotes são desofuscados e validados contra regras do Opengrep e do YARA-X. Os pacotes npm também são detonados numa sandbox. A IA rastreia o comportamento entre ficheiros e tudo o que não puder ser considerado seguro é enviado para os investigadores de segurança da Aikido, que tomam a decisão final manualmente. Essa equipa escreve as regras de deteção e monitoriza o pipeline 24 horas por dia a partir de três continentes. O Intel detetou o s1ngularity/nx e ambas as vagas do Shai-Hulud precocemente e, durante a segunda vaga, o investigador de segurança principal Charlie Eriksen publicou a lista com mais de 400 pacotes npm infetados que outras equipas de investigação utilizaram para corroborar as suas próprias conclusões. O trabalho da equipa é citado regularmente pelo KrebsOnSecurity. O Packagist bloqueia as descargas do Composer sinalizadas pelo feed. O relatório de AppSec de 2026 da Latio destacou o seu trabalho de vulnerabilidades pré-divulgação.
No que respeita a vulnerabilidades, o Intel lê os changelogs em pacotes open source para detetar correções de segurança que os maintainers lançam silenciosamente, publicando-as com IDs da Aikido mesmo quando não existe um CVE associado. Além de enriquecer as vulnerabilidades, o Intel envia as conclusões relevantes para o pipeline de criação de correções para alimentar as Bibliotecas Aikido. Os clientes da Aikido recebem a correção como uma variante corrigida e compatível da mesma versão do pacote, sem sequer terem de consultar o feed de vulnerabilidades por conta própria. Cada vulnerabilidade não divulgada é revista e validada por um dos engenheiros de segurança da Aikido antes de ser publicada com um ID de Vulnerabilidade da Aikido e uma pontuação de gravidade.
O Intel também alimenta o Safe Chain, que efetua o bloqueio gratuito no momento da instalação, e a Proteção de Dispositivos, que aplica esse bloqueio em máquinas de developers e o estende às extensões de IDE e de browsers.
O que deve saber: A navegação e a pesquisa são gratuitas em intel.aikido.dev, e as equipas que pretendem basear-se nos dados podem licenciar a base de dados completa através da API comercial. A cobertura está limitada à supply chain open source, pelo que o feed não inclui indicadores de compromisso (IOCs) de rede nem atribuição de adversários.
Socket Threat Feed
O que faz: Um feed comercial de pacotes maliciosos e suspeitos, detetados através da análise do Socket a registos open source como npm, PyPI, Maven e Go.
Porque se destaca: O Socket analisa o comportamento do código dos pacotes. Sinaliza scripts de instalação, chamadas de rede, acesso ao sistema de ficheiros, ofuscação e execução de shell. Essa abordagem comportamental deteta typosquats e contas de maintainers comprometidas antes de receberem CVEs. Os resultados também fluem para a aplicação do GitHub, CLI e firewall de dependências do Socket.
O que deve saber: O feed faz parte do nível empresarial do Socket, pelo que a maioria das equipas mais pequenas interage com ele através do produto e nunca chega a utilizar a API em bruto. Foca-se em comportamentos maliciosos, o que deixa vulnerabilidades não divulgadas em pacotes legítimos com menor cobertura. A IA do Socket sinaliza um pacote assim que os respetivos sinais comportamentais são acionados, ocorrendo a revisão humana após a publicação desse rótulo. Esta ordem permite obter alertas rapidamente, mas também significa que pacotes legítimos são por vezes sinalizados, obrigando os maintainers a contestar o rótulo antes de o pacote ser limpo.
Base de dados de segurança Snyk
O que faz: A base de dados de vulnerabilidades curada da Snyk abrange pacotes open source nos principais ecossistemas, além de imagens base de container. O público pode consultá-la em security.snyk.io.
Porque se destaca: A equipa de investigação da Snyk adiciona avisos além da NVD, incluindo problemas provenientes da sua própria investigação. Cada registo é enriquecido com gravidade, maturidade de exploit e orientações de correção, como a versão segura mínima. Esse contexto impulsiona a priorização da Snyk e os pull requests de atualização automatizados.
O que deve saber: A base de dados existe para alimentar a plataforma da Snyk, e o acesso programático vem geralmente associado a uma licença da Snyk e não como um feed autónomo. O foco reside nas vulnerabilidades, pelo que a cobertura de pacotes maliciosos é mais restrita do que a de feeds de malware dedicados. As equipas que não utilizam a Snyk obtêm um valor limitado para além do site público.
OSV.dev
O que faz: Uma base de dados de vulnerabilidades e respetiva API gratuitas geridas pela Google. Agrega avisos dos GitHub Security Advisories, PyPA, RustSec, Go e de várias distribuições Linux no formato aberto do esquema OSV.
Porque se destaca: O esquema mapeia vulnerabilidades para versões exatas de pacotes e intervalos de commits, o que reduz os falsos positivos em comparação com a correspondência baseada em CPE. É fácil de consultar em CI e conjuga-se com o OSV-Scanner open source. Também inclui relatórios de pacotes maliciosos do projeto OpenSSF Malicious Packages.
O que deve saber: O OSV é um agregador, pelo que apenas conhece o que as fontes upstream publicam, sendo que a sua cobertura e o seu timing dependem da divulgação. Não possui uma equipa de investigação interna, orientações de correção nem SLA. Trata-se de uma base gratuita sólida para sobrepor a outros feeds, e não de uma fonte de aviso prévio.
Spectra Intelligence (ReversingLabs)
O que faz: O serviço de threat intelligence comercial da ReversingLabs. Fornece reputação de ficheiros, classificação de malware e dados de indicadores a partir de um corpus de dezenas de milhares de milhões de ficheiros analisados, entregues através de APIs e feeds.
Porque se destaca: A sua análise estática descompacta binários, instaladores, arquivos e documentos para classificar ameaças sem os executar. Isto fornece veredictos sobre artefactos que os feeds ao nível de pacotes nunca chegam a ver. As equipas de SOC utilizam-no para enriquecer os fluxos de trabalho de SIEM, SOAR e TIP com hashes de ficheiros, indicadores de rede e nomes de ameaças.
O que deve saber: Foi concebido para equipas de SOC e análise de malware e não para fluxos de trabalho de developers, sendo o preço exclusivamente para empresas. A ReversingLabs disponibiliza a sua análise de segurança da supply chain de software separadamente, no Spectra Assure. Preveja trabalho de integração para obter valor para além da consulta de hashes.
Como escolher um feed de threat intelligence
- Decida o que precisa que seja coberto: Os feeds de malware detetam pacotes criados para o atacar. Os feeds de vulnerabilidades detetam falhas em código legítimo. Alguns feeds fazem uma coisa, outros fazem ambas, e a maioria das equipas precisa de ambas.
- Decida se precisa de sinais de pré-divulgação: Uma base de dados de problemas conhecidos apenas informa sobre vulnerabilidades após alguém as reportar. Muitos maintainers corrigem problemas de segurança sem os divulgar. Se quiser detetar essas situações, precisa de um feed que leia alterações de código e não de um que aguarde por CVEs.
- Verifique a cobertura de ecossistemas além dos registos de pacotes: O npm e o PyPI recebem a maior parte da atenção, mas os atacantes também visam extensões de IDE, extensões de browsers e GitHub Actions. Um feed que se fica pelos registos deixa escapar superfícies de ataque ativas.
- Pondere as opções gratuitas face às comerciais: Os feeds gratuitos são suficientes para consultas de referência e para uma linha de base. O acesso comercial é importante quando necessita de utilização programática à escala, SLAs ou dados integrados nas suas próprias ferramentas. Decida se precisa de uma API ou apenas de um feed pesquisável.
- Tenha em conta a velocidade e a taxa de falsos positivos: Os ataques à supply chain ocorrem no espaço de horas, pelo que o tempo de deteção é a métrica principal. Um feed rápido que inunde a sua equipa com falsos positivos acaba por ser ignorado, por isso verifique como as conclusões são validadas.
- Verifique como a aplicação é efetuada: Algumas ferramentas protegem apenas as instalações executadas através de um wrapper ou de um comando específico. Os developers podem ignorar o wrapper, executar um gestor de pacotes diferente ou instalar a partir de uma máquina onde este não esteja configurado. A aplicação no próprio dispositivo abrange todas as instalações, independentemente de como são executadas.
- Verifique se o feed o ajuda a corrigir o que encontra: Uma vulnerabilidade detetada ainda deixa alguém encarregue de atualizar o pacote e gerir as dependências transitivas. Algumas ferramentas ficam-se pelo alerta, enquanto outras lhe entregam a correção. O Aikido Libraries, por exemplo, faz o backport de patches de segurança para a versão que fixou e envia um lockfile limpo como um merge request, incluindo para dependências em fim de vida (end-of-life) que já não podem ser atualizadas.
Conclusão
Os feeds de Threat Intelligence de open source monitorizam pacotes maliciosos e vulneráveis à medida que são publicados, dando às equipas uma forma de sinalizar ou bloquear dependências de risco. Para essa tarefa, o Aikido Intel é o sistema de alerta prévio mais forte desta lista:
- Está frequentemente entre os primeiros a detetar um ataque à cadeia de abastecimento (supply chain), normalmente poucos minutos após uma versão maliciosa ficar ativa.
- Monitoriza malware e vulnerabilidades pré-CVE num único feed.
- A base de dados completa está disponível para licenciamento através de uma API comercial.
- Alimenta o Safe Chain para bloqueio gratuito no momento da instalação e o Device Protection para aplicação de políticas em cada máquina de programador.
- Alimenta o Aikido Libraries, para que os pacotes com vulnerabilidades detetadas recebam versões corrigidas num dia. O Pin & Protect garante que a sua infraestrutura tem sempre os patches mais atualizados na versão do pacote que prefere utilizar.
{{walkthrough}}