

Acunetix é uma solução DAST para aplicações web e APIs mantida pela Invicti. Ele executa verificações predefinidas contra endpoints descobertos e compara respostas com assinaturas conhecidas para sinalizar classes de vulnerabilidade padrão e componentes desatualizados.
Mas a maioria das equipes que buscam o Acunetix hoje está pedindo coisas para as quais ele não foi construído. O DAST moderno agrupa monitoramento contínuo da superfície de ataque e descoberta automática de API a partir do tráfego em tempo real, capacidades que o Acunetix não possui ou restringe ao nível empresarial da Invicti. E com a disponibilidade de pentest de IA moderno, o DAST não é mais suficiente. Um pentest é uma simulação de ataque sensível ao contexto, avaliando como permissões e fluxos de trabalho interagem em condições reais. E quando uma revisão SOC 2 ou ISO 27001 se aproxima, as equipes precisam de relatórios de pentest com nível de auditoria.
As ferramentas abaixo são classificadas pela sua eficácia em comparação com o Acunetix para equipes que precisam de cobertura real de pentest juntamente com seu DAST.
TL;DR
Aikido Security é a alternativa mais forte ao Acunetix para equipes que desejam DAST e pentest de IA contínuo. O DAST de nível empresarial da Aikido executa testes autenticados, descoberta de API através de tráfego em tempo real e monitoramento da superfície de ataque, enquanto seu pentest de IA envia centenas de agentes autônomos para analisar a lógica de negócios, encadear descobertas e produzir relatórios SOC 2 e ISO 27001 prontos para auditoria no mesmo dia. Burp Suite, StackHawk, Invicti e Rapid7 completam a lista para equipes com necessidades mais específicas em torno de testes manuais, DAST nativo de CI ou compromissos de plataforma existentes.
Quais problemas o Acunetix visa resolver
A proposta do Acunetix é DAST automatizado para equipes que precisam verificar suas aplicações web e APIs em busca de classes de vulnerabilidades comuns, e ele faz esse trabalho bem o suficiente. Ele possui um grande banco de dados de vulnerabilidades que cobre as classes padrão do Top 10 OWASP. A varredura baseada em provas para certas categorias como SQLi e alguns XSS reduz falsos positivos nessas descobertas. E oferece cobertura em todos os principais protocolos de API, com os testes mais aprofundados em REST e SOAP.
Mas as capacidades da ferramenta são prejudicadas pelas limitações inerentes do DAST. O Acunetix produz uma saída de 'caixa de seleção'. Ele não analisa como sua aplicação deve se comportar e não encadeia descobertas em caminhos de ataque.
Ideal para: Pequenas e médias empresas que precisam de DAST automatizado e não exigem testes para fluxos de trabalho de lógica complexa ou pentest de nível de conformidade.
Por que as equipes procuram alternativas ao Acunetix
Um relatório DAST não é um pentest
Em alguns lugares, o Acunetix se apresenta como "software de teste de penetração automatizado". Sua própria página de produto o define como um scanner de vulnerabilidades e admite que ferramentas automatizadas não podem substituir totalmente o julgamento humano para falhas de lógica de negócios. "Automatizado" aqui significa automação baseada em regras, não raciocínio autônomo.
Isso significa que coisas como autorização quebrada, caminhos de ataque encadeados, IDORs, acesso a dados entre tenants e escalonamento de privilégios via fluxos de trabalho legítimos são invisíveis para o DAST porque o DAST não entende o que sua aplicação deve fazer. Ele dispara payloads em endpoints e avalia as respostas.
Para conformidade, essa lacuna se torna um impedimento. SOC 2 Tipo II, ISO 27001 e PCI DSS esperam evidências de teste de penetração. Entregar um relatório DAST e chamá-lo de pentest é o tipo de coisa que aparece em uma constatação de auditoria.
A escalabilidade é um desafio
Um portfólio de 10 aplicações no Acunetix pode facilmente se tornar 30-50 FQDNs licenciados, porque subdomínios consomem slots de licença separados, independentemente da base de código compartilhada, e cada FQDN precisa de sua própria autenticação, perfil de varredura e configuração de agente. A própria documentação do Acunetix confirma que subdomínios como api.example.com e app.example.com contam como dois alvos. Equipes que executam subdomínios de dev, staging, QA e prod sentem isso imediatamente.
Parte do stack da Invicti
O Acunetix é o produto de nível de entrada no portfólio da Invicti. As capacidades mais avançadas (ASPM, RBAC multi-equipe, correlação avançada DAST-SAST, o Network Traffic Analyzer e descoberta automática de API) estão com a Invicti e são restritas a níveis superiores. Equipes que superam o Acunetix não obtêm um caminho de upgrade natural dentro do mesmo produto. Elas são direcionadas para uma linha de produtos diferente, com preços e conversas de aquisição distintos.
O que procurar em uma alternativa ao Acunetix
O padrão mudou. Uma substituição moderna deve incluir:
- Pentest impulsionado por IA: Agentes autônomos que raciocinam sobre o comportamento da aplicação, encadeiam exploits e produzem descobertas validadas com provas de conceito funcionais.
{{pentest}}
- Escalabilidade sem atrito por FQDN: Sem consumo punitivo de licença para cada subdomínio.
- Descoberta automática de API a partir de tráfego ao vivo ou código: Você não pode testar os endpoints que não sabe que existem.
- Cobertura além do DAST: SAST, SCA, varredura de imagens de contêiner, postura de Cloud e teste de API na mesma plataforma, para que as descobertas possam ser facilmente correlacionadas.
Principais alternativas ao Acunetix
Aikido Security
O Aikido Security é a alternativa mais forte ao Acunetix para equipes que desejam capacidades de nível empresarial.
Especificamente sobre DAST, o Aikido Security cobre o que o Acunetix faz e adiciona capacidades que o Acunetix deixa de fora:
- Monitoramento contínuo da superfície de ataque que descobre subdomínios, ativos expostos e infraestrutura esquecida sem adicioná-los à contagem de licenças
- Descoberta automática de API a partir de tráfego ao vivo, para que você possa testar endpoints que nunca documentou
Em seguida, ele vai além do DAST com pentest de IA.
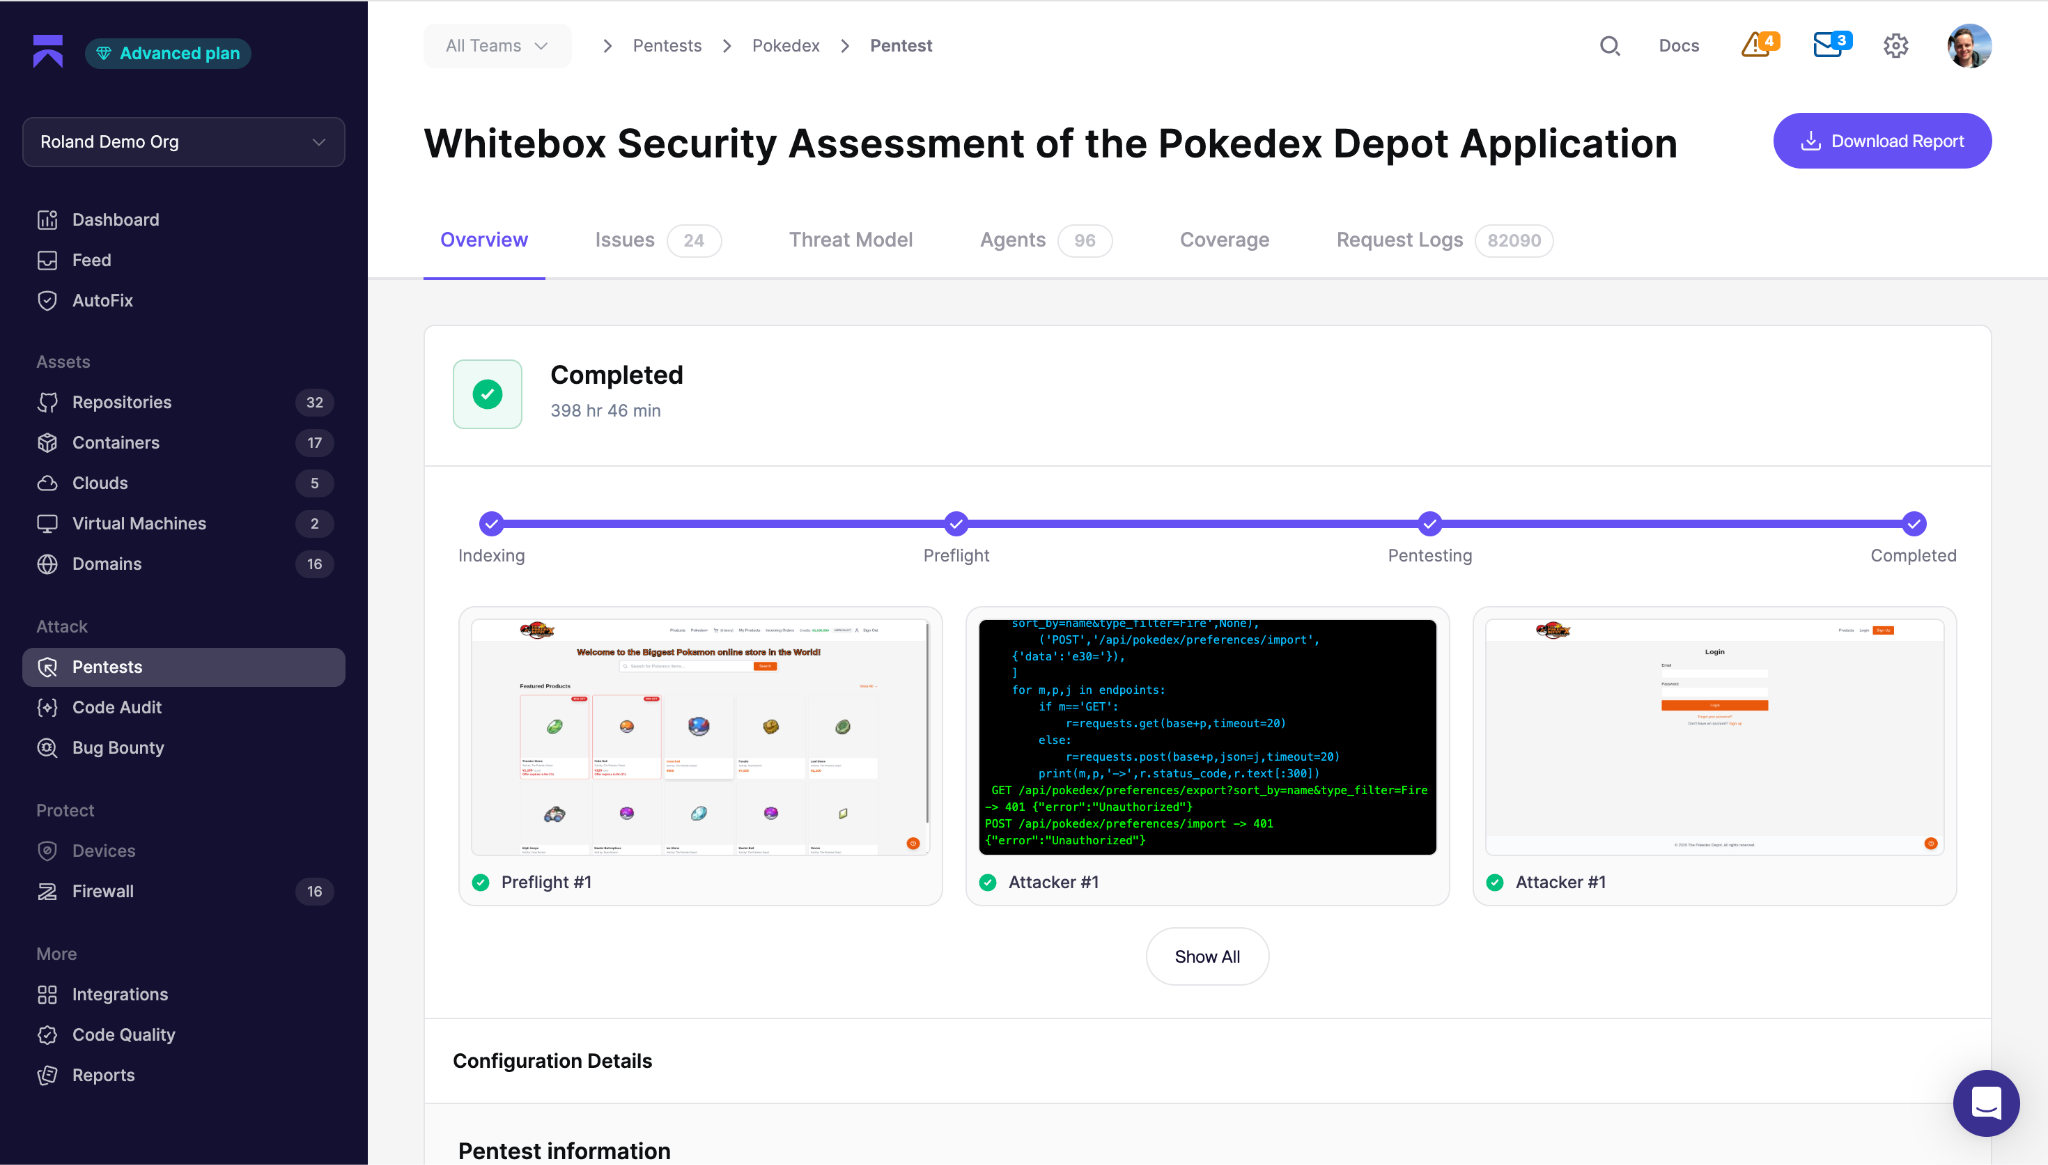
DAST testa sua aplicação externamente e relata o que consegue identificar por padrão. O pentest de IA faz algo estruturalmente diferente. Aikido Attack implanta centenas de agentes de IA autônomos que se comportam como pentesters reais, mapeando sua superfície de ataque e raciocinando sobre como sua aplicação deve funcionar. Os agentes exploram falhas para comprovar o impacto real e validam cada descoberta com uma prova de conceito funcional. Agentes separados reexploram cada descoberta para confirmar sua autenticidade, o que elimina a carga de triagem de falsos positivos que pode tornar os relatórios de pentest difíceis de analisar.
Crucialmente para conformidade, o Aikido produz relatórios de pentest SOC 2 e ISO 27001 com nível de auditoria em horas, em vez de semanas. Retestes estão incluídos por até 90 dias após as correções, incluindo a identificação de bypasses para suas correções de bugs.
Outra grande diferença é o escopo. O Acunetix informa o que está errado com o aplicativo em execução. O Aikido também faz isso e, além disso, incorpora SAST para identificar problemas no código-fonte que nunca chegam ao tempo de execução, SCA com Reachability analysis para informar quais dependências vulneráveis realmente importam, varredura de imagens de contêiner para sinalizar CVEs antes da implantação e detecção de malware para capturar coisas que aparecem no npm da noite para o dia. As correções passam pelo AutoFix, que abre o PR para você. As descobertas são encaminhadas para Jira, Slack ou onde quer que sua equipe já esteja.
Melhor para: Equipes que precisam de cobertura de pentest de nível empresarial juntamente com DAST de nível empresarial que abrange o que o Acunetix faz e muito mais.
{{walkthrough}}
Burp Suite
Uma ferramenta de teste manual bem conhecida. O Burp Suite Professional oferece um proxy de interceptação, o Burp Scanner e um vasto ecossistema de extensões. Sua força reside na flexibilidade do pentest manual. Se você tem um engenheiro de segurança experiente, o Burp é a ferramenta que ele procurará.
Sua limitação é que ele foi construído para profissionais individuais, e não para programas organizacionais. Ele não produz cobertura contínua por si só, não escala em um portfólio de aplicações sem um scripting significativo, e seu scanner automatizado herda os mesmos limites estruturais na lógica de negócios que toda ferramenta DAST possui.
Melhor para: Engenheiros de segurança individuais e pequenas equipes realizando testes manuais práticos, mas não para equipes que precisam das capacidades de raciocínio mais profundas do pentest automatizado.
Confira este artigo sobre alternativas ao Burp Suite para uma análise mais aprofundada.
StackHawk
O StackHawk se posiciona como um DAST construído para CI/CD. Suas descobertas aparecem em pull requests, a integração com GitHub Actions é nativa, e o modelo de varredura é projetado para rodar em cada build, em vez de ser um exercício de segurança out-of-band.
A desvantagem é a profundidade. O StackHawk é um produto DAST, o que significa que ele herda os mesmos limites estruturais que o Acunetix possui em relação à lógica de negócios e autorização complexa. Ele oferece uma experiência do desenvolvedor melhor que o Acunetix, mas pertence à mesma classe de ferramenta.
Melhor para: Equipes de engenharia que desejam DAST integrado em seu pipeline de CI, mas não para equipes que precisam de pentest de nível de conformidade.
Invicti
Invicti é o produto de nível empresarial da mesma empresa que gerencia o Acunetix. Ele inclui capacidades que o Acunetix não oferece, como descoberta automática de API e correlação avançada.
Os pontos negativos são os prazos de aquisição e o fato de que o Invicti ainda é uma plataforma centrada em DAST. Você obtém um DAST melhor que o Acunetix, mas não tem pentest autônomo ou a cobertura mais ampla de postura de segurança que uma plataforma moderna inclui.
Melhor para: Grandes empresas já investidas em ferramentas Invicti que desejam o conjunto completo de recursos DAST, mas não a escolha certa para equipes que precisam de pentest para conformidade.
Rapid7 (InsightAppSec)
O InsightAppSec da Rapid7 é o produto DAST em um portfólio de segurança mais amplo que abrange gerenciamento de vulnerabilidades e postura de Cloud. Se você já usa o Rapid7 para gerenciamento de vulnerabilidades de infraestrutura, adicionar o InsightAppSec oferece uma visão integrada.
O DAST em si é competente, mas comum. Ele possui limitações de lógica de negócios semelhantes às de outras ofertas puras de DAST, e uma narrativa de fluxo de trabalho do desenvolvedor mais fraca que o StackHawk ou o Aikido Security.
Melhor para: Organizações já padronizadas na plataforma Rapid7, mas não a escolha certa para equipes que buscam pentest moderno.
FAQ
<script type="application/ld+json">
[
{
"@context": "https://schema.org",
"@type": "TechArticle",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#article",
"mainEntityOfPage": {
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives"
},
"headline": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Acunetix is a DAST solution, but teams today need AI pentesting, attack surface monitoring, and automatic API discovery. Compare Aikido Security, Burp Suite, StackHawk, Invicti, and Rapid7 as Acunetix alternatives.",
"image": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/blog/top-acunetix-alternatives/og.png",
"width": 1200,
"height": 630
},
"author": {
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@type": "Organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev"
},
"sameAs": [
"https://www.linkedin.com/in/nicholas-thomson",
"https://x.com/nicholas-thomson"
]
},
"publisher": {
"@type": "Organization",
"@id": "https://www.aikido.dev#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png"
}
},
"datePublished": "2026-07-24T00:00:00+00:00",
"dateModified": "2026-07-24T00:00:00+00:00",
"wordCount": 2100,
"timeRequired": "PT9M",
"inLanguage": "en",
"keywords": [
"Acunetix alternatives",
"DAST",
"dynamic application security testing",
"AI pentesting",
"automated penetration testing",
"vulnerability scanning",
"application security",
"SOC 2 pentesting",
"ISO 27001 pentesting",
"API security testing",
"attack surface monitoring",
"Aikido Security",
"Burp Suite",
"StackHawk",
"Invicti",
"Rapid7 InsightAppSec",
"OWASP Top 10",
"IDOR",
"business logic testing"
],
"about": [
{
"@type": "SoftwareApplication",
"name": "Acunetix",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Web",
"url": "https://www.acunetix.com"
},
{
"@type": "Thing",
"name": "Dynamic Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Dynamic_application_security_testing"
},
{
"@type": "Thing",
"name": "Penetration testing",
"sameAs": "https://en.wikipedia.org/wiki/Penetration_test"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Burp Suite",
"applicationCategory": "SecurityApplication",
"url": "https://portswigger.net/burp"
},
{
"@type": "SoftwareApplication",
"name": "StackHawk",
"applicationCategory": "SecurityApplication",
"url": "https://www.stackhawk.com"
},
{
"@type": "SoftwareApplication",
"name": "Invicti",
"applicationCategory": "SecurityApplication",
"url": "https://www.invicti.com"
},
{
"@type": "SoftwareApplication",
"name": "Rapid7 InsightAppSec",
"applicationCategory": "SecurityApplication",
"url": "https://www.rapid7.com/products/insightappsec/"
},
{
"@type": "Thing",
"name": "SOC 2",
"sameAs": "https://en.wikipedia.org/wiki/System_and_Organization_Controls"
},
{
"@type": "Thing",
"name": "ISO 27001",
"sameAs": "https://en.wikipedia.org/wiki/ISO/IEC_27001"
},
{
"@type": "Thing",
"name": "PCI DSS",
"sameAs": "https://en.wikipedia.org/wiki/Payment_Card_Industry_Data_Security_Standard"
},
{
"@type": "Thing",
"name": "OWASP Top 10",
"sameAs": "https://owasp.org/www-project-top-ten/"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": [
".article-headline",
".article-tldr"
]
}
},
{
"@context": "https://schema.org",
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#alternatives-list",
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Ranked list of Acunetix alternatives for teams that need AI pentesting alongside DAST.",
"numberOfItems": 5,
"itemListOrder": "https://schema.org/ItemListOrderDescending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"description": "Enterprise-grade DAST with attack surface monitoring and automatic API discovery, plus AI pentesting with hundreds of autonomous agents that produce audit-ready SOC 2 and ISO 27001 reports."
},
{
"@type": "ListItem",
"position": 2,
"name": "Burp Suite",
"url": "https://portswigger.net/burp",
"description": "Industry-standard manual security testing tool with an interception proxy, automated scanner, and large extension ecosystem. Built for individual practitioners."
},
{
"@type": "ListItem",
"position": 3,
"name": "StackHawk",
"url": "https://www.stackhawk.com",
"description": "DAST built for CI/CD with native GitHub Actions integration and pull request findings. Same structural DAST limits on business logic."
},
{
"@type": "ListItem",
"position": 4,
"name": "Invicti",
"url": "https://www.invicti.com",
"description": "Enterprise-tier DAST from the same company as Acunetix. Adds automatic API discovery and advanced correlation but remains DAST-centric without autonomous pentesting."
},
{
"@type": "ListItem",
"position": 5,
"name": "Rapid7 InsightAppSec",
"url": "https://www.rapid7.com/products/insightappsec/",
"description": "DAST product within Rapid7's broader security portfolio spanning vulnerability management and cloud posture. Competent DAST with weaker developer workflow integration."
}
]
},
{
"@context": "https://schema.org",
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Is DAST enough for compliance?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not for most standards that require pentesting evidence. SOC 2, ISO 27001, and PCI DSS specifically call for penetration testing, which requires reasoning about application behavior in ways DAST doesn't do. A DAST report can be one input, but on its own it isn't a pentest, and auditors know the difference."
}
},
{
"@type": "Question",
"name": "Can automated tools replace human pentesters?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Traditional automated tools like DAST can't. They match against known signatures and can't reason about your application. AI pentesting is a different category: autonomous agents that plan, reason, and chain exploits at machine speed, then validate with proof-of-concepts. The 2026 model is autonomous agents for breadth and continuous coverage, humans for the highest-stakes validation."
}
},
{
"@type": "Question",
"name": "How does Acunetix pricing work?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix licenses by Fully Qualified Domain Name (FQDN). Each subdomain is a separate FQDN, so license count scales with infrastructure sprawl rather than application count. All prices are quote-based on Acunetix's own site."
}
},
{
"@type": "Question",
"name": "What's the difference between Acunetix and Acunetix 360?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix is the standalone product. Acunetix 360 (formerly Netsparker Enterprise) adds gRPC API testing, reusable authentication profiles, and other capabilities missing from the base product. They're often treated as one product in marketing but they're separately licensed."
}
}
]
},
{
"@context": "https://schema.org",
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"item": "https://www.aikido.dev/blog/top-acunetix-alternatives"
}
]
}
]
</script>


