

As empresas sabem que tipo de dados sensíveis possuem, mas nem sempre sabem onde todos eles acabaram ou quem pode aceder-lhes, especialmente a nível empresarial. Dados pessoais como nomes e endereços de email, detalhes de cartões de pagamento, registos de saúde, Secrets e tokens, e agora tudo o que é introduzido em funcionalidades de IA, são exemplos de informações pessoalmente identificáveis (PII) e dados regulados pelos quais leis como o RGPD e a HIPAA o responsabilizam.
O problema é que os dados não ficam parados. O email de um cliente introduzido num formulário de registo pode passar por uma API, chegar ao Postgres, ser copiado para o Snowflake e, mais tarde, ser puxado para um prompt de IA.
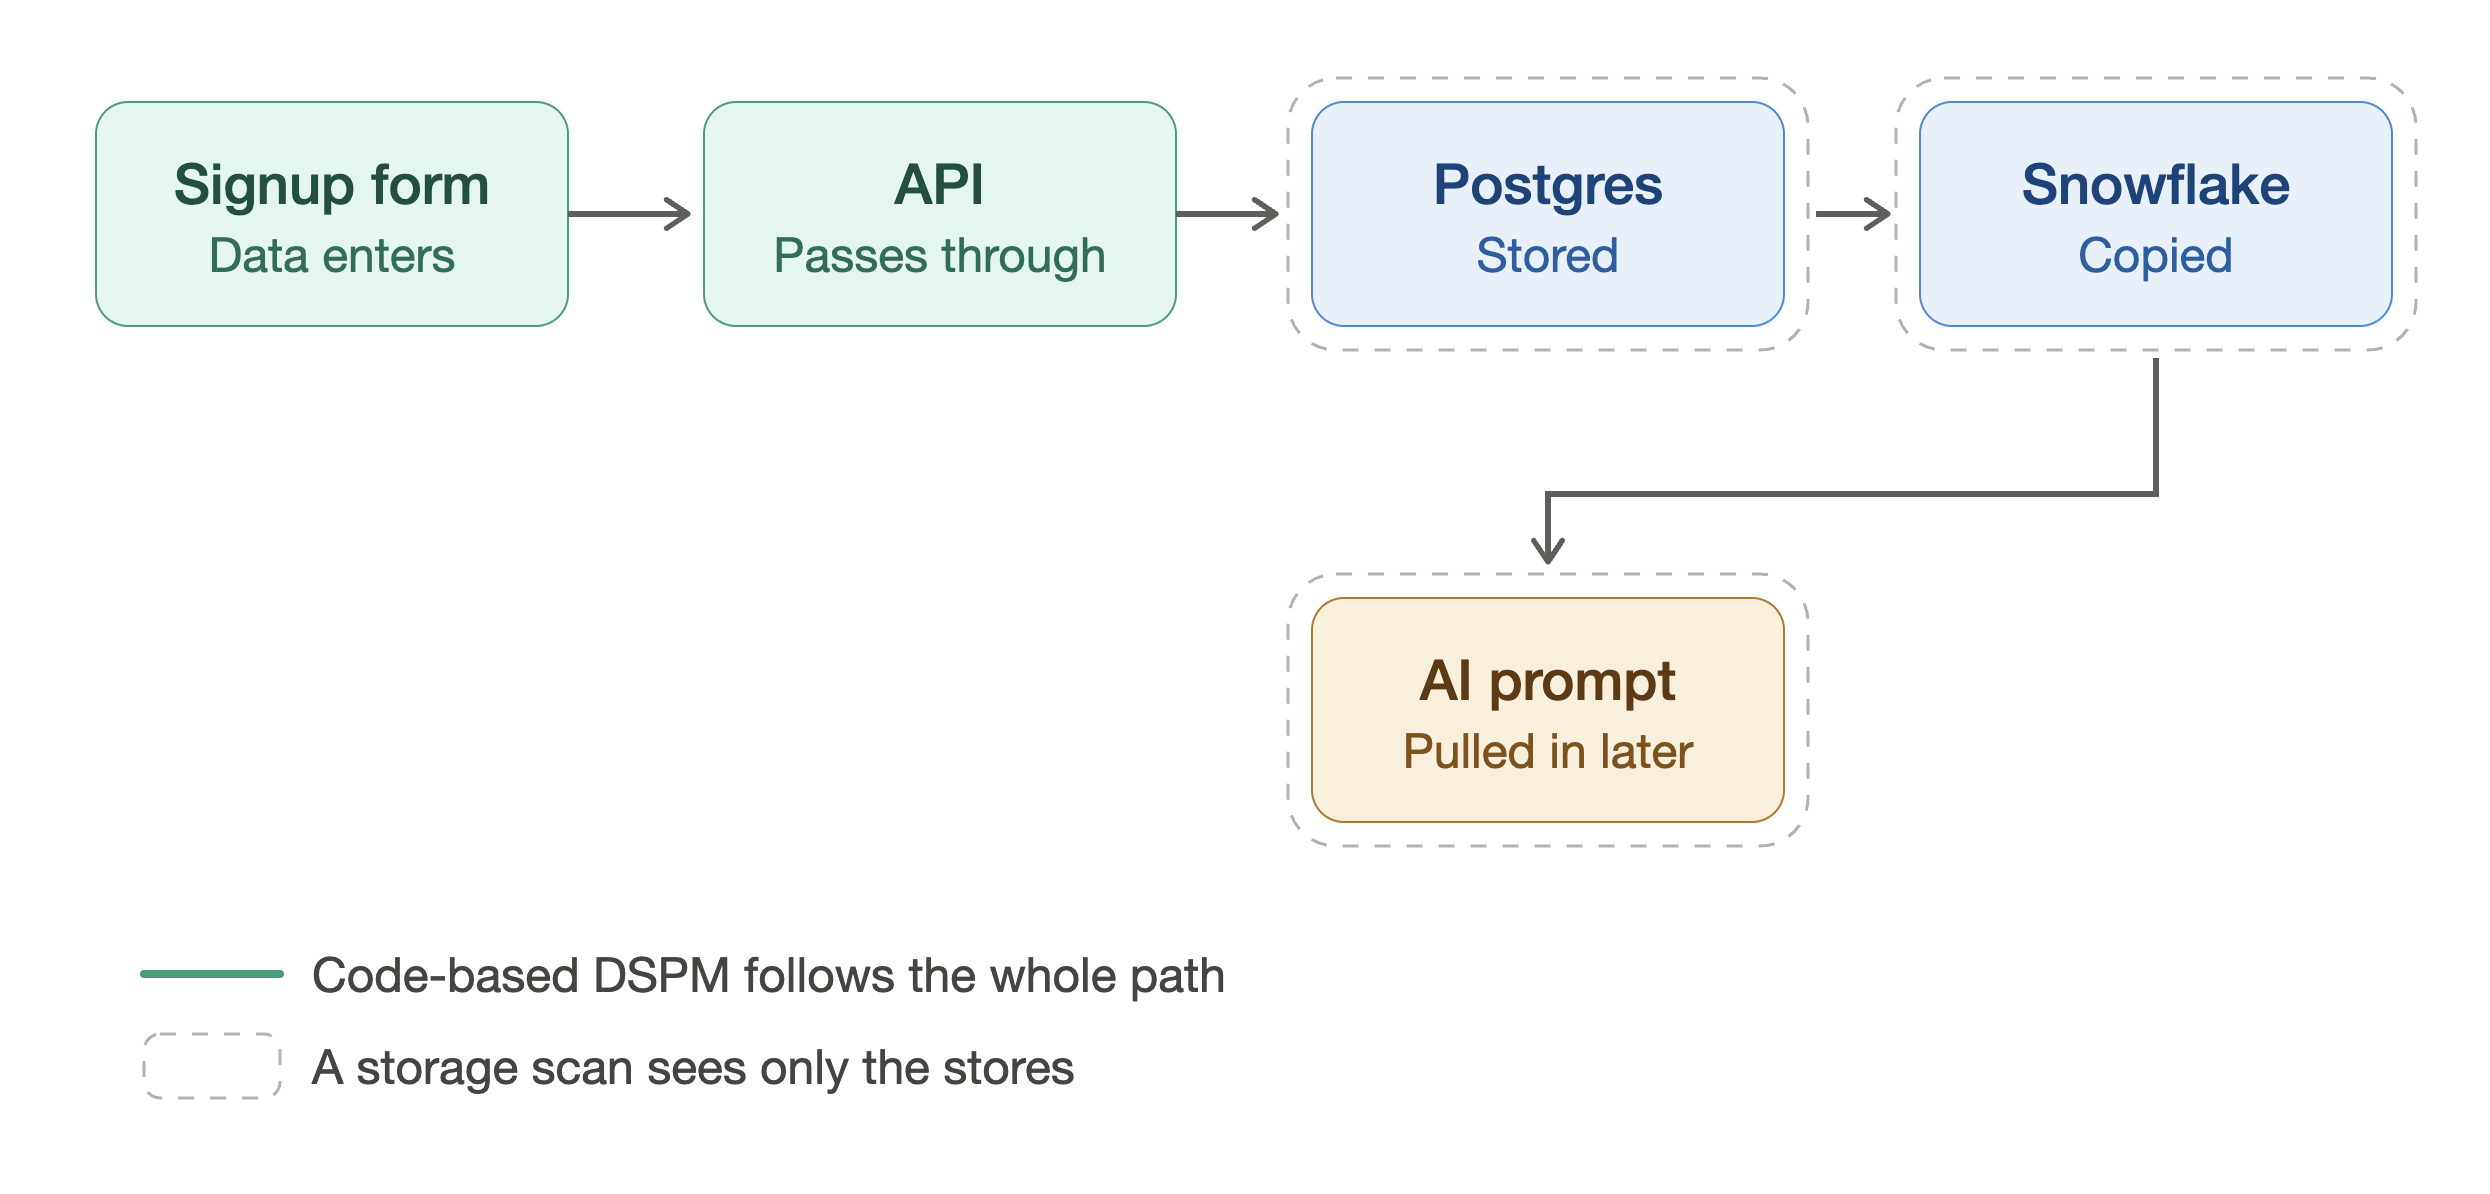
As ferramentas de DSPM (Data Security Posture Management) mapeiam onde estão os seus dados sensíveis e onde estão expostos, porque perder o rasto sai caro. Uma violação que abranja vários ambientes custa em média 5,05 milhões de dólares e demora 276 dias a detetar e conter, de acordo com o relatório de 2025 da IBM Cost of a Data Breach.
As ferramentas de DSPM em 2026 dividem-se em duas categorias. As ferramentas tradicionais ligam-se diretamente às suas bases de dados, buckets e data warehouses e leem o que está lá dentro, informando depois que existem dados pessoais num sítio onde não deveriam estar, como um email ou número de cartão num registo. Isso é útil, mas fica-se por aí. Indica-lhe que os dados existem, mas não qual a parte da aplicação que os colocou lá nem como corrigi-lo.
As ferramentas baseadas em código leem o seu código em vez disso. Em vez de se ligarem aos dados, rastreiam a forma como um campo viaja através da aplicação que o cria e move, sem nunca tocar nos dados de produção. Assim, em vez de "foram encontrados dados pessoais neste registo", obtém o caminho exato do código que o provocou, os campos expostos e a alteração que o corrige.
Esta publicação compara a forma como as principais ferramentas executam cada uma das tarefas e com que eficácia. Analisamos:
- Aikido Security
- Wiz
- Cyera
- Varonis
- Orca
{{cta}}
TL;DR
Se precisa de DSPM para detetar e corrigir a forma como os dados ficam expostos, o Aikido é a nossa escolha. O seu DSPM baseado em código lê os seus esquemas e modelos ORM para rastrear a forma como os dados sensíveis se movimentam através da sua aplicação, sem nunca se ligar a informações confidenciais. Cada descoberta indica o ficheiro e a linha exatos e inclui um pull request que a corrige, sendo os resultados obtidos em minutos. O Aikido abrange a camada de aplicação, onde a maioria das exposições é efetivamente criada, e conjuga-a com o CSPM para a camada de armazenamento. Se precisar de inventariar os dados já presentes no seu sistema, o Wiz e o Orca fazem-no como um módulo integrado numa plataforma cloud ampla; o Cyera e o Varonis fazem-no como um produto dedicado.
DSPM baseado em código vs. baseado em armazenamento
As ferramentas de DSPM baseadas em armazenamento ligam-se às suas bases de dados e warehouses e leem o respetivo conteúdo. São eficazes a localizar dados que foram copiados para algum lado e esquecidos, como uma cópia de segurança repleta de registos de produção armazenada num bucket que ninguém verifica há um ano. No entanto, necessitam de acesso de leitura aos seus dados e, uma vez que identificam dados confidenciais pelo seu aspeto e não pela leitura do código, ficam-se pelo local onde os dados residem. Uma ferramenta de armazenamento consegue indicar-lhe que existe PII num registo, mas não qual a parte da aplicação que o escreveu lá nem qual a alteração que o impediria.
O DSPM baseado em código lê o código da sua aplicação para rastrear a forma como os dados fluem, desde as APIs e os modelos ORM que os movimentam até às chamadas de registo (logging) e integrações de IA que os podem divulgar. Nunca acede aos seus dados e, como lê nomes de campos e esquemas em vez de adivinhar o que são os dados pelo seu aspeto, produz menos falsos positivos e consegue apontar o caminho exato do código que criou a exposição, frequentemente com a correção associada.
O DSPM baseado em código também consegue detetar a exposição antes de esta acontecer, visto que uma ferramenta de armazenamento apenas localiza dados confidenciais quando estes já se encontram num registo ou bucket, ao passo que a leitura do código assinala a linha de registo de risco ou a resposta de API excessivamente ampla no pull request, antes de chegar à produção. Vai também além da exposição, verificando se os dados são manuseados com segurança em cada passo, como por exemplo se a encriptação é efetuada corretamente ou se um fluxo poderá reencaminhar campos confidenciais para locais indevidos. O princípio é que, se o código criou a exposição, a correção deve ser feita no código.
O que procurar numa ferramenta de DSPM
- Precisa de acesso aos seus dados sensíveis? Algumas ferramentas ligam-se aos seus repositórios de dados e leem ou amostram os conteúdos; outras funcionam a partir do seu código e nunca acedem aos dados. Ler os dados permite classificar o que realmente lá está, mas significa conceder acesso à produção. Trabalhar a partir do código evita esse acesso, mas apenas vê os dados referenciados pelo código.
- Consegue encontrar dados onde fluem e onde repousam? A descoberta baseada em bases de dados é a forma de encontrar dados esquecidos a que nenhum código já aponta. A descoberta baseada em código é a forma de detetar dados em trânsito, como um número de telefone incluído num payload de webhook para terceiros antes de ser armazenado. Ambas cobrem diferentes pontos cegos, pelo que poderá precisar de ambas.
- Quantos falsos positivos? As ferramentas que adivinham a sensibilidade com base em padrões sinalizam todos os números de nove dígitos como um SSN. As ferramentas baseadas em código que leem nomes de campos e esquemas sabem o que é um campo sem adivinhar, o que resulta em menos falsos positivos.
- Mapeia a exposição e como aconteceu? Saber que os PII estão num registo (log) indica que existe um problema, mas deixa a triagem para si. Procure uma ferramenta que rastreie a origem, seja o caminho de código que a escreveu ou a configuração incorreta que expôs o armazenamento.
- Corrige o que encontra? As melhores ferramentas sugerem uma correção através de um pull request real ou de uma alteração de configuração que pode rever e aplicar.
- Associa as descobertas a obrigações de conformidade? Uma descoberta em bruto, como um "padrão de registo inseguro", deixa trabalho de mapeamento de conformidade por fazer. As ferramentas mais úteis associam o problema a regras de conformidade. Dados de identificação pessoal (PII) registados sem mascaramento entram em conflito com os requisitos de minimização e retenção de dados, e os registos que sobrevivem a um pedido de eliminação estão diretamente relacionados com o GDPR e a CCPA, que só podem ser corrigidos na própria lógica de eliminação.
Principais ferramentas de DSPM 2026
DSPM baseado em código
Aikido Security
O DSPM baseado em código da Aikido é executado como uma Auditoria de Exposição de Dados na sua análise de código com IA. Em vez de se ligar aos seus repositórios de dados, utiliza agentes de LLM para ler o seu código e ficheiros relacionados, mapeando como os dados sensíveis são criados, movidos, armazenados e expostos, sem nunca tocar nos dados de produção. Rastreia campos sensíveis desde as origens, corpos de pedidos, uploads de ficheiros, leituras de bases de dados e configurações, até aos destinos (sinks), registos (logs), APIs de terceiros, prompts de LLM, caches e armazenamento. Cada descoberta indica o ficheiro e a linha exatos, explica o fluxo de dados e indica o risco de exposição.
"A maioria dos incidentes de segurança de dados só é detetada após ocorrer. A abordagem orientada para o código da Aikido para DSPM permite que as equipas intersetem configurações incorretas dispendiosas antes de acontecerem." — James Berthoty, Fundador & Lead Analyst, Latio
O que encontra
- Exposição excessiva de APIs. Endpoints que devolvem mais campos do que aqueles a que o chamador tem direito e falta de verificações de propriedade do inquilino (tenant-ownership). Uma página de perfil público mostra um nome e um avatar, mas o endpoint /me subjacente devolve todo o registo de utilizador, incluindo date_of_birth, que é enviado para o browser a cada carregamento.
- Registos (logs) e exportações inseguros. PII e Secrets não mascarados em registos de aplicações, traces e dumps. O controlador de checkout regista o objeto de faturação completo num pagamento falhado, incluindo e-mail, telefone e os últimos quatro dígitos do cartão, e envia-os para o Datadog.
- Partilha excessiva com terceiros e IA. Dados de clientes e Secrets enviados para fornecedores, analíticos, prompts de LLM e bases de dados vetoriais além do necessário.
- Credenciais em URLs. Tokens e chaves de API em query strings, redirecionamentos e URLs de clone, onde os registos e o histórico do browser as podem capturar.
- Armazenamento fraco. Dados regulados armazenados sem encriptação, ou com base64, MD5 ou SHA-1 a substituir a encriptação real.
- Eliminação incompleta. Fluxos de eliminação que removem a linha do utilizador, mas deixam documentos, tickets e registos associados.
Da descoberta à correção
Quando a correção ocorre ao nível do código, o AutoFix abre um pull request que pode rever e integrar (merge), sem necessidade de atribuir um ticket a outra equipa. Pode voltar a testar qualquer descoberta para confirmar que foi resolvida. Como a auditoria é executada em repositórios já ligados à Aikido, não há nenhuma nova fonte de dados a integrar, e cada auditoria consome créditos da sua Aikido Wallet.
Como se integra com a cloud e a conformidade
Como funciona a partir do código, a auditoria mapeia o que as suas aplicações fazem com os dados, pelo que os dados a que nenhum código faz referência, como uma exportação esquecida num bucket antigo, constituem uma questão de configuração de cloud e não de código. O CSPM do Aikido cobre essa vertente a partir da mesma plataforma, juntamente com funções IAM com permissões excessivas e arquivos de dados não autenticados, para que a camada de código e a camada de cloud permaneçam integradas. E uma vez que as descobertas mapeiam dados regulados ao abrigo do HIPAA e do PCI DSS (além do GDPR), estas ligam-se ao produto de Compliance do Aikido, transformando-as em evidências de auditoria.
Ideal para: Equipas empresariais que pretendem detetar e corrigir a exposição de dados na origem, sem conceder acesso a dados de produção, e manter os dados regulados em conformidade com o RGPD e o PCI DSS.
{{walkthrough}}
Plataformas DSPM dedicadas
Cyera
A Cyera oferece um DSPM nativo de IA e sem agentes que se liga aos seus ambientes de Cloud, SaaS e locais para localizar e classificar dados sensíveis. Implementa-se rapidamente, com os utilizadores a reportar uma ampla visibilidade em poucos dias, sendo altamente considerada pela precisão na classificação.
No entanto, tal como a maioria das outras ofertas aqui presentes, a Cyera precisa de acesso aos seus dados sensíveis para funcionar. Também tende a mapear onde esses dados residem em vez de impulsionar a correção, pelo que o valor obtido depende da maturidade da sua própria governação. As equipas sem um programa maduro de governação de dados podem acumular conclusões sem as transformar em soluções. A comunicação de relatórios é outra queixa comum, com as exportações personalizadas a exigirem frequentemente a ajuda do fornecedor e a reporting ao nível executivo ainda subdesenvolvida.
Ideal para: Equipas que precisam rapidamente de visibilidade sobre os dados, mas devem estar preparadas para liderar a remediação por conta própria, uma vez que a Cyera é mais forte na deteção de dados do que na remediação.
Varonis
A Varonis é conhecida por revelar o contexto de acesso. Para além de detetar dados sensíveis, mapeia exatamente quem e o que consegue aceder a cada ficheiro ou registo, rastreando os direitos e as hiperligações de partilha que constituem o acesso real, monitorizando de seguida a forma como esse acesso é utilizado.
A Varonis cresceu no âmbito da governação de ficheiros locais, pelo que a sua cobertura de dados nativos da Cloud não se equipara às ferramentas criadas com foco na Cloud, e as equipas com estruturas maioritariamente na Cloud podem considerá-la mais pesada do que o necessário. A profundidade depende da recolha de dados de atividade extensivos, o que torna a implementação e operacionalização mais lentas do que a maioria das ferramentas aqui presentes, e os revisores apontam um custo elevado e preços complexos como fatores adicionais.
Ideal para: Equipas cujos dados sensíveis se encontram principalmente em partilhas de ficheiros e M365 e que necessitam de uma governação de acesso profunda sobre os mesmos, sendo pouco adequada se os seus dados forem maioritariamente nativos da Cloud ou se pretender uma solução leve de implementar.
Plataformas unificadas com DSPM integrado
Wiz
O Wiz oferece acesso API sem agentes e apenas de leitura, com integração rápida em contas Cloud, posicionando cada conclusão de dados no respetivo gráfico de segurança, juntamente com a exposição de identidades e da rede, para que possa ver quem consegue aceder a dados sensíveis. Essa correlação permite que as equipas que já utilizam o Wiz avaliem uma conclusão de dados tendo em conta a sua exposição real e façam a triagem no mesmo local onde gerem o resto do seu risco na Cloud.
Tal como acontece com as outras soluções, é necessário conceder-lhe acesso aos seus dados sensíveis, e o Wiz recolhe amostras de registos de dados de produção para classificar vulnerabilidades. Como o DSPM é um módulo integrado no CNAPP e não o produto principal, a sua cobertura de repositórios de dados é mais limitada do que a das plataformas criadas para esse efeito. As avaliações dos utilizadores indicam margem para melhoria na deteção de dados sensíveis e financeiros, bem como uma gama ainda limitada de repositórios de dados suportados. A remediação consiste no contexto do gráfico aliado a snippets de IaC que aplica por si próprio, e uma conclusão só é resolvida após o Wiz voltar a analisar o recurso no seu ciclo seguinte.
Orca
A análise sem agentes do Orca deteta e classifica dados em repositórios na Cloud sem implementar agentes, associando a sensibilidade dos dados ao acesso, à exposição e aos caminhos de ataque. Desta forma, um repositório com dados reais de clientes é priorizado em relação a outro que contenha dados de teste. Esse contexto permite que o Orca, por exemplo, coloque um repositório acessível publicamente com dados reais de clientes à frente de dados bem controlados, para que as equipas façam a triagem da exposição real.
Tal como o resto deste grupo, necessita de acesso aos seus dados sensíveis para funcionar. O respetivo DSPM também está integrado num CNAPP abrangente, pelo que o âmbito alargado aumenta a sobrecarga de avaliação e operacionalidade, e a proteção em tempo real não é nativa do modelo sem agentes, exigindo a implementação do sensor de runtime.
Ideal para: Utilizadores atuais do Orca que pretendem visualizar as conclusões de dados na mesma vista de caminhos de ataque que os restantes riscos na Cloud, mas não para equipas que procuram uma ferramenta de segurança de dados autónoma e focada.
De que ferramenta DSPM precisa realmente em 2026
Uma ferramenta de armazenamento indica que existe um número de cartão num registo. Uma ferramenta baseada em código rastreia-o até à chamada de registo que o colocou lá e fornece o pull request para o remover. A maioria das equipas precisa de ambas, uma vez que dados esquecidos em repouso e dados a transitar por caminhos de código ativos são pontos cegos diferentes. Mas a exposição que lhe traz prejuízos é normalmente gerada na aplicação. O Aikido Security lê os seus esquemas e modelos ORM para detetar o problema antes de chegar a produção, indica exatamente o ficheiro e a linha, e inclui um pull request que o corrige, mapeado para as suas obrigações ao abrigo do RGPD e PCI DSS.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" }
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026.png",
"contentUrl": "https://www.aikido.dev/blog/top-dspm-tools-2026.png"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top DSPM tools in 2026",
"item": "https://www.aikido.dev/blog/top-dspm-tools-2026"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026",
"name": "Top DSPM Tools in 2026: Compared and Ranked",
"description": "Compare the top DSPM tools of 2026, Aikido, Wiz, Cyera, Varonis, and Orca, on data access, remediation, and how they find exposure.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb" },
"inLanguage": "en-US",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": ["BlogPosting", "TechArticle"],
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"headline": "Top DSPM tools in 2026",
"description": "The top DSPM tools of 2026 compared. How code-based and storage-based tools differ on data access, accuracy, and fixing exposure at the source.",
"datePublished": "2026-09-01",
"dateModified": "2026-09-01",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"inLanguage": "en-US",
"wordCount": 2600,
"timeRequired": "PT12M",
"articleSection": "DevSec Tools & Comparisons",
"keywords": [
"DSPM",
"Data Security Posture Management",
"code-based DSPM",
"storage-based DSPM",
"data exposure",
"PII",
"CSPM",
"cloud data security",
"data security tools 2026"
],
"about": [
{
"@type": "DefinedTerm",
"name": "Data Security Posture Management",
"alternateName": "DSPM",
"description": "A category of tools that find, classify, and monitor sensitive data and flag where it is exposed."
},
{ "@type": "Thing", "name": "Data exposure" },
{ "@type": "Thing", "name": "Personally identifiable information" },
{ "@type": "Thing", "name": "Cloud data security" }
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Wiz",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.wiz.io"
},
{
"@type": "SoftwareApplication",
"name": "Cyera",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.cyera.io"
},
{
"@type": "SoftwareApplication",
"name": "Varonis",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.varonis.com"
},
{
"@type": "SoftwareApplication",
"name": "Orca Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://orca.security"
},
{ "@type": "Thing", "name": "GDPR" },
{ "@type": "Thing", "name": "HIPAA" },
{ "@type": "Thing", "name": "PCI DSS" },
{ "@type": "Thing", "name": "CCPA" }
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#itemlist",
"name": "Top DSPM tools in 2026",
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"numberOfItems": 5,
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev/cloud/dspm"
},
{
"@type": "ListItem",
"position": 2,
"name": "Wiz",
"url": "https://www.wiz.io"
},
{
"@type": "ListItem",
"position": 3,
"name": "Cyera",
"url": "https://www.cyera.io"
},
{
"@type": "ListItem",
"position": 4,
"name": "Varonis",
"url": "https://www.varonis.com"
},
{
"@type": "ListItem",
"position": 5,
"name": "Orca Security",
"url": "https://orca.security"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "What is DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "DSPM stands for Data Security Posture Management. These tools work out where an organization stores sensitive data, what type it is, and whether it is at risk, for example because it is not encrypted or the wrong people can access it. Most do this by connecting to your databases and cloud storage and reading what is inside."
}
},
{
"@type": "Question",
"name": "What is code-based DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Instead of scanning your data stores, code-based DSPM analyzes the application that handles the data: your code, ORM models, API definitions, infrastructure as code, and CI/CD pipelines. From those it works out where sensitive data is created, stored, exposed, and leaked, and which code change fixes each problem."
}
},
{
"@type": "Question",
"name": "How can Aikido do DSPM without accessing my data?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Your repos already contain the information other tools try to find by scanning data. Schemas and ORM models describe what you store. Storage calls and infrastructure config describe where it goes. Encryption logic describes how it is protected. Aikido reads all of this with the same read-only access as its other products."
}
},
{
"@type": "Question",
"name": "Why does code-based analysis produce fewer false positives?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Tools that scan data contents have to guess what a piece of data is based on how it looks, and wrong guesses become false positives. Code-based tools read your field names and schemas instead, so they know what the data is without guessing."
}
},
{
"@type": "Question",
"name": "Which compliance frameworks does DSPM help with?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Any framework that requires you to know where regulated data lives and prove it is handled safely. That includes GDPR and CCPA for personal data, HIPAA for health data, and PCI DSS for cardholder data, all of which expect data minimization, controlled access, and proper deletion. A code-based approach helps by tying each finding to the obligation it touches, and Aikido's Compliance product turns those findings into audit evidence."
}
},
{
"@type": "Question",
"name": "What about data that no code touches, like old buckets or forgotten exports?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Code-based DSPM maps what your applications do with data. If an old bucket exists but no code references it, this will not see it. That is a cloud configuration problem, and CSPM covers it."
}
},
{
"@type": "Question",
"name": "How does this relate to CSPM and ASPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They answer different questions about different layers. CSPM checks whether your cloud is configured safely, flagging things like a public bucket or an over-permissioned role. ASPM tracks vulnerabilities across your application security tools and helps you prioritize them. Aikido's code-based DSPM sits alongside both, tracing how your application creates, moves, and exposes sensitive data, and how to fix it in the code."
}
}
]
}
]
}
</script>


