

GitHub Advanced Security (GHAS) é o pacote de segurança complementar do GitHub, criado para detetar vulnerabilidades no seu código e impedir fugas de Secrets antes de chegarem a produção. É executado dentro dos seus repositórios, utilizando CodeQL para análise estática e Dependabot para alertas de dependências. Desde abril de 2025, é comercializado como dois produtos autónomos, GitHub Secret Protection e GitHub Code Security, disponíveis nos planos GitHub Team e Enterprise, em vez de apenas no plano Enterprise.
No entanto, muitas organizações estão agora a explorar alternativas devido à sua configuração complexa, resultados ruidosos e preços elevados.
O GHAS sobrecarrega frequentemente os programadores com alertas e falsos positivos, e o seu preço por autor de commits (committer) acumula-se rapidamente à medida que as equipas crescem. Na prática, o que deveria ser uma rede de segurança útil pode transformar-se numa fonte de atrito e fadiga. Eis o que alguns dos seus utilizadores têm a dizer:

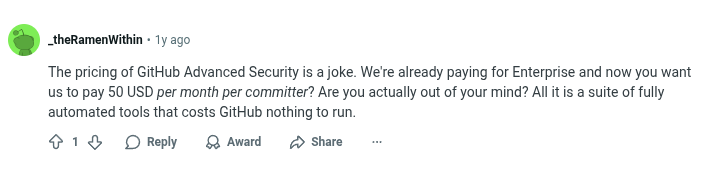

Usuários também compartilharam:
“Depois de deixar um dos players legados, fizemos um sprint completo e achamos o GHAS decepcionante em algumas frentes...” – Usuário do Reddit (r/cybersecurity)
Para muitas equipes, os pontos problemáticos incluem fadiga de alertas (muitas descobertas de baixo valor e falsos positivos), cobertura limitada (apenas código hospedado em repositórios GitHub, sem Cloud ou Containers), precificação apenas para Enterprise e a falta de uma experiência developer-first. Se isso soa familiar, pode ser hora de procurar alternativas que melhor se adequem às suas necessidades.
TL;DR
Aikido Security se destaca como a alternativa número 1 ao GitHub Advanced, fornecendo soluções de segurança com uma experiência moderna e developer-first. Ele se destaca em primeiro lugar porque é construído pensando no usuário final; o que significa melhor experiência para o desenvolvedor e um roadmap de produto mais inovador. No backend, o GitHub usa um motor SAST que é sensível à versão porque precisa compilar o código. Aikido, por outro lado, usa OpenGrep, que é um motor que não precisa compilar. O resultado? Para monorepos grandes, o scanner não terá timeout como acontece com o GitHub AS, e para todos os repositórios, Aikido se destaca pelo desempenho e qualidade das descobertas.
Em segundo lugar, para usuários que desejam mais cobertura de segurança, Aikido oferece muito mais: DAST e segurança de API, proteção em tempo de execução, IaC, Reachability analysis, segurança na Cloud (CSPM), testes de penetração com IA e um firewall incorporado no aplicativo. Esses recursos são os melhores da categoria como soluções autônomas, podem ser integrados de forma modular ou podem ser fornecidos como uma plataforma de segurança completa, dependendo das necessidades da sua organização. Para se beneficiar de todas as capacidades que Aikido oferece, os usuários do GitHub Security teriam que aproveitar múltiplas ferramentas como GitHub Secrets Protection, GitHub Code Security, Stackhawk e muito mais.
Além disso, ele se integra aos seus pipelines e IDEs para escanear código, dependências, Containers, IaC – e o que mais for necessário – em segundo plano, e então usa triagem por IA para eliminar ~85% do ruído. Inúmeras organizações substituíram completamente o GitHub Advanced Security pelo Aikido Security.
Comparação entre GitHub Advanced Security e Aikido
Se você está pronto, aqui estão nossas principais alternativas ao GitHub Advanced:
- Aikido Security: plataforma de segurança completa de nível empresarial
- Bearer: SAST com foco em privacidade e conformidade
- Checkmarx One: AppSec unificado
- SonarQube/SonarCloud: plataforma de qualidade de código com SAST incorporado
- SpectralOps: análise leve e rápida baseada em CLI
Explorando as principais ferramentas de segurança além das opções nativas do GitHub? Confira nosso Top AppSec Tools in 2026 para um guia selecionado sobre as principais soluções de segurança de aplicações que as equipes estão usando hoje.
O que é GitHub Advanced Security?
O GitHub Advanced Security é o pacote de segurança de aplicações integrado do GitHub. Desde abril de 2025, está disponível como dois produtos autónomos, GitHub Secret Protection e GitHub Code Security, nos planos Team e Enterprise. Inclui:
- Code Scanning (SAST): Escaneia código usando CodeQL para detectar vulnerabilidades comuns como XSS ou SQL injection.
- Secret Scanning & Push Protection: encontra e bloqueia chaves de API expostas ou credenciais no histórico do git ou em pushes em tempo real.
- Segurança de dependências: Ajuda a proteger as suas dependências open-source com o Dependabot.
- GitHub Workflow Integration: Os resultados aparecem em PRs e na aba de Segurança.
Porque procurar alternativas?
Mesmo com o apoio do GitHub, o GitHub Advanced Security tem seus limites:
- Altos Falsos Positivos: Desenvolvedores frequentemente têm dificuldade em triar achados de baixo valor.
- Âmbito de cobertura limitado: O GHAS não abrange IaC, varredura de contêineres, segurança na nuvem ou gestão da postura na nuvem, áreas principais agora abordadas por ferramentas como a Aikido Security.
- Preços e acesso empresarial: Só está disponível no GitHub Enterprise e o seu preço pode ser elevado ao escalar.
- Problemas de Experiência do Desenvolvedor: A configuração é complicada em comparação com plataformas dev-first como a segurança CI/CD do Aikido.
- Lacunas de Política e Integração: Faltam as personalizações avançadas ou integrações que muitas equipes esperam atualmente.
Critérios principais para escolher uma alternativa
Ao procurar alternativas ao GitHub Advanced, aqui está o que priorizar:
- Cobertura: Ferramentas como o Aikido oferecem segurança em code, open source, IaC, secrets e cloud configs.
- Experiência do Desenvolvedor: Procure ferramentas que ofereçam AI Autofix, comentários em PRs e feedback em IDEs.
- Baixo ruído: Priorize ferramentas com Reachability analysis e conjuntos de regras personalizáveis.
- Velocidade: Ninguém quer análises que demoram uma eternidade. Procure ferramentas que sejam rápidas e executem verificações incrementais.
- Transparência: Evite ferramentas de caixa preta. Ferramentas que oferecem políticas abertas, regras personalizadas e visibilidade nos resultados geram confiança.
As 5 principais alternativas ao GitHub Advanced Security em 2026
Cada uma das ferramentas abaixo aborda as deficiências do GHAS de diferentes maneiras. Abaixo, detalhamos suas principais funcionalidades, juntamente com tudo o que você precisa saber antes de escolher uma alternativa.
1. Aikido Security
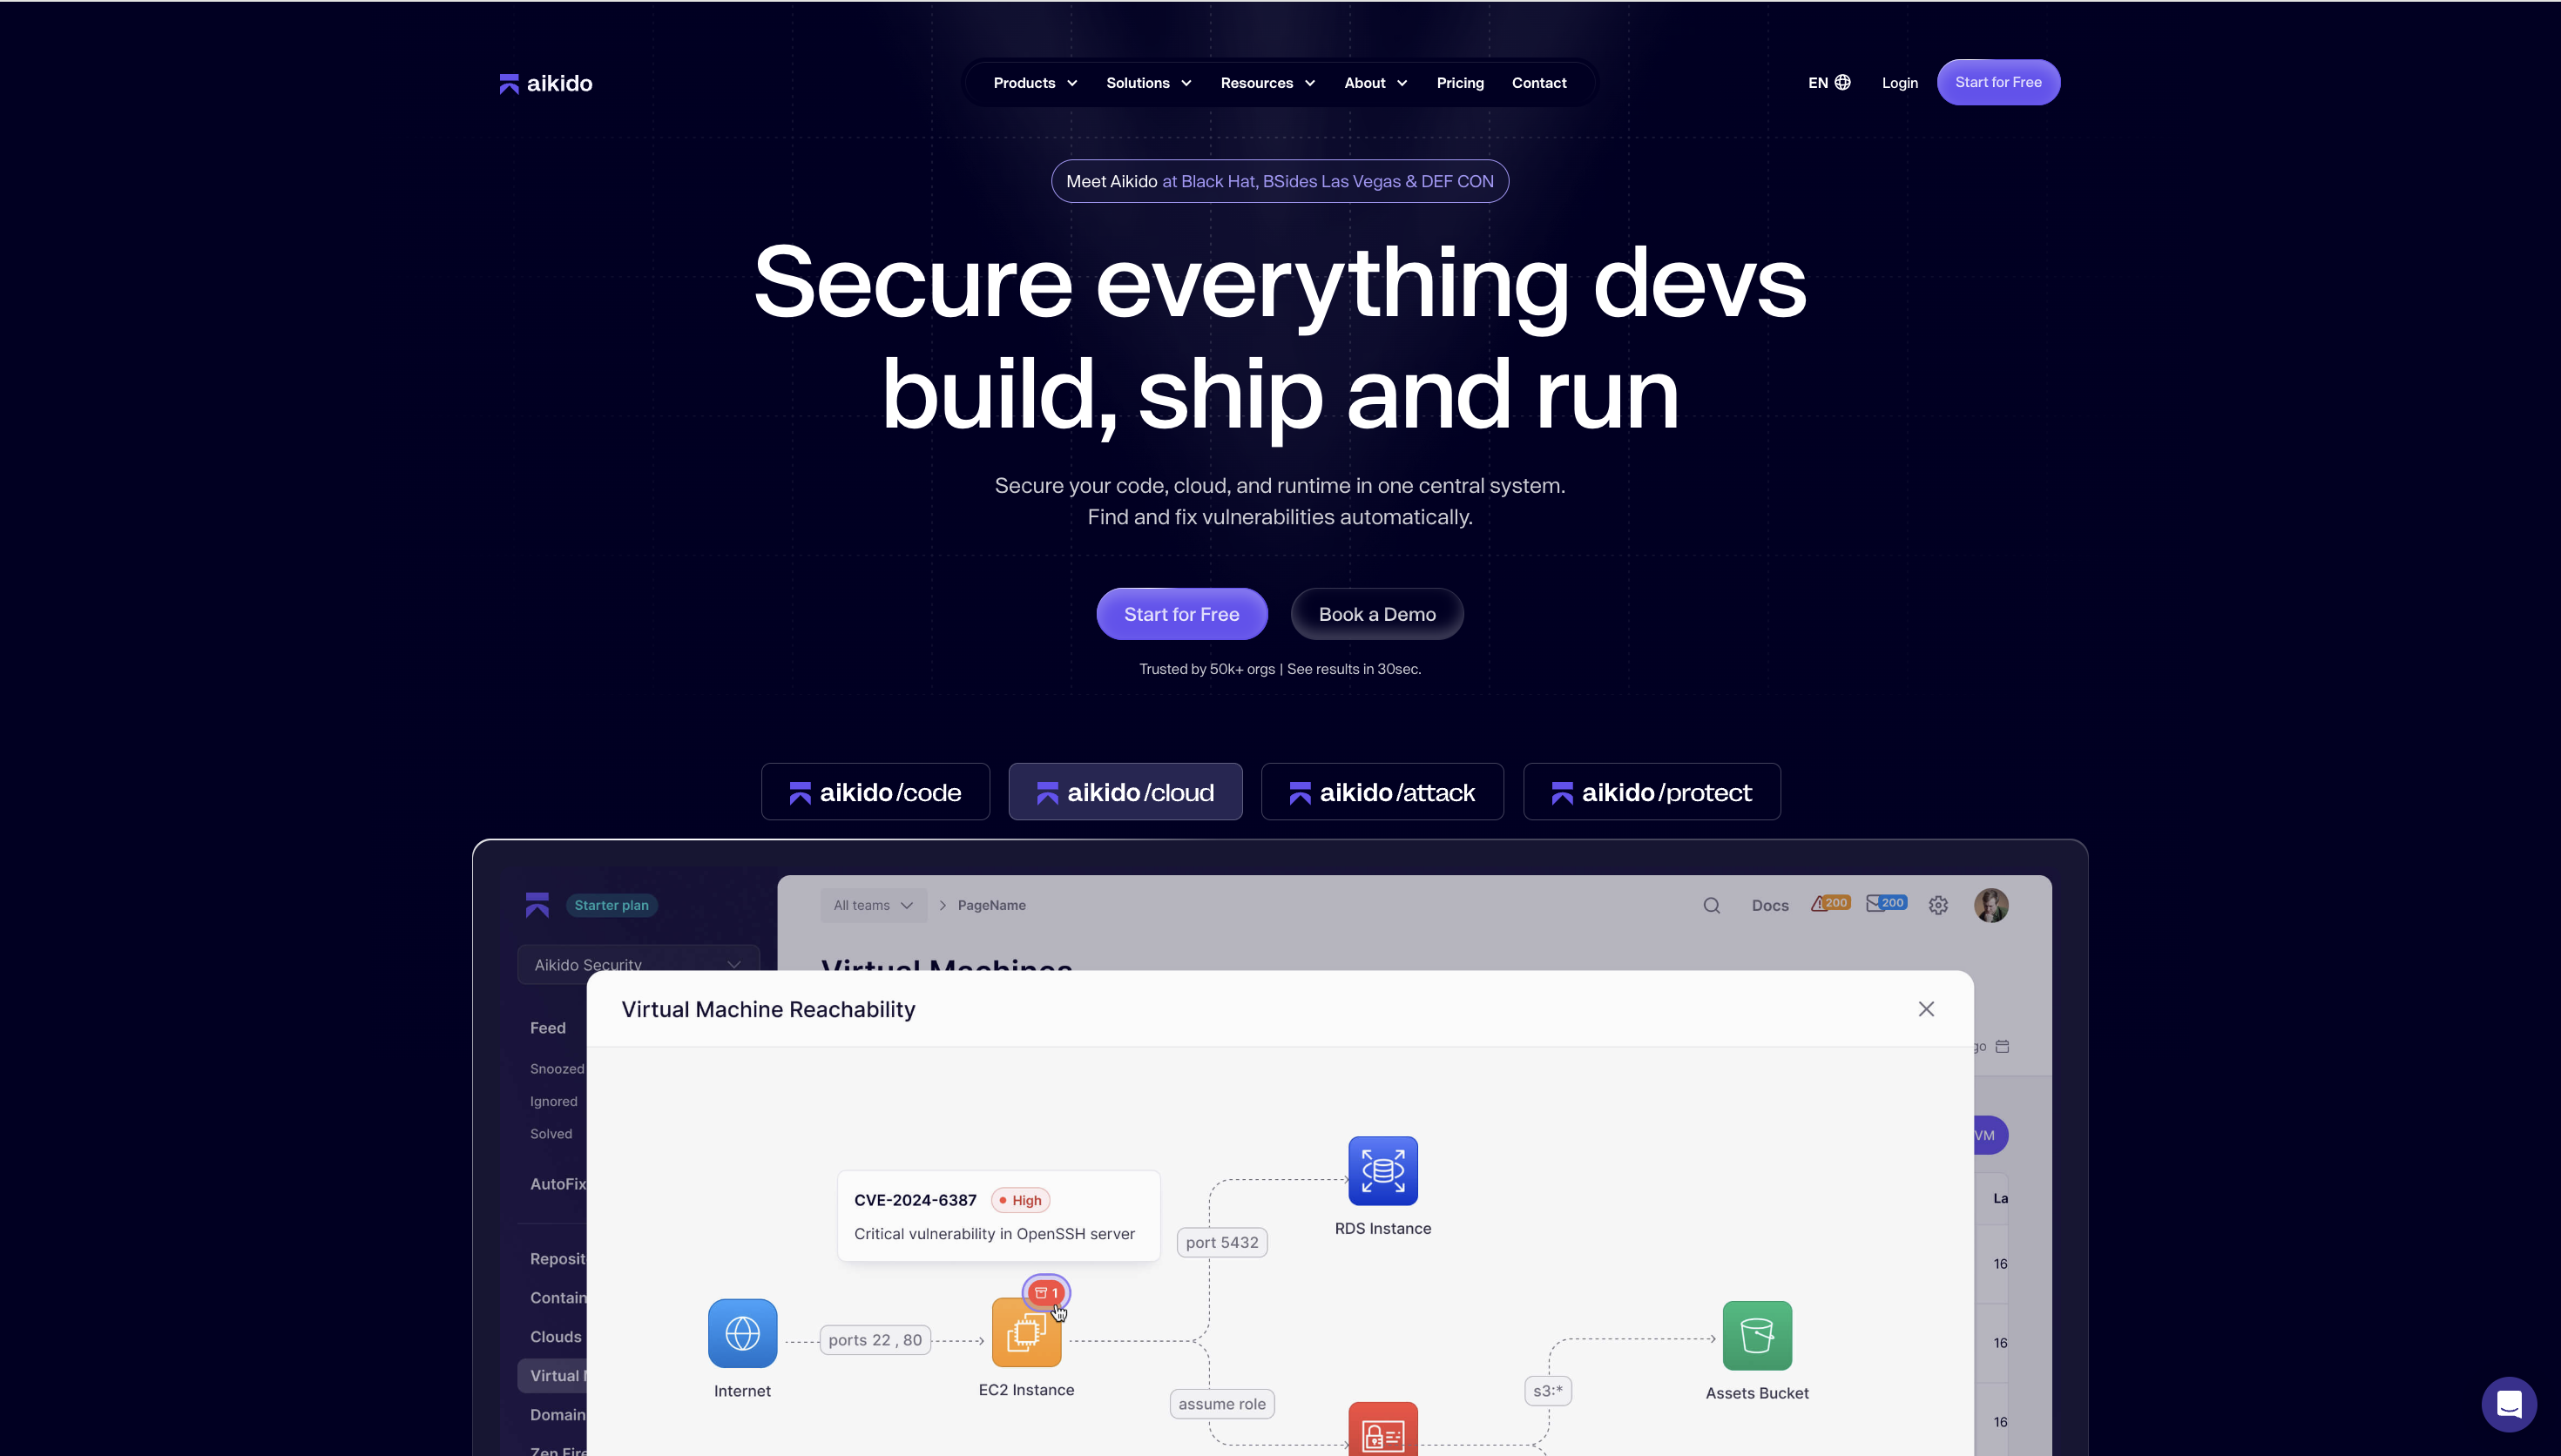
A Aikido Security é uma plataforma de segurança unificada que oferece capacidades de excelência como alternativas autónomas ao GHAS, ou como uma única plataforma que abrange code, cloud e runtime. Oferece análise estática de código (SAST), análise de dependências open-source (SCA), deteção de secret, varredura IaC, segurança na nuvem, varredura de imagens de contêiner, DAST, pentest de IA e muito mais.
Para uma empresa, a vantagem não é apenas a cobertura, mas sim a governação e a consolidação. O Aikido traz os controlos em que um programa de segurança se baseia, com imposição de políticas, RBAC e SSO, além de SBOM generation a nível de portefólio e gestão de licenças que suportam a conformidade com a NIS2 e o CRA, com o apoio de SOC 2 e ISO 27001. Enquanto o GHAS está vinculado ao GitHub e fica-se pelo código aí alojado, o Aikido é agnóstico em relação à plataforma em vários anfitriões de código, pipelines CI/CD, IDEs e sistemas de fecho de tickets. Assim, uma única plataforma cobre uma infraestrutura que o GHAS o obrigaria a juntar a partir do GitHub Secret Protection, GitHub Code Security e ferramentas de terceiros. É uma ferramenta de confiança para a segurança à escala empresarial por empresas como a Visma e a Revolut.
Recursos:
- Módulos de excelência: Ferramentas de topo em SAST, SCA, secrets, IaC, contêineres e nuvem, adotadas de forma modular ou como uma única plataforma, para que a consolidação não signifique uma cobertura superficial.
- Raciocínio para além da correspondência de padrões: O Deep PR Review executa um raciocínio completo de IA em cada pull request para detetar falhas de lógica de negócio e de controlo de acesso, como IDORs. O AI Code Audit aplica o mesmo raciocínio ao código que já colocou em produção, indo além do alcance da análise estática do CodeQL.
- Baixo ruído, alto sinal: Reachability analysis combinada com um agente de explotabilidade que avalia se uma determinada CVE é genuinamente explorável no seu contexto, reduzindo os falsos positivos em até 85%.
- Defesa da cadeia de abastecimento: O Aikido Intel monitoriza malware e vulnerabilidades em npm, PyPI e mais de 15 ecossistemas em tempo real, e o Device Protection bloqueia pacotes maliciosos na instalação em todos os endpoints de programadores.
- Fluxo de trabalho de programadores: Feedback instantâneo em PRs e IDEs com AI Autofix e remediation workflows, garantindo que a governação é entregue através do fluxo de trabalho que os programadores já utilizam, em vez de ser adicionada por cima.
- Governação e controlo: Imposição de políticas, RBAC e SSO, com relatórios prontos para auditoria e gestão de SBOM e licenças a nível de portefólio mapeadas para a NIS2 e o CRA.
Por que escolher:
Escolha o Aikido se pretende unificar a segurança de aplicações e da nuvem numa única plataforma com a governação e a conformidade que um programa empresarial exige, sem abdicar do fluxo de trabalho de pull-request que os programadores realmente utilizam. É adequado para grandes organizações que estão a substituir um conjunto de ferramentas pontuais, equipas que adotam módulos individuais de excelência para resolver um problema específico, e equipas ágeids que pretendem começar em pequena escala e expandir, tudo isto sem dependência de um fornecedor empresarial (vendor lock-in).
Prós:
- Unifica code, cloud e runtime, correlacionando descobertas duplicadas em toda a infraestrutura.
- A análise de alcançabilidade (reachability) e o raciocínio de explotabilidade tornam os alertas acionáveis em vez de gerarem ruído.
- AI Autofix e orientações de remediação contextualizadas com pontuação de risco.
- Agnóstico de plataforma em GitHub, GitLab, Bitbucket e Jenkins, com amplo suporte a linguagens.
- Governação empresarial integrada: RBAC, SSO, imposição de políticas e relatórios de conformidade prontos para auditoria.
- Os planos de tarifa fixa tornam a elaboração de orçamento previsível à escala, sem faturação por autor de commits (committer) ou por linha de código.
Modelo de Hospedagem:
- SaaS (software como serviço)
- On-premise
Usuários-alvo:
- Grandes empresas que necessitam de segurança de aplicações e na nuvem numa única plataforma com governação e conformidade centralizadas.
- Organizações reguladas que necessitam de trilhas de auditoria, SBOMs e suporte para NIS2, CRA, SOC 2 ou ISO 27001.
- Equipas que querem começar com um único módulo e expandir para a plataforma completa à medida que crescem.
Avaliação Gartner: 4.9/5.0
Avaliações do Aikido Security:
Além do Gartner, a Aikido Security também tem uma avaliação de 4.7/5 no Capterra, Getapp e SourceForge
2. Bearer
O Bearer é uma ferramenta de análise estática focada na segurança e privacidade de dados. Ao contrário do GHAS, o Bearer identifica não só vulnerabilidades no código, mas também onde dados sensíveis (como PII, PHI e PCI) fluem através da sua aplicação. Construído com regulamentos de privacidade como o GDPR e a HIPAA em mente, o Bearer é uma boa escolha para equipas que priorizam segurança + conformidade.
A sua ferramenta CLI é de código aberto, rápida e criada para os fluxos de trabalho dos programadores.
Principais Funcionalidades:
- Rastreamento de Dados Sensíveis: Detecta dados pessoais (e-mails, IDs de usuário, registros de saúde) e rastreia onde são armazenados ou transmitidos.
- OWASP + Regras de Privacidade: Combina verificações de segurança tradicionais no estilo OWASP Top 10 com lógica específica de privacidade.
- Amigável para Desenvolvedores e Conformidade: Oferece integração CI, feedback de PR do GitHub/GitLab e relatórios de privacidade que se alinham diretamente com frameworks de conformidade.
Por que escolher:
Use o Bearer quando sua equipe lida com dados sensíveis e deseja visibilidade antecipada sobre riscos de privacidade, não apenas falhas de segurança. Sua CLI open-source o torna ideal para equipes enxutas que desejam conformidade integrada.
Prós:
- Detecta automaticamente fluxos de dados sensíveis (PII, credenciais)
- Fluxo de trabalho amigável para desenvolvedores
- Remediação impulsionada por IA
Contras:
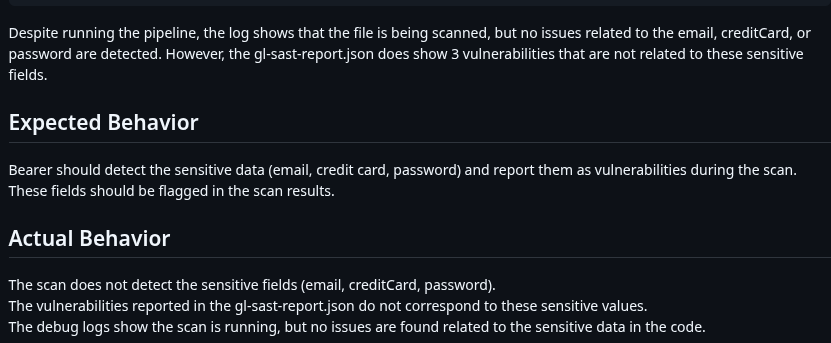
- Escopo limitado além da segurança de API e dados
- Suporte mais fraco para automação e remediação
- Requer pareamento com outras ferramentas para cobertura completa de AppSec
- Curva de aprendizado acentuada para novos usuários
Modelo de Hospedagem:
- SaaS (Software como Serviço)
- On-Premise
- Híbrido
Usuários-alvo:
Empresas de médio a grande porte.
Avaliação Gartner: 4.5/5.0
Avaliações da Bearer:
3. Checkmarx One
O Checkmarx One é uma plataforma de segurança de aplicações com foco principal em SAST. Unifica a varredura de código estático, a análise de composição de software, a segurança de contêineres e a varredura de infraestrutura como código (IaC) numa única interface unificada. Ao contrário do GHAS, funciona em vários repositórios e fornecedores de nuvem, com controlos de políticas de segurança.
Recursos:
- Plataforma AppSec Unificada: Combina SAST, SCA, varredura de contêineres/IaC e orquestração em um só lugar.
- Motor de políticas empresariais: Pontuação de risco, regras personalizadas e integrações para conformidade (por exemplo, SOC 2).
- Integrações IDE e CI: Suporte para VS Code, IntelliJ, Jenkins, GitHub Actions e muito mais.
Por que escolher:
Se opera à escala ou num setor regulado, o Checkmarx é uma boa opção. Obtém uma capacidade de imposição e cobertura que falta ao GHAS, incluindo lógica de regras personalizada e alvos de varredura mais amplos. No entanto, esteja preparado para investir tempo e orçamento, pois não é uma solução leve.
Prós:
- Ampla cobertura de linguagens e frameworks
- Poderoso motor SAST com análise profunda
- Conformidade e relatórios
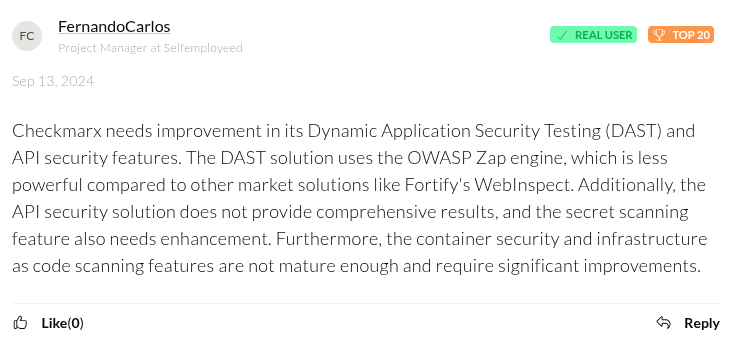
Contras:
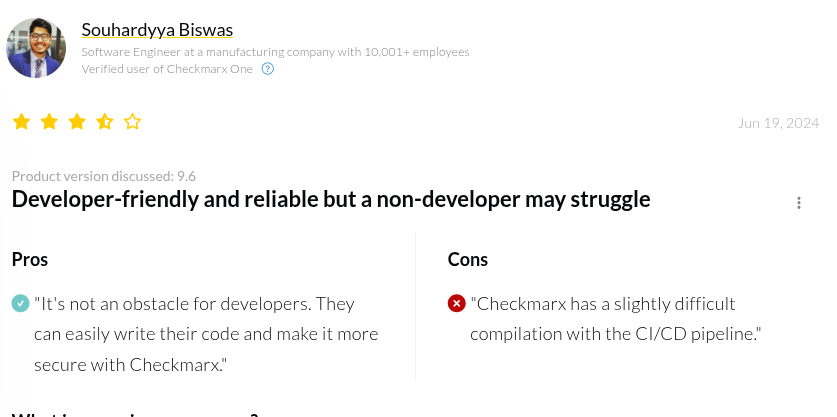
- Agilidade limitada para equipes de desenvolvimento menores
- Administração mais pesada para pipelines de CI/CD
- Precificação separada para cada módulo de segurança
Modelo de Hospedagem:
- SaaS (Software como Serviço)
- On-premise
Usuários-alvo:
Equipas grandes
Classificação Gartner: 4.6/5.0
Avaliações da Checkmarx One:
Capterra avalia Checkmarx One em 3.9/5, com base em mais de 50 avaliações.
4. SonarQube / SonarCloud
O SonarQube e o SonarCloud são ferramentas de confiança para inspeção de qualidade de código e segurança. Embora tradicionalmente focados em erros e manutenibilidade, a sua cobertura de SAST cresceu e inclui agora as regras do Top 10 OWASP.
Usuários do GitHub Advanced frequentemente migram para o Sonar para uma experiência de revisão de código mais limpa e integrada.
Recursos:
- Qualidade de Código + Segurança: Análise estática de código em mais de 30 linguagens, incluindo análise de taint para vulnerabilidades.
- Integração de PR e CI: Funciona com GitHub Actions, Bitbucket Pipelines e Azure DevOps. Quality gates ajudam a aplicar padrões em cada PR.
- UX Focada no Desenvolvedor: Combina com SonarLint para sinalização de problemas no IDE, apoiado por orientações claras de correção e dashboards de qualidade.
Por que escolher:
Sonar é perfeito para equipes focadas em saúde do código e práticas de codificação segura. Ele se integra bem em revisões de PR — além disso, ele detecta muitos problemas sem sobrecarregar sua equipe. No entanto, ele não cobre seus fluxos de trabalho de Cloud e varredura IaC como plataformas developer-first, como a segurança da Aikido, mas como uma ferramenta focada em código, é mais do que adequado.
Prós:
- Feedback em tempo real amigável para desenvolvedores.
- Oferece verificações de qualidade de código e varredura de segurança em uma única ferramenta.
- Integra-se perfeitamente com plataformas DevOps comuns
- Edição comunitária gratuita
Contras:
- Preços baseados em “Linhas de Código (LOC)” podem se tornar caros
- Aumento de falsos positivos para certas bases de código
- Limites na análise automática
- Cobertura limitada para Container, runtime, Cloud, IaC e postura de segurança
Modelo de Hospedagem:
- SaaS (Software como Serviço)
- On-premise
Usuários-alvo:
- Pequenas e médias empresas (PMEs)
- Empresas
Avaliação Gartner: 4.4/5.0
Avaliações do SonarQube/SonarCloud:

5. SpectralOps
O SpectralOps é um scanner CLI rápido e adaptado aos programadores, conhecido pela sua deteção de segredos e linting de configuração. Agora parte da Check Point, continua disponível como uma ferramenta autónoma e é popular para segurança leve que se integra diretamente nos fluxos de trabalho de CI/CD. Pense nisso como a verificação de segredos do GHAS — só que mais rápida e agnóstica em relação ao repositório.
Principais Funcionalidades:
- Detecção de Credenciais e Tokens: Detecta mais de 50 tipos de Secrets hardcoded (chaves AWS, tokens de API, chaves SSH etc.)
- Linting de IaC e Configuração: Sinaliza permissões mal configuradas, configurações de Cloud expostas e erros comuns em Terraform, CloudFormation e muito mais.
- CLI Rápido e Offline: Binário único, com varredura local que roda em qualquer lugar
Por que escolher:
O Spectral é a escolha ideal se precisa de um resultado rápido em segredos e varredura IaC. Os programadores adoram-no porque é incrivelmente rápido e não requer integração na nuvem. Combine-o com uma ferramenta mais abrangente como o Aikido Security se quiser SAST profundo e cobertura total na nuvem.
Prós:
- Recurso robusto de detecção de Secrets
- Suporta integração com plataformas CI/CD comuns
- Suporta políticas personalizadas
Contras:
- Escopo limitado além da configuração IaC e varredura de Secrets
- Requer pareamento com outras plataformas para cobertura total de AppSec
- Falsos positivos
- Recursos empresariais variam por oferta
Modelo de Hospedagem:
Híbrido
Usuários-alvo:
- Pequenas e médias empresas (PMEs)
- Empresas
Avaliação Capterra: 4.6/5.0
Comparação de alternativas ao GitHub Advanced Security
Para ajudar a comparar as capacidades das alternativas acima, a tabela abaixo resume a cobertura de cada plataforma nas principais áreas.
Conclusão
GitHub Advanced Security acerta o básico, mas para muitas equipes, é barulhento, limitado e restrito por preços empresariais. A boa notícia? Você tem opções melhores.
Seja para uma cobertura mais ampla, uma experiência de desenvolvimento mais limpa, ou apenas para entregar código seguro sem rodeios, ferramentas como Aikido Security te ajudam, fornecendo as melhores soluções da categoria, seja como serviços individuais ou uma suíte completa com tudo coberto.
Quer menos ruído e mais proteção real? Inicie a sua avaliação gratuita ou agende uma demonstração com o Aikido hoje.
FAQ
Você Também Pode Gostar:
- Melhores Alternativas ao Veracode para Segurança de Aplicações (Ferramentas Dev-First a Considerar)
- Principais Alternativas ao Checkmarx para SAST e Segurança de Aplicações
- Principais Ferramentas DevSecOps para Substituir os Recursos de Segurança do GitLab Ultimate
- Principais Ferramentas de AppSec em 2026
- Principais Scanners de Vulnerabilidades de Código em 2026


