

Em 2025, trinta por cento das violações de dados envolveram componentes de terceiros ou da supply chain, um aumento de 100% em relação ao ano anterior, de acordo com o Relatório de Investigação de Violações de Dados da Verizon de 2025 (DBIR). Mesmo as equipas com uma segurança sólida podem enviar um artefacto comprometido sem o saber, porque o comprometimento acontece a montante de qualquer código que tenham escrito. Sem salvaguardas adequadas, mesmo as equipas bem seguras podem enviar inadvertidamente artefactos comprometidos.
No último ano, a Aikido Security detectou vários ataques à supply chain npm, desde o malware de roubo de credenciais de Shai Hulud até os ataques de confusão de dependência de S1ngularity, o massivo surto npm de setembro, o trojan React-Native-Aria, e o recente ataque Shai Hulud 2.0 contra Zapier e ENS Domains, demonstrando que mesmo serviços líderes da indústria são vulneráveis.
As ferramentas evoluíram. As ferramentas de segurança da supply chain de software (SSCS) agora realizam a validação automaticamente, detetando pacotes maliciosos e CVEs conhecidos nas suas dependências e pipelines antes de chegarem à produção.
Neste guia, exploraremos as principais ferramentas SSCS que as equipes estão usando para proteger suas supply chains. Começaremos com uma lista abrangente das plataformas SSCS mais confiáveis e, em seguida, detalharemos quais ferramentas são melhores para casos de uso específicos, seja para desenvolvedores, empresas, startups, workflows de SBOM, pipelines de CI/CD e muito mais.
Você pode ir para casos de uso específicos abaixo:
- As 5 Melhores Ferramentas de Segurança da Supply Chain para Desenvolvedores
- As 5 Melhores Ferramentas de Segurança da Supply Chain para Empresas
- As 4 Melhores Ferramentas de Segurança da Supply Chain para Startups e PMEs
- As 4 Melhores Ferramentas Gratuitas de segurança da supply chain de software
- As 5 Melhores Ferramentas SSCS para Risco de Dependência Open Source
- As 2 Melhores Plataformas de segurança da supply chain de software Ponta a Ponta
- As 4 Melhores Ferramentas SSCS para Criação e Validação de SBOMs
- As 5 Melhores Ferramentas de Supply Chain com Integração CI/CD
TL;DR
Entre as plataformas analisadas, o Aikido Security destaca-se como a solução #1 de segurança da supply chain de software (SSCS), graças à sua capacidade de detetar ameaças mais cedo do que a maioria dos concorrentes. O Aikido Intel, o seu feed de ameaças, é frequentemente o primeiro a sinalizar novas campanhas de malware antes de chegarem às bases de dados principais, e a sua ferramenta open-source, o Aikido Safe Chain, bloqueia pacotes maliciosos no momento da instalação, o tipo de ação que impediu que o surto no npm e o Shai Hulud 2.0 se estendessem ainda mais.
Por trás desta deteção precoce está a plataforma completa: SAST, SCA, detecção de segredos, verificações de CI/CD e varredura de imagens de contêiner num único local, com os resultados a aparecerem nos pull requests e IDEs onde os programadores já trabalham. Também gera automaticamente SBOMs e executa verificações de conformidade de licenças. As equipas de segurança obtêm evidências prontas para auditoria mapeadas para SOC 2 e ISO 27001; os programadores obtêm remediação em linha em vez de mais um ticket na fila.
Em avaliações diretas (POCs ou provas de conceito), o Aikido tende a vencer naquilo que realmente decide o resultado: precisão de deteção e preços previsíveis a um ano de distância.
Como a Aikido Security Lida com desafios de SSCS
O que é segurança da supply chain de software?
Segurança da Supply Chain de Software (SSCS) é a prática de proteger cada etapa do ciclo de vida do seu software, desde o código e dependências até os processos de build e deployments, para garantir que nada malicioso ou vulnerável se infiltre. Foca em proteger todos os “elos” da cadeia, incluindo bibliotecas open-source, pipelines de CI/CD, imagens de Container, infrastructure-as-code e artefatos de release.
O objetivo é garantir que o software que você constrói e utiliza seja confiável, seguro e livre de adulterações ou vulnerabilidades conhecidas.
Em suma, ferramentas de SSCS ajudam a verificar que cada componente, bem como as pessoas e processos que os gerenciam, não estão comprometidos, reduzindo o risco de violações.
Por que as Ferramentas de segurança da supply chain de software Importam
Aplicações modernas dependem de camadas de código open-source, sistemas de build automatizados e pipelines de deployment distribuídos. Mas com tantos componentes envolvidos, essa complexidade introduz seus próprios riscos: uma única dependência comprometida ou pipeline mal configurado pode expor todo o seu sistema. Ferramentas de SSCS ajudam a acompanhar essa complexidade, mostrando exatamente o que está na sua supply chain. Aqui está o que elas garantem:
- Prevenir Malware Oculto e Backdoors: Deteta automaticamente pacotes maliciosos ou injeções de código nas dependências para evitar ataques à Supply chain.
- Detetar Vulnerabilidades Precocemente: Identifica CVEs conhecidos em bibliotecas de terceiros, containers e ferramentas de compilação antes de chegarem à produção.
- Garantir a Integridade: Ao assinar artefatos e verificar checksums, as ferramentas SSCS garantem que os componentes que implementas são exatamente aqueles que pretendias.
- Simplificar a Conformidade: Gera SBOMs (Software Bills of Materials) e relatórios de segurança automaticamente.
- Economize Tempo do Desenvolvedor: Integra a segurança nos workflows de desenvolvedores para identificar problemas. Alertas e correções automatizadas significam que os desenvolvedores gastam menos tempo em revisões manuais de código ou perseguindo falsos positivos, e mais tempo construindo funcionalidades.
Como Escolher a Ferramenta de SSCS Certa
A escolha de uma ferramenta de segurança da supply chain depende da sua stack de tecnologia, tamanho da equipe e perfil de risco. Mantenha estes critérios chave em mente ao avaliar as opções:
- Cobertura de Ameaças:. Identifica o que precisas: SCA, DAST, varredura de imagens de contêiner SAST, assinatura de código, hardening de sistemas de compilação? Procura ferramentas que cubram múltiplas frentes para reduzir a proliferação de ferramentas.
- Integração: Integra-se no teu fluxo de trabalho existente (IDE, controlo de origem, pipelines CI/CD)? Procura ferramentas com o mínimo de atrito de integração.
- UX Amigável para programadores: Foi concebido a pensar nos programadores? Fornece orientações claras de remediação e funcionalidades, tais como o AI Autofix?
- Priorização Sensível ao Contexto: Consegue correlacionar riscos entre múltiplos scanners? Utiliza IA para priorizar vulnerabilidades com base na explorabilidade?
- Controlos de acesso: Suporta controlo de acesso baseado em funções e dashboards partilhados? As equipas de DevSecOps podem colaborar em descobertas diretamente a partir de ferramentas integradas como GitHub, GitLab, Jira e Slack?
- Suporte de Conformidade: Suporta normas comuns como NIST, SOC 2, PCI DSS, ISO e DORA?
- Implementação: Quanto tempo demora a implementar? Precisas de instalar agentes?
- Preços Previsíveis: Você consegue prever quanto custará para sua equipe em 6 meses?
Top 12 Ferramentas de segurança da supply chain de software
1. Aikido Security
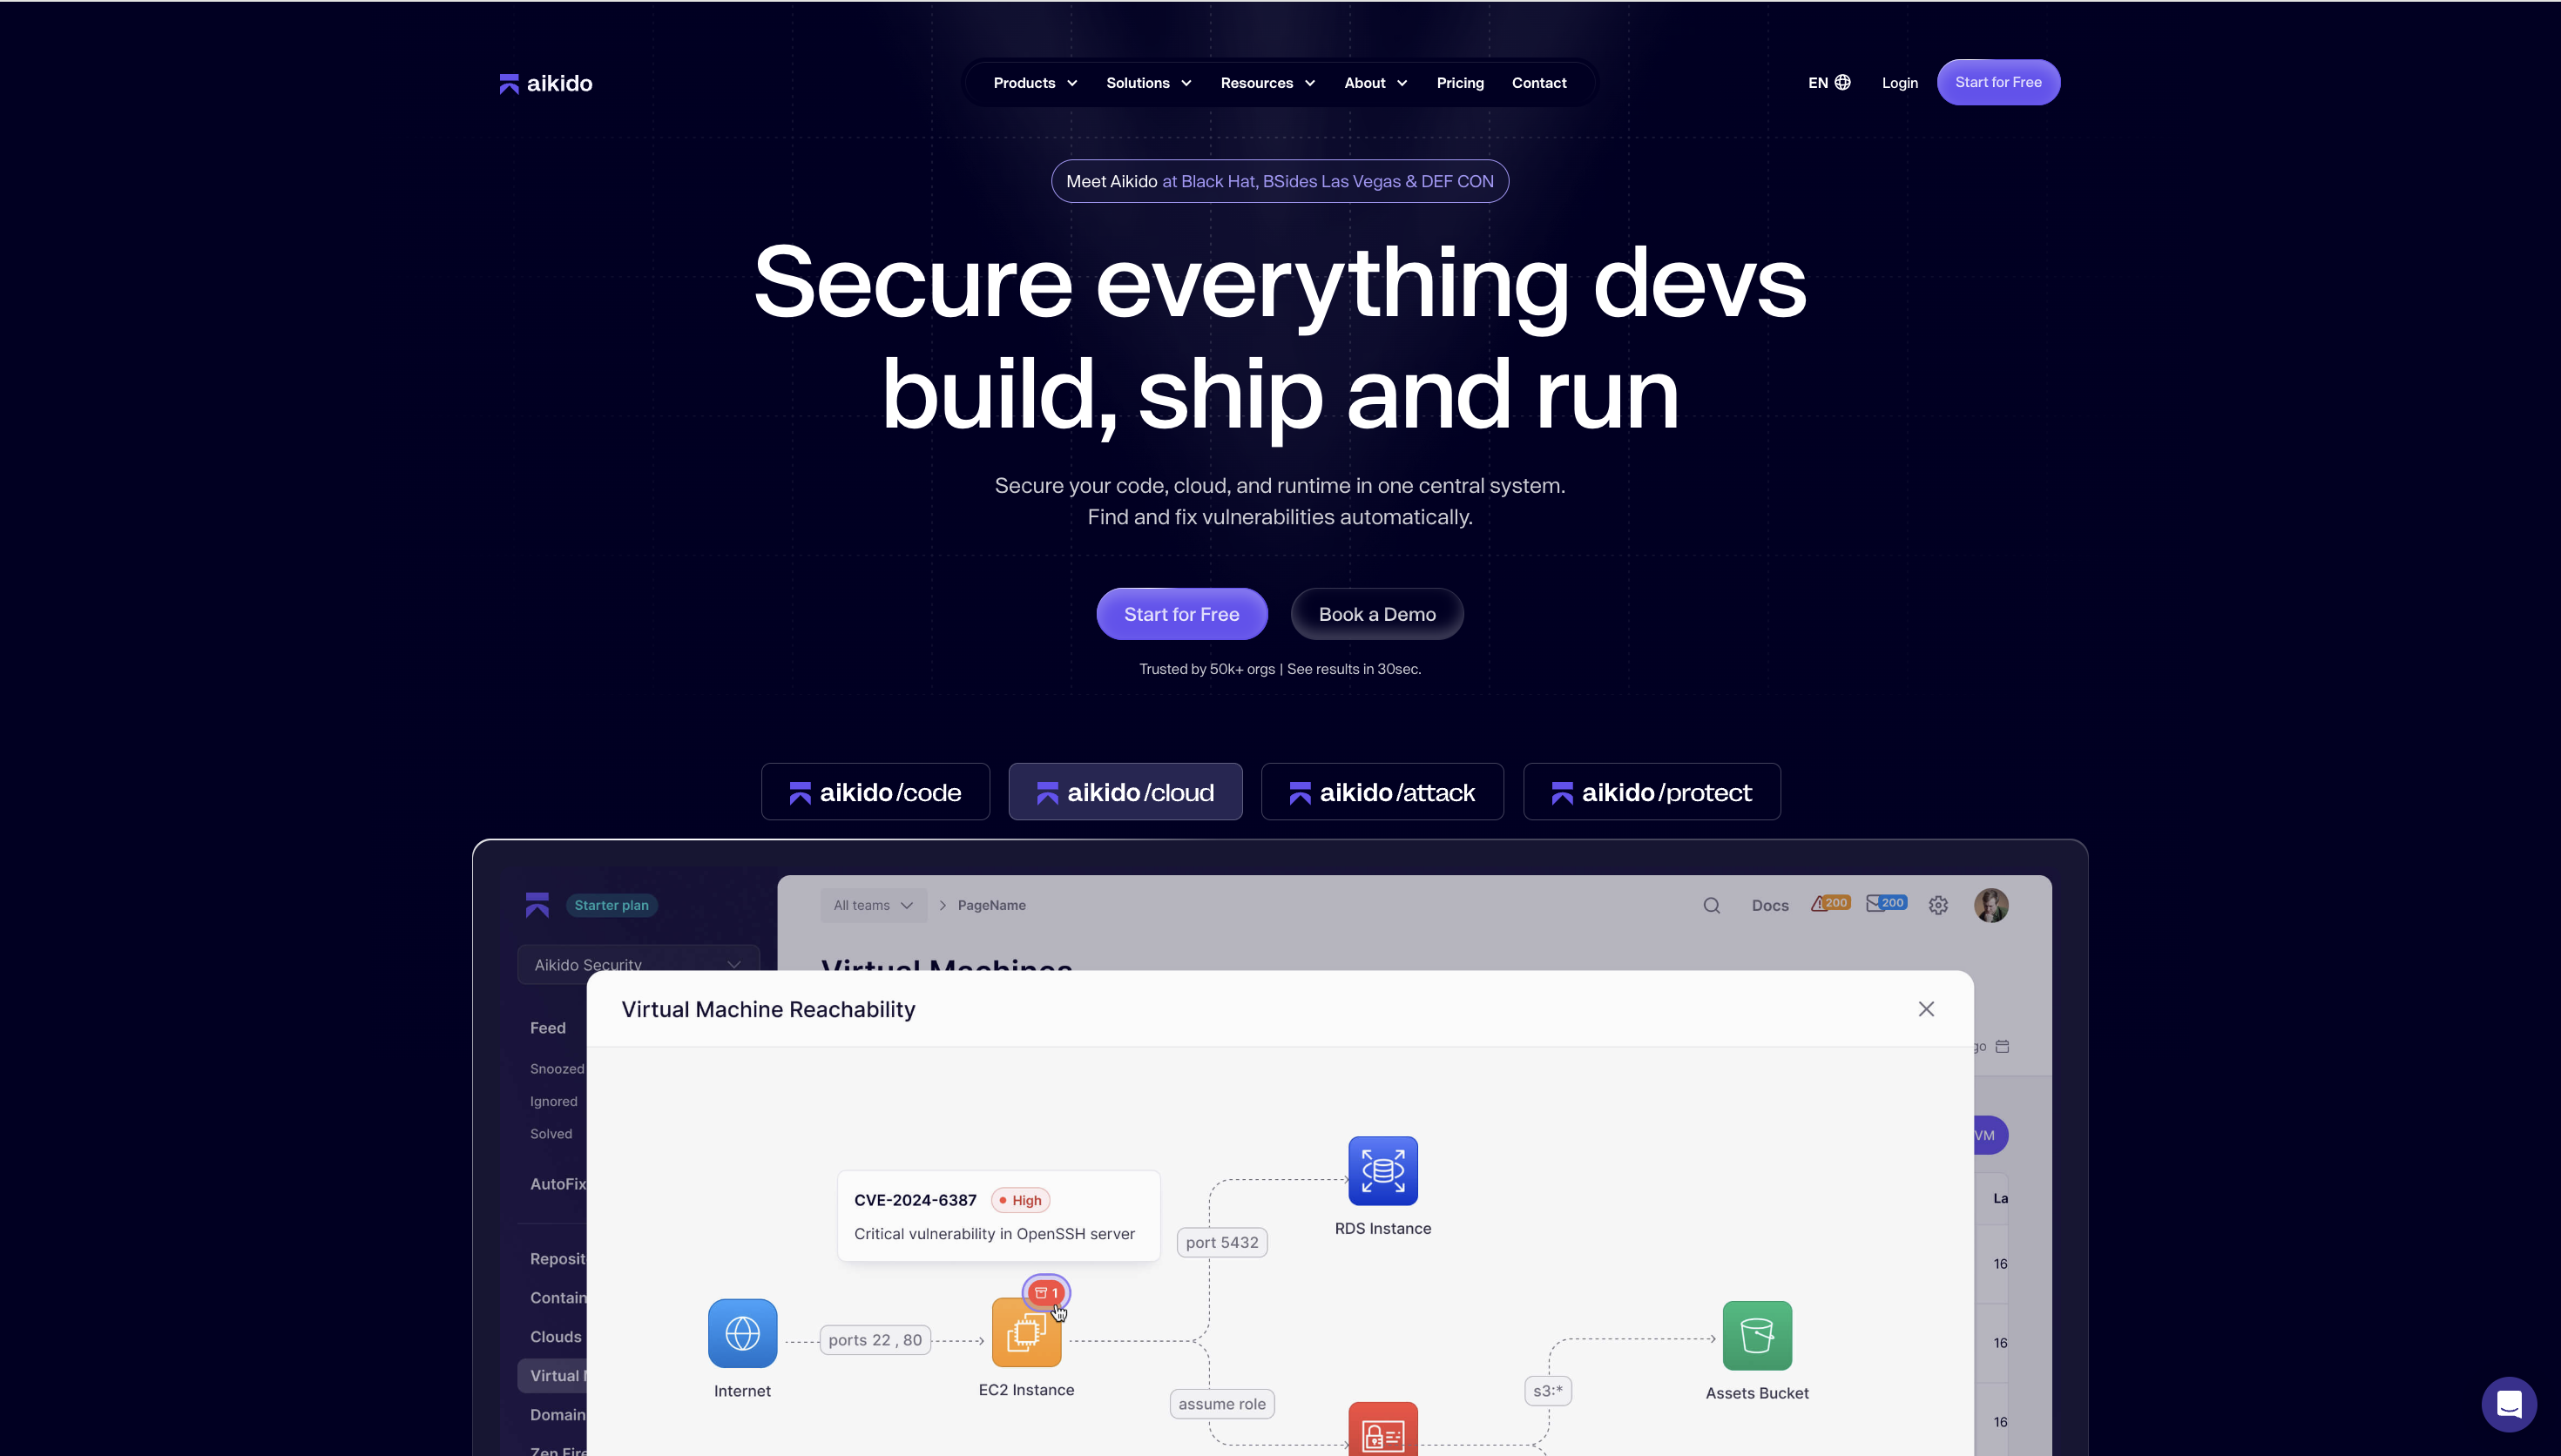
Aikido Security é uma plataforma madura de segurança de software que cobre toda a cadeia de abastecimento, desde dependências e código até aos containers e runtime.
A Aikido foi o primeiro fornecedor a detetar vários dos maiores ataques à Supply chain do ano, incluindo o ataque de malware Shai Hulud 2.0 e o surto de npm de setembro, juntamente com Shai Hulud, S1ngularity, e o troiano React-Native-Aria. Analisa cada um deles em detalhe e notifica diretamente os maintainers e os clientes afetados.
Seu mecanismo de malware realiza análise de comportamento assistida por IA em dependências de pacotes para detectar payloads ofuscados, scripts pós-instalação suspeitos, ladrões de credenciais, lógica de exfiltração e tentativas de confusão de dependência, vinculando automaticamente essas descobertas a caminhos de ataque exploráveis em código, Containers e configurações de Cloud.
Os desenvolvedores obtêm tudo o que precisam para resolver problemas:
- Detalhes ricos em contexto e insights de vulnerabilidade
- Recomendações de correção diretas em IDEs ou pull requests
- Correções com um clique assistidas por IA
- Evidências de conformidade prontas para auditoria alinhadas com SOC 2, ISO 27001, PCI DSS, GDPR e outros frameworks
As equipas podem começar com qualquer módulo (SAST, SCA, IaC, Secrets ou DAST) e ativar o resto à medida que precisarem, obtendo maior visibilidade sem introduzir o excesso de ferramentas.
Principais Recursos:
- Cobertura modular: Começa com SAST, SCA, IaC, Secrets ou DAST, e ativa o resto à medida que avançares. A varredura de imagens de contêiner está incluída.
- Bloqueio de malware em tempo real: O Aikido Safe Chain liga-se ao teu gestor de pacotes e bloqueia dependências maliciosas no momento da instalação, antes mesmo de chegarem ao repositório.
- Configuração sem agentes: Utiliza APIs apenas de leitura para integrar com o GitHub, GitLab ou Bitbucket em minutos. Não são necessários agentes de instalação.
- AutoTriage e AutoFix: A Reachability analysis filtra os resultados não exploráveis, eliminando até 95% do ruído, e o AutoFix abre pull requests com um clique para os problemas que restam.
- Mapeamento de conformidade: As descobertas mapeiam para SOC 2, ISO 27001, PCI DSS, GDPR e mais, com relatórios prontos para auditoria que podes entregar a um avaliador.
- Análise de caminhos de ataque de ponta a ponta: A Aikido utiliza IA para ligar vulnerabilidades, validar a explorabilidade, priorizar caminhos de ataque reais e gerar provas de exploit reproduzíveis.
- Pontuação de risco sensível ao contexto: As severidades ajustam-se ao teu ambiente, para que um repositório voltado para a internet e um repositório interno não sejam tratados da mesma forma.
- Integração CI/CD: Executa verificações de segurança em cada pull request e implementação no GitHub, GitLab, CircleCI e mais.
- Feedback onde trabalhas: Descobertas em linha em pull requests e plugins de IDE que sinalizam problemas à medida que escreves, com remediação AutoFix e fluxos de trabalho de remediação acionáveis.
- Ampla compatibilidade: Funciona de raíz em várias linguagens e ambientes Cloud.
Prós:
- Feed de malware ao vivo
- Preços previsíveis
- Amplo suporte a idiomas
- Relatórios e conformidade centralizados
- Suporta monitoramento multi-cloud (AWS, Azure, GCP)
- Lista de materiais de software (SBOM) abrangente
- Filtragem impulsionada por IA para reduzir falsos positivos
- Varredura IaC e segurança Kubernetes
- Políticas de segurança personalizáveis e ajuste flexível de regras
Ideal para:
Equipas que procuram cobertura e governação de nível empresarial, desde uma startup de duas pessoas até uma implementação empresarial complexa, entregues através dos fluxos de trabalho de pull-requests e IDE que os programadores já utilizam.
Avaliação Gartner: 4.9/5.0
Avaliações da Aikido Security:
Além do Gartner, a Aikido Security também tem uma avaliação de 4.7/5 no Capterra, Getapp e SourceForge
2. Aqua Security (Chain-Bench)
O Chain-Bench da Aqua Security é uma ferramenta de código aberto para auditar sua segurança da supply chain de software em busca das melhores práticas.
Principais Recursos:
- Auditoria CIS Benchmark: Verifica a conformidade da sua pilha DevOps face a mais de 20 recomendações do CIS para a segurança da cadeia de fornecimento.
- Relatórios e Scorecards: Gera relatórios destacando controles aprovados/reprovados.
Prós:
- SBOMs automatizados
- Aplicação de políticas
Contras:
- Focado principalmente em ambientes conteinerizados
- Curva de aprendizado acentuada
- Potencial para vendor lock-in
- Não realiza SAST, DAST ou varredura IaC
- Exige que as equipes ajustem seus fluxos de trabalho às suas imagens distroless
- Usuários relataram problemas na integração com plataformas legadas
- Suas Container images gratuitas são limitadas à sua versão mais recente
Ideal para:
Equipes que precisam auditar sua infraestrutura CI/CD existente e configurações DevOps em relação a benchmarks de segurança, como os benchmarks CIS de segurança da supply chain de software.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações do Chain-Bench da Aqua Security:
Nenhuma avaliação independente gerada por usuário.
3. Chainguard
Chainguard é uma plataforma de segurança da supply chain de software focada em proteger supply chains de contêineres. É conhecida por suas imagens base endurecidas de contêineres e forte envolvimento em projetos como Sigstore.
Principais Recursos:
- Imagens base endurecidas: Fornece imagens de container mínimas e livres de vulnerabilidades.
- Assinatura Integrada e SBOMs: Cada imagem de contêiner da Chainguard é assinada digitalmente e inclui uma SBOM de alta qualidade (lista de materiais de software) pronta para uso.
Prós:
- Reconstruções automatizadas e gerenciamento de CVEs
- Imagens assinadas digitalmente
- Suporta plataformas CI/CD comuns
Contras:
- Requer migração para a distribuição da Chainguard
- As imagens fixadas não são atualizadas
- Curva de aprendizado acentuada
- Necessita de ferramentas de terceiros para uma cobertura abrangente
- Sua camada gratuita é limitada à versão mais recente das imagens de contêineres
Ideal para:
Organizações que priorizam a segurança de contêineres e lidam com inchaço de dependências, alto ruído de CVEs e requisitos complexos de endurecimento de contêineres.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações da Chainguard:
4. GitHub Dependabot
Dependabot é a ferramenta integrada do GitHub para manter as dependências de terceiros atualizadas e sem vulnerabilidades.
Principais Recursos:
- Alertas de Vulnerabilidade: Utiliza a base de dados de avisos de segurança do GitHub para o alertar quando uma dependência no seu repositório tem uma vulnerabilidade conhecida.
- Atualizações Regulares de Versão: Pode ativar atualizações de versão para abrir PRs para atualizar pacotes para as versões mais recentes, seja semanal ou mensalmente.
- Controles Configuráveis: Você pode configurar o Dependabot para ignorar dependências específicas ou agendamentos de atualização.
Prós:
- Fácil integração com o GitHub
- Disponível em todos os repositórios do GitHub
- Remediação automatizada de vulnerabilidades
Contras:
- Principalmente uma ferramenta de análise de composição de software (SCA)
- Alto volume de alertas
- Falsos positivos
- Não possui análise sensível ao contexto
- Análise de dependências aninhadas limitada
- Sua profunda integração com o ecossistema do GitHub pode levar a um vendor lock-in
- Pode ser enganado para mesclar código malicioso através de um ataque de “deputado confuso”
Ideal para:
Equipes de engenharia de pequeno a médio porte que desejam atualizações de dependências automatizadas integradas diretamente ao GitHub.
Classificação Gartner:
Sem avaliação da Gartner.
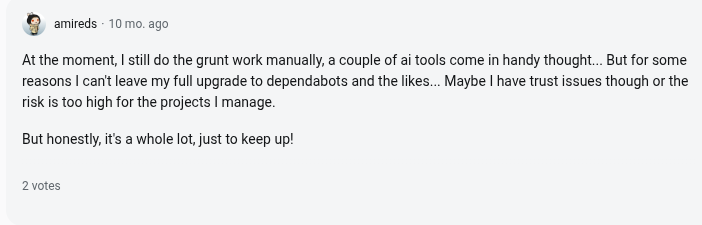
Avaliações do Dependabot:
5. Análise de Dependências do GitLab
A Análise de Dependências do GitLab é um recurso da plataforma DevSecOps do GitLab. Ela verifica as dependências da sua aplicação em busca de vulnerabilidades conhecidas, fornecendo insights de segurança dentro do seu fluxo de trabalho de merge requests.
Principais Recursos:
- Integração de Merge Requests: As vulnerabilidades são apresentadas diretamente no merge request, para que os programadores vejam as descobertas de segurança antes de fazerem o merge..
- monitoramento contínuo: Notifica os utilizadores caso sejam identificadas novas vulnerabilidades para as dependências no seu projeto.
- Conformidade: Permite que as equipes falhem pipelines em descobertas de alta gravidade e gerem relatórios para necessidades de conformidade.
Prós:
- Aplicação de Políticas
- Análise de dependências aninhadas
- Integração Profunda com o CI/CD do GitLab
Contras:
- Curva de aprendizado
- Alto volume de alertas
- Potencial para vendor lock-in
- Configuração complexa para análise de SBOM
- Suas varreduras consomem muitos recursos
- Usuários relataram que vulnerabilidades corrigidas ainda aparecem como ativas
Ideal para:
Equipes que já utilizam o ecossistema GitLab e desejam SCA e análise da cadeia de suprimentos integrados em seus merge requests.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações da Análise de Dependências do GitLab:
Nenhuma avaliação independente gerada por usuário.
6. JFrog Xray
O JFrog Xray é uma ferramenta de análise de composição de software. Está integrado com o repositório de binários/pacotes e pipelines de CI do JFrog.
Principais recursos:
- Digitalização Recursiva: Executa digitalizações recursivas de containers e pacotes armazenados..
- Base de Dados Unificada de CVE e Licenças: Verifica os componentes face à sua base de dados de vulnerabilidades e listas de licenças.
- Análise de Impacto: Se uma nova CVE surgir, permite que os usuários escrevam consultas para encontrar todas as builds e projetos que estão usando a versão da biblioteca afetada.
Prós:
- Geração de SBOM
- Análise sensível ao contexto
- Amplo suporte a artefatos
Contras:
- Focado principalmente em empresas
- Curva de aprendizado acentuada
- É complexo de configurar
- Interface de usuário poluída
- A varredura de artefatos grandes e dependências aninhadas é lenta e intensiva em recursos
- Requer ajuste contínuo para minimizar falsos positivos.
Ideal para:
Organizações com fluxos de trabalho intensivos de gerenciamento de artefatos e pacotes que desejam proteger binários na origem (via Artifactory).
Avaliação Gartner: 4.5/5.0
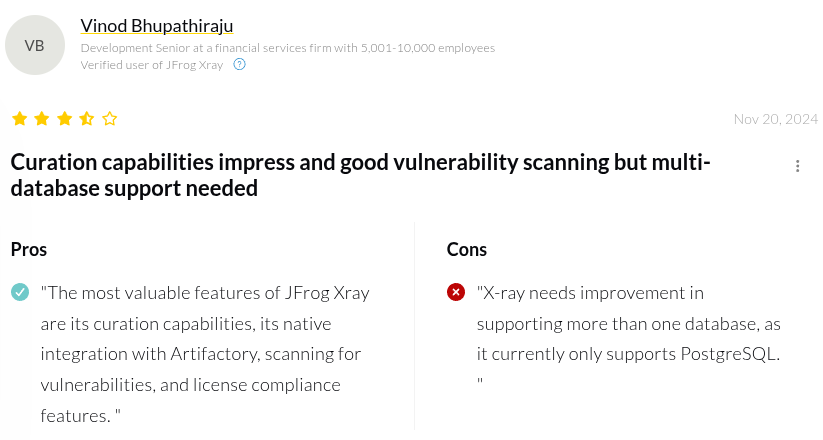
Avaliações do JFrog Xray:
7. Phylum (Agora parte da Veracode)
O Phylum (agora parte da Veracode) é uma ferramenta de segurança da cadeia de fornecimento com um foco em riscos em pacotes de código aberto.
Principais Recursos:
- Deteção de Malware: O Phylum utiliza machine learning e heurísticas para analisar ecossistemas de código aberto em tempo real.
- Pontuação de Risco: Cada pacote é avaliado em múltiplas dimensões, não apenas análise de código, incluindo reputação do mantenedor, cadência de atualização e sinais de typosquatting.
Prós:
- Orientação para Remediação
- detecção de pacotes maliciosos
Contras:
- Focado em empresas
- Curva de aprendizado acentuada
- Alto volume de alertas
- Má Experiência do Desenvolvedor
- Altos Falsos Positivos
- requer ajuste abrangente de políticas para filtrar pacotes OSS maliciosos
- Requer remediação manual
Ideal para:
Equipes focadas em segurança que buscam detecção de ameaças na cadeia de suprimentos baseada em comportamento para pacotes de código aberto.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações do Phylum:
Nenhuma avaliação independente gerada por usuário.
8. ReversingLabs
A ReversingLabs oferece uma plataforma avançada de segurança da cadeia de suprimentos, recentemente renomeada como Spectra Assure, que incorpora reputação de arquivos e análise binária ao pipeline de software. É conhecida principalmente por seu abrangente banco de dados de malware.
Principais Recursos:
- Digitalização Avançada de Binários:O seu motor de análise estática desconstrói binários para encontrar malware oculto, alterações não autorizadas (adulteração), secrets incorporados no código e outras anomalias que os scanners tradicionais deixam escapar.
- Threat Intelligence Abrangente: A ReversingLabs disponibiliza uma base de dados de Threat Intelligence com mais de 40 mil milhões de ficheiros e 16 motores de deteção proprietários.
- Políticas Personalizadas e Integração: Suporta políticas de segurança personalizadas e se integra com CI/CD e repositórios de artefatos.
Prós:
- Geração de SBOM
- Vasto banco de dados de Threat Intelligence
Contras:
- Foco intenso em empresas
- Curva de aprendizado acentuada
- Pode ser complexo de configurar
- Requer ferramentas SCA e SAST de terceiros para cobertura total
- É intensivo em recursos
- Menos focado no desenvolvedor quando comparado a ferramentas como Aikido Security
Ideal para:
Empresas que necessitam de análise em nível binário para componentes de código aberto e proprietários.
Avaliação Gartner: 4.8/5.0
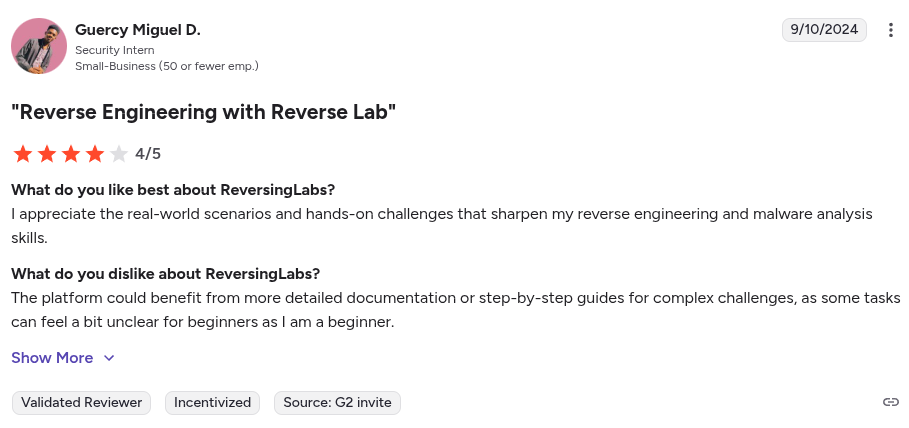
Avaliações do ReversingLabs:
9. Sigstore/Cosign
Sigstore é uma iniciativa de código aberto (agora um projeto da Linux Foundation) que visa tornar a assinatura de software fácil e acessível para todos os desenvolvedores. Ele usa sua ferramenta CLI Cosign para assinar e verificar imagens de Container, binários e outros artefatos.
Principais Recursos:
- Assinatura de Artefactos sem Chaves: O Sigstore permite a assinatura "sem chaves" utilizando identidades OIDC.
- Verificação de Proveniência: O seu controlador de políticas permite verificar se um artefacto (por exemplo, uma imagem Docker) foi construído a partir da fonte correta e não foi adulterado.
- Suporte a SBOM e Atestação: Ele pode gerar, anexar e verificar SBOMs e atestações de segurança.
Prós:
- Código aberto
- Assinatura keyless
Contras:
- Não é uma ferramenta SSCS completa
- Tokens OIDC de curta duração do usuário servem como um único ponto de falha
- Falta governança e controle de políticas
- As equipes devem implantar e gerenciar uma instância privada do Sigstore para software proprietário
- Requer um entendimento aprofundado de criptografia além de casos de uso simples
Ideal para:
Ideal para equipes Cloud-native que adotam SLSA, pipelines de confiança zero ou fluxos de trabalho focados em Kubernetes.
Classificação Gartner:
Sem avaliação da Gartner.
10. Snyk
Snyk é uma plataforma DevSecOps que ajuda os desenvolvedores a encontrar e corrigir vulnerabilidades em seu código, dependências de código aberto, Containers e configurações de Cloud.
Principais Recursos:
- Base de Dados de Vulnerabilidades: O Snyk mantém a sua própria base de dados de vulnerabilidades interna, enriquecida por investigação e machine learning.
- sugestões de correção acionáveis: Pode abrir automaticamente pull requests para atualizar dependências para uma versão segura e fornecer descrições claras para problemas de código.
Prós Detalhados:
- Análise orientada por IA
- Banco de dados de vulnerabilidades abrangente
Contras:
- Curva de aprendizado acentuada
- Falsos positivos
- A precificação pode se tornar cara
- Limite de tamanho de arquivo de 1 MB para análise estática de código
- Usuários relataram varreduras lentas em repositórios grandes
- Usuários relataram que suas sugestões são às vezes genéricas
- Requer ajuste adicional para reduzir o ruído
- Pode perder vulnerabilidades em bases de código proprietárias
Ideal para:
Equipes que buscam varredura rápida de vulnerabilidades, um amplo ecossistema de integrações e forte cobertura de SCA + SAST.
Classificação Gartner: 4.4/5.0
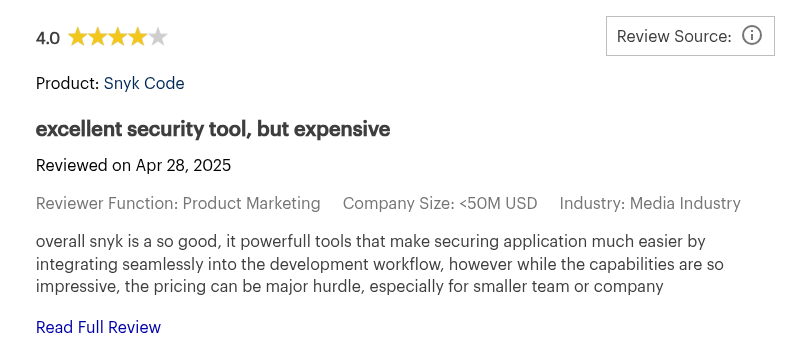
Avaliações do Snyk:
11. Sonatype Nexus Lifecycle
O Nexus Lifecycle da Sonatype (parte da plataforma Nexus) é uma solução consolidada no espaço da cadeia de suprimentos de software, conhecida por sua segurança de componentes de código aberto.
Principais Recursos:
- Filtragem de Ruído: Utiliza reachability analysis e aprendizado de máquina para filtrar alertas.
- Mecanismo de Políticas e Governança: Permite que os usuários definam políticas personalizadas sobre o uso de código aberto.
- Integração: Oferece integrações para IDEs e plataformas CI/CD populares para alertar os desenvolvedores precocemente.
Prós:
- Priorização de riscos baseada em contexto
- Aplicação Automatizada de Políticas
- Gerenciamento de SBOM
Contras:
- Focado em empresas
- É principalmente uma ferramenta SCA
- Curva de aprendizado
- Requer ferramenta de terceiros para cobertura completa da cadeia de suprimentos
- Usuários relataram que sua interface de usuário é complexa para navegar
Ideal para:
Grandes empresas que buscam governança rigorosa, aplicação de políticas e gerenciamento de riscos de código aberto de longo prazo.
Avaliação Gartner: 4.5/5.0
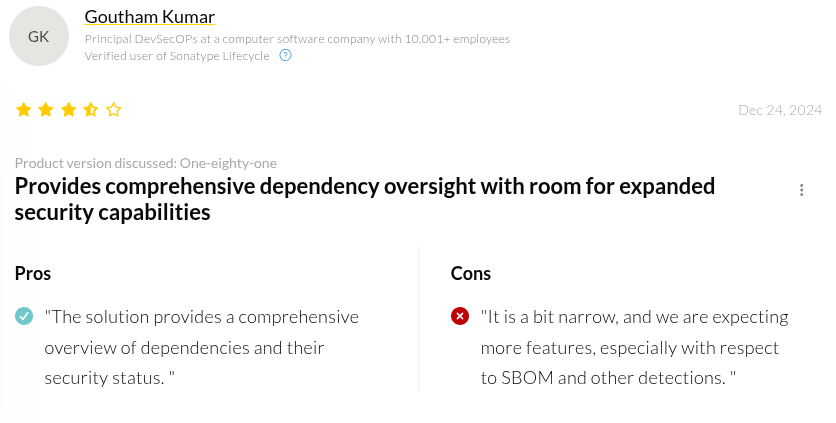
Avaliações do Sonatype Nexus Lifecycle:
12. Mend (Antigamente WhiteSource)
O Mend (antigamente Whitesource) é uma ferramenta de segurança de código aberto e conformidade de licenças. Começou como uma ferramenta SCA, mas expandiu-se para incluir SAST e digitalização de containers.
Principais Recursos:
- End-to-End SCA: Analisa continuamente os componentes open-source dos seus projetos comparando-os com feeds de vulnerabilidades e bases de dados de licenciamento.
- Remediação automatizada: Abre automaticamente merge requests para atualizar dependências.
- Política e Conformidade: Oferece configurações de política para impor padrões e também gera SBOMs e relatórios de conformidade.
Prós:
- Aplicação rigorosa de políticas
- Amplo suporte a idiomas
Contras:
- Com forte foco empresarial
- Falsos positivos
- A integração com sistemas on-premise é complexa
- Usuários relatam documentação deficiente para recursos mais recentes
Ideal para:
Equipes que precisam de uma forma comprovada de gerenciar riscos de código aberto, aplicar políticas de licenciamento e padronizar sua prática de SSCS
Classificação Gartner: 4.4/5.0
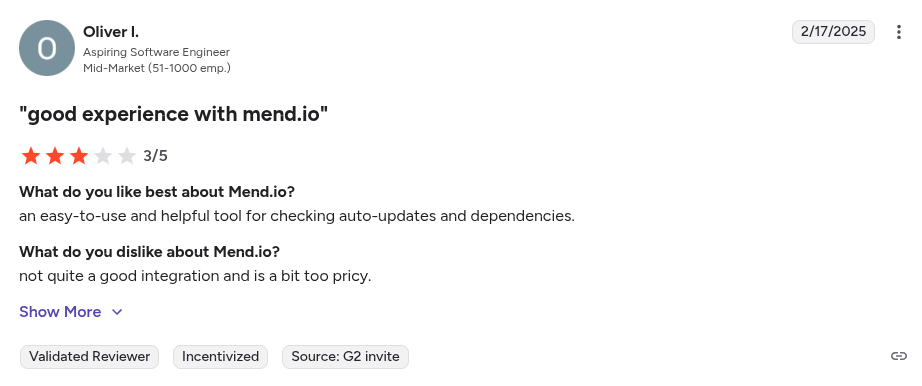
Mend (Anteriormente WhiteSource) Avaliações:
Agora que apresentamos as principais ferramentas em geral, vamos detalhar as coisas ainda mais. Nas seções abaixo, destacamos quais ferramentas se destacam para necessidades específicas, seja você um dev procurando algo fácil e gratuito, ou um CISO procurando uma plataforma ponta a ponta. Esses detalhamentos devem ajudá-lo a encontrar a melhor solução para o seu contexto.
As 5 Melhores Ferramentas de Segurança da Supply Chain para Desenvolvedores
Critérios Chave Para Escolher uma Ferramenta SSCS Para Desenvolvedores:
- Integração de fluxo de trabalho contínua
- Varreduras rápidas e automáticas
- Baixo ruído e alertas acionáveis
- UX amigável para desenvolvedores
- Custo-benefício / níveis gratuitos preferidos
Aqui estão as 5 principais ferramentas SSCS adaptadas para Desenvolvedores:
- Aikido Security: Fluxo de trabalho de ponta a ponta, integra-se com IDEs e CI/CD, redução de ruído potenciada por IA, plano gratuito disponível
- Dependabot: Atualizações automáticas de dependências, nativo do GitHub, gratuito para todos os repositórios
- Snyk: Orientação clara para remediação, suporte para IDE e CI
- Phylum: Protege contra pacotes OSS maliciosos, integração CLI para pipelines
- GitLab Dependency Scanning: Integração CI simples, descobertas acionáveis em merge requests
Comparando Ferramentas SSCS para Desenvolvedores
As 5 Melhores Ferramentas de Segurança da Supply Chain para Empresas
Critérios Chave Para Escolher uma Ferramenta SSCS Para Sua Empresa:
- Ampla cobertura de segurança
- Recursos robustos de política e governança
- Relatórios de nível empresarial (exportação de SBOM, relatórios de conformidade)
- Opções de implantação flexíveis
- Preços previsíveis
- Suporte de fornecedor comprovado
Aqui estão as 5 principais Ferramentas SSCS adaptadas para empresas:
- Aikido Security: Visibilidade total da supply chain de nível empresarial (SCA, SAST, DAST, IaC), forte controlo de políticas, cumpre os requisitos de relatórios de conformidade, fácil implementação empresarial
- Sonatype Nexus Lifecycle: Governança OSS aprofundada, políticas de nível empresarial
- Mend (Anteriormente WhiteSource): Ampla cobertura SCA, remediação automatizada
- JFrog Xray: Escaneamento binário escalável, ideal para ambientes com muitos artefatos
- ReversingLabs: Detecção avançada de malware/adulteração para indústrias de alto risco
Comparando Ferramentas de Segurança da Supply Chain de Software para Empresas
As 4 Melhores Ferramentas de Segurança da Supply Chain para Startups e PMEs
Critérios Chave Para Escolher uma Ferramenta SSCS Para Suas Startups e PMEs:
- Acessibilidade (Planos gratuitos, planos pay-as-you-grow)
- Simplicidade
- Ampla cobertura de ameaças
- Automação
- UX focada no desenvolvedor
- Escalabilidade
Aqui estão as 4 principais ferramentas SSCS adaptadas para Startups e PMEs:
- Aikido Security: DevSecOps multi-módulo, configuração SaaS rápida, UX intuitiva, plano gratuito
- Snyk: Plano gratuito, varredura de código aberto e Cloud
- Dependabot: Atualizações automáticas de dependência, integrado ao GitHub
- Mend (Antigo WhiteSource): Remediação automatizada, aplicação de políticas
Comparando Ferramentas SSCS para Startups e PMEs
As 4 Melhores Ferramentas Gratuitas de segurança da supply chain de software
Critérios Chave Para Escolher Ferramentas SSCS Gratuitas:
- Verdadeiramente Gratuito (OSS ou camada SaaS gratuita)
- Suporte da comunidade
- Facilidade de Integração
- Leve
- Cobertura
Aqui estão as 4 Melhores Ferramentas SSCS Gratuitas:
- Aikido Security: Inteligência de excelência, cobertura de nível empresarial, configuração sem agentes, análise de code + cloud + container
- Dependabot: análise de dependências gratuita, integrada ao GitHub
- Sigstore/Cosign: Assinatura e verificação de artefatos gratuitas, PKI para projetos open-source
- Aqua Security’s Chain-Bench: Auditoria de CI/CD open-source, destaca lacunas nas práticas de segurança
Comparando Ferramentas SSCS Gratuitas
As 5 Melhores Ferramentas SSCS para Risco de Dependência Open Source
Critérios Chave Para Escolher Ferramentas SSCS para Risco de Dependência de Código Aberto:
- Cobertura do banco de dados de vulnerabilidades (NVDs, avisos do GitHub, boletins de distribuição)
- Verificações de conformidade de licença
- Priorização sensível ao contexto
- Atualizações automatizadas de dependências
- Verificações de Malware
Aqui estão as 5 Principais Ferramentas SSCS para Risco de Dependência de Código Aberto:
(e se estiver a avaliar o SCA especificamente para uma organização de maior dimensão, consulte a nossa seleção das melhores ferramentas de SCA para empresas)
- Aikido Security: SCA integrado com alcance de IA, redução de ruído impulsionada por IA, verificações de licença, SBOMs gerados automaticamente
- Snyk: Monitoramento contínuo, varredura de licenças
- Sonatype Nexus Lifecycle: Governança de OSS orientada por políticas, dados de dependência abrangentes
- Phylum: Detecta pacotes maliciosos, análise comportamental de malware
- Mend (Antigo WhiteSource): Amplo suporte a linguagens, análise de licenças e componentes desatualizados
Comparando Ferramentas SSCS para Riscos de Dependências Open Source
As 2 Melhores Plataformas de segurança da supply chain de software Ponta a Ponta
Critérios Chave Para Escolher Ferramentas SSCS Ponta a Ponta:
- Amplo conjunto de recursos
- Correlação de resultados
- Política e Governança Unificadas
- Integração do Fluxo de Trabalho do Desenvolvedor
- Escalabilidade
Aqui estão as 2 Principais Ferramentas SSCS End-to-End:
- Aikido Security: Plataforma de segurança madura de ponta a ponta, sem agentes, configuração fácil, correlação de riscos potenciada por IA
- JFrog Xray: Assinatura de artefatos, do build ao release
Comparando Ferramentas SSCS End-to-End
As 4 Melhores Ferramentas SSCS para Criação e Validação de SBOMs
Critérios Chave Para Escolher Ferramentas SSCS para Construir e Validar SBOMs:
- Formatos suportados (CycloneDX, SPDX)
- Integração
- Profundidade da Análise
- Validação e Assinatura
- Usabilidade
Aqui estão as 4 Principais Ferramentas SSCS para Construir e Validar SBOMs:
- Aikido Security: Relatórios de SBOM com um clique, lista de componentes com consciência de vulnerabilidades
- Sigstore/Cosign: Assinatura de SBOM, atestações, verificação de integridade
- Mend (Anteriormente WhiteSource): Geração automatizada de SBOM, verificações de política
- JFrog Xray: Metadados detalhados de componentes, exportação de SBOM
Comparando Ferramentas SSCS para Construir e Validar SBOMs
As 5 Melhores Ferramentas de Supply Chain com Integração CI/CD
Critérios Chave para Escolher Ferramentas SSCS com Integração CI/CD:
- Plugins Nativos de CI
- Desempenho de pipeline
- Controle de política de Falha/Sucesso
- Feedback Amigável para Desenvolvedores (comentários de PR, SARIF, logs)
- Escalabilidade
Aqui estão as 5 principais ferramentas SSCS com integração CI/CD:
- Aikido Security: Integração CI em uma etapa, remediação por IA, feedback instantâneo do pipeline
- Snyk: Plugins CI prontos, PRs com correção automática
- GitLab Análise de Dependências: Template CI nativo, relatórios de segurança de MR automatizados
- JFrog Xray: Aplicação de políticas do build ao release, análise de artefatos
- Phylum: Proteção de dependências pré-instalação, binário compatível com CI
Comparando SSCS com Integração CI/CD
Conclusão
Os ataques à Supply chain não vão desaparecer, mas são geríveis com as ferramentas certas em vigor. O passo mais importante é onde coloca esses controlos: no início, no processo de compilação e lançamento, em vez de serem aplicados à pressa antes de um lançamento.
O Aikido Security reúne as verificações que antes estavam em ferramentas separadas (SAST, SCA, segredos, IaC, DAST e varredura de imagens de contêiner) numa única plataforma, com os resultados apresentados nos pull requests e IDEs onde as equipas já trabalham. A Reachability analysis e o AutoTriage reduzem o ruído para que as equipas ajam sobre problemas reais e exploráveis, em vez de se afogarem em alertas, e a cobertura escala desde uma startup de duas pessoas até uma implementação empresarial completa, sem precisar de mudar de ferramenta pelo caminho.
Quer total visibilidade em toda a sua supply chain? Inicie a sua avaliação gratuita ou marque uma demonstração com o Aikido Security hoje mesmo.
FAQ
O que é uma supply chain de software e por que sua segurança é crítica?
Uma supply chain de software é o caminho completo que o software percorre do desenvolvimento à implantação, incluindo código, dependências, sistemas de build e pipelines de implantação. A segurança é crítica porque uma única dependência comprometida, pipeline mal configurado ou artefato malicioso pode expor todo o seu sistema a ataques. Ferramentas como a Aikido Security ajudam a monitorar e proteger cada elo dessa cadeia.
O que são ferramentas de segurança da supply chain de software e como elas funcionam?
Ferramentas de segurança da supply chain de software (SSCS) escaneiam e monitoram código, dependências, Containers, infraestrutura como código e artefatos de build para detectar vulnerabilidades, configurações incorretas e adulterações. Elas fornecem alertas automatizados, orientação para remediação e relatórios. Plataformas como a Aikido Security consolidam múltiplas funções de segurança em uma única plataforma para monitoramento e remediação simplificados.
Como as ferramentas de segurança da supply chain de software detectam injeções de código malicioso?
Ferramentas SSCS usam técnicas como análise estática e dinâmica, escaneamento de dependências e pacotes, e detecção de anomalias. Elas podem identificar mudanças inesperadas, scripts suspeitos ou dependências comprometidas antes que entrem em produção. Ferramentas como a Aikido Security aprimoram ainda mais a detecção com contexto impulsionado por IA e correlação automatizada de riscos.
Quais são as melhores práticas para integrar ferramentas de segurança da supply chain em pipelines DevOps?
Integre verificações de segurança precocemente (“shift-left”) no pipeline de CI/CD, automatize o escaneamento de dependências e código, aplique gates de build baseados em políticas e forneça feedback amigável para desenvolvedores sobre os achados. Usar uma plataforma centrada no desenvolvedor como a Aikido Security simplifica a integração, reduz a proliferação de ferramentas e garante a aplicação consistente em todas as etapas do pipeline.
Você Também Pode Gostar:
- As 10 Melhores Ferramentas de análise de composição de software (SCA) em 2026
- As 13 Melhores Ferramentas de Varredura de Container em 2026
- Melhores Ferramentas para Detecção de Fim de Vida: Classificação de 2026
- Os 13 Melhores Scanners de Vulnerabilidades de Código em 2026
- Melhores Scanners de Infraestrutura como Código (IaC) em 2026
- Principais ferramentas de Cloud Security Posture Management (CSPM) em 2026


