

CodeRabbit reúne revisões automatizadas, correções e tarefas de conclusão de PR num único fluxo de trabalho. O Greptile dá ênfase à análise de toda a base de código, com um nível de detalhe ajustável. Ambos vão além das linhas alteradas, pelo que a escolha não se resume simplesmente a resumos versus revisão contextual. As diferenças significativas residem na forma como se controla a análise, se aplicam as normas da equipa e se dá seguimento às conclusões.
Aikido merece ser incluído na lista de finalistas quando as revisões com foco na segurança e as verificações de código testadas com exemplos são prioridades. Esta comparação centra-se nessas capacidades de revisão, e não nos portfólios de produtos mais amplos dos fornecedores.
TL;DR
- Escolha a opção « CodeRabbit » quando pretender que os resultados das revisões sejam convertidos em commits ou em PRs agrupados, com tarefas adicionais de conclusão de PRs nos planos superiores.
- Escolha o Greptile quando pretender realizar uma análise mais aprofundada de alterações complexas e enviar os resultados ao agente de codificação que os seus programadores já utilizam.
- Considere utilizar o ` Aikido ` quando o raciocínio sobre a segurança das aplicações e as verificações personalizadas — que pode validar com base em exemplos de sucesso e de falha — forem fundamentais para o seu processo de revisão.
Estas recomendações seguem o fluxo de trabalho documentado para a correção de erros de «CodeRabbit », os níveis de revisão do Greptile e o fluxo de trabalho de revisão de PR e de regras personalizadas de Aikido.
Comparação rápida: CodeRabbit vs Greptile vs Aikido Segurança
O que é CodeRabbit?
CodeRabbit é um revisor baseado em IA que combina o contexto do código-fonte, a análise automatizada e o feedback coloquial nas solicitações de integração. A sua vantagem reside na capacidade de concluir o trabalho gerado pela revisão: implementar correções, gerar testes e resolver conflitos de fusão, sendo que a disponibilidade varia consoante o plano. Consulte os planos e o âmbito das funcionalidades.
O que o « CodeRabbit » faz bem
- Analisa o código associado. Os repositórios ligados fornecem contexto para tipos partilhados, contratos de API e alterações a jusante.
- Aplica correções. A função «Autofix» pode atualizar o ramo existente ou abrir um PR empilhado separado para revisão.
- Ajuda a concluir o PR. Os planos superiores incluem a geração de testes unitários e a resolução de conflitos de fusão.
A documentação sobre vários repositórios e o guia do Autofix explicam estes fluxos de trabalho.
Onde « CodeRabbit » fica aquém
- O plano inicial não corresponde ao fluxo de trabalho completo. A análise avançada de segurança e várias tarefas de conclusão exigem níveis superiores.
- O número ilimitado de PRs não significa um débito ilimitado. Continuam a aplicar-se os limites horários por programador; as revisões adicionais elegíveis podem implicar custos de utilização.
Verifique os limites atuais tendo em conta os períodos de maior movimento da sua equipa, e não apenas o volume médio de relações públicas.
O que é o Greptile?
O Greptile mapeia as relações em todo um repositório, para que seja possível analisar como um pedido de integração afeta o código para além das alterações apresentadas no diff. As equipas podem configurar o esforço de revisão, manter os seus próprios padrões e encaminhar as conclusões para um fluxo de trabalho existente do agente de codificação.
O que o Greptile faz bem
- Permite configurar o nível de detalhe da revisão. As versões Base, Plus e Apex atribuem diferentes níveis de análise a uma alteração.
- Adapta-se ao desenvolvimento baseado em agentes. Os programadores podem enviar resultados individuais ou todos os resultados para o seu agente de codificação.
- Suporta normas específicas de cada repositório. As regras sujeitas a controlo de versões podem ser aplicadas em cascata através dos diretórios, o que é útil para monorepos.
Consulte os seus níveis de revisão, o fluxo de trabalho de correção e as normas personalizadas.
Onde o Greptile fica aquém
- As análises mais aprofundadas consomem mais créditos. O número de lugares, por si só, não determina o valor da fatura assim que a quota incluída se esgotar.
- A configuração tem várias camadas. As regras do repositório e as regras do painel são distintas; a configuração do repositório tem prioridade.
- Algumas opções de implementação requerem a versão Enterprise. A auto-hospedagem e várias integrações de código-host autogeridas não estão incluídas na simples aquisição de licenças Pro.
A página de preços e a matriz de fornecedores definem esses limites.
Comparação característica a característica
Contexto do código-fonte e profundidade da revisão
Ambas as ferramentas vão além da comparação. A diferença reside na forma como se orienta esse contexto e essa análise.
CodeRabbitO fluxo de trabalho de repositórios ligados pode utilizar um ramo específico ou abrir um PR num repositório ligado no GitHub e no GitLab. Isto é importante quando uma alteração no front-end depende de uma atualização no back-end que ainda não foi incorporada: a revisão com base no ramo predefinido pode não ter em conta o contrato pretendido.
O Greptile cria um gráfico de funções, classes, importações e dependências. Os seus níveis Base, Plus e Apex permitem que as equipas dediquem uma análise mais aprofundada a alterações de maior dimensão ou que envolvam maior risco. Os níveis superiores proporcionam à equipa de revisão mais tempo para investigação, em vez de se limitarem a solicitar um resumo mais extenso. Consulte o anúncio sobre os níveis.
Opte pelo « CodeRabbit » quando a seleção explícita de ramos relacionados for importante para lançamentos coordenados. Opte pelo «Greptile» quando a distribuição do esforço de análise com base no risco das PR for um requisito fundamental. Nenhuma destas distinções, por si só, determina qual das ferramentas irá detetar mais erros válidos na sua base de código.
Normas da equipa e ruído na revisão
Uma personalização útil significa aplicar a regra certa ao código certo, e não gerar mais comentários.
CodeRabbit suporta instruções baseadas em percursos, pelo que os controladores da API podem receber orientações centradas na autorização, enquanto os testes são submetidos a verificações diferentes. Também suporta verificações personalizadas pré-fusão em planos elegíveis; não se limita a instruções informais.
O Greptile suporta normas sujeitas a controlo de versões com substituições ao nível do diretório. As definições separadas de rigor e tipo de comentário controlam o tipo de feedback que é apresentado. Essa separação permite que uma equipa solicite uma análise mais aprofundada sem, necessariamente, gerar mais comentários sobre o estilo.
Aikido acrescenta uma opção útil para as equipas que estão a avaliar alternativas ao «CodeRabbit »: definir exemplos em conformidade e não conformes e, em seguida, validar uma verificação personalizada com base nesses exemplos antes da ativação. A diferença reside na forma como se testa a regra, e não no facto de os outros produtos suportarem ou não as normas.
Numa fase piloto, inclua uma alteração que deva acionar a sua regra e outra que não deva. Um revisor que sinalize ambas não demonstrou uma aplicação útil da regra.
Conclusões em matéria de segurança e o caminho para a resolução do problema
Ambas as ferramentas oferecem análises de segurança. As diferenças residem no âmbito de aplicação e na forma como as conclusões se traduzem em correções.
CodeRabbit inclui integrações com linters e ferramentas de análise estática, enquanto os planos «Advanced» e «Enterprise» incluem revisões e monitorização de segurança dedicadas. A análise de segurança completa da base de código é faturada separadamente. Consulte as descrições atuais dos planos.
O Security Check da Greptile combina regras do Opengrep, verificações de dependências e análises por IA de potenciais cadeias de exploração. Isso torna-o relevante tanto para vulnerabilidades de dependências como para defeitos no código das aplicações.
O fluxo de trabalho de implementação é mais específico. CodeRabbit O Autofix pode gerar um commit ou um PR empilhado e, em seguida, tentar a verificação da compilação. A documentação indica que as alterações geradas são, na mesma, entregues caso a verificação falhe; por isso, reveja o resultado em vez de considerar um patch gerado como uma compilação bem-sucedida.
A funcionalidade «Fix with your Agent» da Greptile envia a deteção, a localização e a correção sugerida para o agente escolhido pelo programador. A escolha é entre um fluxo de correção integrado e uma transferência para ferramentas já existentes, e não entre corrigir ou não corrigir.
Integrações, implementação e configuração
Verifique o seu serviço de alojamento de código antes de comparar funcionalidades de revisão mais detalhadas.
CodeRabbit A Greptile menciona o GitHub, o GitLab, o Bitbucket e o Azure DevOps nas suas orientações sobre integração de repositórios. A matriz de fornecedores da Greptile inclui o GitHub Cloud, o GitLab.com e o Bitbucket Cloud, com opções adicionais autogeridas na secção «Enterprise». O Azure DevOps não consta dessa lista.
Para uma equipa do Azure DevOps, o « CodeRabbit » é, portanto, a opção mais claramente documentada das duas. Para equipas do GitHub ou do GitLab, verifique qual é exatamente a edição na nuvem ou a edição autogerida, em vez de partir do princípio de que o nome da plataforma garante o suporte.
A configuração é um trabalho contínuo para ambos os produtos. Decida quem se encarrega de manter as ligações ao repositório, as normas, as exclusões e as permissões. Um revisor com competências técnicas continua a precisar do código correto e de orientações para avaliar uma alteração que abranja vários serviços.
Preços e manutenção
CodeRabbit Tanto a Greptile como a Deep Review têm planos baseados no número de licenças, mas os limites de utilização diferem. A Aikido Deep Review utiliza créditos por PR distinto, o que não constitui um orçamento completo para as suas outras funcionalidades relacionadas com a revisão.
CodeRabbit O plano «Team» custa 60 dólares por programador por mês, ou 48 dólares por mês com faturação anual. Os níveis de análise mais avançados do Greptile esgotam mais rapidamente os créditos incluídos. Consulte os planos doCodeRabbit e os preços do Greptile.
Exemplo: 20 programadores e 300 revisões num mês. Com faturação mensal, o « CodeRabbit Essentials» custa 600 dólares, partindo do princípio de que os limites incluídos são respeitados. O «Greptile Pro» também custa 600 dólares; 300 revisões «Base» cabem nos 1 000 créditos incluídos, desde que a utilização se mantenha dentro das quotas aplicáveis por licença. O « Aikido » consome 300 créditos, equivalentes a 300 dólares do saldo da carteira, para 300 PRs distintas antes dos créditos gratuitos.
Trata-se de produtos diferentes, não de uma oferta de poupança com características idênticas. O mínimo de compra de 500 créditos da Aikido significa que o montante pago em dinheiro pode exceder os créditos utilizados nesse mês. Os saldos existentes na carteira, as subscrições da plataforma, o acesso ao Code Quality e os direitos de utilização do AutoFix devem ser considerados separadamente. A documentação da carteira explica o modelo de créditos.
Para acesso gratuito, o site CodeRabbit disponibiliza resumos de relações públicas e uma revisão local limitada, com benefícios adicionais de código aberto. O Greptile Starter inclui um programador ativo e 50 créditos mensais. O plano Developer do site Aikido não inclui créditos gratuitos para a Deep Review. Consulte os limites emCodeRabbit , os planos do Greptile e as regras associadas à carteira em Aikido .
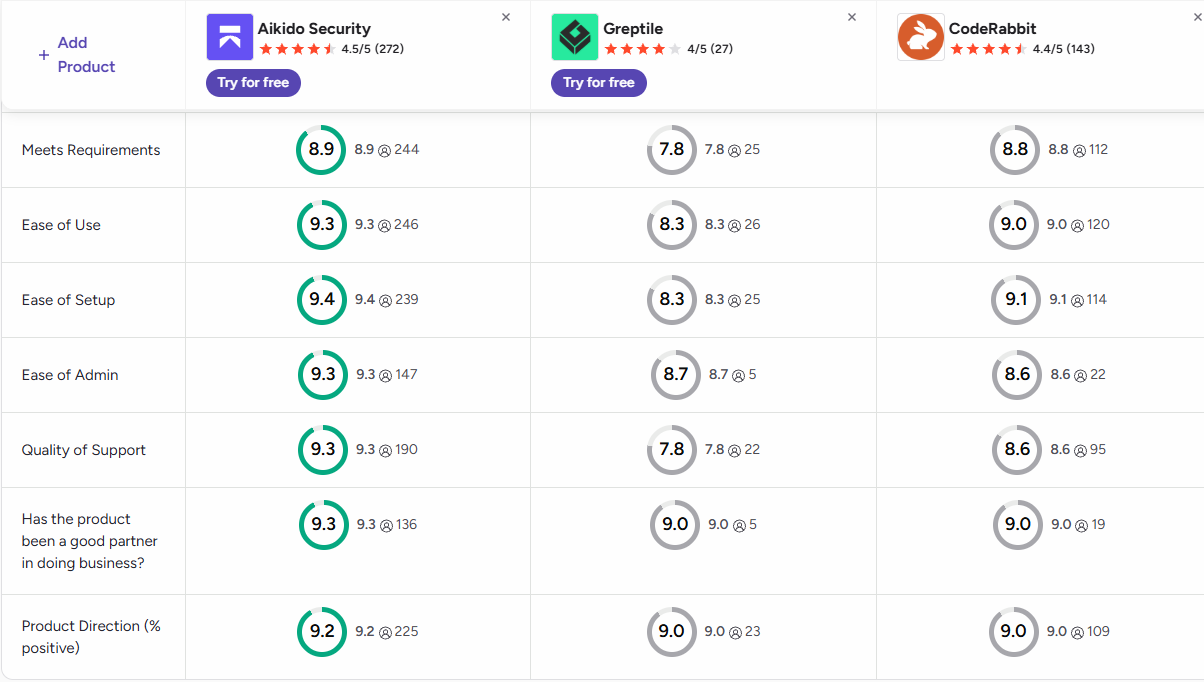
Aikido Segurança: para análises sensíveis em termos de segurança e normas verificáveis
Aikido combina uma investigação de relações públicas centrada na segurança com verificações adaptadas ao código da sua equipa. Para as equipas que estão a comparar oAikido com o CodeRabbit ou oAikido com o Greptile, estes dois fluxos de trabalho de revisão são particularmente relevantes.
Analisar os pressupostos de segurança ao longo de toda a alteração
AikidoO revisor de PR utiliza a estrutura do código-fonte, os repositórios relevantes, os resultados da análise estática e os comentários do PR para investigar as consequências em termos de segurança e de funcionalidade.
Exemplo ilustrativo: uma função de exportação interna pressupõe que quem a chama já verificou o acesso à conta. Um novo ponto de acesso público chama essa função. A análise tem de acompanhar, em conjunto, quem a chama, a verificação de autorização e o acesso aos dados, e não se limitar a inspecionar a função editada em busca de um padrão perigoso.
CodeRabbit oferece análises contextuais e de segurança interligadas; o Greptile combina a análise contextual com verificações de segurança. Vale a pena dar prioridade ao Aikido quando essa investigação de segurança for a tarefa principal, especialmente nos casos em que as discussões resultantes da análise e os resultados das verificações existentes precisam de servir de base à avaliação. Esta é uma razão para testar a sua abordagem, não uma prova de uma vantagem universal em termos de precisão.
Teste as suas normas de engenharia antes de as aplicar
AikidoAs regras de código personalizado permitem-lhe definir um requisito, fornecer exemplos de sucesso e de falha e validar a verificação antes de a ativar para novos PRs.
Por exemplo, uma equipa poderia exigir que os manipuladores de dados de clientes chamassem um wrapper aprovado no âmbito do inquilino e, em seguida, testassem um manipulador em conformidade e uma via alternativa. Trata-se de uma configuração ilustrativa, não de um resultado de deteção medido.
CodeRabbit suporta instruções e verificações pré-fusão; o Greptile suporta normas de repositório e PRs de teste. O atrativo do Aikido reside na etapa explícita de validação de exemplos na criação de regras. É adequado para equipas que pretendem verificar como uma verificação se comporta antes de a implementar. Esta funcionalidade faz parte do Code Quality, não se tratando simplesmente da aquisição de créditos do Deep Review.
Escolha o CodeRabbit para tarefas de conclusão de relações públicas ou o Greptile para análises configuráveis e transferência para agentes. Dê prioridade ao Aikido quando o raciocínio de segurança e as normas testáveis definirem o que constitui uma revisão bem-sucedida. Avalie a revisão de PR do Aikido numa alteração sensível em termos de segurança a partir do seu próprio repositório.
Perguntas frequentes
O CodeRabbit e o Greptile conseguem fazer análises em vários repositórios?
Ambos fornecem contexto entre repositórios. O CodeRabbit permite-lhe selecionar um ramo associado ou abrir um PR em hosts suportados; o Greptile permite configurar o contexto entre repositórios. Verifique as permissões e quais as versões dos repositórios que fornecem o contexto antes de testar alterações coordenadas. Consulte o guia de configuração emCodeRabbit.
Os testes de execução do Greptile são iguais à revisão de código por IA?
Não. A análise de código identifica as razões por trás de uma alteração; os testes em tempo de execução aplicam-na. A Greptile apresenta o T-Rex como uma versão beta: este gera testes específicos, executa-os numa sandbox e anexa provas às conclusões. Avalie a sua disponibilidade, os requisitos de ambiente e os custos separadamente da revisão habitual. Consulte a documentação sobre validação em tempo de execução.




