

Você ainda pode fazer revisões de código manualmente, mas ferramentas com IA podem detectar mais problemas, mais rapidamente, e ajudar sua equipe a avançar com eficiência.
O relatório de 2026 Estado da IA em Segurança e Desenvolvimento da Aikido descobriu que 73% das equipes ainda dependem de revisões manuais, frequentemente causando atrasos e problemas não detectados.
Se a IA ajuda a escrever código, faz sentido usá-la também para revisões. Integrar verificações automatizadas no pipeline ajuda as equipes a escalar com segurança sem desacelerar. Como Julian Deborré, Head of Engineering da Panaseer, compartilhou no relatório da Aikido, “A IA nos ajuda a escrever código mais rápido, então faz sentido que a IA também o revise.”
As melhores ferramentas de revisão de código por IA analisam uma alteração face ao resto da base de código e avaliam o que esta poderá quebrar noutros locais.
Embora o CodeRabbit continue a ser popular, tem os seus problemas. Este guia destaca as melhores alternativas ao CodeRabbit em 2026 e a forma como se destacam em termos de precisão, segurança e flexibilidade de preços. Comparamos:
- Aikido Security:
- Panto AI
- CodeAnt AI
- Qodo Merge
- CodeFactor
- Greptile
- GitHub Copilot
- SonarQube
TL;DR
Aikido Security reviews every pull request and secures what's in it. The AI review gives inline PR feedback, one-click fix suggestions, and custom rules that learn from your team's past PRs, catching the logic bugs and null dereferences a standard review tends to miss. A deeper layer reasons about business logic on each change, so access-control bugs like IDORs get caught while the pull request is still open. The same reasoning runs across the whole repository, surfacing real logic flaws before a live target even exists to test against.
Os resultados incluem recomendações de correção para código seguro e sugestões de um clique para problemas de SAST e IaC. Os plugins de IDE detetam secrets e problemas de código à medida que escreve, antes de qualquer coisa chegar ao repositório. E não se fica pelo pull request. Dependências, cloud e runtime são cobertos na mesma plataforma.
O modelo de preços baseia-se num nível gratuito e em planos de preço fixo, permitindo que as equipas comecem imediatamente e escalem sem custos ocultos. Um raciocínio mais profundo e correções num único local fazem do Aikido a alternativa ao CodeRabbit mais forte aqui.
Principais alternativas ao CodeRabbit em 2026
Veja como Aikido se compara ao CodeRabbit para equipes que avaliam ferramentas de revisão de código:
O que são ferramentas de revisão de código?
Antigamente, a revisão de código significava que um colega lia o teu diff e deixava comentários. As ferramentas de revisão de código por IA fazem essa parte mais rapidamente, mas as melhores vão mais além. Elas rastreiam o que uma alteração afeta noutros pontos e sinalizam os problemas de lógica e de controlo de acessos que uma leitura rápida por parte de um humano deixa passar. As mais fracas limitam-se a repetir o que um linter já te disse. O CodeRabbit lida bem com a revisão ficheiro a ficheiro. Quando a tua base de código abrange mais contribuidores e repositórios, a questão passa a ser qual a ferramenta que continua a dar-to feedback de alto sinal a essa escala.
O que é CodeRabbit?
O CodeRabbit é um assistente de revisão de código alimentado por IA que fornece feedback contextual sobre pull requests. Liga-se ao GitHub, GitLab, Azure DevOps e Bitbucket, detetando bugs, problemas de estilo e testes em falta.
Por exemplo, CodeRabbit revisa cada pull request usando linters confiáveis e analisadores de segurança, e então transforma os resultados em comentários úteis. Repositórios públicos podem usar seus recursos Pro gratuitamente, o que o torna popular entre pequenas equipes e contribuidores de código aberto.
À medida que os projetos crescem e as bases de código se tornam mais complexas, algumas equipes podem desejar insights mais profundos, verificações de segurança mais robustas ou relatórios mais avançados do que o CodeRabbit oferece atualmente.
Porquê ou quando procurar alternativas ao CodeRabbit?
Com as ferramentas de revisão de código por IA, os programadores podem automatizar grande parte do processo de revisão, mantendo a qualidade e o contexto. O CodeRabbit, por exemplo, funciona bem para revisões simples ficheiro a ficheiro e para detetar problemas comuns. Integra-se perfeitamente com plataformas como o GitHub, adicionando comentários gerados por IA diretamente nos pull requests. Também pode associá-lo a linters como o Semgrep, adicionando um ficheiro `semgrep.yml` e configurando o CodeRabbit para o utilizar. Esta configuração ajuda a identificar padrões inseguros e verificações standard em falta. Para equipas pequenas ou projetos simples, isso costuma ser suficiente.
À medida que sua base de código cresce com mais serviços, módulos e contribuidores, você pode começar a precisar de uma ferramenta de revisão de código que ofereça suporte mais avançado. Você pode querer uma que:
- Filtra comentários desnecessários e foca apenas em feedback de alto impacto.
- Aprenda com as revisões anteriores da sua equipe e melhore sua precisão ao longo do tempo.
- Fornece feedback mais consciente do contexto e mais fácil de agir.
Aqui estão sete das principais alternativas ao CodeRabbit, destacando seus recursos, preços e principais prós e contras para ajudar você a fazer a melhor escolha para sua equipe.
As 8 principais alternativas ao CodeRabbit
Quando sua base de código abrange múltiplos serviços, linguagens e ambientes, você precisa de mais do que uma ferramenta que apenas verifica linhas de código. As alternativas abaixo fornecem análise mais profunda, integrações sólidas e regras flexíveis que se adequam a projetos complexos de nível empresarial.
Vamos começar.
1. Aikido Security
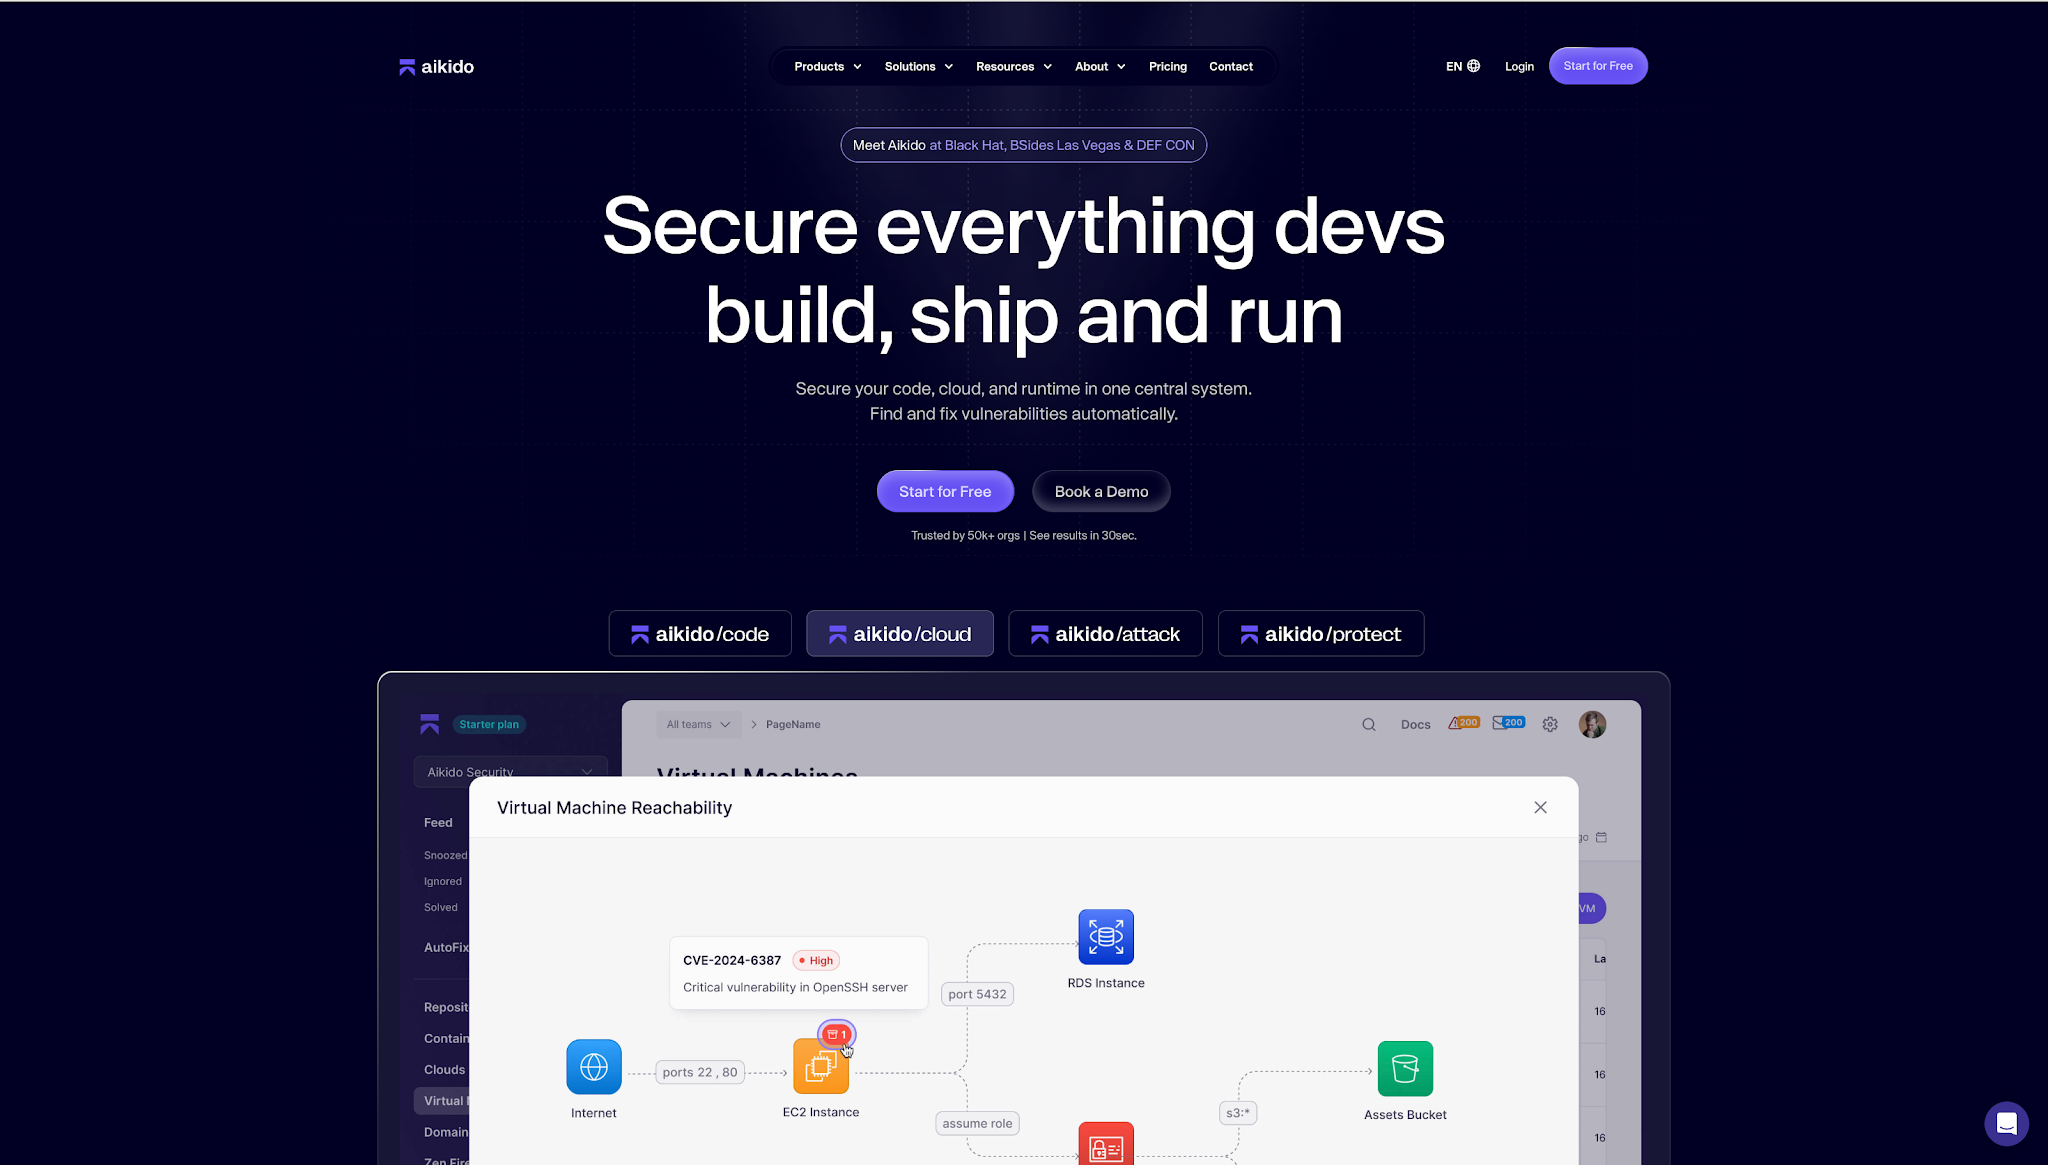
A Aikido Security analisa cada pull request e protege o seu conteúdo, através de três produtos que operam a diferentes níveis de profundidade. O Code Quality trata da revisão do dia a dia. A Deep PR Review executa raciocínio completo por IA em cada pull request à medida que é aberto. O Code Security Audit aplica esse mesmo raciocínio ao código que já colocou em produção. As revisões ocorrem no seu controlo de versão e IDEs, analisando cada alteração face à base de código alargada e não apenas através do diff.
Qualidade de Código
O Code Quality produz comentários inline nos PR e correções com um clique em cada alteração, com regras personalizadas e predefinidas que aplica em toda a equipa. Conecte um repositório e este executa com predefinições inteligentes, sem necessidade de configuração. Em cada pull request, fornece feedback instantâneo e contextual, aprende a sua base de código com revisões anteriores e aplica as regras personalizadas que definiu para que os programadores recebam comentários de alto sinal que realmente importam.
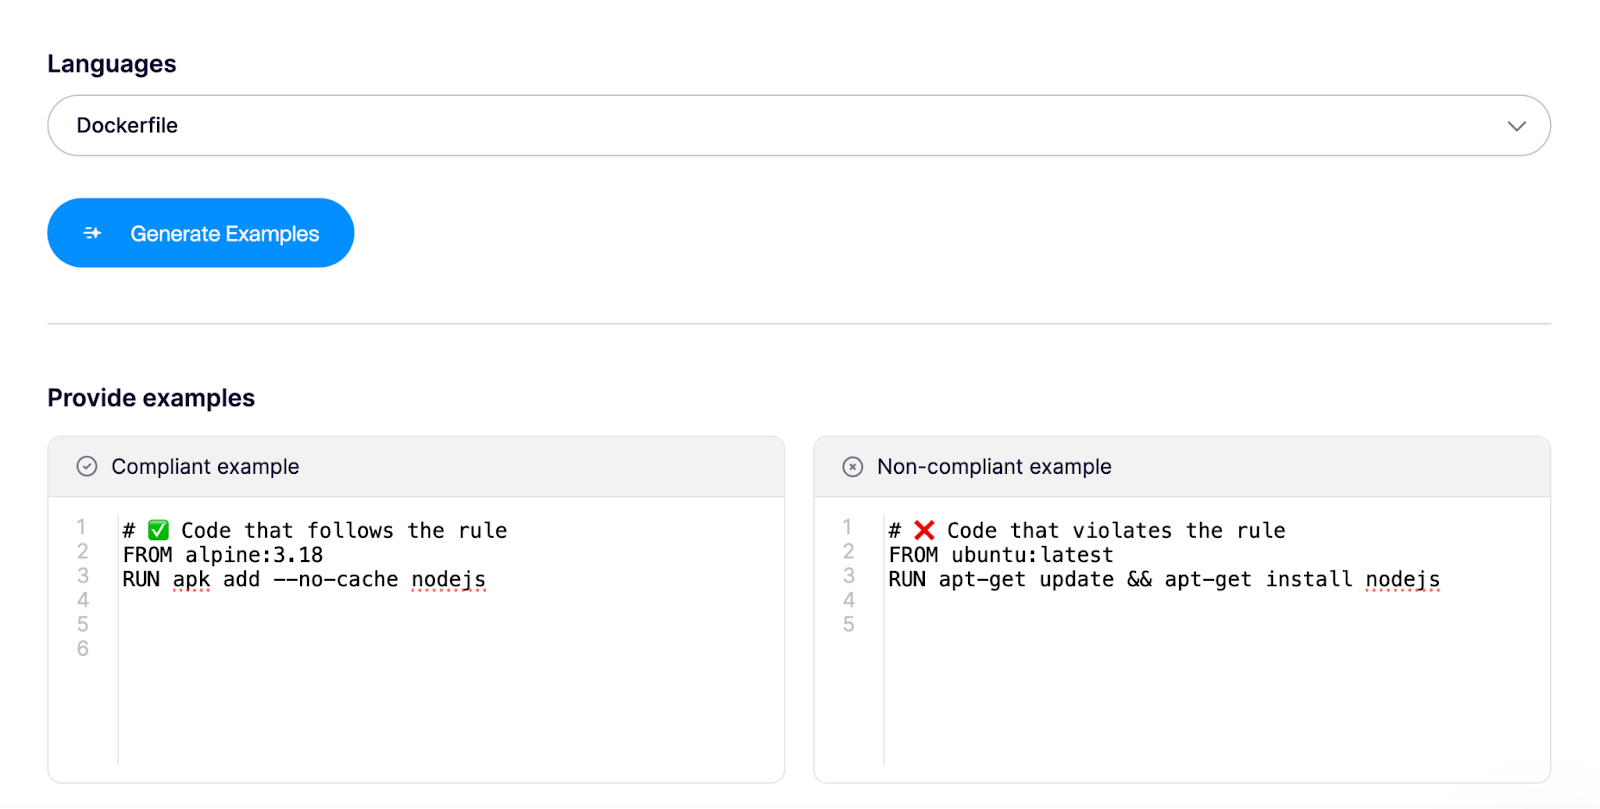
Imagine que quer criar uma regra que permita apenas imagens base Alpine em Dockerfiles. Cria uma fornecendo exemplos compatíveis e incompatíveis, para que o Code Quality saiba o que procurar para além das melhores práticas da indústria.
Além das regras personalizadas, um desafio comum com as ferramentas de revisão de código é fazê-las compreender o contexto específico de um projeto. Cada organização trabalha de forma diferente, e o Aikido compreende isso. Pode ensinar ao sistema os padrões de codificação, as melhores práticas e as exceções da sua equipa, para que este reflita a forma como a sua equipa escreve e revê o código na prática. Pode adicionar contexto como:
"Guardamos as datas como UTC na base de dados, mas apresentamo-las sempre na hora local do utilizador; toda a lógica de conversão está em utils/timezone.js, por isso não sinalize as conversões de fuso horário como redundantes."

E pode afinar esse contexto para repositórios específicos. Como a Qualidade de Código é agnóstica em relação ao sistema e à linguagem, pode rever, comentar e aprovar alterações diretamente no seu ambiente.
Deep PR Review
Os agentes de programação abrem atualmente mais alterações num único dia do que uma equipa consegue ler, e uma análise ao nível do diff não foi concebida para esse volume. O Deep PR Review é a camada independente que lê cada pull request da mesma forma que um engenheiro sénior com tempo ilimitado o fará. Antes de sinalizar o que quer que seja, os agentes absorvem a estrutura de toda a sua base de código, repositórios relacionados, resultados estáticos existentes e os comentários de PR já presentes na alteração, bloqueando depois as mais arriscadas antes de serem fundidas. Esse contexto é o que lhe permite raciocinar sobre a lógica de negócio e detetar falhas de controlo de acesso, como IDORs, enquanto o pull request ainda está aberto, indo muito além do que um linter ou uma análise humana rápida conseguem ver.
Auditoria de Segurança de Código
Algumas vulnerabilidades permaneceram numa base de código durante anos porque nunca corresponderam a um padrão conhecido. O Code Security Audit aplica o raciocínio do Deep PR Review ao código que já colocou em produção, acompanhando o fluxo de dados e as verificações de permissões em vários serviços para descobrir onde a lógica falha. O seu truque mais engenhoso é o encadeamento: pega em vários erros de gravidade individualmente baixa e calcula o caminho único de escalravelamento de privilégios a que dão origem, o tipo de exploit em várias etapas que um atacante realmente construiria. Cada descoberta mostra o que é explorável e como alguém lá chegaria, com um registo completo do raciocínio, e é executada no seu código-fonte sem necessidade de configurar um ambiente de teste.
Cobertura de Código
A Cobertura de Código permite-lhe carregar a cobertura de testes a partir do GitHub Actions e acompanhá-la juntamente com as suas conclusões de segurança e qualidade. Veja quais os repositórios que não foram suficientemente testados, explore os ficheiros não cobertos até ao nível da linha e acompanhe a evolução da cobertura à medida que adiciona testes. Quando uma análise ou uma verificação de PR sinaliza um ficheiro, pode verificar no mesmo local se esse ficheiro foi sequer testado.
Funcionalidades
- Revisão de código potenciada por IA: O Aikido avalia o código da mesma forma que um programador o faria, ponderando se este é claro e tem um bom desempenho, além de sinalizar falhas de segurança. O sistema aprende com os pull requests anteriores da sua equipa e sugere regras personalizadas com base na forma como os seus melhores engenheiros já trabalham.
- Deep PR Review: Raciocina sobre a lógica de negócio em cada pull request, detetando IDORs, controle de acesso quebrado e outras falhas que tanto o SAST como uma revisão humana rápida deixam escapar. Analisa cada alteração à medida que é aberta, raciocinando sobre o que essa alteração afeta noutros pontos da base de código.
- Code Security Audit: Raciocina sobre o que o seu código deve fazer, traçando o fluxo de dados, as verificações de propriedade e os limites de permissão entre ficheiros e serviços. Deteta as falhas que o SAST deixa escapar, tais como IDORs, controle de acesso quebrado e cadeias de exploits em várias etapas, e é executado no seu código-fonte sem necessidade de configurar um ambiente.
- Análise de Contexto Multi-Ficheiro: A plataforma monitoriza o input de utilizador contaminado proveniente de controladores de nível superior em vários ficheiros. Deteta desreferências de nulos e o tipo de erros de runtime que uma análise exclusiva de diff nunca deteta, porque acompanha os dados através dos ficheiros.
- Criação de Regras Personalizadas: As equipas criam regras personalizadas para detetar riscos específicos da sua base de código. As regras utilizam o formato Opengrep e visam idiomas específicos ou todos os ficheiros. Define o que é importante e aplica-o de forma consistente.
- Avaliação de Risco Contextualizada: O Aikido ajusta a gravidade dos problemas com base no facto de o seu repositório se ligar à internet ou processar dados sensíveis. As vulnerabilidades críticas em serviços públicos recebem uma prioridade diferente da atribuída a ferramentas internas.
- Feedback Inline em Pull Requests: O Aikido adiciona comentários inline com feedback de segurança ao nível da linha diretamente nos pull requests. Os programadores veem o que precisa de ser corrigido e porquê, exatamente onde reveem o código.
Ideal para:
- Equipas empresariais que pretendem que a revisão detete falhas reais de lógica e de controle de acesso.
- Equipas que lançam código gerado por IA mais rapidamente do que os humanos conseguem rever, necessitando de uma camada independente em cada PR.
- Organizações que procuram um único local para revisão de código, segurança e correções em vez de juntarem várias ferramentas, desde o primeiro repositório até uma infraestrutura complexa.
Prós
- Regras personalizadas no formato Opengrep que se mantêm consistentes em centenas de repositórios, para que os mesmos padrões se apliquem quer esteja a rever um único serviço ou um conjunto deles.
- Revisão que avalia a lógica de negócio e o controle de acesso, detetando IDORs e permissões quebradas que um linter ou uma passagem humana rápida deixam escapar, com orientação de remediação em linha.
- Plugins de IDE para VS Code, Cursor, Windsurf, JetBrains, Android Studio e Visual Studio, para que os programadores recebam esse feedback onde já trabalham.
- Preço fixo com 10 utilizadores incluídos e sem taxas ocultas de suporte, utilização ou linhas de código.
Modelo de alojamento:
- SaaS (Software como Serviço)
- On-Premise
Classificação no Gartner: 4.9/5.0
Avaliações da Aikido Security
Para além do Gartner, a Aikido Security também possui uma classificação de 4.7/5 no Capterra e no SourceForge. Os utilizadores elogiam consistentemente a sua interface intuitiva e a integração fluida em pipelines CI/CD.

2. Panto AI
O Panto AI é uma forte alternativa ao CodeRabbit que combina a revisão de pull requests potenciada por IA com testes profundos de segurança de aplicações para detetar erros, vulnerabilidades e problemas de lógica de negócio antes de chegarem à produção. Ao contrário dos assistentes que o ajudam a escrever código mais rapidamente, o Panto foi concebido como um revisor de código que sinaliza código de risco no momento da fusão.
Integra-se com o GitHub, GitLab, Bitbucket e Azure DevOps, e liga-se ao Jira e Confluence para compreender o que o código faz e porque foi escrito. Para além da revisão de código, o Panto também oferece automação de QA e testes de QA em dispositivos móveis, transformando descrições de fluxo em linguagem natural em conjuntos de testes determinísticos que são executados em dispositivos reais, se auto-reparam quando as interfaces mudam e se ligam a pipelines CI/CD.
O Panto realiza mais de 30 000 verificações de SAST em mais de 30 linguagens de programação em cada pull request, cobrindo a qualidade do código, vulnerabilidades de segurança, erros de configuração de IaC, deteção de secrets, SCA e geração de SBOM. Um módulo de aprendizagem por reforço melhora a qualidade das sugestões com base no feedback da equipa.
Principais Recursos
- Integração de Contexto de Negócio: O Panto liga-se ao Jira e Confluence para alinhar cada revisão de PR com o respetivo ticket, especificação ou documentação.
- Revisão de PR com Foco na Segurança: O Panto executa verificações de SAST determinísticas juntamente com análise por IA em cada PR, cobrindo secrets, riscos de IaC e vulnerabilidades de dependências numa única passagem.
- Painel de Visibilidade da Equipa: Os gestores de engenharia obtêm uma vista dedicada sobre os estrangulamentos de revisão, a distribuição da carga de trabalho dos programadores e os padrões recorrentes de qualidade de código. As métricas DORA e os conhecimentos de segurança são monitorizados em todos os repositórios, e podem ser gerados relatórios para requisitos de conformidade como SOC 2, ISO 27001 e PCI-DSS.
Ideal Para: O Panto AI é adequado para equipas de engenharia que pretendem uma única plataforma que cubra a revisão de código, a segurança de aplicações e a QA móvel, sem terem de juntar várias ferramentas nem pagar preços de nível empresarial para o conseguir.
Prós
- Cobre revisão de código, SAST, SCA, IaC, Secrets e QA móvel em uma única plataforma, sem a necessidade de uma cadeia de ferramentas separada.
- O contexto de negócio do Jira e Confluence produz revisões que detetam problemas ao nível da lógica e específicos do domínio.
- A aprendizagem por reforço a partir do feedback da equipa reduz o ruído e melhora a relevância das sugestões ao longo do tempo.
- Preço competitivo de US$ 15/desenvolvedor/mês com forte profundidade de segurança; gratuito para projetos de código aberto.
Contras
- O maior valor é percebido em configurações de equipe; desenvolvedores individuais podem não utilizar plenamente todas as capacidades da plataforma.
- A documentação ainda está em expansão à medida que o produto cresce, o que pode atrasar a configuração inicial para configurações menos comuns.
- O preço do QA móvel (a partir de US$ 999/mês para o plano Scale) pode ser um desafio para equipes em estágios muito iniciais.
3. CodeAnt AI
O Codeant AI combina inteligência artificial com SAST para detetar problemas críticos de código e vulnerabilidades. Realiza análises linha a linha, gera resumos de pull requests e integra-se com o GitHub, GitLab, Bitbucket, Azure DevOps e IDEs como o Visual Studio Code e o JetBrains. A plataforma também oferece regras personalizáveis e revisões de código por IA em tempo real para ajudar as equipas a manter um código seguro e de alta qualidade.
O CodeAnt AI deteta e corrige automaticamente mais de 5.000 problemas de qualidade de código e vulnerabilidades de segurança em IDEs, pull requests e pipelines de CI/CD. Inclui mais de 30.000 verificações determinísticas, juntamente com verificações baseadas em IA para mais de 30 linguagens de programação.
Funcionalidades
- Regras Personalizadas em linguagem simples: As equipas escrevem regras personalizadas em linguagem simples, sem necessidade de conhecimentos de programação ou DSL.
- Capacidade de correções em massa: As equipas limpam bases de código com correções em massa que processam até 200 ficheiros com um único clique.
- Painel do Centro de Controlo: O Centro de Controlo visualiza a saúde da base de código e ajuda as equipas a corrigir os problemas com maior impacto. As equipas exportam resumos prontos para auditoria em formatos PDF ou CSV.
Ideal para: O CodeAnt AI é adequado para equipas que pretendem lançar software mais depressa sem comprometer a qualidade ou a segurança.
Prós
- Reduz significativamente o tempo de revisão manual, aumentando a velocidade e a produtividade do desenvolvedor.
- Detecta tanto problemas de qualidade de código (código morto, duplicação, complexidade) quanto riscos de segurança (SAST, Secrets, IaC) em uma única plataforma.
- Oferece feedback em tempo real em pull requests com resumos, interações no estilo chat e sugestões acionáveis.
Contras
- Um conjunto completo de recursos pode ser caro para equipes menores ou desenvolvedores individuais.
- Alguns usuários relatam falsos positivos ocasionais ou ruído nas sugestões, o que pode exigir ajuste manual.
- Por ser fortemente baseado em Cloud e otimizado para pull requests em fluxos de trabalho de repositório, pode não ter suporte offline ou local para pré-commit.
Avaliações da CodeAnt AI Security
A avaliação de 4.9/5 da CodeAnt AI é baseada em apenas 5 avaliações, o que significa que o tamanho da amostra é muito pequeno para representar um desempenho consistente e no mundo real.
4. Qodo Merge
O Qodo Merge é uma ferramenta de código aberto concebida para simplificar as revisões de pull requests. Analisa PRs, adapta-se ao seu estilo de programação e sugere melhorias em conformidade. As revisões podem ser acionadas manualmente ou executadas automaticamente, poupando tempo no processo de revisão, e integra-se perfeitamente com plataformas como o GitHub para fornecer análises rápidas e recomendações acionáveis para uma melhor qualidade de código.
Qodo Merge utiliza IA avançada para entender seu código, pull requests e o contexto mais amplo da base de código. Ela se integra com Jira, Linear e Monday dev para fornecer classificações de conformidade com base na proximidade com que as alterações de código se alinham aos requisitos do ticket.
Funcionalidades
- Geração Automatizada de Descrição de PR: Qodo Merge gera automaticamente descrições de PR com resumos, rótulos e guias passo a passo usando o comando /describe. Os revisores entendem as mudanças mais rapidamente.
- Revisão de Código com IA: A plataforma fornece análise de código instantânea, identifica problemas e sugere melhorias. As revisões são executadas automaticamente em cada PR com feedback configurável.
- Integração com Conformidade de Tickets: O Qodo Merge integra-se com o Jira, Linear, Monday dev e GitHub Issues para apresentar dados de tickets juntamente com as alterações de código. A plataforma atribui níveis de conformidade com base na proximidade com que as alterações cumprem os requisitos do ticket.
- Chat de PR com Extensão do Chrome: A extensão do Chrome permite sessões de chat privadas com IA diretamente no separador Files changed. A extensão não envia código para servidores externos.
Ideal para: O Qodo Merge é ideal para equipas e empresas que precisam de aplicar as melhores práticas da organização e a conformidade com as políticas de engenharia em todo o seu fluxo de trabalho de PR.
Prós
- Acelera as revisões de pull request ao automatizar o feedback e identificar problemas precocemente.
- Integra-se com o GitHub, GitLab e Bitbucket para uma fácil configuração e colaboração.
- Oferece insights contextuais que ajudam a manter a qualidade consistente do código entre as equipes.
Contras
- Requer alguma configuração e aprendizado para usar os recursos avançados de forma eficaz.
- Planos premium e empresariais podem ser caros para pequenas equipes.
- Ocasionalmente gera falsos positivos ou sugestões que exigem revisão manual.
Avaliações da Qodo Merge Security
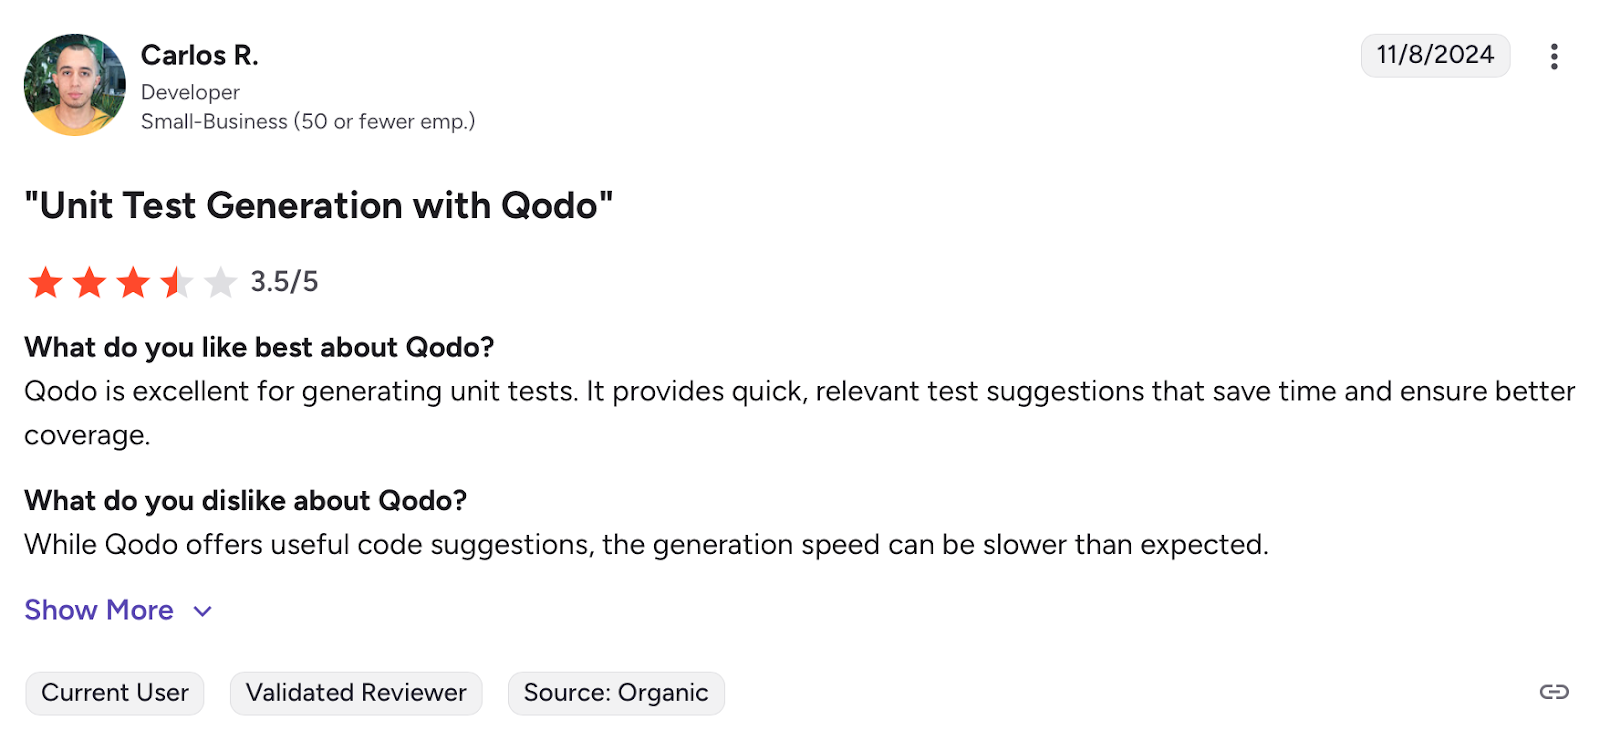
No Gartner Peer Insights, o Qodo Merge possui uma impressionante classificação de 4,5 de 5 na categoria “AI Code Assistants”, com base no feedback de 34 usuários.
5. CodeFactor
O CodeFactor monitoriza automaticamente a qualidade do código a cada commit e pull request no GitHub ou Bitbucket, ajudando os programadores a poupar tempo nas revisões de código e a combater a dívida técnica. Analisa instantaneamente cada commit ou PR e fornece feedback acionável em segundos. A plataforma requer zero tempo de configuração e permite que as equipas personalizem regras, obtenham dicas de refatoração e ignorem problemas irrelevantes.
O CodeFactor suporta mais de 20 linguagens de programação, incluindo JavaScript, Python, Java, Go, Ruby, PHP, Swift e Kotlin. A ferramenta pode corrigir automaticamente certos problemas sob demanda ou de forma automática, suportando ESLint, PHP_CodeSniffer, Stylelint, RuboCop e SwiftLint. Ele prioriza os problemas mais críticos com base no tamanho do código, frequência de alteração do arquivo e tamanho do arquivo, para que as equipes corrijam apenas o que é importante.
Funcionalidades
- Integração com IDE: O CodeFactor exibe os resultados no Atom e VS Code com análise e feedback em tempo real durante a codificação. Os desenvolvedores identificam problemas durante o desenvolvimento, e não durante as revisões de pull request.
- Painel Centralizado: O painel oferece uma vista geral da qualidade do código para todo o projeto, commits recentes e os ficheiros mais problemáticos. O CodeFactor monitoriza problemas novos e corrigidos para cada commit e pull request. Os líderes de engenharia monitorizam tendências de qualidade em todos os repositórios.
- Regras Personalizáveis: As equipas personalizam regras, obtêm dicas de refatoração e ignoram problemas irrelevantes. As equipas filtram problemas por linguagem, categoria ou tipo para se focarem no que é mais importante. As revisões adaptam-se aos padrões da equipa.
- Integração com Comunicação de Equipas: O CodeFactor integra-se com o Slack para enviar notificações de qualidade de código para cada commit numa branch ou pull request. Também suporta a integração com o MS Teams para manter as equipas atualizadas. As notificações chegam às equipas onde estas já comunicam.
Ideal para:
- O CodeFactor é mais adequado para equipas de engenharia que publicam commits frequentes ou que têm vários contribuintes, onde a manutenção da consistência pode facilmente falhar em revisões manuais.
Prós:
- A plataforma oferece feedback acionável, destacando problemas como duplicação de código, complexidade e potenciais bugs.
- Os usuários podem definir regras personalizadas e configurar a análise para atender às necessidades específicas de seus projetos.
- Um nível gratuito está disponível, tornando as revisões de código automatizadas acessíveis para desenvolvedores individuais e pequenas equipes.
Contras:
- Configurar o CodeFactor para se alinhar aos requisitos específicos do projeto pode exigir tempo e esforço.
- O CodeFactor foca em análise estática de código e não fornece métricas de cobertura de código, portanto, ferramentas adicionais podem ser necessárias.
- O suporte para linguagens menos comuns ou proprietárias pode ser limitado, exigindo configurações personalizadas ou ferramentas alternativas.
Avaliações da CodeFactor Security
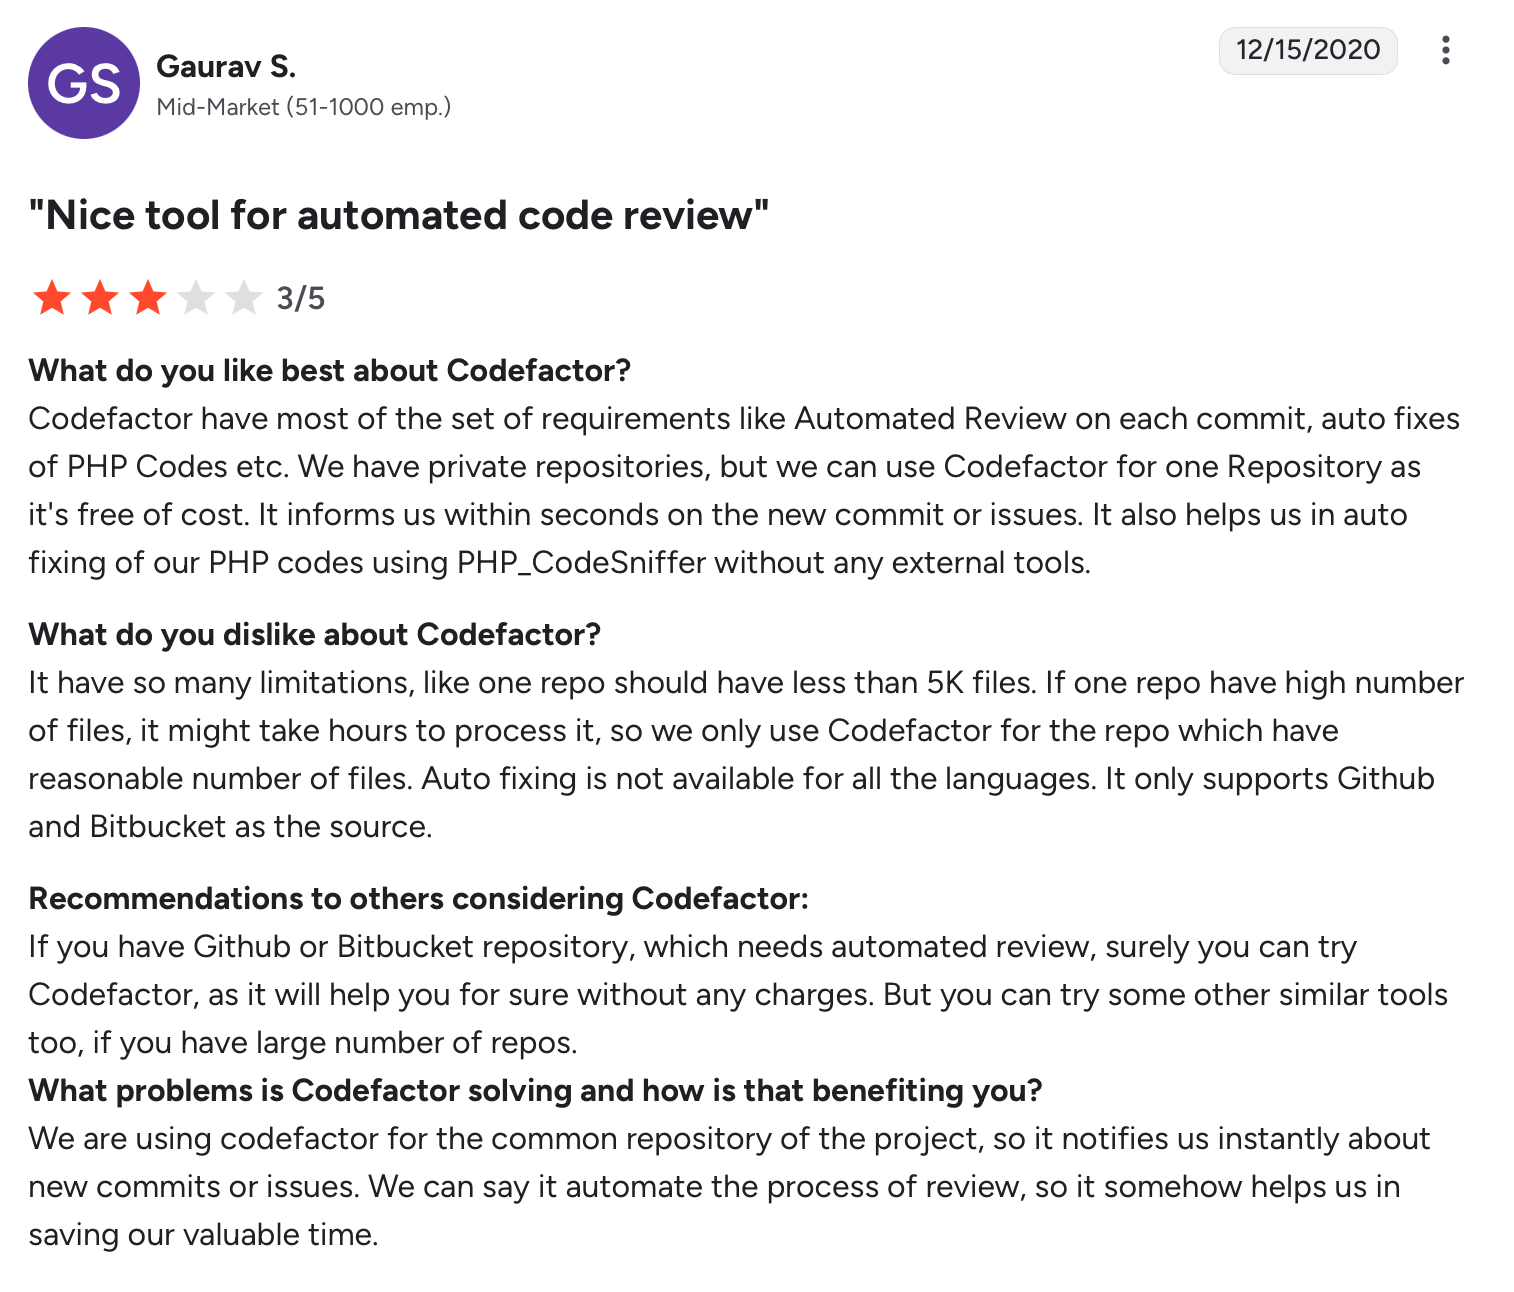
O CodeFactor obtém uma classificação de 3.8/5 com base em uma pequena amostra de avaliações. É uma ferramenta útil se você se encaixa nesses pontos fortes, mas sua classificação e volume de avaliações sugerem que você deve avaliá-la cuidadosamente para o seu contexto.
6. Greptile
O Greptile é uma ferramenta de revisão de código especializada em fornecer o contexto completo da base de código durante as revisões. Ao analisar todo o repositório, ajuda os programadores a compreender como alterações específicas impactam o sistema mais amplo. O Greptile foi concebido para reduzir pontos cegos nas revisões, oferecendo perspetivas sobre dependências, funcionalidades e potenciais problemas que podem não ser óbvios a partir de alterações isoladas.
O Greptile gera um gráfico detalhado de funções, variáveis, classes, ficheiros e diretórios, mostrando como estão conectados e utilizando este contexto para avaliar as alterações de código durante as revisões. A plataforma aprende com feedback de votos positivos/negativos e integra-se com o Jira e o Notion para fornecer feedback consciente do contexto com base em tickets relacionados.
Funcionalidades
- Comentários Inline e Detecção de Bugs: O Greptile deixa comentários inline para identificar bugs, padrões incorretos e código repetido. Os comentários aparecem diretamente nos pull requests do GitHub e GitLab.
- Sugestões de Aceitação com um Clique: O Greptile fornece sugestões de aceitação com um clique para corrigir problemas menores em PRs.
- Suporte para Repositório de Padrões: No ficheiro greptile.json, pode especificar um campo patternsRepo com repositórios relacionados que possam adicionar contexto útil.
- Segurança de Nível Empresarial: O Greptile cumpre a norma SOC2 Tipo II, encripta todos os dados e não treina com o código dos clientes. A plataforma suporta auto-hospedagem (self-hosting) no seu próprio VPC ou ambiente isolado (air-gapped).
Ideal para: Equipas que pretendem ir além das revisões de código superficiais.
Prós
- Ele aprende com o feedback dos desenvolvedores, refinando suas sugestões ao longo do tempo.
- Ele detecta bugs reais de forma confiável, tornando-o valioso para equipes que priorizam a segurança do código.
- Oferece hospedagem flexível com repositórios ilimitados e uma opção de auto-hospedagem empresarial para necessidades de conformidade.
Contras
- O uso inicial pode gerar sugestões extras até que a IA se adapte aos padrões da equipe.
- É menos ideal para projetos pequenos que não necessitam de análise profunda.
- Recursos empresariais têm um custo mais elevado, o que pode desmotivar equipes menores.
Avaliações da Greptile Security
Embora Greptile ainda não tenha uma classificação numérica amplamente publicada como “4.5 / 5 baseado em X avaliações” nas principais plataformas de review.
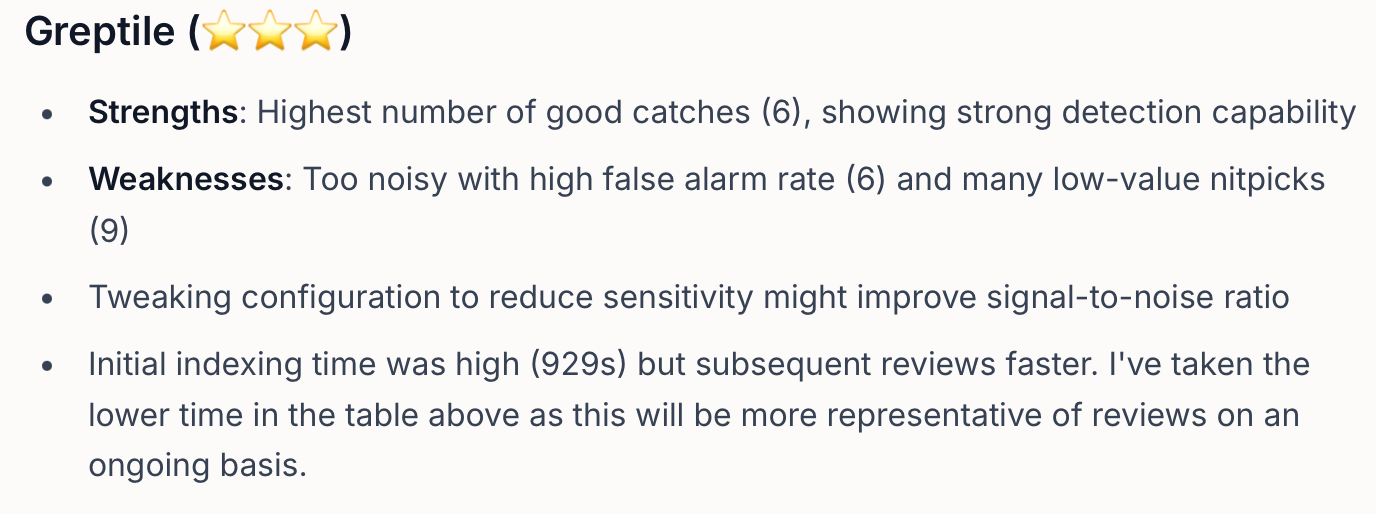
Um usuário diz que Greptile é muito ruidoso com alta taxa de falsos positivos.
7. GitHub Copilot
O GitHub Copilot, um concorrente notável entre as alternativas ao CodeRabbit para revisão de código por IA, é alimentado pela OpenAI e ajuda os programadores sugerindosnippets de código ou mesmo gerando funções completas a partir de comentários. Integra-se diretamente no seu IDE, fornecendo sugestões em tempo real para acelerar a programação e melhorar a eficiência do fluxo de trabalho.
Embora seja útil para desenvolvedores individuais e pequenas equipes, as empresas se beneficiam mais de sua capacidade de acelerar tarefas de codificação repetitivas em escala. No entanto, ele pode ocasionalmente produzir sugestões excessivamente complexas ou irrelevantes.
Funcionalidades
- Interface de Chat do Copilot: A interface de chat está disponível no site do GitHub, GitHub Mobile, IDEs suportados (VS Code, Visual Studio, JetBrains, Eclipse, Xcode) e Windows Terminal. Os programadores articulam problemas de programação em linguagem natural e recebem soluções imediatas e conscientes do contexto. A depuração ocorre de forma conversacional.
- Assistência na Revisão de Código: O GitHub Copilot fornece sugestões de revisão de código geradas por IA para ajudar a escrever código de melhor qualidade. As revisões tornam-se mais consistentes entre as equipas.
- Instruções Personalizadas: As equipas especificam instruções personalizadas para adaptar as respostas do chat com base nas ferramentas preferidas, no conhecimento organizacional e nas melhores práticas de programação. As instruções personalizadas garantem a consistência entre as bases de código. A IA alinha-se com os padrões da equipa.
- Extensões do GitHub Copilot: As extensões do Copilot são aplicações do GitHub que integram ferramentas externas no Copilot Chat e podem ser desenvolvidas por qualquer pessoa. As equipas expandem o Copilot com integrações personalizadas.
Ideal para:
Programadores e equipas que pretendem programar mais rapidamente e aumentar a produtividade com sugestões inteligentes e sensíveis ao contexto.
Prós:
- Funciona em diversas linguagens e frameworks com integração suave ao IDE.
- Facilita o onboarding e ajuda desenvolvedores a aprender novas linguagens através de dicas contextuais.
- Melhora a qualidade geral do código com recomendações baseadas nas melhores práticas.
Contras:
- Às vezes, fornece sugestões de código imprecisas ou com contexto limitado.
- Levanta preocupações sobre licenciamento, direitos autorais e uso de dados.
- O custo mais elevado dos planos pagos pode desencorajar pequenas equipes ou desenvolvedores individuais.
Avaliações da GitHub Copilot Security
No G2, o GitHub Copilot tem uma classificação média de 4,5 em 5 estrelas com base em 166 avaliações de utilizadores.
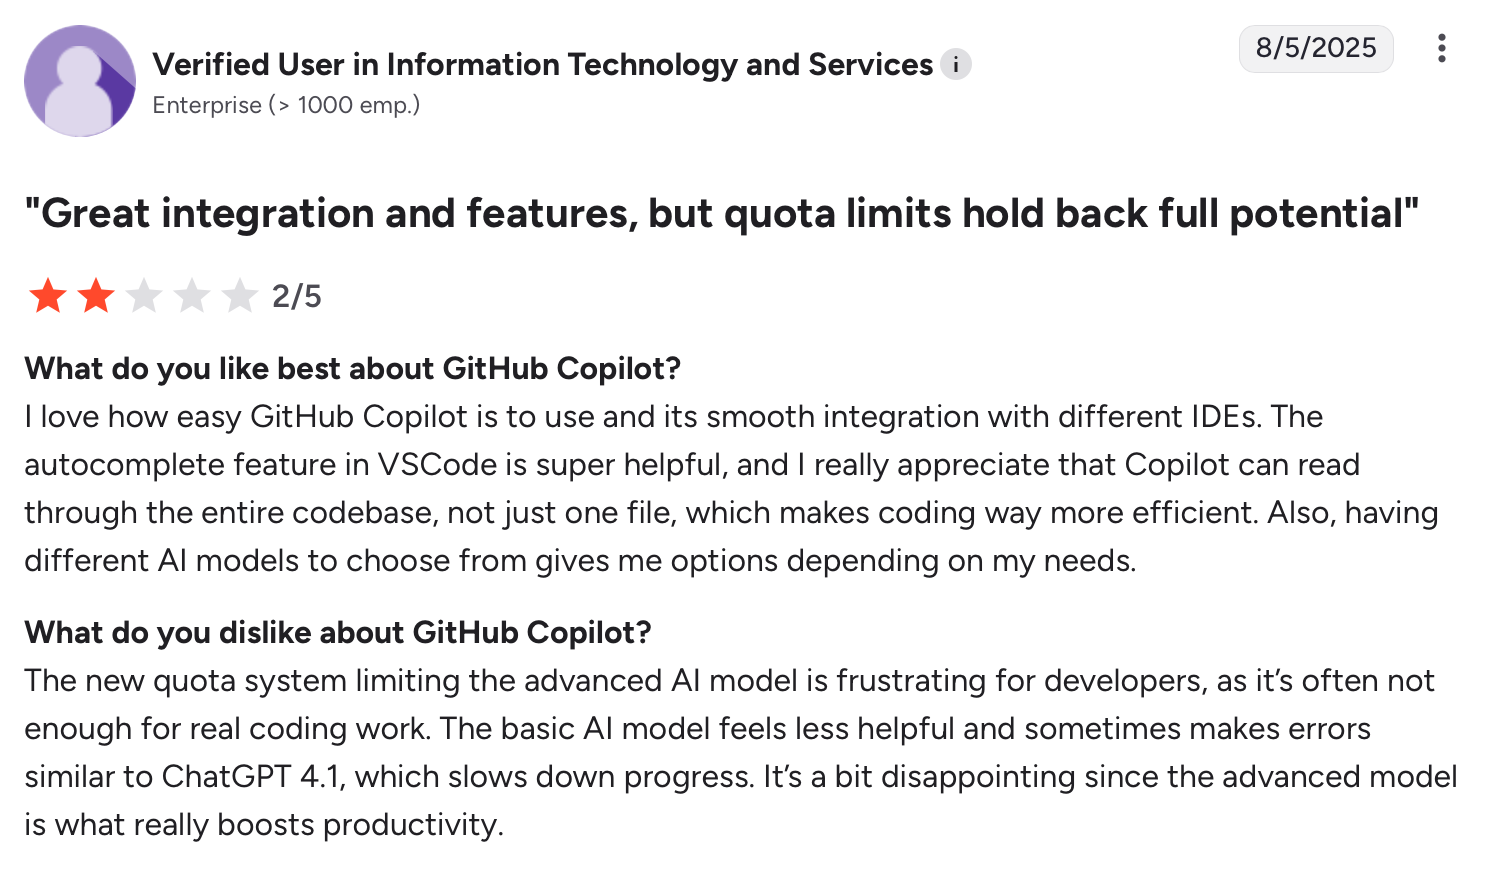
O GitHub Copilot é limitado por erros ocasionais de IA.
8. SonarQube
SonarQube é uma plataforma de código aberto que se integra nos fluxos de trabalho de desenvolvimento de software, garantindo a qualidade e segurança contínuas do código através de revisões automáticas. Deteta bugs, vulnerabilidades e code smells em mais de 35 linguagens de programação com mais de 6.500 regras. Os quality gates evitam que códigos abaixo do padrão cheguem à produção, enquanto os dashboards oferecem insights em tempo real para monitorizar a saúde do código.
Funcionalidades
- Análise de Segurança Abrangente: O motor SAST do SonarQube deteta vulnerabilidades críticas em linguagens populares, incluindo Java, JavaScript, Python, C++ e C#. Os problemas de segurança são detetados precocemente.
- Quality Gates: Os quality gates aplicam padrões mínimos e bloqueiam automaticamente a chegada de código com problemas à produção. Código abaixo do padrão nunca é lançado.
- SonarQube para IDE: O SonarQube para IDE traz revisões automatizadas para o VS Code, IntelliJ, Visual Studio e Eclipse com feedback imediato. Os engenheiros corrigem os problemas à medida que escrevem código.
- Modo Conectado: O Modo Conectado une o SonarQube Server ao IDE, enviando notificações quando os quality gates mudam ou problemas são atribuídos. IDE e servidor permanecem sincronizados.
Ideal para:
O SonarQube é ideal para equipas e organizações que pretendem integrar a saúde e a segurança do código diretamente no seu ciclo de vida de desenvolvimento.
Prós:
- Reduz a dívida técnica utilizando portões de qualidade claros e sugestões de correção práticas.
- Suporta mais de 35 linguagens e se integra facilmente com IDEs, controle de versão e ferramentas de CI.
- Organizações podem aplicar padrões de codificação consistentes com SSO, gerenciamento de portfólio e logs de auditoria.
Contras:
- Configurar e manter regras pode exigir tempo e esforço para equipes maiores.
- Gerenciar grandes bases de código ou instalações on-premise pode aumentar os custos e o uso de recursos.
- Foca apenas na análise estática, então as equipes ainda precisam de ferramentas de teste adicionais para cobertura completa.
Avaliações da SonarQube Security
No Capterra, o SonarQube tem uma classificação média de 4,5 em 5 estrelas com base em 65 avaliações de utilizadores.
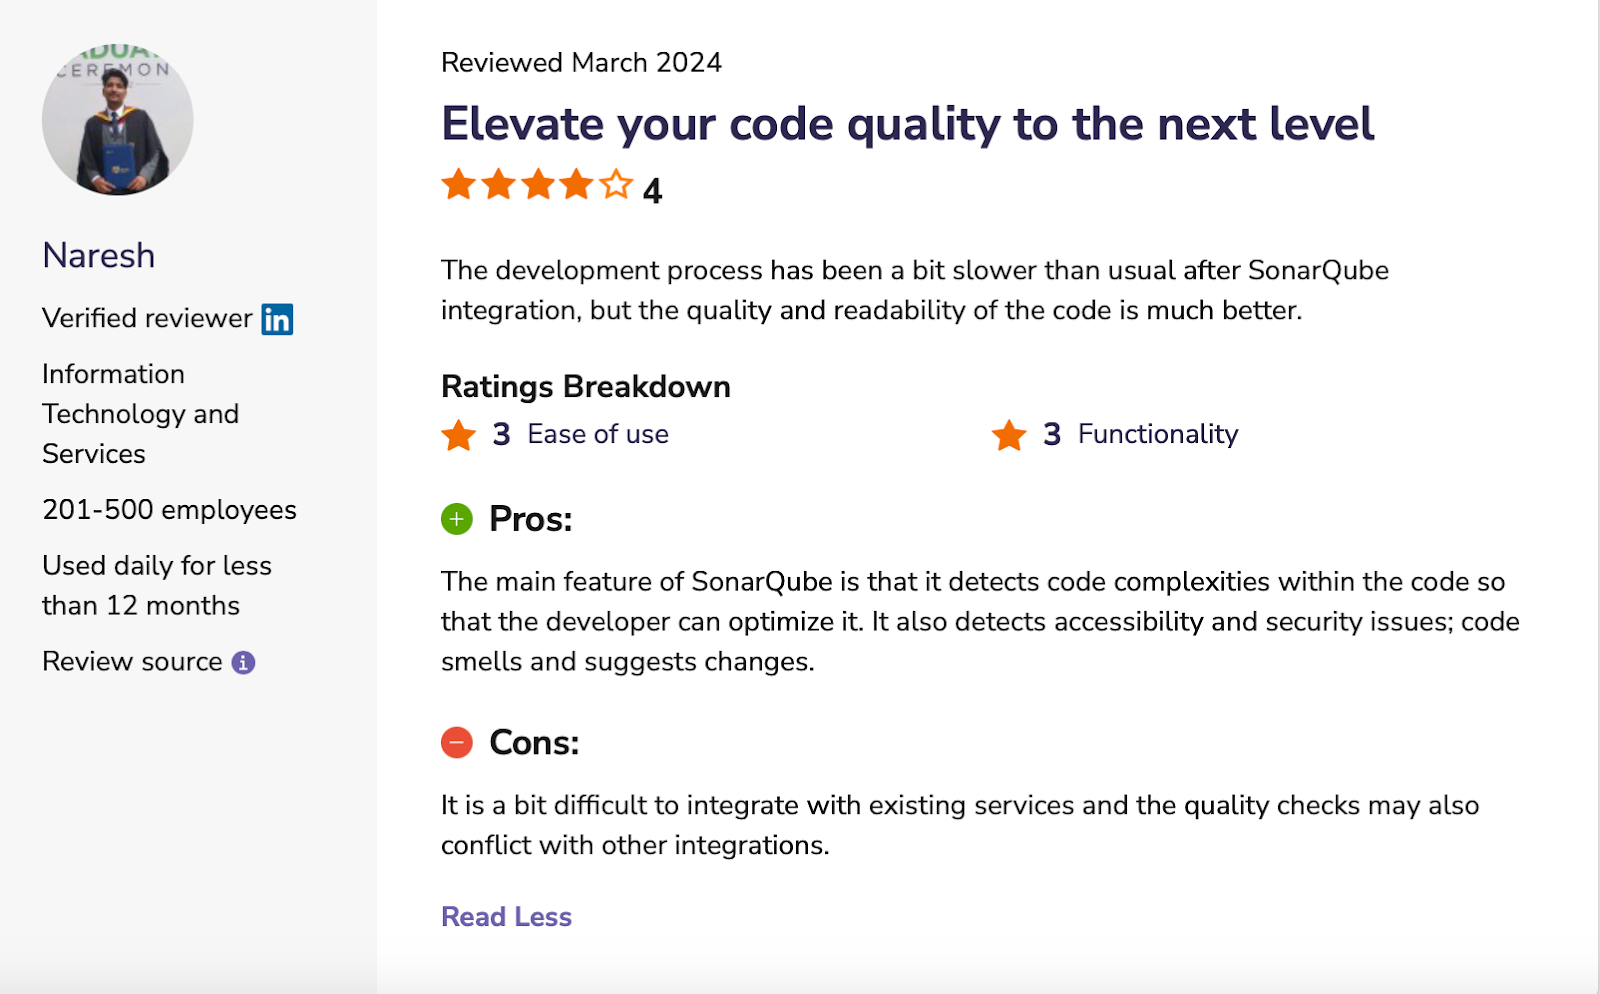
Um usuário diz que o SonarQube pode atrasar o desenvolvimento
Prós:
- Funciona em diversas linguagens e frameworks com integração suave ao IDE.
- Facilita o onboarding e ajuda desenvolvedores a aprender novas linguagens através de dicas contextuais.
- Melhora a qualidade geral do código com recomendações baseadas nas melhores práticas.
Contras:
- Às vezes, fornece sugestões de código imprecisas ou com contexto limitado.
- Levanta preocupações sobre licenciamento, direitos autorais e uso de dados.
- O custo mais elevado dos planos pagos pode desencorajar pequenas equipes ou desenvolvedores individuais.
Avaliações da GitHub Copilot Security
No G2, o GitHub Copilot possui uma avaliação média de 4,5 de 5 estrelas com base em 166 avaliações de usuários.
Comparação das principais alternativas ao CodeRabbit
Aqui está uma comparação clara de como essas alternativas se comportam em relação aos principais critérios:
Como escolher a melhor alternativa ao CodeRabbit para o seu fluxo de trabalho
O Coderabbit oferece revisões de código com IA sólidas, mas para muitas equipes, ele fica aquém quando são necessários insights mais profundos e escalabilidade. A boa notícia? Você tem alternativas mais robustas.
Quer esteja a afogar-se em falsos positivos ou pretenda uma revisão que saiba quais dos seus repositórios estão realmente expostos, o Aikido Security ajuda-o a alcançá-lo com revisões de código potenciadas por IA que fornecem feedback mais rápido e focado em pull requests. Aprende com as revisões anteriores da sua equipa e sugere automaticamente regras personalizadas com base na forma como os seus melhores engenheiros trabalham.
Quer revisões de código mais inteligentes com proteção real? Experimente o Aikido gratuitamente ou marque uma demonstração hoje.
FAQ
Porque devo considerar o Aikido em vez do Coderabbit?
O Aikido oferece revisões de código mais inteligentes e sensíveis ao contexto, com verificações de segurança mais robustas, minimizando o ruído e focando-se apenas no feedback de alto impacto. Foi concebido para equipas em crescimento e bases de código complexas, proporcionando-lhe proteção real e sugestões acionáveis.
O Aikido integra-se com o meu fluxo de trabalho existente?
Sim. O Aikido integra-se com plataformas populares como o GitHub, GitLab, Bitbucket, Azure DevOps e centenas de outras, garantindo que a sua equipa o pode adotar sem perturbar os processos atuais.
Como é que o Aikido melhora a qualidade do código em comparação com o Coderabbit?
O Aikido vai além das simples verificações linha a linha. Lê cada alteração em contraste com a base de código mais ampla e aprende os padrões da sua equipa a partir de PRs anteriores, para que o feedback reflita a forma como realmente trabalha.
O Aikido é adequado para pequenas equipas ou programadores a solo?
Com certeza. O Aikido adapta-se a qualquer dimensão de equipa. As pequenas equipas beneficiam de revisões de código automatizadas, mas precisas, enquanto as equipas maiores podem gerir múltiplos contribuidores com relatórios avançados e regras personalizáveis.


