

Se você já dedicou tempo à construção ou manutenção de software, provavelmente já ouviu falar de Snyk e SonarQube. Ambas as ferramentas são amplamente utilizadas por equipes de DevOps e AppSec, e embora ambas visem ajudar os desenvolvedores a entregar software melhor e mais seguro, cada uma foca em aspectos diferentes.
Por isso, escolher entre eles nem sempre é simples. Eles parecem semelhantes por fora, mas suas abordagens e capacidades diferem, especialmente ao implementá-los em fluxos de trabalho de desenvolvimento.
Snyk e SonarQube resolvem metades diferentes do mesmo problema. O Snyk é uma plataforma de segurança de aplicações nativa de IA, mais forte em riscos de código aberto, Container e IaC, enquanto o SonarQube é uma plataforma de qualidade e segurança de código, mais forte na análise de código próprio e, com o SonarQube Advanced Security, agora também adicionando análise de dependências. Muitas equipas utilizam ambas, ou substituem-nas por uma plataforma como o Aikido que cobre conjuntamente a qualidade do código e a segurança full-stack.
TL;DR
A Aikido Security reúne os pontos fortes da Snyk e do SonarQube ao oferecer uma plataforma com análise nativa de qualidade de código e segurança full-stack. Ela combina a cobertura da Snyk de riscos de dependência, contêiner e código aberto com a análise estática de código e os insights de qualidade de código do SonarQube, ao mesmo tempo em que resolve os problemas que eles deixam para trás, como falsos positivos, proliferação de ferramentas e configuração complexa.
O resultado? segurança de aplicação de ponta a ponta, insights robustos de qualidade de código, menos falsos positivos e triagens mais rápidas.
Tanto para startups quanto para grandes empresas, a Aikido Security se destaca consistentemente graças ao seu rápido onboarding, priorização e correção automática impulsionadas por IA, e sua capacidade de substituir múltiplas ferramentas por um fluxo de trabalho simplificado e amigável para desenvolvedores.
Comparativo Rápido de Recursos: Snyk vs SonarQube vs Aikido Security
O que é Snyk?
O Snyk é uma plataforma de segurança de aplicações nativa de IA. Começou com análise de dependências de código aberto (SCA) e evoluiu para SAST através do Snyk Code, impulsionado pelo seu motor DeepCode AI, além de segurança de Container e IaC, com o Snyk AppRisk para gestão da postura de segurança de aplicações. No último ano, o Snyk reposicionou-se em torno da IA, lançando a sua AI Security Platform e, em 2026, o Agent Security para governar agentes de IA (varredura MCP, guardrails em tempo de execução e red-teaming de agentes), juntamente com a disponibilidade geral do Evo AI-SPM. É conhecido pela fácil integração de fluxos de trabalho e também por resultados ruidosos que requerem triagem.
O que é SonarQube?
O SonarQube, da Sonar, é uma plataforma de qualidade e segurança de código. Os programadores utilizam-no para sinalizar code smells, aplicar controlos de qualidade e detetar vulnerabilidades no seu próprio código. Desde 2024, a Sonar tem apostado fortemente na segurança e na IA. O SonarQube Advanced Security, construído com base na aquisição da Tidelift, adiciona análise de composição de software (SCA), SAST avançado, geração de SBOM e deteção de pacotes maliciosos, enquanto o AI Code Assurance e o AI CodeFix ajudam a verificar e corrigir código gerado por IA. Continua a centrar-se na camada de código, sem varredura de Container, DAST, gestão de postura cloud ou proteção em tempo de execução.
Comparação Recurso por Recurso
Recursos de Segurança
- Snyk: Oferece ampla cobertura de segurança de aplicações. Inclui SAST para código, análise de composição de software (SCA), varredura de imagens de contêiner e segurança de Infrastructure as Code (IaC). O Snyk foca-se na identificação de vulnerabilidades conhecidas e remediação rápida.
- SonarQube: Historicamente focado na análise estática de código e qualidade de código, agora cobre mais da superfície de segurança. Juntamente com SAST e análise de taint, o SonarQube Advanced Security adiciona SCA para dependências de terceiros, geração de SBOM, deteção de pacotes maliciosos, detecção de segredos e varredura IaC. Ainda não cobre containers, DAST, postura cloud ou runtime.
Integração
- Snyk: O Snyk foi concebido para se integrar perfeitamente nos fluxos de trabalho de desenvolvimento modernos. A sua arquitetura baseada na cloud permite-lhe ligar-se a pipelines CI/CD, repositórios e IDEs com configuração mínima. Os programadores podem ver problemas de segurança diretamente em pull requests ou no interior do seu editor.
- SonarQube: O SonarQube também se integra com CI/CD e ferramentas de desenvolvedor, mas com mais sobrecarga. As equipes devem hospedar um servidor dedicado e conectá-lo ao seu processo de build. Sua configuração inicial e manutenção podem ser desafiadoras para novas equipes de desenvolvimento.
Precisão
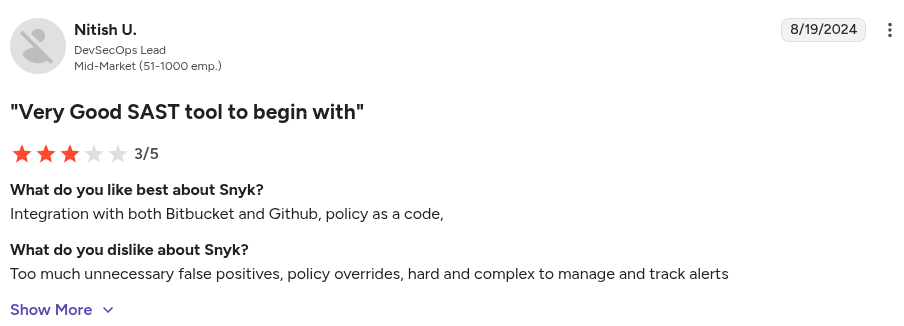
- Snyk: Quando se trata de varreduras, o Snyk oferece um banco de dados robusto de vulnerabilidades, mas também é conhecido por produzir ruído. Usuários relataram “falsos positivos excessivos” das varreduras do Snyk, que exigem esforço adicional durante a triagem para serem filtrados. Aqui está o que alguns de seus usuários têm a dizer sobre sua precisão:..
- SonarQube: O SonarQube é conhecido por sinalizar problemas que não são problemas reais, muitas vezes exigindo que as equipes ajustem as regras para filtrar o ruído. Fora isso, seus achados são geralmente de alta qualidade. Aqui está o que alguns de seus usuários têm a dizer sobre isso:

Cobertura
- Snyk: O Snyk abrange várias áreas de segurança. Deteta dependências open-source em ecossistemas populares, imagens de container e configurações de IaC. Para análise estática de código (SAST), o Snyk suporta as principais linguagens de programação modernas, como Java, JavaScript/TypeScript e Python. No entanto, o seu suporte para linguagens legadas é limitado.
- SonarQube: Oferece análise estática em mais de 30 linguagens, incluindo stacks legadas, e com a Advanced Security agora também analisa dependências de terceiros (SCA) e IaC. Continua a não analisar imagens de container, executar DAST ou gerir a postura da Cloud, pelo que as equipas que necessitam dessas funções combinam-no com outras ferramentas ou migram para uma plataforma mais abrangente.
Experiência do Desenvolvedor
- Snyk: O Snyk integra-se nos fluxos de trabalho de desenvolvimento existentes, apresentando problemas diretamente em pull requests (PRs) e IDEs. A sua interface é intuitiva e também sugere correções (como atualizações de dependências recomendadas). No entanto, também é conhecido por causar fadiga de alertas.
- SonarQube: O SonarQube é frequentemente visto como um guardião de qualidade útil que impulsiona os desenvolvedores para um código melhor. Ele detecta bugs e code smells, fornecendo exemplos detalhados que ajudam os desenvolvedores a aprender. Por outro lado, se você não ajustar as regras do SonarQube, ele pode sobrecarregá-lo com alertas de problemas menores.
Preços
- Snyk: Muitas equipas consideram o Snyk dispendioso, uma vez que os custos aumentam rapidamente com a escala. O plano standard do Snyk cobra 25 dólares por mês/programador contribuidor, com um mínimo de 5 programadores. Também oferece um plano gratuito para projetos pequenos, mas os custos sobem drasticamente para equipas maiores que necessitam do conjunto completo de funcionalidades.
- SonarQube: A Community Edition do SonarQube é gratuita para varredura básica de código. As edições pagas desbloqueiam regras de segurança avançadas e mais suporte a linguagens, e cobram pelo número de linhas de código (LOC) analisadas. Seu modelo de precificação pode se tornar caro para bases de código muito grandes.
A Aikido Security oferece um modelo de precificação mais simples e transparente e é significativamente mais acessível em escala do que o Snyk ou o SonarQube.
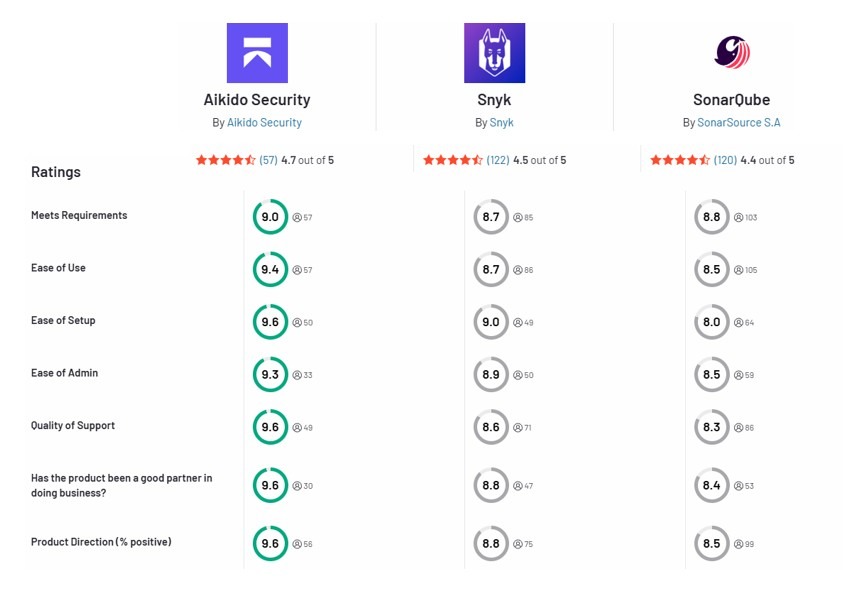
Para ajudar você a comparar os recursos de ambas as ferramentas, a tabela abaixo os resume para você.
Prós e Contras de Cada Ferramenta
Snyk
Prós:
- Cobertura de segurança abrangente (código, open source, Containers, IaC)..
- Integra-se aos fluxos de trabalho dos desenvolvedores (CLI, repositórios Git, CI pipelines, plugins de IDE).
- Remediação impulsionada por IA e correções automatizadas.
- Camada gratuita disponível para teste e uso em pequena escala.
Contras:
- Pode sobrecarregar equipes com falsos positivos ou alertas de baixa prioridade..
- Preços elevados para uso completo em equipes maiores; muitos sentem que o custo aumenta mais rápido do que o esperado.
- Alguns usuários relatam a experiência de suporte como lenta ou ineficaz se você encontrar problemas.
- Principalmente um serviço baseado em Cloud, o que pode não ser adequado para organizações com políticas de dados rigorosas.
- A plataforma possui uma curva de aprendizado acentuada, especialmente para equipes novas em seu ecossistema.
- Possui um limite de tamanho de arquivo de 1 MB para análise estática, o que pode restringir a varredura para certas bases de código.
- Os tempos de varredura podem ser lentos em grandes repositórios
- Algumas recomendações de remediação podem parecer genéricas ou não adaptadas ao problema específico.
- Pode ter dificuldades com bases de código proprietárias ou altamente especializadas, ocasionalmente perdendo problemas relevantes.
SonarQube
Prós:
- Conjuntos de regras personalizáveis e quality gates
- Suporta uma ampla gama de linguagens e tech stacks.
- Oferece suporte para plataformas CI/CD comuns
- Versão gratuita, para que as equipes possam começar a usá-lo sem custo.
Contras:
- É mais uma ferramenta de qualidade de código do que uma ferramenta de segurança
- Não faz varredura de dependências open source para vulnerabilidades conhecidas.
- A profundidade de suas regras de segurança varia por linguagem
- Não oferece segurança de runtime ou de ambiente.
- Requer esforço de infraestrutura e manutenção (hospedagem do servidor, gerenciamento de banco de dados e atualizações).
- Tende a sinalizar problemas menores, levando à “alert fatigue”.
- Requer ferramentas de terceiros para cobertura completa de Application Security
- Regras e recursos de segurança avançados estão disponíveis apenas nas edições pagas.
Aikido Security: A Melhor Alternativa
Aikido Security é uma plataforma de segurança de aplicações impulsionada por IA que abrange desde código-fonte e dependências de código aberto até infraestrutura Cloud, Containers, qualidade de código, runtime e APIs, tudo dentro de um fluxo de trabalho amigável para desenvolvedores.
O que diferencia a Aikido Security é seu foco em precisão e insights acionáveis. Ela utiliza seu motor de inteligência artificial para correlacionar problemas em sua base de código, dependências, configurações de Cloud e caminhos de runtime. E realiza Reachability analysis para identificar vulnerabilidades reais e exploráveis. Uma vez identificados os problemas, ela oferece remediação automatizada através de pull requests, sugestões inline e correções com um clique impulsionadas por IA.
Seu motor de qualidade de código também destaca bugs, code smells e problemas de manutenibilidade, ajudando as equipes a escrever código mais limpo, seguro e manutenível.
As equipes podem começar com qualquer módulo, SAST, SCA, varredura IaC, DAST, varredura de imagens de Container, detecção de Secrets ou qualidade de código, e habilitar módulos adicionais conforme crescem.
Com sua precificação transparente e de taxa fixa (sem taxas por usuário ou baseadas em LOC) e um nível gratuito para sempre, a Aikido Security é uma alternativa atraente para equipes que buscam uma solução abrangente e escalável de segurança e qualidade de código sem o ruído, a complexidade ou o custo de ferramentas como Snyk e SonarQube.
Quer melhorar a segurança e a qualidade do código da sua aplicação?
Comece seu teste gratuito ou agende uma demonstração com a Aikido Security hoje.
FAQ
Quais são as principais diferenças entre Snyk e SonarQube?
O Snyk e o SonarQube servem propósitos complementares, mas distintos. O Snyk foca-se principalmente na segurança do seu próprio código e de dependências de terceiros, abrangendo bibliotecas open-source, imagens de container e infraestrutura como código. Por outro lado, o SonarQube centra-se na análise estática de código e na qualidade de código. Centra-se na qualidade de código e na análise estática de código e, com a Advanced Security, agora também analisa dependências de terceiros (SCA)
Snyk e SonarQube podem ser usados juntos de forma eficaz e, em caso afirmativo, como?
Sim, eles podem ser usados juntos para fornecer uma visão mais abrangente da sua aplicação. SonarQube pode garantir que seu código siga os padrões de qualidade e esteja livre de problemas comuns de codificação, enquanto Snyk escaneia simultaneamente suas dependências, Containers e IaC em busca de vulnerabilidades. No entanto, gerenciar múltiplas ferramentas pode aumentar a complexidade. Plataformas como a Aikido Security oferecem uma alternativa unificada, combinando insights de segurança e qualidade de código.
Como Snyk e SonarQube se comparam em termos de capacidades de varredura?
O Snyk abrange um largo espetro de áreas de segurança, incluindo SAST, SCA para varredura de imagens de contêiner e segurança de IaC. Com o SonarQube Advanced Security, este passa a incluir análise de dependências (SCA), embora continue a não abranger a varredura de containers, DAST ou postura da Cloud. Plataformas como o Aikido Security fornecem tanto segurança como varredura de qualidade de código numa única plataforma.
Como Testes de segurança de aplicações estáticas (SAST) e análise de composição de software (SCA) diferem?
SAST analisa seu próprio código-fonte para detectar vulnerabilidades, erros de codificação ou padrões inseguros dentro do código que você escreve. Ele é focado na lógica interna e na estrutura da sua aplicação. SCA, por outro lado, escaneia as bibliotecas e dependências de terceiros que sua aplicação utiliza, verificando-as contra bancos de dados de vulnerabilidades conhecidas. A Aikido Security combina ambas as abordagens, fornecendo visibilidade unificada sobre problemas de nível de código e vulnerabilidades de dependência em uma única plataforma.
Você também pode gostar:
- 5 Alternativas ao Snyk e Por Que São Melhores
- Melhores Alternativas ao SonarQube em 2026
- Melhores Ferramentas de análise estática de código como Semgrep
- As 10 Principais ferramentas SAST com IA em 2026
- Os 13 Melhores Scanners de Vulnerabilidades de Código em 2026
- Top 7 ASPM Tools em 2026
- Principais Scanners de Infrastructure as Code (IaC)


