

O Qodo é uma plataforma de qualidade e governação de código baseada em IA que revê um pull request analisando o diff com base no contexto circundante, incluindo tickets do Jira e PRs anteriores. Foca-se no design multi-agente e na geração de testes.
Mas o Qodo não se destaca em nenhum aspeto em particular. Os benchmarks colocam o Qodo a meio da tabela em termos de profundidade de revisão e ruído, pelo que, se procura a revisão mais apurada do mercado, o Qodo não é a escolha certa. Além disso, o Qodo executa um agente de segurança como uma passagem entre várias, mas não substitui uma ferramenta dedicada de SAST ou SCA, obrigando a recorrer a mais ferramentas complementares. Ficou também provado que o Qodo era vulnerável a ataques quando um serviço de cibersegurança converteu um único comentário de PR numa execução remota de código e numa chave de administrador da AWS comprometida nos próprios servidores do Qodo.
As equipas que procuram alternativas ao Qodo querem uma solução que indique se o código é seguro para produção, apoiando-se numa cobertura real das dependências, dos secrets e dos caminhos que um atacante realmente percorreria. As ferramentas abaixo dividem-se consoante aquilo em que se otimizam. Algumas ajustam-se para o mínimo ruído de revisão, outras para o raciocínio mais profundo entre ficheiros e algumas combinam a revisão com segurança real. Neste artigo comparamos:
- Aikido Security
- CodeRabbit
- Greptile
- Graphite
- SonarQube
- CodeAnt AI
TL;DR
O Aikido Security é a escolha mais sólida porque revê o seu código e protege-o. O seu módulo de Code Quality foi concebido para privilegiar a precisão e funciona em qualquer linguagem, incluindo as mais antigas como o COBOL, que os revisores modernos ignoram. Enquanto a análise profunda do Qodo se limita a um punhado de linguagens principais, o Aikido revê e audita as linguagens mais antigas e de nicho que os motores de análise estática nunca foram criados para suportar. Verifica o código com base numa regra de cada vez, cada uma na sua própria passagem isolada, para que o modelo concentre toda a atenção numa única questão em vez de gerir tudo em simultâneo. Os prompts são testados face a amostras rotuladas por humanos e configurados deliberadamente para sinalizar menos casos ambíguos, resultando em menos alertas de baixo valor para os programadores. Isto é complementado pela revisão de código por IA para segurança, em que os agentes leem o código já publicado e cada pull request utilizando toda a base de código e repositórios relacionados como contexto para detetar vulnerabilidades complexas, como falhas de lógica de negócio e de controlo de acesso.
Tabela comparativa de alternativas ao Qodo
A tabela abaixo compara as principais alternativas ao Qodo em 2026 — Aikido Security, CodeRabbit, Greptile, Graphite, SonarQube e CodeAnt AI — tendo em conta o ruído de revisão, a cobertura de segurança, os preços e as limitações.
O objetivo da Qodo
A Qodo, anteriormente CodiumAI, analisa cada pull request automaticamente para detetar problemas de fiabilidade e erros, e gera testes unitários. A sua integração com o Git é acionada em cada PR e baseia-se no contexto histórico, em comentários de PR anteriores, sugestões aceites e discussões de revisões anteriores, para avaliar uma alteração face aos critérios definidos pela sua equipa. As revisões utilizam modelos de última geração da OpenAI, Anthropic e Google, sendo que os modelos pré-pago custam mais. O Claude Opus consome cerca de cinco créditos por pedido face a um para um modelo padrão, pelo que a utilização intensiva dos principais modelos esgota rapidamente o plafond de créditos. Apresenta uma arquitetura multiagente, com agentes separados para erros, segurança, qualidade de código e cobertura de testes. Quando deteta código sem testes, gera um teste para o cobrir.
Além da capacidade de revisão, disponibiliza um plugin para IDE que permite aos programadores detetar problemas de qualidade antes de abrirem uma PR, e uma camada de governação com implementação local (on-prem) ou isolada (air-gapped), disponível nos planos empresariais.
Por que as equipas estão a procurar alternativas ao Qodo
O Qodo avalia a qualidade de forma competente. As razões para procurar outras opções são o facto de não ser o melhor na própria avaliação e de a avaliação ser praticamente tudo o que obtém.
- Fica a meio da tabela: Os benchmarks colocam o Qodo no meio da lista de concorrentes em termos de profundidade de avaliação e ruído. O ponto forte do Qodo é a geração de testes, e não a avaliação mais rigorosa do mercado.
- A segurança fica-se pelo pull request: O Qodo executa um agente de segurança, mas não substitui uma ferramenta de SAST dedicada, nem verifica as dependencies que o seu código importa ou acompanha uma falha até à cloud ou ao runtime.
- O preço baseado em créditos é difícil de prever: Os modelos prémios custam créditos adicionais e a utilização intensiva do IDE ou da CLI pode esgotar os limites inesperadamente, com o plano gratuito limitado a 30 revisões de PR e 250 créditos por mês.
- Os agentes CLI personalizados exigem um verdadeiro esforço de configuração: Um obstáculo para equipas sem capacidade de DevOps para os criar e manter.
- Já sofreu uma violação de segurança: Investigadores da Kudelski transformaram um único comentário num PR em execução remota de código no servidor de revisão do Qodo e obtiveram uma chave de administrador da AWS, por duas vezes. O Qodo corrigiu a falha e rotacionou a chave, mas qualquer ferramenta com acesso de escrita aos seus repositórios merece ser escrutinada quanto à sua própria segurança.
Principais alternativas ao Qodo em 2026
Aikido Security
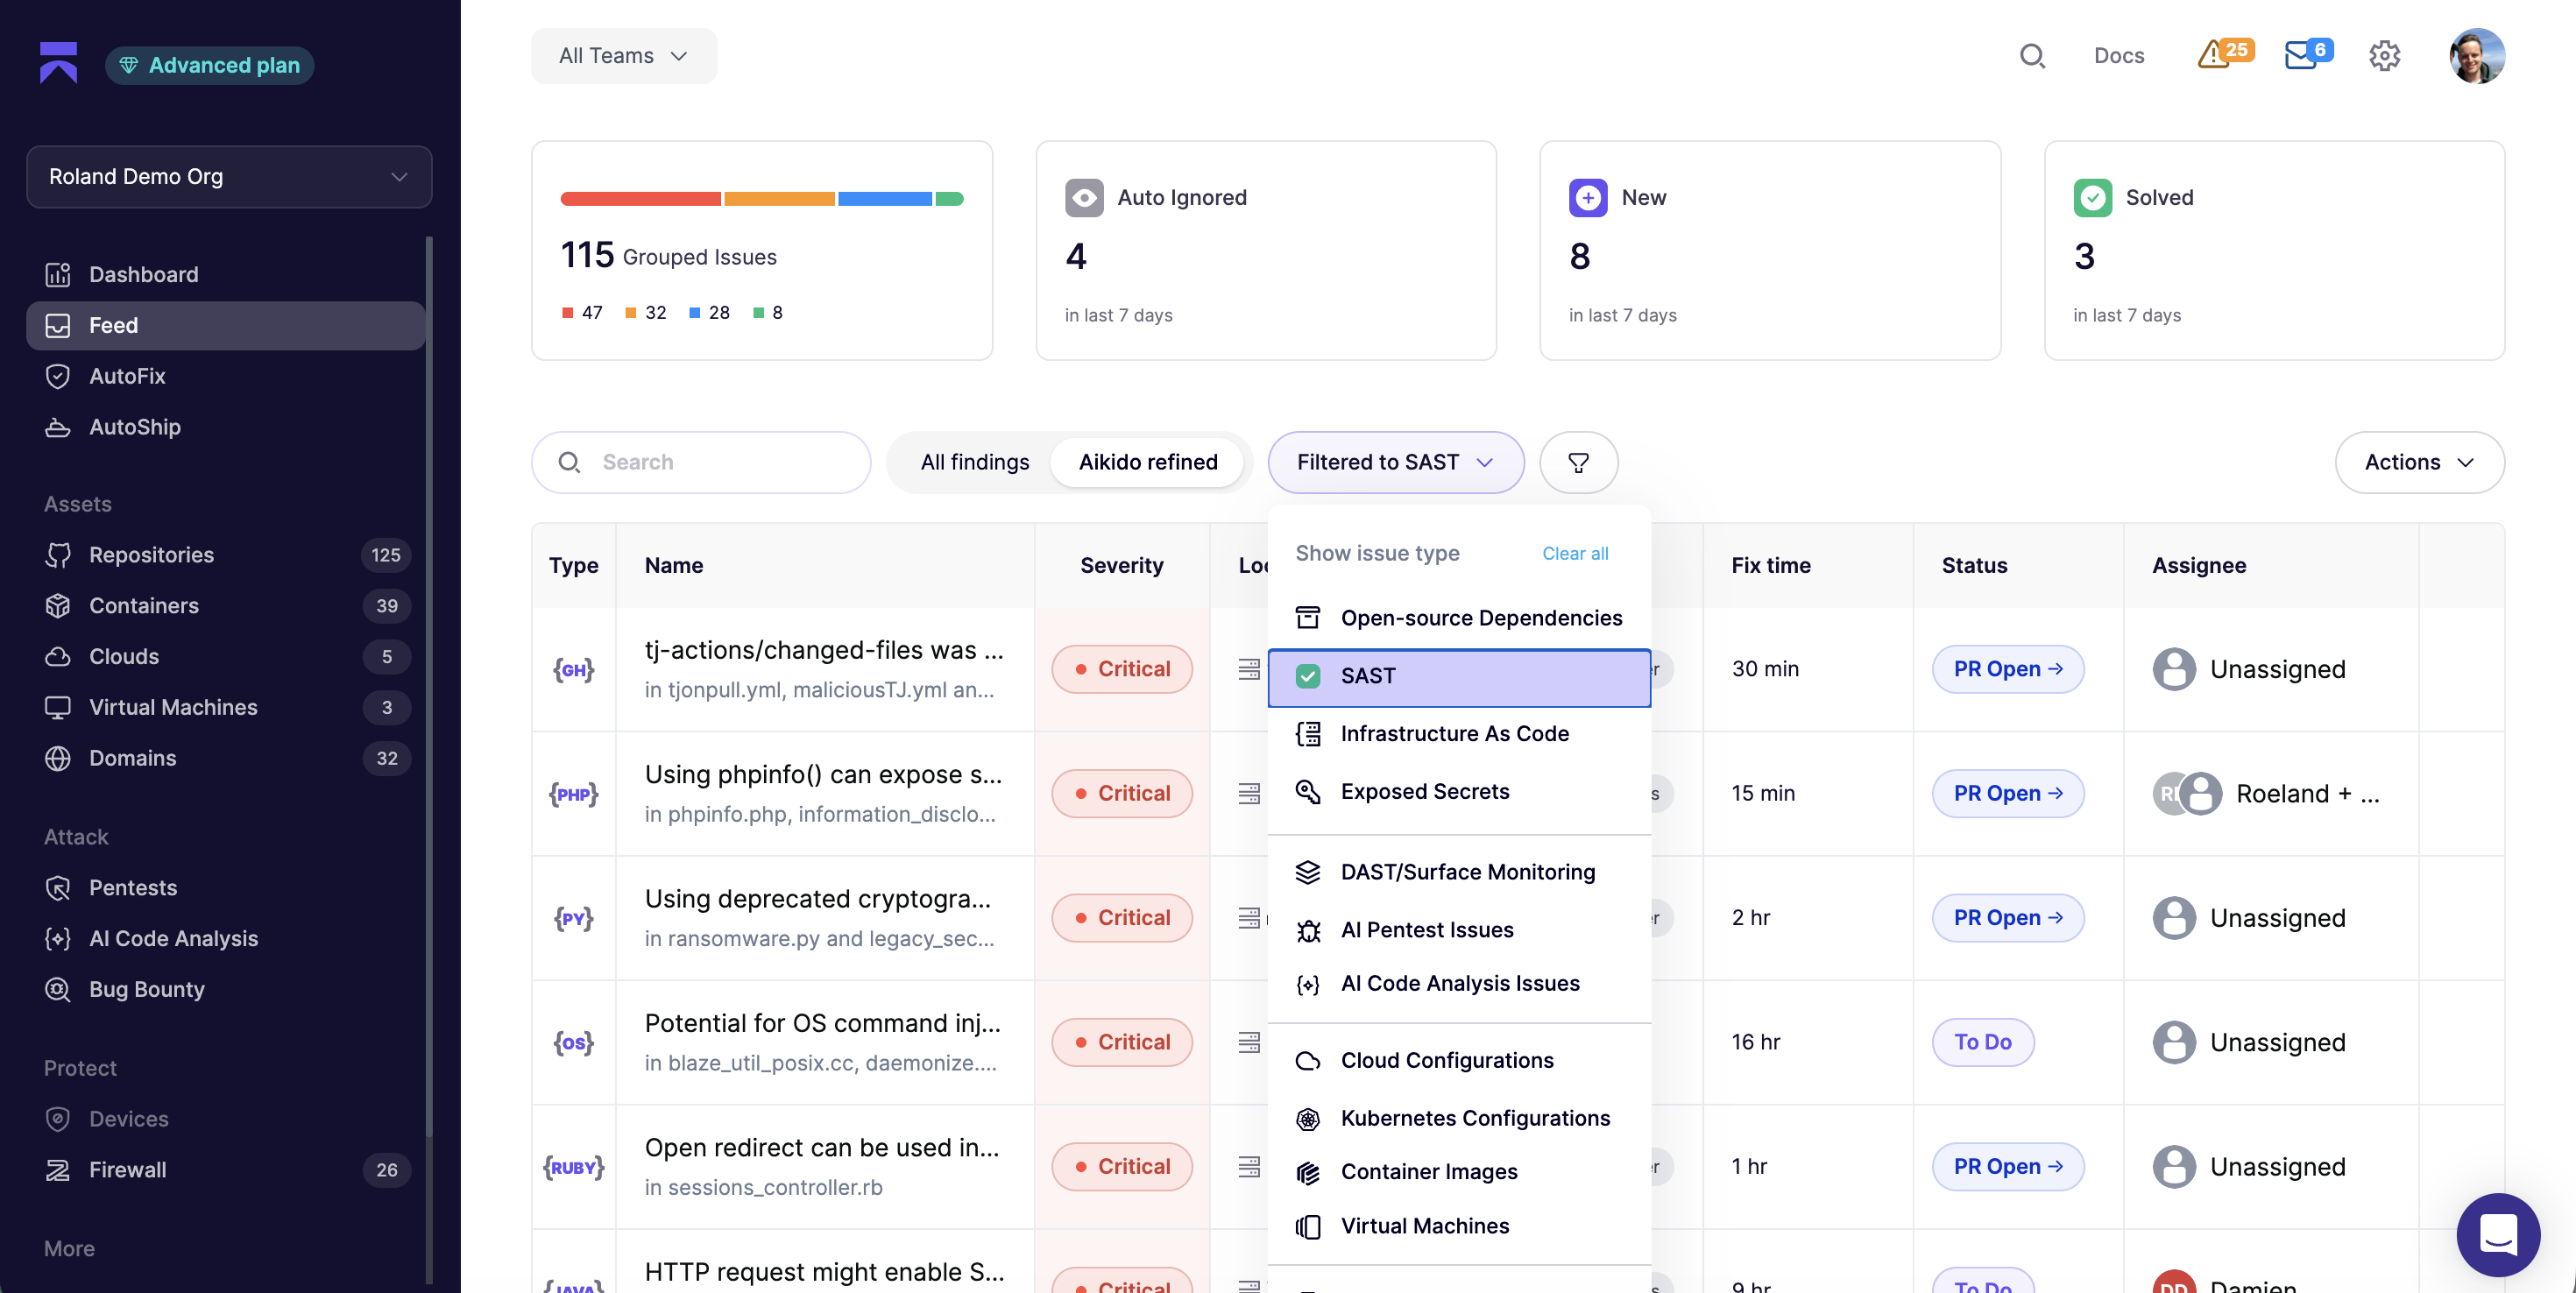
Aikido Security é uma plataforma de segurança de software completa com um produto integral de qualidade de código. Analisa os pull requests quanto à qualidade e complementa essa análise com cobertura de segurança que abrange o seu código, dependências, cloud e runtime.
O módulo de Code Quality do Aikido funciona com chamadas de LLM por regra, para que cada verificação responda a uma pergunta específica com toda a atenção do modelo, gerando conclusões mais precisas e menos ruído do que pedir a uma única passagem para detetar tudo. As regras são afinadas com o seu próprio contexto para que os resultados correspondam ao estilo do seu código, estando disponíveis regras personalizadas para qualquer aspeto que não esteja coberto. Ensina os padrões e exceções da sua equipa uma única vez e o sistema aplica-os de forma consistente.
Os respetivos prompts são avaliados em comparação com amostras rotuladas por pessoas com níveis de confiança e, em seguida, ajustados para que as conclusões apresentadas aos programadores sejam exatamente aquelas que estes pretendem ver assinaladas. Internamente, os casos ambíguos são tratados de forma deliberada. Uma avaliação incorreta num resultado limítrofe é menos penalizada do que uma avaliação incorreta num resultado óbvio, o que mantém a precisão dos resultados e reduz o ruído que os programadores acabam por ignorar.
As mesmas regras ajustadas aplicam-se tanto aos pull requests como aos repositórios completos, permitindo que as métricas ao nível do repositório coincidam com o feedback que os programadores veem nos seus PRs. Essa revisão ao nível do repositório serve também para a visibilidade da gestão, mostrando quais as equipas que necessitam de apoio sénior e quais aquelas em que o nível de qualidade deve ser elevado.
O Code Quality funciona sem necessidade de configuração. Conecte um repositório e este efetua a revisão com base em predefinições sensatas de fábrica, com regras personalizadas disponíveis sempre que desejar. Além disso, publica comentários em linha nos PRs com correções com um clique em cada alteração. Funciona em qualquer sistema ou linguagem, e tanto as verificações de qualidade como as de segurança terminam em menos de um minuto após um push.
A funcionalidade de Code Coverage também reporta a cobertura de testes no mesmo local, permitindo-lhe ver quais os repositórios, ficheiros e linhas que os seus testes ignoram, lado a lado com os resultados de qualidade e segurança, em vez de numa ferramenta separada.
Assim que uma IA passa a rever todas as alterações, a questão óbvia é por que razão está apenas a procurar metade dos problemas possíveis. Os problemas de qualidade e de segurança surgem no mesmo pull request, e a maioria dos revisores apenas deteta o primeiro tipo. A segurança é o ponto mais fraco da maioria dos outros revisores de qualidade de código. Detetam segredos óbvios e injeção, mas uma falha de autorização subtil dependente da lógica de negócio acaba por passar despercebida. O Aikido executa duas ferramentas criadas exatamente para este propósito, avaliando a intenção pretendida do código.
Deep PR Review e Code Security Audit executam-se através de agentes de IA que analisam a intenção e rastreiam o fluxo de dados entre ficheiros.
O Code Security Audit é o ponto de partida para a maioria das equipas. Aponta-se a ferramenta para toda a base de código e esta analisa todos os serviços, seguindo o fluxo de dados e as verificações de permissões onde quer que conduzam. A sua capacidade mais forte é o encadeamento, combinando vários resultados de gravidade individualmente baixa para determinar o caminho único de escalse de privilégios a que dão origem, o tipo de exploit multi-etapas que um atacante realmente construiria. Foi concebido para um lançamento crítico ou para uma base de código herdada que pretende ver revista como um pentester faria.
O Deep PR Review mantém então esse mesmo raciocínio ativo em cada nova alteração. Lê cada pull request no momento em que é aberto, integrando toda a base de código e os repositórios relacionados como contexto antes de analisar o diff apresentado. O resultado é uma revisão a partir da perspetiva de um atacante em cada alteração, no momento em que a correção é mais económica.
Ideal para: Equipas empresariais que lançam código gerido por IA mais depressa do que conseguem revê-lo, e que pretendem que essa revisão seja suportada por uma verdadeira cobertura de segurança.
{{walkthrough}}
CodeRabbit
O CodeRabbit combina o seu modelo de qualidade de código de IA com mais de 40 linters e ferramentas de análise estática. Retém os comentários de baixa confiança, pelo que publica menos conclusões, mas ganha mais confiança por comentário. Faz revisões em GitHub, GitLab, Bitbucket e Azure DevOps, e os repositórios públicos têm acesso gratuito às funcionalidades Pro.
O lado negativo reside na capacidade de recuperação e no âmbito. A contenção do CodeRabbit significa que deteta menos problemas do que uma ferramenta mais ruidosa, e os testes independentes atribuem-lhe pontuações mais baixas em profundidade e abrangência. E embora atualmente sinalize segredos e vulnerabilidades comuns, as comparações neutras concordam que não se trata de uma plataforma de segurança dedicada. Não oferece SCA, nem cobertura de cloud e runtime, pelo que uma base de código crítica para a segurança continua a exigir a utilização conjunta com ferramentas criadas especificamente para esse fim.
Ideal para: Equipas que pretendem um revisor ativo por predefinição, mas não como a sua única camada de segurança.
Greptile
O Greptile aposta na estratégia oposta. Cria um índice em grafo de toda a base de código, incluindo funções e relações de chamada, antes de efetuar a revisão, permitindo detetar bugs que abrangem múltiplos ficheiros, o tipo de problemas que um revisor baseado apenas em diffs nunca deteta. O Aikido também lê toda a base de código, rastreando entradas contaminadas e o fluxo de dados através de vários ficheiros em vez de avaliar um diff de forma isolada, para que os bugs entre ficheiros e os respetivos erros de runtime não passem despercebidos. Executa também um agente em versão beta que escreve e executa testes para cada PR num ambiente isolado, embora os revisores apontem que os resultados continuam a ser inconsistentes.
No entanto, a profundidade do Greptile acarreta ruído e custos. O Greptile produz mais falsos positivos do que os concorrentes e pode demorar algum tempo a indexar bases de código massivas. O seu modelo de preços cobra um dólar por análise após 50 revisões por mês, pelo que os fluxos de trabalho de alto volume ou baseados em agentes devem contabilizar o excedente em vez de assumir uma tarifa fixa por lugar. Isto contribui para que o seu preço seja difícil de prever.
Ideal para: Bases de código grandes ou legadas onde os bugs entre ficheiros se ocultam nas ligações entre eles, mas apenas se a sua equipa conseguir absorver os comentários adicionais e calcular o custo por revisão.
Graphite
O Graphite foi criado com base em pull requests empilhados, dividindo grandes alterações em diffs pequenos e bem delimitados, e otimizado para um baixo volume de comentários, o que visa reduzir o tempo até à integração. Se a sua equipa já trabalha com pilhas, a revisão encaixa-se na forma como faz os lançamentos.
O senão é que a maior parte do valor vem da adoção desse fluxo de trabalho, pelo que não é a melhor opção a não ser que toda a equipa se comprometa com PRs empilhados, além de existir uma curva de aprendizagem para lá chegar. Como a Anysphere (a empresa mãe do Cursor) adquiriu o Graphite em dezembro de 2025, também se está a inclinar cada vez mais para equipas nativas do Cursor.
Ideal para: Equipas que já trabalham com pull requests empilhados, mas difícil de vender se a adoção desse fluxo de trabalho ainda não estiver em cima da mesa.
SonarQube
O SonarQube traz uma vasta biblioteca de regras e quality gates que bloqueiam código abaixo do padrão antes de ser integrado, com SSO e registos de auditoria para a vertente de governação. Também executa um motor de análise estática que deteta bugs e vulnerabilidades numa grande variedade de linguagens. Vale a pena ponderar para equipas que uniformizam a saúde do código em vários repositórios.
Mas o SonarQube também exige mais de si. A configuração de regras exige verdadeiro esforço e os custos sobem em implementações grandes ou on-prem. O SonarQube identifica problemas, mas deixa para os programadores a interpretação e aplicação de muitas correções manualmente. Além disso, apenas inspeciona o seu código-fonte sem o executar, pelo que as equipas adicionam outras ferramentas para testar a aplicação enquanto esta está ativa e para verificar a cobertura de testes. E as suas revisões são lentas, demorando alegadamente 40 minutos a analisar qualquer projeto com 10 mil ficheiros.
Ideal para: Organizações maiores que uniformizam a saúde do código e quality gates em vários repositórios, mas não para equipas que querem testar a aplicação em execução.
CodeAnt AI
O CodeAnt AI junta revisão por IA com segurança numa única passagem, executando verificações determinísticas em várias linguagens, além de correção em massa que lida com até 200 ficheiros com um único clique. As equipas escrevem regras personalizadas em inglês simples e uma ação de correção em massa pode limpar até 200 ficheiros de uma só vez. É adequado para equipas que querem revisão e SAST em conjunto, sem preços empresariais.
É também a opção mais recente e menos testada aqui, podendo tornar-se dispendiosa para equipas mais pequenas. Como é fortemente baseado em Cloud, o suporte offline e pré-commit é limitado. E alguns utilizadores relatam falsos positivos ocasionais que necessitam de ajustes manuais.
Ideal para: Equipas que querem revisão por IA e verificações de segurança numa única passagem, mas uma aposta arriscada se precisar de um historial comprovado antes de se comprometer.
As melhores alternativas ao Qodo se quiser um melhor fluxo de trabalho de remediação
O Qodo publica correções como sugestões dentro do pull request, algumas aplicadas com um clique numa caixa de seleção. Se quiser que as correções sejam triadas antes de chegarem a um programador, algumas ferramentas seguem um caminho diferente.
- Aikido Security oferece o melhor fluxo de trabalho de remediação do grupo. O AutoTriage utiliza a acessibilidade e o contexto de runtime para eliminar resultados não exploráveis antes de um programador sequer os ver, e o AutoFix redige a remediação para o resto.
- Snyk Code coloca sugestões de correção por IA no IDE e no pull request, perto de onde o programador está a trabalhar.
- CodeRabbit aplica correções com um clique em comentários de revisão e junta-as a linters que pode aplicar automaticamente.
As melhores alternativas ao Qodo se quiser mais do que revisão de código
O Qodo faz a revisão de código e gera testes, mas as dependências, secrets, infraestrutura como código e a Cloud precisam de outras ferramentas.
- Aikido Security é uma plataforma de segurança completa, cobrindo análise estática juntamente com análise de composição de software, detecção de segredos, verificações de infraestrutura como código, varredura de imagens de contêiner, testes dinâmicos, pentest de IA e Cloud.
- Snyk desenvolveu-se à volta da segurança de dependências e de código aberto, estendendo-se à infraestrutura como código e a contêineres.
- CodeAnt AI junta a revisão com análise estática, secrets e infraestrutura como código numa única passagem.
As melhores alternativas ao Qodo se quiser preços previsíveis
O Qodo funciona com créditos e modelos premium como o Claude Opus consomem vários por pedido, pelo que a utilização intensiva se torna difícil de prever.
- Aikido Security é a melhor opção aqui. Planos de preço fixo com utilizadores incluídos e sem contagem, para que o custo seja conhecido à partida.
- CodeRabbit cobra uma taxa fixa por posto com revisões ilimitadas, faturando apenas aos programadores que abrem pull requests.
- O nível comunitário do SonarQube é gratuito para auto-hospedagem, com planos pagos cobrados por linhas de código.
De que alternativa ao Qodo precisa em 2026
A maioria das equipas que abandona o Qodo fá-lo porque a revisão de código é tudo o que obtém, enquanto o código continua a ser lançado com dependências por verificar, Secrets submetidos e falhas lógicas. É por isso que o Aikido Security é a melhor alternativa, analisando os pull requests quanto à qualidade e complementando-os com segurança em todo o seu código, dependências, Cloud e runtime, para que um único fluxo de trabalho lhe indique se o código está limpo e se é seguro para lançamento.




