

Hoje, a Aikido lança o Noon.
Criámos o Aikido para proteger os programadores. Mas e… todas as outras pessoas?
As empresas não precisam apenas de proteger o software que desenvolvem. Também precisam de proteger as pessoas que o desenvolvem.
Embora possamos não gostar de o admitir, somos nós a principal fonte de brechas de segurança. Sim, nós, os seres humanos. E é mais provável que isso aconteça da forma mais banal, onde menos esperamos. Os seres humanos estiveram envolvidos em 62% das brechas de segurança no último ano. Assim, enquanto novos ataques de IA e sandboxes de agentes monopolizam o orçamento e a atenção no debate sobre segurança, alguém no departamento financeiro está a abrir o ficheiro «StaffSalaries2026.xls.exe».
A maior ameaça continua a ser aquele e-mail urgente com o convite para a festa de Natal da empresa, a pedir-te que confirmes a tua presença através do link, sob pena de perderes o teu lugar.
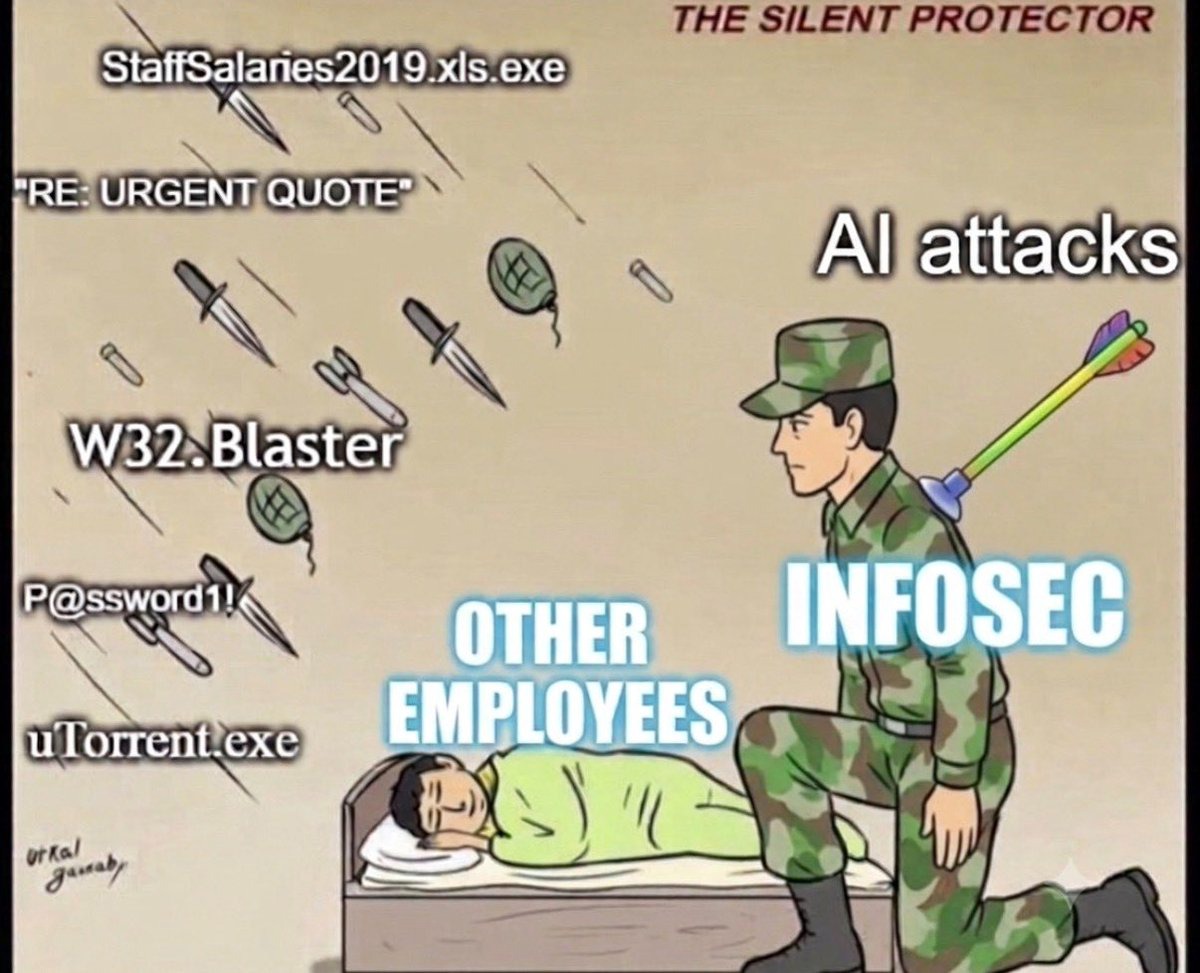
Já não são só príncipes que andam por aí...
No entanto, não podemos culpar os humanos. O phishing tornou-se mais sofisticado. Em geral, o phishing já não se parece com phishing. Já não se trata apenas de «príncipes» a pedir dinheiro com erros ortográficos óbvios (Eu também preciso de 5 cartões-presente do iTunes para a cirurgia do meu gato nas próximas 2 horas!!!). Os atacantes de hoje são nativos da IA. As campanhas de phishing são sofisticadas, multicanal e dotadas de contexto suficiente para tornar praticamente impossível distinguir o que é real do que é falso. Recebes um e-mail ou um convite de calendário, seguido de uma mensagem de texto sobre esse e-mail e, depois, uma chamada de alguém que soa exatamente como o teu diretor financeiro.
Mas a usurpação de identidade é apenas uma parte do problema. Os colaboradores estão a instalar ferramentas de IA, a ligar servidores MCP e a conceder aos agentes acesso aos sistemas e dados da empresa. A proporção de colaboradores que utilizam IA regularmente em dispositivos da empresa triplicou num ano. Cada nova ferramenta, pacote e competência dos agentes introduz mais um elemento que é necessário proteger.
Proteger os seus colaboradores significa, atualmente, compreender o que as pessoas estão a instalar, o que os seus agentes podem fazer e quais as ferramentas que têm acesso aos dados da empresa. Para além das caixas de entrada, dos dispositivos e das pessoas que já era necessário proteger.
Portanto, há mais coisas para proteger e os ataques parecem mais reais. E a situação só está a piorar. Muito, muito pior. A IA torna mais fácil criar, personalizar e executar ataques como estes em grande escala.
E foi por isso que criámos o Noon
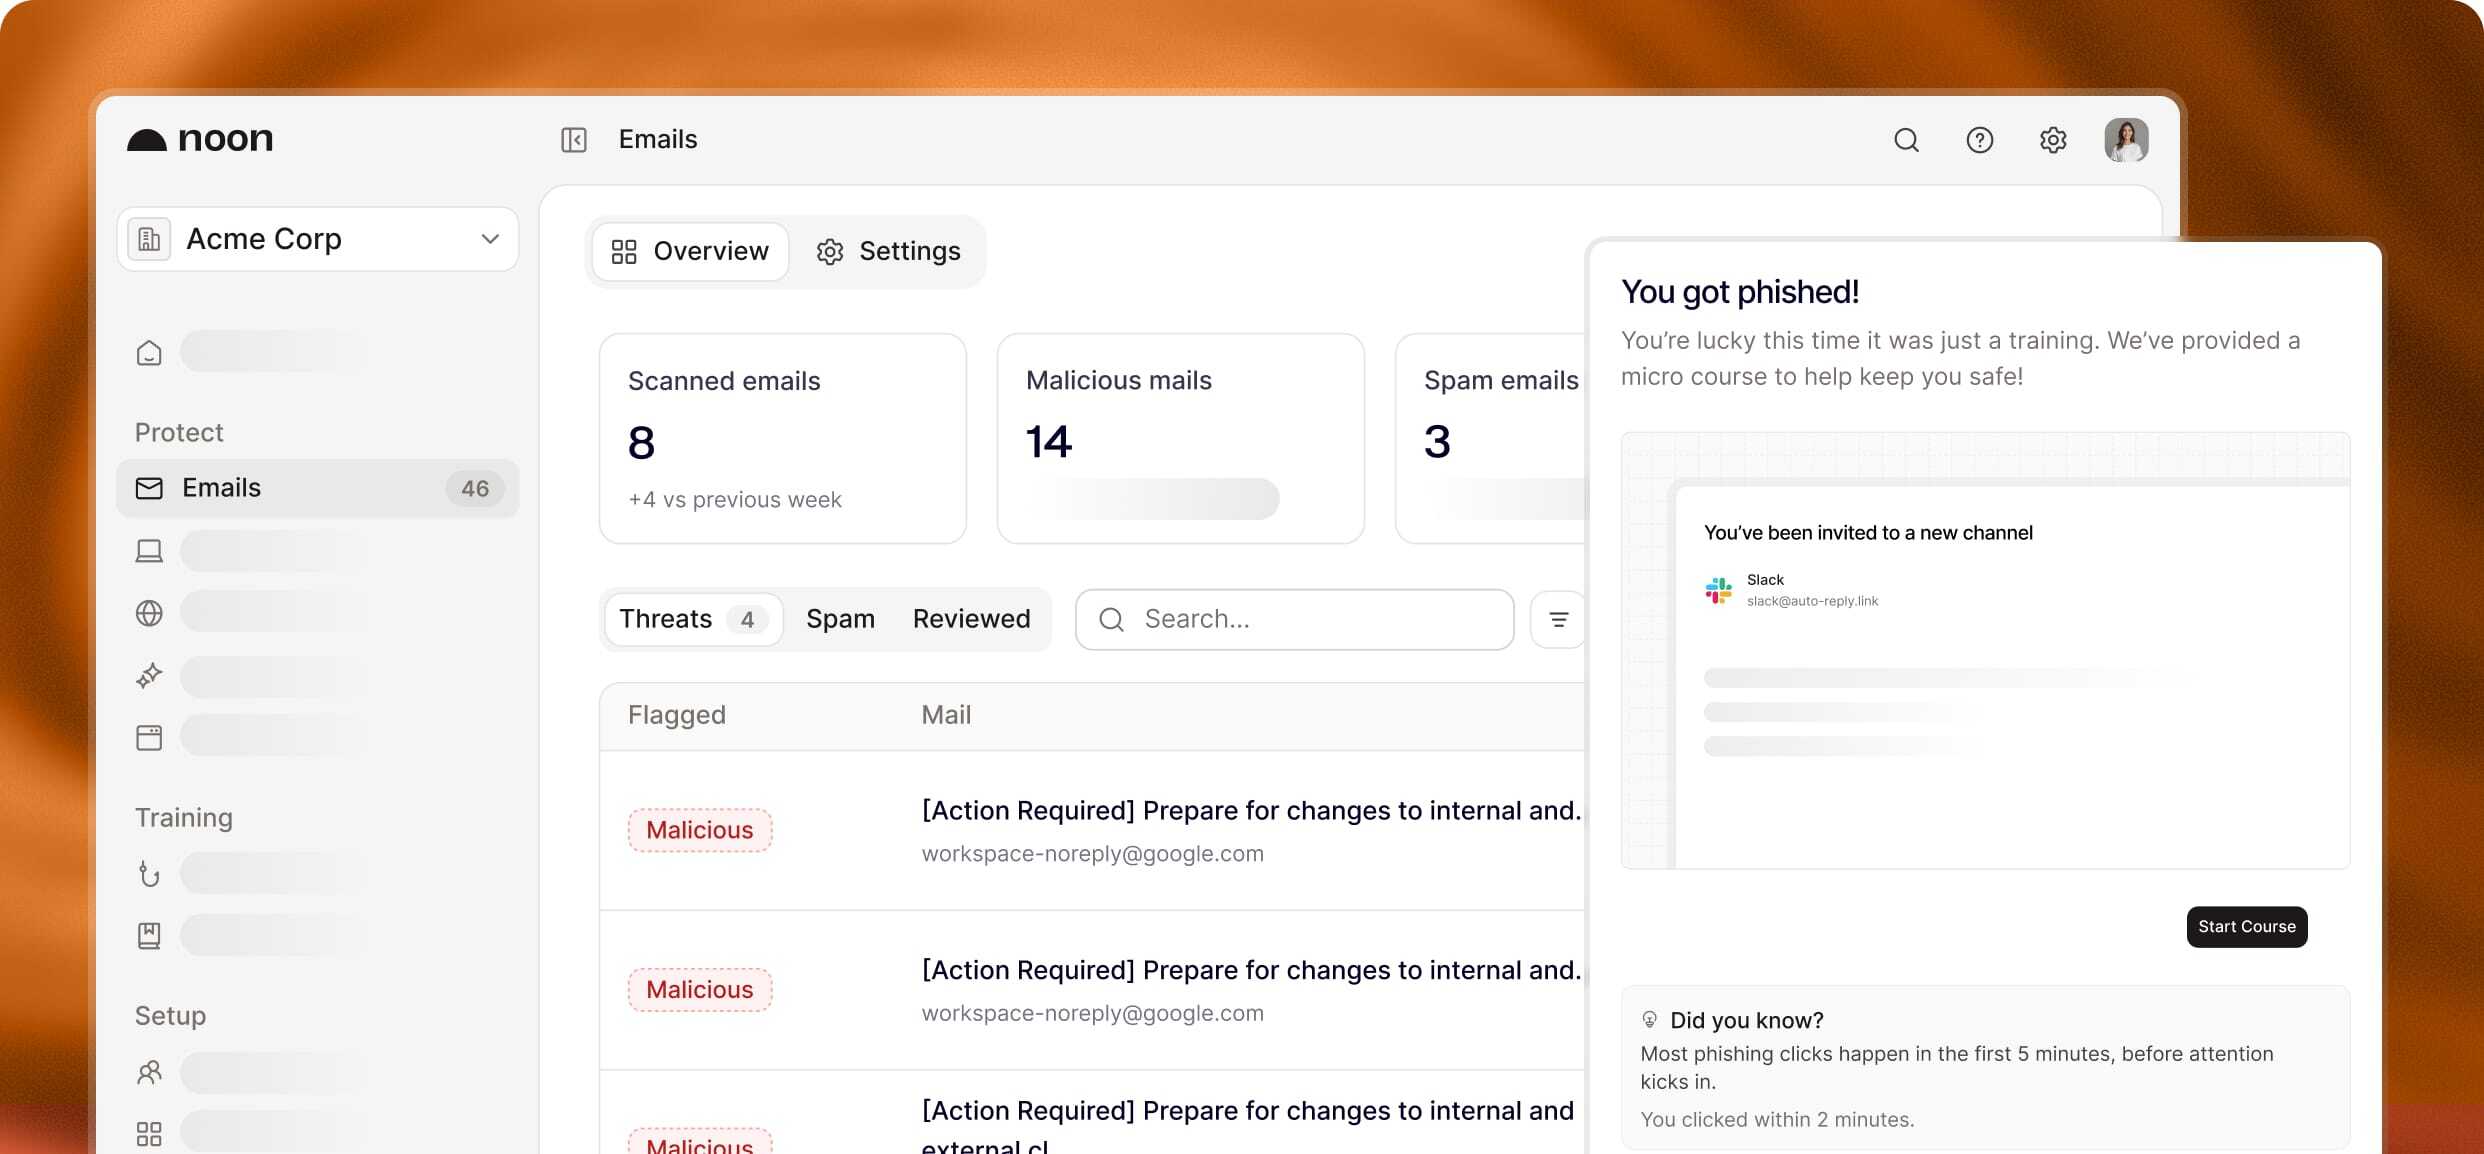
A Noon reúne segurança de e-mail, proteção de dispositivos, governação da IA, bem como simulações complexas de phishing e formação numa única plataforma, abrangendo a sua equipa onde quer que trabalhem. É a nossa resposta à pergunta: «E todos os outros?»
Entrámos no mercado do trabalho porque tivemos a mesma sensação de que «isto precisa de ser resolvido»que tivemos quando lançámos o Aikido. O Aikido surgiu porque as ferramentas de segurança eram tão intrusivas que os programadores acabavam por contorná-las, o que ia contra o seu próprio objetivo. Criámos algo que os programadores utilizariam e que os CISOs aprovariam.
O Noon foi concebido da mesma forma. Os colaboradores aprendem com os ataques que irão enfrentar, através das ferramentas que já utilizam, e as equipas de segurança dispõem de uma plataforma nativa de IA que lhes permite proteger-se continuamente contra ameaças novas e antigas, abrangendo o e-mail, os dispositivos, os incidentes e as ferramentas de IA.
O que a Noon faz:
- Segurança de e-mail autónoma : deteta e remove ameaças na caixa de entrada e e-mails maliciosos que os filtros tradicionaisnão conseguem detetar
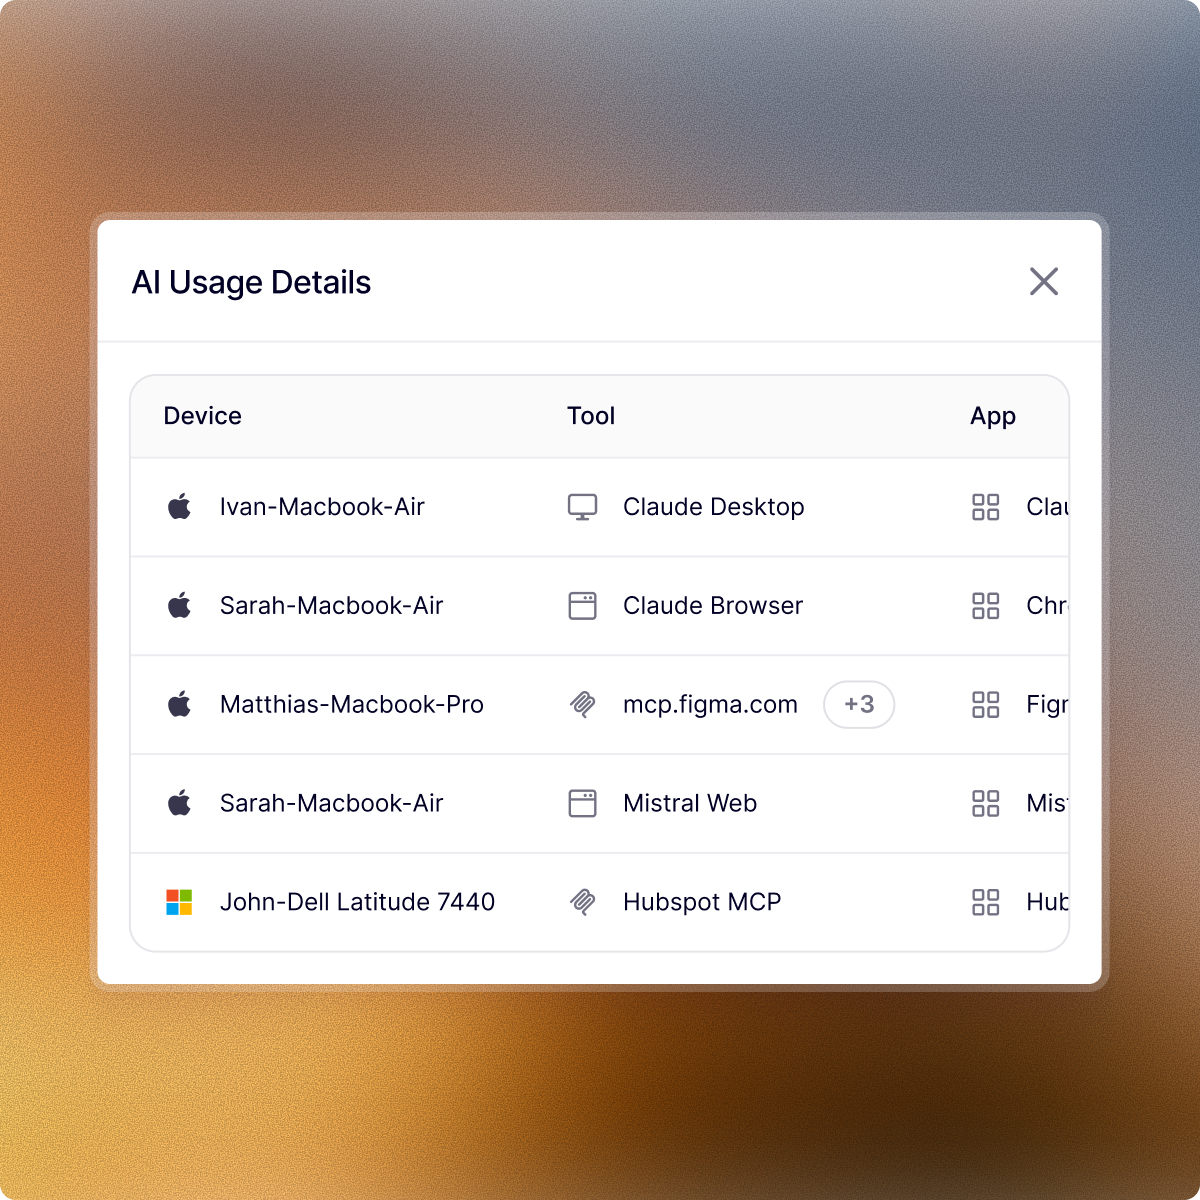
- A governação da IA identifica quais os modelos, MCPs e ferramentas de IA que a sua equipa utiliza, evita que dados sensíveis sejam incluídos nos prompts e aplica políticas de utilização segura por equipa.
- A proteção de dispositivos abrange os seus novos terminais, protegendo os dispositivos dos colaboradores contra pacotes maliciosos, instalações, extensões, funcionalidades de agentes, ferramentas de IA, bem como sites e aplicações de risco.
- A formação e as simulações preparam os colaboradores para cenários de ataque realistas e inovadores — incluindo phishing, vishing, smishing e deepfakes em todos os canais — personalizados de acordo com a função, o comportamento e o risco. As sessões são ministradas no Noon ou diretamente no Slack, no Teams ou no Google Chat.
Construir a equipa de sonho da Noon
A Noon começa com duas equipas que já se dedicam a este trabalho. Em setembro, a Aikido adquiriu a Cyberly, cuja equipa possui uma vasta experiência em simulações de ataques baseadas em IA, e a Outkept, cuja equipa passou quase uma década na área da segurança de e-mail e na formação sobre phishing. Ambas as equipas fundadoras estão a construir a Noon connosco.
«A “Aikido ” já mudou a forma como as empresas protegem o seu software. Com a Noon, estamos a aplicar essa mesma abordagem à segurança dos colaboradores, com o apoio do alcance global d Aikido.» — Alex Horlach, cofundador da Cyberly.
«A IA alterou profundamente a forma como temos de formar e proteger os colaboradores. O que funcionava há cinco anos já não é, simplesmente, suficiente. A união de forças com a Cyberly e a Aikido dá-nos a oportunidade de repensar a segurança da força de trabalho e de proporcionar uma nova geração de proteção a organizações de todas as dimensões.» — Simon Bauwens, cofundador da Outkept.
Bem-vindos ao Aikido, ao Cyberly e ao Outkept.
A missão? Proteger toda a gente.
- Madeline


