Aikido lança testes de penetração com agente para aplicações iOS
TL;DR
Aikido A equipa de segurança realiza agora também testes de penetração em aplicações iOS, pelo que pode testar tanto as suas aplicações móveis como o backend que estas partilham numa única avaliação. Os testes de penetração em aplicações móveis juntam-se aos testes de penetração em aplicações web e APIs, redes externas e capacidades de IA que já pode executar em Aikido, todos com resultados confirmados por explorações, AutoFix e novos testes.
A engenharia reversa de uma aplicação móvel tornou-se muito mais fácil este ano, graças às ferramentas de agente de código aberto e aos iPhones virtuais com jailbreak disponíveis no GitHub para qualquer pessoa utilizar.
As aplicações para iOS enfrentam agora uma taxa de ataques quase idêntica à das aplicações para Android: 86% contra 89% em 2026, de acordo com a Digital.ai.
Os testes de penetração em dispositivos móveis incluem um relatório que pode ser utilizado para fins de conformidade, bem como as correções e os novos testes, tudo por um preço fixo especificado antecipadamente.
Qualquer pessoa pode descarregar a tua aplicação
Cada aplicação móvel que publica é uma cópia do seu código que entrega a estranhos. Qualquer pessoa com uma conta na App Store ou no Google Play pode descarregá-la e começar a analisar a forma como esta comunica com o seu backend. E não demoram muito tempo a fazê-lo. O Relatório de Ameaças à Segurança de Aplicações de 2026 da Digital.ai, baseado em dados de telemetria de milhares de milhões de instâncias de aplicações, registou o primeiro contacto hostil uma hora e cinquenta e seis minutos após o lançamento de uma aplicação na loja. Provavelmente, é menos tempo do que o que demoras a fazer a tua retrospetiva de lançamento.
Por isso, pareceu-nos que era o momento certo para concluir o que começámos no âmbito dos testes de penetração no Android. A Aikido Security agora também realiza testes de penetração em aplicações iOS, o que significa que pode testar a sua aplicação Android, a sua aplicação iOS e a API de que ambas dependem numa única avaliação, com uma única configuração e um único relatório.
A engenharia reversa tornou-se uma prática generalizada este ano
Desmontar uma aplicação compilada costumava exigir um especialista e uma série de ferramentas que não comunicavam entre si. Uma onda de projetos de código aberto mostra o quanto isso mudou em 2026.
Algumas delas integram a engenharia reversa diretamente nos agentes de codificação através do MCP (Model Context Protocol), proporcionando ao agente uma forma consistente de investigar software compilado. São elas próprias que instalam e gerem as ferramentas de engenharia reversa subjacentes, pelo que a pessoa que solicita o serviço não precisa de saber qual o descompilador a utilizar. A mais popular destas ultrapassou as 234 000 estrelas no GitHub em cerca de seis meses. O que estas ferramentas fornecem é pseudocódigo e um mapa que mostra como as funções da aplicação se interligam. Para quem procura pontos fracos na sua aplicação, isso costuma ser mais do que suficiente.
Outros iniciam um iPhone virtual num Mac utilizando o próprio Virtualization.framework da Apple. Alguns disponibilizam variantes de firmware que vão até um dispositivo totalmente desbloqueado (jailbroken), com um controlo socket para que um agente de IA possa controlar o telefone virtual programaticamente. Aceder ao interior de uma aplicação iOS costumava significar ter de encontrar um iPhone físico com uma versão do iOS suficientemente antiga para ser desbloqueado. Agora, basta um projeto de código aberto e um Mac com algumas definições de segurança desativadas.
Junte essas duas coisas e terá um agente capaz de ler o ficheiro binário da sua aplicação e um iPhone com jailbreak para a executar, ambos gratuitos. O nível mínimo de competências necessário para atacar uma aplicação móvel, e uma aplicação iOS em particular, baixou consideravelmente.
O iOS deixou de ser a opção mais segura
Durante anos, o iOS foi a plataforma com a qual as equipas se preocupavam menos, e os números confirmavam isso. Em 2023, as aplicações iOS enfrentavam cerca de metade da taxa de ataques das aplicações Android, uma diferença que, segundo a Digital.ai, justificava um investimento em segurança muito inferior na plataforma da Apple. Em 2026, essa diferença tinha praticamente desaparecido: 86% das aplicações iOS monitorizadas enfrentaram ataques, em comparação com 89% das aplicações Android (Infosecurity Magazine, com base no relatório da Digital.ai).
O relatório atribui esta situação ao facto de a IA tornar os ataques mais baratos. Os atacantes utilizam-na para fazer engenharia reversa em aplicações e gerar exploits, e isto funciona tanto no iOS como no Android (SecurityWeek). O esforço adicional que antes era necessário para manter as aplicações iOS fora do alcance dos atacantes já não tem grande importância quando um agente e um iPhone virtual com jailbreak estão a fazer o trabalho.
Portanto, se os atacantes considerarem as suas duas aplicações como um único alvo, testá-las como dois projetos distintos não faz muito sentido.
A tua aplicação é um mapa do teu backend
O que há de mais útil numa aplicação descompilada é o que ela revela sobre os sistemas que a sustentam:
todos os pontos de extremidade da API que a aplicação chama, incluindo aqueles que nunca documentaste
como as solicitações são criadas e autenticadas
quaisquer chaves ou secrets que tenham acabado por ser incluídos na compilação
as verificações que se executam no dispositivo e que nunca são realizadas no servidor
Muitas falhas em aplicações móveis são exploradas através da API, aproveitando exatamente o que a aplicação revelou. Uma verificação de permissões que exista apenas no código Swift é apenas uma sugestão, no que diz respeito a quem aceder diretamente à vossa API. É por isso que um teste de penetração em dispositivos móveis que se limite à aplicação ignora uma grande parte do risco.
Como a « Aikido » realiza testes de penetração nas suas aplicações móveis
AikidoOs agentes da empresa instalam as suas aplicações reais para Android e iOS, iniciam sessão na qualidade de utilizadores de teste e atacam-nas da mesma forma que um adversário o faria, analisando simultaneamente as aplicações e o backend. Como ambas as aplicações costumam partilhar os mesmos utilizadores de teste e a mesma API, basta configurá-las uma única vez e os resultados relativos às aplicações e ao backend são reunidos num único relatório.
A diferença, do ponto de vista de um atacante, reside no ponto de partida. Quem faz engenharia reversa na sua aplicação parte de pseudocódigo. O Aikido parte do seu código-fonte real, uma vez que os testes de penetração em dispositivos móveis são do tipo «whitebox», e a ligação ao seu repositório de backend também melhora a cobertura da API. Antes de atacarem qualquer coisa, os agentes elaboram um relatório de reconhecimento e um plano de ataque com cenários de ameaça, para que possa acompanhar o seu raciocínio do início ao fim.
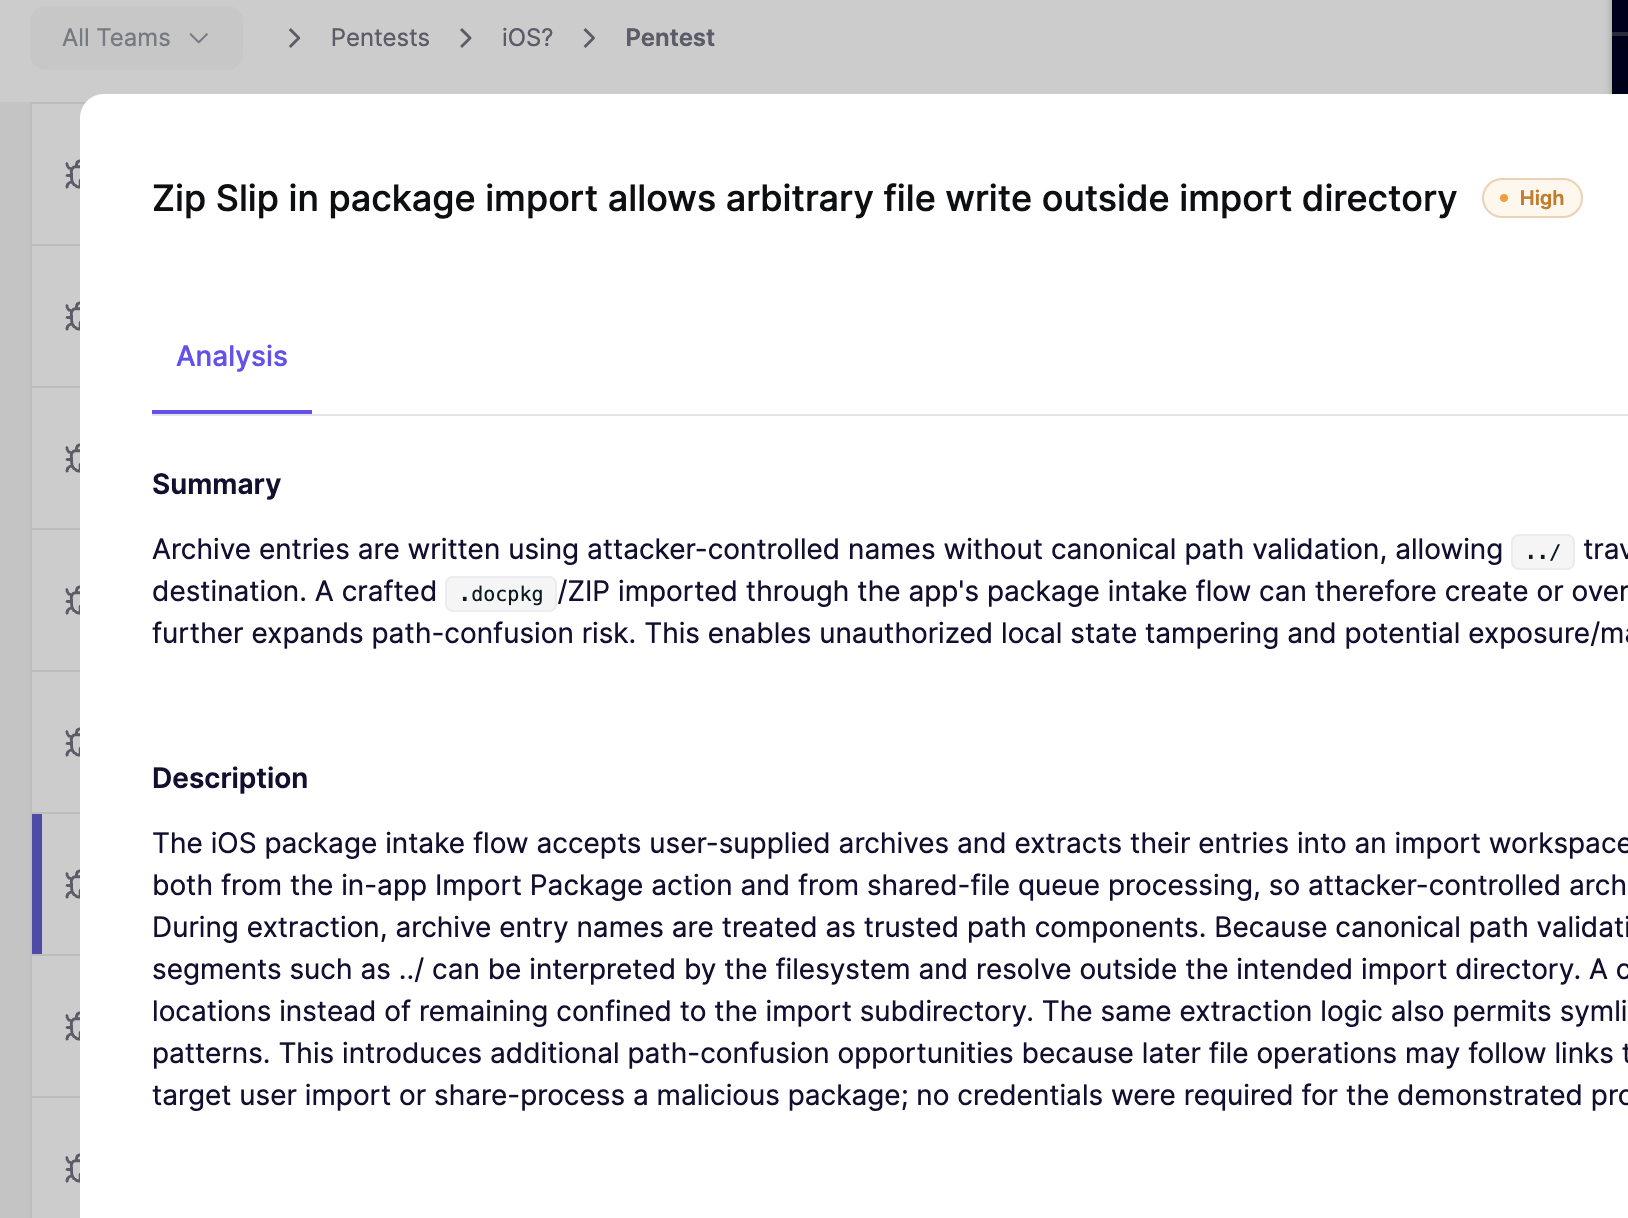
Cada descoberta vem acompanhada de uma explicação sobre o risco e os passos que a sua equipa pode seguir para reproduzir o problema. No Android, esses passos incluem os comandos ADB (Android Debug Bridge) exatos para reproduzir o problema. O Aikido verifica uma descoberta explorando-a e, em seguida, interrompe o processo, pelo que tudo o que chega ao relatório já foi comprovadamente explorável.
As avaliações são realizadas com base em créditos e o preço é determinado pelo âmbito. O Aikido adapta o teste ao conteúdo real das suas aplicações e apresenta-lhe o custo antes de iniciar o processo.
O que é necessário para realizar um teste de penetração em dispositivos móveis
O seu código-fonte para dispositivos móveis num repositório ligado a Aikido. Os testes de penetração em dispositivos móveis são, por enquanto, apenas do tipo «whitebox»; os do tipo «blackbox» estarão disponíveis em breve.
Para Android: o seu ficheiro APK (Android Package).
Para iOS: o seu ficheiro IPA (pacote da App Store do iOS).
A URL da vossa API de backend, bem como o repositório de backend, caso pretendam uma cobertura mais abrangente da API.
Crie utilizadores de teste com um nome de utilizador e uma palavra-passe para cada função que pretenda testar.
Também pode restringir o âmbito do teste a toda a aplicação ou direcionar os agentes para funcionalidades específicas.
Segue-se o resto do teste de penetração do Aikido
Tudo o que foi apresentado no lançamento do Android aplica-se também ao iOS, e é o mesmo pentest de IA que já pode utilizar nas suas aplicações web e APIs. Pode executar o AutoFix numa detecção e obter um pedido de pull com a correção, e os testes de penetração em dispositivos móveis produzem os mesmos tipos de relatórios que os nossos testes de penetração na web, incluindo o PDF pronto para auditoria que a sua equipa de conformidade irá solicitar.
Os novos testes funcionam de forma ligeiramente diferente nos dispositivos móveis, porque a correção tem de ser incluída numa nova compilação. Envie a correção, recompile a aplicação, carregue a nova versão a partir do separador «Visão geral» da avaliação e clique em «Novo teste». A partir daí, o Aikido utiliza a nova compilação em todos os novos testes e marca a falha como resolvida assim que for confirmado que a correção foi aplicada.
Provavelmente, a tua aplicação já foi descompactada por alguém. Mais vale descobrires o que essa pessoa viu.
O que é o « pentest de IA » para dispositivos móveis?
AikidoOs agentes da empresa instalam a sua aplicação Android ou iOS, iniciam sessão como utilizador e atacam-na tal como um adversário faria, analisando simultaneamente a aplicação e o seu backend. Obtém resultados reproduzíveis e com explorações confirmadas sempre que decidir executar o teste.
Posso testar o Android e o iOS no mesmo teste de penetração?
Sim. Normalmente, ambas as aplicações partilham os mesmos utilizadores de teste e o mesmo backend, pelo que basta configurá-los uma vez e os resultados relativos a ambas as aplicações e à API aparecem num único relatório.
Preciso de dois testes de penetração para duas aplicações?
Não. O Android e o iOS podem ser incluídos numa única avaliação, se assim o desejar; o preço é calculado em função do âmbito do projeto e o custo em créditos é apresentado antes de iniciar a avaliação.
Tenho de partilhar o meu código-fonte?
Sim. Por enquanto, os testes de penetração em dispositivos móveis são realizados apenas em modo «whitebox», pelo que a avaliação requer o repositório com o código da sua aplicação móvel. O envio do código do seu backend é opcional e melhora a cobertura da API.
Existem requisitos para o ficheiro IPA que vou carregar?
Sim, o IPA tem de estar descriptografado e assinado.
Existem requisitos para o APK que carregar?
Sim, é necessário desativar o «certificate pinning», a deteção de root e a deteção de emulador no APK para que os agentes possam testar a aplicação.
Como funcionam os novos testes para aplicações móveis?
Carregue uma nova versão com a correção e solicite um novo teste. O Aikido utiliza essa versão para todos os testes subsequentes.
4.7/5
Cansado de falsos positivos? Experimente Aikido como 100 mil outros.
Aikido lança testes de penetração em redes externas
Aikido lança testes de penetração em redes externas: os agentes de IA atacam os seus sistemas ligados à Internet a partir do exterior e comunicam apenas as vulnerabilidades que realmente exploram.
Aikido lança o Noon: segurança no local de trabalho para todos os colaboradores
Criámos o Aikido para proteger os programadores. Hoje lançamos o Noon para proteger todas as outras pessoas, desde ataques de phishing e deepfakes baseados em IA até às ferramentas de IA que as equipas de segurança não conseguem detetar.