

Resumo: O Aikido agora realiza testes de intrusão em aplicações Android. Os mesmos agentes que testam as suas aplicações web e APIs podem agora analisar o seu APK, iniciar sessão na aplicação e raciocinar sobre ela, juntamente com o backend com o qual comunica, numa única avaliação. Os resultados incluem passos de reprodução e estão prontos para um AutoFix, tal como qualquer outro teste de intrusão do Aikido.
O Aikido executa testes de intrusão autónomos em aplicações web e APIs desde novembro de 2025. Aponta-se para um alvo, os agentes pensam como um atacante, encadeiam fragilidades em caminhos de exploração reais e devolvem resultados que os seus programadores podem corrigir ou resolver com o AutoFix. Hoje, esse mesmo teste de intrusão baseado em agentes chega ao Android.
Os dispositivos móveis tendem a ser a parte da stack que é testada com menos frequência. Um teste de intrusão manual para Android é dispendioso, normalmente ocorre uma vez por ano (se tiver sorte) e muitas vezes fica-se pela própria aplicação. O backend no qual a aplicação se autentica é tratado como um trabalho separado ou ignorado por completo. É um sítio estranho para traçar a linha, porque a aplicação e o respetivo backend fazem suposições constantes um sobre o outro, e a desconexão entre essas suposições é onde se encontram muitos dos erros interessantes.
O que faz
Um teste de intrusão em Android baseado em agentes tenta comprometer a sua aplicação da mesma forma que um atacante real o faria. Os agentes instalas a build real e testam-na a partir do interior. A partir daí, uma vulnerabilidade só chega ao seu relatório depois de ter sido explorada e confirmada como real.
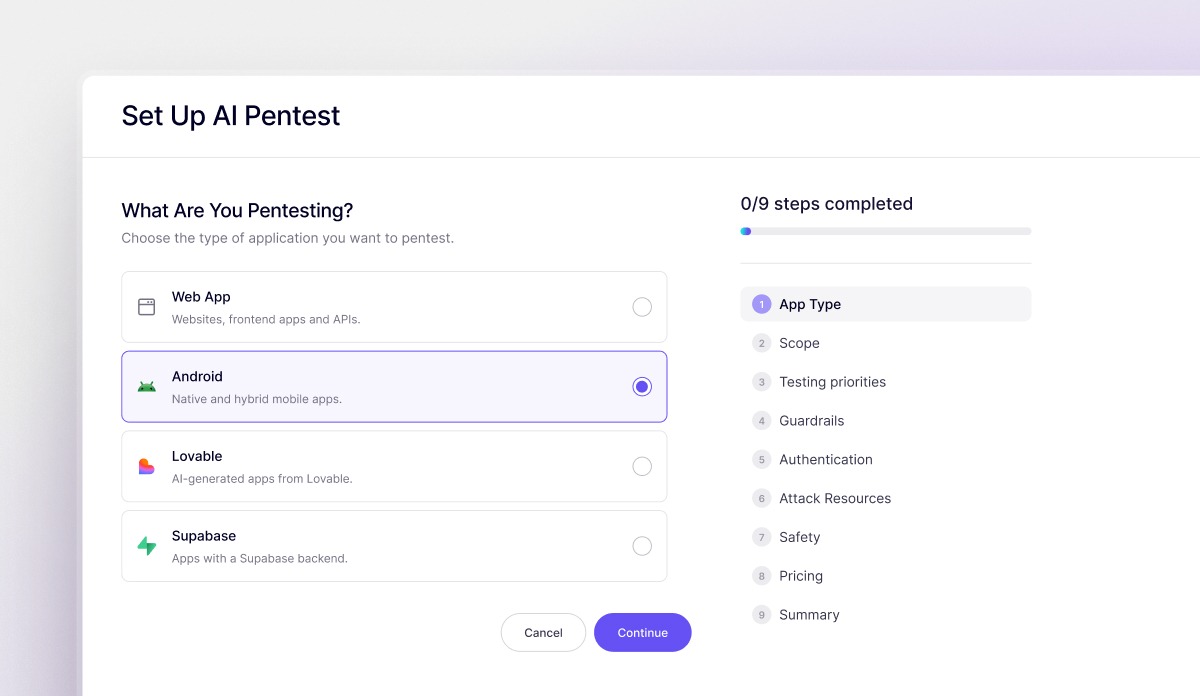
Para executar um teste de intrusão em Android, precisa de fornecer:
- O APK — a build que pretende testar.
- O repositório de código-fonte Android — De momento, os testes de intrusão para Android são apenas whitebox, pelo que o código é necessário para executar o teste. O suporte para blackbox estará disponível em breve.
- Utilizadores de teste — Os agentes iniciam sessão da mesma forma que os seus utilizadores o fazem, seja através de nome de utilizador e palavra-passe ou de autenticação biométrica.
Anexe também a sua API de backend para que os agentes testem tanto a aplicação como a API de que esta depende, na mesma execução. Dessa forma, as partes que os utilizadores nunca veem são testadas com o mesmo rigor que aquelas com as quais interagem.
Resultados que consegue realmente reproduzir
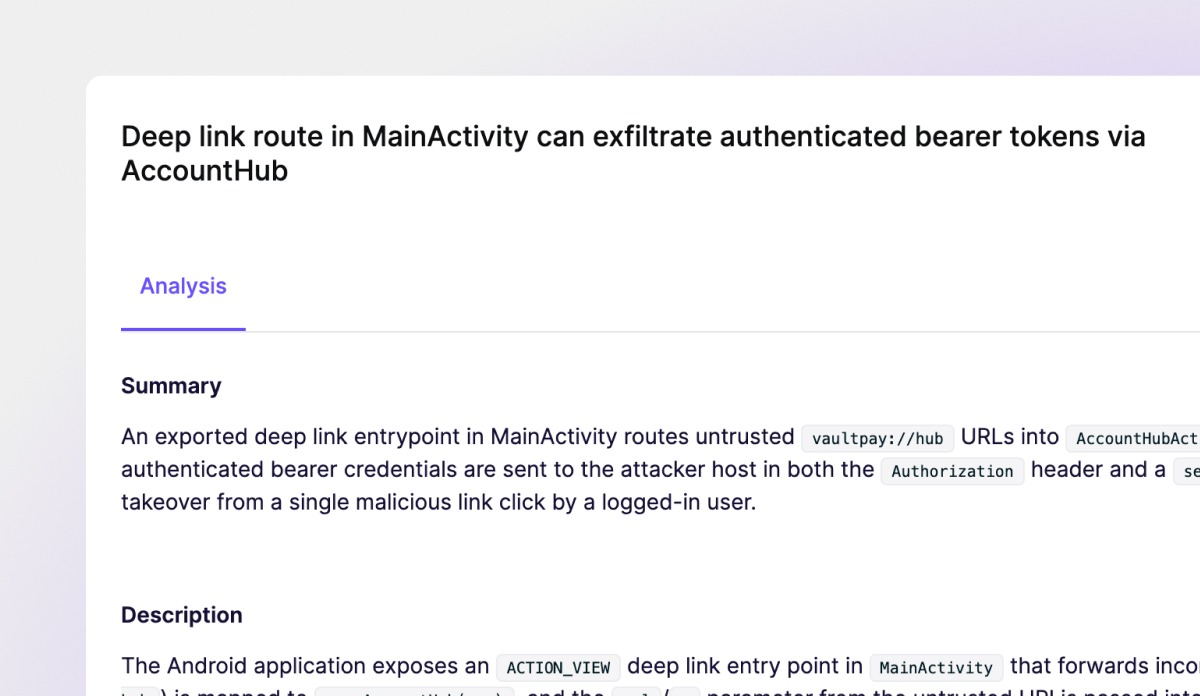
Cada resultado é apresentado com um resumo, uma descrição, o risco e os passos para o reproduzir, incluindo os comandos ADB exatos a executar. O ADB (Android Debug Bridge) é a forma padrão de comunicar com uma aplicação Android a partir da sua máquina, pelo que os passos de reprodução são exatamente aquilo que um engenheiro escreveria para ver o erro por si próprio.
Também pode abrir o trace do agente de ataques e observar como funcionou. O agente lê a sua base de código e carrega as suas capacidades de testes móveis, tentando depois explorar a aplicação através de ADB para confirmar se o problema é real.
Os resultados do pentest incluem os mesmos tipos de relatório que obteria num pentest web. O relatório de reconhecimento e o plano de ataque contêm diagramas, cenários de ameaças e o plano completo executado pelos agentes, incluindo as vulnerabilidades que visaram e aquelas que consideraram exploráveis mas não conseguiram explorar efetivamente.
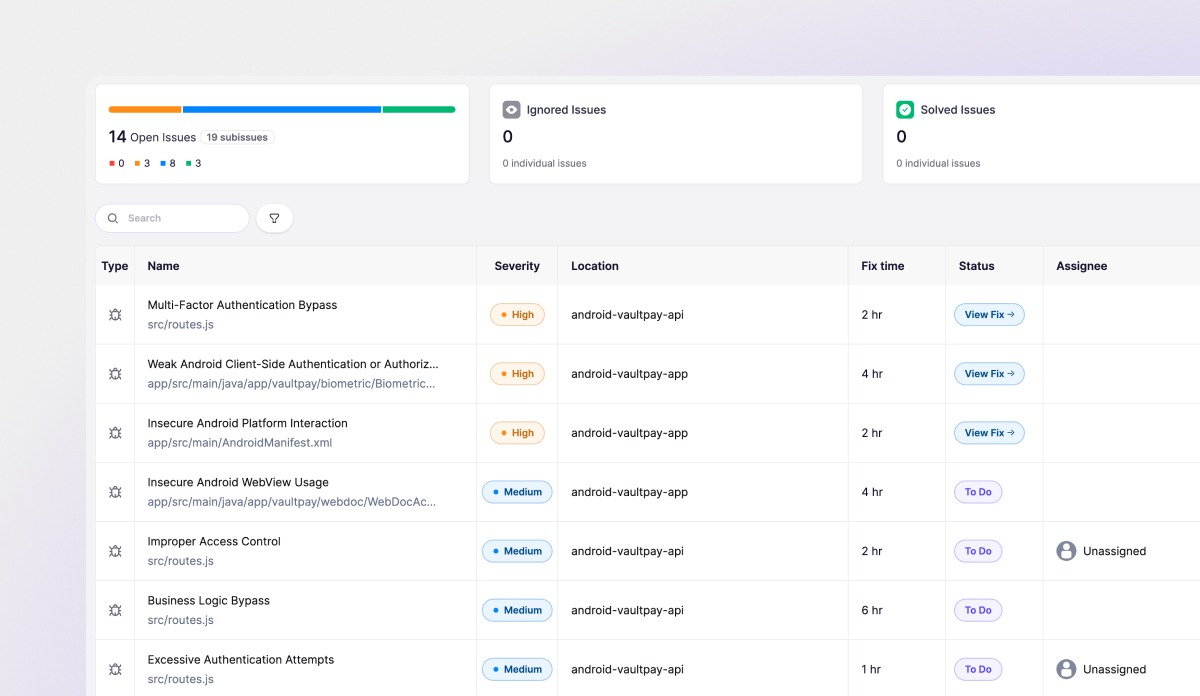
A aplicação é apenas metade do alvo
Uma aplicação Android não faz muito por si só. A comunicação entre a aplicação Android e o backend é onde reside grande parte das vulnerabilidades. Uma verificação de autorização aplicada pela aplicação no ecrã pode não ser aplicada no servidor. Um endpoint que a aplicação chama apenas de uma forma pode comportar-se de maneira muito diferente quando recebe um pedido que não esperava.
Como pode associar tanto o código Android como o código da API do backend, o Aikido testa todo o percurso numa única avaliação. Isto significa que os problemas da API acabam no mesmo relatório das aplicações, em vez de exigirem uma intervenção separada no backend.
Se já utilizou o Code Security Audit para analisar código-fonte mobile antes de existir uma compilação ativa, já está familiarizado com esta parte. Os agentes utilizam a aplicação em execução e o respetivo backend em conjunto, confirmando o que é efetivamente explorável em vez do que apenas parece arriscado com base no código-fonte.
O Aikido que já conhece, adaptado para aplicações Android
Os pentests Android também incluem as funcionalidades de pentest de IA do Aikido com que já está familiarizado, como o AutoFix e retestes incluídos. Desta forma, a aplicação, o respetivo backend, as descobertas, as correções e os retestes mantêm-se num único local. Execute o AutoFix numa descoberta de pentest para abrir diretamente um PR com uma sugestão de correção.
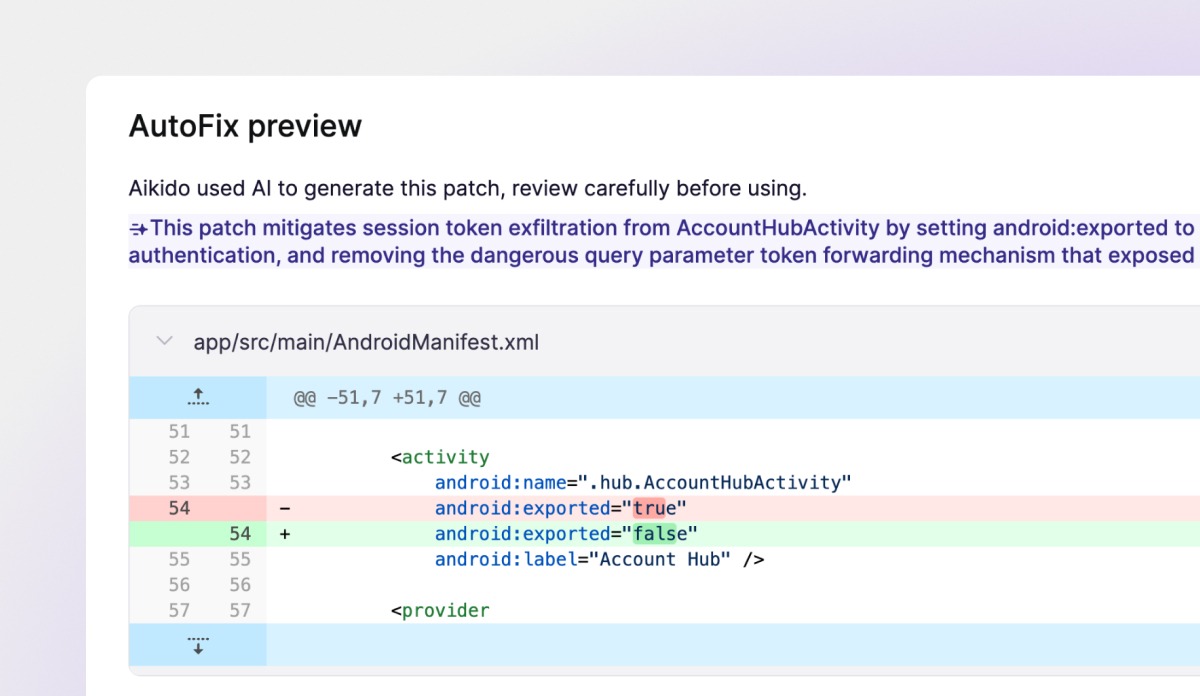
O reteste é o único aspeto que funciona de forma ligeiramente diferente no Android. Assim que a correção for integrada (merged), precisa de recompilar o APK e carregar a nova versão a partir do separador de resumo da avaliação, e só depois efetuar o reteste. Cada reteste é executado nessa compilação atualizada, podendo retestar todos os problemas encontrados no pentest inicial.
Comece agora
Os pentests Android têm a dimensão adequada, o que significa que o indexador do Aikido dimensiona a avaliação para a sua aplicação real. Desta forma, obtém cobertura em todo o projeto, adaptada ao que este realmente contém, sem pagar uma taxa fixa que ignore a dimensão da sua aplicação.
Trata-se do mesmo pentest de IA do Aikido a que está habituado, mas aplicado a um novo alvo. Os agentes, o raciocínio, os relatórios e o AutoFix são os que já conhece. Tudo o que mencionámos já está disponível, por isso adicione um APK, ponha os agentes a trabalhar e descubra o que a sua aplicação móvel tem estado a esconder. O pentest de iOS chega brevemente 👀!


