

TL;DR: A análise de código com IA da Aikido preenche a lacuna entre o SAST e o pentest ao raciocinar através das suas bases de código estáticas para detetar vulnerabilidades de múltiplos passos e dependentes de intenção antes de chegarem a produção.
Na semana passada, a Anthropic lançou o Claude Fable 5, uma versão pública de seu modelo de classe Mythos, que foi capaz de descobrir e encadear exploits de dia zero. O Fable 5 vem com salvaguardas que bloqueiam consultas de cibersegurança e retornam a um modelo mais limitado, para que a versão pública não execute esses ataques para você.
Pelo menos essa era a ideia.
Mas parece que uma ou mais organizações conseguiram fazer jailbreak no Fable 5, fazendo com que a Anthropic retirasse o modelo sob pressão do governo dos EUA. O problema é que não se pode colocar o gênio de volta na garrafa. Seja por meio de jailbreaks ou código aberto, os invasores terão acesso a modelos cada vez mais capazes.
A direção está definida. A habilidade e o tempo necessários para encontrar e encadear falhas em uma aplicação estão se resumindo a algo que um agente faz sem horas ou dias de esforço humano. Isso é particularmente verdadeiro para falhas baseadas em lógica não cobertas pelos motores de análise estática de código existentes. Essas classes de falhas não seguem padrões previsíveis, então a análise estática não tem nada para comparar.
Mas os defensores podem manter-se à frente utilizando os mesmos modelos baseados em agentes, analisando e detetando falhas de segurança nas suas bases de código antes de chegarem a produção. E foi por isso que criámos a análise de código com IA da Aikido
O que a análise de código com IA faz realmente
A análise de código com IA não substitui o seu motor SAST, que é excelente a detetar vulnerabilidades de segurança baseadas em regras enquanto desenvolve. Também não substitui os pentests. Situa-se entre ambos, operando no seu código estático com um raciocínio de nível de pentest.
Recorra à análise de código com IA antes de um lançamento importante ou após a integração de uma funcionalidade principal. Segue referências entre ficheiros e módulos. Deteta problemas de múltiplos passos em que nenhuma linha isolada constitui a vulnerabilidade. Cada resultado apresenta a causa raiz, evidências baseadas no código e um AutoFix que lhe permite gerar instantaneamente um PR para resolver o problema.
Na prática, isso se parece com:
Uma cadeia IDOR de múltiplos passos em três ficheiros que um scanner baseado em padrões nunca ligaria, porque nenhuma linha individual aciona uma regra. A análise de código com IA rastreia a referência, segue a verificação de autorização em falta no contexto e revela o caminho completo do exploit.
O mesmo conceito se aplica a outras vulnerabilidades baseadas em lógica, como um padrão ReDoS identificado a partir do código-fonte sem exploração em tempo real, ou uma rota exclusiva para administradores que nunca foi testada por um pentest em tempo real porque ninguém tinha credenciais válidas. Tenho certeza de que você pode pensar em outros exemplos.

Como a análise de código com IA funciona no seu código-fonte, não precisa de um ambiente de staging ativo nem de criar credenciais de autenticação. Basta ligar a sua base de código e iniciar uma auditoria. Se o código existir na fonte, está no âmbito: múltiplos repositórios, caminhos com feature flags, alterações não implementadas e rotas de administração que os testes em direto não podem tocar em segurança.
Não se limita ao seu aplicativo web
A análise de código com IA raciocina através da fonte estática em vez de sondar um ambiente em direto, pelo que não está limitada pela cobertura de regras SAST nem pela plataforma em que o seu código é executado.
Isso significa que você pode testar:
- Aplicativos móveis, onde não há URL para acessar e nenhuma maneira fácil de exercitar caminhos de código contra uma build em tempo real.
- Smart contracts, onde você ativamente não quer executar tentativas de exploração contra um contrato implantado com valor real bloqueado.
- Bases de código legadas em linguagens com cobertura SAST limitada.
Benchmarking
Com base nos nossos testes internos e nos primeiros utilizadores, a análise de código com IA cobre cerca de 70-80% do que um projeto de pentest completo revela, a um custo aproximadamente 10 vezes inferior. Os primeiros utilizadores encontraram cerca de 25 problemas de segurança por base de código (mediana), sem nenhuma auditoria limpa.
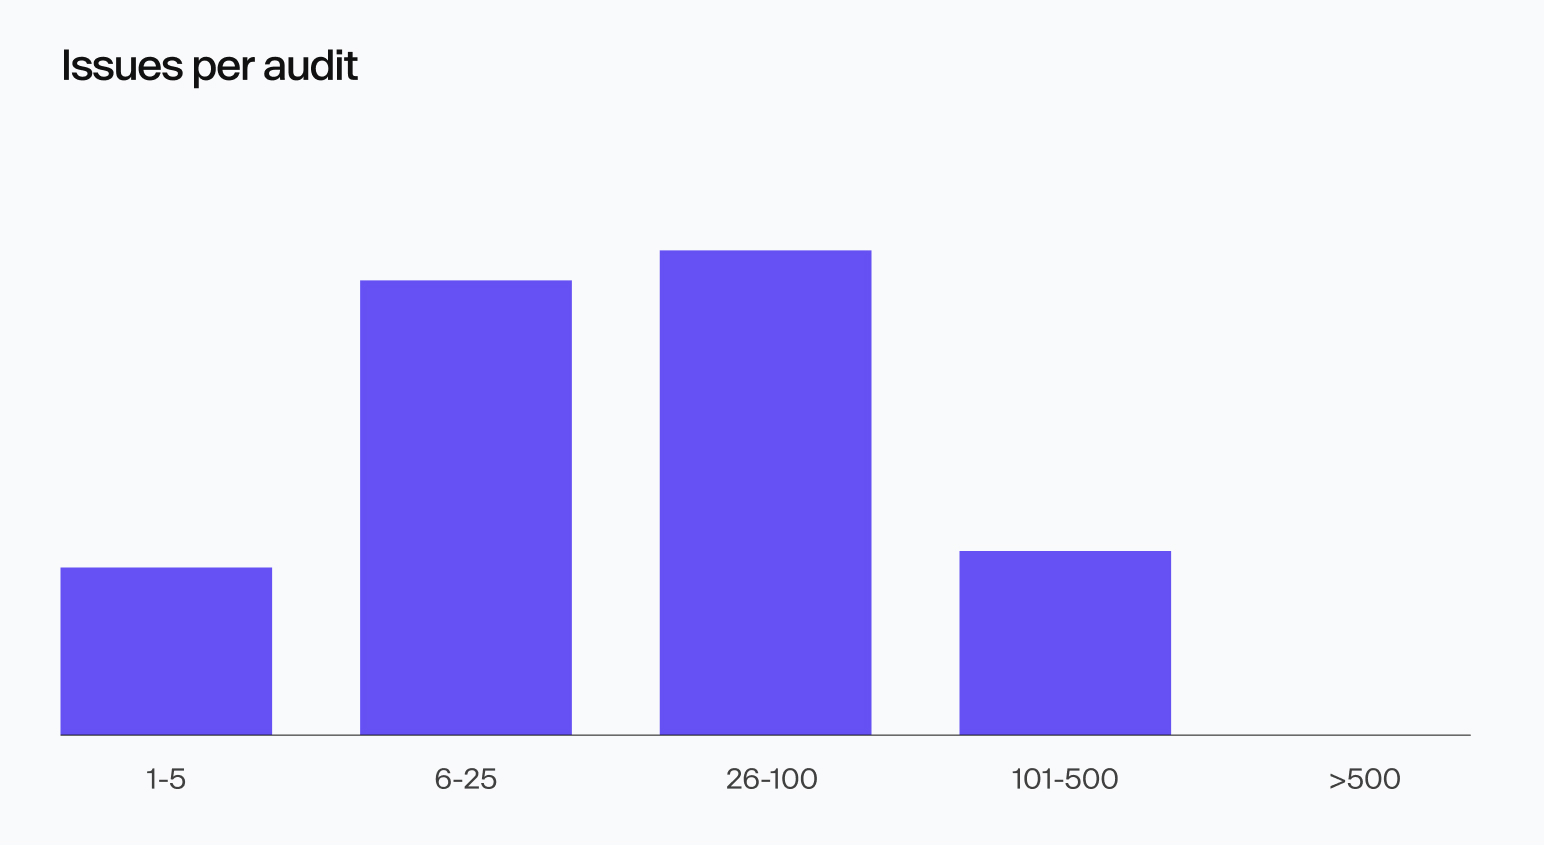
Mas o número de problemas encontrados é secundário em relação ao timing. Encontrar uma vulnerabilidade antes do lançamento custa apenas uma alteração de código enquanto o programador ainda está contextualizado. Encontrá-la após chegar a produção custa provavelmente um ciclo de remediação e retira um programador de outro projeto para a corrigir. A análise de código com IA adianta a descoberta para o momento anterior ao envio do código, quando o programador que trabalhou nele ainda tem o contexto completo e a correção é simples.
Como começar
A partir da sua conta Aikido, selecione análise de código com IA no menu e clique em Criar auditoria. A partir daí, selecione um ou mais repositórios e a Aikido estima o custo em créditos. Adicione créditos à sua conta e inicie a auditoria. Demora apenas alguns minutos a configurar e as auditorias demoram cerca de 5 minutos, dependendo do tamanho e da complexidade da sua base de código.
Execute a sua primeira análise de código com IA.




