

Setenta e três por cento das equipas ainda dependem de revisões manuais, mesmo com a IA generativa a escrever cada vez mais o seu código. Se for um deles, tudo bem, mas há uma forma melhor.
A supervisão humana é inestimável. No entanto, numa base de código grande, é lenta, inconsistente e é fácil deixar escapar algo, razão pela qual as ferramentas de revisão de código com IA ganham o seu lugar. Detetam o que uma passagem humana rápida perde, mantêm o estilo consistente e libertam os programadores para concentrarem a sua atenção nas revisões que realmente precisam de discernimento.
As melhores ferramentas agora leem uma alteração em comparação com o resto da base de código e analisam o que ela poderá quebrar noutro lugar, funcionando diretamente nos pull requests e IDEs que os programadores já utilizam. Este guia aborda as principais ferramentas de revisão de código com IA que as equipas utilizam hoje, com uma comparação lado a lado para facilitar a decisão.
Curioso sobre como as revisões de código com IA funcionam? Confira estes artigos sobre Usando IA para Revisão de Código: O Que Ela Pode (e Não Pode) Fazer Hoje e Revisão de Código Manual vs. Automatizada: Quando Usar Cada Uma.
TL;DR
Aikido Security ganha o 1.º lugar como a melhor ferramenta de revisão de código com IA nesta lista. Ela revê cada pull request e protege o que está lá dentro. A revisão de IA fornece feedback em linha no PR, sugestões de correção com um clique e regras personalizadas que aprendem com os PRs anteriores da sua equipa, detetando os erros lógicos e desreferências nulas que uma revisão padrão tende a perder. Uma camada mais profunda analisa a lógica de negócio em cada alteração, para que os erros de controlo de acesso, como IDORs, sejam detetados enquanto o pull request ainda está aberto. A mesma análise é executada em todo o repositório, detetando falhas lógicas reais antes mesmo de existir um alvo ativo para testar.
Os resultados incluem recomendações de correção para código seguro e sugestões de um clique para problemas de SAST e IaC. Os plugins de IDE detetam secrets e problemas de código à medida que escreve, antes de qualquer coisa chegar ao repositório. E não se fica pelo pull request. Dependências, cloud e runtime são cobertos na mesma plataforma.
{{cta}}
As 4 Melhores Ferramentas de Revisão de Código com IA (Tabela Comparativa)
Como a Aikido Security Lida com a Revisão de Código
Os 9 Melhores Ferramentas de Revisão de Código com IA
1. Aikido Security
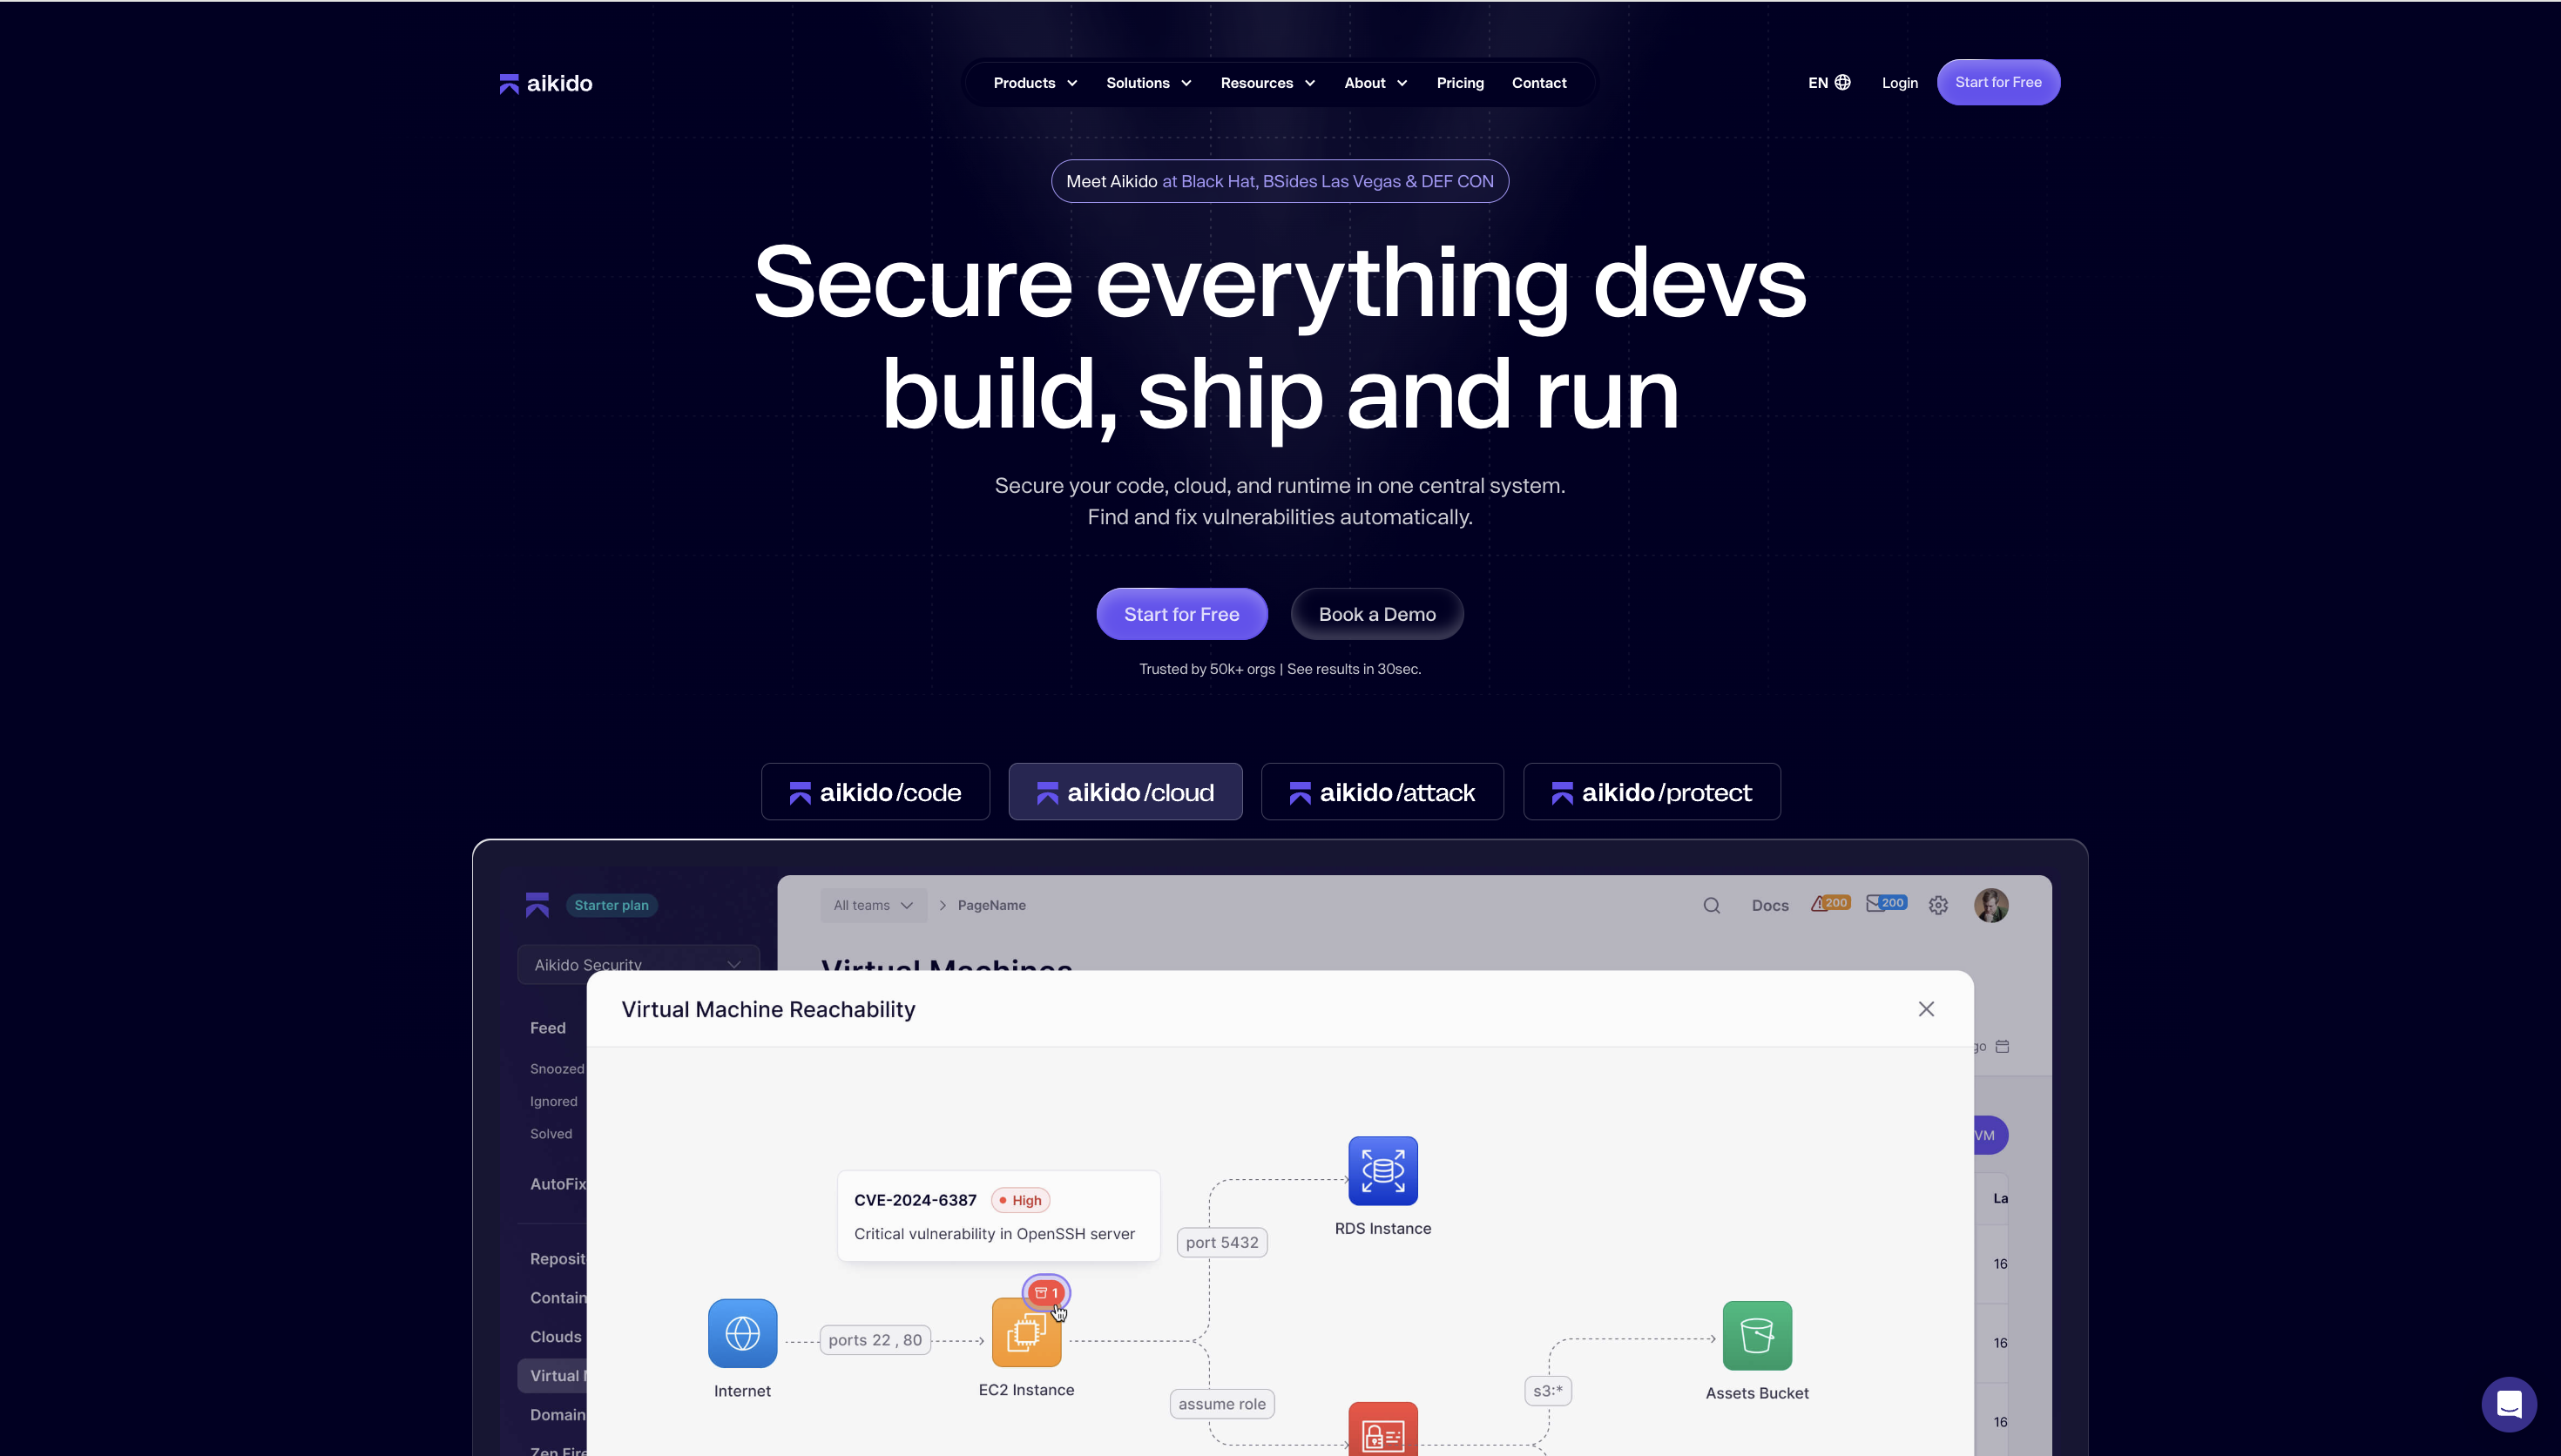
A Aikido Security revê cada pull request e protege o que está lá dentro, através de três produtos que funcionam a diferentes profundidades. O Code Quality trata da revisão diária. O Deep PR Review executa um raciocínio completo de IA em cada pull request à medida que é aberto. O Code Security Audit aplica esse mesmo raciocínio ao código que já enviou para produção. Os três funcionam em todo o seu controlo de versões, pipelines de CI/CD e IDEs, lendo cada alteração em comparação com a base de código mais ampla e não apenas com o diff.
Code Quality produz comentários de PR em linha e correções com um clique em cada alteração, com regras personalizadas e predefinidas que aplica em toda a equipa. Conecte um repositório e ele executa predefinições inteligentes, sem configuração. Fornece feedback instantâneo e consciente do contexto, aprende a sua base de código a partir de revisões anteriores e transforma o conhecimento tácito da sua equipa em regras reutilizáveis, para que os instintos dos seus melhores engenheiros fiquem integrados em cada revisão. Em vez de corresponder a padrões, utiliza LLMs para compreender a intenção e o contexto, que é a forma como sinaliza código com "bompet" que compila bem, mas que ainda assim pode quebrar a produção. Os programadores veem apenas notificações acionáveis e de alta gravidade, para que passem da deteção à remediação sem mudar de ferramenta.
Deep PR Review é a camada para equipas que enviam código mais depressa do que conseguem lê-lo. Os agentes de programação abrem agora mais alterações num dia do que uma equipa consegue rever, e uma verificação ao nível do diff não foi criada para esse volume. O Deep PR Review lê cada pull request da mesma forma que um engenheiro sénior com tempo ilimitado o faria. Antes de sinalizar qualquer coisa, absorve toda a sua base de código, repositórios relacionados, resultados estáticos existentes e os comentários já feitos na alteração. É esse contexto que lhe permite raciocinar sobre a lógica de negócio e detetar bugs de controle de acesso, como IDORs, enquanto a pull request ainda está aberta, indo muito além do que um linter ou uma verificação humana rápida conseguem ver.
A Auditoria de Segurança de Código aplica esse mesmo raciocínio ao código que já foi lançado, acompanhando o fluxo de dados e realizando verificações de permissões entre serviços para identificar onde a lógica falha. A ferramenta analisa vários erros de baixa gravidade, individualmente, e determina o caminho único de escalada de privilégios a que estes conduzem — o tipo de exploração em várias etapas que um atacante realmente criaria. Cada descoberta mostra o que é explorável e como alguém poderia aceder a isso, com um rasto completo do raciocínio, e é executada no seu código-fonte sem necessidade de configurar um ambiente de teste.
A Cobertura de Código permite-lhe carregar a cobertura de testes a partir do GitHub Actions e acompanhá-la juntamente com as suas conclusões de segurança e qualidade. Veja quais os repositórios que não foram suficientemente testados, explore os ficheiros não cobertos até ao nível da linha e acompanhe a evolução da cobertura à medida que adiciona testes. Quando uma análise ou verificação de PR assinala um ficheiro, pode verificar no mesmo local se esse ficheiro foi sequer testado. Saiba mais
Juntos, os três cobrem o pull request, a respetiva revisão e o código já em produção. E a revisão é apenas uma parte de uma plataforma mais ampla: SAST, dependências, detecção de segredos, Cloud e deteção de malware vivem no mesmo sítio, sendo cada um um produto por direito próprio e não um complemento leve. Em 2025, a Aikido adquiriu a Trag AI, que treinou modelos de linguagem grandes personalizados em bases de código do mundo real, dando ao motor de revisão uma compreensão semântica mais profunda e melhor contexto em bases de código complexas.
Principais recursos:
- Consciência da lógica de negócio através de LLMs: compreende a intenção e o contexto, detetando falhas de lógica e de controlo de acesso que as ferramentas exclusivamente estáticas ignoram.
- Deep PR Review: analisa a lógica de negócio em cada pull request, detetando IDORs e controle de acesso quebrado que o SAST e uma revisão humana rápida não detetam.
- Code Security Audit: analisa o código enviado, rastreando o fluxo de dados e os limites de permissão entre ficheiros e serviços para expor falhas e cadeias de exploits de múltiplos passos, sem necessidade de configurar nenhum ambiente.
- Cobertura de código: apresenta a cobertura dos testes em repositórios, ficheiros e linhas de código, juntamente com os resultados relativos à qualidade do código.
- Geração de regras consciente da base de código: aprende com os PRs anteriores da sua equipa e transforma o conhecimento tácito em regras reutilizáveis.
- SAST impulsionado por IA: revê o código-fonte para detetar vulnerabilidades, erros de configuração e problemas de qualidade tanto nas fases de pré-commit como de junção (merge).
- detecção de segredos: deteta credenciais e chaves de API integradas no código antes de chegarem à produção.
- Monitorização contínua da conformidade: mapeia os resultados para SOC 2, GDPR, HIPAA e outras estruturas com relatórios exportáveis e prontos para auditoria.
- Privacidade de dados: não armazena o seu código-fonte após a análise nem o utiliza para treinar os seus modelos.
Prós:
- Três produtos que cobrem o pull request, a revisão e o código em produção, baseando-se todos na lógica de negócio e não apenas na correspondência de padrões.
- Regras personalizadas que se mantêm consistentes em centenas de repositórios, desde um único serviço até a totalidade da infraestrutura.
- Forte cobertura de conformidade para setores regulados, com relatórios prontos para auditoria.
- Amplo suporte a linguagens e gestão multi-repositório a partir de um único local.
- Preços previsíveis e fixos, sem surpresas por linha ou por módulo.
Ideal para:
- Equipas empresariais para as quais encontrar e corrigir problemas rapidamente é essencial.
- Equipas que lançam código gerado por IA mais rapidamente do que os humanos conseguem rever, necessitando de uma camada independente em cada PR.
- Ambientes regulados onde as pistas de auditoria e a conformidade não são negociáveis.
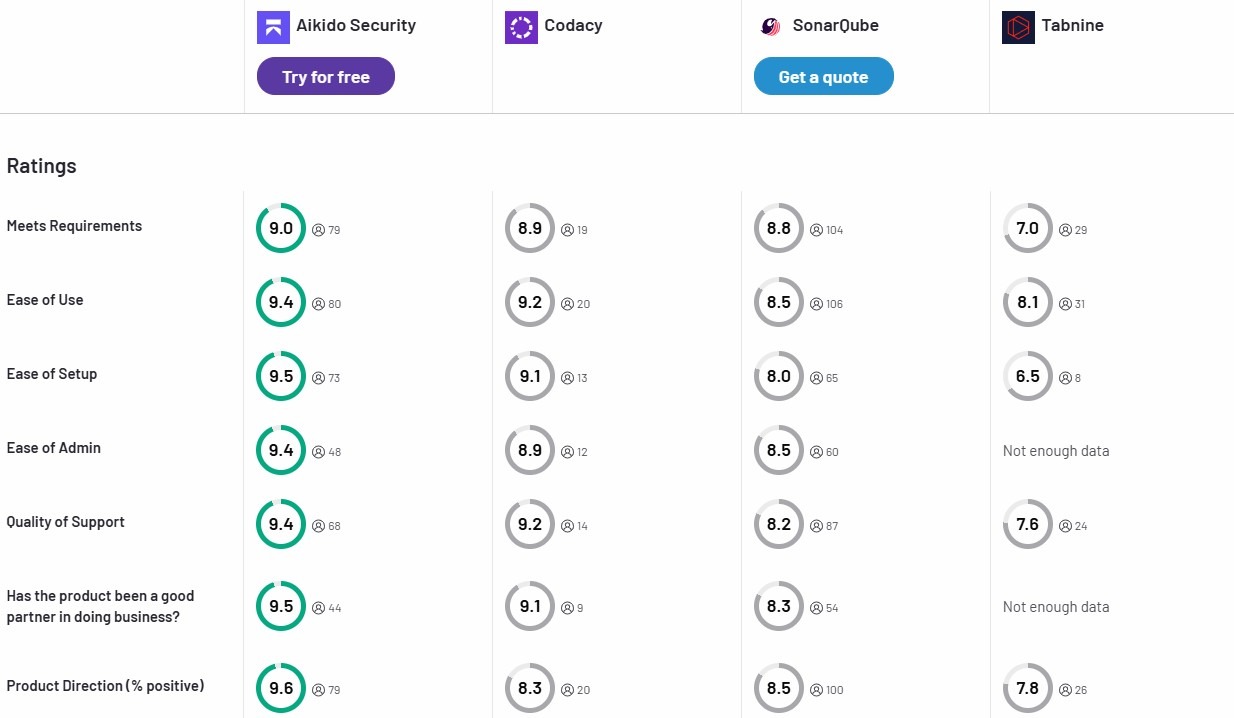
Classificação Gartner: 4.9/5.0
Avaliações da Aikido Security:
Além da Gartner, a Aikido Security também tem uma classificação de 4.7/5 no Capterra e SourceForge.
Curioso sobre a diferença entre ferramentas de revisão de código com IA e ferramentas de revisão de código automatizadas? Confira nosso artigo, Revisão de Código com IA vs Revisão de Código Automatizada: O Guia Completo.
2. Codacy
Codacy é uma ferramenta de automação de qualidade de código que foca em estilo de código, análise estática, detecção de duplicação e aplicação de padrões.
Principais Recursos:
- Quality Gates Personalizáveis: As equipes podem definir critérios mínimos para a fusão de código, como limites de cobertura ou linting.
- Feedback em Tempo Real: Assim que o código é enviado, ele fornece insights automatizados sobre os problemas, acelerando os ciclos de iteração.
- Suporte a Múltiplas Linguagens: Funciona bem para diversas stacks, aplicando padrões de forma consistente.
Prós:
- Amplo suporte a idiomas
- Quality gates personalizáveis
- Suporta plataformas CI/CD comuns
- Automatiza revisões comentando em pull requests.
Contras:
- O preço pode ser caro para equipes maiores.
- Personalização Limitada para Regras Avançadas
- Usuários relatam resposta lenta do suporte
- Usuários relatam análise mais lenta em grandes bases de código
- Recursos limitados de segurança e conformidade
Casos de Uso Ideais:
- Equipes de Pequeno a Médio Porte: Especialmente aquelas que buscam formalizar práticas de qualidade sem uma configuração complexa.
- Startups em Estágio Inicial: Onde os recursos para revisões manuais de código são limitados, mas verificações estáticas básicas são críticas.
Avaliação Gartner: 4.4/5.0
3. DeepCode AI (agora integrado com Snyk)
O DeepCode AI (agora parte do Snyk) utiliza aprendizagem automática e análise semântica para identificar riscos de segurança e padrões de código recorrentes que passariam despercebidos aos linters tradicionais.
Principais Recursos:
- Análise Semântica com IA: Analisa vastos conjuntos de dados de código aberto para sinalizar padrões de bugs incomuns ou anteriormente desconhecidos.
- Integração com Snyk: Integra-se com a plataforma Snyk para uma análise mais profunda de dependências e riscos de licença.
Regras Personalizadas: Permite que as equipes definam e salvem suas próprias regras.
Prós:
- Suporte a múltiplos idiomas
- Insights cientes de dependências
- Integração CI/CD
Contras:
- Falsos positivos
- Curva de aprendizado
- Requer ajuste para ruído
- Pode deixar passar problemas em bases de código não padronizadas ou proprietárias
- As sugestões de correção são, às vezes, genéricas
- Usuários relatam scans lentos em repositórios grandes
Casos de Uso Ideais:
- Equipes Focadas em Segurança: Projetos que lidam com dependências de código aberto onde bugs de segurança sutis podem se infiltrar.
- Projetos de Código Aberto: Onde a detecção de vulnerabilidades não convencionais é uma prioridade.
Classificação Gartner: 4.4/5.0
Avaliações do DeepCode AI:
4. Tabnine
O Tabnine é um assistente de programação baseado em IA especializado em conclusão de código, que oferece sugestões em tempo real à medida que os programadores escrevem. O seu foco principal é melhorar a produtividade e a consistência do código.
Principais Recursos:
- Autocompletar Código em Tempo Real: Aumenta a velocidade do desenvolvedor, especialmente para trabalhos repetitivos ou com muito código boilerplate.
- Funciona com IDEs Populares: A integração com VS Code, JetBrains IDEs e outros traz sugestões de IA para os fluxos de trabalho diários de codificação.
- Compartilhamento de Conhecimento da Equipe: Treina na base de código do seu projeto para oferecer sugestões personalizadas, promovendo a consistência da equipe.
Prós:
- Suporte a múltiplos idiomas
- Sugestões sensíveis ao contexto
- Integra-se com as principais IDEs
Contras:
- Curva de aprendizado
- O agente de revisão de código com IA é limitado ao plano enterprise
- Recursos gratuitos limitados
- Pode haver inconsistências semânticas entre arquivos em projetos grandes.
- Usuários relataram alto consumo de recursos durante o uso
Casos de Uso Ideais:
- Desenvolvedores Individuais: Aqueles que buscam velocidade e eficiência, especialmente em equipes de produto com ritmo acelerado.
- Tarefas Repetitivas: Projetos com muitas estruturas de código repetitivas ou formulaicas.
Avaliação Gartner: 4.1/5.0
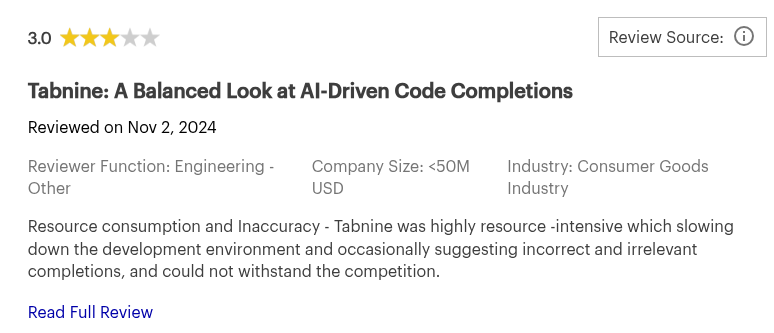
Avaliações do Tabnine:
Explorando mais ferramentas e como elas se comparam? Confira nosso artigo sobre As 18 Melhores Ferramentas de Revisão de Código de 2026
5. CodeRabbit
O Coderabbit agiliza os processos de revisão de código ao fornecer feedback automatizado, colaboração e regras personalizáveis para cumprir os padrões do projeto.
Principais Recursos:
- Resumos e Explicações de PR: Fornece resumos de alterações de código para ajudar os revisores a compreenderem os pull requests.
- Visualização de Contexto: Pode gerar diagramas de sequência ou explicações de fluxo para alterações de código complexas.
Prós:
- Suporta múltiplas linguagens de programação
- Integra-se com fluxos de trabalho Git e IDEs como o VS Code
- Política de retenção de dados zero
Contras:
- Recursos avançados (como self-hosting ou opções de conformidade) estão disponíveis apenas em planos de nível superior
- Personalização limitada
- Usuários relataram problemas de desempenho em repositórios grandes e PRs complexos
- Pode gerar comentários ruidosos ou irrelevantes se não for ajustado
Casos de Uso Ideais:
- Startups e equipes de médio porte: Equipes que desejam manter a qualidade do código enquanto escalam rapidamente.
Preços:
- Grátis
- Lite: $15 por mês/desenvolvedor
- Pro: $30 por mês/desenvolvedor
- Enterprise: Preço personalizado
Avaliação Gartner: 4.0/5.0
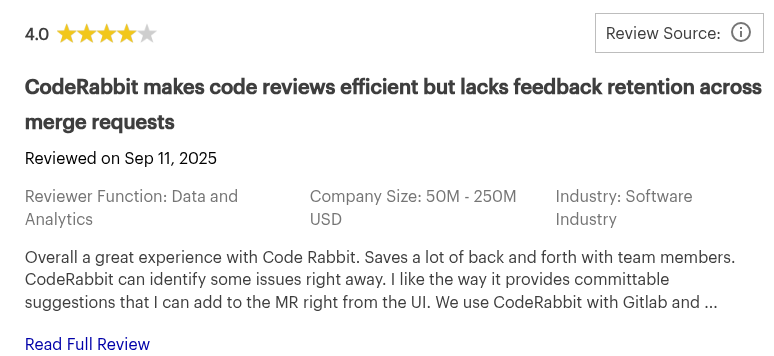
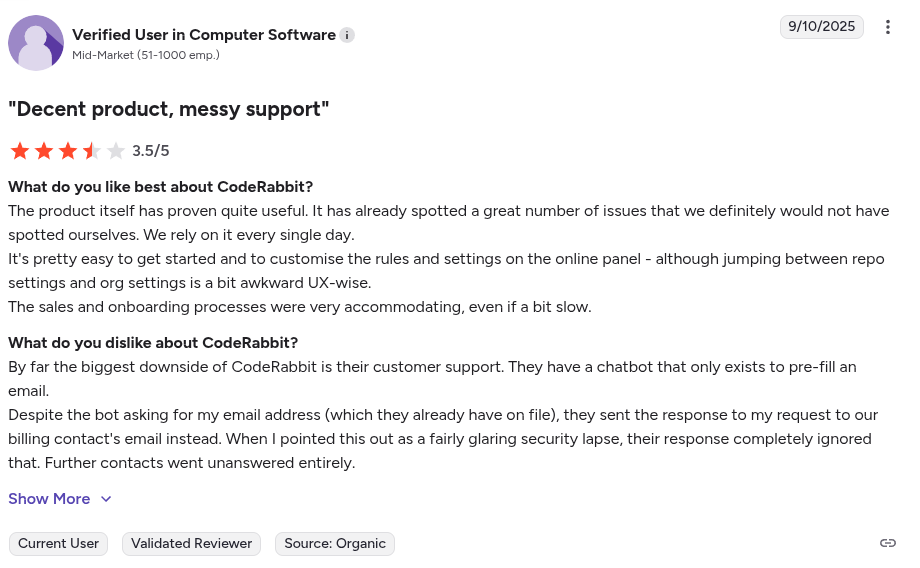
CodeRabbit Avaliações:
6. CodeAnt AI
O CodeAnt AI combina automação com flexibilidade, disponibilizando ferramentas para detetar, corrigir e otimizar código de forma eficiente. Os programadores utilizam-no principalmente devido à sua revisão de código potenciada por IA de ponta a ponta e à compreensão de árvores de sintaxe abstrata (ASTs).
Principais Recursos:
- Integração CI/CD: Suporta ferramentas de CI/CD comuns.
- Documentação Automatizada: Consegue gerar documentação automaticamente para toda a base de código.
- Regras Personalizadas: Permite que as equipes definam e apliquem padrões de codificação personalizados.
Prós:
- Regras personalizadas
- Recursos de segurança integrados
- Documentação automatizada
- Resumos automáticos de PRs
Contras:
- Curva de aprendizado
- Ainda é uma ferramenta relativamente nova
- Falsos positivos
- Pode exigir configuração adicional
- A velocidade e o desempenho da revisão podem degradar com repositórios muito grandes
- Tempo de resposta lento
Casos de Uso Ideais:
- Startups e equipes de tecnologia em crescimento: Especialmente útil para equipes em rápido crescimento que desejam aplicar padrões de código e verificações de segurança sem a necessidade de uma grande equipe de revisores sêniores.
Preços:
- Plano Básico: $12 por usuário/mês
- Plano Premium: $25 por usuário/mês
- Plano Empresarial: Preço personalizado
Classificação Gartner:
Sem avaliação da Gartner.
CodeAnt Avaliações de IA:
Nenhuma avaliação independente gerada por usuário.
7. Qodo (anteriormente Codium)
O Qodo (anteriormente Codium) é uma plataforma de integridade de código baseada em IA que ajuda as equipas a escrever, testar e rever código com automação avançada e compreensão contextual.
Principais Recursos:
- Análise Contextual: Utiliza geração aumentada por recuperação (RAG) para indexar bases de código e compreender arquiteturas
- Geração Automatizada de Testes: Gera testes unitários e sugere melhorias de cobertura.
- Framework Multiagente: Qodo é construído em torno de agentes (por exemplo, Gen para geração/teste de código, Merge para revisão de PR)
Prós:
- Sugestões Cientes do Contexto
- Fluxos de trabalho de PR automatizados
- Amplo suporte a idiomas
Contras:
- Curva de aprendizado para recursos avançados
- Falsos Positivos
- Usuários relataram a interface do usuário como confusa/desajeitada
Casos de Uso Ideais:
- Equipes de engenharia que praticam testes shift-left: Geram testes automaticamente e identificam problemas cedo em PRs para capturar bugs antes que cheguem à CI.
Avaliação Gartner: 4.5/5.0
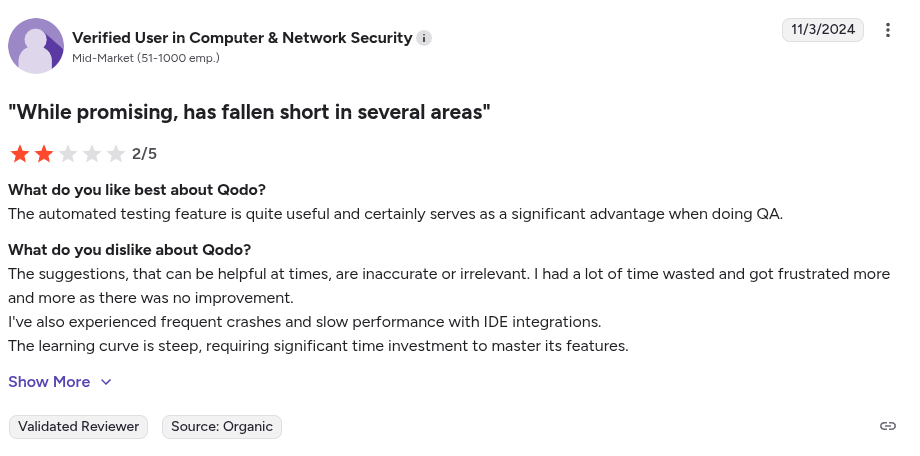
Avaliações da Qodo:

8. Sourcery
O Sourcery utiliza uma abordagem híbrida para a revisão de código. Utiliza LLMs para tarefas contextuais, como a geração de resumos de pull requests, e um motor de análise estática baseado em regras para a qualidade do código.
Principais Recursos:
- Métricas e Pontuação de Qualidade de Código: Fornece métricas para funções, tais como Pontuação de Qualidade, Complexidade e Comprimento de Métodos.
- Varredura de Segurança (SAST): Varre ativamente em busca de vulnerabilidades de segurança e Secrets dentro do código.
Prós:
- Feedback Automatizado
- Privacidade de Dados Robusta
Contras:
- Falta de Revisão Conversacional
- Pode ter dificuldade com lógica complexa
- Falsos positivos
- Recursos avançados (regras personalizadas robustas) são restritos aos planos pagos
Casos de Uso Ideais:
- Desenvolvedores Individuais: Como um "pair programmer" automatizado e ferramenta de aprendizado que fornece feedback instantâneo para ajudar a melhorar as habilidades de codificação e a eficiência.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações do Sourcery:
Nenhuma avaliação independente gerada por usuário.
9. Greptile
Greptile é uma ferramenta de revisão de código com IA projetada para identificar bugs, antipadrões e inconsistências que linters mais simples ou ferramentas de comparação de diferenças podem não detectar.
Principais Recursos:
- Revisão de Código por IA: Revê automaticamente pull requests (PRs) com o contexto completo da base de código.
- Capacidade de Aprendizagem: O Greptile consegue aprender a partir do seu feedback e adaptar-se ao seu projeto.
- Assistência Contextual: Desenvolvedores podem fazer perguntas em linguagem natural ao Greptile sobre a base de código
Prós:
- Feedback Acionável
- Contexto Completo da Base de Código
Contras:
- Curva de Aprendizagem
- Depende de modelos de terceiros para inferência de LLM
- O preço pode se tornar caro ao escalar.
- Suporte limitado para arquiteturas multi-repositório
Casos de Uso Ideais:
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações do Greptile:
Nenhuma avaliação independente gerada por usuário.
Não tem certeza de como melhorar a qualidade do código da sua equipe? Confira nosso artigo sobre Qualidade de Código: O Que É e Por Que Importa
Comparando as 9 Melhores Ferramentas de Revisão de Código com IA
Para ajudar a comparar as capacidades das ferramentas acima, a tabela abaixo resume os recursos suportados por cada ferramenta com seus casos de uso ideais.
Escolhendo a Ferramenta Certa de Code Review com IA para o Seu Fluxo de Trabalho
Ferramentas de code review com IA podem acelerar o desenvolvimento e reduzir erros humanos, mas apenas quando são precisas, amigáveis para desenvolvedores e se integram perfeitamente aos seus fluxos de trabalho existentes. A Aikido Security oferece exatamente isso.
A Aikido Security oferece os melhores code reviews com IA para startups e grandes empresas, destacando-se em comparações técnicas e confrontos de POC em cada uma dessas categorias.
Chega de fazer malabarismos com várias ferramentas, se afogar em falsos positivos ou gastar horas em revisões manuais, apenas código mais limpo, rápido e confiável.
Quer revisões mais rápidas e código mais limpo? Comece seu teste gratuito ou agende uma demonstração com a Aikido Security hoje.
FAQ
Quão precisa é a revisão de IA da Aikido Security?
A Aikido prioriza o sinal em detrimento do ruído. Ela filtra mais de 90% dos falsos positivos antes que os alertas cheguem aos desenvolvedores. Isso reduz a fadiga de alertas e mantém o feedback acionável.
Pode sugerir ou aplicar correções automaticamente?
Sim. A Aikido Security oferece correções geradas por IA e patches de pull request com um clique para linguagens e vulnerabilidades suportadas.
Ele escaneia apenas repositórios completos, ou pode escanear apenas PRs?
Ele escaneia ambos. Por padrão, a Aikido Security é executada em pull requests para fornecer feedback antecipado, mas você também pode configurar escaneamentos de repositórios completos ou verificações de pipeline agendadas.
Há suporte para monorepos ou grandes bases de código?
Sim. A Aikido Security é construída para equipes em crescimento e monorepos. Ela pode escanear arquiteturas de múltiplos serviços e ambientes de alto volume de commits sem desacelerar os fluxos de trabalho.
Podemos personalizar as regras ou os níveis de severidade?
Sim. Você pode definir padrões de codificação internos, modificar níveis de severidade, suprimir regras específicas ou definir gates de qualidade/segurança antes dos merges.
A Aikido Security suporta requisitos de conformidade como ISO, SOC 2, HIPAA ou GDPR?
Sim. Ela mapeia as descobertas para os principais frameworks de conformidade e ajuda a manter registros prontos para auditoria em indústrias regulamentadas como saúde e finanças.
Você também pode gostar:
- Principais Alternativas ao SonarQube em 2026
- Melhores Ferramentas de análise estática de código como Semgrep
- As 10 Principais ferramentas SAST com IA em 2026
- Os 13 Melhores Scanners de Vulnerabilidades de Código em 2026
- As 7 Melhores Ferramentas ASPM em 2026
- Principais Scanners de Infrastructure as Code (IaC)
- Principais Ferramentas de Monitoramento Contínuo de Segurança


