

Pode escrever código sem uma ferramenta de revisão de código. Mas porque haveria de o fazer, quando a ferramenta certa o faz avançar mais rapidamente e lhe dá confiança sobre o que é colocado em produção?
Muitas equipas ainda dependem de revisões manuais ou de programadores a verificar o seu próprio trabalho. De acordo com o relatório State of AI in Security & Development da Aikido de 2026, 73% das equipas fazem-no. A revisão humana será sempre importante, mas numa base de código grande é lenta e é fácil deixar escapar coisas, que é exatamente onde a automatização ganha o seu lugar. E se a IA já o está a ajudar a escrever código mais rapidamente, permitir que ajude a rever esse código é o passo lógico seguinte.
As ferramentas que vale a pena utilizar atualmente fazem mais do que assinalar pequenos erros de estilo. Sugerem correções, detetam vulnerabilidades de segurança e analisam uma alteração em relação ao resto do repositório para detetar o que esta poderá quebrar. Testámos as principais opções e categorizámos-as de acordo com o tipo de equipa a que melhor se adaptam.
Abaixo encontrará uma visão geral das principais ferramentas, seguida das melhores escolhas para startups e empresas. Avance diretamente para a secção que melhor se adequa ao seu caso:
- 5 Melhores Ferramentas de Revisão de Código para Equipes Ágeis e Startups
- 3 Melhores Ferramentas de Revisão de Código para Equipes de Desenvolvimento Empresarial
O Que São Ferramentas de Revisão de Código?
As ferramentas de revisão de código ajudam as equipas de desenvolvimento a detetar erros, falhas de segurança e qualquer desvio em relação aos seus padrões antes de entrarem em produção. Em 2026, isto significa mais do que encontrar código incorreto: utilizam IA para sugerir correções, sinalizar vulnerabilidades e analisar padrões em repositórios para detetar problemas antes de chegarem a produção. Como a maioria se integra no seu controlo de versões e IDEs, os revisores podem comentar, aprovar e gerar análises sem sair do ambiente em que já trabalham.
Como Escolher Ferramentas de Revisão de Código para o Seu Fluxo de Trabalho
A escolha certa depende do seu fluxo de trabalho, da sua stack e da forma como os seus engenheiros colaboram. Seis aspetos a ponderar:
1. Integração com a sua stack existente. Uma ferramenta de qualidade adapta-se ao seu ecossistema, seja GitHub, GitLab, Bitbucket ou um pipeline CI/CD auto-hospedado, sem exigir que mude a sua forma de trabalhar. Se demorar semanas a integrar, continue a procurar.
2. Assistência de IA e automatização. As ferramentas úteis detetam falhas lógicas, sugerem melhorias e reduzem a fadiga de revisão ao aprenderem a sua base de código e contexto, em vez de se limitarem a executar regras estáticas.
3. Personalização e contexto. Cada equipa tem as suas próprias convenções e arquitetura. As melhores ferramentas permitem-lhe codificar essas regras para que as revisões mantenham um alto nível de relevância.
4. Experiência de colaboração. Procure discussões em tópicos, comentários inline e revisão assíncrona, que são fundamentais para equipas distribuídas.
5. Escalabilidade e desempenho. À medida que os repositórios crescem, a ferramenta tem de conseguir processar diffs grandes, monorepos e pull requests simultâneas sem afetar o seu pipeline.
6. Suporte para padrões de segurança. Atualmente, as equipas fazem revisões a pensar na conformidade e na postura de segurança, e não apenas na limpeza da sintaxe. A ferramenta certa aplica frameworks como o Top 10 OWASP, CWE e benchmarks CIS, ou os seus próprios padrões internos, e sinaliza padrões inseguros, riscos em dependências e violações de políticas como parte da revisão, para que não cheguem à produção.
As 7 Melhores Ferramentas de Revisão de Código de 2026
1. Aikido Security
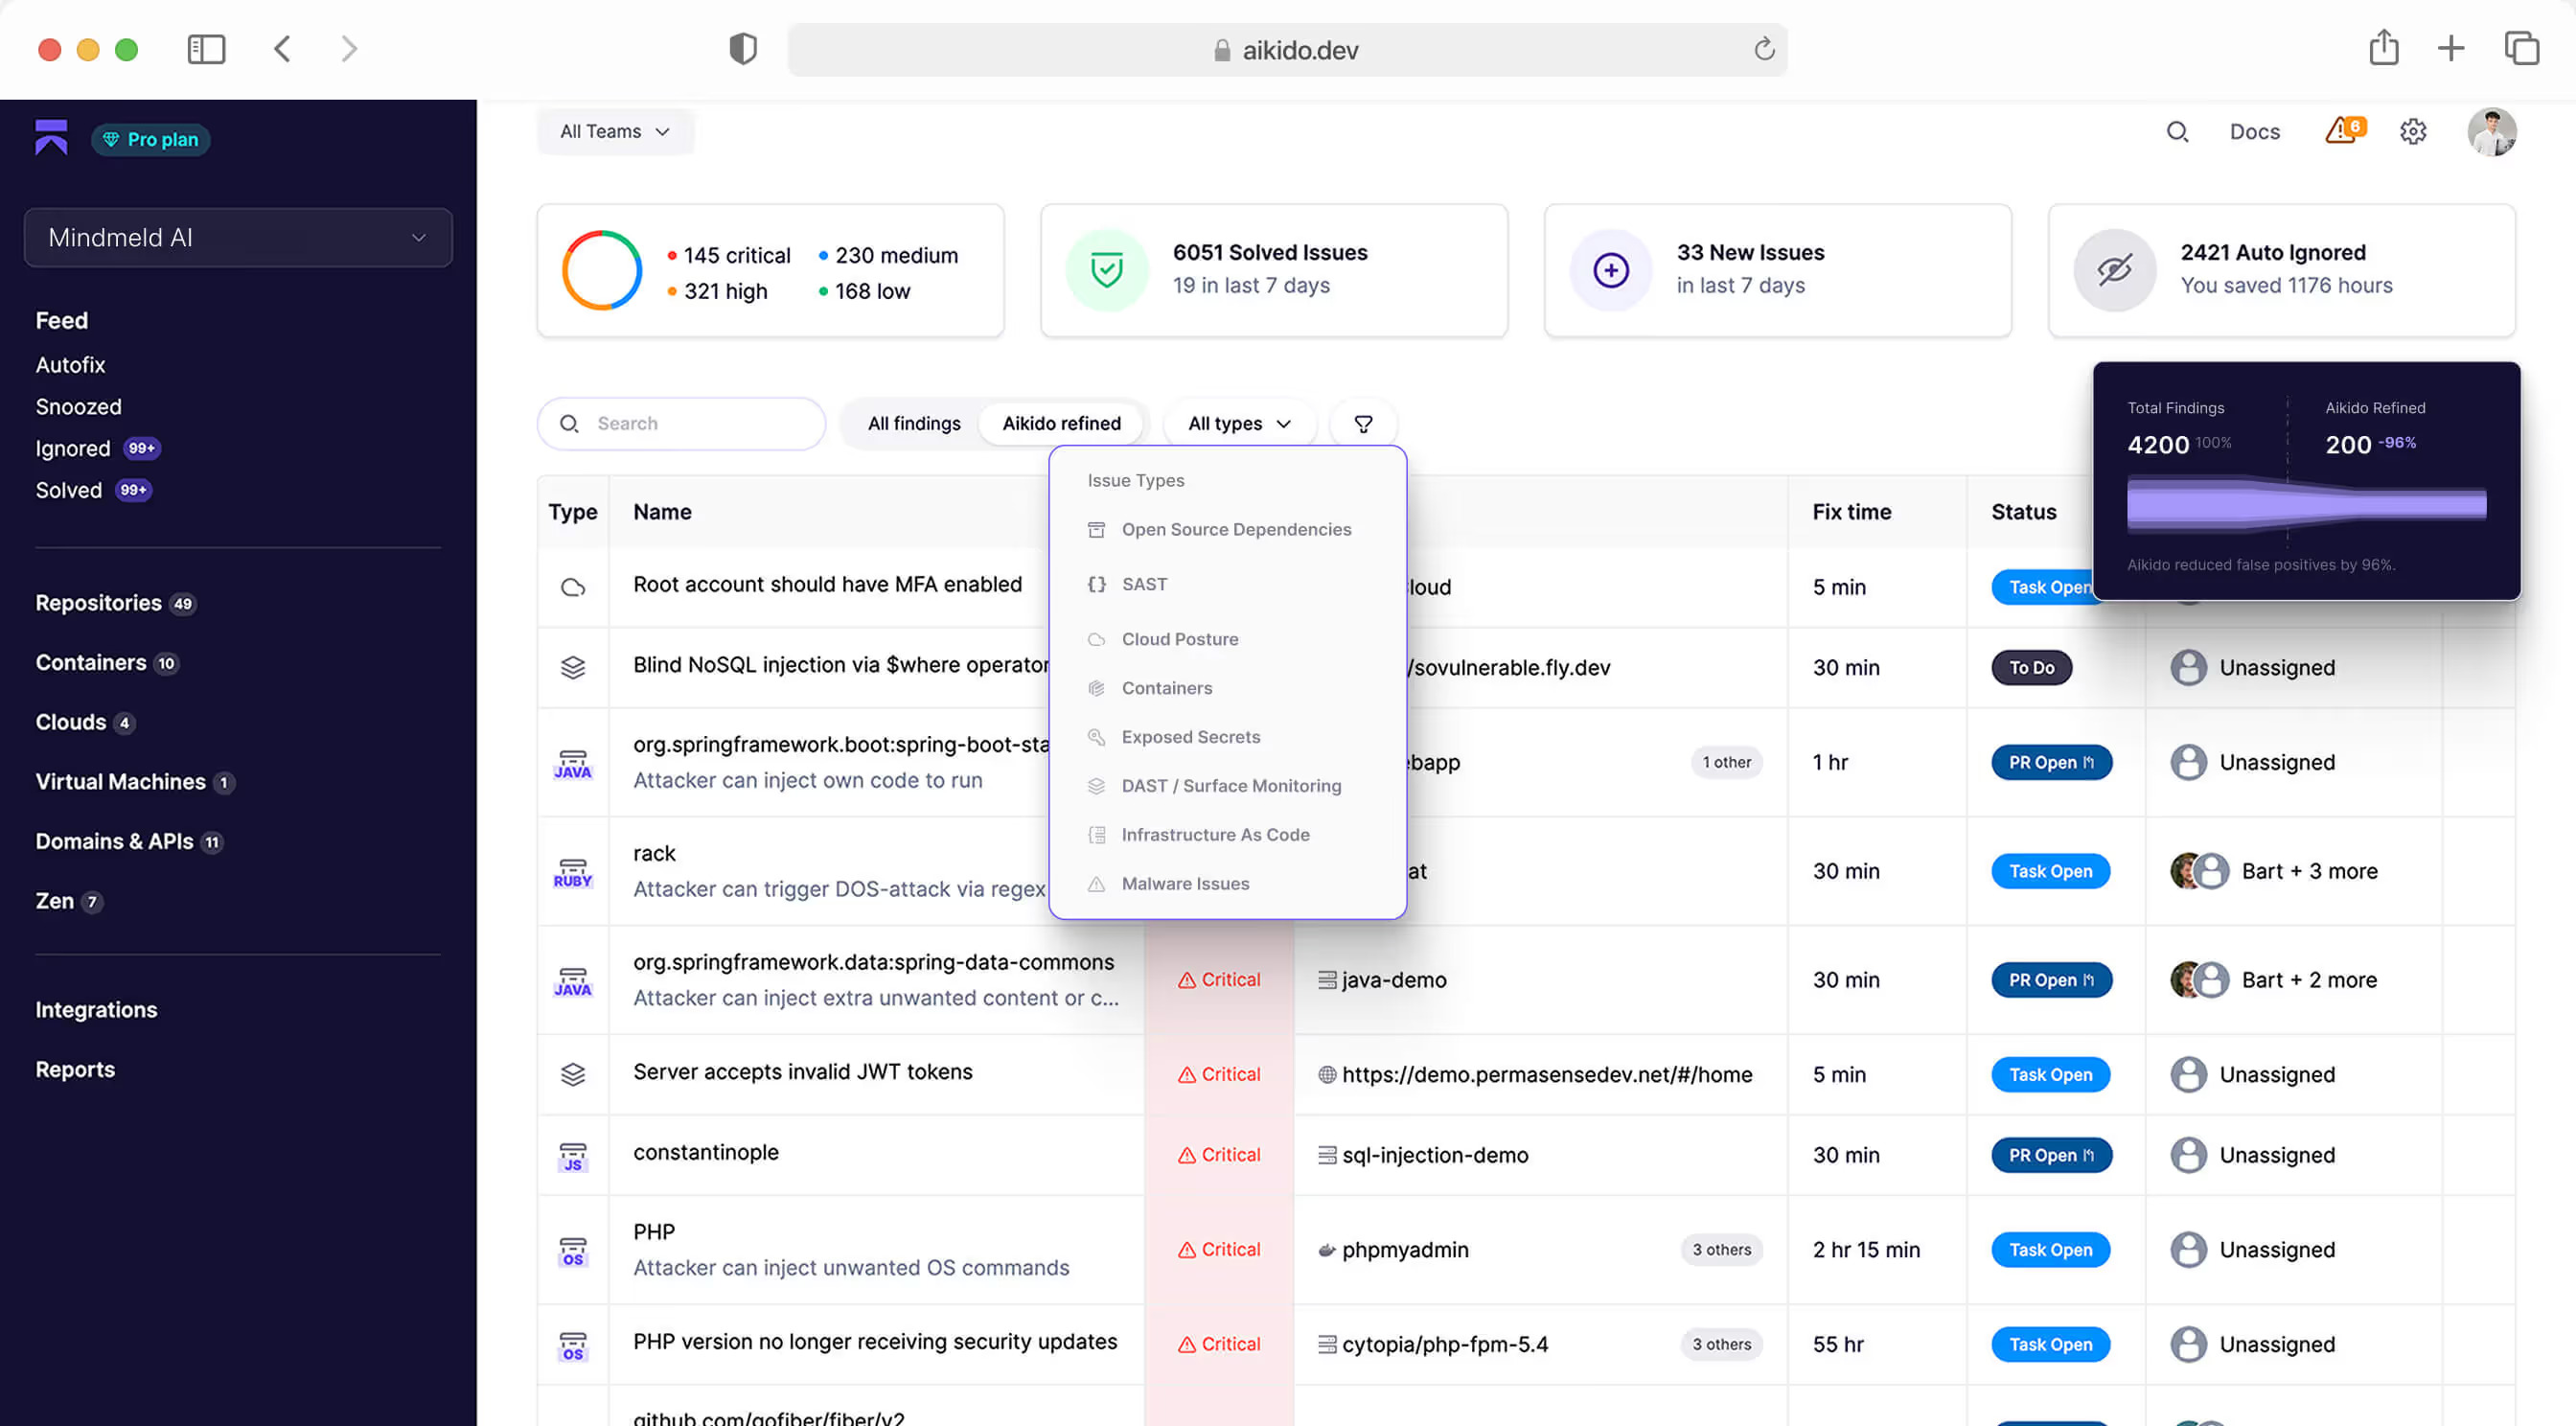
A Aikido Security revê cada pull request e protege o seu conteúdo, através de três produtos que atuam a diferentes níveis de profundidade. O Code Quality trata da revisão diária. O Deep PR Review executa raciocínio de IA completo em cada pull request assim que é aberta. O Code Security Audit aplica esse mesmo raciocínio ao código que já colocou em produção. Os três funcionam em todo o seu controlo de versões e IDEs, analisando cada alteração face à base de código alargada e não apenas com base no diff.
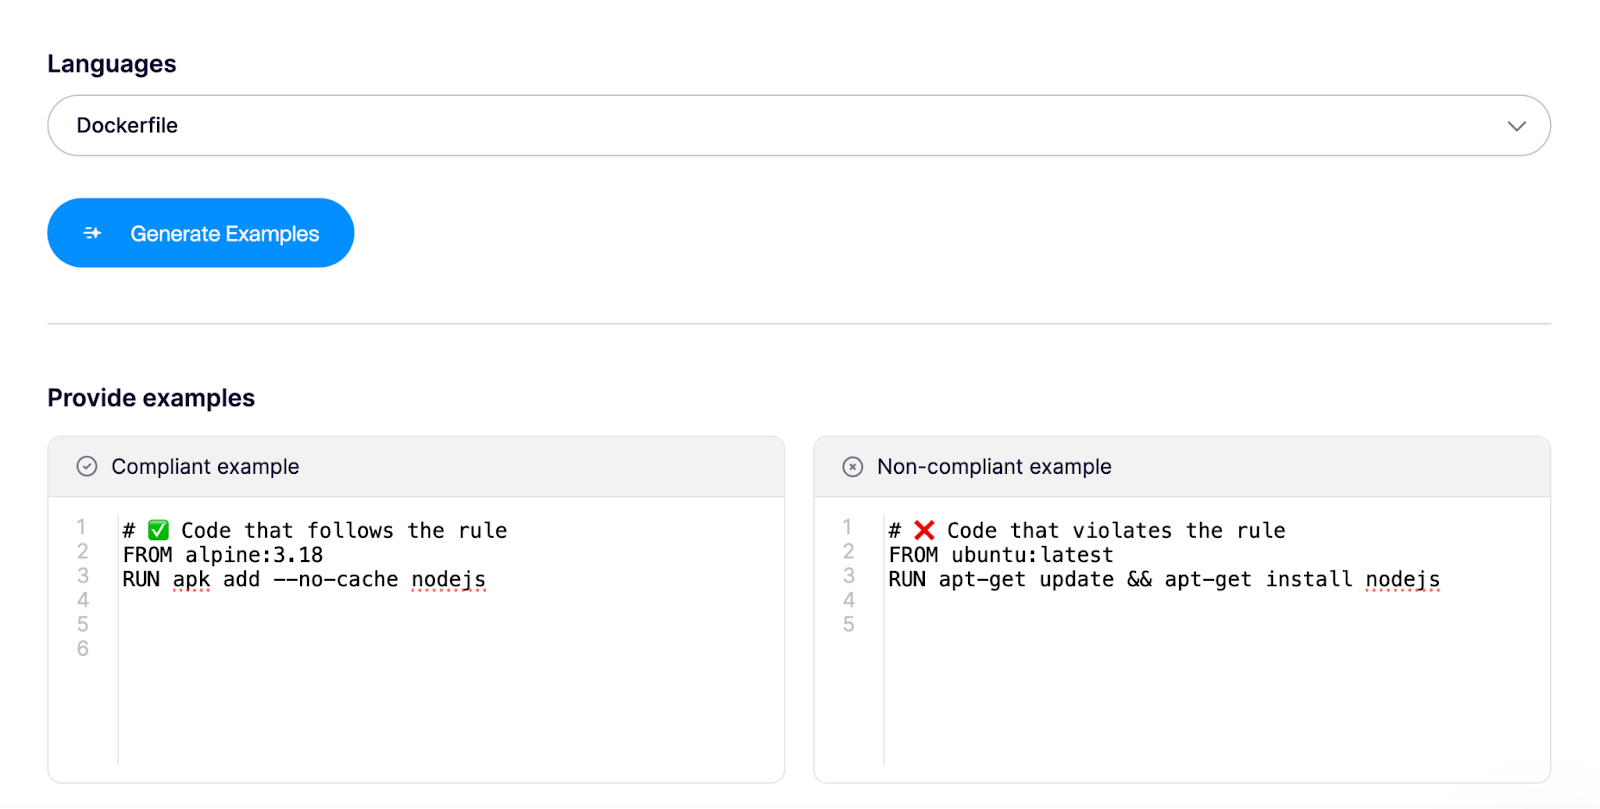
O Code Quality gera comentários de PR inline e correções com um clique em cada alteração, com regras personalizadas e predefinidas que aplica a toda a equipa. Basta ligar um repositório para começar a funcionar com predefinições inteligentes, sem necessidade de configuração. Aprende a base de código com base em revisões anteriores, pelo que os comentários recebidos pelos programadores são realmente úteis. Por exemplo, se quiser criar uma regra que permita apenas imagens base Alpine em Dockerfiles: cria-a fornecendo exemplos conformes e não conformes, e o Code Quality aplica-a juntamente com as melhores práticas da indústria.
Por exemplo, se você quiser uma regra que diga:
Permitir apenas imagens base Alpine em Dockerfiles como imagens base
Você pode simplesmente criar uma fornecendo exemplos compatíveis e não compatíveis para que a qualidade de código do Aikido saiba o que procurar além das melhores práticas da indústria.
Deep PR Review lê cada pull request da forma que um engenheiro sénior com tempo ilimitado o faria. Antes de sinalizar o que quer que seja, absorve toda a sua base de código, repositórios relacionados, resultados estáticos existentes e os comentários já presentes na alteração. É esse contexto que lhe permite raciocinar sobre a lógica de negócio e detetar falhas de controlo de acessos, como IDORs, enquanto a pull request ainda está aberta, indo muito além do que um linter ou uma rápida validação humana conseguem detetar.
Code Security Audit aplica esse mesmo raciocínio ao código que já colocou em produção, acompanhando o fluxo de dados e as verificações de permissões entre serviços para encontrar onde a lógica falha. Concatena bugs individualmente de baixa severidade no único caminho de escales de privilégios que em conjunto formam, o tipo de exploit multi-passo que um atacante realmente construiria. Cada descoberta mostra o que é explorável e como alguém lá chegaria, acompanhado de um registo completo do raciocínio.
A Cobertura de Código permite-lhe carregar a cobertura de testes a partir do GitHub Actions e acompanhá-la juntamente com as suas conclusões de segurança e qualidade. Veja quais os repositórios que não foram suficientemente testados, explore os ficheiros não cobertos até ao nível da linha e acompanhe a evolução da cobertura à medida que adiciona testes. Quando uma análise ou verificação de PR assinala um ficheiro, pode verificar no mesmo local se esse ficheiro foi sequer testado. Saiba mais
Por que os desenvolvedores gostam do Aikido:
Cada organização escreve código de forma diferente, e a Aikido aprende o seu estilo. Pode ensinar-lhe os padrões de codificação, as melhores práticas e as exceções da sua equipa, para que as revisões reflitam a forma como a sua equipa realmente trabalha. Pode adicionar contexto como:
"Guardamos as datas como UTC na base de dados, mas apresentamo-las sempre na hora local do utilizador; toda a lógica de conversão está em utils/timezone.js, por isso não sinalize as conversões de fuso horário como redundantes."
Também pode afinar esse contexto por repositório. Como o Code Quality é agnóstico em relação ao sistema e à linguagem, pode rever, comentar e aprovar alterações diretamente dentro do seu ambiente.

Prós:
- Revisão por IA que raciocina sobre a lógica de negócio e o controlo de acessos, detetando IDORs e permissões incorretas que um linter ou uma rápida validação humana deixam escapar, com orientações de correção inline.
- Regras personalizadas em formato Opengrep que se mantêm consistentes em centenas de repositórios, permitindo aplicar os mesmos padrões a um único serviço ou a um conjunto alargado de serviços.
- Falsos positivos reduzidos até 95% através de triagem inteligente.
- Plugins de IDE para VS Code, Cursor, Windsurf, JetBrains, Android Studio e Visual Studio, para que o feedback chegue aos programadores no local onde já trabalham.
- A revisão não termina na pull request: as dependências, a cloud e o runtime são abrangidos na mesma plataforma.
- Preços fixos com 10 utilizadores incluídos e sem taxas ocultas de suporte, utilização ou linhas de código.
Avaliações de clientes:
- “Ferramenta revolucionária para a mentalidade de segurança shift left” – Um avaliador do G2
- "Configuração rápida (minutos), suporte humano (sem bots) e uma solução fantástica." – Um avaliador do G2
- “O Aikido economiza centenas de horas do tempo dos desenvolvedores ao identificar e filtrar” – Gartner
- Muitos observam que ele reduz significativamente a fadiga de revisão e ajuda desenvolvedores juniores a aprender as melhores práticas através de explicações detalhadas em PRs.
Em resumo, o Aikido economiza seu tempo e custo, como você esperaria de sua revisão de código.
{{pentest}}
2. Graphite
Graphite é uma plataforma projetada para simplificar revisões de código, especialmente para equipes que utilizam o GitHub. Seu recurso de pull request empilhado permite que as equipes dividam mudanças complexas em atualizações menores e mais gerenciáveis, facilitando as revisões e acelerando as aprovações.
A plataforma oferece ferramentas para minimizar a troca de contexto e manter o foco durante o processo de revisão.
Por que os desenvolvedores gostam do Graphite:
Os desenvolvedores são atraídos pelo Graphite porque ele introduz mecânicas de revisão avançadas sem interromper os fluxos de trabalho existentes baseados em Git.
Sua característica definidora — o “fluxo de trabalho de pull request empilhado” — permite que os desenvolvedores dividam grandes funcionalidades em partes menores e revisáveis. Em vez de enviar um PR massivo, o Graphite permite criar mudanças incrementais que se constroem umas sobre as outras usando comandos como gt create, gt modify e gt sync.
Prós:
- Oferece PRs empilhados para dividir mudanças complexas, acelerando as aprovações.
- Mostra uma visualização lado a lado para manter tudo em um só lugar, reduzindo distrações.
- Apresenta um design mais simples que rapidamente destaca bugs e problemas potenciais.
- Inclui verificações de merge que verificam os padrões de qualidade antes de fazer o merge do código.
- Integra-se perfeitamente com o GitHub para facilitar o uso de ferramentas existentes.
Contras:
- PRs empilhados podem ser uma curva de aprendizado para equipes acostumadas a fluxos de trabalho Git tradicionais.
- Compatibilidade limitada fora do GitHub.
- Uma comunidade menor significa menos integrações de terceiros.
Avaliações de clientes:
“Gostei tanto de usar o Graphite que escrevi minha própria integração Emacs para ele” - Estudo de caso do Graphite.
Preços: Gratuito para projetos pessoais, a partir de US$ 20 por usuário/mês para planos pagos.
3. CodeRabbit
CodeRabbit é uma ferramenta de revisão de código impulsionada por IA que visa otimizar o processo de revisão para equipes de desenvolvimento. Ela oferece feedback automatizado, colaboração rápida e regras personalizáveis para atender aos padrões do projeto. Com integração de Pull request, IDE e CLI, o CodeRabbit atende aos desenvolvedores onde eles estão na produção de código.
Por que os desenvolvedores gostam do CodeRabbit:
Os desenvolvedores apreciam o CodeRabbit por sua precisão e relação sinal-ruído. Além disso, sua UX nativa do GitHub faz com que pareça uma extensão do fluxo de trabalho de PR, e não um revisor externo.
O CodeRabbit utiliza modelos avançados de machine learning treinados em um vasto conjunto de dados de código para fornecer feedback altamente preciso e relevante. No entanto, ele é projetado para complementar, e não substituir, a revisão humana.
Prós:
- Revisões impulsionadas por IA fornecem feedback linha por linha, ajudando a identificar bugs e sugerir melhorias.
- Revisões passo a passo identificam problemas precocemente, analisando as mudanças de código a cada commit.
- Sugestões commitáveis permitem que os desenvolvedores façam alterações diretamente na ferramenta.
- Regras de revisão personalizáveis definidas para padrões específicos do projeto.
- A integração com GitHub garante um fluxo de trabalho contínuo.
Contras:
- O preço pode não ser adequado para equipes pequenas ou desenvolvedores individuais.
- As sugestões às vezes podem não ter contexto suficiente para serem totalmente confiáveis.
- Problemas de desempenho, como lentidões ocasionais, podem interromper o processo de revisão.
- A interface pode parecer pouco intuitiva para alguns usuários, dificultando a navegação.
Avaliações de clientes:
- “Desenvolvedores destacam a integração limpa do Coderabbit com o GitHub, o feedback de IA sensível ao contexto e a capacidade de identificar bugs de lógica sutis que linters convencionais não detectam.” – Avaliação do G2
- Um usuário no Apidog experimentou o Coderabbit e considerou sua curva de aprendizado suave.
Preços:
Gratuito para sumarização de PRs, a partir de US$ 15 por usuário/mês para recursos pagos.
4. Servidor SonarQube
SonarQube é uma das principais ferramentas de revisão de código que ajuda os desenvolvedores a manter seu código limpo e seguro. Ele destaca problemas como pontos fracos, 'code smells' e dívida técnica em várias linguagens de programação.
Com fácil integração em pipelines de CI/CD, ele mantém a qualidade do código em todas as etapas do desenvolvimento. Os dashboards e relatórios claros do SonarQube facilitam para as equipes acompanhar o progresso e focar em melhorias importantes.
Por que os desenvolvedores gostam do SonarQube:
Os desenvolvedores amam e confiam no SonarQube por duas razões principais:
- É uma ferramenta de análise estática testada em batalha. Ela existe há mais de uma década.
- É open source na sua essência. Essa abertura significa que as equipas podem fazer o autoalojamento, personalizar e expandir a ferramenta para se adaptar aos seus próprios fluxos de trabalho e necessidades de conformidade, sem dependência de um único fornecedor.
Prós:
- Identifica bugs, vulnerabilidades e code smells em diversas linguagens.
- Integra-se com ferramentas de CI/CD como Jenkins, Azure DevOps e GitLab CI para verificações automatizadas.
- Gates de qualidade personalizáveis reduzem a dívida técnica ao definir regras de merge/deployment.
- Dashboards acompanham tendências e destacam áreas para melhoria.
- Suporta mais de 25 linguagens de programação.
- Open-source com uma grande comunidade contribuindo com plugins e extensões.
Contras:
- Muito complexo para projetos ou equipes menores.
- A configuração exige tempo e conhecimento técnico, especialmente para versões auto-hospedadas.
- Alguns recursos são limitados sem a integração de ferramentas de CI.
- Pode ser intensivo em recursos, exigindo uma infraestrutura de servidor mais robusta para projetos grandes.
Avaliações de clientes:
As avaliações do SonarQube são repletas de sentimentos mistos. Alguns o defendem, outros o criticam:
- Um usuário do Reddit disse: “SonarQube é uma porcaria completa.”
- Um avaliador de software disse: “Perfeito para detectar a cobertura de testes unitários”
Você decide.
Preços:
- Gratuito com recursos limitados para desenvolvedores que desejam experimentar.
- Os planos para equipes são pagos e começam em US$ 32 por mês.
5. Snyk
Snyk é uma ferramenta de segurança amigável para desenvolvedores, projetada para identificar e abordar vulnerabilidades em código e dependências. Ele se integra a ferramentas populares, oferecendo varredura em tempo real e análise de código aberto para aumentar a segurança do projeto. Com um design simples e abordagem proativa, Snyk simplifica o gerenciamento de vulnerabilidades para equipes de todos os tamanhos, embora organizações maiores possam achar seus recursos limitados.
Porque é que os programadores gostam do Snyk:
Os desenvolvedores gostam do Snyk porque ele integra a segurança diretamente ao fluxo de trabalho de desenvolvimento.
Prós:
- Funciona perfeitamente com ferramentas como IDEs e pipelines de CI/CD para se adaptar aos fluxos de trabalho existentes.
- Foca na segurança de código aberto, analisando dependências.
- A varredura em tempo real mantém os projetos seguros, detectando problemas rapidamente.
- A interface simples torna o onboarding rápido e fácil, mesmo para novas equipes.
Contras:
- Pode gerar falsos positivos, o que pode criar alertas desnecessários e atrasar processos.
- O custo pode ser alto para equipes maiores, especialmente aquelas que exigem uso extensivo.
- Os recursos de relatórios podem não ter a profundidade necessária para insights e análises detalhadas.
- Algumas integrações com ferramentas de terceiros podem parecer limitadas.
Avaliações de clientes:
As avaliações do Snyk estão cheias de sentimentos mistos. Alguns adoram, outros criticam:
- Um usuário do Reddit disse: “Usamos Snyk em nosso pipeline e ele reporta tanta coisa que os desenvolvedores simplesmente disseram 'que se dane' e definiram allow_failure: true para que pudessem continuar a fazer builds.”
- Outro pergunta se vale o preço.
Preços:
- Gratuito para desenvolvedores individuais
- O plano para equipes começa em $25 por usuário/mês, com um mínimo de 5 e máximo de 10 usuários.
6. Qualidade Codacy
Codacy é uma ferramenta flexível projetada para ajudar equipes a melhorar a qualidade do código com revisões automatizadas e suporte para muitas linguagens de programação.
Ele se posiciona como uma ferramenta completa para garantir qualidade, segurança e manutenibilidade em pull requests e branches. E funciona bem para equipes que buscam ajustar a análise de código às suas necessidades.
No entanto, ele possui algumas desvantagens, como alertas falsos ocasionais e alto custo em escala, o que pode torná-lo menos favorável para alguns usuários.
Por que os desenvolvedores gostam do Codacy:
Os desenvolvedores apreciam o Codacy pelo seu amplo suporte a linguagens e regras, já que equipes com múltiplas stacks de tecnologia podem aplicar verificações de qualidade consistentes em todos os projetos sem precisar gerenciar ferramentas separadas.
Muitos usuários destacam que o Codacy acelera os ciclos de feedback e ajuda a garantir a qualidade em escala.
Prós:
- Oferece uma interface limpa e fácil de navegar que se adapta a equipes de todos os tamanhos.
- Funciona com várias linguagens de programação.
- Permite que as equipes ajustem as regras de análise de código para atender às necessidades específicas do projeto.
- Integra-se com ferramentas de CI/CD como GitHub e GitLab para feedback em tempo real.
- Automatiza revisões comentando em pull requests.
Contras:
- Não oferece suporte a verificações de pré-commit localmente.
- Ocasionalmente sinaliza falsos positivos, causando alertas desnecessários.
- O preço pode ser alto para equipes maiores.
- Alguns recursos carecem de diretrizes detalhadas.
- As versões on-premise podem apresentar problemas de desempenho ocasionais, enquanto a versão Cloud é mais confiável.
Avaliações de clientes:
A maioria das avaliações públicas do Codacy tem em média 2 anos, mas aqui estão elas:
- “A revisão de código automatizada me vem à mente ao pensar nos aspectos que mais gosto.” – Gartner peer insights
- “Gosto dos quality gates” – G2 reviews
Preços:
- Gratuito para projetos de código aberto e desenvolvedores individuais
- Os planos para equipes começam em $21 por usuário/mês.
7. CodeAnt AI
CodeAnt AI combina automação com flexibilidade, oferecendo ferramentas para detectar, corrigir e otimizar código de forma eficiente. Suas integrações e feedback em tempo real o tornam uma opção robusta para equipes que buscam melhorar a produtividade.
Por que os desenvolvedores gostam do CodeAnt AI:
Os desenvolvedores são atraídos pelo CodeAnt AI porque ele oferece uma revisão de código de ponta a ponta aumentada por IA, combinando qualidade de código, segurança e contexto em nível de PR, tudo em uma única plataforma.
Como seu motor de IA compreende árvores de sintaxe abstrata (ASTs) e conecta o contexto do código entre módulos, ele pode identificar problemas que linters isolados ou scanners baseados em regras frequentemente perdem.
Prós:
- Detecta e corrige automaticamente problemas comuns, economizando tempo nas revisões de código.
- Funciona com IDEs e ferramentas de CI/CD populares como GitHub e Bitbucket.
- Fornece feedback imediato durante pull requests.
- Permite que os usuários ajustem as regras de análise para corresponder a padrões de codificação específicos.
- Otimiza o código para suportar a escalabilidade de aplicações que preveem crescimento.
Contras:
- Recursos avançados têm um custo.
- Foca em operações baseadas na Cloud, limitando opções de análise offline ou local.
- Diretrizes complexas dificultam o uso completo de todos os recursos.
- Falsos positivos ocasionais podem ocorrer.
Avaliações de clientes:
“CodeAnt.ai melhorou fundamentalmente a forma como abordamos as revisões de código.” – Avaliador do G2.
Preços:
- Plano Básico a partir de US$ 12 por usuário/mês
- Plano Premium a partir de US$ 25 por usuário/mês
8. Kodus
Kodus é uma ferramenta de revisão de código AI de código aberto desenvolvida para equipes de engenharia que desejam mais controle sobre como as revisões automatizadas funcionam. Em vez de prender as equipes a um único modelo ou a um estilo de revisão fixo, Kodus é agnóstico em relação ao modelo e suporta Bring Your Own Key, para que as equipes possam escolher o provedor de LLM que melhor se adapta às suas necessidades de custo, privacidade e desempenho.
Seu revisor de IA, Kody, revisa pull requests com base nas regras, padrões, arquitetura e fluxos de trabalho da sua própria equipe. As equipes podem definir diretrizes de revisão personalizadas em linguagem simples, sincronizar arquivos de regras existentes de ferramentas como Cursor, Copilot, Claude e Windsurf, e manter as revisões alinhadas com as convenções que já utilizam.
Por que os desenvolvedores gostam do Kodus:
Kodus é uma ótima opção para equipes que desejam revisão de código assistida por IA sem abrir mão do controle. Ele funciona diretamente em fluxos de trabalho de pull request, suporta os principais provedores Git como GitHub, GitLab, Bitbucket e Azure DevOps, e pode postar comentários inline com base nos padrões específicos que sua equipe define.
Como Kodus é de código aberto e suporta BYOK, as equipes podem gerenciar seus próprios custos de IA e evitar ficar presas às escolhas de modelo de um único fornecedor. Isso o torna especialmente útil para equipes que se preocupam com flexibilidade, transparência e em manter a revisão de IA alinhada com as práticas internas de engenharia.
Prós:
- Ferramenta de revisão de código AI de código aberto.
- Agnóstico em relação ao modelo, com suporte para Claude, GPT, Gemini, Llama e endpoints compatíveis com OpenAI.
- Suporta Bring Your Own Key, dando às equipes mais controle sobre a escolha do modelo e os gastos com IA.
- Permite que as equipes definam regras de revisão personalizadas com base em seus próprios padrões.
- Funciona com GitHub, GitLab, Bitbucket e Azure DevOps.
- Pode suportar configurações auto-hospedadas ou hospedadas, dependendo do plano.
- Posicionamento focado na privacidade, incluindo não armazenar código-fonte ou usar código do cliente para treinar modelos.
Contras:
- Equipes que usam BYOK precisam gerenciar sua própria configuração de provedor de modelo e custos de token.
- Equipes menores podem precisar de tempo para definir regras personalizadas úteis antes de obter os melhores resultados.
- Como um player mais recente em comparação com ferramentas de revisão legadas, alguns compradores corporativos podem querer validar as necessidades de governança, relatórios e suporte antes de adotá-lo em escala.
Preços:
Kodus oferece uma opção gratuita Community, um plano Teams listado a $10 por desenvolvedor mensalmente ou $8 por desenvolvedor anualmente mais custos de token, e preços personalizados para Enterprise. BYOK está disponível para os planos Community e Teams.
Outras Menções Honrosas
9. Codebeat
10. Codegrip
11. DeepSource
12. CodeQL by GitHub
13. Qodo Merge
14. Greptile
15. Devlo.ai
16. Korbit.ai
17. Codiga
18. Gerrit – Totalmente Open Source
5 Melhores Ferramentas de Revisão de Código para Equipes Ágeis e Startups
Equipes ágeis e startups se movem rapidamente. Desde o lançamento diário de funcionalidades até o gerenciamento de múltiplas prioridades com recursos limitados. A ferramenta de revisão de código que utilizam deve ajudar a avançar rapidamente sem onerar o orçamento.
Além disso, essas ferramentas devem ser rápidas de configurar (fundadores não têm tempo para implantações que duram semanas) e, idealmente, escalar com o crescimento da empresa.
A flexibilidade também é fundamental, já que uma startup pode mudar de tech stacks ou migrar de on-premise para a Cloud da noite para o dia, portanto, uma ferramenta de revisão de código que abranja múltiplos ambientes é um diferencial.
Aqui estão ótimas opções para empresas jovens:
- Aikido Security
- Graphite
- CodeRabbit
- Codacy
- CodeAnt AI
3 Melhores Ferramentas de Revisão de Código para Equipes de Desenvolvimento Empresarial
O desenvolvimento de software empresarial envolve escala, complexidade e necessidades rigorosas de conformidade. As ferramentas de revisão de código devem ir além da detecção de bugs para suportar governança, segurança e coordenação entre equipes.
Os requisitos principais incluem:
- Gerenciamento centralizado e aplicação de políticas para padrões de qualidade consistentes entre equipes e repositórios.
- Escalabilidade e desempenho para lidar com monorepos grandes, revisões paralelas e altos volumes de commits.
- Governança e conformidade com trilhas de auditoria integradas e suporte para frameworks como SOC 2, ISO 27001 e GDPR.
- Segurança e controle de acesso com SSO, SAML e permissões baseadas em função.
- Integração com sistemas empresariais como Jira, Azure DevOps e pipelines de CI/CD.
- Suporte a múltiplos idiomas para garantir análise consistente em diversas tech stacks.
- Análises avançadas e relatórios para rastrear métricas de revisão e melhorar a eficiência da engenharia.
Em essência, as ferramentas de revisão de código corporativas devem combinar governança, escalabilidade e segurança ao mesmo tempo em que se integram perfeitamente aos fluxos de trabalho existentes.
Aqui estão as 3 principais ferramentas de revisão de código corporativas:
- Aikido Security
- SonarQube
- Snyk
Encontre a melhor ferramenta de IA para revisão de código com Aikido Security
A revisão de código sempre foi o coração de uma boa engenharia. E também um dos processos mais odiados. Entre a troca de contexto, a busca por detalhes mínimos e as intermináveis discussões em comentários, as revisões podem atrasar até as melhores equipes.
A qualidade de código da Aikido torna as revisões de código mais inteligentes e eficientes com seus recursos de revisão de código por IA. Ao automatizar verificações repetitivas e oferecer sugestões sensíveis ao contexto, ajuda as equipes a focar na melhoria da qualidade do código, em vez de ficarem presas a tarefas manuais. Sua capacidade de se adaptar às necessidades específicas do projeto resulta em revisões que se alinham perfeitamente com o seu sistema.
Economize um tempo valioso para sua equipe de desenvolvimento. Experimente a qualidade de código do Aikido hoje!


