

Proteja as suas aplicações contra o Mythos
O surgimento de modelos de ponta, como o Claude Mythos, permite que os atacantes identifiquem e explorem vulnerabilidades no seu código-fonte poucas horas após o lançamento. É necessário um Aikido , para detetar vulnerabilidades antes de estas serem lançadas.





Os LLMs estão a reduzir o tempo que decorre entre a descoberta de uma vulnerabilidade e a criação de exploits funcionais
Ferramentas como o Claude Mythos alteram a habilidade e a velocidade necessárias para executar um ataque eficaz.
A segurança das aplicações está a fazer a transição entre dois mundos
Por um lado, temos o conjunto tradicional de scanners automatizados que cumprem a sua função, mas carecem de capacidade de raciocínio; por outro lado, temos agentes autónomos que levam a sua aplicação ao limite.
Scanners automatizados.
Contexto superficial, de baixo custo e restrito.
Os scanners determinísticos analisam o seu código-fonte. Detetam as vulnerabilidades mais comuns da OWASP. Cada resultado é um caso que ainda precisa de ser avaliado.

Agentes autónomos.
Aprofundado, validado, contínuo.
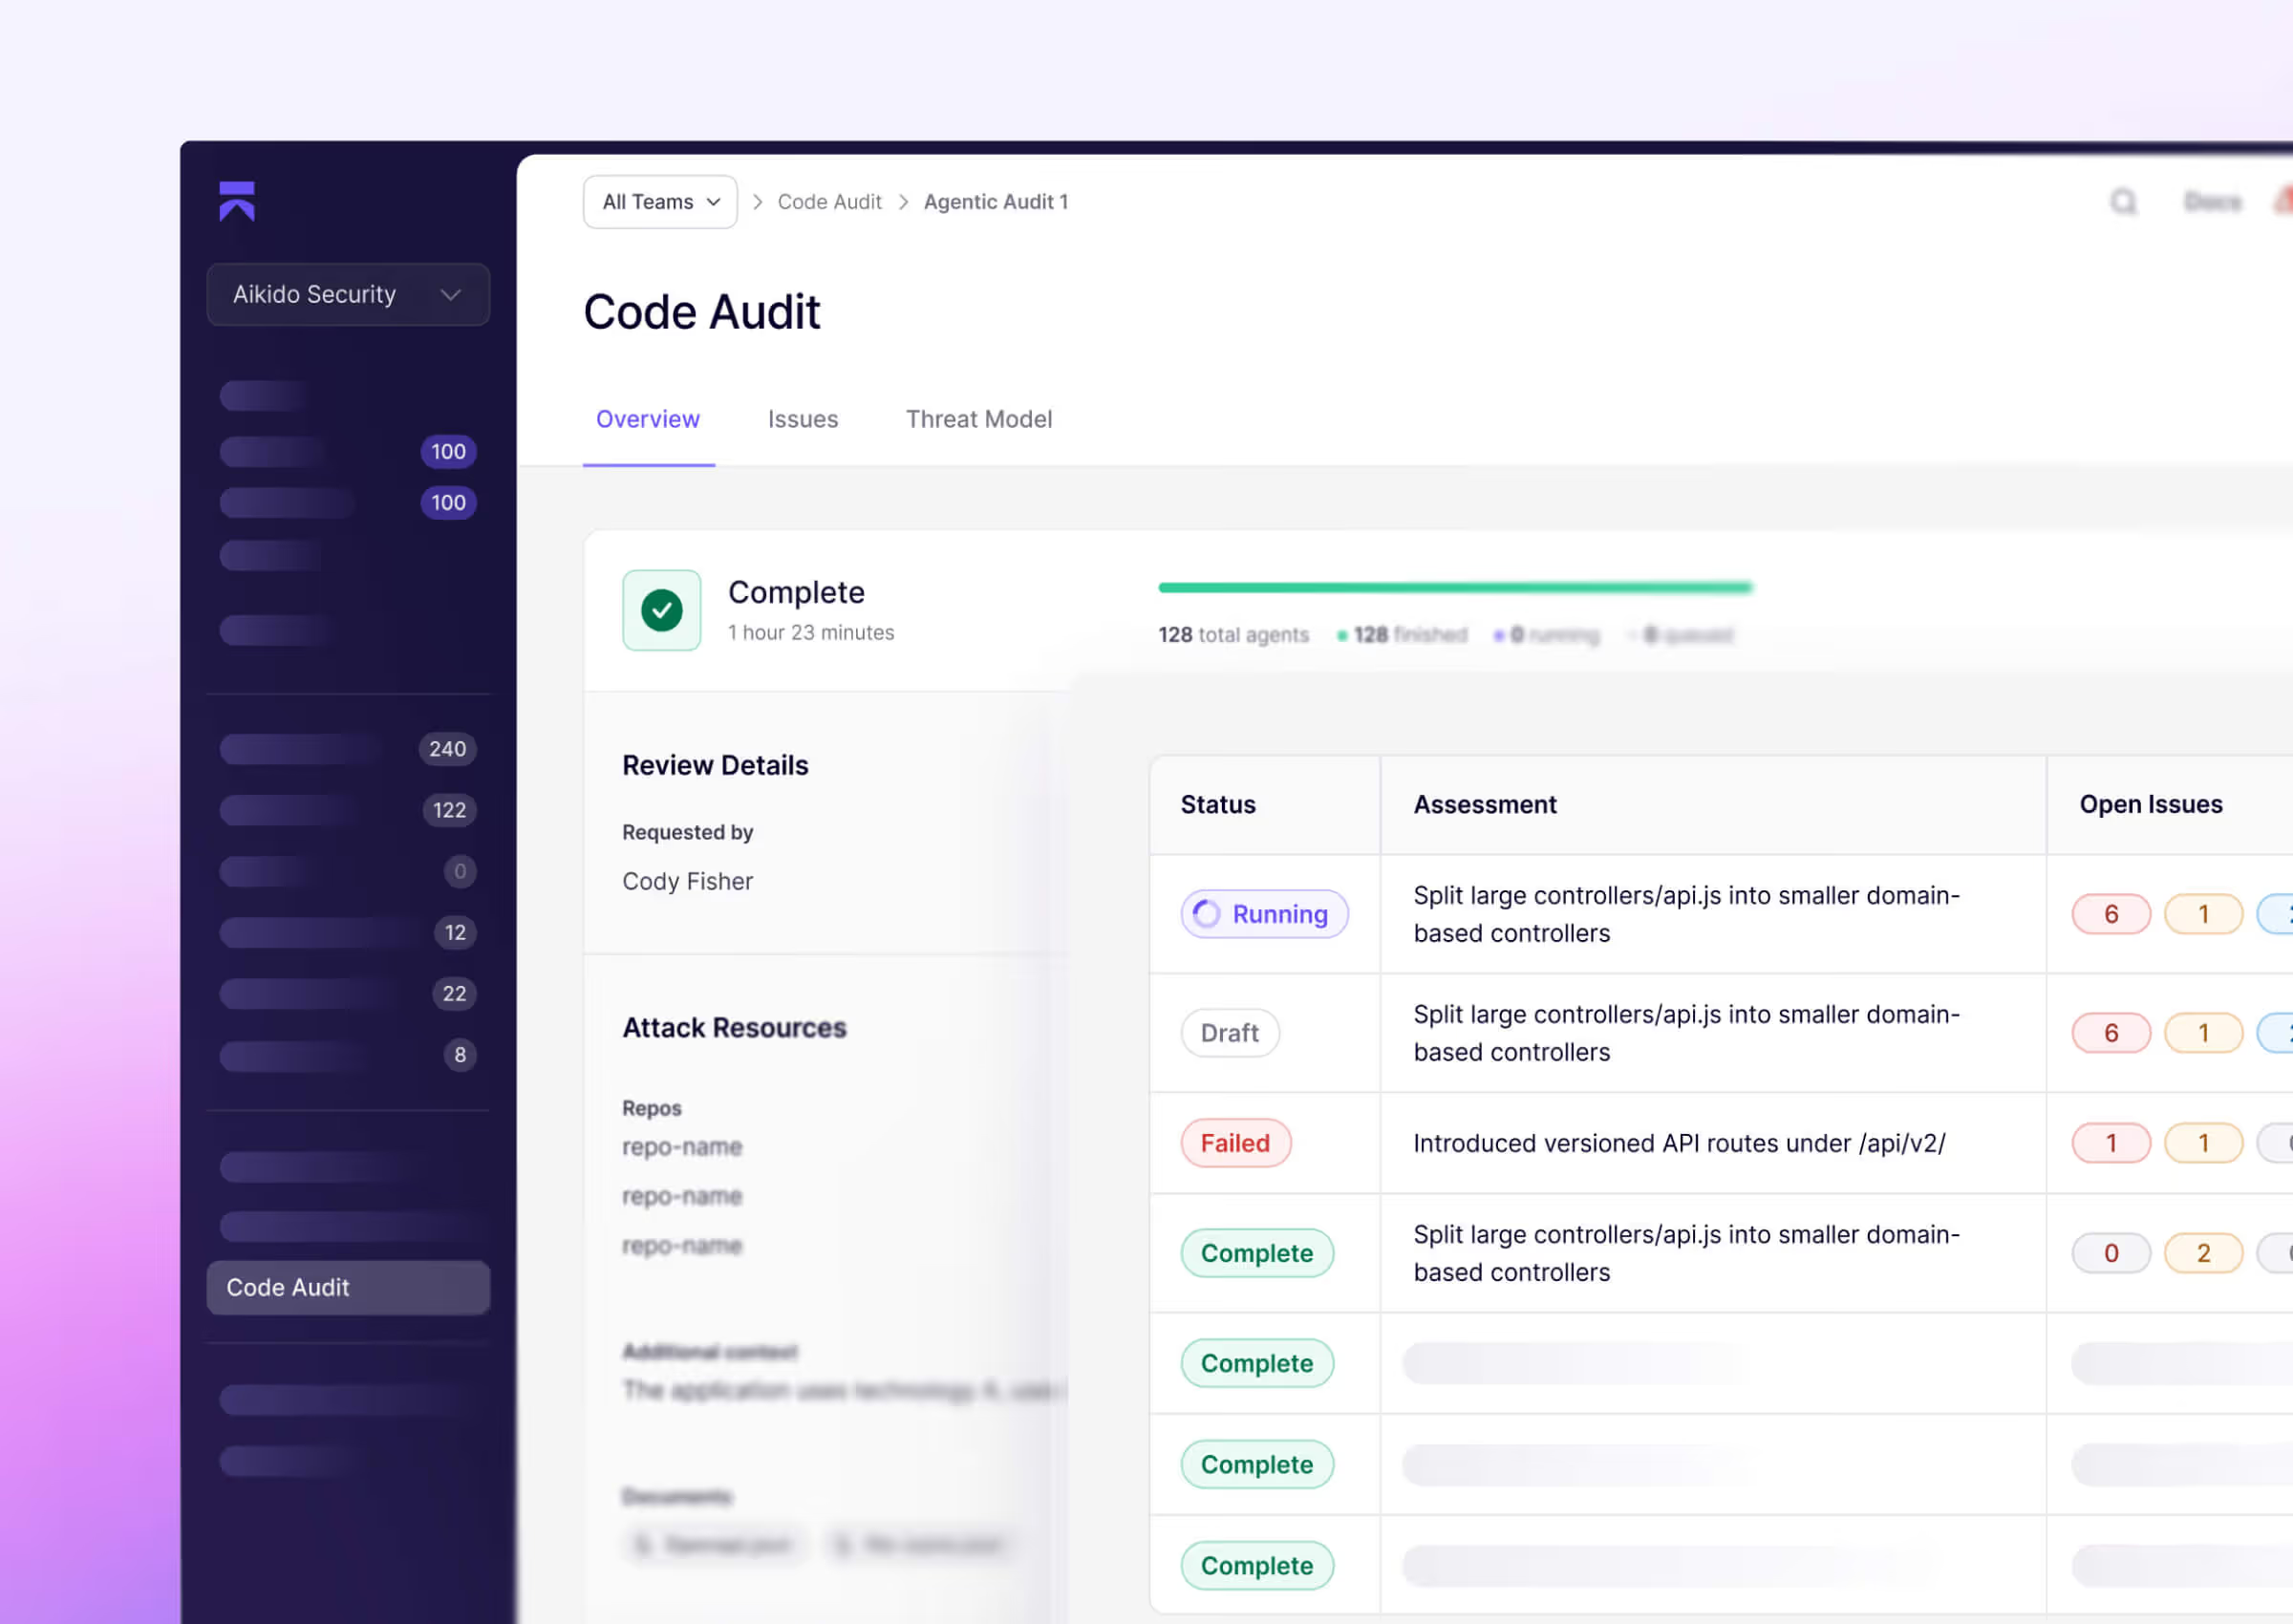
Os agentes de auditoria de código analisam as vossas bases de código, identificando falhas lógicas complexas antes do lançamento.
Um checklist de segurança prático para CTOs estarem prontos para Mythos
A referência em termos de ataque appsec
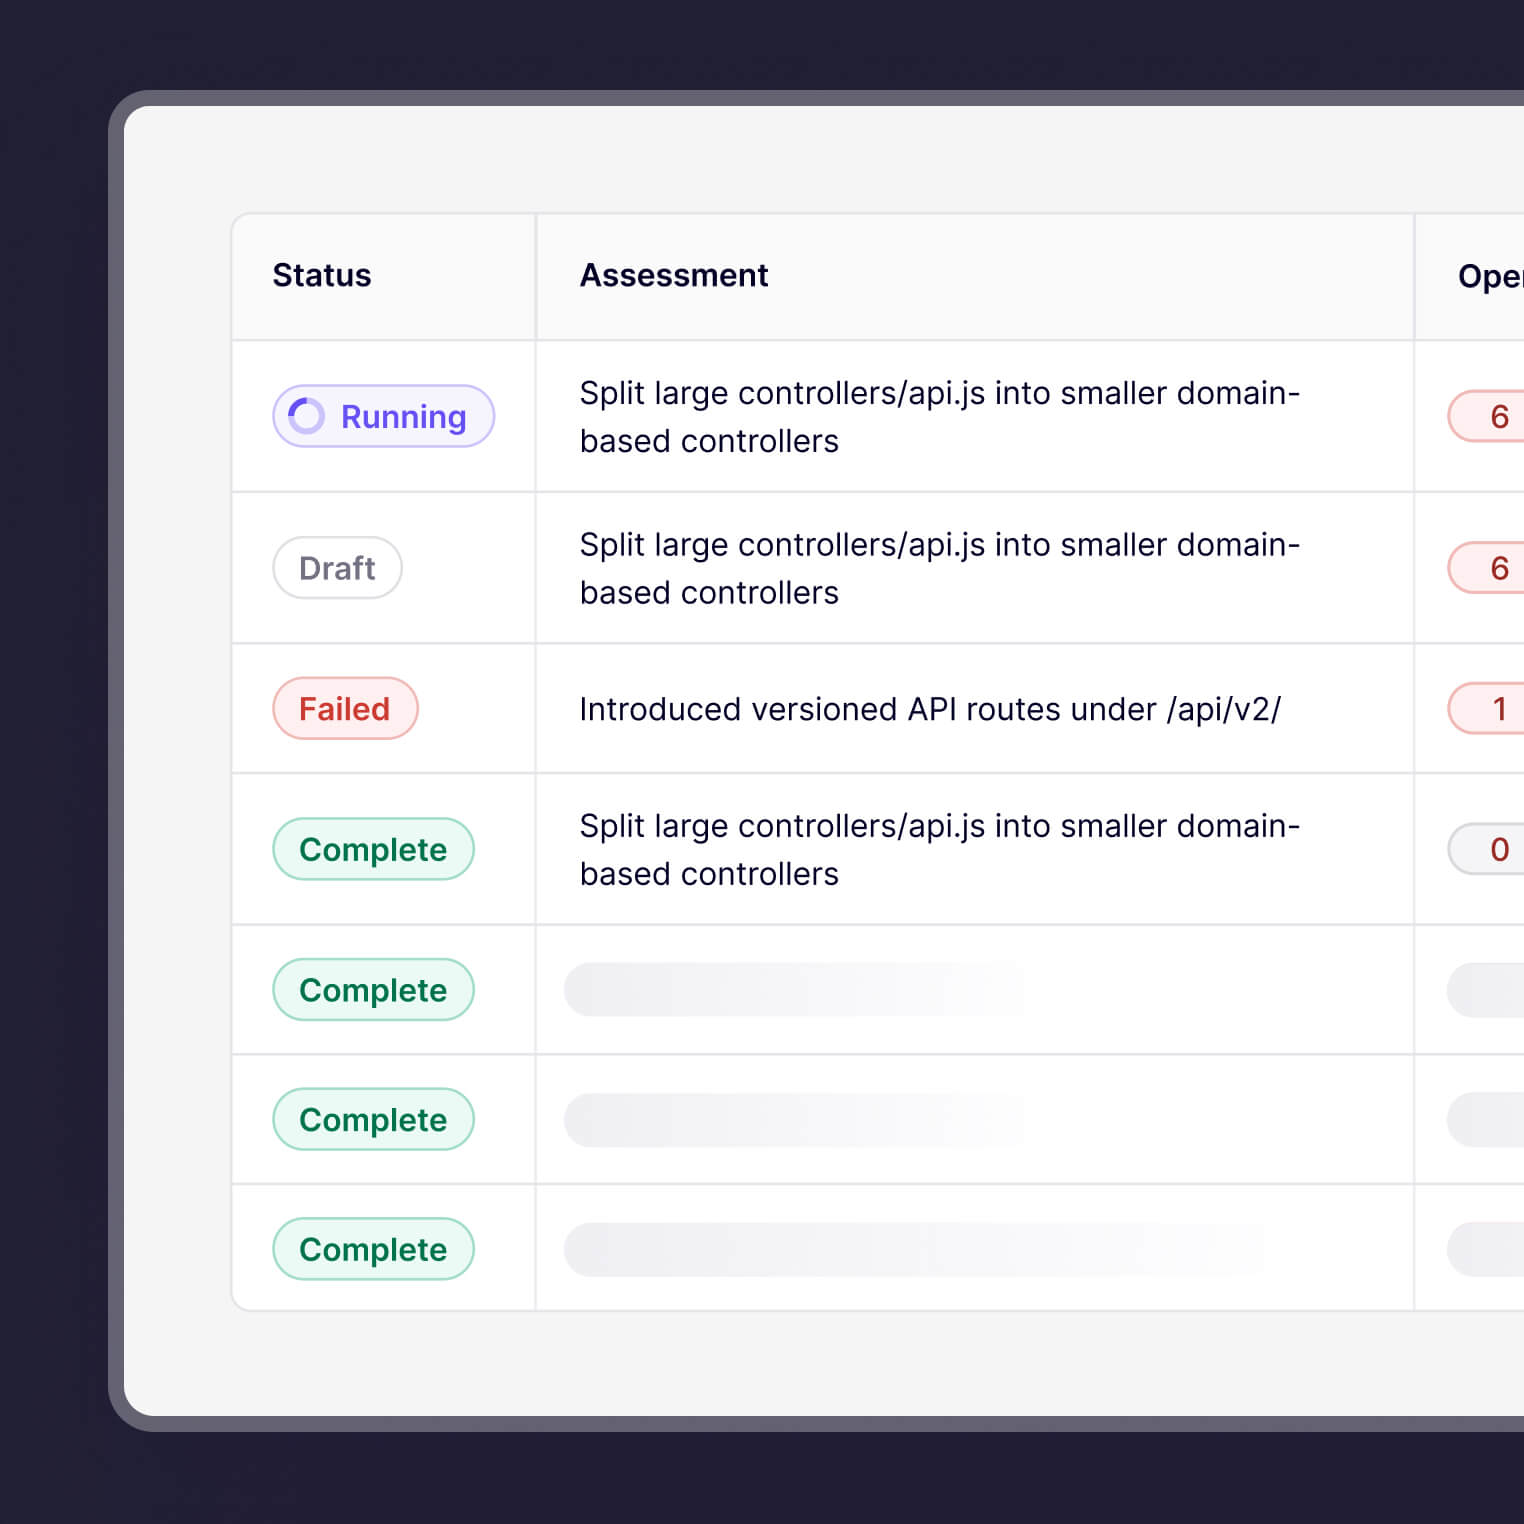
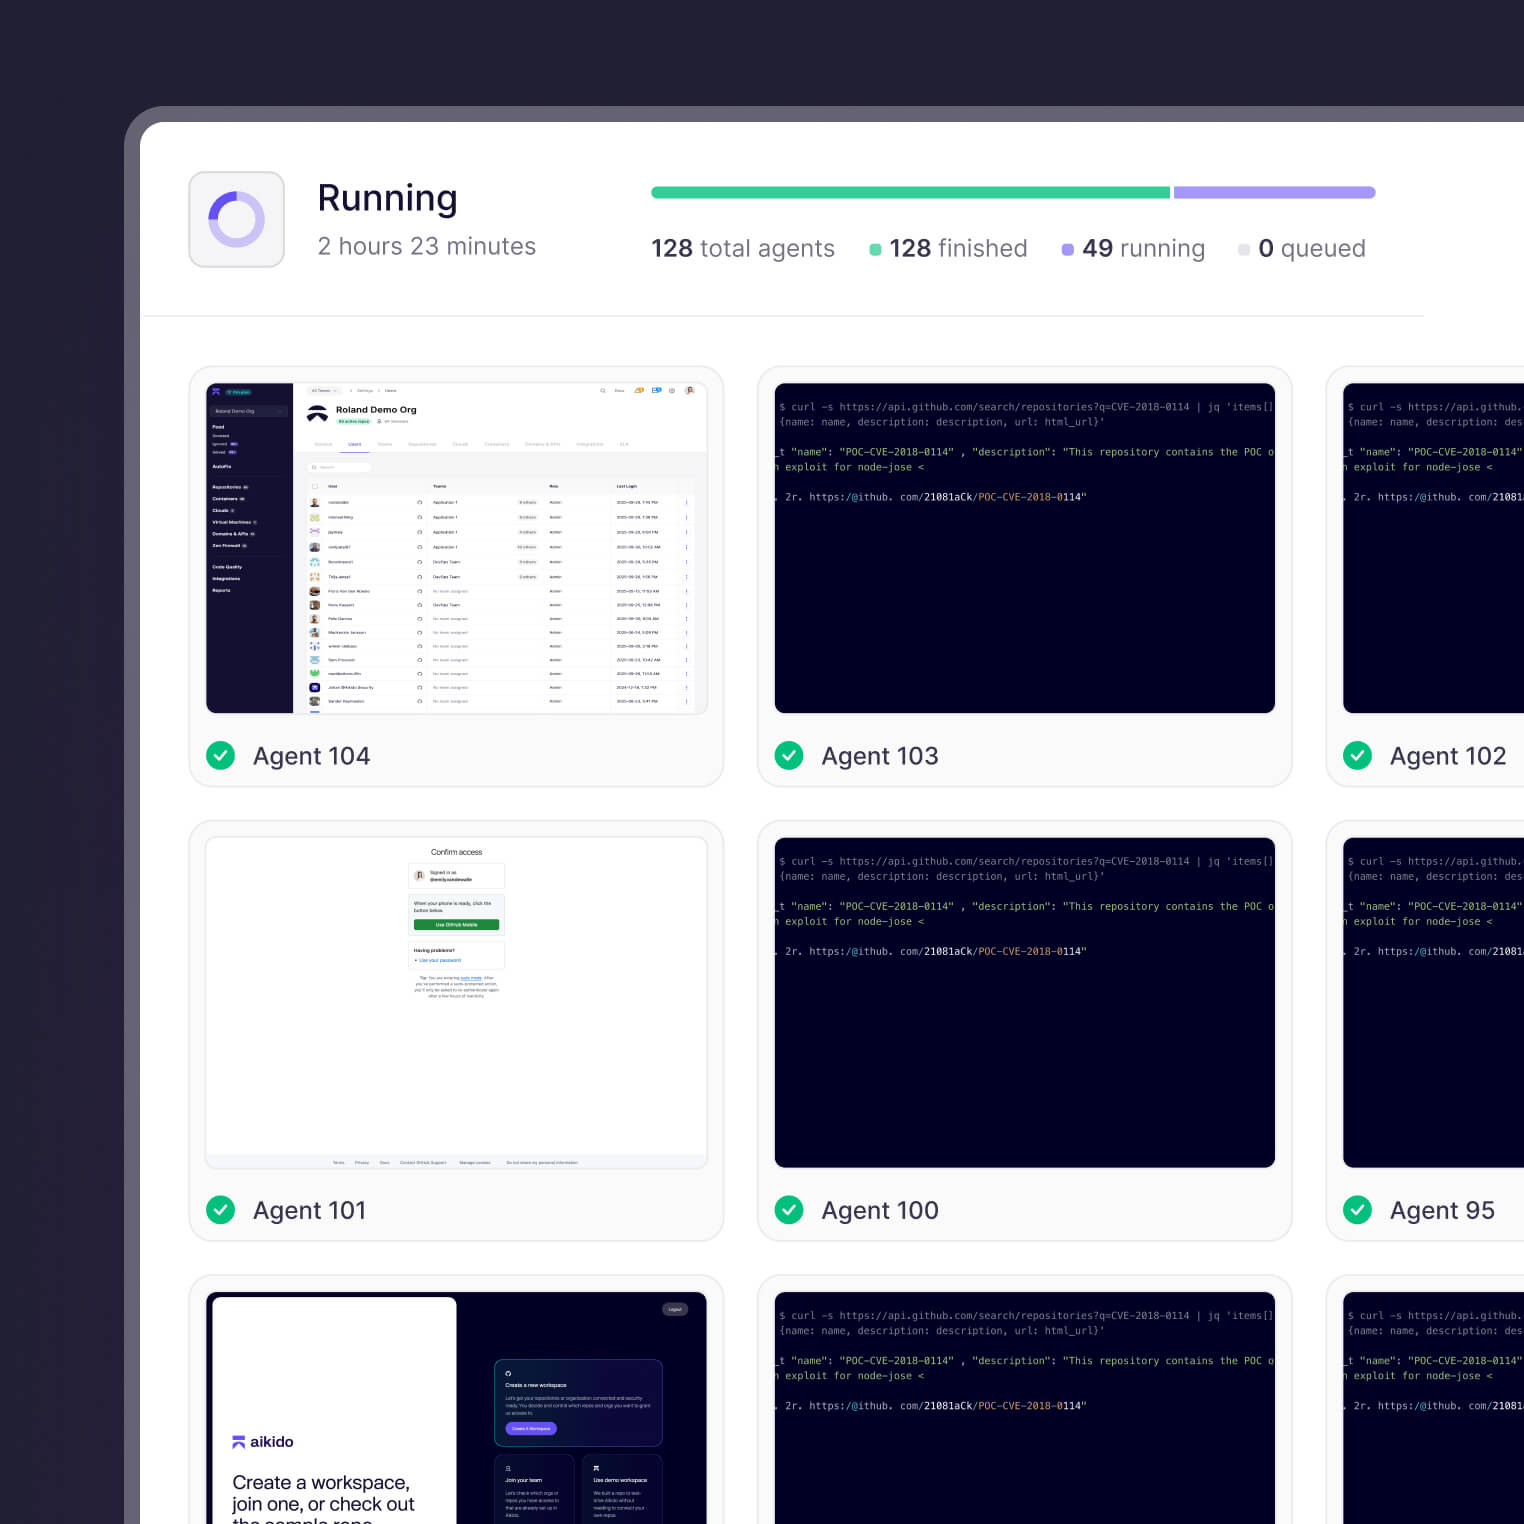
Submeta a sua aplicação em funcionamento a testes de penetração em todos os ângulos, realizados por centenas de agentes.
Agentes de IA autónomos que superam os seres humanos à velocidade das máquinas. Valide a explorabilidade real com tráfego real, incluindo domínios, utilizadores autenticados e pontos finais detetados através de rastreamento.
Proteja a sua aplicação contra o Mythos
Ligue um repositório para descobrir o que os agentes de raciocínio encontram na sua base de código.
Ou deixe que centenas de agentes de IA testem a sua aplicação em produção.



Duas perguntas diferentes.
Duas ferramentas diferentes.
«Este código pode ser alvo de exploração antes de ser lançado?»
«Será que alguém pode explorar a minha aplicação em execução, neste preciso momento?»
Perguntas frequentes sobre Claude Mythos

- A IA aumenta a velocidade e a capacidade de ambos os lados, mas não confere automaticamente vantagem aos atacantes.
- Os defensores continuam a ter a vantagem definitiva, uma vez que dispõem de todo o contexto do sistema (código, comportamento em tempo de execução, limites), enquanto os atacantes operam com visibilidade limitada.
- Avaliamos e comparamos continuamente todos os novos modelos. Os modelos mais eficazes são integrados nos nossos fluxos de trabalho, onde acrescentam valor, mas nenhum modelo é o melhor em tudo.
- O valor advém da orquestração e da estrutura, e não apenas da escolha do modelo.
- A deteção tornar-se-á um produto de consumo, mas o estrangulamento limitar-se-á a mudar de local.
- Quanto mais descobertas houver, maior será o ruído. As plataformas que se destacarão serão aquelas que realmente agirem — validando, priorizando e resolvendo o maior número possível de problemas em sistemas reais, sem atrasar o trabalho dos programadores
- Sim, representa um verdadeiro passo em frente, especialmente na análise de sistemas complexos como navegadores e sistemas operativos, mas altera sobretudo a escala da descoberta, em vez de reinventar completamente a área.
- A principal mudança consiste num aumento do volume de vulnerabilidades, do número de CVEs publicados e na redução dos prazos entre a descoberta e a exploração. No entanto, as ferramentas de IA SAST que funcionam com os recursos adequados já são altamente eficazes, produzindo resultados até 10 vezes superiores aos das ferramentas tradicionais SAST.
- Não necessariamente. Quando a empresa, que é alvo de auditorias rigorosas,
curlO código-fonte foi analisado pelo Mythos; o modelo afirmou inicialmente ter detetado cinco vulnerabilidades «confirmadas». - Após uma análise especializada por parte de especialistas, esta lista foi reduzida a apenas uma vulnerabilidade de baixa gravidade, um erro normal e três falsos positivos.
- Outras ferramentas de IA, como a AISLE e a ZeroPath, já tinham dado origem a centenas de correções de erros em
curlantes disso, demonstrando que o « SAST » de IA já é altamente competitivo.
- Executar um único modelo de grandes dimensões em toda a base de código é, ao mesmo tempo, moroso e financeiramente inviável.
- No caso de uma empresa com 10 000 colaboradores, o próprio Claude estimou que a execução nativa dos tokens Mythos AI custaria aproximadamente 52 milhões de dólares por ano.
- Além disso, basear-se num único modelo não é a melhor opção, uma vez que diferentes modelos são adequados de forma específica para diferentes tarefas.
- Um modelo em bruto, sem infraestruturas de apoio, é, na prática, apenas uma ferramenta de investigação.
- Para o pôr em prática, é necessário um «sistema de suporte» que forneça o contexto «whitebox» correto (para que a IA saiba o que fazer) e uma «estrutura de apoio» que permita à plataforma substituir diferentes modelos à medida que a tecnologia evolui
- Além disso, a carga de trabalho deve ser estruturada em fases de execução distintas: deteção, validação, explorabilidade e correção.
- À medida que as capacidades de deteção se generalizam e são integradas em plataformas cada vez mais abrangentes, o volume de resultados e de ruído irá disparar.
- O principal obstáculo passará, de forma permanente, de simplesmente identificar problemas para validá-los, priorizá-los e corrigi-los em ambientes de produção. As ferramentas de segurança que se destacarão serão aquelas centradas na camada de execução, ajudando os programadores a implementar correções de forma harmoniosa e sem obstáculos.
- Estar «preparado para o Mythos» implica abandonar as análises pontuais em favor de testes contínuos das aplicações
- As organizações devem preparar-se para um afluxo de CVEs e atualizações de dependências, obtendo uma visibilidade clara dos seus microsserviços e estabelecendo ciclos de aplicação de correções mais rigorosos
- O objetivo é criar fluxos de trabalho automatizados que reduzam drasticamente o tempo necessário desde a deteção de uma vulnerabilidade até à implementação de uma correção.
- Dá uma vista de olhos no nosso « https://www.aikido.dev/blog/mythos-ready-checklist»
- Não, mas o mercado irá orientar-se para ferramentas que proporcionem uma execução contínua. Embora o « SAST » tradicional, sem IA, possa tornar-se menos relevante, as soluções baseadas em IA para a « SCA » e a auditoria contínua de código tornar-se-ão mais essenciais
- As plataformas que utilizam IA podem tirar partido de modelos atuais, como o GPT 5.5, para fornecer resultados da mesma qualidade que os do Mythos atualmente, e são concebidas com a estrutura necessária para integrar de forma harmoniosa modelos mais avançados à medida que estes forem ficando disponíveis.