

A Wiz construiu a sua reputação na segurança na nuvem, sendo essa ainda a sua área mais forte, detetando e classificando riscos na nuvem sem instalar agentes. A segurança de código surgiu mais tarde. O Wiz Code foi lançado em 2024 para cobrir as partes do código que interagem com a infraestrutura, como modelos IaC, segredos e contentores, e o Wiz SAST ficou disponível de forma geral para os clientes do Wiz Code no final de 2025. Os testes dinâmicos são ainda mais recentes. A Wiz adicionou DAST nativo em 2026 através do seu Red Agent alimentado por IA e do Wiz ASM, embora este funcione na plataforma Wiz mais ampla em vez de no produto Wiz Code, juntando-se aos resultados de DAST de terceiros que a Wiz tem ingerido ao longo do tempo.
Isso deixa uma questão específica para as equipas que avaliam a solução em 2026. Adicionar segurança de código e de aplicações a uma plataforma na nuvem proporciona aos programadores o fluxo de trabalho de que realmente precisam, ou trata-se de ferramentas focadas primeiro na nuvem com o resto adicionado por cima? Na prática, o Wiz Code é um complemento conveniente se já utiliza o Wiz, e parcial se a segurança de código for o seu principal problema.
Se procura alternativas com análise de código mais profunda, DAST integrado no fluxo de trabalho do programador ou ferramentas criadas a pensar na forma como os programadores trabalham realmente, vale a pena considerar várias opções. As seis ferramentas comparadas aqui em termos de cobertura, experiência do programador, triagem potenciada por IA e custo são:
- Aikido Security
- Snyk
- Checkmarx
- GitHub Advanced Security
- Mend
- Veracode
Quais problemas o Wiz Code resolve?
O Wiz Code é a camada de segurança de aplicações da plataforma Wiz CNAPP, adicionando a varredura de código à monitorização da nuvem da Wiz. Abrange SAST (disponível de forma geral para os clientes do Wiz Code desde o final de 2025), SCA, detecção de segredos, varredura IaC, segurança de contentores e detecção de malware.
A proposta de valor é o grafo de segurança (security graph), que liga os resultados do código aos seus recursos ativos na nuvem. Se tiver uma vulnerabilidade de injeção de SQL, o Wiz Code pode mostrar se esse código está implementado, a que base de dados acede e se essa base de dados está exposta à internet. Em 2026, a Wiz aprofundou esta vertente, correlacionando resultados de SAST, SCA, segredos, IaC e DAST ingerido num único caminho de ataque desde a origem até ao runtime.
Se já utiliza a Wiz para segurança na nuvem, o Wiz Code permite-lhe adicionar cobertura de código, SCA e IaC sem integrar outro fornecedor. Sinaliza vulnerabilidades em código gerado por IA, associa erros de configuração de IaC a recursos implementados e oferece às equipas de segurança uma visão unificada do risco de código juntamente com o risco da nuvem, de contentores, de Kubernetes e de máquinas virtuais. Para uma equipa já padronizada na Wiz, essa consolidação é a principal vantagem.
Quais são os desafios do Wiz Code?
No fundo, o Wiz Code continua a ser centrado na nuvem. A varredura de código é a vertente mais recente e leve da plataforma, e isso nota-se. Em 2026, as capacidades de SAST e SCA são funcionais, mas secundárias em relação ao foco na infraestrutura, dependendo do Security Graph para obter contexto em vez de um fluxo de trabalho próprio para programadores. Os resultados chegam frequentemente sob a forma de uma lista bruta, obrigando as equipas a descobrir quais os alertas que são reais.
A remediação é a área onde a lacuna é maior. O Wiz SAST adicionou remediação assistida por IA com o seu lançamento em 2025, mas comparações independentes até 2026 continuam a referir que o Wiz AutoFix está limitado à ramificação principal (main branch) em muitas configurações, o que o torna pouco prático para fluxos de trabalho de pull-requests, sendo mais eficaz em atualizações de dependências do que em correções que abranjam SAST, IaC e contentores. Quando os problemas se acumulam e a ferramenta não ajuda a resolvê-los, as equipas contornam-na. Dois terços das equipas ignoram a segurança, descartam descobertas ou atrasam correções, e é por isso que a confiança do programador é importante quando escolhe uma ferramenta de segurança de código.
A varredura de segredos é um bom exemplo da abordagem leve. O Wiz Code deteta segredos hardcoded em código, IaC e imagens de container, mas não diz se um segredo ainda está ativo, não mapeia as permissões que concede nem faz o seu rebaixamento automático. Também não consegue bloquear segredos antes de chegarem à branch predefinida (PR gating) ou ao histórico de commits (pre-commit hooks).
O ponto estrutural mais importante é onde residem a segurança do código e das aplicações. A Wiz adicionou testes dinâmicos nativos em 2026 com o Red Agent, um atacante de IA que atingiu a disponibilidade geral a meio do ano e analisa aplicações web e APIs em busca de falhas de lógica e bypasses de autorização, continuando também a ingerir resultados DAST de terceiros. No entanto, esse teste dinâmico pertence à plataforma Wiz mais ampla e às suas ferramentas de superfície de ataque, e não ao Wiz Code, sendo mais recente do que o DAST integrado em plataformas que o executam em CI há anos. Como a correlação do Security Graph apenas funciona dentro da plataforma Wiz mais ampla, o Wiz Code continua a não ser algo que se compra ou executa de forma autónoma. O preço está atrelado à infraestrutura de cloud e ultrapassa largamente os 100 mil dólares por ano para implementações de média dimensão, sendo a experiência diária direcionada para equipas de segurança e CISO em detrimento dos programadores, com uma integração de IDE mais leve e ciclos de feedback mais lentos.
O Wiz Code faz sentido se já estiver profundamente integrado na Wiz Cloud e pretender um add-on prático para IaC, segredos e, agora, cobertura de código. No entanto, se a segurança do código for o foco principal e a pretender integrada em todo o SDLC onde os programadores trabalham, irá ponderar alternativas.
Quais são as principais alternativas ao Wiz Code?
Avaliamos as alternativas com base na cobertura (SAST, SCA, DAST, IaC, contêineres, segurança na nuvem), experiência do desenvolvedor (integração IDE, CI/CD, feedback de PR), triagem e remediação com IA, transparência de preços e velocidade de implantação.
Aikido Security
Plataforma de segurança de software de nível empresarial com triagem baseada em IA e correções automatizadas
O Aikido protege o code, a cloud e o runtime numa única plataforma, com a governação que as equipas de segurança empresariais necessitam e um fluxo de trabalho que os programadores realmente utilizam. Funciona em todos os locais onde o código se movimenta, desde o IDE e os pre-commit hooks até ao CI/CD, revisão de pull requests e análise periódica de repositórios, escalando desde o primeiro repositório de uma startup até uma empresa que executa milhares. Enquanto o Wiz Code apresenta centenas de descobertas em bruto e deixa os programadores encarregues de as ordenar, o Aikido foi concebido para fornecer uma lista sucinta do que é realmente relevante.
O motor de SAST do Aikido utiliza o rastreio de taint entre ficheiros de nível de produção que acompanha o fluxo de dados em todo o seu codebase, e não apenas dentro de um único ficheiro, detetando assim vulnerabilidades que dependem da forma como os dados se deslocam entre componentes. O próprio SAST da Wiz apenas ficou disponível de forma geral para os clientes do Wiz Code no final de 2025 e ainda não alcança essa profundidade ou maturidade.
Onde o SAST baseado em regras termina, a Code Security Audit do Aikido continua. Lançada em 2026, utiliza agentes de raciocínio de nível de pentest que leem o código-fonte diretamente e seguem a lógica entre ficheiros, serviços e repositórios para detetar falhas que os padrões não conseguem descrever, tais como controle de acesso quebrado, IDORs, escales de privilégios e bypasses de lógica de negócio em várias etapas. Não requer qualquer ambiente de staging nem alvo em direto, sendo executado em codebases difíceis de testar em tempo real, posicionando-o o Aikido entre o SAST e um pentest completo. Nos testes iniciais, detetou cerca de 70% a 80% do que um pentest completo descobre por aproximadamente um décimo do custo, com uma mediana de cerca de 25 problemas por codebase e nenhuma auditoria a terminar limpa. O mesmo motor de raciocínio alimenta a Deep PR Review, que lê cada pull request com o contexto completo do codebase e sinaliza problemas verificados antes de serem fundidos, permitindo detetar falhas lógicas quando a sua correção é mais económica. O SAST do Wiz Code baseia-se na varredura de repositórios e PRs baseada em regras, sem qualquer camada de raciocínio equivalente para esta classe de vulnerabilidade.
As dependências são o local onde se esconde a maior parte do risco real. O SCA do Aikido foi concebido para expor apenas o que é explorável. A reachability analysis ao nível das funções confirma se uma função vulnerável é efetivamente chamada no código antes de emitir um alerta, e a análise de impacto de atualização verifica se uma correção irá quebrar o build antes de propor uma, assegurando que os pull requests abertos são seguros para fusão e não apenas tecnicamente mais recentes. O Wiz Code depende do seu sensor de runtime para adicionar o contexto de reachability, sendo a sua remediação de dependências mais leve.
A outra metade do risco de dependências é o malware, e não apenas as CVEs conhecidas, sendo aqui que entra o Aikido Intel. O Intel é o feed de ameaças de código aberto em tempo real do Aikido. Monitoriza mais de 4 milhões de pacotes de código aberto em npm, PyPI, Packagist e outros registos, combinando análise estática, sandboxing, raciocínio de IA e revisão humana para sinalizar a maioria dos pacotes maliciosos no espaço de oito minutos após o lançamento. No segundo trimestre de 2026, analisou cerca de 7,5 milhões de versões de pacotes e confirmou 19 500 maliciosas, detetando também vulnerabilidades não divulgadas que nunca recebem uma CVE. Esse feed alimenta diretamente o SCA do Aikido e conta com a confiança necessária para proteger o Packagist (o registo PHP), onde os pacotes sinalizados são bloqueados no momento da instalação. O Wiz Code analisa os pacotes presentes nos repositórios, mas não executa um feed em direto nos próprios registos.
Através do AI AutoTriage e da reachability analysis, o Aikido filtra as CVEs não exploráveis e exibe apenas as vulnerabilidades que são efetivamente chamáveis no código, reduzindo os falsos positivos em até 95%, para que os programadores dediquem o seu tempo a problemas reais. Faz isto diretamente a partir do código, sem necessidade de implementar agentes para análise, enquanto o Wiz Code recorre a um agente de runtime separado (o sensor da Wiz) para obter o contexto subjacente à sua análise mais básica.
Quando algo necessita de correção, o AI AutoFix do Aikido abre pull requests com a alteração já escrita. Para descobertas de SAST, erros de configuração de IaC e vulnerabilidades em containers, analisa primeiro as alterações que quebram a compatibilidade e, em seguida, propõe PRs prontos a fundir com atualizações seguras integradas. A Wiz adicionou remediação assistida por IA ao seu SAST em 2025, mas as comparações independentes efetuadas até 2026 continuam a reportar que o seu AutoFix está limitado à branch principal em muitas configurações, o que dificulta a utilização em fluxos de trabalho de pull requests e torna-o mais eficaz em atualizações de dependências do que em correções que abrangem SAST, IaC e containers.
A detecção de segredos do Aikido vai além da simples deteção. Verifica se um segredo divulgado continua ativo, mapeia as permissões que concede, suporta rebaixamentos automáticos e bloqueia segredos antes de chegarem ao histórico de commits através da proteção pré-commit. O Wiz Code encontra segredos hardcoded, mas fica-se por aí.
Para compradores empresariais, a governação resiste à avaliação. O Aikido disponibiliza SAML SSO com Okta, Microsoft Entra ID, Google Workspace e JumpCloud, controle de acesso baseado em papéis com perfis de acesso SAML, imposição de políticas em CI/CD capazes de bloquear pull requests com base em regras de severidade e uma API de registo de atividades integrável no seu SIEM. Possui certificações SOC 2 Type II, ISO 27001:2022 e ISO 42001, gere a segurança de forma centralizada em várias organizações Git e contas cloud, e disponibiliza um scanner local para equipas cujos códigos-fonte não podem sair da sua rede. A correlação do Wiz Code apenas funciona dentro da plataforma Wiz mais ampla e direciona o trabalho de conformidade para uma ferramenta GRC separada.
Esta base empresarial não implica um processo de integração moroso. Pode colocar o Aikido a funcionar em cerca de 10 minutos através de uma aplicação GitHub ou CLI, sendo o Aikido Pro comercializado de forma transparente por aproximadamente 15 mil dólares por ano para 20 utilizadores, um valor acessível sem necessidade de falar com a equipa de vendas. O Wiz Code exige a plataforma Wiz mais ampla e um ciclo de vendas empresarial, rondando habitualmente mais de 100 mil dólares por ano com base num modelo de preços de infraestrutura que varia consoante a sua pegada na cloud.
Principais Recursos
- DAST nativa e segurança de API integrada no fluxo de trabalho do programador. Testes REST e GraphQL, DAST autenticada e proteção de firewall em runtime detetam o que a análise estática não alcança, sendo executados em CI e pull requests em vez de funcionarem como um exercício ofensivo isolado. A Wiz adicionou testes dinâmicos nativos em 2026 através do seu atacante Red Agent e do Wiz ASM, mas estes encontram-se na plataforma Wiz mais ampla e são mais recentes do que uma DAST integrada no fluxo de trabalho.
- Automação de conformidade integrada. Verificações pré-configuradas para ISO 27001, SOC 2, NIST, PCI, HIPAA, DORA e NIS2, com integração direta com Vanta, Drata e Secureframe. O Wiz Code remete-o para uma plataforma GRC separada.
- Análise mais rápida. Em benchmarks executados por clientes em três grandes repositórios de código aberto, as execuções combinadas de SAST e SCA do Aikido superam as execuções exclusivamente SAST do Wiz Code, efetuando a varredura do Jellyfish em 12 segundos em comparação com 36, e do Grafana em 61 segundos contra 115.
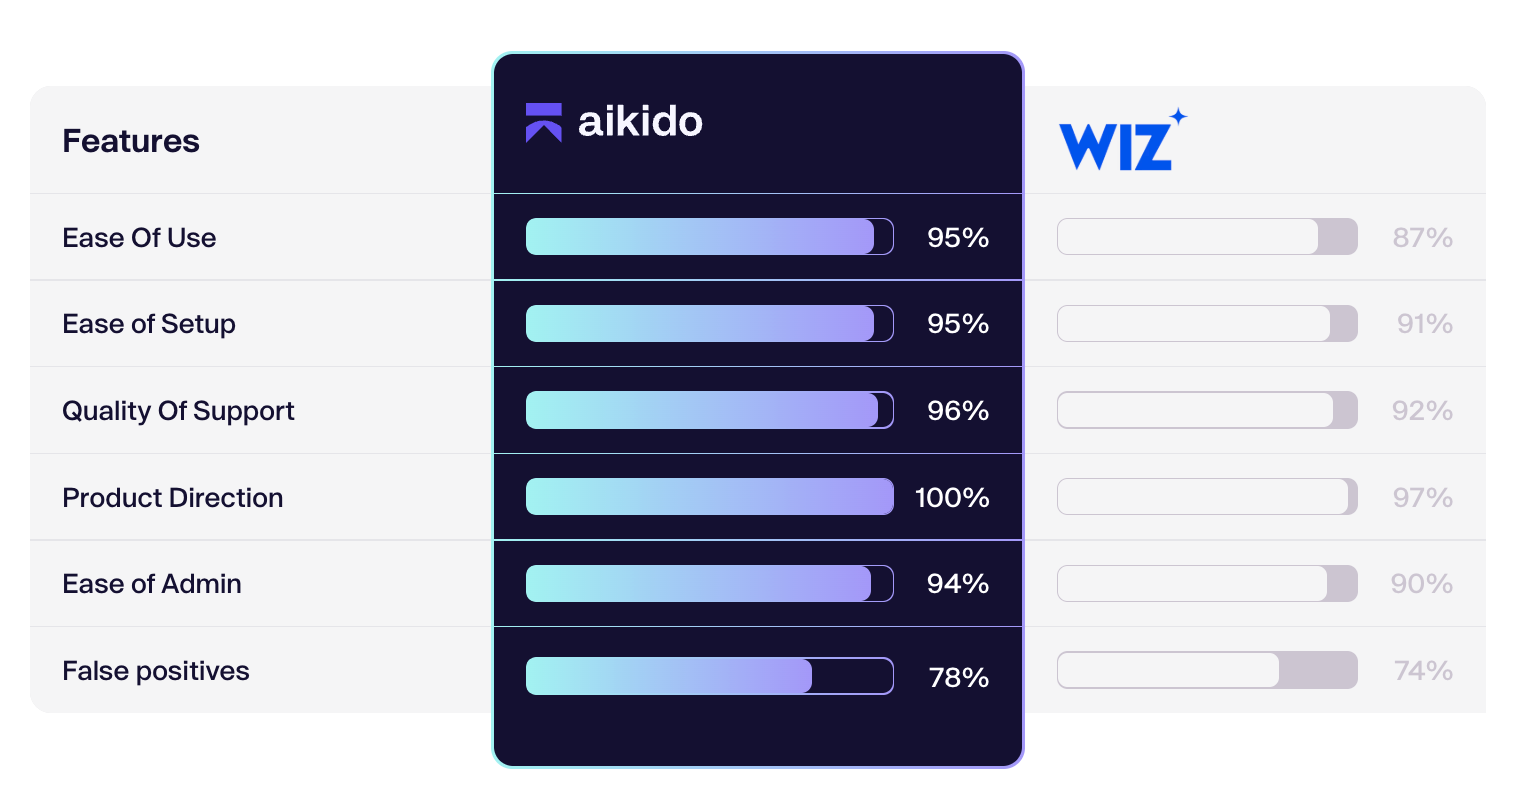
Uma empresa que testou ambas as ferramentas disse: "Testamos o Wiz Code ao mesmo tempo que o Aikido. Foi mais difícil de configurar do que o Aikido.” O Aikido se destacou por ser uma opção forte em todos os aspectos, e não pesou no bolso.
Ao contrário de outras alternativas de segurança de código, o Aikido também oferece pentest de IA, entregando a profundidade de um teste de penetração manual sem o tempo de resposta de semanas e os custos adicionais.
Aikido Security vs. Wiz Code: Comparativo de Recursos
Principais Recursos
- AI AutoTriage e Reachability analysis reduzem falsos positivos
- AI AutoFix gera PRs para vulnerabilidades de SAST, IaC e Container com atualizações seguras mínimas
- SAST, SCA, DAST, Secrets, IaC, Container, CSPM, tudo em uma única plataforma
- Proteção em tempo de execução através de um firewall incorporado no aplicativo para bloqueio de ameaças em tempo real
- Detecção de malware para arquivos carregados e dependências
- Mapeamento de conformidade para mais de 10 frameworks com integração de ferramentas GRC
- Pentest de IA agentivo para encontrar vulnerabilidades complexas
Snyk
Plataforma focada em SCA com recursos de segurança de contêineres estabelecidos
A Snyk começou como uma alternativa 'developer-first' às plataformas para equipes de segurança, como Checkmarx e Veracode, e esse foco inicial impulsionou sua popularidade. Ela mantém um banco de dados que cobre vulnerabilidades de código aberto. A varredura de segurança de contêineres e Kubernetes está disponível, juntamente com a análise de IaC para Terraform, CloudFormation e manifestos Kubernetes.
Para apoiar os desenvolvedores, o DeepCode AI da Snyk gera sugestões de correção para algumas vulnerabilidades de código. Ela também possui integrações IDE para VS Code, IntelliJ, Eclipse e Visual Studio, e realiza varreduras diretamente em ambientes de desenvolvimento, em vez de exigir uma infraestrutura centralizada como o Wiz Code.
Infelizmente, após seu sucesso inicial, a Snyk pivotou para fechar alguns negócios e cresceu por meio de aquisições, e... isso se reflete. O plugin IDE é pesado e desacelera os ambientes de desenvolvimento. A plataforma parece um conjunto de ferramentas separadas com integrações desajeitadas (especialmente com o Jira, que não sincroniza corretamente) e múltiplas UIs para aprender. Em vez de permitir que os desenvolvedores corrijam problemas diretamente, a Snyk exige a criação de um ticket Jira para tudo. O produto inunda os desenvolvedores com falsos positivos porque não possui filtragem inteligente, e o Reachability analysis está disponível apenas em planos de nível superior.
A Snyk não possui segurança na nuvem e, assim como o Wiz Code, não inclui DAST, então você terá que adquirir várias ferramentas diferentes para obter uma cobertura de segurança abrangente. Os preços se tornam rapidamente caros por meio de níveis baseados em recursos e add-ons para CI/CD, acesso a API e relatórios. A cobertura empresarial completa pode exceder US$ 50 mil anualmente, e você precisa gastar pelo menos US$ 20 mil para obter suporte humano. Pontos a considerar se você estiver pensando na Snyk.
Recursos:
- SCA com banco de dados de vulnerabilidades cobrindo mais de 1 milhão de pacotes de código aberto
- DeepCode AI para sugestões de correção automatizadas
- Varredura de segurança de contêineres e Kubernetes
- Segurança de IaC para Terraform, CloudFormation, manifestos Kubernetes
- Integrações IDE (VS Code, IntelliJ, Eclipse, Visual Studio)
- Conformidade de licenças e gerenciamento de políticas
Checkmarx
Plataforma de segurança de aplicações com raízes legadas no local (on-premises)
A Checkmarx atua no setor do SAST desde 2006, tendo construído a sua reputação com base numa inspeção profunda de código para indústrias reguladas, como a financeira, a da saúde e o setor público, onde as trilhas de auditoria detalhadas eram mais importantes do que a velocidade de varredura. Abrange uma ampla gama de linguagens, incluindo Java, C#, JavaScript, TypeScript, Python, C/C++, PHP, Ruby, Go e COBOL, e a sua análise de caminhos exploráveis rastreia o modo como um atacante poderia aceder a uma função vulnerável a partir de dados inseridos pelo utilizador. Para equipas cujo principal requisito seja a profundidade e a evidência de conformidade, esse legado continua a ser uma verdadeira vantagem.
O produto também evoluiu em relação à ferramenta descrita nos artigos mais antigos. O Checkmarx One reúne agora SAST, SCA, IaC, API, DAST e segurança de containers numa única camada ASPM que correlaciona e desduplica descobertas entre tipos de varredura. A DAST faz agora parte dessa plataforma, em vez de ser um produto totalmente à parte, e a família de agentes de IA Checkmarx One Assist adiciona uma triagem que utiliza a reachability e a explorabilidade para reduzir o ruído, além de uma remediação capaz de abrir pull requests de correção prontos para revisão para determinados tipos de vulnerabilidade. Os plugins de IDE para VS Code, IntelliJ, Cursor e outros apresentam descobertas antes de o código ser submetido (committed). Se a sua última avaliação do Checkmarx remonta ao motor on-prem, a maioria dessas lacunas já foi colmatada.
O que não mudou foi a natureza da decisão de compra. A Checkmarx está a migrar os clientes do seu motor on-prem para o Checkmarx One, pelo que os utilizadores on-prem têm uma migração a planear ou um momento para ponderar alternativas. O preço é cotado por programador contribuinte, com custos adicionais para módulos avançados; por conseguinte, a "plataforma única" continua a apresentar-se como um conjunto de capacidades licenciadas separadamente, e conhecer o valor total exige uma conversa com a equipa de vendas em detrimento de uma consulta pública numa página web. A remediação por IA é genuinamente nova e regida por design: útil, mas limitada a descobertas elegíveis e não a tudo o que sinaliza.
Em comparação direta com o Wiz Code, o contraste segue o sentido oposto ao da maioria desta lista. O Checkmarx apresenta uma profundidade muito superior em segurança de aplicações em comparação com a varredura de código leve e recentemente adicionada do Wiz Code. O que não faz é a segurança de posture na cloud: não existe equivalente ao Security Graph da Wiz que associe descobertas à infraestrutura cloud em direto. Escolher entre ambos resume-se habitualmente a determinar se o seu problema real reside na profundidade da aplicação ou no contexto da cloud.
Principais Recursos
- SAST com suporte alargado a linguagens (mais de 25 linguagens) e análise de caminhos exploráveis
- SCA para vulnerabilidades de dependência e conformidade de licenças
- DAST, API, IaC e segurança de contêineres unificados no Checkmarx One (módulos licenciados separadamente)
- Checkmarx One Assist: triagem por IA com recurso a reachability e exploitability, com PRs de remediação para achados elegíveis
- Correção e desduplicação ASPM em vários tipos de análise
- Formação de programadores Codebashing e plugins IDE (VS Code, IntelliJ, Cursor e mais)
GitHub Advanced Security (GHAS)
Varredura de segurança nativa para equipes de desenvolvimento focadas no GitHub
Se sua equipe utiliza o GitHub, o GHAS oferece a vantagem de nunca precisar sair desse ambiente, sendo uma alternativa leve a outras plataformas de segurança de código. Para algumas organizações, o GHAS vem incluído no acordo GitHub Enterprise, tornando-o gratuito. Nesse caso, o GHAS é uma boa opção para equipes que estão começando com segurança, pois não há processo de onboarding ou login separado para iniciar. Em termos de capacidades, ele abrange especificamente SAST e SCA, realizando a varredura de código próprio e de terceiros.
O GitHub Advanced Security oferece uma boa base de feedback em tempo real durante o desenvolvimento, varredura de código, varredura de segredos e revisões de dependência. Ele utiliza o Dependabot para gerenciamento de dependências – uma ferramenta de código aberto que se integra nativamente aos repositórios GitHub, automatizando pull requests e patches com configuração mínima. Em geral, o GHAS é mais fácil de ser adotado por desenvolvedores do que as alternativas.
Mas, é claro, o GHAS só funciona se você estiver no GitHub. Então, se você usa GitLab, Bitbucket ou Azure DevOps (que tanto o Wiz Code quanto o Aikido Security suportam), você não terá essa sorte. Não há capacidade DAST, gerenciamento de postura de segurança na Cloud, nem varredura de infraestrutura (você precisará de outra ferramenta para verificar seus templates Terraform ou CloudFormation em busca de configurações incorretas). O Wiz oferece varredura de Cloud e infraestrutura em seu produto CNAPP.
Embora o Dependabot lide com atualizações de dependência, ele é bastante básico em comparação com ferramentas SCA dedicadas. O CodeQL, motor de análise semântica do GitHub, permite escrever consultas de segurança personalizadas em sua linguagem de consulta. No entanto, ele pode atingir o tempo limite em grandes repositórios após uma ou duas horas, o que se torna um problema para empresas com grandes bases de código.
E, assim como o Wiz Code, o GHAS não oferece triage de IA ou Reachability analysis, então você precisa revisar manualmente cada alerta para descobrir o que realmente importa.
Principais Recursos
- CodeQL para análise SAST semântica com consultas personalizadas
- Dependabot para atualizações de dependência automatizadas
- Varredura de segredos com proteção de push
- Integração nativa de PR mostra descobertas em linha com as alterações de código
- Regras de Auto-triage personalizadas para alertas do Dependabot
- Painel de segurança dentro do GitHub
Leitura Adicional:
Alternativas ao GitHub Advanced Security
Mend.io
SCA de nível empresarial e gerenciamento de conformidade de licenças
O Mend, anteriormente WhiteSource, foca exclusivamente em dependências de código aberto com uma análise mais profunda do que o SCA do Wiz Code. O Mend oferece análise avançada de grafo de dependência e rastreamento de vulnerabilidades transitivas, além de gerenciamento de risco de licenças e aplicação de políticas.
A Reachability analysis do Mend identifica quais dependências vulneráveis são realmente chamadas em seu código, filtrando riscos teóricos que nunca são executados na prática. Ele também possui um motor de remediação que calcula atualizações seguras mínimas para evitar breaking changes, utilizando uma estratégia de 'Pacote Menos Vulnerável' que avalia toda a árvore de dependências em vez de simplesmente atualizar para a versão mais recente.
O Mend é uma ferramenta focada e de propósito único que varre apenas dependências, não código proprietário, então você precisa de várias ferramentas separadas para SAST para cobrir o básico. Com seu foco restrito, o Mend não oferece segurança na nuvem ou correlação de infraestrutura como o Security Graph do Wiz Code. E, assim como o Wiz, não há capacidade DAST. A varredura de Container é limitada à análise de dependência, em vez de segurança completa de imagem.
As organizações ainda precisam de outras ferramentas para varredura de código, DAST e segurança na nuvem, tornando o Mend uma solução pontual em vez de ser capaz de resolver muitas de suas necessidades de segurança. E o modelo de precificação baseado em uso pode se tornar caro, especialmente considerando que ele cobre apenas uma fatia estreita da sua segurança. Algumas equipes procuram alternativas ao Mend se precisam de mais do que SCA.
Principais Recursos
- SCA com banco de dados de mais de 200M de componentes de código aberto
- Conformidade de licenças e aplicação de políticas
- Reachability analysis para filtrar vulnerabilidades não exploráveis
- Segurança da cadeia de suprimentos e mapeamento de grafo de dependência
- Pull requests automatizados para atualizações de dependência
- Integração com fluxos de trabalho jurídicos e de conformidade
Veracode
Análise binária e relatórios de conformidade para indústrias regulamentadas
A Veracode é uma participante de longa data na varredura de segurança, tendo sido lançada nos dias da era waterfall em 2006, assim como a Checkmarx. Sua aposta técnica foi a varredura binária, analisando aplicativos compilados em vez de código-fonte. Na época, isso resolvia um problema real, pois a varredura de aplicativos C e C++ envolvia a inspeção tanto do código-fonte quanto dos binários compilados para realizar uma análise de taint confiável. A Veracode foi revolucionária para sua época ao lançar um produto hospedado na Cloud, o que significava que os clientes podiam fazer upload de builds para análise sem instalar mais infraestrutura local (Para referência, a AWS foi lançada no mesmo ano, e a computação em nuvem não fazia parte do vernáculo comum).
A Veracode, devido ao seu foco em binários, pode analisar aplicativos compilados sem acesso ao código-fonte (o Wiz Code exige o código-fonte). Também é desenvolvida para criar documentação amigável para auditorias em setores regulamentados, como finanças, saúde e governo. A Veracode inclui testes dinâmicos e oferece análise manual por especialistas em segurança, além de sua varredura automatizada (o que o Wiz Code não faz).
Infelizmente, o que era inovador em 2006 não é realmente apropriado para fluxos de trabalho CI/CD (ou outras práticas de software modernas). O modelo de upload e espera da Veracode leva horas a dias para apresentar resultados. A Veracode faz a varredura de aplicativos isoladamente, sem qualquer contexto de segurança na nuvem ou correlação de infraestrutura, e a interface é voltada para analistas de segurança com integração IDE mínima.
A Veracode também restringe o acesso ao produto, com meses de configuração antes mesmo de você conseguir encontrar a primeira vulnerabilidade com ele (a empresa exige, de forma bizarra, um questionário de compatibilidade antes de permitir o teste). E, ao contrário de algumas outras alternativas ao Wiz na lista, a Veracode não oferece AI AutoTriage ou Reachability analysis, e o AI AutoFix está disponível apenas para algumas linguagens. E, assim como o Wiz, o preço é oculto e caro.
Principais Recursos
- Análise SAST de binários e bytecode sem código-fonte
- DAST para Testes Dinâmicos de Segurança de Aplicações
- SCA para varredura de vulnerabilidades de dependência
- Relatórios de conformidade para SOC 2, PCI DSS, HIPAA
- Ambiente sandbox para análise segura de código
- Opções de testes de penetração com assistência humana
- Aplicação de políticas e automação de fluxo de trabalho
Leitura Adicional: Alternativas à Veracode
Qual alternativa ao Wiz Code é a ideal para você?
A Aikido Security oferece a alternativa mais forte ao Wiz Code, combinando cobertura, eficiência de custos e experiência de desenvolvimento. A Aikido disponibiliza SAST, SCA, DAST, IaC, contêineres, CSPM, secrets, malware e testes de API numa única plataforma, com AI AutoTriage e Reachability analysis para reduzir falsos positivos, além do AI Autofix, que abre PRs prontas para intercalar (merge) para problemas de SAST, IaC e contêineres. Outra opção que vale a pena mencionar é a GitHub Advanced Security, uma escolha sólida para equipas centradas no GitHub que pretendem segurança de código sem sair do seu fluxo de trabalho atual, embora cubra apenas repositórios do GitHub.
As organizações que utilizam o Wiz para segurança na nuvem podem manter o Wiz para CSPM, substituindo o Wiz Code pelo Aikido para obter uma segurança de código mais profunda e DAST executado no fluxo de trabalho de desenvolvimento, com preços transparentes baseados em postos de trabalho (seats) em vez de custos baseados na infraestrutura. O Wiz entretanto adicionou os seus próprios testes dinâmicos nativos através do Red Agent, mas trata-se de uma capacidade mais recente a nível de plataforma; assim, a vantagem da Aikido assenta na cobertura numa única plataforma nativa de desenvolvimento, na adequação ao fluxo de trabalho e no preço, e não na falta de DAST por parte do Wiz. Se a sua organização não faz parte do ecossistema Wiz, a Aikido evita que tenha de adquirir a plataforma mais ampla.
Perguntas Frequentes (FAQ)
1. O Wiz Code é uma ferramenta de segurança de código autônoma?
Não. O Wiz Code é uma extensão da plataforma de segurança na nuvem (CNAPP) da Wiz. Ele não pode ser adquirido ou usado independentemente do Wiz Cloud. Seus recursos de Security Graph e correlação funcionam apenas dentro do ecossistema Wiz mais amplo, que geralmente é precificado com base no uso da infraestrutura de nuvem, e não em licenças de desenvolvedor. Se você procura uma plataforma AppSec autônoma focada puramente em fluxos de trabalho de desenvolvedores, ferramentas como Aikido Security, Snyk ou GitHub Advanced Security podem ser mais adequadas.
2. O Wiz Code inclui DAST ou testes de segurança de API?
Não. O Wiz Code não oferece DAST nativo (Testes Dinâmicos de Segurança de Aplicações) ou fuzzing de API. Organizações que precisam de detecção de vulnerabilidades em tempo de execução, varredura autenticada ou testes de segurança de API devem integrar ferramentas de terceiros. Alternativas como Aikido Security, Checkmarx (add-on) e Veracode fornecem recursos DAST, enquanto a maioria dos outros concorrentes do Wiz Code se concentra apenas em análise estática (SAST/SCA).
3. Como o Wiz Code se compara à Aikido Security?
O Wiz Code é cloud-first e adiciona SAST, SCA, Secrets e varredura IaC leves à sua plataforma CNAPP. No entanto, ele carece de DAST, Reachability analysis, AutoFix nativo para PRs e integrações developer-first como proteção pré-commit. A Aikido Security oferece cobertura mais ampla em uma única plataforma, incluindo SAST, SCA, DAST, segurança de API, IaC, Containers, CSPM, Secrets com liveness checks, e triagem e AutoFix impulsionados por IA, enquanto se integra diretamente em IDEs, fluxos de trabalho de PR e pipelines CI/CD. Para equipes que priorizam a experiência do desenvolvedor e a segurança Shift Left, a Aikido é geralmente a opção mais robusta.
4. Por que as equipes procuram alternativas ao Wiz Code?
As equipes geralmente procuram alternativas ao Wiz Code porque:
- O Wiz Code carece de DAST nativo e testes de segurança de API
- Falsos positivos exigem triagem manual
- AutoFix é limitado e não é nativo de PR em muitas configurações
- Varredura de segredos apenas detecta vazamentos sem validar sua atividade
- O preço depende do tamanho da infraestrutura Cloud, muitas vezes excedendo US$ 100 mil anualmente
Organizações que buscam fluxos de trabalho developer-first, priorização impulsionada por IA, preços transparentes e cobertura completa do SDLC frequentemente avaliam alternativas como Aikido Security, Snyk, ou GitHub Advanced Security.


