

Em algum lugar no seu histórico do Git, uma credencial está escondida onde não deveria estar. Os próprios dados do GitHub mostram mais de 39 milhões de Secrets vazados na plataforma somente em 2024, e o desenvolvimento assistido por IA está apenas impulsionando esse número. Mais código está sendo escrito, mais rápido, com menos revisão, e os desenvolvedores rotineiramente ignoram os avisos de IA sobre credenciais hardcoded para manter o ritmo. Uma vez que uma credencial chega a um repositório público, bots podem encontrá-la e explorá-la em minutos.
Ferramentas de varredura de Secrets existem para encontrar o que não deveria estar lá, mas a categoria mudou no último ano. A varredura de eficiência de token estabeleceu um novo padrão de precisão que as ferramentas baseadas em entropia não alcançaram, a validação em tempo real passou de rara para esperada, e há um novo líder open-source. Este guia aborda o que funciona agora e o que ficou para trás.
TL;DR
Aikido Security é a escolha se você deseja detecção de segredos como parte de uma plataforma de segurança completa. Ele executa o engine Betterleaks para detecção e o agrupa com SAST, SCA, pentest de IA, varredura de contêineres e segurança na nuvem de ponta em um único console. Betterleaks é a escolha se você deseja o scanner open-source mais robusto que você pode executar por conta própria. Construído pelo autor original do Gitleaks, ele substitui a entropia pela varredura de eficiência de token (98,6% de recall vs 70,4% no CredData) e adiciona validação configurável que confirma se uma credencial está realmente ativa.
O que são ferramentas de varredura de Secrets?
Ferramentas de varredura de Secrets buscam em código, configurações, histórico do Git e pipelines de CI por senhas, chaves de API ou outros dados sensíveis que possam ter sido acidentalmente expostos. Elas combinam a correspondência de padrões contra formatos de credenciais conhecidos (por exemplo, uma chave AWS tem um prefixo reconhecível) com filtragem estatística para capturar credenciais que não correspondem a um padrão conhecido.
Como escolher a ferramenta de varredura de Secrets certa
Alguns pontos realmente importam ao escolher uma:
- Lógica de validação: O scanner confirma se um Secret detectado está ativo, ou apenas sinaliza o padrão? As melhores implementações permitem que você configure as regras de validação, em vez de hardcoding de quais tipos de credenciais são verificados.
- Filtragem: Como o scanner decide quais strings candidatas são realmente Secrets? A filtragem baseada em entropia perde cerca de 30% dos Secrets reais e produz mais falsos positivos. A varredura de eficiência de token, a triagem de IA e a lógica de padrão específica do provedor reduzem essa lacuna de forma diferente.
- Licença e custo: Open-source MIT é o mais leve. AGPL possui obrigações de redistribuição. A precificação comercial varia de por desenvolvedor a por committer e vendas empresariais.
Principais ferramentas de varredura de Secrets para 2025
Aqui está uma comparação rápida das principais ferramentas de varredura de Secrets por validação, filtragem e custo.
1. Aikido Security
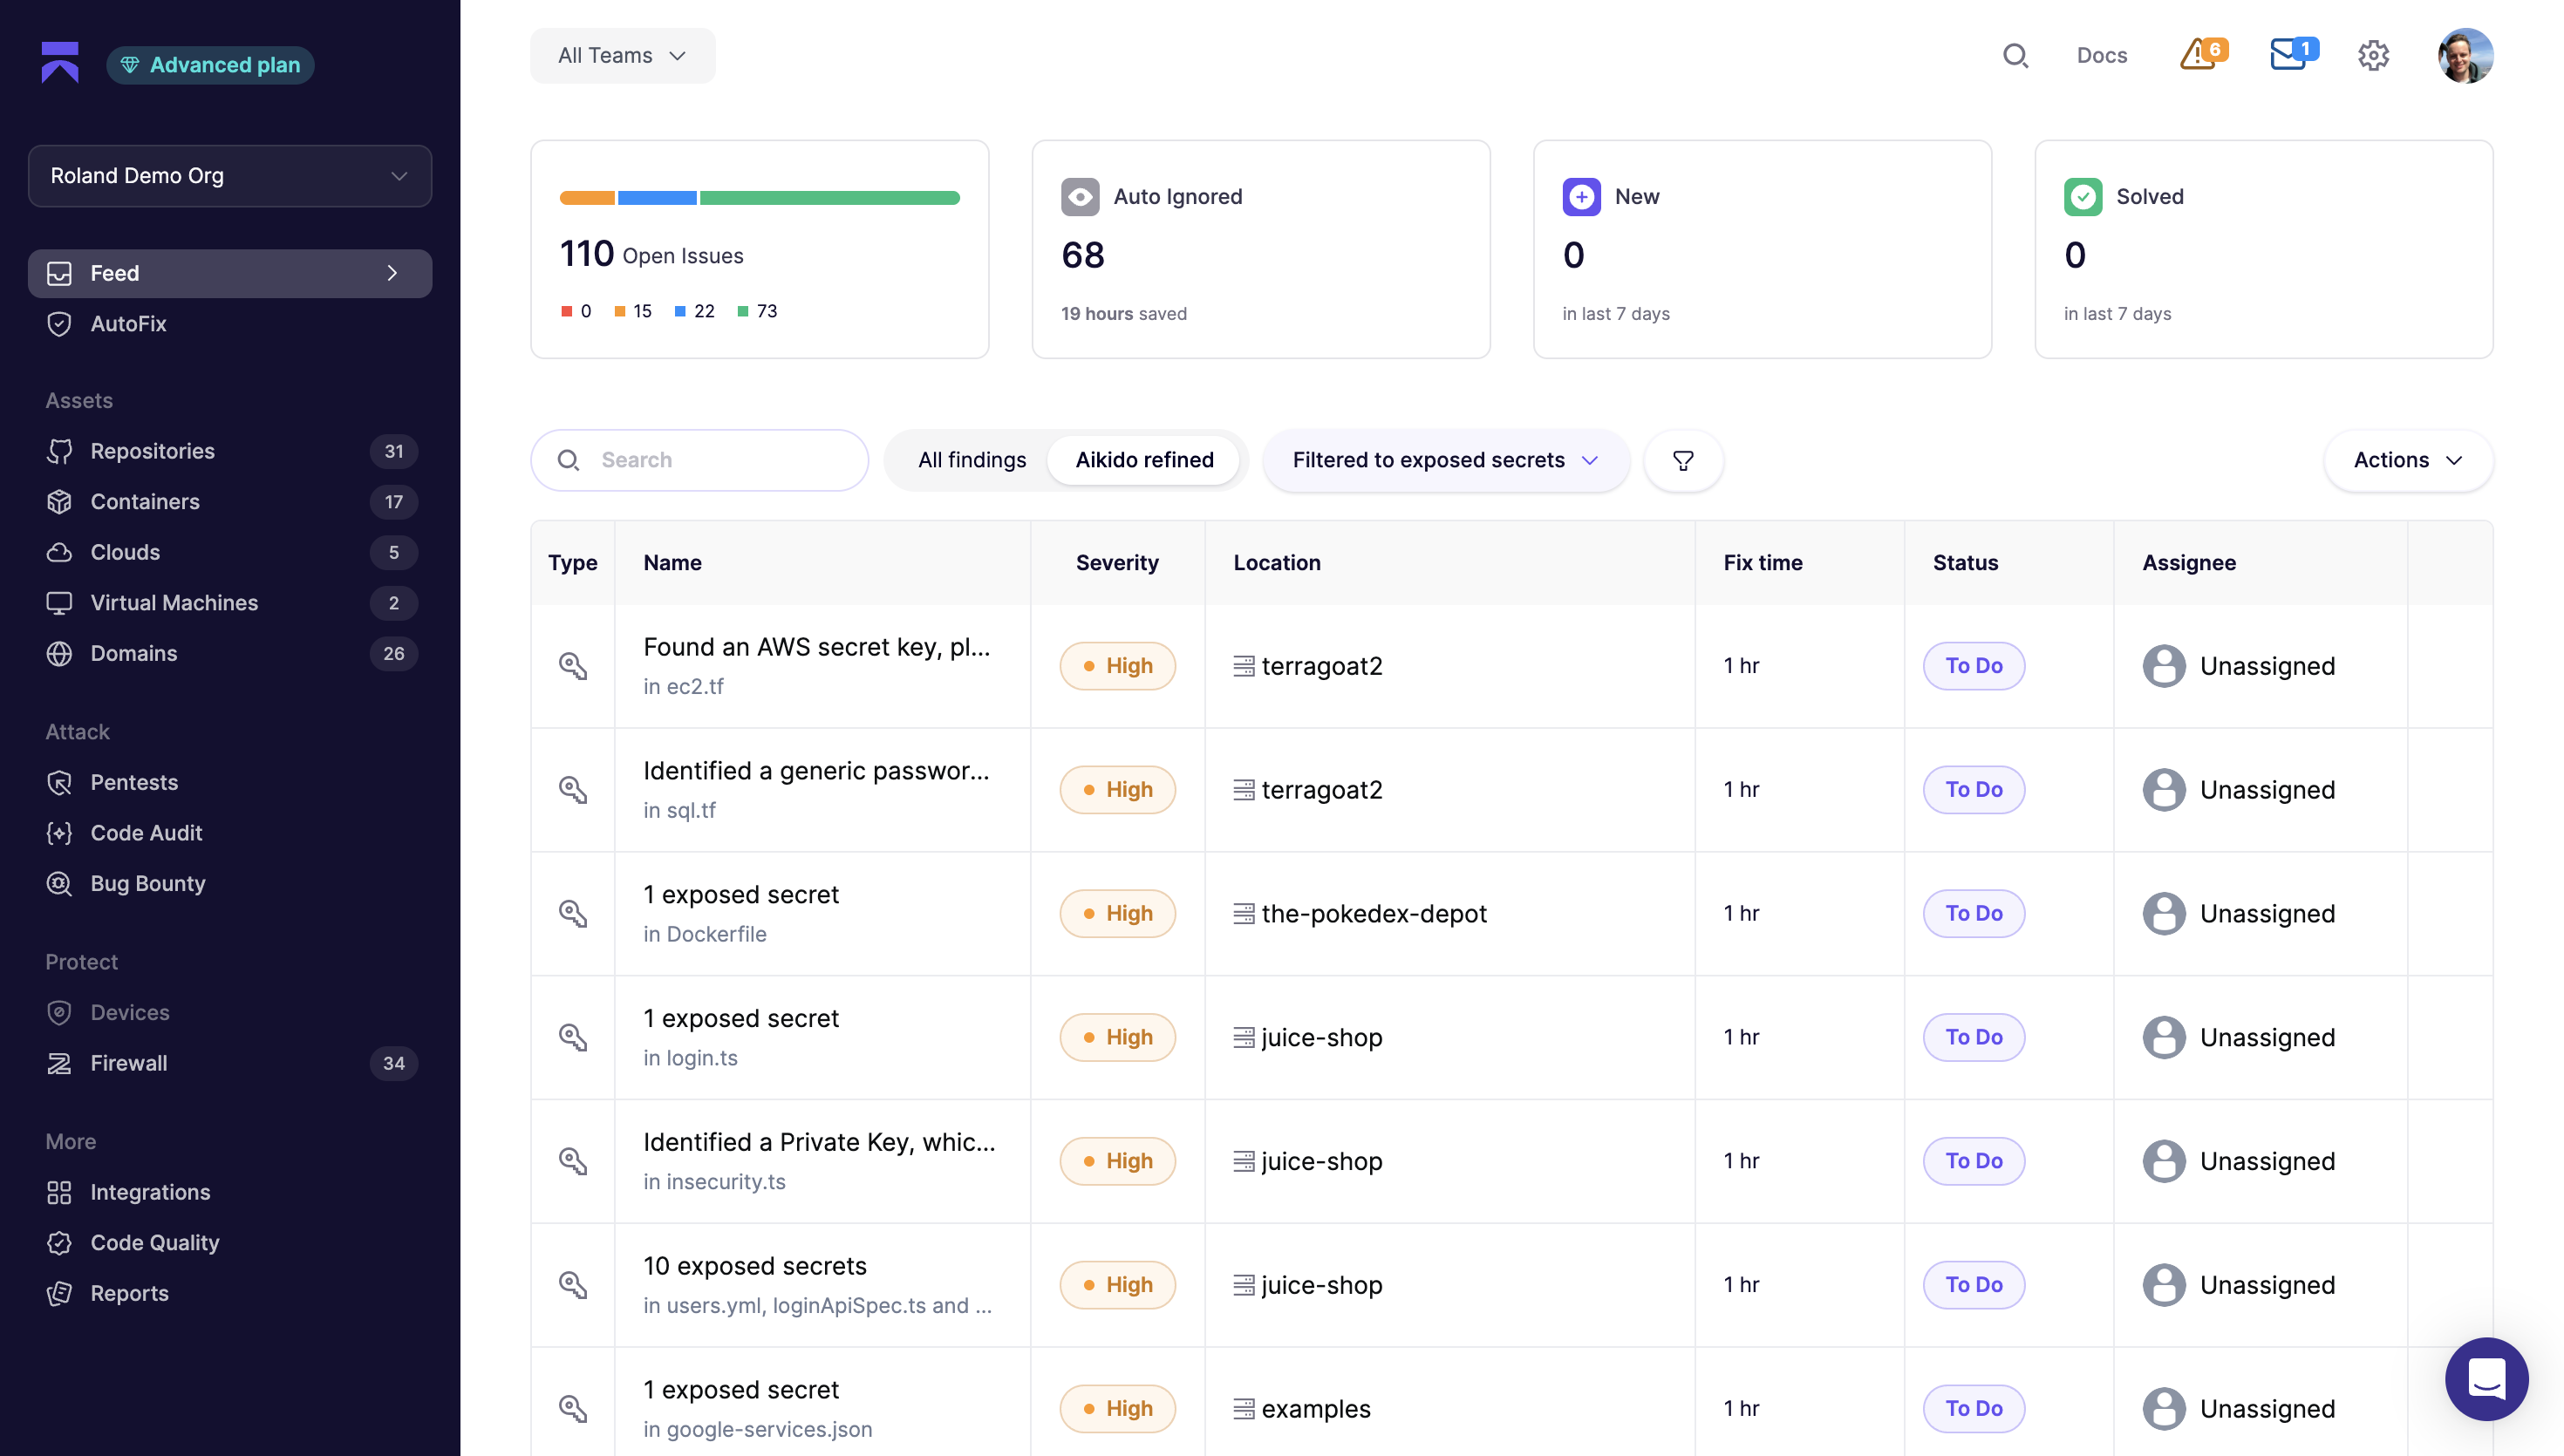
A detecção de Secrets da Aikido Security faz parte de uma plataforma de segurança mais ampla, e não de uma ferramenta autônoma. Ela verifica repositórios de código e histórico do Git em busca de credenciais expostas, apresenta as descobertas diretamente na IDE e se integra a pipelines de CI para capturar Secrets antes que o código seja mesclado ou implantado. A detecção de vivacidade verifica se uma credencial sinalizada ainda está ativa antes de chegar a um desenvolvedor. A plataforma utiliza o motor de detecção Betterleaks, o que significa que o Aikido herda a abordagem de eficiência de token (98,6% de recall vs 70,4% para entropia no CredData) e validação configurável, em vez de depender apenas da correspondência de padrões.
Onde a Aikido Security difere de uma ferramenta autônoma é no escopo. A detecção de Secrets está ao lado de SAST, SCA, pentest de IA, Proteção de Dispositivos, segurança de IaC, segurança de imagens de Container e gerenciamento de postura de segurança na Cloud em uma plataforma completa. A consolidação reduz o número de integrações a serem gerenciadas e mantém as descobertas em um só lugar. Também significa que você não está dependendo de um único mantenedor de código aberto para tempo de atividade ou atualizações.
Principais recursos:
- Motor Betterleaks integrado para varredura de eficiência de token e validação configurável, gerenciado para você.
- Detecção de vivacidade verifica se as credenciais expostas ainda estão ativas, para que os desenvolvedores vejam apenas as descobertas relevantes.
- Integração com IDE, CI e Git com bloqueio pré-commit, para que os Secrets sejam detectados antes de serem mesclados.
- Varredura opcional do histórico do Git para encontrar credenciais em commits, branches e tags antigos.
- AutoFix abre PRs para remover Secrets hardcoded e atualiza variáveis CI/CD automaticamente.
- Cobertura em SAST, SCA, IaC, varredura de imagens de contêiner, DAST, pentest de IA, Proteção de Dispositivos e postura de Cloud no mesmo console.
- Relatórios prontos para conformidade para SOC 2, ISO 27001 e outros frameworks, com o registro de auditoria em vigor.
Ideal para: Equipes que buscam segurança abrangente com sobrecarga mínima. Aikido é particularmente valioso para organizações que precisam de varredura de Secrets como parte de um programa de segurança mais amplo, e não como uma ferramenta isolada.
Preço: Tier gratuito disponível com limites generosos, seguido por preços transparentes por desenvolvedor que incluem todos os recursos de segurança, não apenas a varredura de Secrets.
{{cta}}
2. Betterleaks
Betterleaks é o sucessor direto do Gitleaks, desenvolvido pelo mesmo autor. Zach Rice escreveu as primeiras linhas do Gitleaks em 2018, viu-o crescer para dezenas de milhões de downloads e tornar-se o scanner de Secrets de código aberto padrão, então perdeu o controle total sobre o repo e o nome. Ele iniciou o Betterleaks no início de 2026 com a ambição de construir o melhor scanner de Secrets de código aberto. É licenciado sob MIT, governado de forma independente, patrocinado pela Aikido sem depender dela, e mantido por Rice ao lado de outros três engenheiros com experiência na Red Hat, Amazon e RBC.
É também um substituto direto para o Gitleaks. Flags CLI e arquivos de configuração existentes funcionam sem modificação, então a troca é uma substituição binária em vez de um projeto de migração. O que você obtém com essa troca é uma detecção materialmente melhor, validação em tempo real na camada de código aberto e um projeto ativamente mantido. A troca não custa nada, e as configurações existentes do Gitleaks funcionam inalteradas.
Principais recursos:
- Varredura de Eficiência de Token usa tokenização BPE para medir quão "rara" ou não-humana uma string é, permitindo filtrar Secrets candidatos.
- Validação configurável. Regras escritas em Common Expression Language disparam requisições HTTP contra credenciais detectadas para confirmar se ainda estão ativas.
- Substituto direto para Gitleaks. Flags CLI e configurações existentes funcionam inalteradas.
- Detecção de Secrets duplamente e triplamente codificados: uma técnica comum de ofuscação que a maioria dos scanners não detecta.
Ideal para: Desenvolvedores e pequenas equipes que precisam de prevenção rápida e precisa no momento do commit e na CI, e equipes que já usam Gitleaks e desejam melhor detecção sem alterar seu fluxo de trabalho.
Preço: Gratuito, MIT.
3. Gitleaks
Zach Rice lançou o Gitleaks em 2018 como um projeto paralelo, viu-o crescer para dezenas de milhões de downloads, o scanner de Secrets mais "estrelado" no GitHub, e a escolha padrão em programas de segurança em empresas como GitLab e Red Hat. Por muito tempo, era simplesmente o que se usava.
A atualização honesta para 2026 é que o desenvolvimento ativo avançou consideravelmente. Patches de segurança ainda são lançados para o Gitleaks, mas novos recursos e atualizações de detectores foram transferidos para o Betterleaks. Rice se juntou à Truffle Security em 2023, onde seu foco mudou para o TruffleHog, e ele tem sido transparente sobre não ter mais controle total sobre o repo e o nome do Gitleaks. Ele iniciou o Betterleaks no início de 2026 como o sucessor direto, e é a escolha natural para quem busca migrar. Ele tem o mesmo autor, CLI e configurações retrocompatíveis, detecção materialmente melhor e validação em tempo real na camada de código aberto.
Principais recursos:
- Varredura de repositório Git e histórico com regras para centenas de tipos de credenciais.
- Detecção baseada em entropia para credenciais que não correspondem a padrões conhecidos.
- Integração CLI e CI incluindo GitHub Actions, GitLab CI e hooks de pré-commit.
- Regras de detecção configuráveis via arquivos de configuração TOML.
- Ampla adoção no ecossistema com dezenas de milhões de downloads e playbooks existentes em toda a indústria.
Pontos problemáticos: A filtragem baseada em entropia atinge cerca de 70,4% de recall em relação ao benchmark CredData, o que significa que aproximadamente um terço dos Secrets reais escapa. Não há validação, então cada descoberta requer triagem manual para determinar se a credencial está realmente ativa. O desenvolvimento do projeto diminuiu, e o autor original agora mantém o Betterleaks como o sucessor ativo.
Ideal para: Instalações existentes do Gitleaks que funcionam e ainda não precisam ser alteradas.
Preço: Gratuito, MIT.
4. GitGuardian
GitGuardian é uma plataforma dedicada de segurança de Secrets com governança madura de identidade não-humana (NHI) ao seu lado. A qualidade da detecção é alta, os fluxos de trabalho de NHI são bem desenvolvidos, e os fluxos de remediação são construídos para equipes que gerenciam Secrets como um programa de segurança por si só, em vez de um tipo de descoberta entre muitos.
Principais recursos:
- Análise profunda do histórico Git pode escanear todo o histórico do seu repositório para encontrar Secrets em commits antigos.
- Classificação avançada de Secrets vai além da detecção simples para categorizar Secrets por tipo, nível de sensibilidade e impacto potencial.
- Resposta automatizada a incidentes fluxos de trabalho podem acionar a rotação de Secrets, enviar alertas para equipes de segurança e criar tickets com etapas detalhadas de remediação. Para certos serviços, GitGuardian pode revogar automaticamente credenciais expostas.
- Dashboard de conformidade fornece relatórios prontos para auditoria mostrando a cobertura de detecção de Secrets, tempos de resposta a incidentes e métricas de conformidade com políticas. Isso é particularmente valioso para empresas que precisam demonstrar controles de segurança.
- Educação de desenvolvedores recursos ajudam as equipes a entender por que certos padrões são sinalizados como Secrets e fornecem treinamento para prevenir futuras exposições.
Pontos problemáticos: GitGuardian não cobre SAST, SCA, IaC, varredura de Container, ou postura de Cloud na mesma plataforma, então equipes que precisam dessas capacidades acabam executando múltiplas ferramentas em paralelo. O preço é gratuito para menos de 25 desenvolvedores, mas muda para um modelo por desenvolvedor acima disso, o que pode ser difícil de justificar além do restante de uma stack de AppSec à medida que as equipes crescem. A detecção também ainda é baseada em entropia, em vez de baseada em eficiência de token, o que significa mais ajustes para reduzir falsos positivos do que uma ferramenta como Betterleaks exige de imediato.
Ideal para: Equipes de segurança que gerenciam a governança de Secrets e NHI como um programa dedicado, com seus próprios responsáveis e orçamento.
Preço: Modelo freemium com varredura limitada, tiers pagos baseados na contagem de repositórios e recursos avançados.
5. GitHub Advanced Security
GitHub Advanced Security oferece varredura de segredos nativa para repositórios GitHub, tornando-o a escolha natural para equipes com grande investimento no ecossistema GitHub. A profundidade da integração é um ponto forte, já que é construído diretamente na plataforma.
Principais recursos:
- Integração nativa com GitHub significa que os resultados da varredura de Secrets aparecem diretamente na aba de segurança do seu repositório, em pull requests, e podem acionar fluxos de trabalho do GitHub Actions. Nenhuma ferramenta externa ou autenticação adicional é necessária.
- Proteção de push bloqueia commits contendo Secrets conhecidos antes que sejam enviados, incluindo Secrets codificados em base64 por padrão desde outubro de 2025.
- Verificações de validade para provedores suportados confirmam se uma credencial detectada ainda está ativa. Integrações com parceiros como AWS, Google Cloud, Microsoft Azure e dezenas de outros significam que os provedores são notificados automaticamente e podem revogar credenciais expostas.
Pontos problemáticos: A Proteção de Secrets do GitHub funciona apenas em repositórios hospedados no GitHub. Se você hospeda código no GitLab, Bitbucket, Azure DevOps ou qualquer sistema que não seja o GitHub, ela não se aplica. A remediação é baseada em campanhas, sem autofix para Secrets. Uma segurança de código mais abrangente requer o GitHub Code Security como um add-on pago separado e, desde abril de 2025, ambos são cobrados como assinaturas por committer, além de um plano GitHub existente, o que aumenta o custo para equipes que precisam de ambos.
Ideal para: Equipes usando GitHub Enterprise que desejam recursos de segurança abrangentes com zero dependências externas. Particularmente valioso para organizações que priorizam manter suas ferramentas de segurança dentro do ecossistema de sua plataforma existente.
Preço: Incluído nas assinaturas do GitHub Enterprise, pago por repositório para recursos individuais em outros planos.
6. Spectral
Spectral começou como uma startup independente de segurança para desenvolvedores antes que a Check Point a adquirisse em 2022 e a incorporasse à plataforma CloudGuard. Ela cobre varredura de segredos juntamente com IaC e SCA, e oferece SPEQL, uma linguagem de consulta baseada em YAML para escrever e compartilhar detectores personalizados sem modificar o motor principal.
Principais recursos:
- Detectores personalizados SPEQL permitem que as equipes definam seus próprios padrões de Secrets e regras de detecção em YAML, com mais de 2.000 detectores integrados disponíveis de imediato.
- Varredura multiambiente abrange repositórios de código, pipelines CI/CD, registros de Container, configurações de Cloud e até mesmo ambientes de runtime.
- Policy-as-Code permite que as equipes definam regras personalizadas para o tratamento de Secrets, incluindo exceções para contextos específicos, níveis de severidade baseados no ambiente e fluxos de trabalho de remediação automatizada.
- Integração DevOps inclui plugins para ferramentas populares como Jenkins, GitLab CI, Azure DevOps e Kubernetes. Spectral pode escanear imagens de Container, Helm charts e templates de infrastructure-as-code.
- Triagem colaborativa oferece recursos que ajudam as equipes de segurança e desenvolvimento a trabalhar juntas na remediação de Secrets, com atribuição clara de responsabilidade e rastreamento de progresso.
Pontos problemáticos: Spectral foca na detecção em vez da validação, portanto, confirmar se uma credencial sinalizada ainda está ativa requer uma etapa separada no fluxo de trabalho. A filtragem depende de correspondência de padrões e regras SPEQL personalizadas, em vez do tipo de abordagem estatística que reduz significativamente o ruído. Preços e suporte passam pelo processo de vendas corporativas da Check Point, o que é uma experiência de compra diferente dos modelos de autoatendimento oferecidos pela maioria das outras ferramentas nesta lista. E desde a aquisição, o ritmo da inovação voltada para desenvolvedores tem refletido o foco mais amplo da Check Point em segurança de rede, o que levanta uma questão justa sobre se o roadmap acompanhará o ritmo do restante da categoria.
Ideal para: Equipes DevOps que precisam de gerenciamento de políticas sofisticado e desejam reduzir a sobrecarga operacional de gerenciar Secrets em implantações complexas e multiambiente.
Preços: Preços baseados em contato, focados em clientes empresariais com complexidade de infraestrutura significativa.
7. TruffleHog
TruffleHog é um scanner de Secrets de código aberto que oferece verificação de credenciais em tempo real em mais de 800 tipos de detectores. Ele chama a API do provedor para confirmar se um Secret sinalizado ainda funciona, o que é importante porque a maioria das credenciais em commits antigos já expirou. TruffleHog informa quais não expiraram, reduzindo significativamente a fila de remediação.
Principais recursos:
- Verificação de credenciais em tempo real em mais de 800 tipos suportados. Chamadas de API confirmam se um Secret detectado ainda está ativo antes de chegar a um desenvolvedor.
- Varredura multiorigem além do Git. TruffleHog abrange buckets S3, imagens Docker, Slack, Jira, Confluence e organizações GitHub e GitLab, incluindo comentários de PR e issues.
- Detecção baseada em entropia detecta credenciais que não correspondem a padrões conhecidos.
- Análise do histórico Git pode escanear históricos completos de repositórios para encontrar Secrets em commits antigos, branches e tags.
- Integrações personalizadas são possíveis, uma vez que o código-fonte está disponível. As organizações podem estender o TruffleHog para lidar com formatos de Secrets proprietários ou integrar com sistemas internos.
Pontos problemáticos: A filtragem baseada em entropia produz mais ruído do que abordagens de eficiência de token como Betterleaks, o que significa mais ajustes para manter os falsos positivos gerenciáveis. Tipos de credenciais genéricas e personalizadas não são detectados por padrão, o que é uma lacuna para equipes com serviços internos. Não há dashboards, fluxos de trabalho de supressão ou trilhas de auditoria sem o TruffleHog Enterprise. E a licença AGPL-3.0 cria obrigações de redistribuição se você modificar e distribuir a ferramenta, o que vale a pena verificar com o departamento jurídico antes de ir para produção.
Ideal para: Equipes que desejam verificação de credenciais em tempo real em fontes além do Git, incluindo ferramentas de colaboração e armazenamento em Cloud, e que se sentem confortáveis com a licença AGPL.
Preços: Gratuito e de código aberto sob AGPL-3.0. TruffleHog Enterprise é baseado em cotação.
Melhores ferramentas de varredura de segredos para desenvolvedores
Desenvolvedores precisam de ferramentas de varredura de Secrets que se encaixem naturalmente em seu fluxo de trabalho de codificação, sem criar atrito ou desacelerar o desenvolvimento. As melhores ferramentas focadas no desenvolvedor fornecem feedback imediato, orientação clara e podem ser facilmente integradas às práticas diárias de desenvolvimento.
O que os desenvolvedores devem procurar:
- Integração com IDE para feedback em tempo real enquanto você codifica
- Hooks pré-commit para capturar Secrets antes que sejam commitados
- Mensagens de erro claras e acionáveis que explicam o que foi encontrado e como corrigir.
- Baixas taxas de falsos positivos para evitar a fadiga de alertas
- Configuração fácil que não exige configuração extensa
Principais escolhas para desenvolvedores:
Aikido Security é a melhor escolha se você deseja detecção de segredos na IDE e no pipeline de CI sem gerenciá-la separadamente do restante da sua cobertura de segurança. O motor Betterleaks lida com a detecção, o AutoTriage filtra o ruído antes que ele chegue a um desenvolvedor, e cada alerta inclui contexto explicando por que uma descoberta é importante.
Betterleaks é a melhor opção para uma substituição direta do Gitleaks. Obtenha uma detecção materialmente melhor e execute-o em diretórios, arquivos, repositórios e arquivos sem configuração extra. Um binário Go, sem dependências, sem malabarismos de configuração.
Melhores ferramentas de secret scanning para empresas
Ambientes empresariais adicionam uma camada de requisitos que ferramentas para pequenas equipes nem sempre conseguem lidar, como milhares de repositórios, controle de acesso baseado em função, logs de auditoria para conformidade, aplicação de políticas no nível da organização e integrações com sistemas SIEM e de tickets. A precisão da detecção ainda é importante, mas a governança é onde a decisão de compra é tomada.
Requisitos corporativos:
- Escalabilidade para lidar com milhares de repositórios e milhões de commits
- Controle de acesso baseado em função para gerenciar quem pode ver e responder a diferentes tipos de Secrets
- Log de auditoria para demonstrações de conformidade e investigação de incidentes
- Aplicação de políticas para bloquear ou remediar automaticamente certos tipos de exposições de Secrets
- Integração com ferramentas de segurança existentes, sistemas SIEM e plataformas de ticketing
Principais escolhas corporativas:
Aikido Security para visibilidade completa em todos os repositórios, com as equipes de desenvolvimento responsáveis pela remediação em seu próprio contexto. Pontuação de risco automatizada, remediação em lote e relatórios de conformidade com SOC 2, ISO 27001 e outros frameworks. O motor Betterleaks lida com a detecção, com a postura de segurança mais ampla na mesma console.
GitGuardian quando a governança de Secrets e identidade não humana (NHI) é um programa próprio, com proprietários dedicados e demandas de auditoria. Os fluxos de trabalho de resposta a incidentes e as integrações de provedores de identidade foram construídos para esse comprador.
TruffleHog Enterprise para equipes de segurança que precisam de verificação de credenciais em tempo real no mais amplo conjunto de fontes, incluindo as não-Git, como S3, Slack, Jira e Confluence.
Melhores ferramentas de detecção de segredos de código aberto
Scanners de código aberto oferecem a capacidade de auditar a lógica de detecção, estendê-la para seus próprios sistemas e executá-la em qualquer lugar sem negociar um contrato. Eles também tendem a ser os motores dentro de produtos comerciais, o que é exatamente o caso do Betterleaks rodando por trás do Aikido.
Projetos líderes:
Betterleaks é por onde começar em 2026. Governança independente, licença MIT, mantido por quatro engenheiros de segurança, patrocinado pela Aikido sem ser dependente dela. O Token Efficiency Scanning atinge 98,6% de recall no CredData (contra 70,4% para entropia), a validação baseada em CEL confirma se as descobertas estão ativas, e é um substituto direto para o Gitleaks. O mesmo motor de detecção roda dentro do Aikido Security em produção, o que significa que o código de código aberto obtém uso sério no mundo real.
TruffleHog é um cavalo de batalha para verificação em tempo real e cobertura de fontes além do Git. Mais de 800 tipos de credenciais suportados com verificação de API, além de varredura em S3, Docker, Slack, Jira e Confluence. AGPL-3.0, o que vale a pena verificar com o departamento jurídico se você planeja modificar e redistribuir.
Gitleaks ainda roda em inúmeros pipelines de CI e funciona bem para o que se propõe. Apenas saiba que seu autor original passou a construir o Betterleaks, e o projeto desacelerou.


