

A escolha entre SonarQube e Semgrep resume-se, normalmente, a saber se pretende uma ferramenta que avalie a qualidade de toda a sua base de código ou uma que detete padrões inseguros com regras que consiga realmente compreender. Se fizer a escolha errada, ficará com lacunas na cobertura, terá de adicionar uma segunda ferramenta mais tarde ou ficará com uma fila de alertas que ninguém tem tempo para analisar.
Este artigo compara o SonarQube e o Semgrep em termos do que os distingue na prática, da forma como detetam problemas, da forma como se integram na integração contínua (CI), da velocidade de execução, do âmbito de cobertura e do custo, para que possa determinar qual deles se adequa melhor à forma como a sua equipa lança as versões.
Resposta curta. O SonarQube destaca-se pela qualidade do código, com a segurança incluída. O Semgrep destaca-se pela segurança rápida e baseada em regras, que pode ser personalizada. Nenhum dos dois, por si só, abrange muito mais do que o seu código-fonte, e é aí que entra uma plataforma como oAikido Security.
TL;DR
Aikido A Security reúne a análise da qualidade do código do SonarQubee a deteção baseada em padrões do Semgrepnuma única plataforma de segurança de software, acrescentando ainda um motor de IA e de acessibilidade que indica quais as descobertas que são verdadeiramente exploráveis.
Essa combinação colmata as lacunas que cada ferramenta deixa por si só, nomeadamente a cobertura parcial e a triagem manual e morosa. Obtém-se uma cobertura que vai do código à nuvem, com menos falsos positivos e uma triagem mais rápida para os programadores.
Aikido é modular, pelo que pode começar com um produto, seja ele SAST, SCA, IaCou qualidade do código, e ative mais funcionalidades à medida que as suas necessidades forem aumentando. O seu motor « SAST » funciona no Opengrep, o motor de código aberto Aikido criado através de um fork Semgrep após a alteração da licença do Semgrepem 2024, para que a comunidade de código aberto mantivesse um motor de análise estática com licença livre.
Comparação Rápida de Recursos: SonarQube vs Semgrep vs Aikido Security
O que é SonarQube?
SonarQube é uma plataforma contínua de qualidade de código que também realiza a verificação de segurança ( Testes de segurança de aplicações estáticas). Começou por ser uma forma de detetar erros e «code smells» e, com o tempo, passou a incluir a cobertura de segurança para problemas comuns, tais como o « Top 10 OWASP » e o « secrets » codificado. Os programadores apreciam a sua interface web simples e a forma como se integra nos fluxos de trabalho existentes.
No final de 2024, a Sonar renomeou os seus produtos, pelo que agora irá encontrar SonarQube Server para o servidor de análise auto-hospedado, SonarQube Cloud para o serviço hospedado, SonarQube Community Build para a edição gratuita auto-hospedada e SonarQube para o IDE, o plugin de editor que antes se chamava SonarLint.
O Sonar também alargou a sua cobertura de segurança. O complemento pago «Advanced Security», desenvolvido com base na aquisição da Tidelift pelo Sonar, inclui a funcionalidade « análise de composição de software », juntamente com um modo avançado de « SAST » que acompanha o fluxo de dados que entra e sai de bibliotecas de terceiros, para detetar problemas que ultrapassam os limites das dependências.
O que o « SonarQube » faz bem
- Combina a análise de segurança estática com verificações da qualidade do código
- Fornece feedback em tempo real no editor através de um SonarQube e para o IDE
- Suporta uma vasta gama de idiomas
- Integra-se com plataformas comuns de CI/CD, como o Jenkins e o GitHub Actions
- Conta com um forte apoio da comunidade e documentação abrangente
Onde fica aquém
- Pode gerar falsos positivos que necessitam de revisão
- Continua a centrar-se na qualidade do código, sendo a segurança uma segunda camada
- A profundidade das regras de segurança varia consoante a linguagem
- Abrange as dependências (SCA) apenas através do complemento pago «Advanced Security»
- Não oferece testes dinâmicos (DAST) nem proteção em tempo de execução
- Requer infraestrutura para o funcionamento e a manutenção quando alojado no próprio servidor
- Utiliza um modelo de licenciamento baseado no número de linhas de código, o que se torna dispendioso para bases de código de grande dimensão
O que é Semgrep?
Semgrep é uma ferramenta de análise estática de código aberto centrada na segurança do código. Apelidada de «grep semântico», procura padrões vulneráveis utilizando regras que se assemelham ao próprio código-fonte, em vez de expressões regulares complexas. As equipas recorrem a ela para detetar problemas como injeção de SQL e credenciais codificadas, e apreciam a flexibilidade que lhes permite expandi-la com as suas próprias regras.
Semgrep evoluiu de um único motor de código aberto para uma plataforma modular. A vertente comercial está organizada em « Semgrep » (Código) em SAST, « Semgrep » (Cadeia de Abastecimento) para a gestão de riscos de dependências em reachability analysis e « Semgrep » (Secrets ) para a deteção de credenciais em , com o « Semgrep Assistant» a adicionar triagem por IA e sugestões de correções. O motor gratuito continua a ser executado a partir da linha de comandos, enquanto o «Pro Engine» adiciona análise entre ficheiros nos planos pagos.
O que o « Semgrep » faz bem
- Inclui regras da comunidade e permite-lhe criar as suas próprias regras rapidamente
- Integra-se perfeitamente nos fluxos de trabalho de CI/CD e do Git
- Utiliza uma sintaxe de regras que se assemelha ao código que pretende corresponder
- É gratuito no início, para que as equipas possam começar a reforçar a segurança de imediato
Onde fica aquém
- Pode gerar um grande número de alertas que necessitam de ajuste
- Tem uma curva de aprendizagem assim que se começa a escrever regras personalizadas
- Limita o motor gratuito à análise de um único ficheiro, reservando o fluxo de dados entre ficheiros para o motor Pro
- Centra-se no código-fonte, pelo que a cobertura mais aprofundada e os painéis de controlo estão disponíveis apenas nos produtos pagos
- Não oferece testes dinâmicos (DAST) nem monitorização do estado de segurança na nuvem (CSPM)
- Permite a colaboração em equipa e a gestão centralizada nos planos pagos
Comparação Recurso por Recurso
Capacidades de análise de segurança
Tanto o SonarQube como o Semgrep são, essencialmente, analisadores estáticos que examinam o código-fonte à procura de erros e problemas de segurança, e nenhum deles realiza testes dinâmicos. Com o SonarQube, o trabalho de segurança abrange o Top 10 OWASP e a deteção de segredos, além de analisar também a infraestrutura como código, tudo isto a par das suas verificações de qualidade do código. Identifica problemas como injeção de SQL e cross-site scripting no código-fonte e classifica muitas detecções como «Security Hotspots» para que sejam analisadas por uma pessoa, em vez de as classificar diretamente como vulnerabilidades. O Semgrep baseia-se nos seus padrões de regras, pelo que deteta uma vasta gama de problemas quando existe uma regra e o seu conjunto de regras da comunidade é abrangente; no entanto, tudo o que não for abrangido por uma regra não é reportado, a menos que o utilizador crie a regra. Ambas protegem bem o código-fonte e requerem ferramentas adicionais para uma cobertura completa, o que leva muitas equipas a optar por uma plataforma como oAikido Security.
Integração e fluxo de trabalho de CI/CD
Ambas as ferramentas adaptam-se bem aos fluxos de trabalho de desenvolvimento. O SonarQube oferece plug-ins de CI/CD para o Jenkins, Azure DevOps, GitHub Actions e GitLab CI, e as equipas costumam integrar o seu «quality gate» no pipeline, de modo a que a compilação falhe quando surgem novos problemas críticos, com um painel web para analisar os resultados. O Semgrep fornece uma CLI leve que se integra facilmente nos pipelines, com GitHub Actions prontos a usar e guias de CI, para que os programadores vejam o feedback de segurança ao lado do código que estão a rever. Ambos integram-se no editor para feedback em tempo real: SonarQube através de SonarQube para IDE e Semgrep através das suas extensões de editor. SonarQube aposta numa interface centralizada, enquanto Semgrep se orienta para a linha de comandos e o git.
Precisão e desempenho
Semgrep é rápido. O seu motor de correspondência de padrões analisa código a uma velocidade de cerca de 20 000 a 100 000 linhas por segundo por regra, muito mais rápido do que o SonarQube, que, segundo relatos, atinge cerca de 400 linhas por segundo para conjuntos de regras típicos. A contrapartida é o volume, uma vez que o amplo conjunto de regras do Semgreppode gerar muitos alertas logo à partida, nem todos exploráveis, pelo que as equipas dedicam tempo a afinar os resultados. A análise do SonarQube tende a ser mais lenta e pesada, e uma execução completa pode demorar vários minutos, dependendo do tamanho da base de código, em parte devido às suas métricas de qualidade mais aprofundadas e à sobrecarga de enviar resultados para o servidor. No que diz respeito à precisão, o SonarQube apresenta um conjunto de regras mais selecionado, concebido para limitar o ruído e separar as vulnerabilidades confirmadas dos «Security Hotspots», o que significa um número total menor de problemas reportados, mas a possibilidade de algo escapar que esteja fora das suas regras. Em suma, o SonarQube privilegia a precisão, enquanto o Semgrep privilegia a recuperação, e a escolha certa depende de se prefere ajustar uma ferramenta com mais ruído ou arriscar lacunas numa ferramenta mais silenciosa. O Aikido Security opera no lado oposto desse compromisso, utilizando a sua IA e o seu motor de acessibilidade para revelar as descobertas que são verdadeiramente exploráveis.
Âmbito e cobertura
- Suporte a linguagens. Ambos abrangem uma vasta gama de linguagens. O SonarQube suporta um vasto conjunto de linguagens nas suas edições, incluindo Java, C#, JavaScript e Python, e o Semgrep também suporta um conjunto vasto e em crescimento, incluindo Go, Rust, Kotlin, Swift e formatos de configuração como os Dockerfiles. (Nota do editor: o artigo publicado refere «mais de 10» e «mais de 15», ambos valores subestimados. Consulte o número atual publicado por cada fornecedor nos seus próprios sites.)
- Tipos de problemas e profundidade. Para além das linguagens, o SonarQube vai além da segurança e abrange a qualidade do código, proporcionando uma visão mais completa do estado do código, enquanto o Semgrep mantém o foco na segurança e na deteção de erros, não avaliando a facilidade de manutenção nem a dívida técnica. Por si só, a análise profunda do fluxo de dados interprocedimental do SAST, uma ferramenta empresarial de grande porte, também não o faz.
- Para além do código-fonte. Ambos centram-se, em primeiro lugar, no código-fonte das aplicações, e as suas versões livres e abertas não abrangem, de forma nativa, imagens do tipo « container », dependências ou o ambiente de execução. No que diz respeito às versões pagas, o produto «Supply Chain» da Semgrepacrescenta cobertura de dependências e o complemento «Advanced Security» da SonarQubeacrescenta SCA.
Experiência do desenvolvedor
- Interface do utilizador. O SonarQube disponibiliza um painel de controlo web bem concebido, onde os programadores e os responsáveis podem pesquisar problemas por gravidade e tipo e acompanhar métricas ao longo do tempo, com o estado do controlo de qualidade e orientações para a correção associadas a cada problema detetado. A ferramenta de código aberto do Semgrepé executada a partir da linha de comandos e apresenta os resultados em formato JSON, o que se adequa a programadores individuais e a pequenas equipas; no entanto, as equipas de maior dimensão costumam preferir o painel de controlo central incluído na plataforma paga.
- Integração no fluxo de trabalho. Ambas as ferramentas visam facilitar a vida dos programadores. Cada uma integra-se no editor e ambas anotam os pedidos de pull: SonarQube adiciona comentários e resumos, enquanto Semgrep deixa comentários nas diferenças de código relativas a violações das regras. Esse feedback integrado mantém as verificações de segurança e qualidade no contexto durante a revisão, em vez de serem tratadas como algo secundário.
- Personalização e afinação. O Semgrep simplifica a criação de regras personalizadas, com regras escritas em YAML cujos padrões se assemelham ao código que se pretende encontrar; assim, uma equipa pode codificar um padrão interno ou uma falha específica da empresa em poucos minutos, e o sistema suporta a correção automática definida pelo utilizador para alguns padrões. O SonarQube é mais difícil de ampliar, uma vez que escrever regras personalizadas implica frequentemente Java e árvores de sintaxe abstratas; por isso, a maioria das equipas opta por ativar ou desativar as regras integradas do Sonar, em vez de escrever as suas próprias. SonarQube permite que as equipas ajustem os níveis de gravidade das regras e os limiares de controlo de qualidade, bem como suprimam falsos positivos, mas não corrige automaticamente o código, limitando-se a fornecer orientações para a correção.
- Implementação e manutenção. A configuração do SonarQube pode ser mais complexa quando hospedado localmente, uma vez que implica a gestão de um servidor e, muitas vezes, de uma base de dados separada, sendo que as opções na nuvem permitem reduzir os custos operacionais, embora a um custo mais elevado. A manutenção abrange atualizações do servidor, gestão de acesso e a atualização dos analisadores, e o Sonar disponibiliza documentação abrangente e uma vasta base de conhecimento. O Semgrep é rápido de iniciar, instala-se como um único binário CLI e funciona localmente ou em CI, com um componente de servidor opcional apenas se utilizar a plataforma Semgrep . A sua manutenção consiste principalmente em manter os conjuntos de regras atualizados, o que é simples, uma vez que as regras são versionadas e distribuídas através do registo.
Conformidade e relatórios
SonarQubeO nível Enterprise oferece relatórios de portfólio e funcionalidades de governação, sendo possível mapear as suas regras para requisitos de conformidade e gerar relatórios para os auditores. O Semgrep não fornece relatórios de conformidade de forma predefinida, embora seja possível aplicar regras mapeadas para normas como a « Top 10 OWASP » ou diretrizes de codificação segura.
Frequência de lançamento e atualizações
Semgrep é lançado rapidamente, muitas vezes várias vezes por mês, e as suas regras são atualizadas com frequência e lançadas independentemente da ferramenta, pelo que as equipas podem adotar novas verificações rapidamente e responder a vulnerabilidades recém-divulgadas. O SonarQube segue um ciclo mais lento e estruturado, com versões principais lançadas algumas vezes por ano e atualizações de regras geralmente incluídas nos lançamentos, o que pode atrasar o acesso a novas verificações.
Preços
Com o SonarQube, a versão Community Build é gratuita e auto-hospedada, mas grande parte do trabalho de segurança avançada, da análise mais aprofundada, do suporte adicional a linguagens de programação e da governação empresarial está disponível nas edições pagas, incluindo o complemento Advanced Security. Os preços do Sonar baseiam-se no número de linhas de código analisadas, o que pode ser difícil de prever e torna-se dispendioso para bases de código de grande dimensão.
Semgrep mantém um motor de linha de comandos gratuito e aberto, bem como regras da comunidade, sem qualquer custo, independentemente da dimensão da base de código. A sua plataforma paga funciona agora com um sistema de preços por níveis, com um nível «Teams» que inclui os seus produtos «Code», «Supply Chain» e « Secrets », juntamente com o «AI Assistant», e cujo preço começa em cerca de 30 a 40 dólares por colaborador por mês, e um nível «Enterprise» com preços personalizados. O nível gratuito limita a utilização a um pequeno número de colaboradores e repositórios, pelo que as equipas em crescimento tendem a migrar para o nível «Teams».
Em suma, os custos do SonarQube podem aumentar à medida que as bases de código crescem e a plataforma implica a manutenção de infraestruturas, enquanto o Semgrep tem um custo inicial baixo ou é gratuito e transfere os custos para um modelo por colaborador no que diz respeito aos seus produtos avançados.
Aikido oferece um modelo de preços mais simples e previsível, com um plano gratuito e preços que se mantêm mais fáceis de prever à medida que a sua base de código cresce.
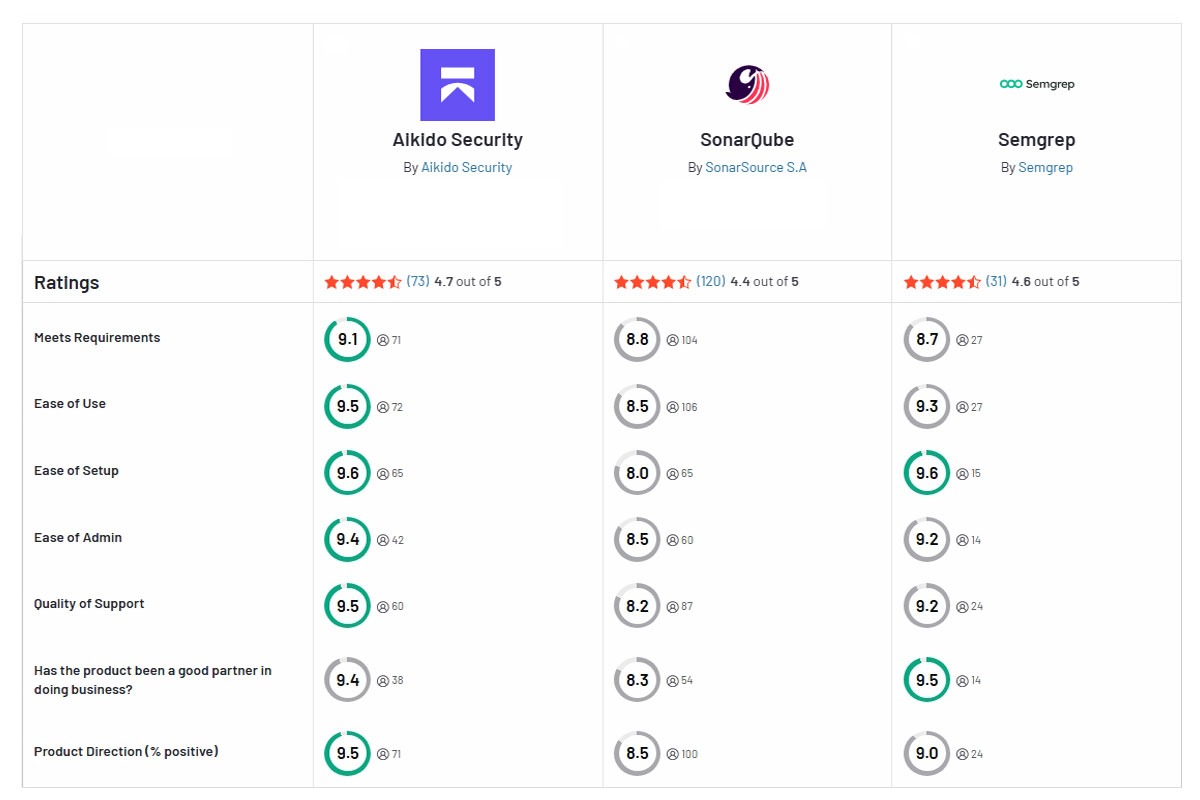
Para ajudar você a comparar os recursos de ambas as ferramentas, a tabela abaixo os resume para você.
Aikido Security
A plataforma completa

Aikido A Security é uma plataforma de segurança de software que combina os pontos fortes em termos de qualidade de código do SonarQubecom a deteção baseada em padrões do Semgrep, correlacionando depois os resultados obtidos no código, nas dependências, na nuvem e no tempo de execução, para que as equipas de segurança e de engenharia trabalhem a partir de uma única fonte de verdade.
Para as equipas que têm de responder a uma auditoria de segurança, essa consolidação é o objetivo. O Aikido oferece-lhe controlo de acesso baseado em funções e início de sessão único, com registos de auditoria em toda a plataforma e relatórios de conformidade mapeados para quadros normativos como o SOC 2 e a ISO 27001, além de se integrar com as ferramentas de governação que as equipas já utilizam, tais como o Drata e o Vanta. Substituir várias ferramentas pontuais por uma única plataforma reduz o número de consolas e contratos que uma equipa de segurança tem de gerir e mantém os resultados num único local para fins de políticas e relatórios.
A cobertura abrange código-fonte, dependências, imagens docontainer , infraestrutura como código, configuração na nuvem e APIs, tudo num único fluxo de trabalho. O seu mecanismo de detecção de vulnerabilidades ( SAST ) funciona com o Opengrep, o motor de código aberto Aikido criado a partir de um fork do Semgrep após a alteração da licença em 2024. O motor de IA e de acessibilidade correlaciona os resultados entre essas camadas, assinala aqueles que são verdadeiramente exploráveis e fornece aos programadores remediação automatizada através de pull requests e correções com um clique.
Por ser modular, as equipas podem começar com um produto — seja SAST, SCA, IaC, DAST, secrets ( detecção) ou container (análise de imagens) — e ir adicionando mais à medida que crescem, sem terem de acumular ferramentas separadas.
Além dessa base empresarial, os programadores dispõem do fluxo de trabalho que desejam, recebem feedback nas solicitações de integração, podem aceitar correções com um simples clique e têm muito menos ruído para filtrar; assim, a governação de que uma equipa de segurança necessita não compromete a rapidez dos programadores.
Quer ter visibilidade total sobre tudo o que a sua equipa desenvolve, lança e executa? Comece o seu período de teste gratuito ou marque uma demonstração com a Aikido Security.
FAQ
O que é melhor, SonarQube ou Semgrep?
Não existe um vencedor universal. O SonarQube é adequado para equipas que dão maior importância à qualidade do código a longo prazo e ao acompanhamento da dívida técnica, enquanto o Semgrep é adequado para equipas centradas na segurança que pretendem regras rápidas e personalizáveis no âmbito do fluxo de trabalho dos programadores. Se precisar de abranger mais do que apenas o código-fonte, uma plataforma como o Aikido Security combina ambas as abordagens e acrescenta cobertura de dependências, da nuvem e do tempo de execução.
Quais são as principais limitações do SonarQube em comparação com o Semgrep?
SonarQube é mais pesado de executar e menos flexível em termos de regras, enquanto o Semgrep é mais leve, mas exige que se invista no ajuste. O SonarQube baseia-se na análise centralizada e em controlos de qualidade, o que pode parecer rígido para equipas que trabalham a um ritmo acelerado ou para linguagens menos comuns. O Semgrep é mais leve e flexível, embora essa flexibilidade implique escolher, escrever e manter regras para reduzir o ruído.
Como é que o SonarQube e o Semgrep detetam problemas no código?
Ambos seguem caminhos diferentes para atingir o mesmo objetivo. O « SonarQube » utiliza a análise estática tradicional, analisando o código e seguindo o seu fluxo de controlo e de dados para identificar erros e problemas de segurança. O « Semgrep » compara regras de fácil compreensão com o código para detetar padrões inseguros, o que facilita a localização de cada problema numa linha específica.
É possível personalizar as regras do Semgrep com a mesma facilidade que as regras do SonarQube ?
Sim, é mais fácil. As regras do Semgrep estão escritas num formato YAML de fácil leitura, que permite aos programadores criá-las e alterá-las rapidamente. O SonarQube também suporta regras personalizadas, mas isso requer normalmente um conhecimento mais aprofundado da plataforma ou de Java, o que representa um obstáculo maior para a maioria das equipas.
O que ganha com a abordagem baseada em padrões de Semgrepem comparação com a análise tradicional de SonarQube?
Velocidade e controlo. Os padrões do Semgreppermitem que uma equipa defina e aplique práticas de segurança ou de qualidade de código específicas da sua pilha tecnológica, o que funciona bem para detetar padrões conhecidos como inseguros e responder rapidamente a vulnerabilidades recentemente divulgadas. A análise tradicional do SonarQubeé mais eficaz no que diz respeito à qualidade geral do código e à sua facilidade de manutenção.
Você Também Pode Gostar:




