

As equipas de desenvolvimento lançam produtos mais rapidamente do que nunca graças à programação assistida por IA. Funcionalidades que antes demoravam semanas a ser desenvolvidas podem agora ser lançadas em poucos dias. No entanto, os testes de segurança continuam a seguir o calendário antigo. No relatório «State of AI in Pentesting 2026» da Aikido, constatámos que 76% das organizações implementam alterações significativas em produção semanalmente ou com maior frequência, enquanto apenas 21% validam a segurança em cada lançamento.
Katie Norton, gestora sénior de investigação da IDC, resumiu a situação.
"O teste de penetração tradicional foi construído em torno de avaliações periódicas, mas a entrega de software moderna não opera mais em um cronograma periódico. À medida que a velocidade de desenvolvimento aumenta, especialmente com a criação de software assistida por IA, o teste de segurança precisará se aproximar cada vez mais do próprio ciclo de lançamento."
E agora que os atacantes dispõem de IA, as organizações têm de estar no seu melhor. A abordagem tradicional seria aumentar os gastos com segurança. Mas e se a melhor solução for repensar a forma como esses recursos são gastos?
pentest de IA É possível realizar testes ao ritmo a que as equipas os lançam e, com o modelo de preços adequado, o « pentest de IA » é mais fácil de planear e orçamentar do que os testes de penetração manuais. As equipas têm mais controlo sobre a forma como o seu orçamento para testes é utilizado.
Mais código = mais risco
As ferramentas de programação baseadas em IA aceleraram o ritmo de desenvolvimento e lançamento de software. O GitHub revelou recentemente que os commits mensais no site passaram de 1,4 mil milhões em abril de 2026 para 2,9 mil milhões em agosto. Em 2023, os commits mensais rondavam apenas cerca de 500 milhões por mês.
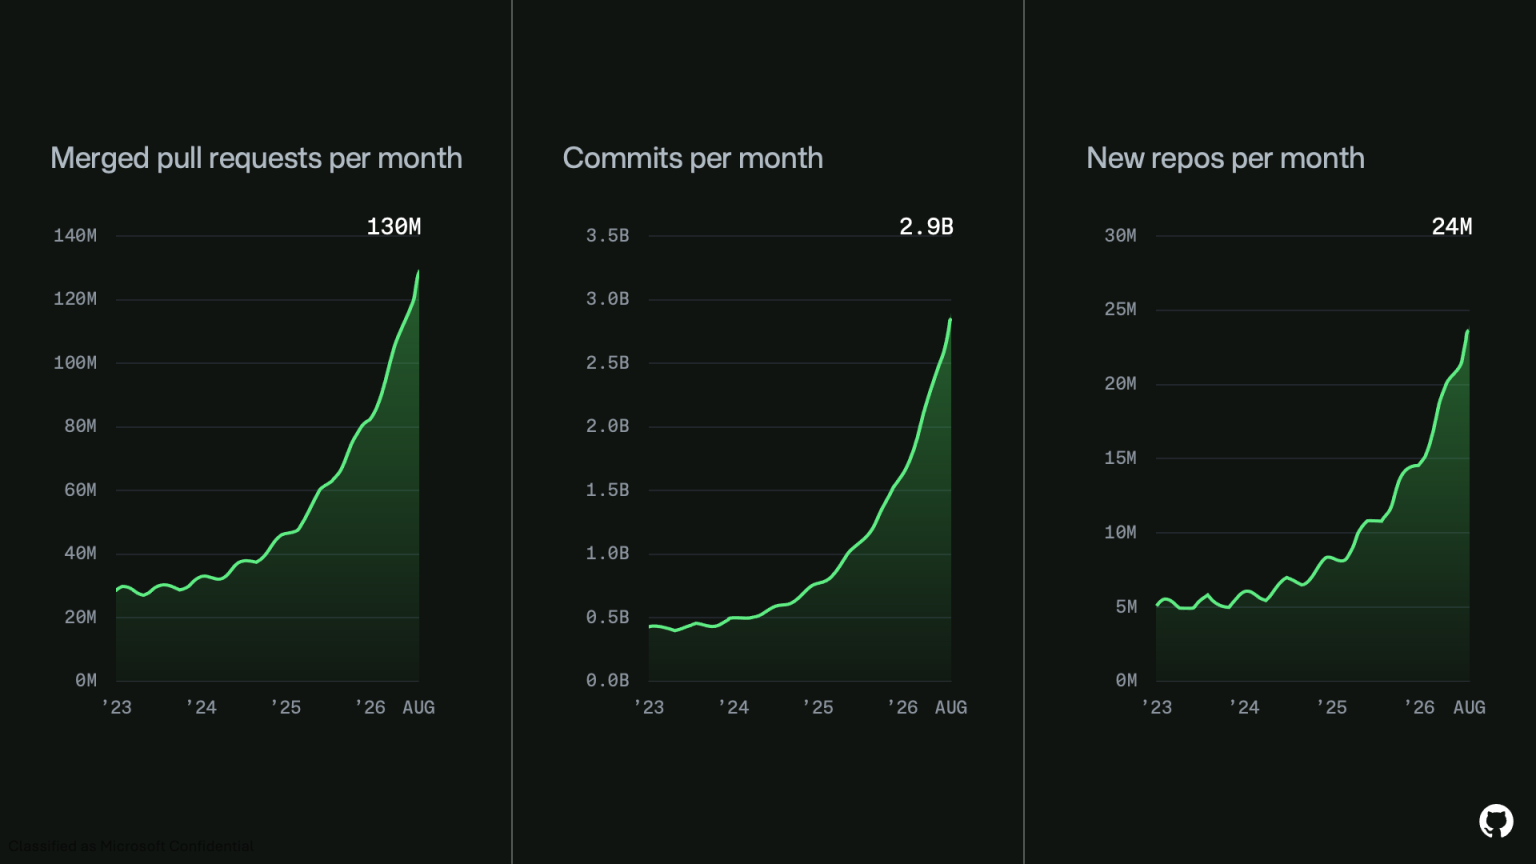
Cada novo terminal ou alteração arquitetónica pode introduzir uma vulnerabilidade e, embora estejam a melhorar, os agentes de programação baseados em IA continuam a introduzir uma variedade de vulnerabilidades, como controlos de acesso defeituosos e falhas na lógica de negócio.
A IA também está a alterar o que os atacantes conseguem fazer, e estes estão a explorar vulnerabilidades públicas mais rapidamente do que antes. Os dados do «Zero Day Clock», apresentados num gráfico pela a16z, mostram que a percentagem de CVEs exploradas pelos atacantes no próprio dia da divulgação ou antes subiu de apenas 18,7% em 2018 para 53,6% em 2025. O valor para 2026, à data da redação deste artigo, situa-se atualmente num nível muito elevado de 86,7%.

Não quero parecer clichê, mas com o código a ser lançado mais rapidamente do que nunca e os atacantes a serem superados pela IA, as equipas não se podem dar ao luxo de ficar para trás em matéria de segurança.
Os testes de penetração manuais são previsíveis, mas dispendiosos
Embora o mundo do desenvolvimento esteja a mudar, os calendários dos testes de penetração mantiveram-se praticamente inalterados. Muitos programas continuam a realizar uma avaliação aprofundada uma ou duas vezes por ano, pelo que a maior parte do que entra em produção entre os testes de penetração não é testada. No nosso relatório «State of AI in Pentesting», 79 % dos inquiridos manifestam preocupação com a possibilidade de não detetarem vulnerabilidades introduzidas entre os testes agendados (o que faz sentido, dada a rapidez com que lançam as atualizações!).
Um contrato de intervenção manual com âmbito definido inclui um orçamento, pelo que o departamento financeiro conhece o custo antes do início dos trabalhos. No entanto, cada aplicação adicional ou novo teste exige mais tempo por parte de testadores qualificados, pelo que duplicar a frequência dos testes implica, normalmente, solicitar um orçamento muito mais elevado. As equipas de segurança podem acabar por racionar a cobertura, escolhendo as poucas aplicações que o seu orçamento fixo consegue cobrir de forma razoável.
Yolanda Amorim, gestora de segurança de aplicações na Believe, explicou que este modelo não é escalável.
«Quando se gere a segurança em várias regiões e equipas, não é possível ampliar a escala dos testes de penetração simplesmente adicionando mais testadores. O modelo deixa de funcionar assim que a organização cresce mais depressa do que a sua capacidade de agendar intervenções.»
Tentar realizar mais testes de penetração para acompanhar o ritmo cada vez mais acelerado do código torna-se… bem, impossível. Cerca de 42% das equipas adiam os retestes devido a custos ou a questões de agendamento, e apenas 40% realizam os retestes imediatamente após uma correção. Uma equipa que teve de saltar o reteste está a partir do princípio (ou seja, a esperar) que a sua correção tenha funcionado.
Sem alterar o seu orçamento, o « pentest de IA » oferece-lhe uma cobertura mais abrangente
pentest de IA rompe a ligação entre a quantidade de testes realizados e o número de horas de trabalho dos testadores que se pode suportar financeiramente. O pentest de IA delega grande parte de cada avaliação a agentes de IA. Estes mapeiam a superfície de ataque de uma aplicação e validam cada vulnerabilidade potencial através de uma exploração real antes de esta ser incluída no relatório.
Transferir esse trabalho das pessoas para os agentes tem como resultado:
- reduz o custo de cada teste
- reduz a duração do teste
Cada teste custa menos porque os agentes realizam o trabalho que antes era coberto pelas horas faturáveis dos testadores e analisam as vias de ataque em paralelo. Embora isso varie bastante consoante a sua localização e a aplicação, as nossas comparações internas mostram que o custo de um teste de penetração de âmbito completo desce para menos de metade do preço de um teste de penetração realizado por pessoas.
Os agentes também apresentam resultados em horas, em comparação com a média de 2,6 semanas de um teste manual, que nem sequer inclui o tempo de espera até ao início do teste nem o tempo adicional necessário para repetir o teste.
O objetivo não é substituir todos os testes de penetração realizados por pessoas. As avaliações conduzidas por especialistas continuam a desempenhar um papel importante, especialmente no caso de sistemas complexos e requisitos de elevada garantia de segurança. Os testes de penetração baseados em IA também devem ser geridos pelos seus profissionais de segurança, tal como acontece com os testes de penetração realizados por pessoas.
pentest de IA altera o custo de cada teste
O custo mais baixo e o prazo de execução mais curto tornam a repetição dos testes viável. A maior parte dos custos administrativos associados ao agendamento e à contratação de um projeto desaparece, pelo que as equipas podem realizar testes mais pequenos e específicos sempre que uma alteração o exija.
A última coisa de que um responsável pela segurança precisa é substituir o elevado custo dos testes de penetração tradicionais por uma fatura imprevisível de testes baseados em IA. Com o Aikido, o custo de cada avaliação é definido antes do início dos testes. Os testes contínuos incluem uma previsão e controlos de despesas, pelo que as equipas obtêm testes a pedido e um valor que a equipa financeira pode aprovar. Um orçamento que antes cobria apenas as avaliações anuais de algumas das suas aplicações críticas pode agora abranger uma parte muito maior da sua infraestrutura.
Testes de IA ao ritmo que as suas aplicações exigem
As diferentes aplicações variam em termos de nível de risco e frequência de alterações. Uma aplicação destinada aos clientes, com atualizações diárias, tem requisitos de teste muito diferentes dos de uma ferramenta interna que é atualizada duas vezes por ano. No entanto, os programas tradicionais de testes de penetração costumam atribuir-lhes calendários semelhantes.
pentest de IA torna mais prático avançar para uma estratégia de testes baseada no risco, em que as organizações determinam tanto a profundidade como a frequência dos testes com base no que é mais importante. As equipas de segurança ganham maior flexibilidade para distribuir o seu orçamento e otimizar a cobertura.
Uma abordagem exemplificativa consiste em classificar as aplicações de acordo com a sua importância para o negócio e a taxa de alteração.
- As «joias da coroa» que sofrem alterações frequentes são submetidas a uma avaliação de referência aprofundada com recurso à IA, seguida de testes incrementais relativos às alterações relevantes em termos de segurança.
- As aplicações de menor risco, que sofrem alterações com pouca frequência, limitam-se a um teste de penetração de IA anual como referência documentada.
E, claro, voltaria a testar as correções em ambos os grupos.
Mas, e isto é importante, a realização de testes mais frequentes não tem de significar testar tudo, o tempo todo. O objetivo é encontrar o equilíbrio certo entre cobertura, frequência, risco e custo que melhor se adapte à organização.
Elaboração do orçamento para pentest contínuo
Mas e se quiser ir mais longe e testar todas as alterações de risco na aplicação? Com a rapidez e o custo do pentest de IA, é realmente viável testar todas as aplicações de forma contínua. O pentest de IA retesta uma aplicação à medida que o seu código é alterado, pelo que a validação de segurança acompanha os lançamentos entre as avaliações completas.
Testar cada commit seria um desperdício de orçamento, uma vez que a maioria das alterações, como uma nova cor de um botão, não afeta a superfície de ataque. Um sistema de testes contínuos bem concebido analisa primeiro cada alteração e só executa um teste quando a alteração é relevante para a segurança. O custo varia, assim, de acordo com o volume de alterações relevantes para a segurança.
As equipas podem planear os seus testes contínuos quando a ferramenta apresenta uma previsão antes de a ativarem e divulga o preço de cada unidade de teste. O controlo sobre a frequência de execução mantém essa previsão realista, e os limites de despesas garantem que um trimestre de desenvolvimento intenso não resulte numa fatura inesperada.
Aikido O Infinite funciona assim. A sua página de preços apresenta uma estimativa anual com base na atividade recente no Git, e cada agente que lança tem um preço fixo em créditos. As equipas escolhem se o Infinite deve realizar testes em cada implementação ou de acordo com um calendário definido. As execuções são deduzidas de uma carteira de créditos pré-paga, pelo que não recebem faturas inesperadas nos seus cartões de crédito posteriormente.
Para saber mais sobre como funcionam os testes sensíveis às alterações, leia o que o « pentest contínuo » exige, na verdade.
Uma maior flexibilidade não deve significar um menor controlo orçamental
Trocar o elevado custo dos testes de penetração tradicionais por uma fatura imprevisível de testes com IA colocaria os responsáveis pela segurança perante um novo problema orçamental. Na Aikido, consideramos que a previsibilidade dos custos deve fazer parte da forma como o pentest de IA é tarifado desde o primeiro dia.
James Berthoty, fundador e analista da Latio, considera que a IA está a tornar os testes contínuos acessíveis a mais equipas.
«A IA contribui significativamente para democratizar o sonho de uma abordagem « pentest contínuo » para as equipas. Já não são obrigadas a fazer compromissos dispendiosos ao definir o âmbito de projetos completos, podendo realizar testes significativos com a mesma rapidez com que lançam código.»
Quando as equipas sabem quanto custará cada teste antes de este ser executado, podem destinar cada dólar do orçamento para testes de penetração às aplicações e alterações que mais necessitam desse investimento.


