AikidoA análise aprofundada da 's Deep Review encontra o Java4Shell no comunicado de imprensa que o apresentou
Resumo: Detetar o Java4Shell e como resolver o problema
Java4Shell (CVE-2026-114938) é uma vulnerabilidade crítica de corrupção de memória no descodificador Base64 do OpenJDK que pode levar à execução remota de código. O código vulnerável só é executado em CPUs x86-64 que suportem AVX-512 VBMI, pelo que os sistemas ARM não são afetados.
Se estiver afetado, atualize para uma versão corrigida do Java. As versões corrigidas da Oracle são a 17.0.21.1, a 21.0.13.1, a 25.0.5.1 e a 27.0.1.1.
Se ainda não for possível efetuar a atualização, a Aikido disponibiliza imagens Java corrigidas para as versões 17 e 21 do Temurin, tanto na variante JDK como na variante JRE. Para verificar a sua exposição, clique em «Estou afetado?» no painel de controlo de Aikido ou aceda ao Attack Surface para identificar hosts potencialmente afetados a partir do exterior.
Para conhecer as versões afetadas, verificar se existe vulnerabilidade e obter instruções detalhadas sobre como resolver o problema, consulte o nosso aviso de segurança Java4Shell.
Cinco anos antes de se tornar uma vulnerabilidade crítica (CVE), o Java4Shell era apenas mais uma alteração de código num PR
A 17 de novembro de 2026, a vulnerabilidade Java4Shell (CVE-2026-114938) foi divulgada publicamente. Trata-se de uma vulnerabilidade de corrupção de memória no descodificador Base64 acelerado por hardware do OpenJDK, que poderia permitir que os atacantes conseguissem a execução remota de código nos sistemas afetados.
Mas o código vulnerável não é novo. Este bug teve origem numa otimização de desempenho introduzida no OpenJDK em junho de 2021.
Isso fez-nos pensar. E se pudéssemos voltar à alteração original do código e analisá-la com as ferramentas de segurança atuais? Teríamos conseguido detetar o Java4Shell antes do seu lançamento?
Decidimos descobrir.
Voltando a 2021
Rastreámos a implementação vulnerável do Base64 até ao PR n.º 4368 do OpenJDK, que fazia parte do trabalho original de otimização do AVX-512. Em seguida, criámos um fork do OpenJDK exatamente nesse ponto e reconstruímos o mesmo pedido de integração com as mesmas alterações e descrição.
O PR recriado contém alterações em 12 ficheiros. Estas foram integradas no OpenJDK a 25 de junho de 2021, através do commit c37988d.
Em seguida, executámos uma análise aprofundada do « Aikido » na solicitação de alteração reconstruída, que pode ser consultada no GitHub juntamente com as conclusões da análise. Substituímos os nomes dos autores e revisores originais por marcadores de lugar, e a contagem de commits inclui commits do upstream não relacionados, provenientes do fork.
A Deep Review analisou o Java4Shell
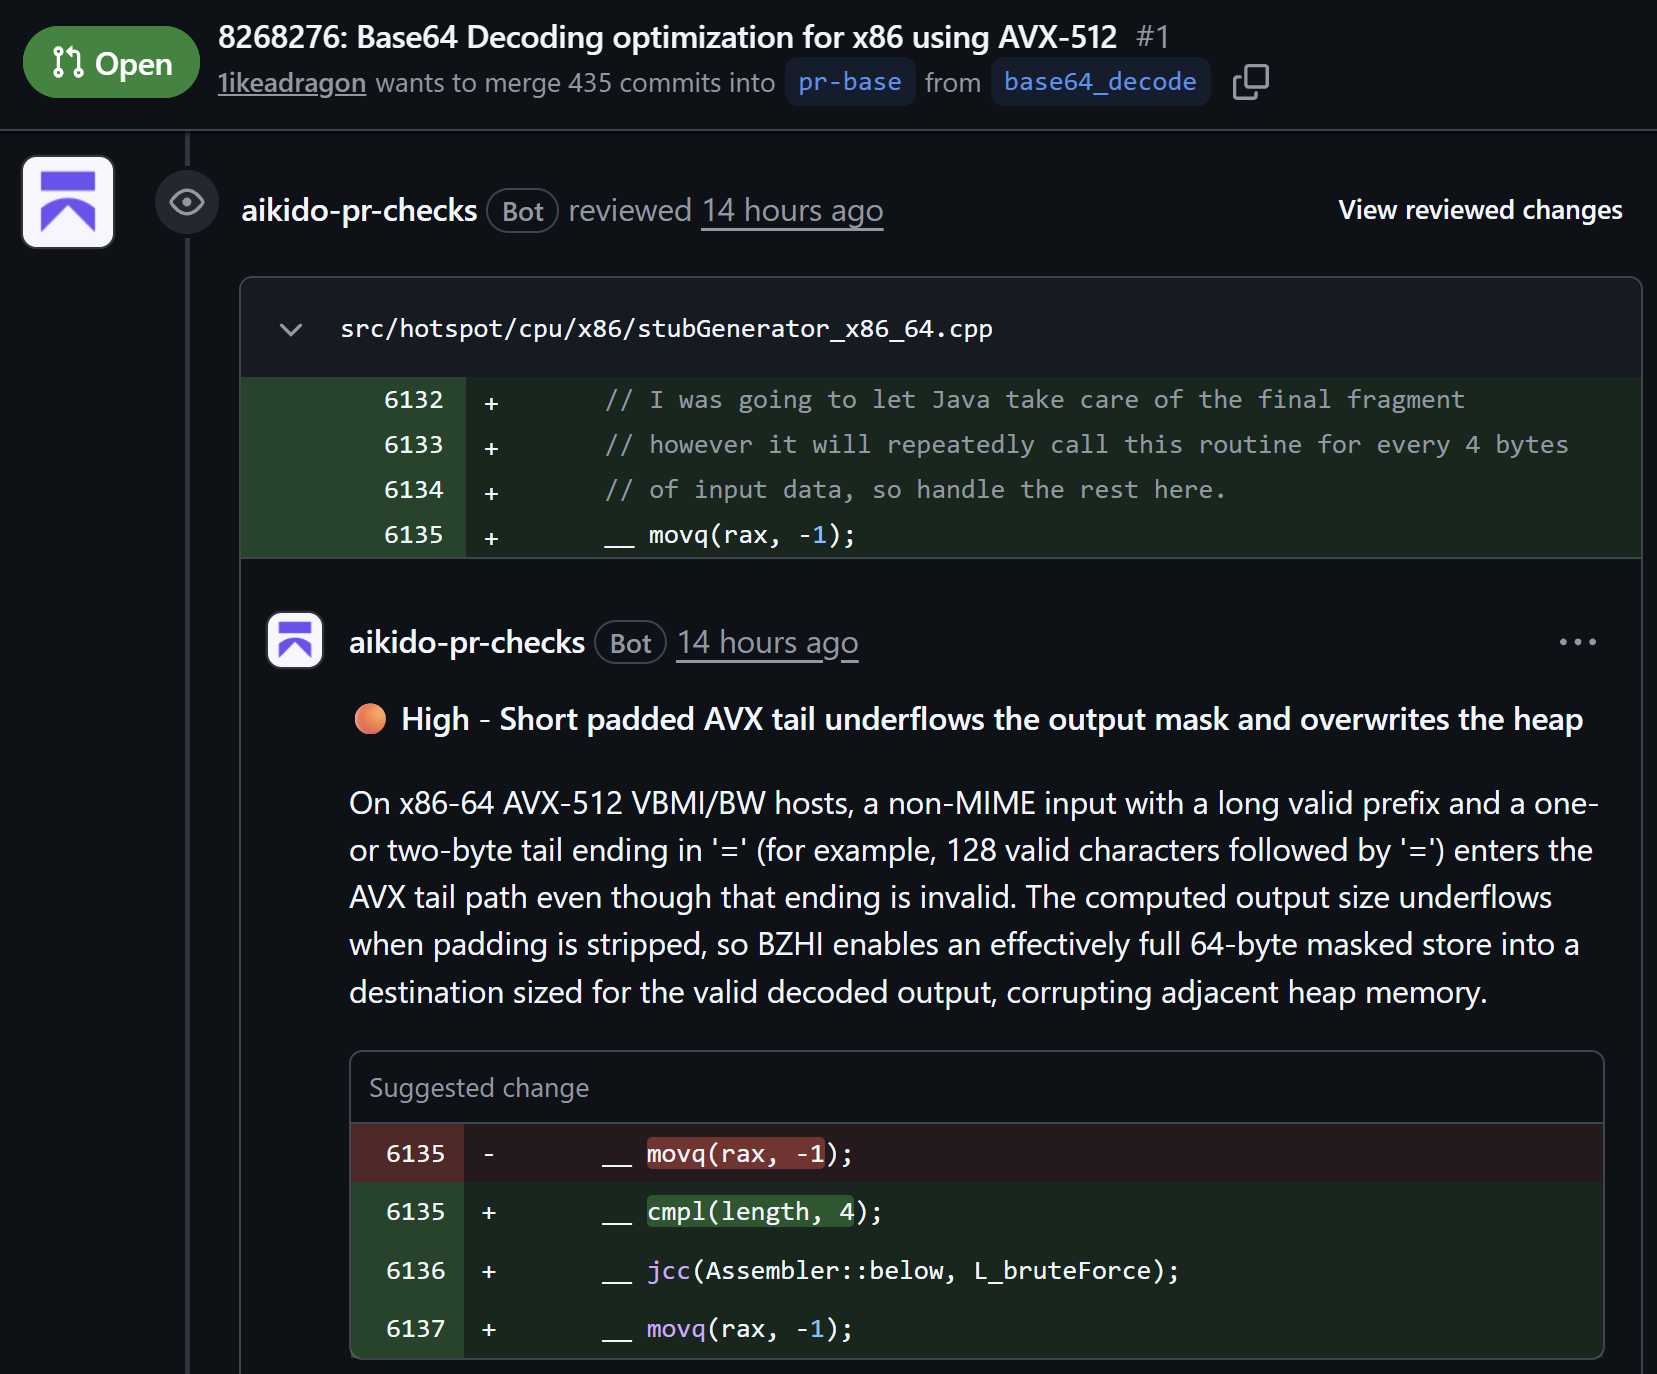
A Deep Review adicionou três comentários ao pedido de integração, cada um com uma constatação de gravidade elevada. Um deles identificou o bug exato por trás do Java4Shell:
A descoberta descreve como uma entrada não MIME que termine com preenchimento inválido pode causar um underflow de inteiro no percurso de descodificação AVX-512. O underflow produz uma máscara de saída incorreta, o que permite que o descodificador escreva para além do buffer de destino alocado e corrompa a memória do heap do Java.
A entrada Base64 válida surge em grupos de 4 caracteres, cada um dos quais descodificado em 3 bytes, com preenchimento «=» a completar o último grupo. O exemplo da Deep Review utiliza 128 caracteres válidos seguidos de um único «=». Esses 128 caracteres já formam grupos completos, pelo que o «=» extra não deveria estar presente. Quando o descodificador remove o preenchimento, uma subtração torna-se negativa e a instrução BZHI transforma esse valor numa máscara com todos os 64 bits definidos. O descodificador escreve então um bloco completo de 64 bytes no final do destino, ultrapassando o buffer que lhe foi atribuído, quando deveria escrever zero bytes.
Mitigação
Não só este caso extremo foi detetado e comunicado, como o Deep Review também sugeriu a medida de mitigação correta!
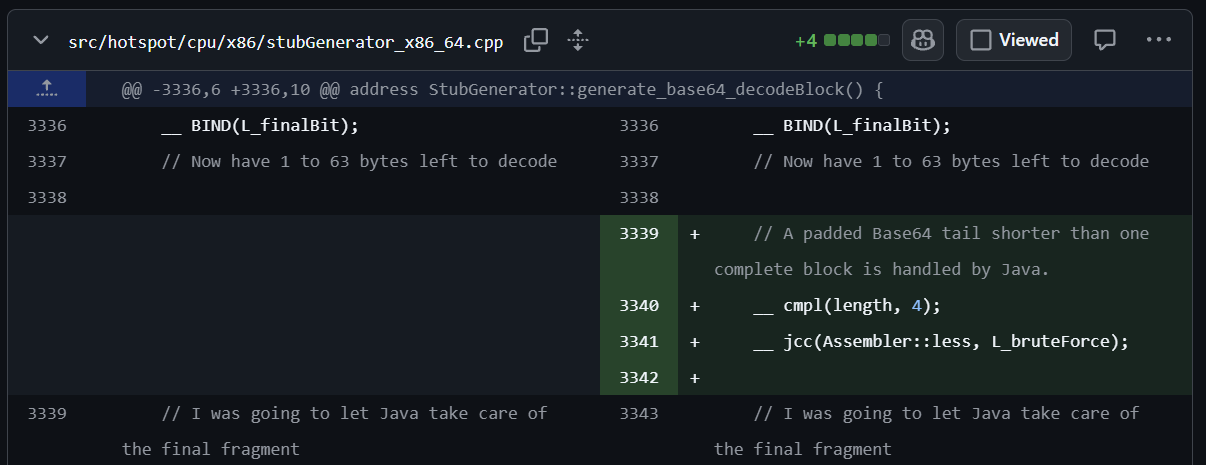
Recomendava-se verificar se a entrada restante era inferior a quatro bytes e, nesse caso, recorrer à implementação de descodificação mais segura.
É exatamente a mesma correção (apenas substituindo Assembler::abaixo com Assembler::less, que se comportam de forma idêntica no que diz respeito a este bug). Isso demonstra que toda esta situação poderia, hoje em dia, ser resolvida sem nunca se ter de recorrer ao ramo principal.
E essa não foi a única conclusão
A Deep Review também identificou duas outras falhas significativas na implementação original:
Uma gravação vetorizada de tamanho excessivo: uma gravação de 64 bytes poderia ultrapassar os limites de uma região de destino destinada a conter apenas 48 bytes descodificados.
Validação incompleta de caracteres inválidos: Uma das quatro vias de entrada AVX-512 foi omitida da verificação de erros do valor traduzido, permitindo que determinados caracteres inválidos escape a validação.
Ambas as correções foram, entretanto, também implementadas no OpenJDK upstream (PR n.º 4 e PR n.º 4601). A primeira é idêntica, caractere a caractere, à correção sugerida pela Deep Review, e a segunda faz praticamente o mesmo.
O Deep Review está isolado da Internet, por isso chegou a todas estas conclusões por si próprio (em vez de fazer batota e procurar as respostas)!
É difícil rever manualmente o trabalho relacionado com o desempenho de baixo nível, e foi assim que três problemas de corrupção de memória acabaram por ser incluídos numa única PR.
O que isto significa para a segurança proativa
O Java4Shell esteve cinco anos no OpenJDK antes de ser divulgado. O Aikido disponibiliza ferramentas para ambas as fases desse período, desde o pedido de integração que introduz um bug até ao ambiente de execução que é necessário corrigir após a divulgação.
O Deep Review analisa cada pedido de integração (pull request) em relação ao resto da sua base de código e publica as suas conclusões como comentários no PR, para que o programador que criou a alteração possa corrigi-la antes da integração. Se responder a um comentário a solicitar uma correção, o Aikido abre um novo pedido de integração com essa correção incorporada na sua alteração. Com o servidor MCP doAikido , o seu agente de programação também pode executar o Deep Review no seu ramo local antes de abrir um pedido de integração.
No caso de código que foi integrado há anos, como a alteração de 2021 subjacente ao Java4Shell, análise de código com IA procure em toda a sua base de código para identificar vulnerabilidades no que já foi lançado. A «Deep Review» verifica então cada nova alteração à medida que esta é introduzida.
No que diz respeito ao próprio Java4Shell, clique em «Estou afetado?» no painel de controlo doAikido para identificar os ambientes de execução Java vulneráveis no seu ambiente. Se ainda não for possível efetuar a atualização, as imagens Java corrigidas disponíveis em Aikidoabrangem as versões Temurin 17 e 21, tanto nas variantes JDK como JRE. O nosso aviso de segurança relativo ao Java4Shell enumera as versões afetadas e corrigidas para cada linha de produtos Java.
Tendo em conta as alterações de código que introduziram a vulnerabilidade original, a Deep Review identificou o defeito, explicou o seu mecanismo de corrupção de memória e recomendou, essencialmente, a mesma medida de mitigação que foi posteriormente adotada a montante. Se ao menos isso tivesse acontecido há cinco anos.
4.7/5
Cansado de falsos positivos? Experimente Aikido como 100 mil outros.
Incidentes de IA em 2026: agentes rebeldes, chaves roubadas e outras histórias já conhecidas
Analisámos 50 incidentes de segurança relacionados com a IA ocorridos em 2026. A maioria deveu-se a pontos de acesso expostos ( secrets), acesso com âmbito excessivo, isolamento insuficiente e fornecedores comprometidos.
Apagar uma chave que foi divulgada do teu repositório não te protege
Uma chave de administrador que vazou no GitHub, apagada poucas horas depois, acabou por causar uma violação de segurança meses mais tarde na LiteLLM. Descubra por que razão o histórico do Git mantém um « secrets » e por que razão é necessário fazer a rotação das chaves.
Depois da Binance, do LiteLLM, do PHP2Shell e do eMudhra, eis seis práticas e uma lista de verificação para limitar o alcance do próximo ataque antes de 2027.