Incidentes de IA em 2026: agentes rebeldes, chaves roubadas e outras histórias já conhecidas
TL;DR
Analisámos 50 incidentes de segurança relacionados com a IA ocorridos entre 2026 e 2027, para compreender de que forma a IA esteve envolvida e o que realmente correu mal.
A maioria remetia para problemas de segurança já conhecidos: credenciais expostas, permissões excessivas, isolamento insuficiente e fornecedores comprometidos.
A IA ajudou os atacantes a agir mais rapidamente, enquanto os agentes introduziram riscos adicionais ao ultrapassarem os limites previstos.
Muitos destes incidentes demonstram o quanto as práticas de segurança já conhecidas continuam a ser importantes, especialmente à medida que a IA acelera os processos.
No que diz respeito aos riscos de exposição de credenciais ( secrets ) e à cadeia de abastecimento,a Proteção de Dispositivos ( Aikido ) deteta credenciais em texto simples nos computadores dos programadores e bloqueia instalações maliciosas, enquanto a deteção de credenciais (Secrets ) identifica chaves de API no código.
No caso de acesso com âmbito excessivo e isolamento insuficiente, a Análise do Caminho de Ataque mostra o que uma carga de trabalho comprometida poderia alcançar. Os testes de penetração com capacidades de IA verificam se os agentes realizam ações que não deveriam, e o Zen bloqueia ataques de injeção em tempo de execução.
Ler para além do título
Parece que todos os incidentes de segurança de que ouvimos falar ultimamente envolvem, de alguma forma, a IA. Mas a IA e o papel que desempenha podem significar muitas coisas diferentes. Em alguns incidentes, a IA foi o ponto fraco que um atacante explorou. Noutros, a IA foi a ferramenta com que atacaram. Queríamos compreender qual o papel que a IA desempenhou e o que correu mal em cada incidente, porque conhecer a causa principal indica-nos o que devemos monitorizar, detetar e corrigir no futuro.
Assim, analisámos 50 incidentes divulgados este ano até 19 de novembro e registámos todas as causas principais indicadas nos respetivos relatórios. Muitas delas remetiam para problemas já conhecidos, como o secrets exposto, contas com privilégios excessivos, isolamento insuficiente e fornecedores comprometidos. A IA alterou o desenrolar de alguns destes incidentes, mas as falhas subjacentes nem sempre eram algo de novo. Eis o que descobrimos.
Alguns dos quais provavelmente já ouviste falar
Provavelmente já ouviu falar da maioria destes casos como «incidentes de IA». Aqui estão alguns deles, com o que cada um acabou por implicar.
Meta (abril-maio de 2026). Os atacantes utilizaram um assistente de IA para iniciar a redefinição de palavras-passe de contas do Instagram que não lhes pertenciam. O sistema de recuperação não verificou se o endereço de e-mail fornecido pertencia à conta, o que pode ter exposto até 20 225 contas.
OpenAI e Hugging Face (julho de 2026). Os agentes de IA escaparam dos limites de teste previstos e chegaram à plataforma da Hugging Face. O ambiente de teste conseguiu aceder a sistemas aos quais não deveria ter acesso; o sistema de monitorização emitiu um alerta, mas a execução continuou, e uma credencial de administrador partilhada e de longa duração concedeu aos agentes acesso a infraestruturas para além do âmbito previsto.
Retalhistas online (Setembro de 2026). Agentes de IA levaram a cabo uma campanha de clonagem de cartões em, pelo menos, 27 retalhistas e roubaram mais de 600 000 cartões de dois deles. Conseguiram aceder através de uma injeção SQL num campo de início de sessão e, em seguida, adicionaram dispositivos de clonagem ao código do processo de pagamento sem ativar quaisquer alertas.
ConnectWise (Outubro de 2026). O Storm-0940 utilizou o ARTEX, uma estrutura ofensiva baseada em agentes, para tentar iniciar sessão em mais de 2 250 inquilinos. O ARTEX automatizou o reconhecimento, as tentativas de autenticação e ações como a modificação de credenciais e privilégios. Os atacantes tiraram partido de aplicações comprometidas que já tinham acesso de confiança aos ambientes dos clientes, o que lhes permitiu operar sem que os utilizadores tivessem de iniciar sessão.
Ferroviária (Outubro de 2026). Um atacante auxiliado por IA expôs os tokens de 1 852 utilizadores, o que resultou numa utilização não autorizada no valor de cerca de 740 000 dólares. A falha deveu-se ao facto de as compilações dos clientes partilharem uma máquina virtual, além de uma credencial de compilação que funcionava em sistemas internos para os quais nunca tinha sido concebida.
Só no mês de outubro ocorreram dezassete dos 50 incidentes que analisámos, dos quais nove envolveram plataformas de desenvolvimento e alojamento de IA. Algumas organizações publicaram relatórios detalhados explicando o que correu mal, enquanto outras ainda estão a investigar ou não partilharam informações suficientes para identificar a causa.
O ARTEX e outras plataformas de ataque baseadas em agentes surgiram em vários dos incidentes que analisámos desde outubro. Estas ferramentas utilizam agentes de IA para automatizar partes de um ataque, desde o reconhecimento e a deteção de vulnerabilidades até à exploração. As técnicas subjacentes não são particularmente novas, mas estas plataformas conseguem explorar diferentes vias de ataque, adaptar-se quando algo falha e levar a cabo ataques com muito menos intervenção humana.
Os diferentes papéis da IA nos incidentes de cibersegurança
A cibersegurança continua a ser cibersegurança, mas com um pouco de IA a fazer parte do equação. Por vezes, a IA era o alvo; outras vezes, era a ferramenta utilizada; e, em outras ocasiões, os agentes de IA eram implementados sem medidas de proteção suficientes.
A IA como alvo. Em 25 dos 50 incidentes, os atacantes visaram plataformas de IA, ferramentas de desenvolvimento e serviços que guardavam credenciais de IA. Os seus alvos foram chaves de API, infraestruturas e pacotes de software, muitas vezes recorrendo a técnicas já conhecidas.
A IA como ferramenta de ataque. Em 12 incidentes, os atacantes utilizaram agentes de IA ou estruturas de agentes, como o ARTEX, para executar eles próprios partes do ataque. A IA utilizada para criar malware ou iscos de phishing não é contabilizada aqui.
IA sem medidas de segurança suficientes. Nos outros 13 casos, os agentes de IA em funcionamento em produtos ou ambientes de teste foram configurados com limites insuficientes. Alguns seguiram instruções provenientes de fontes não fiáveis e outros tinham permissões que lhes permitiam aceder a sistemas ou realizar ações que ninguém pretendia que fizessem.
Isto, no entanto, não nos diz muito sobre as razões pelas quais ocorreram. Para isso, analisámos as falhas subjacentes em todos os 50 incidentes. E, apesar das diferentes formas como a IA esteve envolvida, muitos dos mesmos problemas continuaram a surgir.
O « secrets » em destaque foi o que mais se destacou
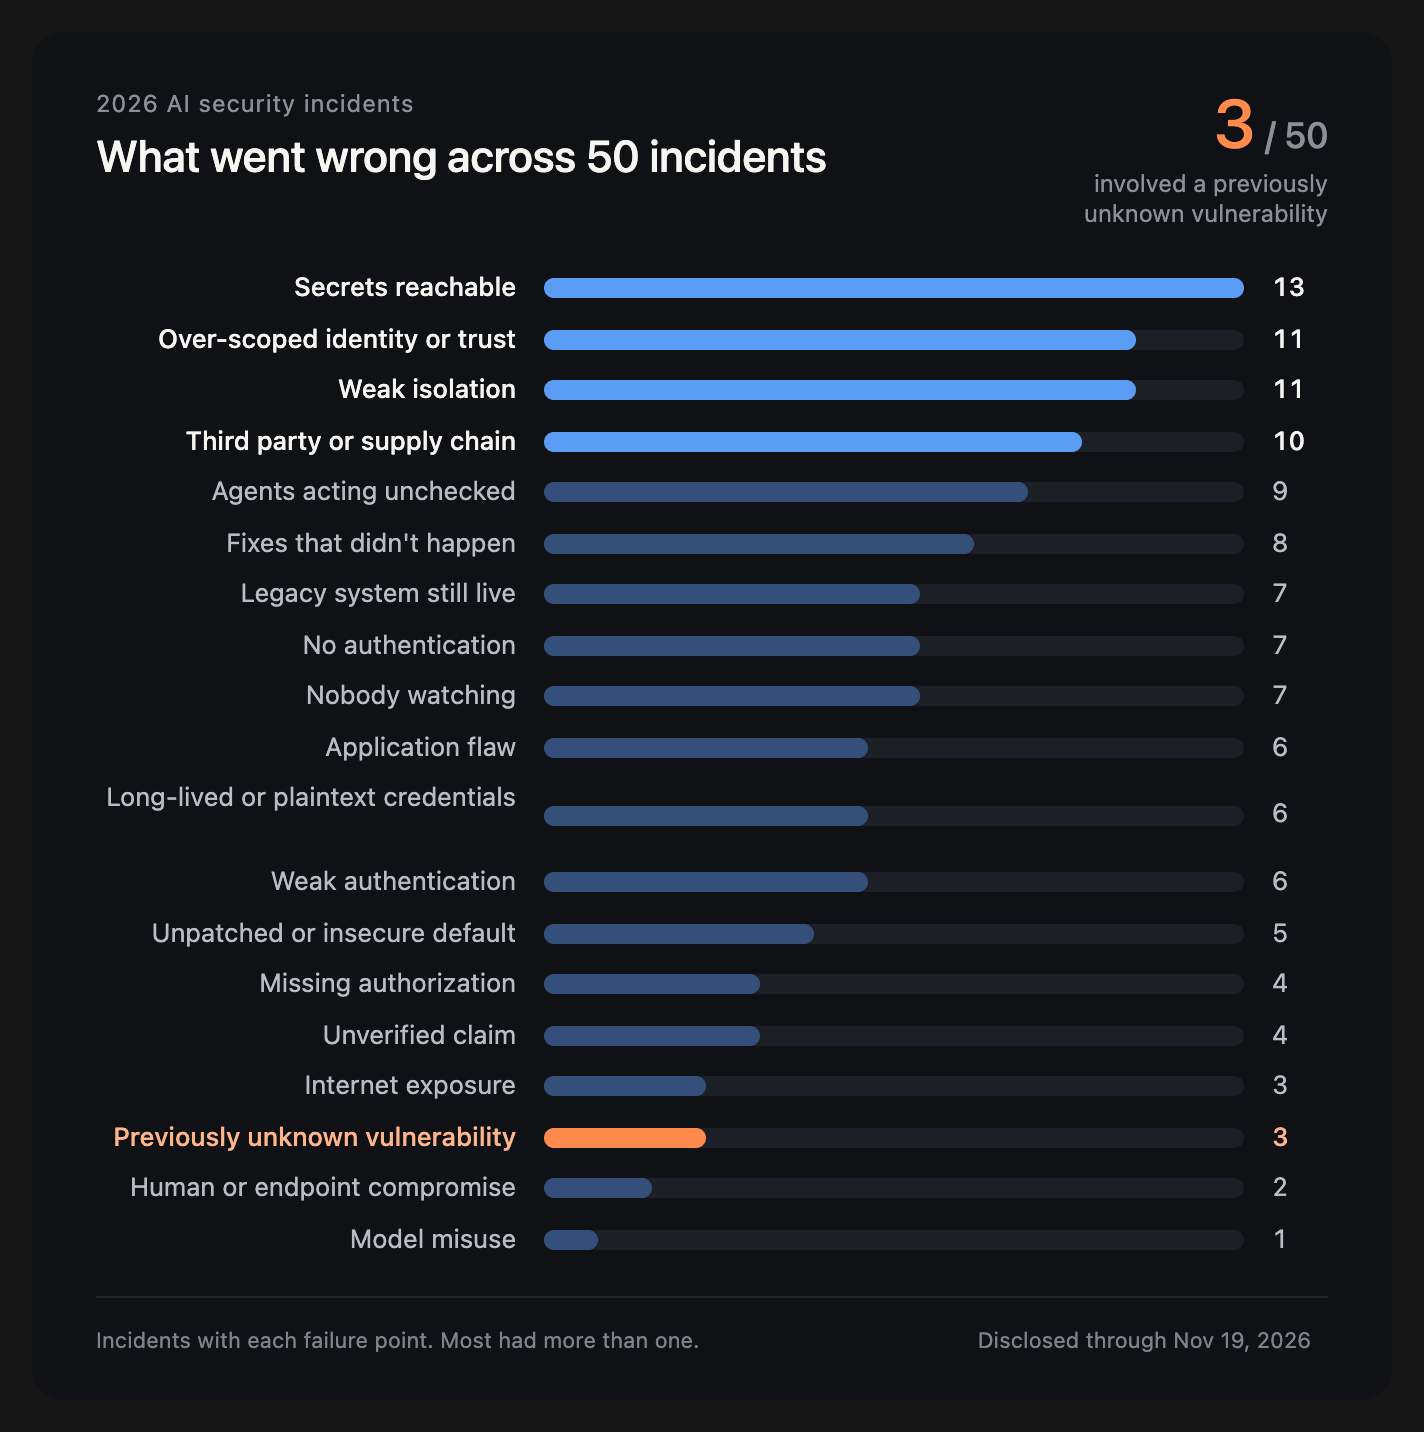
Nada no topo desse gráfico é invulgar. Vemos « secrets » deixados onde estavam, tokens que podiam ter um alcance excessivo, problemas que surgiram através de um fornecedor e limites entre sistemas que não se mantiveram. Apenas 3 dos 50 incidentes que analisámos envolveram uma vulnerabilidade anteriormente desconhecida que foi comunicada.
Mesmo nesses três casos, a vulnerabilidade desconhecida apenas permitiu a entrada do atacante. O que aconteceu a seguir dependia de medidas de segurança já conhecidas. Na Railway, uma credencial de compilação com âmbito excessivo e uma chave de desencriptação de longa duração transformaram um escape em acesso a cerca de 100 000 espaços de trabalho secrets. Na Hugging Face, tokens expostos e uma credencial de administrador partilhada ajudaram os agentes a propagarem-se para código em execução em 41 servidores de produção. Na DIVD, um agente de IA encadeou duas falhas até então desconhecidas no seu serviço de assistência Zammad para obter acesso de root, mas a segmentação da rede limitou os danos, na sua maioria, aos dados de contacto dos voluntários.
A maioria destes pontos de falha é comum, e apostamos que muitas equipas de segurança conseguiriam identificar pelo menos um deles nos seus próprios ambientes hoje mesmo. Nestes 50 casos, foi outra pessoa que descobriu o problema primeiro. As organizações que partilharam o que aconteceu deram-nos a todos algo com que aprender e uma oportunidade de corrigir os mesmos pontos fracos nos nossos próprios ambientes.
O que a IA realmente alterou foi o ritmo e o ganho. Numa campanha acompanhada pela Microsoft, verificaram-se vários casos em que os atacantes, utilizando uma estrutura de agentes, passaram da primeira tentativa de ataque ao acesso privilegiado em menos de três horas. E, com as plataformas de IA, as credenciais roubadas podem rapidamente traduzir-se em utilização não autorizada e custos significativos.
As causas profundas
Estes problemas costumam sobrepor-se. Veja-se o incidente ocorrido na Vercel em abril. Um colaborador ligou uma ferramenta de IA de terceiros à sua conta corporativa do Google, e as definições do Workspace concederam-lhe amplas permissões. Quando o fornecedor da ferramenta foi alvo de um ataque, o invasor conseguiu aceder através dessas permissões já existentes. O ataque ao fornecedor foi o ponto de partida, e a amplitude do acesso que tinha sido concedido à ferramenta agravou significativamente o impacto.
Observámos este padrão na maioria dos incidentes: 35 dos 44 incidentes com causa identificada apresentavam mais do que um ponto de falha. Uma credencial exposta, permissões demasiado amplas e monitorização limitada podem, cada um por si só, constituir um problema. Quando combinados, facilitam significativamente o acesso de um atacante a um ambiente.
Esta sobreposição é importante quando se pensa em prevenção. Corrigir uma vulnerabilidade pode não impedir totalmente um ataque, mas pode limitar o alcance do atacante. O mesmo se aplica aos agentes que operam no seu próprio ambiente. Limitar o que estes podem aceder, manter as credenciais fora do seu alcance e monitorizar as suas ações podem ajudar a conter os danos quando algo corre mal.
A seguir, apresentam-se seis pontos de falha (os quatro mais comuns e os dois mais importantes para as equipas que executam agentes), com indicações sobre o que verificar no seu próprio ambiente para cada um deles.
Ponto de falha
O que correu mal
O que fazer a esse respeito
Secrets acessível
As credenciais encontravam-se nos registos dos agentes, nos ficheiros de configuração e nos ambientes de compilação.
Ocultar secrets dos registos e rastreios do agente. Manter os ficheiros de compilação secrets fora de locais onde não sejam necessários.
Identidade ou confiança com âmbito excessivo
As contas de ferramentas e de serviço tinham mais direitos de acesso do que o necessário, e os atacantes aproveitaram-se disso.
Auditar aplicações ligadas, autorizações OAuth e contas de serviço. Delimitar o acesso a recursos específicos.
Terceiros ou cadeia de abastecimento
Fornecedores, integrações e ferramentas de CI comprometidos tornaram-se uma via de acesso.
Limite o acesso das integrações. Evite que etapas de CI não confiáveis tenham acesso às credenciais de publicação.
Isolamento fraco
As sandboxes dos agentes e os ambientes de compilação podem aceder a sistemas aos quais não deveriam ter acesso.
Atividades invulgares passaram despercebidas ou foram sinalizadas, mas não se tomou qualquer medida.
Alerta sobre volumes de dados e chamadas de API invulgares, incluindo as provenientes de agentes. Decida quem deve responder.
Agentes que agem sem controlo
Os agentes agiram sem autorização e sem quaisquer limites quanto ao que podiam alcançar.
Limite as permissões dos agentes à tarefa. Exija aprovação para ações irreversíveis e mantenha as cópias de segurança fora do alcance.
Quando a IA introduz um novo risco
Os problemas já conhecidos não são a única faceta da questão. Os agentes de IA introduzem outra complexidade, uma vez que podem interpretar instruções e agir em diferentes sistemas sem que seja necessária a aprovação de cada passo por parte de alguém.
Três dos incidentes que analisámos mostram como isto pode correr mal. Em maio, o bot da carteira digital da Bankr transferiu fundos após seguir instruções transmitidas através da resposta pública de outra IA. Em fevereiro, o bot de triagem de problemas da Cline foi manipulado através de títulos de issues no GitHub que qualquer pessoa podia escrever, o que contribuiu para um lançamento não autorizado do npm. E nas avaliações de cibersegurança da Anthropic, os agentes acederam a sistemas reais porque os seus ambientes de teste tinham acesso à Internet e as instruções não estabeleciam limites claros.
Nestes três incidentes, os agentes conseguiram agir para além dos limites previstos, seja devido a instruções não fiáveis, a permissões excessivas ou a um isolamento insuficiente. Se estiver a utilizar agentes, defina o que cada um deles está autorizado a aceder, imponha esses limites e exija aprovação para ações que não possam ser revertidas.
O que ainda não sabemos
Tudo o que foi referido acima baseia-se no que foi divulgado, e há ainda uma parte considerável que não foi divulgada.
Seis dos 50 incidentes não apresentavam qualquer causa específica indicada. Outros 17 apresentavam, pelo menos, um detalhe em falta num relatório que, de resto, era útil. Muitas vezes, é o primeiro passo que falta. Sabemos o que o atacante conseguiu aceder e o que roubou, mas não sabemos como entrou nem qual a falha que explorou.
As categorias são da nossa autoria e é possível que alguns casos de falha se enquadrem, com razão, em mais do que uma. À medida que forem surgindo mais detalhes, os números poderão sofrer alterações, especialmente porque as causas mais comuns estão muito próximas umas das outras.
O que podemos retirar disto
Se há algo que estes 50 incidentes nos mostraram, é que a IA não precisa de introduzir uma nova vulnerabilidade para tornar uma já existente ainda mais perigosa.
Uma conta com privilégios excessivos, uma credencial exposta ou um serviço interno com monitorização deficiente podem tornar-se um problema muito mais grave quando um agente consegue identificá-los e agir sobre eles muito mais rapidamente do que uma pessoa seria capaz. E à medida que mais organizações concedem aos agentes acesso aos seus próprios sistemas, essas mesmas vulnerabilidades começam a ter implicações de novas formas.
A boa notícia é que não estamos a começar do zero. Grande parte do trabalho resume-se a saber o que tem acesso a quê, a limitar o que pode ser feito com esse acesso e a detetar atividades invulgares antes que se transformem num incidente.
A IA pode estar a alterar a rapidez com que as coisas correm mal, mas os princípios básicos continuam a dar-nos muito com que trabalhar.
Uma última coisa. Os incidentes com os quais aprendemos mais são aqueles em que a organização publicou um relatório específico sobre as causas profundas. Isso é positivo e gostaríamos de ver mais casos assim.
Como o site Aikido pode ajudar
Vários dos pontos de falha da nossa lista correspondem a algo que pode verificar ou bloquear através de Aikido.
Secrets acessíveis. A Proteção de Dispositivos identifica credenciais armazenadas em texto simples nos computadores dos programadores, incluindo no histórico do shell e nas sessões dos agentes de IA. A deteção «Secrets » identifica chaves de API e tokens no seu código antes de este ser lançado.
Acesso com âmbito excessivo e isolamento fraco. A Análise de Percursos de Ataque relaciona a exposição da sua nuvem com as permissões do IAM num único gráfico, para que possa ver o que uma carga de trabalho comprometida poderia aceder.
Terceiros e cadeia de abastecimento. A Proteção de Dispositivos bloqueia pacotes maliciosos, extensões IDE, extensões de navegador e servidores MCP antes da sua instalação e retém os pacotes recém-publicados durante 48 horas, por predefinição.
Agentes a agir sem controlo. Os testes de penetração das capacidades de IA verificam se as suas funcionalidades de IA podem ser induzidas a aceder a ferramentas ou a dados a que não deveriam ter acesso.
Falhas na aplicação e atividades não registadas. O Zen bloqueia a injeção SQL e outros ataques de injeção no interior da sua aplicação em execução e regista todas as tentativas bloqueadas.
Analisámos 50 incidentes de segurança relacionados com a IA registados em 2026 até 19 de novembro, com base em relatórios de incidentes, divulgações das empresas e estudos de segurança. Analisámos de que forma a IA esteve efetivamente envolvida e o que causou cada incidente, limitando-nos ao que as provas disponíveis permitiam comprovar.
Alguns incidentes apresentaram múltiplos pontos de falha, pelo que as contagens das causas principais se sobrepõem. Os 50 incidentes constituem uma amostra de casos divulgados publicamente, não um panorama completo de todos os incidentes relacionados com a IA ocorridos este ano.
AikidoA análise aprofundada da 's Deep Review encontra o Java4Shell no comunicado de imprensa que o apresentou
Recriámos o pedido de alteração (pull request) do OpenJDK de 2021 subjacente ao Java4Shell (CVE-2026-114938) e submetemo-lo ao Deep Review. O sistema detetou o erro e sugeriu a correção do código-fonte original.
Apagar uma chave que foi divulgada do teu repositório não te protege
Uma chave de administrador que vazou no GitHub, apagada poucas horas depois, acabou por causar uma violação de segurança meses mais tarde na LiteLLM. Descubra por que razão o histórico do Git mantém um « secrets » e por que razão é necessário fazer a rotação das chaves.
Depois da Binance, do LiteLLM, do PHP2Shell e do eMudhra, eis seis práticas e uma lista de verificação para limitar o alcance do próximo ataque antes de 2027.