

Proteja o seu software desde o início.
A comunidade de startups da Blackbird Ventures beneficia de descontos até 30%.





Uma Plataforma Unificada para Proteger Seu Software
Desde o código até à nuvem e ao tempo de execução, o « Aikido » abrange todas as camadas da segurança do software moderno. Comece pelo módulo de que necessita e desbloqueie a plataforma completa à medida que a sua empresa cresce.
Todas as ferramentas de segurança de que uma startup necessita
Dependências, SAST, secrets, contentores, infraestrutura como código, postura na nuvem, DAST, malware em pacotes e pentest de IA.
Totalmente configurado em poucos minutos
Ligue o seu repositório e inicie a sua primeira análise em poucos minutos. Veja apenas os resultados que são importantes e corrija-os com um clique.
SOC 2 e « conformidade com ISO 27001 » de forma mais simples
O seu primeiro grande cliente irá esperar isto de si. O Aikido realiza as verificações técnicas subjacentes às normas SOC 2, ISO 27001, RGPD e NIS2, gera as provas e sincroniza-as diretamente com o Vanta ou o Drata.
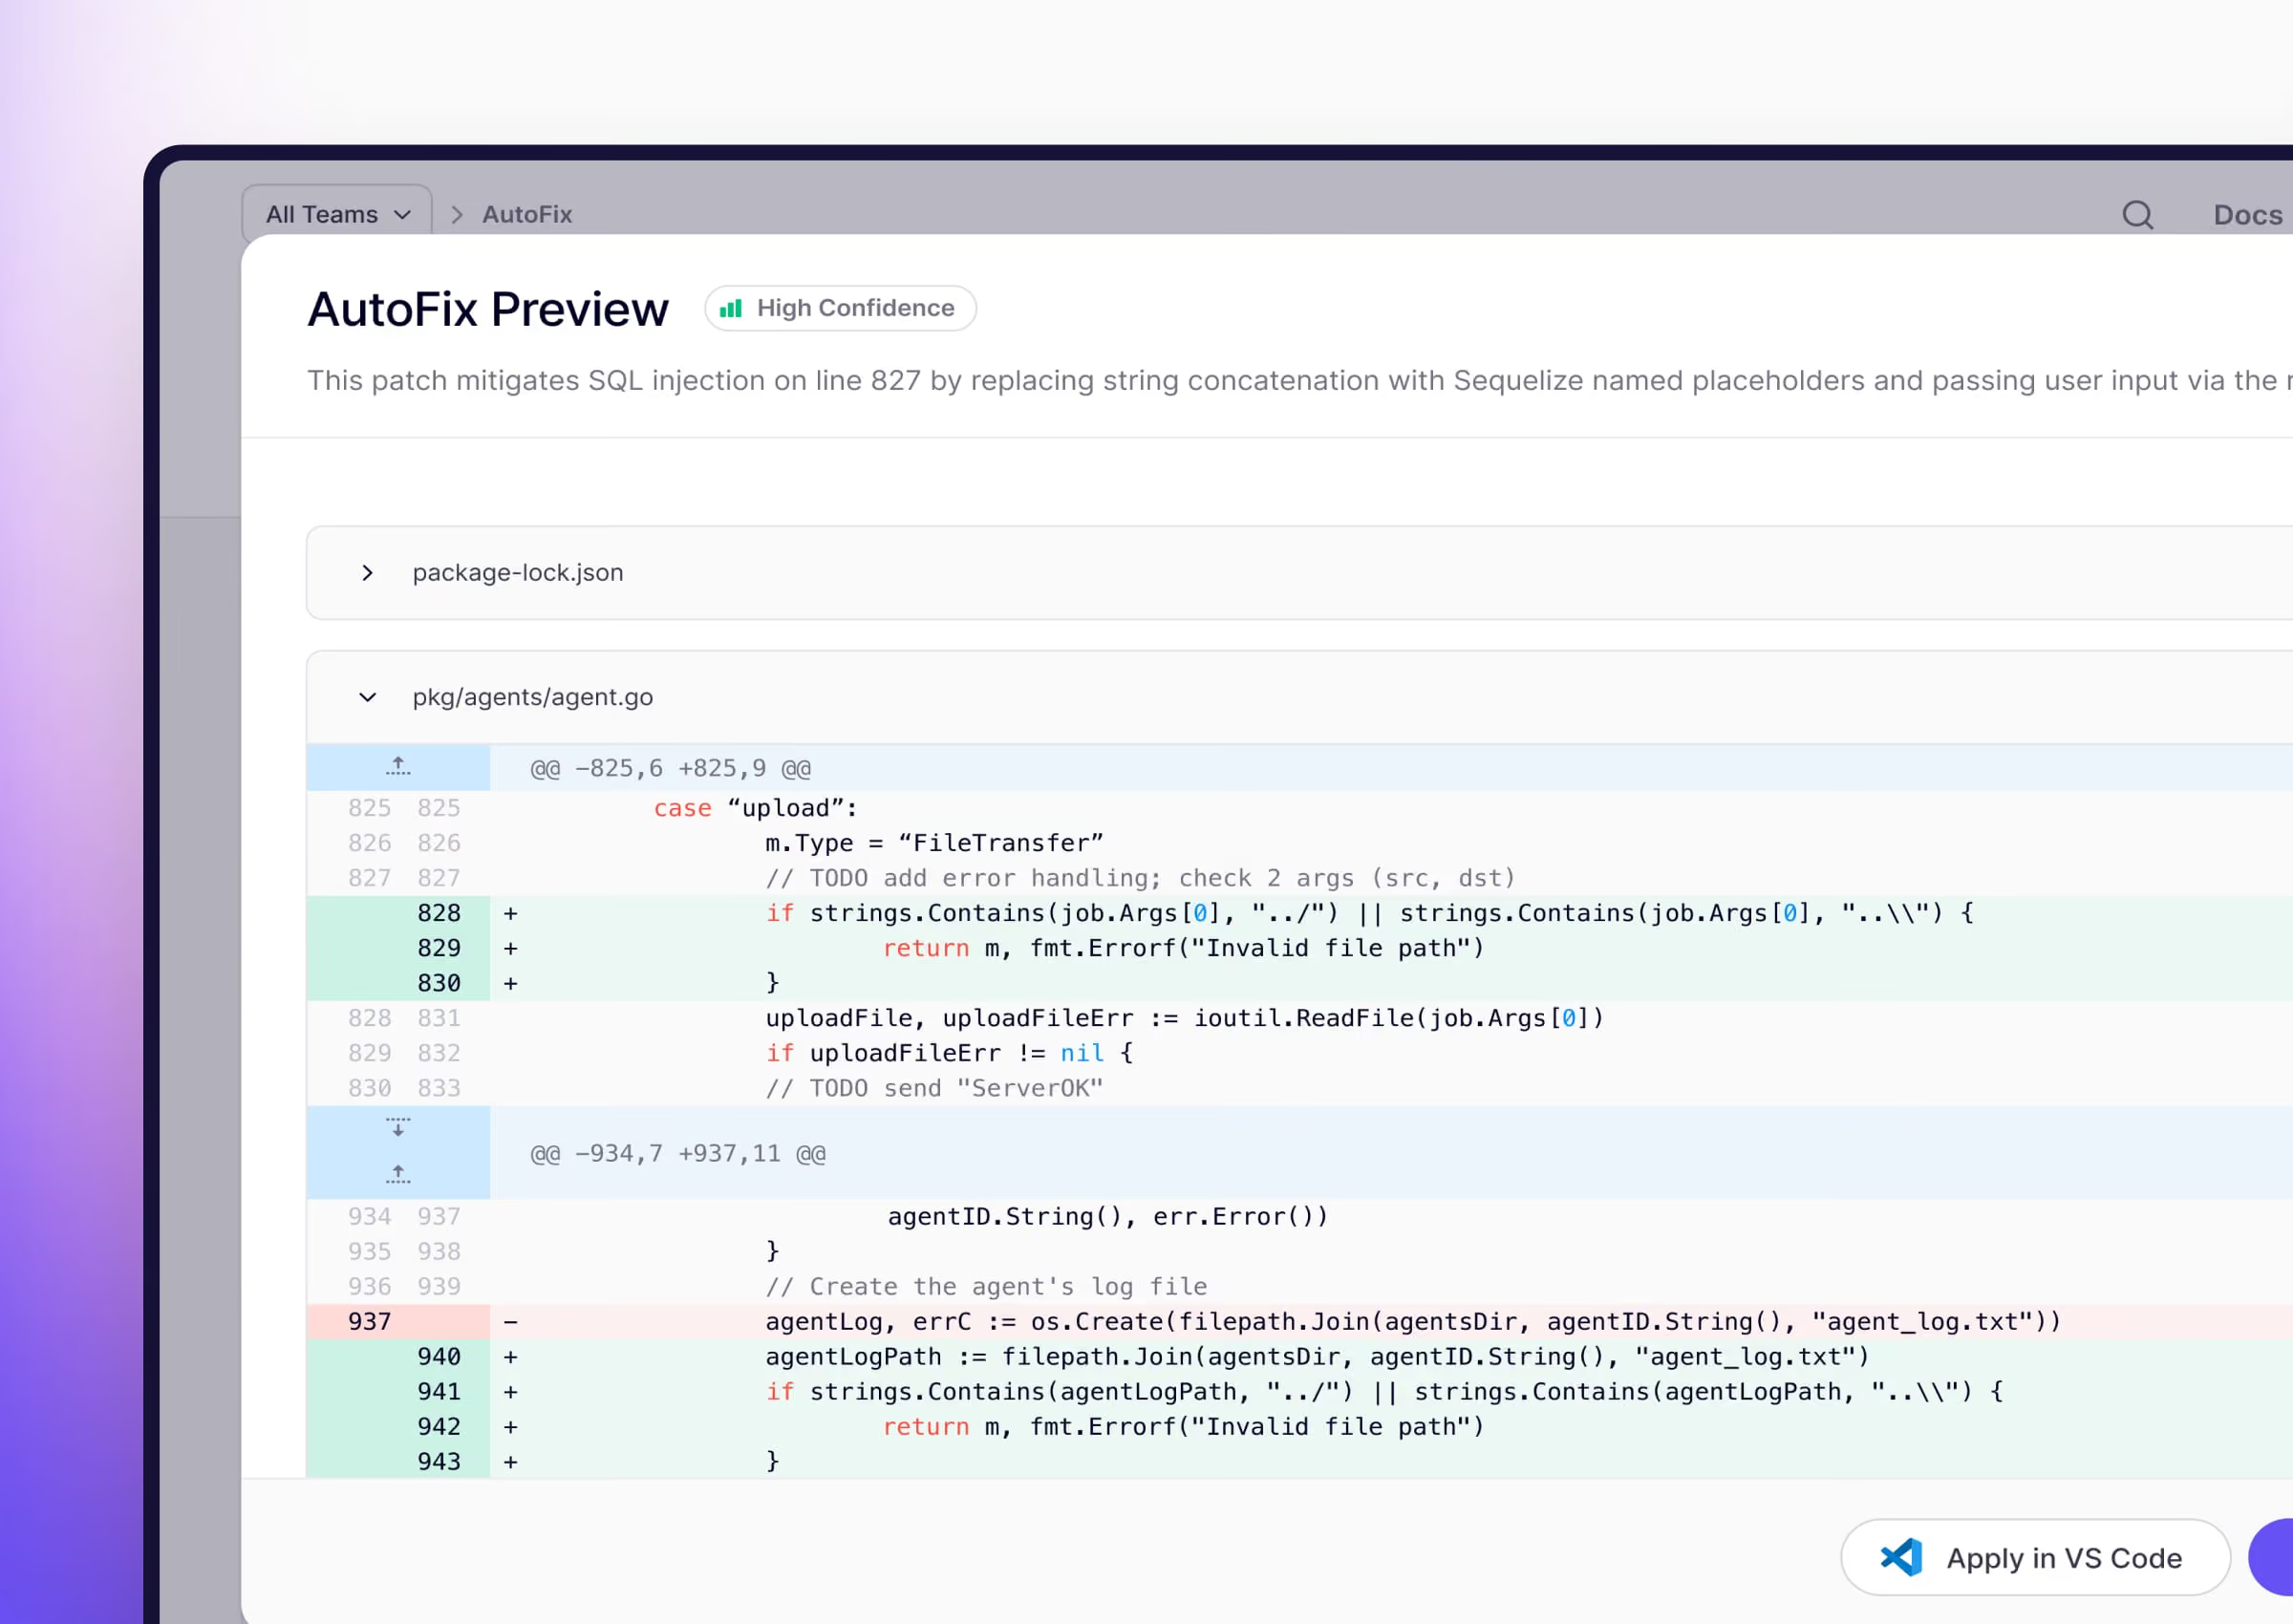
Um sistema de segurança,do código até à produção.
Enviar o código seguro do ambiente de teste para o ambiente de produção.
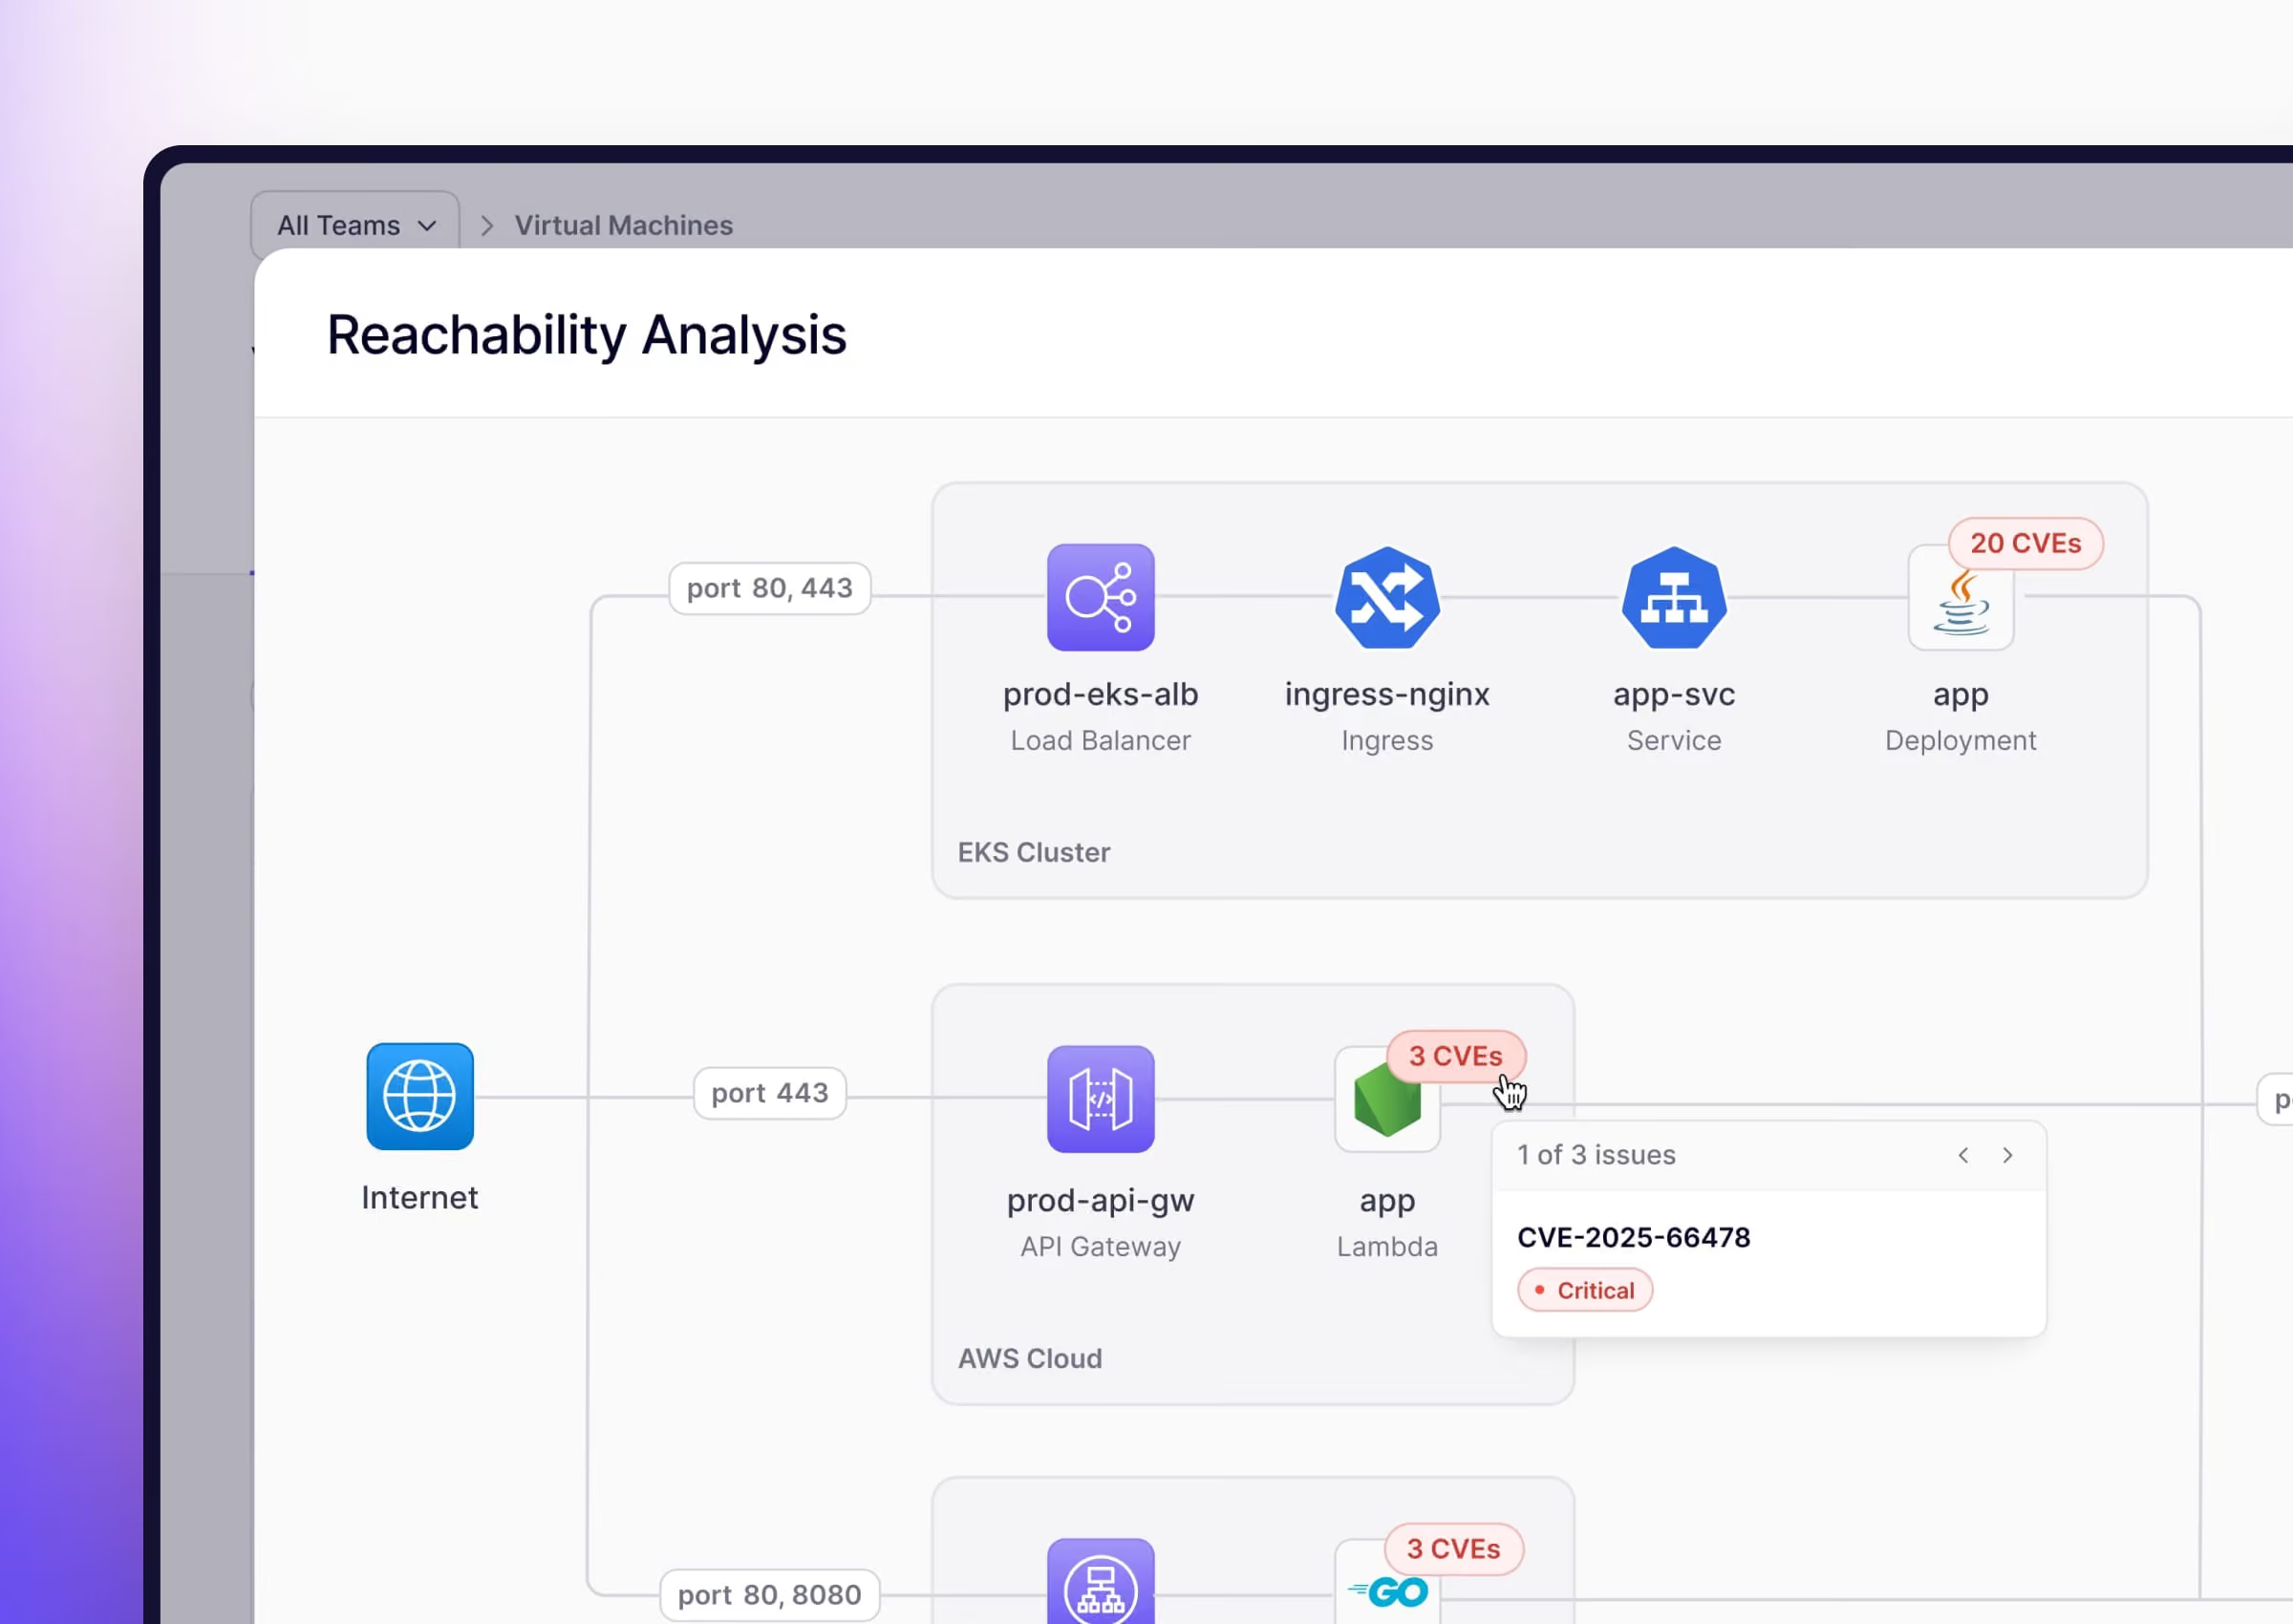
Proteja a sua nuvem com visibilidade em tempo real.
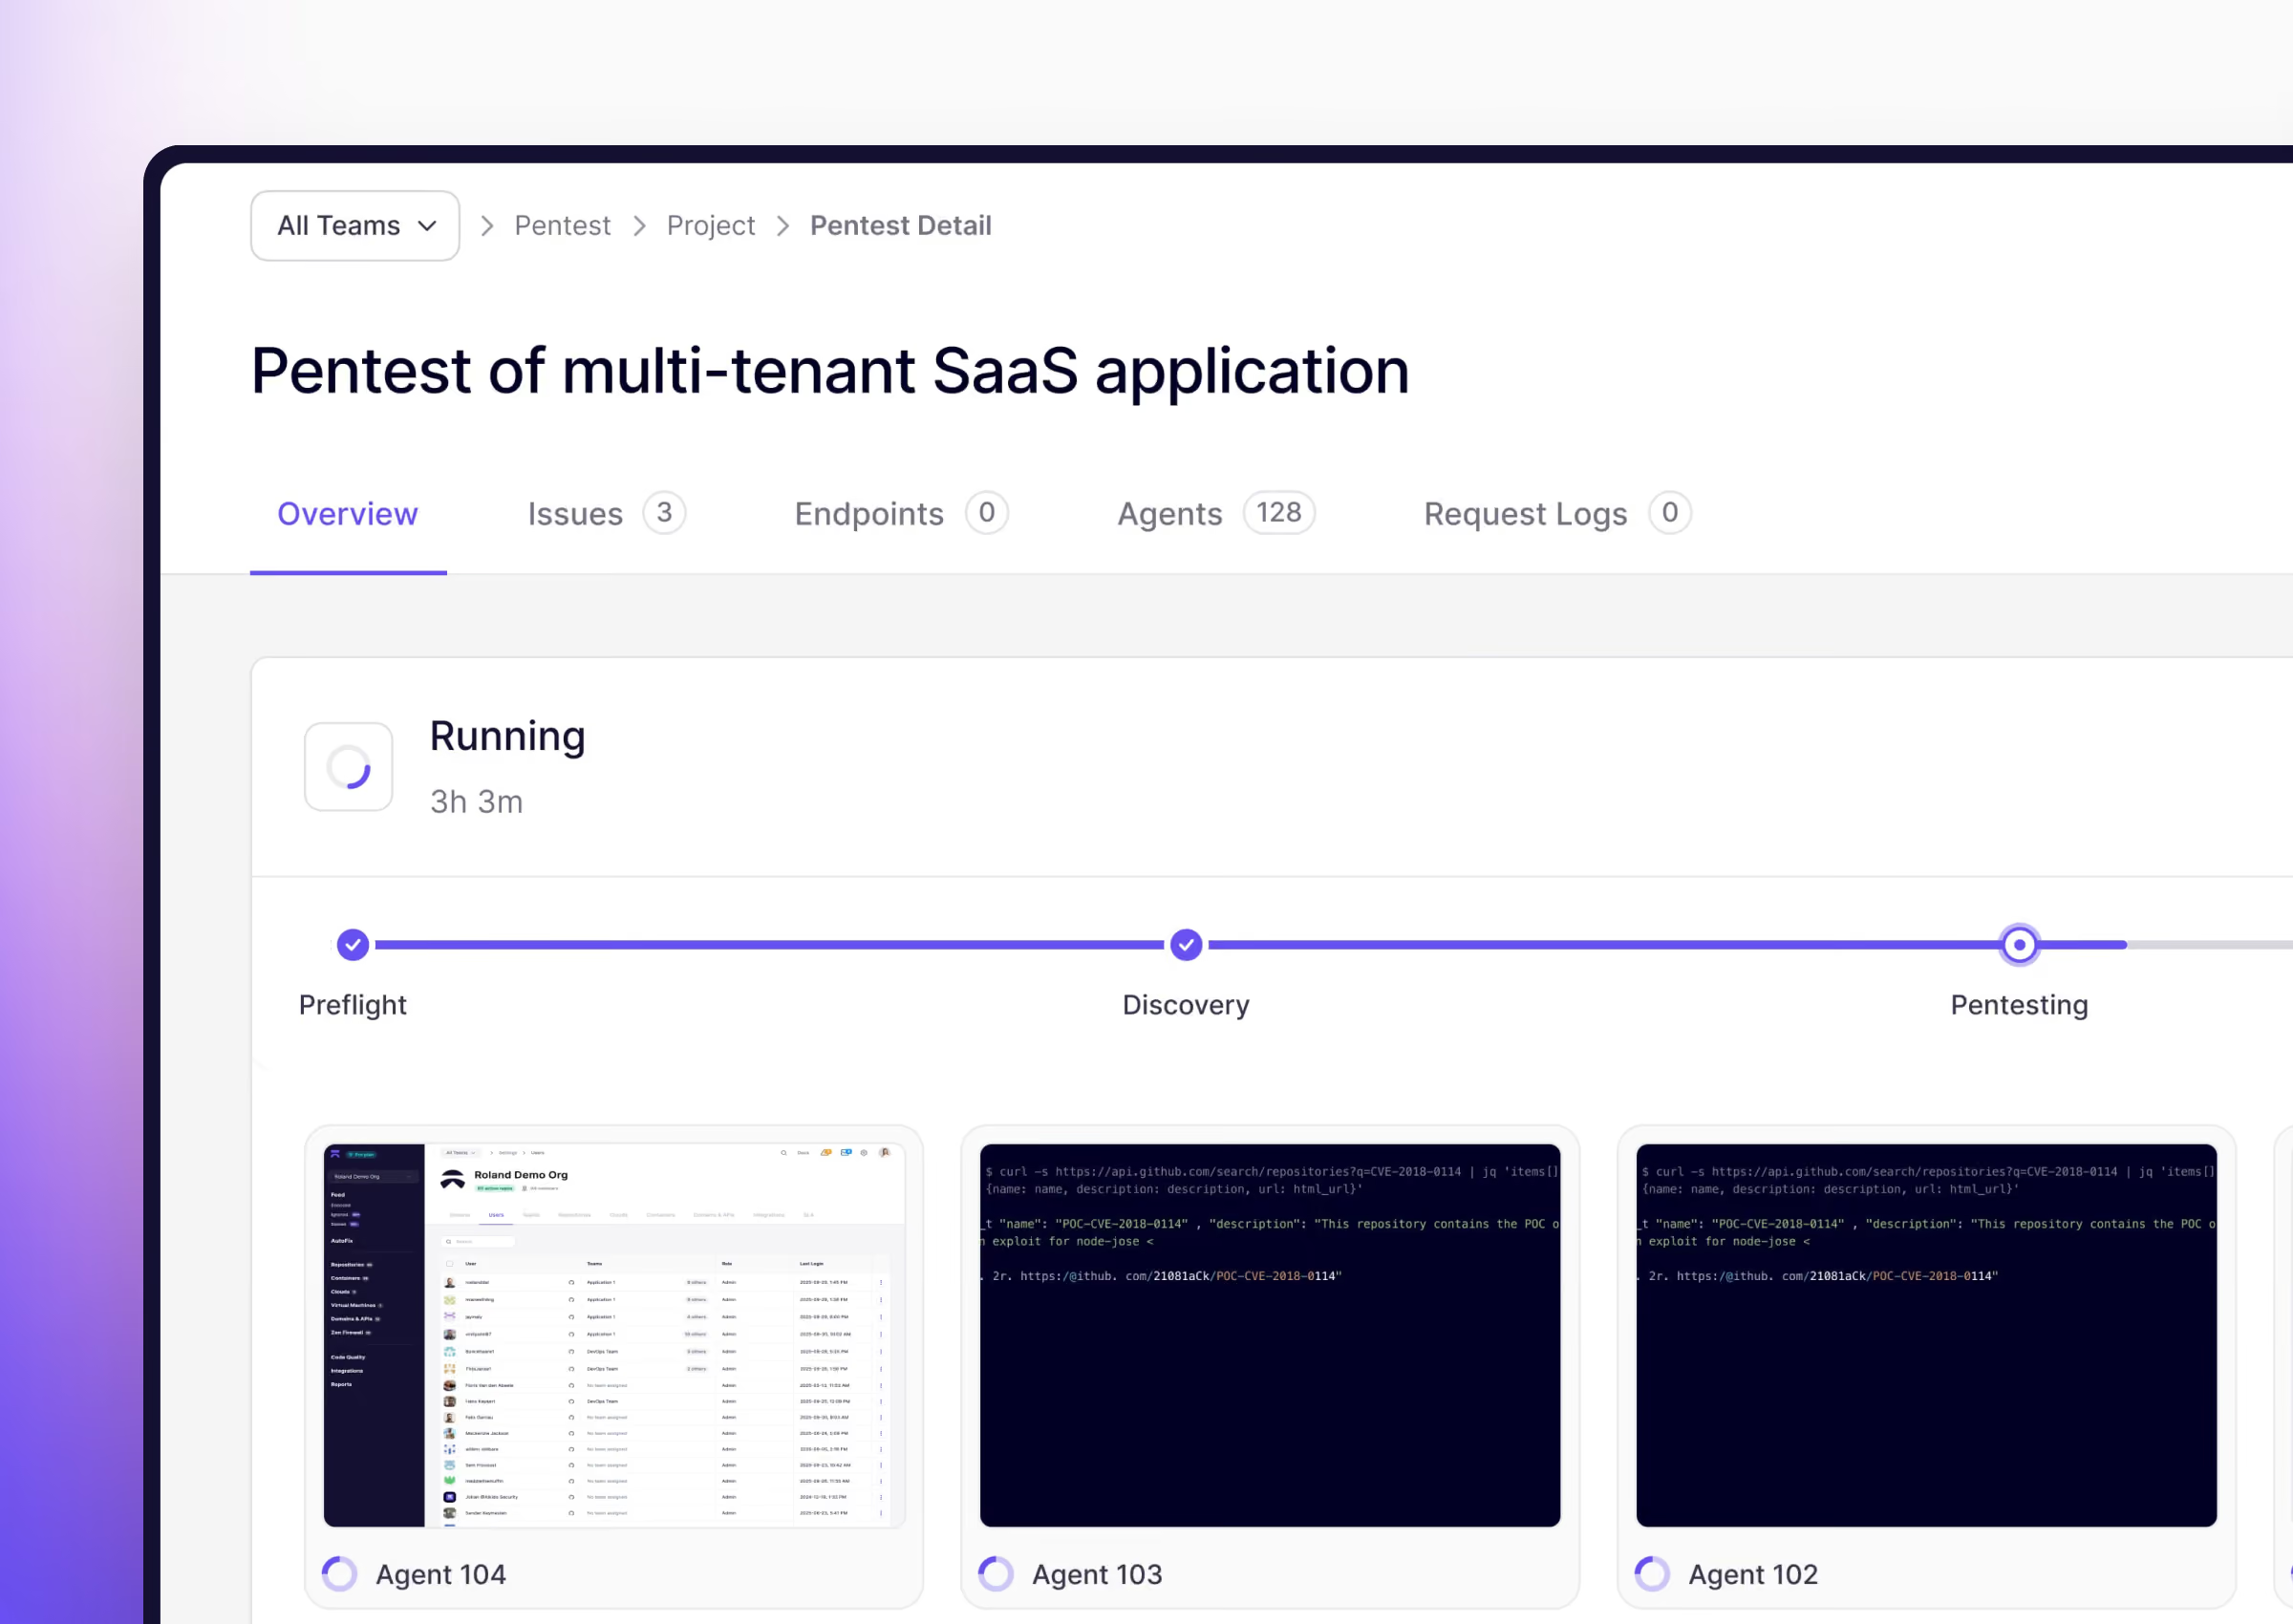
Prove o que é explorável. Corrija o que for.
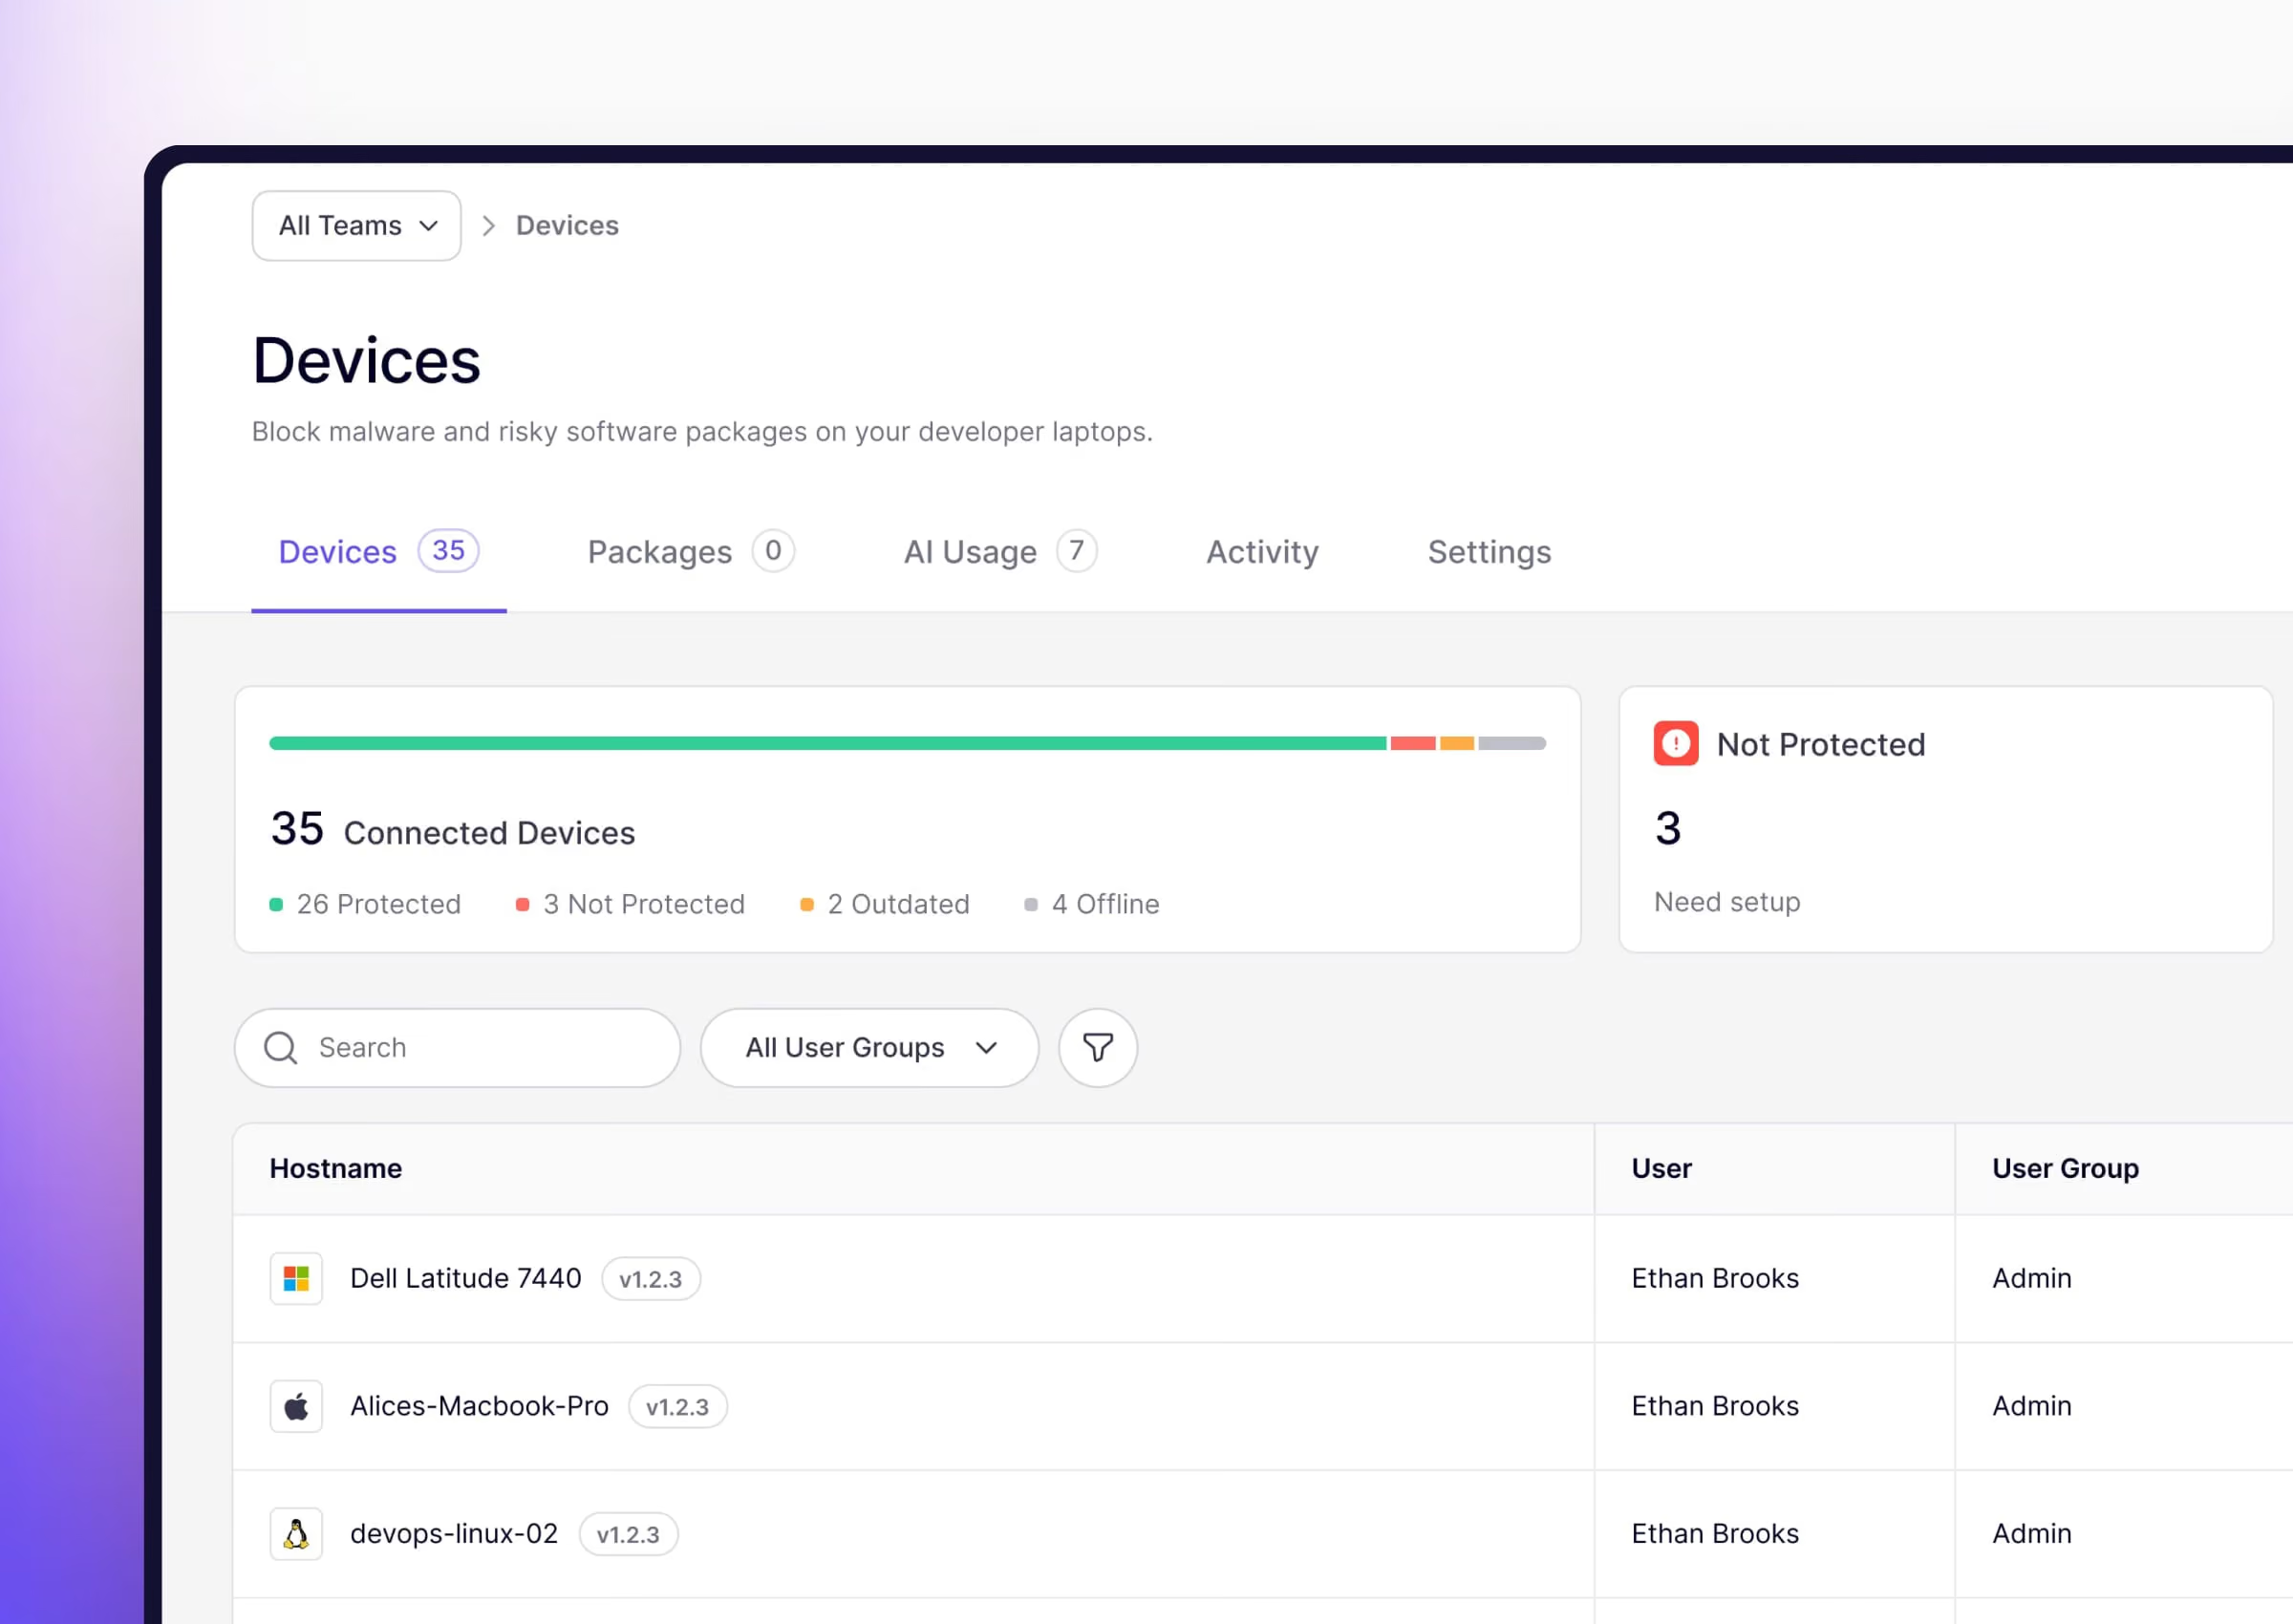
Cobertura de conformidade
O Aikido realiza verificações e gera evidências para controlos técnicos para ISO 27001:2022, SOC 2 Type 2, PCI, HIPAA e DORA.
Automatizar os controlos técnicos é um grande passo em frente para alcançar a conformidade.
ISO 27001:2022

A ISO 27001 é particularmente relevante para empresas FinTech. Este padrão globalmente reconhecido garante que você tenha uma abordagem sistemática para gerenciar informações sensíveis da empresa, assegurando sua confidencialidade, integridade e disponibilidade. O Aikido automatiza uma variedade de controles técnicos da ISO 27001:2022.
DORA

O Digital Operational Resilience Act (DORA) é uma regulamentação da UE que exige que instituições financeiras fortaleçam suas defesas contra riscos relacionados à TI. Aikido ajuda na conformidade com o DORA automatizando a detecção e remediação de vulnerabilidades de segurança, habilitando monitoramento contínuo, relatórios de incidentes e gerenciamento de riscos de terceiros, conforme exigido pela regulamentação DORA.
PCI

O Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) exige um conjunto de padrões de segurança projetados para proteger os dados do titular do cartão durante e após as transações financeiras. Qualquer organização que lida com informações de cartão de crédito deve cumprir esses padrões para garantir o processamento, armazenamento e transmissão seguros dos dados do titular do cartão. O Aikido automatiza muitos controles técnicos.
OWASP Top 10

O Top 10 OWASP alinha as práticas de segurança de aplicações web com os riscos de segurança mais críticos identificados pelo Open Web Application Security Project (OWASP). O Top 10 OWASP é uma lista amplamente reconhecida de vulnerabilidades comuns como falhas de injeção, autenticação quebrada e cross-site scripting (XSS), e alcançar a conformidade envolve abordar essas vulnerabilidades para proteger aplicações web contra ameaças comuns.
Relatórios de Pentest
Quando o Aikido Pentest conclui a validação, produz um relatório detalhado que combina uma visão geral executiva com descobertas acionáveis centradas nos programadores. O relatório foi concebido para que as equipas de segurança, engenharia e conformidade possam agir de imediato. Também pode exportar tipos de relatórios personalizados para auditores, gestão ou partes externas em Relatórios de Pentest.
Análises de SLA e Problemas
SLA Insights dá-lhe visibilidade sobre o cumprimento dos objetivos de remediação pela sua organização (MTTR - Tempo Médio de Remediação). Centra-se no tempo de resposta, problemas em atraso e desempenho geral de remediação por níveis de gravidade. Este relatório ajuda-o a perceber se os problemas de segurança estão a ser resolvidos dentro dos prazos definidos.
GDPR
O Regulamento Geral sobre a Proteção de Dados (RGPD) é a lei da UE que rege a forma como as organizações recolhem e processam dados pessoais de pessoas na UE. Entre outros requisitos, exige que proteja esses dados com medidas técnicas e organizativas adequadas. O Aikido ajuda na vertente técnica, sinalizando problemas de segurança que possam expor dados pessoais, como Secrets divulgados ou armazenamento Cloud mal configurado.
UK Cyber Essentials
O Cyber Essentials é uma certificação apoiada pelo governo do Reino Unido e supervisionada pelo National Cyber Security Centre (NCSC). Estabelece uma base de proteção contra ataques comuns na internet, construída em torno de cinco controlos técnicos: firewalls, configuração segura, gestão de atualizações de segurança, controlo de acesso de utilizadores e proteção contra malware. Alguns contratos do governo britânico exigem esta certificação. O Aikido sinaliza problemas de código e na Cloud que afetam estes controlos, como pacotes desatualizados com vulnerabilidades conhecidas, para que os possa corrigir antes de se candidatar.
SOC 2 Tipo 2

SOC 2 é um procedimento que garante que seus provedores de serviço gerenciem seus dados com segurança para proteger os interesses de sua organização e a privacidade de seus clientes. Demonstre seu compromisso em proteger dados, cumprindo com o SOC2. O Aikido automatiza todos os controles técnicos, tornando o processo de conformidade muito mais fácil.
HIPAA

O Health Insurance Portability and Accountability Act estabelece padrões nacionais para proteger informações sensíveis de pacientes na indústria da saúde. Ele exige salvaguardas para a privacidade e segurança dos dados de saúde, garantindo que provedores de saúde, seguradoras e seus parceiros de negócios implementem medidas para proteger as informações dos pacientes contra acesso não autorizado e violações.
NIS2

A Diretiva de Segurança de Redes e Informação (NIS2) é uma regulamentação da União Europeia que visa melhorar a cibersegurança dos setores de infraestrutura crítica. Uma gama mais ampla de indústrias deve seguir as regras de cibersegurança e ela melhora o trabalho em equipe entre os países da UE para proteger contra ameaças cibernéticas. Organizações em setores como saúde, energia e transporte devem atender a esses padrões.
CIS

O Center for Internet Security (CIS) estabelece melhores práticas e benchmarks de segurança para ajudar as organizações a melhorar suas defesas de cibersegurança, oferecendo diretrizes específicas para proteger sistemas, redes e aplicações. Alcançar a conformidade com o CIS ajuda a reduzir riscos de segurança e garante um nível padronizado de proteção contra ameaças cibernéticas. O Aikido relata o progresso da conformidade com os Controles CIS v8, com base em suas Clouds conectadas e repositórios de código.
NIST
O NIST 800-53 é um catálogo de controlos de segurança e privacidade do National Institute of Standards and Technology dos EUA. É obrigatório para sistemas de informação federais dos EUA, e muitos empreiteiros governamentais e empresas reguladas utilizam-no como base de controlo. O Aikido agrupa as suas descobertas de segurança por família de controlos do NIST 800-53, permitindo-lhe ver quais as áreas que necessitam de mais atenção.
HITRUST
O HITRUST Common Security Framework (CSF) é uma estrutura certificável que reúne requisitos de normas como a HIPAA and ISO 27001 num único conjunto de controlos. É comum no setor da saúde nos EUA, onde hospitais e seguradoras frequentemente exigem aos fornecedores a certificação HITRUST antes de partilharem dados de pacientes. O Aikido reporta os controlos técnicos do HITRUST que consegue verificar automaticamente, dando-lhe uma vantagem inicial nas evidências que o seu auditor irá solicitar.
ENS
O Esquema Nacional de Seguridad (ENS) é o Quadro de Segurança Nacional de Espanha. Os organismos do setor público espanhol devem cumpri-lo, assim como as empresas que lhes fornecem serviços de TI. O ENS dimensiona as suas medidas de segurança de acordo com a criticidade de cada sistema. O Aikido mostra quais as medidas técnicas do ENS que a sua configuração já cumpre e quais as que precisam de trabalho, antes da sua auditoria.
Aproveite a oferta exclusiva da Aikido | Blackbird Ventures
Estamos a oferecer descontos até 30% no primeiro ano.