

Pull requests que não quebram a sua compilação
O Dependabot atualiza-o para a próxima versão corrigida, incluindo alterações que podem causar falhas. O Aikido Libraries corrige CVEs na versão que já utiliza, pelo que o PR é sempre seguro para fazer merge.
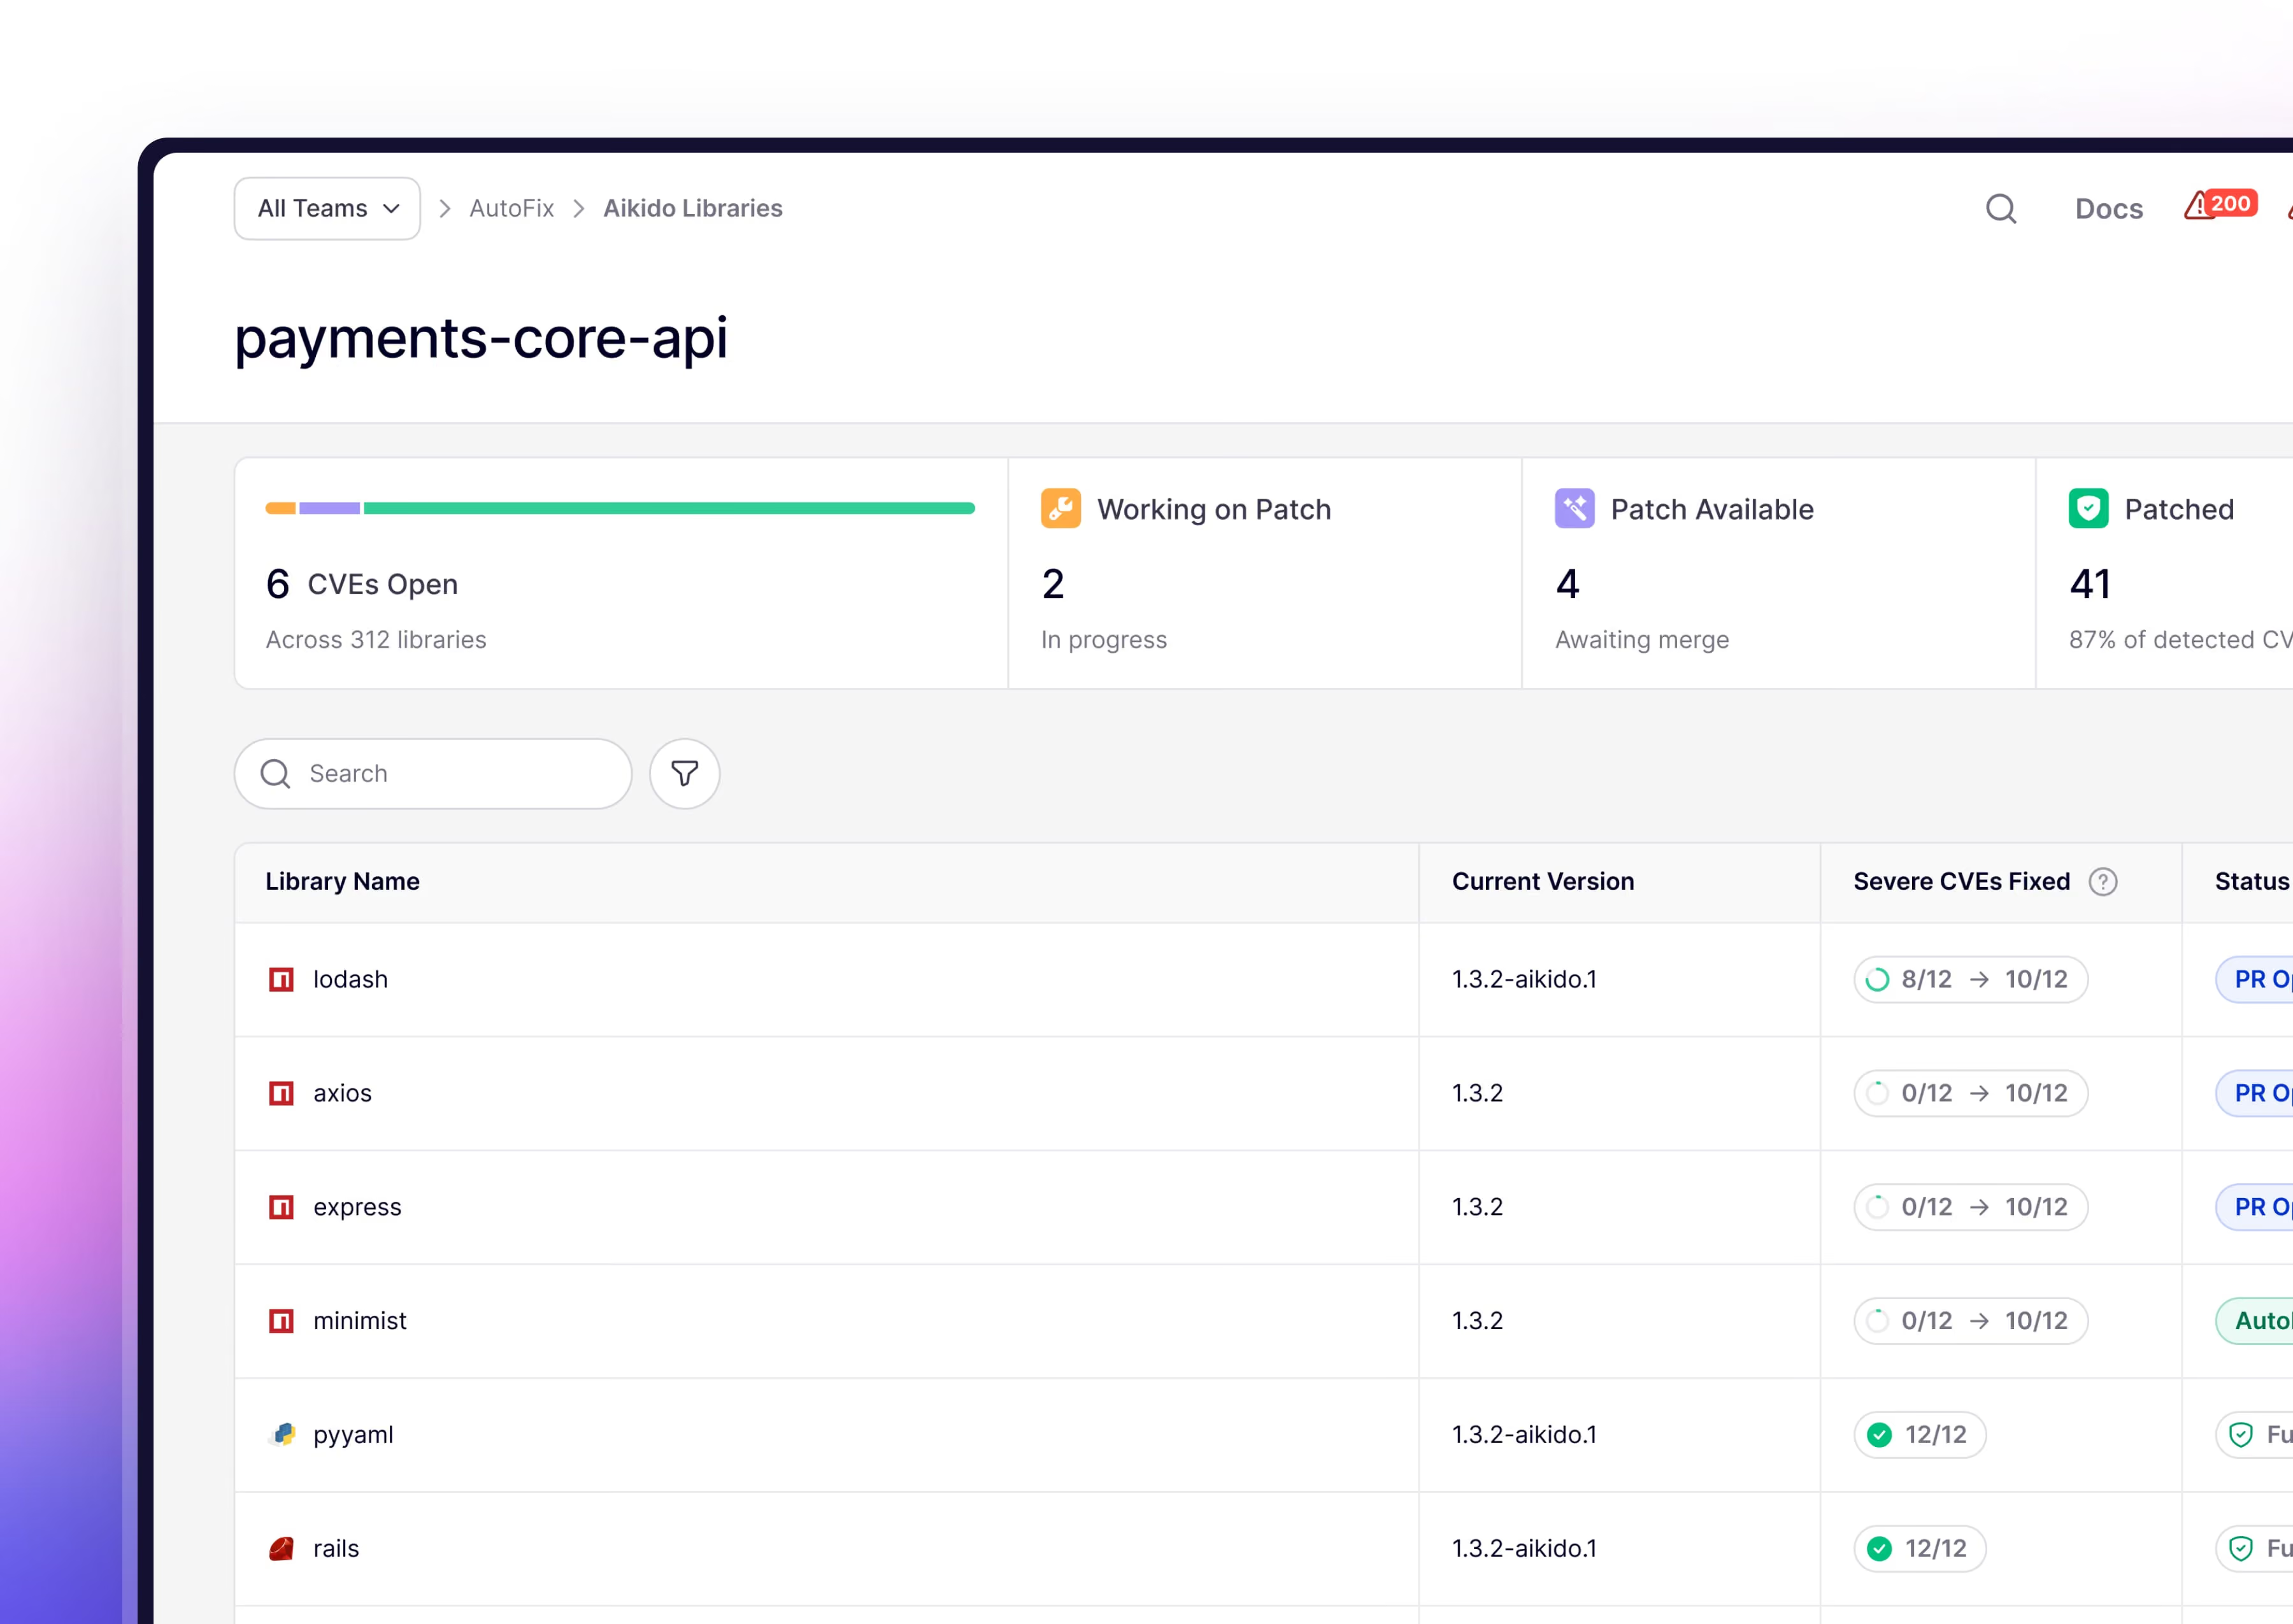





Uma dependência corrigida não é uma aplicação segura.
Fechar um CVE não significa que o seu software está seguro. O Aikido protege todo o seu SDLC, desde o code até à Cloud e ao runtime.
Encontre vulnerabilidades em seu código
Corrija vulnerabilidades antes do lançamento
Proteja suas dependências
Feche lacunas na cadeia de suprimentos antes que sejam exploradas
Proteja Cloud e runtime
Corrija configurações incorretas antes que causem uma violação
Comprove o que é explorável
Saiba o que é realmente explorável, antes que os atacantes o façam
Aikido vs Dependabot


O Dependabot força-o a escolher entre alterações que causam falhas ou vulnerabilidades.
Força-o a atualizar
O Dependabot disponibiliza o menor incremento de versão que resolve a CVE, mas continua a ser um incremento de versão, incluindo quaisquer alterações incompatíveis (breaking changes).
Envia mais do que apenas a correção
Os PRs do Dependabot enviam a versão do mantenedor, incluindo quaisquer alterações incompatíveis
O resto fica sem ser analisado
O Dependabot cinge-se aos pacotes que instala. O seu próprio código, os Secrets, os containers e a configuração da Cloud ficam sem cobertura, pelo que cada um necessita da sua própria ferramenta.
As bibliotecas Aikido fazem mais do que apenas atualizar a versão
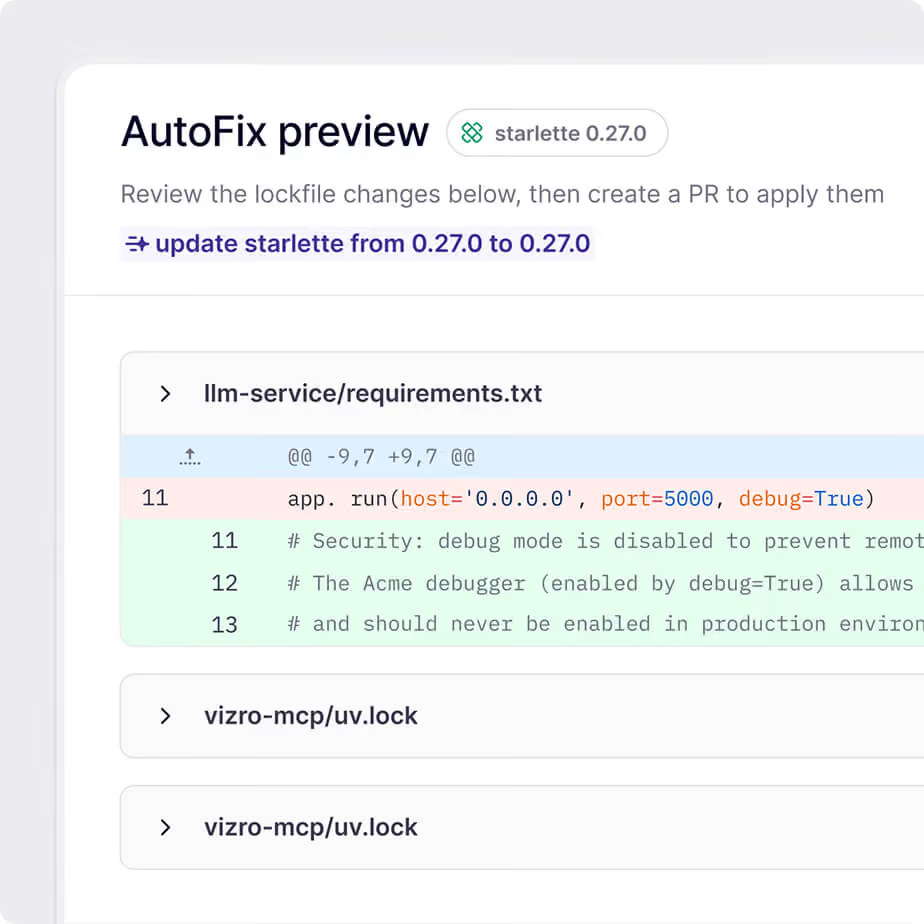
Mesmo pacote, mesma string de versão, mesma API
O Aikido transpõe (backports) a correção CVE para a sua versão exata fixada (pinned). Um sufixo +aikido assinala o patch (um hífen para npm, pelo que multer 1.4.5-lts.1 se torna 1.4.5-lts.1-aikido.1)
Mesma string de versão
Mesma API pública
Sem código para reescrever
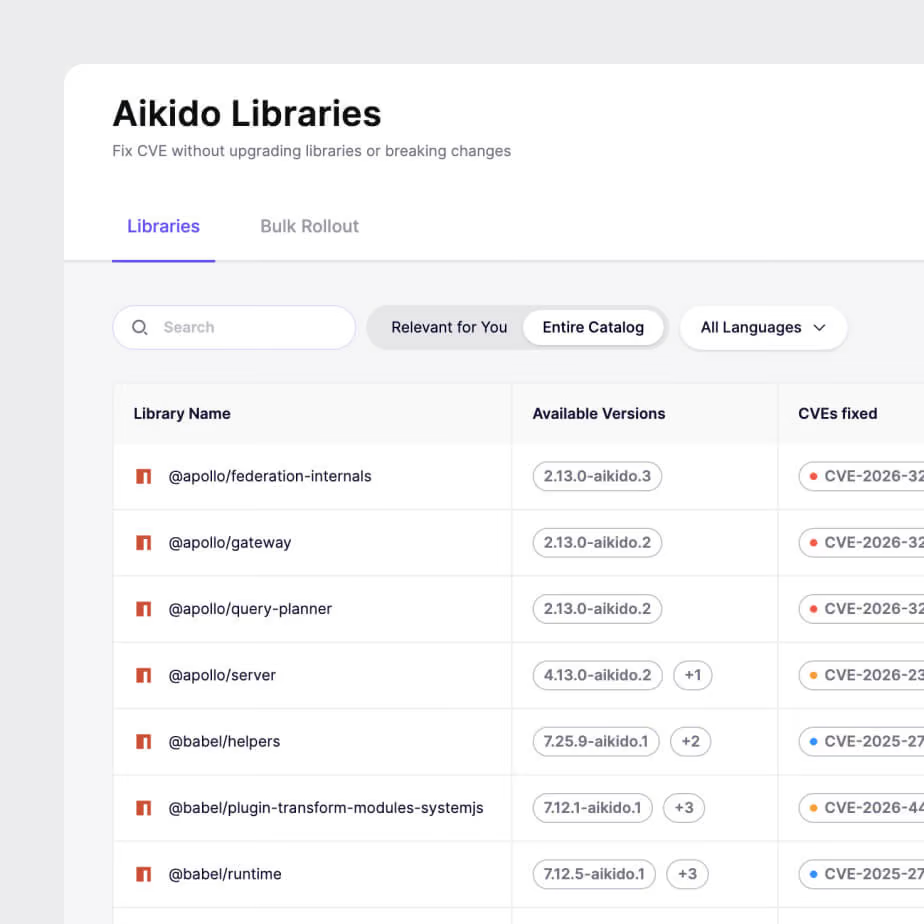
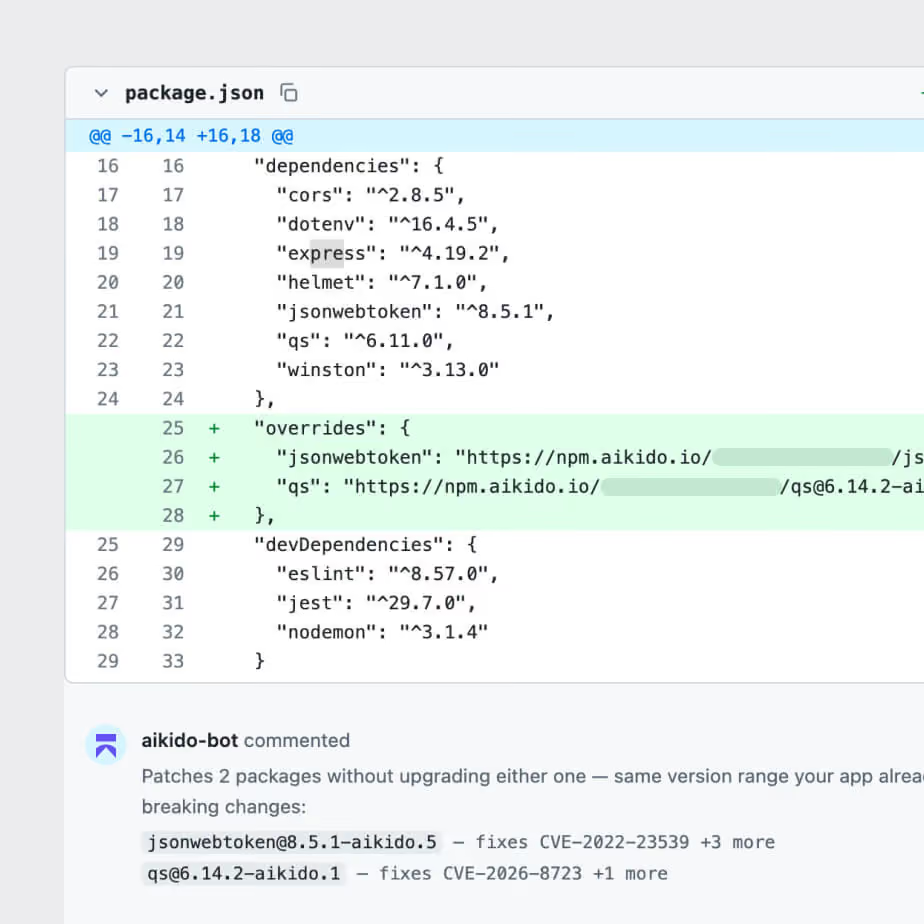
Um PR diário, e não um novo PR por cada aviso
Configure uma vez. O Aikido fixa automaticamente cada pacote vulnerável no seu conjunto protegido com a respetiva variante corrigida, incluindo CVEs descobertos após a ativação.
Proteção contínua
Sem necessidade de reanalisar a mesma dependência
Cobre CVEs recentemente descobertos
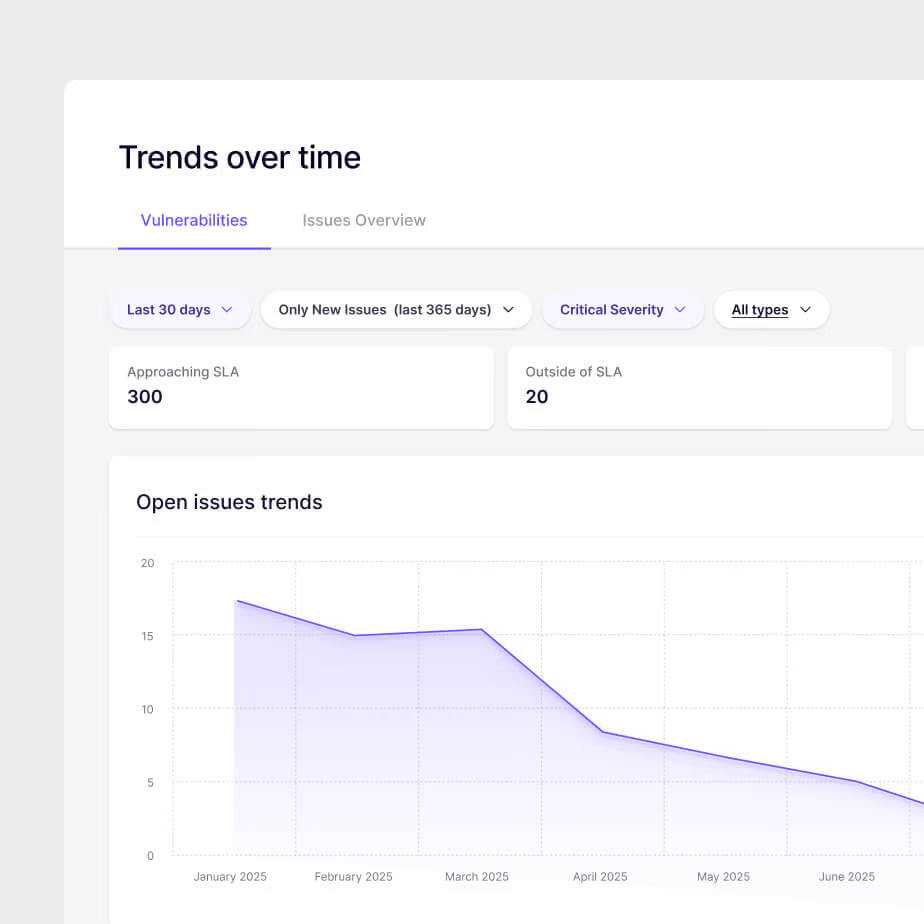
Resolve o backlog, e não apenas o alerta de hoje
Todas as dependências com uma variante segura são corrigidas da mesma forma e com a mesma cadência. As equipas deixam de reabrir a discussão sobre o mesmo CVE a cada sprint.
Aplicável a todo o seu conjunto protegido
Liberta tempo de engenharia para o trabalho do roadmap
Sem repetição de tickets para CVEs que já fechou

“O Aikido permitiu que nossos engenheiros voltassem ao que fazem de melhor – construir sistemas de defesa avançados – sem se atolar na limpeza de CVEs. Isso nos ajudou a ganhar projetos, construir confiança e ficar à frente do cronograma.”
Sam StentonLíder de DevOps e Plataforma, SiXworks

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End



Porque é que as equipas escolhem o Aikido em vez do Dependabot
Sem atualizações obrigatórias
Corrija o CVE sem mexer na sua superfície de API ou no seu conjunto de testes
Segurança em todo o SDLC
Identifique vulnerabilidades no code, dependências, Cloud e runtime, e não apenas no gráfico de dependências.
Comprove o que é explorável
Confirme quais as vulnerabilidades que são efetivamente acináveis, para que as equipas corrijam o que importa e não o que é teórico.
Faça o merge da correção. Ignore a migração.
O Aikido corrige vulnerabilidades nas dependências que já utiliza, e não apenas naquelas que está disposto a atualizar.