Aikido

Bloqueie malware instantaneamente com a proteção de dispositivos Aikido

Bloqueie extensões maliciosas de navegador, plugins IDE e bibliotecas de código. O Device Protection oferece visibilidade e controle sobre os pacotes de software instalados nos dispositivos dos seus desenvolvedores.

‍

Seus dados não serão compartilhados · Não é necessário cc
Confiado por mais de 150 mil orgs
|
Adorado por mais de 300 mil devs
|
4.7/5
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
LACUNAS DO KOI

Como Aikido se compara a Koi
Aikido Security
Koi
Preços
Preços transparentes em nossa página de preços
Preços condicionados a ciclos de vendas longos e extensos.
Aikido usa preços simples e fixos baseados em assentos - assim você paga por usuários ativos, não por código passivo. Todos os recursos essenciais de segurança e qualidade estão incluídos por padrão. Sem módulos ocultos, sem adicionais surpresa. Você sabe exatamente o que está recebendo e quanto custa, mesmo com o crescimento da sua base de código.
O preço do SonarQube é baseado no número de linhas de código (LOC) em seu repositório. Este modelo escala mal para bases de código maiores ou monorepos, onde código inativo ou legado ainda pode gerar custos mais altos. Níveis de preço ocultos para recursos empresariais (por exemplo, SAST, detecção de Secrets, varredura IaC) dificultam a previsão do custo total.
Tempo de configuração
Configuração em minutos
Dias ou semanas, dependendo do ciclo de vendas.
Aikido é cloud-native e projetado para integrar-se ao seu fluxo de trabalho em minutos. GitHub, GitLab, Bitbucket, o que quer que você use. Não há infraestrutura para manter, nenhum banco de dados para fazer backup, nenhum servidor para gerenciar. Conecte seu repositório, defina suas regras, pronto.
SonarQube frequentemente exige auto-hospedagem, configuração manual e infraestrutura dedicada. Instalar atualizações ou integrar-se ao CI/CD pode ser demorado, com o risco de incompatibilidade de versões ou degradação de regras. As equipes frequentemente designam alguém apenas para gerenciá-lo.
Disponibilidade do produto
A Proteção de Dispositivos está incluída em nosso plano Básico
A proteção de endpoint Koi é incluída em um pacote empresarial da Palo Alto.
Aikido foi construído com a ergonomia do desenvolvedor como prioridade. Os alertas são priorizados com base na explorabilidade, não apenas em violações de regras. Você vê os problemas diretamente em seus PRs, com sugestões de código que pode aplicar ou ignorar. Os desenvolvedores não precisam sair do seu fluxo de trabalho ou interpretar descobertas vagas - apenas corrigir o que importa.
A UI e a experiência do usuário no SonarQube frequentemente parecem datadas. As descobertas podem ser esmagadoras, com priorização mínima ou contexto em tempo real. Os desenvolvedores são forçados a vasculhar dezenas de alertas, muitos dos quais não são acionáveis ou relevantes para a segurança.
Bloqueio de malware em tempo real
Bloqueia instalações maliciosas no dispositivo, antes que elas cheguem.
Depende do seu SWG, EDR ou MDM para bloquear ou remediar após o ocorrido.
Aikido oferece verdadeira cobertura full-stack - desde código estático até dependências de código aberto, imagens de Container, templates IaC, Secrets expostos, e até mesmo comportamento de aplicação em tempo real (DAST). Em vez de juntar cinco ferramentas, você obtém visibilidade unificada e capacidade de ação em uma única plataforma.
SonarQube foca principalmente na análise de código próprio. Ele cobre SAST básico e alguma detecção de Secrets, mas carece de profundidade em segurança cloud-native: sem varredura IaC, sem varredura de Container, sem DAST, sem CSPM. As tentativas recentes de adicionar esses recursos parecem improvisadas.
Defesas da cadeia de suprimentos
A idade mínima padrão de 48 horas do pacote impede que o malware "publish-and-pray" se espalhe.
Nenhuma contramedida equivalente anunciada.
Aikido aplica filtros de explorabilidade, Reachability analysis de dependência e heurísticas de intenção do desenvolvedor para evitar alarmes falsos. Se o sinalizamos, é porque ele pode realmente ser explorado ou abusado - não apenas porque uma regra foi acionada. Isso significa menos falsos positivos, melhor relação sinal-ruído e menos alertas ignorados.
As regras do SonarQube podem parecer mais um linter glorificado - sinalizando violações de estilo ou melhores práticas sem entender o contexto. É fácil acabar com centenas de alertas e nenhum senso de prioridade. Há um esforço limitado para distinguir entre vulnerabilidades reais e sugestões cosméticas.
Proteção fora da rede
O agente no dispositivo detecta o tráfego de instalação mesmo em hotspots pessoais.
A aplicação baseada em rede pode ser contornada por tethering.
Aikido inclui sugestões de correção no nível do código, explicações inline e links para saber mais. Em muitos casos, geramos automaticamente recomendações de patch que você pode aplicar diretamente em seu PR. Não se trata apenas de encontrar problemas - trata-se de corrigi-los rapidamente.
SonarQube mostra o problema, mas a correção é responsabilidade do desenvolvedor. Frequentemente, há pouca ou nenhuma explicação ou contexto - apenas “esta linha está errada.” Espera-se que você decifre a regra ou procure a melhor prática por conta própria.
Plataforma
A Proteção de Dispositivos é fornecida com uma ampla gama de ferramentas de segurança. Explore nossa plataforma para saber mais.
Solução pontual apenas para governança de software de endpoint.
Aikido itera rapidamente. As regras são lançadas semanalmente, muitas vezes em resposta a padrões de ataque do mundo real. Respondemos a ameaças emergentes (por exemplo, ataques à Supply chain de dependências, uso indevido de API, etc.) com cobertura de regras e alertas imediatos. Sua proteção acompanha o cenário de ameaças.
Novas regras e engines no SonarQube podem levar meses para serem lançadas. Como sua plataforma abrange muitos produtos (SonarQube, SonarCloud, etc.), as atualizações podem ficar aquém do que as stacks modernas exigem.

Dispositivos de desenvolvedores estão sob ataque

Opção 1) Bloquear tudo
Registros privados. Filas de aprovação. Semanas de atrito, enquanto os desenvolvedores encontram alternativas.
Opção 2) Não fazer nada
Deixar as estações de trabalho dos desenvolvedores desprotegidas, arriscando vazamento de credenciais, tokens e código-fonte.
Opção 3) Aikido Device Protection
Visualize e governe o que é executado em cada dispositivo. Bloqueie ataques automaticamente.
COMO FUNCIONA

Aikido protege os dispositivos dos desenvolvedores contra ataques à Supply chain
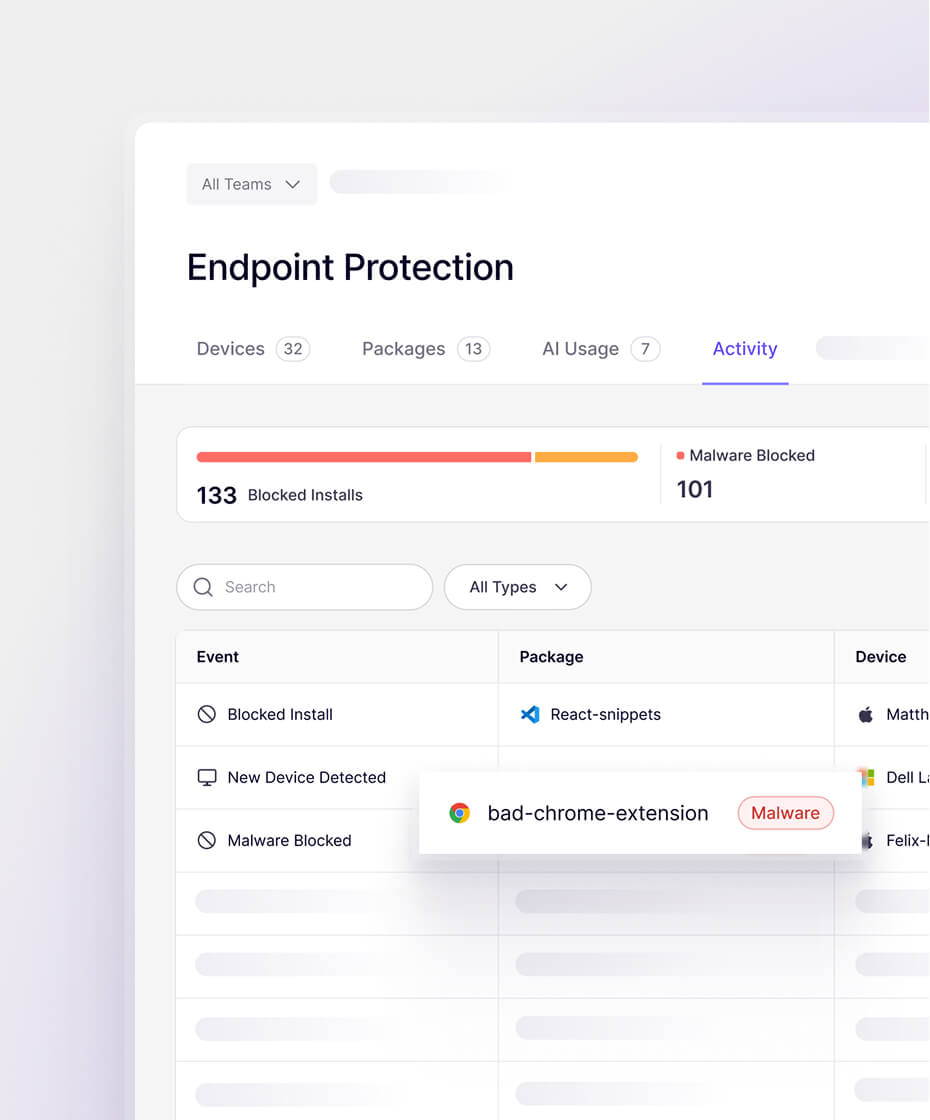
Descubra riscos

Cada pacote, extensão, plug-in e instalação é revisado pelo Aikido. Veja o que está em cada máquina.
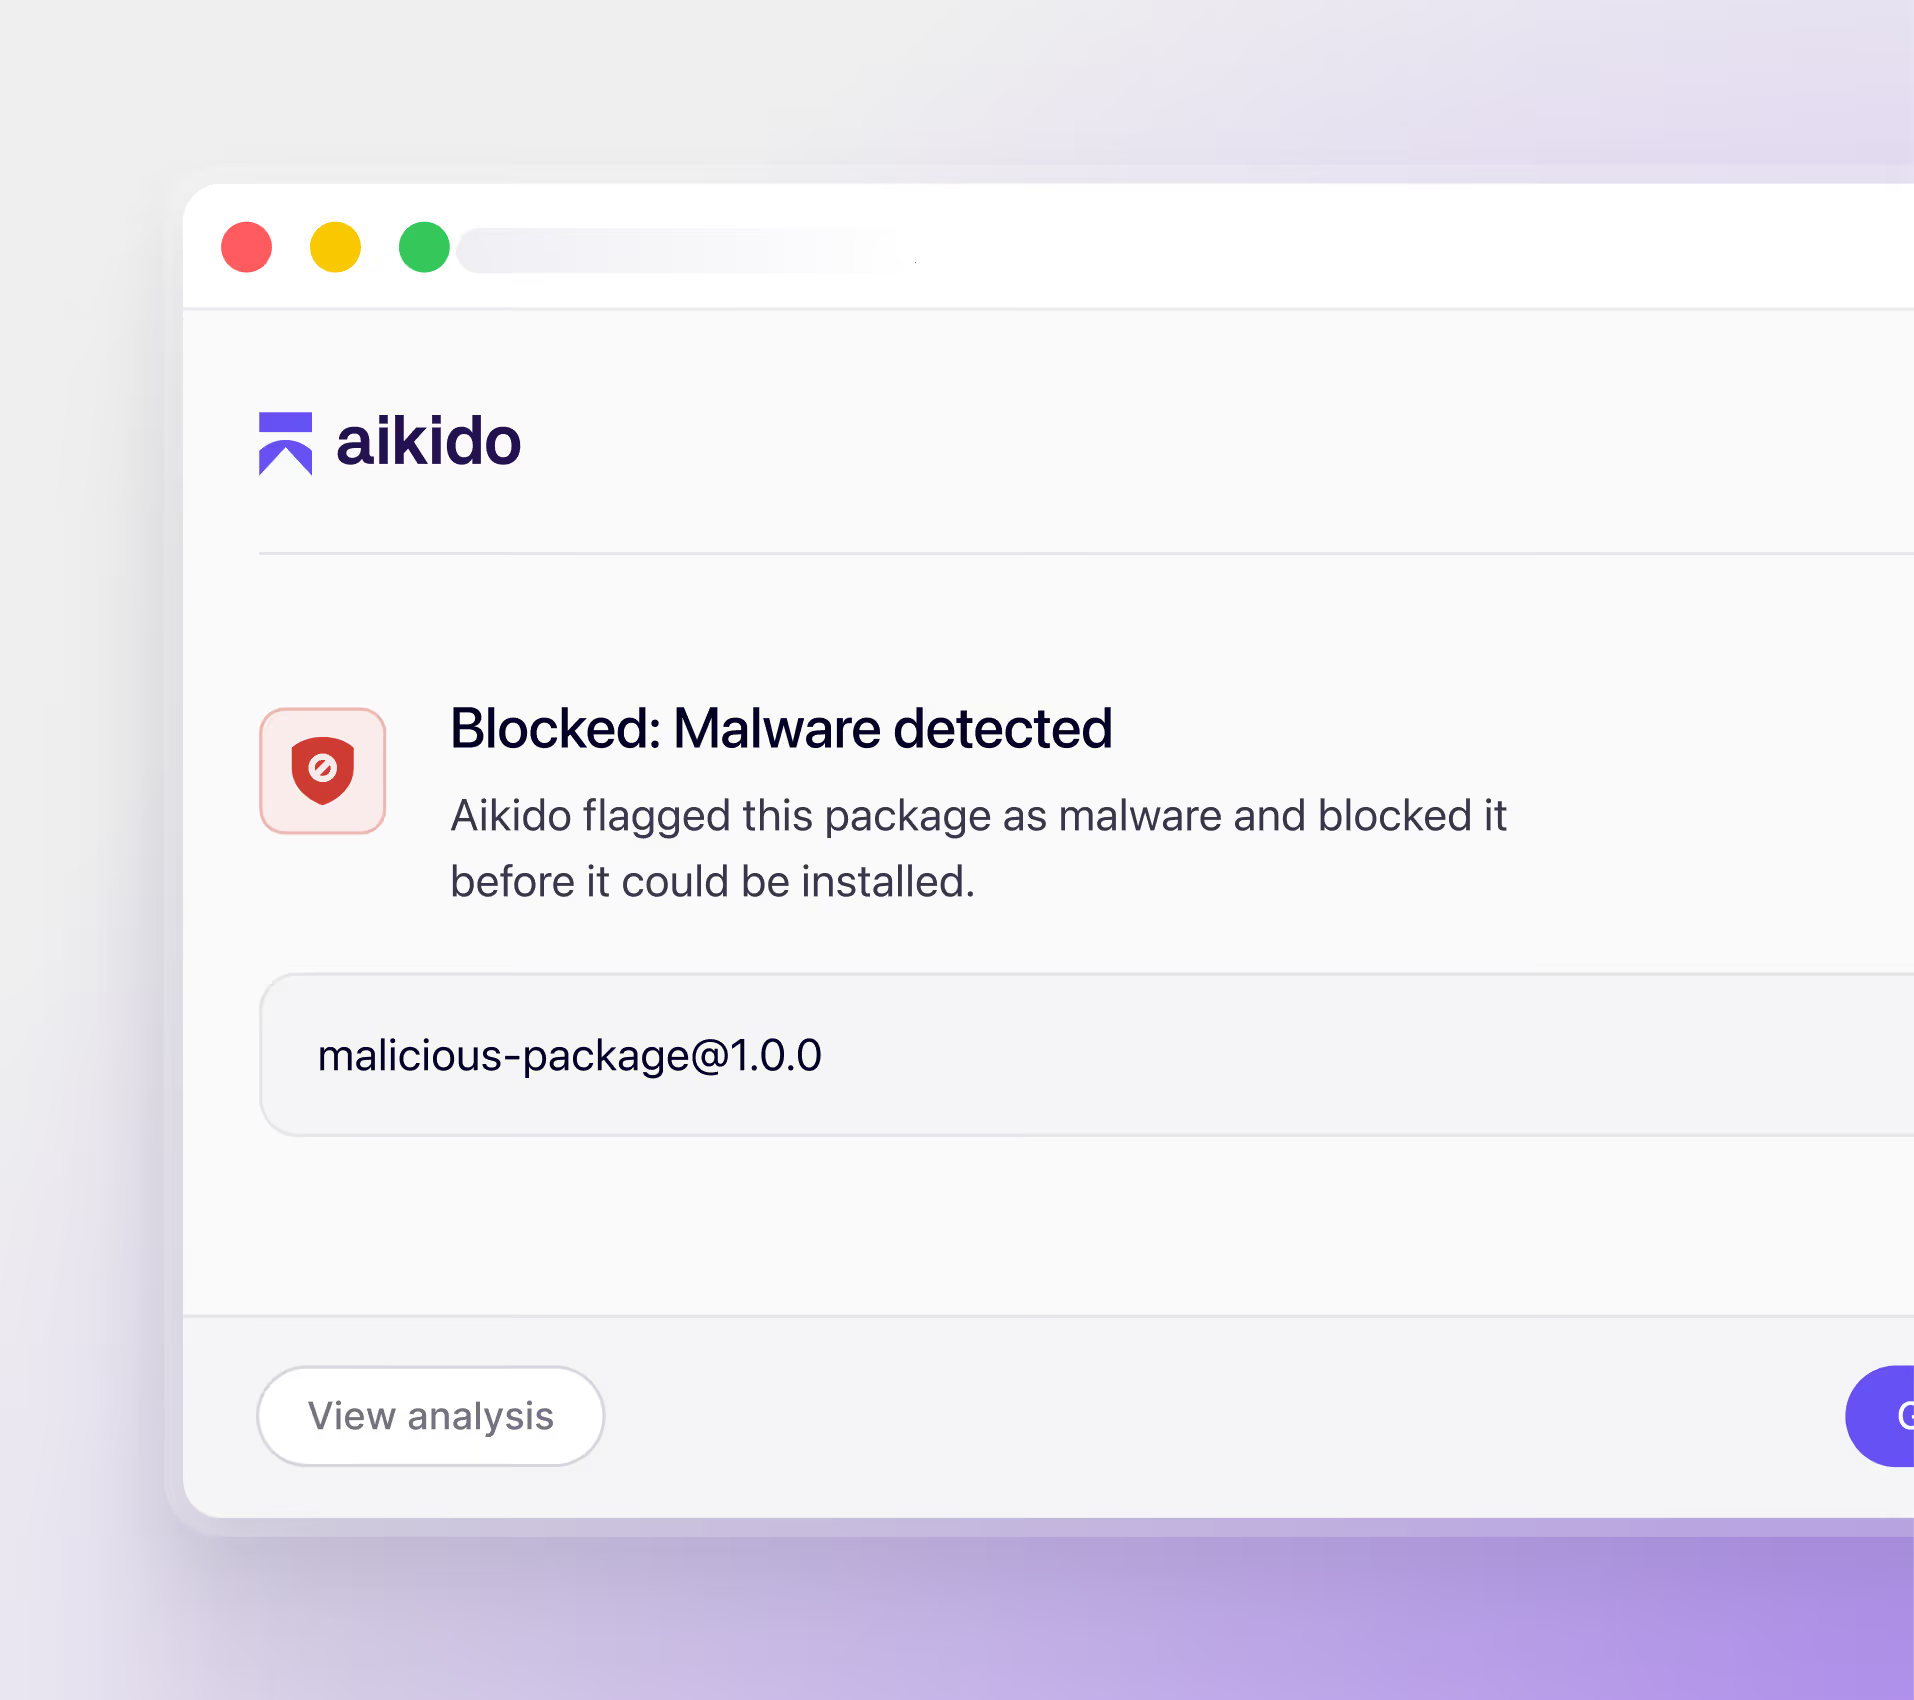
Previna ataques

Instalações maliciosas são bloqueadas antes de chegarem ao dispositivo. Previna ataques antes que aconteçam.
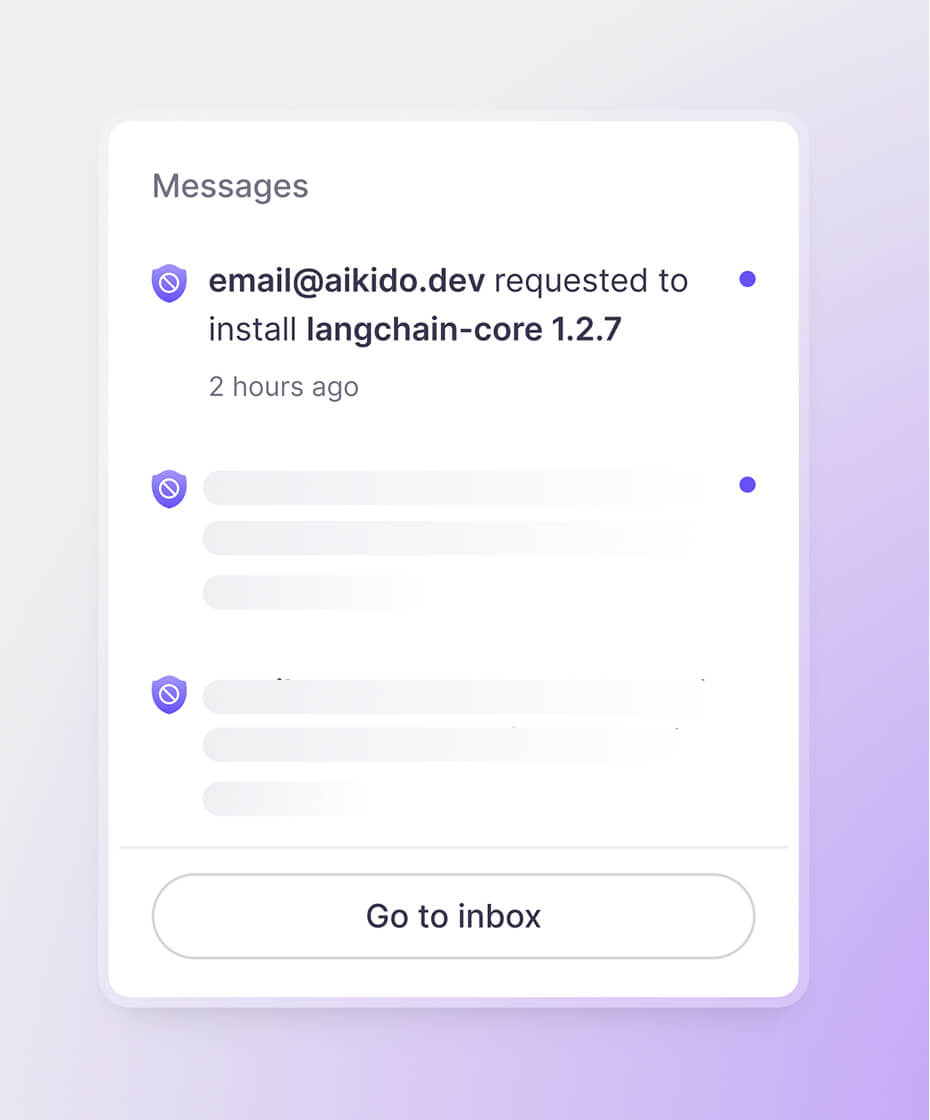
Capacite desenvolvedores

Defina políticas de equipe, exceções e fluxos de aprovação. Mantenha os desenvolvedores focados na construção.

FONTES

Cobertura completa em todos os ecossistemas de desenvolvedores

Registros de Pacotes

NPM
Maven
PyPi
NuGet
Go
Ruby
(Em breve)
Rust
(Em breve)
PhP
(Em breve)

Extensões de IDE e Navegador

JetBrains
VS Code
OpenVSX
Firefox
Visual Studio
Chrome
Cursor
Windsurf

Ferramentas e Modelos de IA

Gemini
OpenAI
Github
Copilot
xAI
MCP
Servers
Claude Code
Skills.sh
CAPACIDADES

Controle as instalações de dispositivos a partir de um único local

Bloqueio de malware em tempo real

Aikido detecta e bloqueia ativamente malwares antes que atinjam o dispositivo

Governança de extensões

Escaneie e controle extensões de IDE e browser instaladas por desenvolvedores. Bloqueie extensões maliciosas automaticamente.

monitoramento contínuo

Verifique cada instalação no momento em que ocorre e depois. Se algo der errado, você saberá.

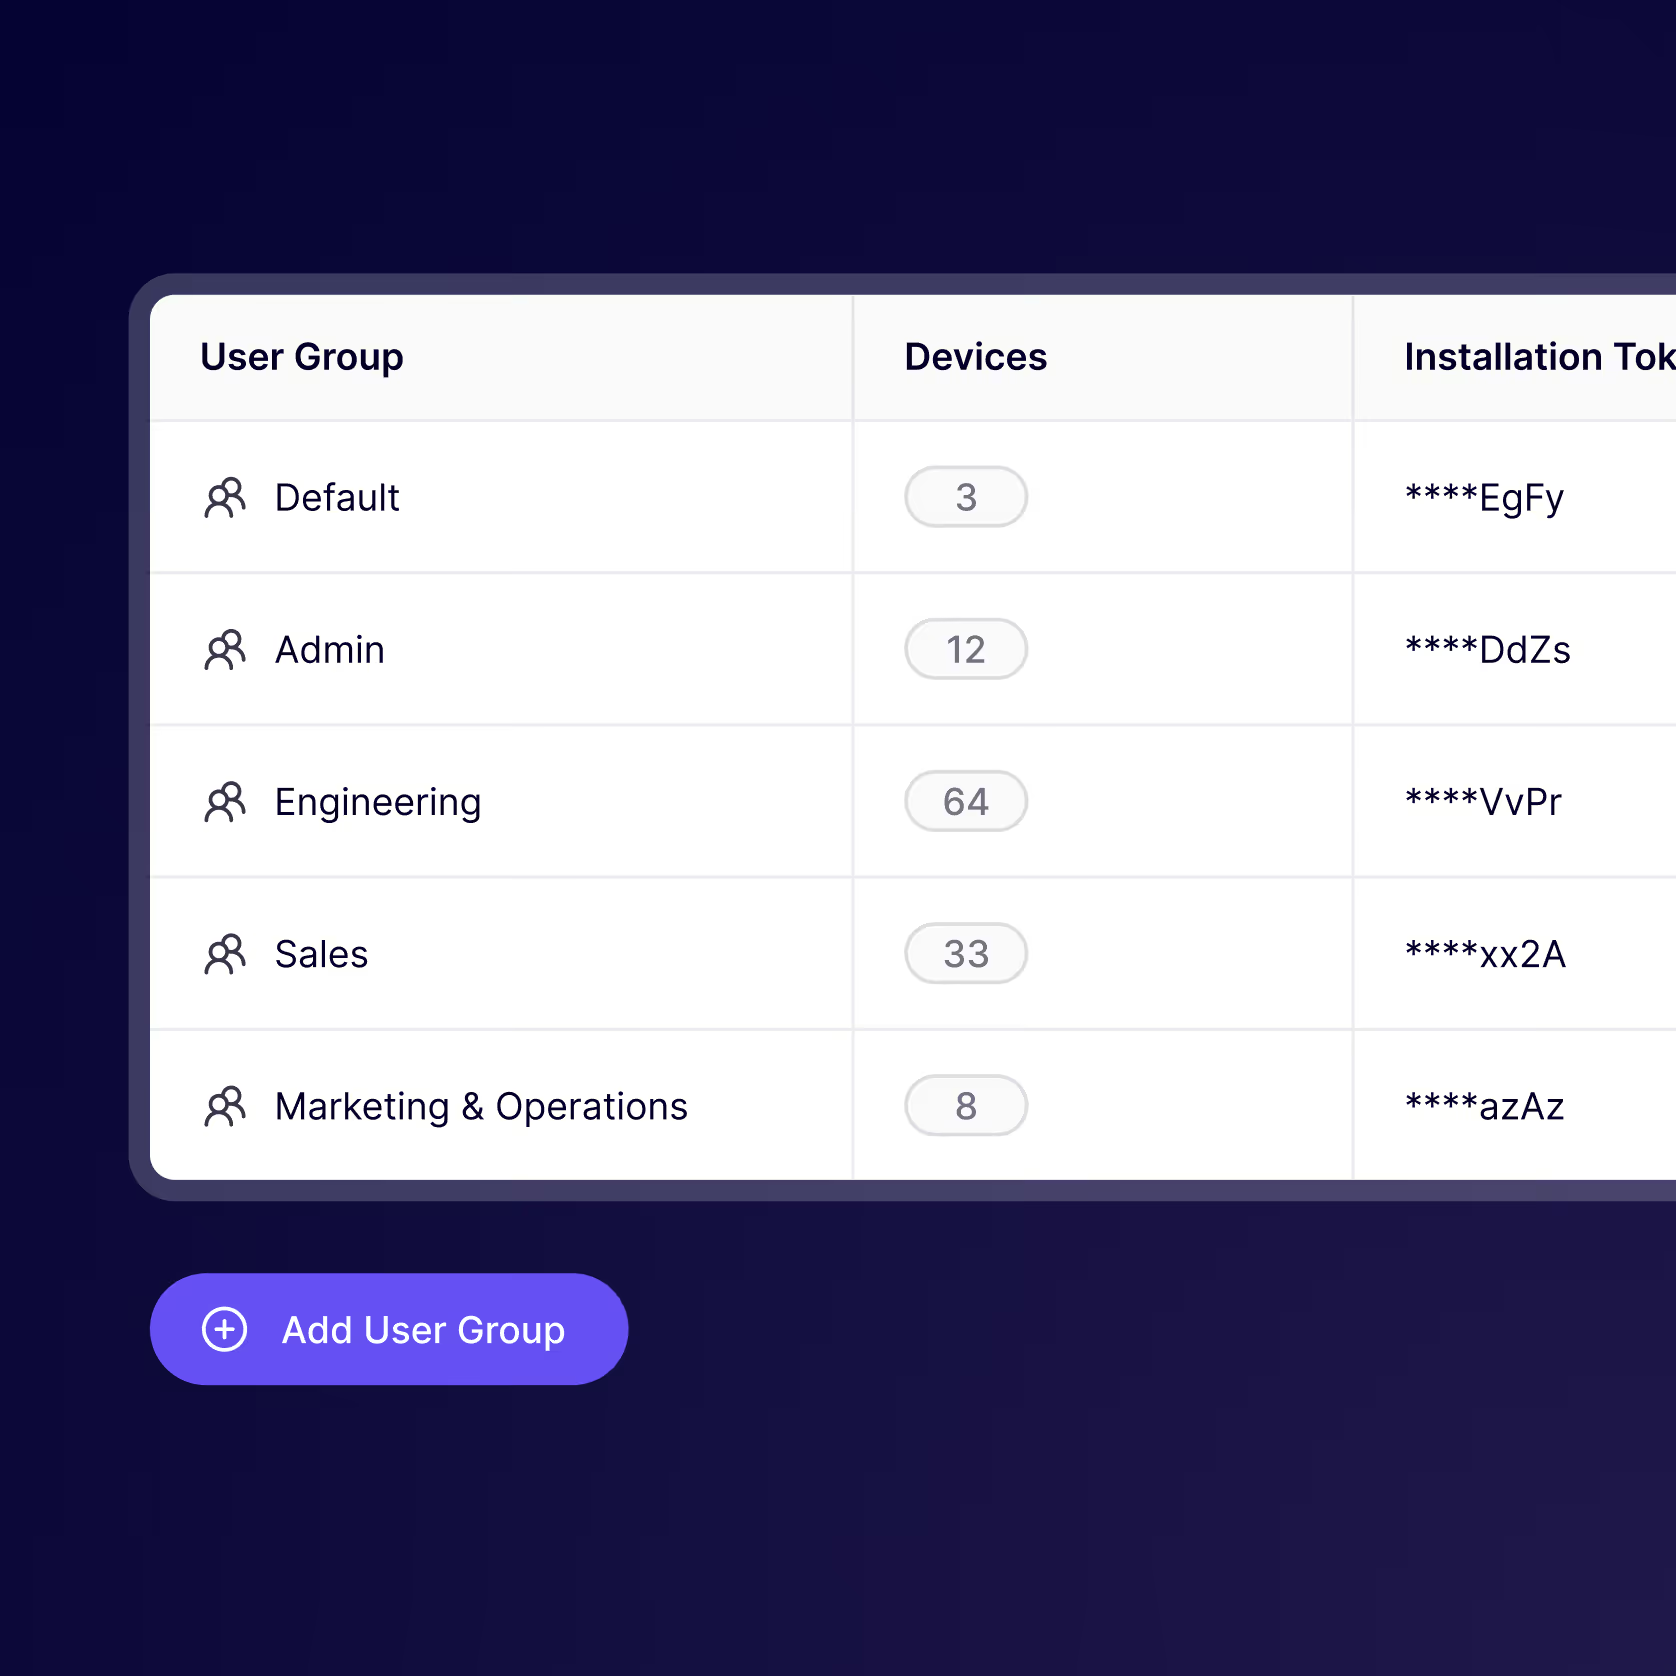
Políticas baseadas em grupo

Defina políticas diferentes para equipes diferentes. Os desenvolvedores ganham flexibilidade, as equipes de segurança ganham controle.

Fluxo de trabalho de solicitação e aprovação

Encaminhe solicitações de equipe, defina exceções e aceite novas instalações com um clique

Ações em massa

Bloqueie, desinstale ou ajuste políticas em todos os dispositivos com um clique. Não há necessidade de rastrear dispositivos individualmente.

CONFIGURAÇÃO

Comece a usar em poucos minutos

Passo 1

Implante em estações de trabalho

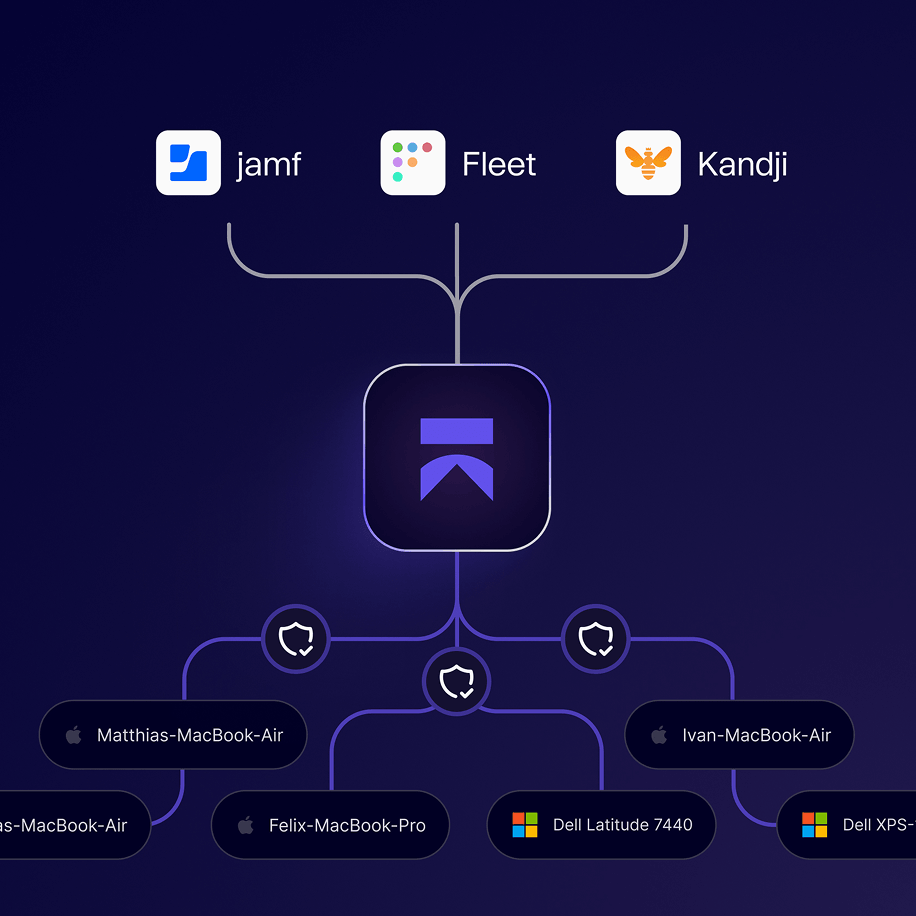
Implante através de MDMs como Jamf, Fleet ou Iru. Sem nova infraestrutura. Gerencie permissões globais e de equipe na plataforma Aikido.

Passo 2

Configure equipes e ecossistemas

Escolha quais registries e marketplaces monitorar. Defina idade mínima de pacotes, allowlists, blocklists e fluxos de trabalho de aprovação. Aplique regras diferentes a equipes diferentes.

Passo 3

Monitore dispositivos e tome ações

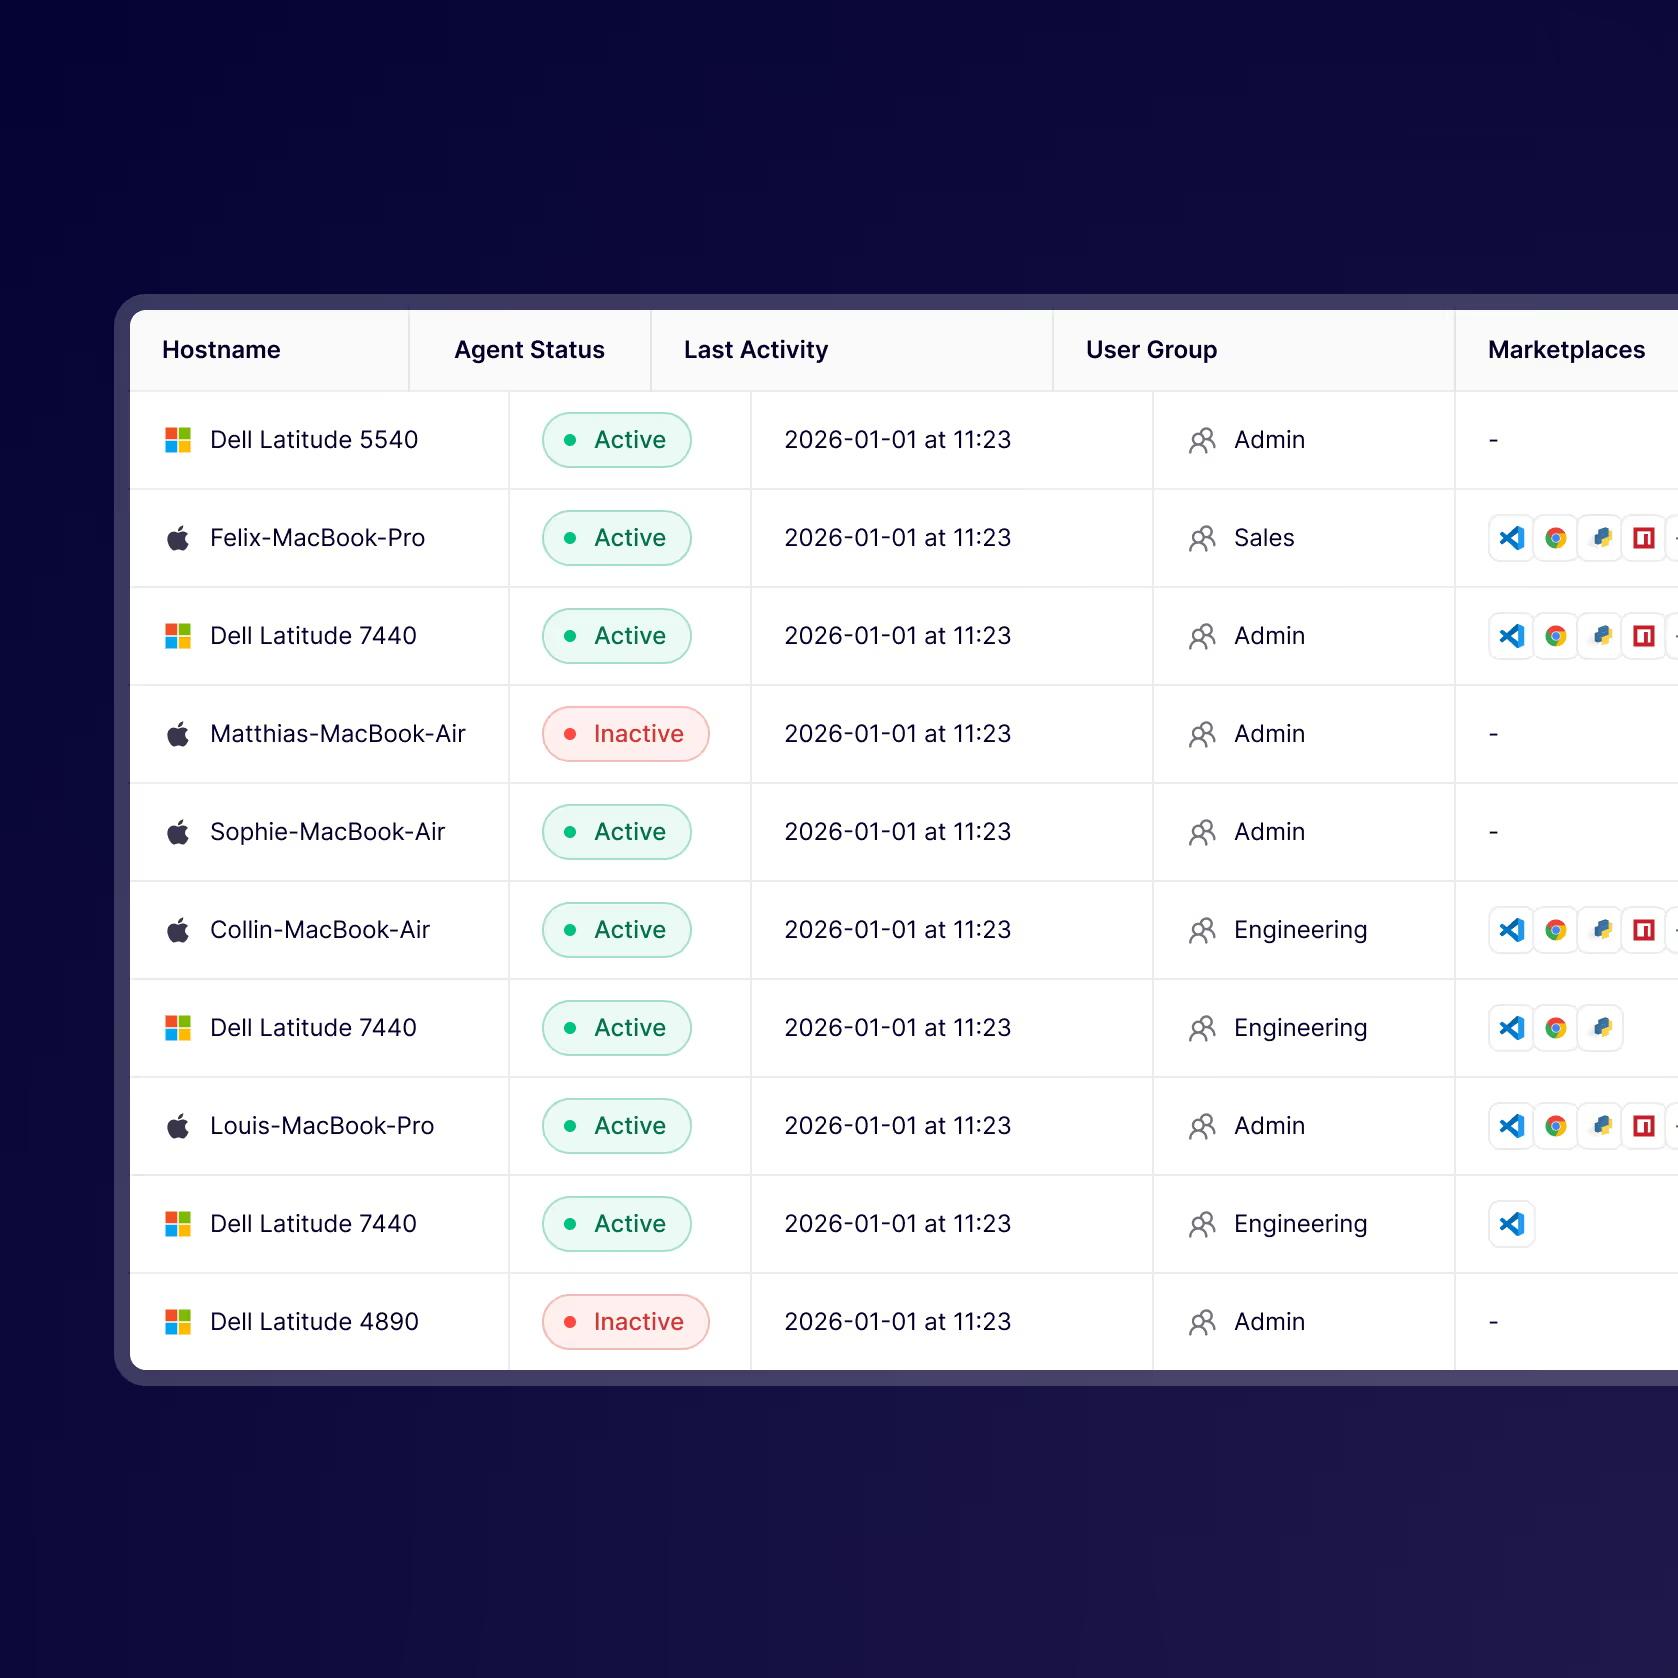
Visualize cada pacote, extensão e instalação em todos os dispositivos da equipe. Gerencie solicitações e inspecione atividades a partir de um único local.

AIKIDO INTEL

Alimentado pelo nosso motor de Threat Intelligence

Aikido Intel monitora a internet aberta, detectando malware em ecossistemas de código aberto em minutos.
‍
Com o apoio de uma equipe dedicada de pesquisadores de segurança e engenheiros de IA.
Veja nosso feed de Intel

Proteja cada instalação. Desenvolva sem medo.

Dispositivos de desenvolvedores são alvos prioritários, proteja os seus.

FAQ

Perguntas Frequentes

Como os pacotes maliciosos são detectados?

Todo pacote publicado no npm, PyPI e outros repositórios é escaneado automaticamente pelo Aikido Intel usando uma combinação de análise estática, regras comportamentais e IA. Pacotes suspeitos são sinalizados e revisados pela equipe de pesquisa interna da Aikido. Ameaças confirmadas são enviadas para cada estação de trabalho conectada em tempo real. Para uma visualização ao vivo do que estamos detectando, visite o feed do Aikido Intel.

Como a proteção de dispositivos do Aikido se compara ao uso de um registro privado (por exemplo, NuGet)?

A proteção de dispositivos Aikido oferece ampla proteção em muitos ecossistemas, enquanto um registro privado é ideal quando você precisa de controle rigoroso dentro de um ecossistema específico.

Como a proteção de dispositivos do Aikido funciona tecnicamente?

Ele intercepta o tráfego HTTP no nível do kernel, incluindo tráfego criptografado por TLS adicionando uma CA local, e é projetado para funcionar em cadeia com outras soluções de inspeção de tráfego.
‍

Informações mais detalhadas: https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work

Como o Aikido interage com nosso EDR existente?

O Device Protection opera nas camadas de pacote, extensão e IA. Ele complementa o EDR em vez de substituí-lo. O EDR detecta ameaças depois que elas estão em execução. O Aikido as impede de serem executadas desde o início.

Qual a diferença entre isso e bloquear ferramentas de IA no nível da rede?

Bloqueios de rede são grosseiros e fáceis de contornar. Um desenvolvedor em um hotspot pessoal pode contorná-los completamente. O Aikido opera no nível da estação de trabalho, por desenvolvedor, por ferramenta. Você obtém controle granular e um rastro de auditoria real.

O que é a idade mínima do pacote e por que ela é importante?

A idade mínima do pacote retém instalações de pacotes publicados recentemente. O padrão é de 48 horas. Isso impede um ataque comum à cadeia de suprimentos. Um invasor publica código malicioso no npm ou PyPI e tenta fazer com que os desenvolvedores o instalem antes que a comunidade possa sinalizá-lo.

Quais são os ecossistemas abrangidos?

Estamos constantemente adicionando nova cobertura de ecossistema. Você pode encontrar a cobertura atual no aplicativo ou na documentação.

E se os desenvolvedores usarem contas pessoais ou ferramentas de IA de consumo?

O Aikido observa o tráfego no nível da estação de trabalho, independentemente da conta que o desenvolvedor esteja usando. Se uma ferramenta estiver fazendo chamadas de saída para um serviço de IA, o Aikido a detecta. Isso é válido seja uma licença corporativa ou uma conta pessoal.

A proteção de dispositivos do Aikido tem suporte para Windows e Linux?

A Proteção de Dispositivos está disponível no macOS, Windows e Linux. Os sistemas operativos Linux suportados estão indicados na documentação de ajuda. A Proteção de Dispositivos também pode ser executada em distribuições WSL2 e contentores Docker em dispositivos protegidos. Uma vez ativada, o agente do dispositivo instala automaticamente a proteção em cada distribuição em execução ou no container, para que as instalações de pacotes nesses ambientes sejam inspecionadas tal como no anfitrião.

Qual é a diferença entre Proteção de Dispositivos e um scanner de vírus como o Nortons?

Scanners de vírus tradicionais, como Norton, McAfee e Crowdstrike Falcon, inspecionam principalmente binários compilados em busca de assinaturas de malware conhecidas, enquanto o Device Protection foca na superfície de ataque moderna e não binária, incluindo pacotes JavaScript, extensões de IDE, plugins de navegador e marketplaces de habilidades de IA. Esses artefatos interpretados de texto simples podem passar despercebidos pelos scanners tradicionais, mas ainda assim são executados com acesso total ao ambiente do desenvolvedor e, por extensão, à supply chain de software.