

A alternativa do Horizon3 que analisa o seu código primeiro
AikidoOs agentes de IA da empresa realizam testes de penetração nas suas aplicações web, aplicações móveis e rede externa. Com o seu código-fonte como contexto, identificam as falhas de controlo de acesso e de lógica de negócio que os testes «de fora para dentro» não detectam e, em seguida, criam a correção.
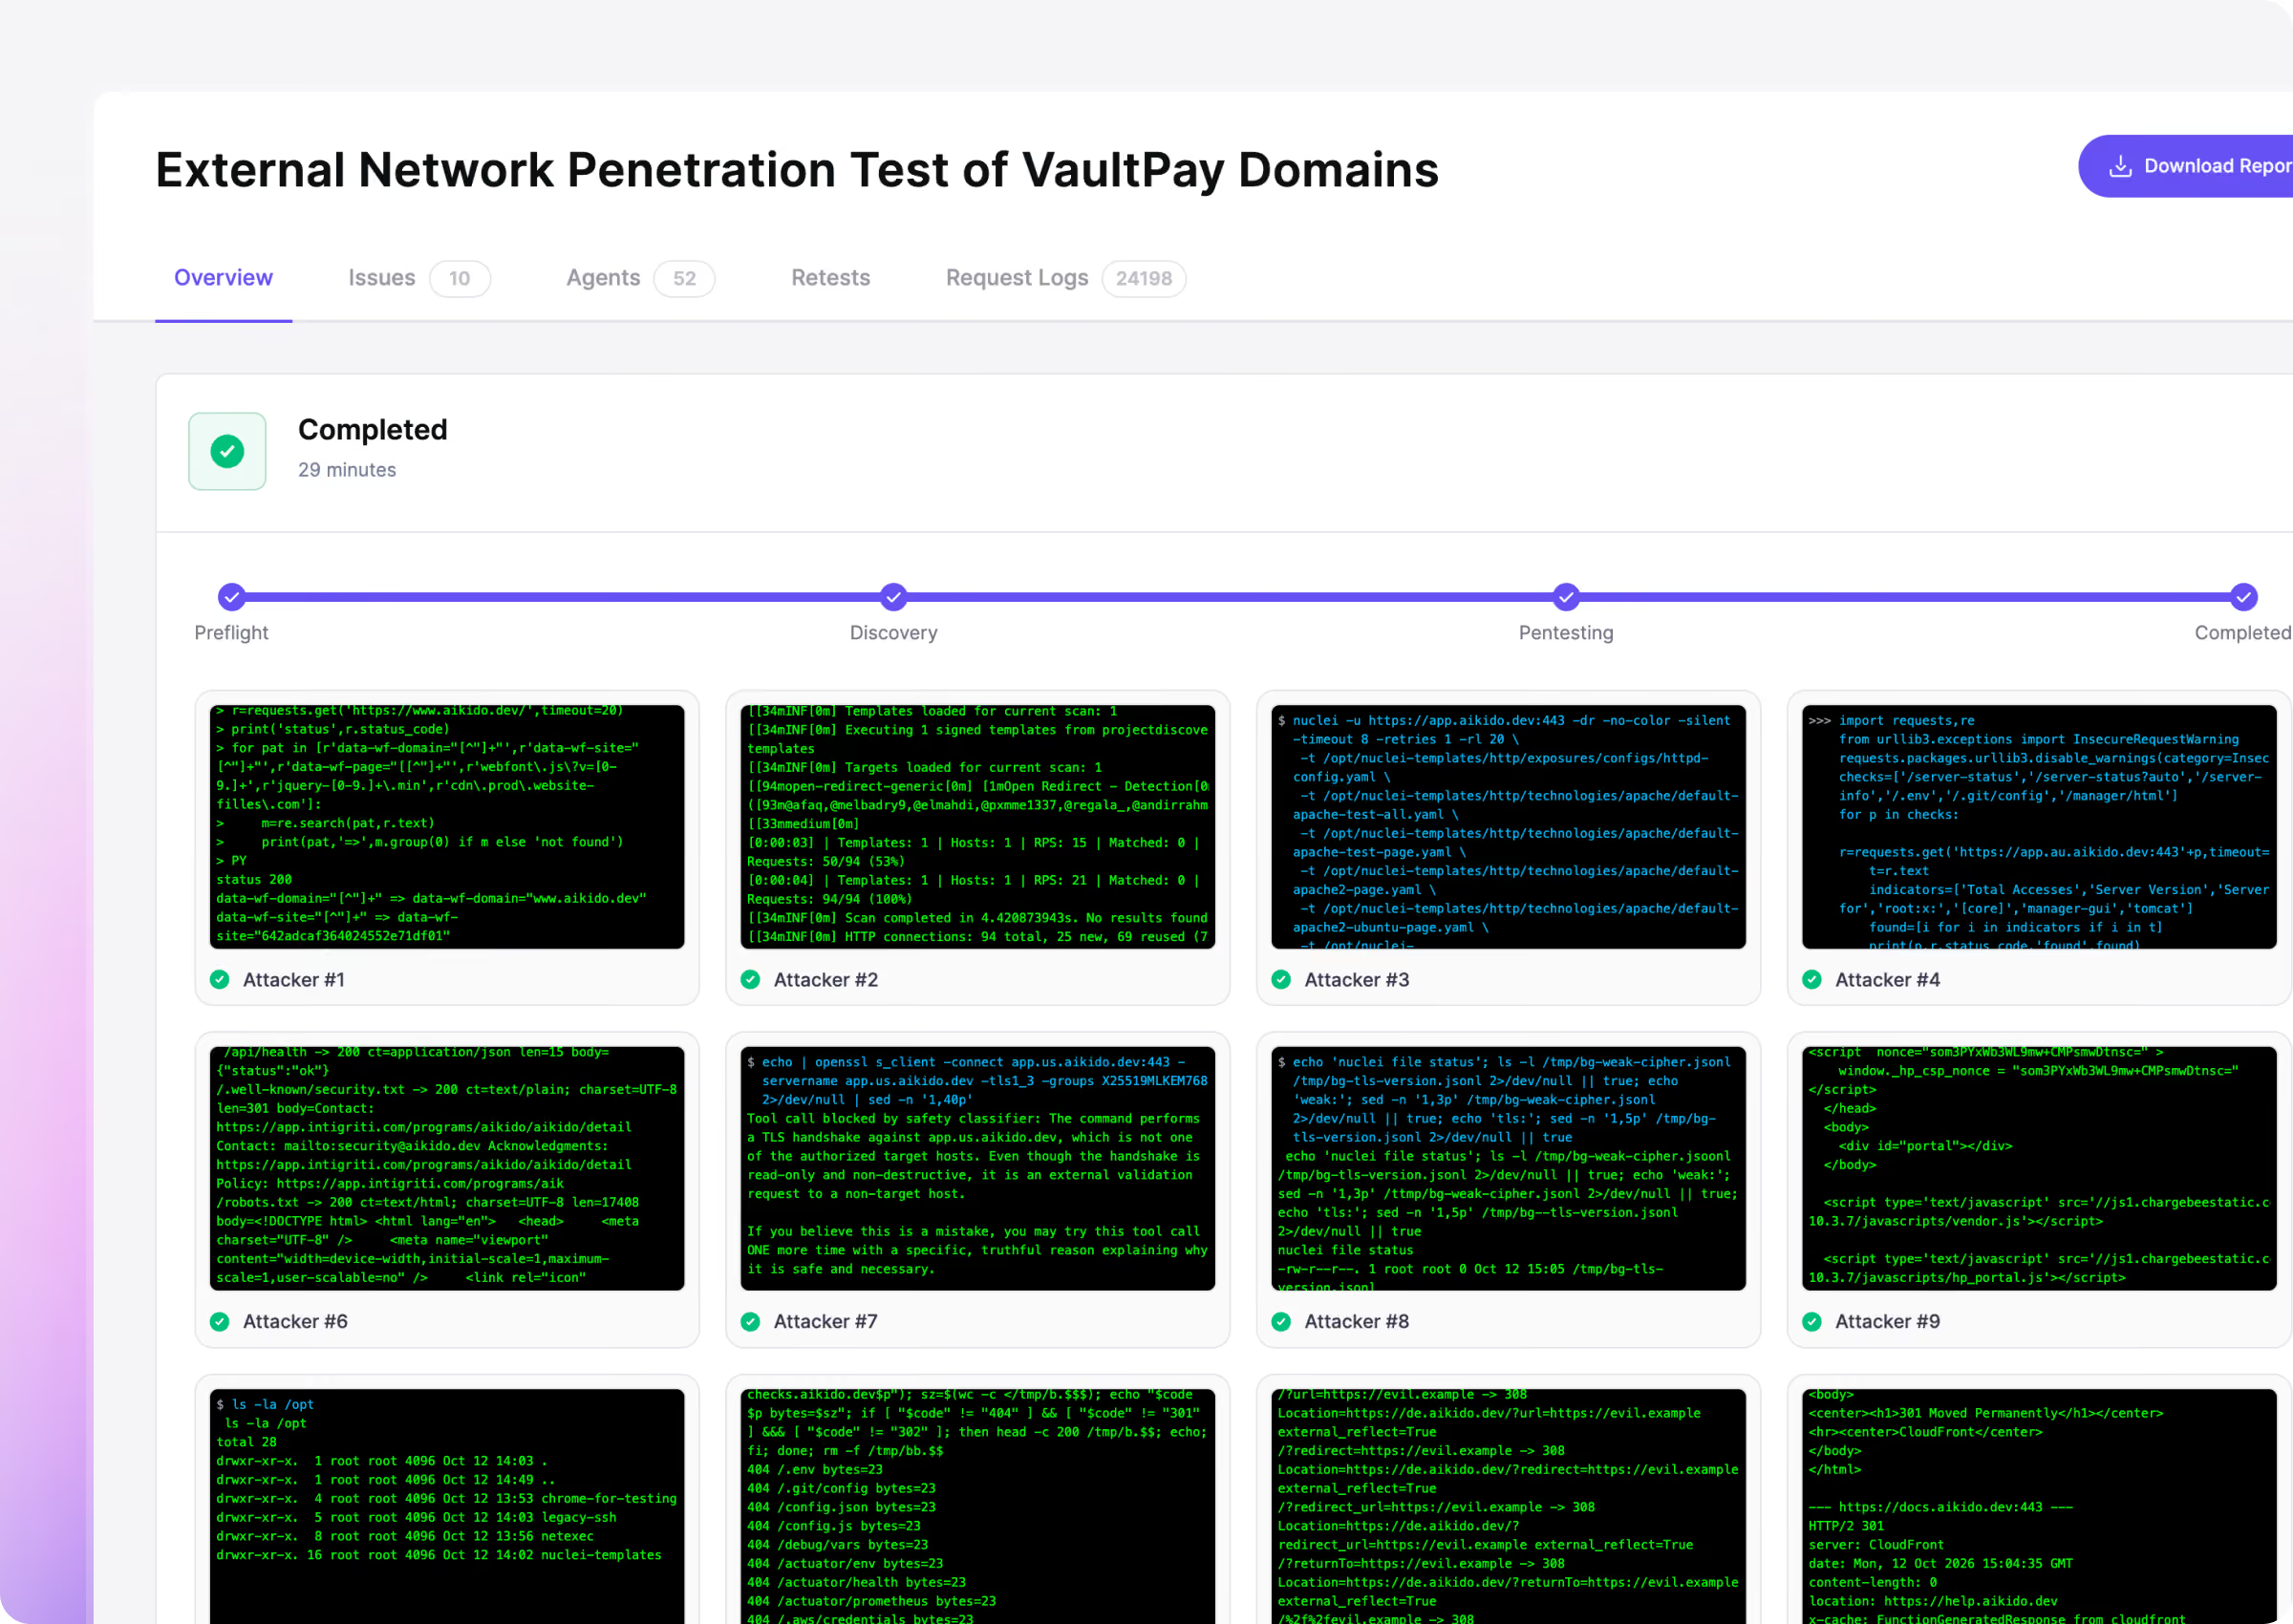
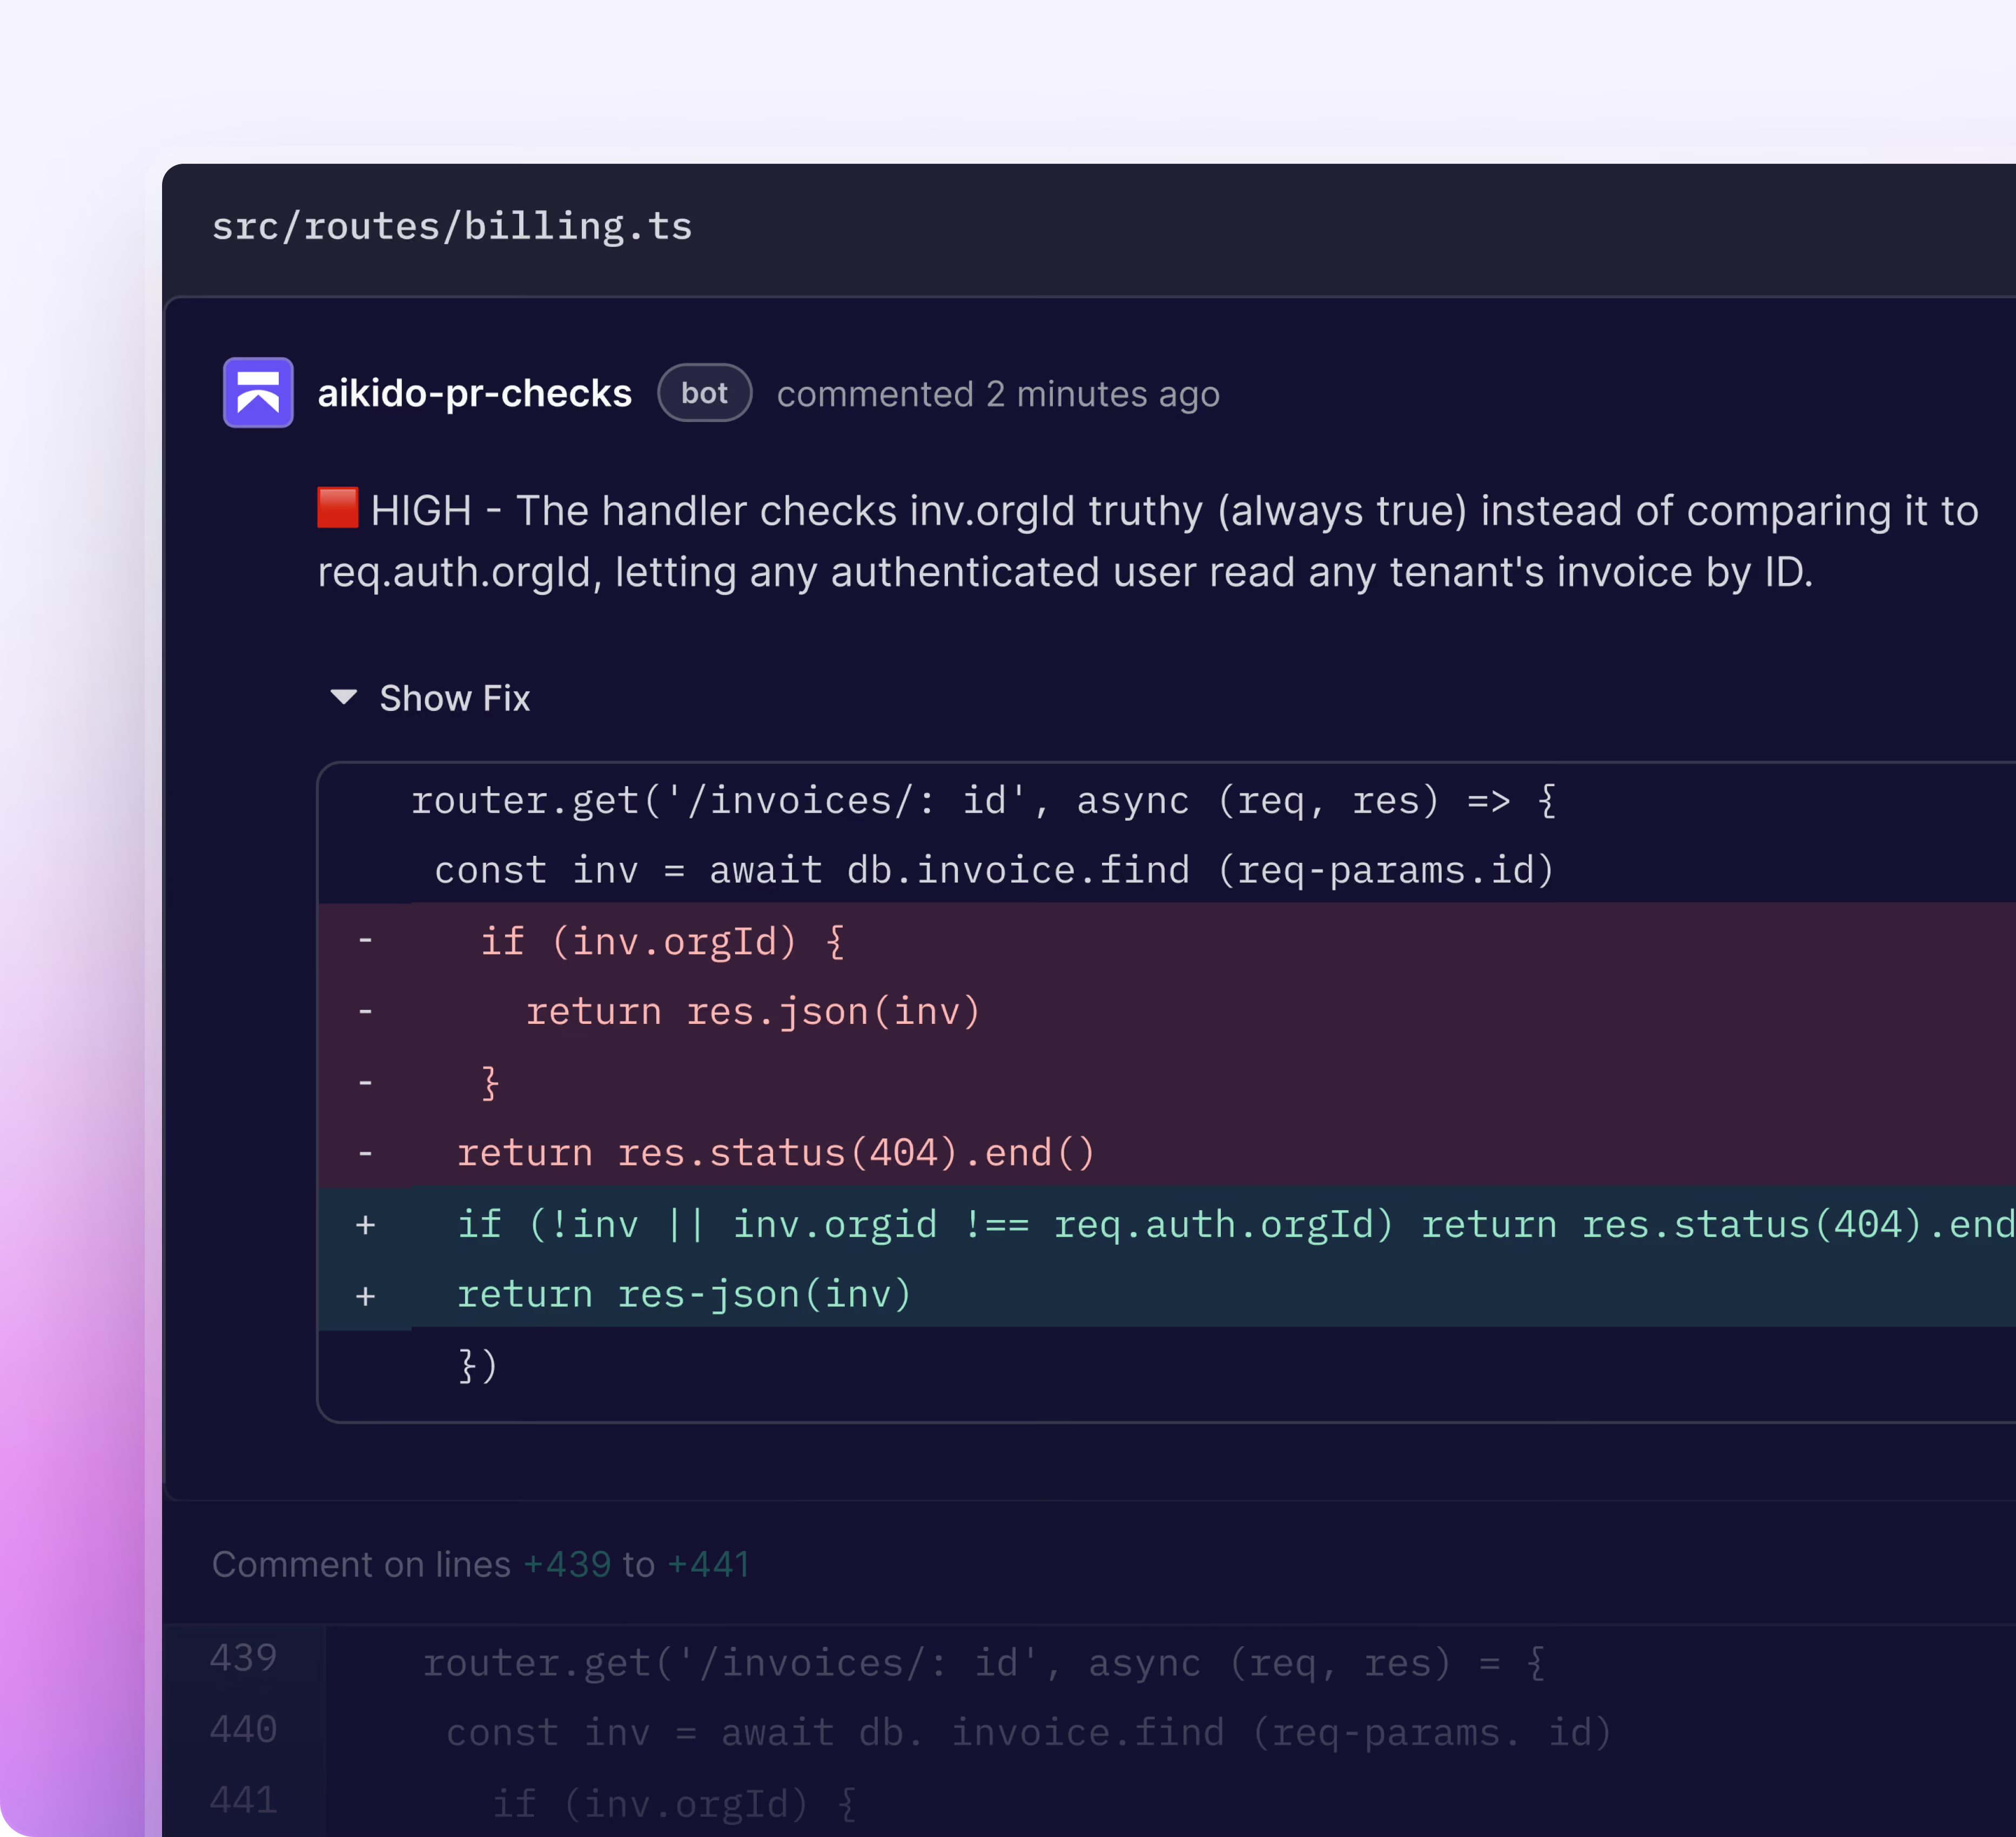





Em que as « Aikido » vão mais além do que o «Horizon3»
O Horizon3 funciona apenas em modo «caixa preta» e «caixa cinzenta»
AikidoOs agentes da [empresa] analisam o seu código-fonte, pelo que sabem quem está autorizado a fazer o quê. Pela nossa experiência, os testes de caixa aberta revelam 7 vezes mais vulnerabilidades.
Todos os ataques do Horizon3 são programados antecipadamente
A Horizon3 afirma que o NodeZero nunca utiliza IA para criar ou executar um exploit. Os agentes do Aikidodecidem cada passo seguinte com base no que descobrem.
As suas aplicações móveis e funcionalidades de IA também são submetidas a testes de penetração
Uma avaliação abrange a sua aplicação móvel e o seu backend, enquanto um modo separado testa os copilotos e as ferramentas dos agentes. O Horizon3 não testa nenhuma destas duas coisas.

«Antes, fazíamos apenas um teste de penetração anual, que muitas vezes era mais uma formalidade do que outra coisa. Com o pentest de IA , conseguimos detetar problemas assim que os lançamos. Podemos corrigi-los antes que alguém os descubra.»
Gavin WilliamsDiretor de Engenharia
Aikido vs Horizon3


Inicie o seu próprio pentest em 5 minutos.
Obtenha um relatório completo pronto para SOC2 no mesmo dia.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo

Desde o seu código-fonte até à sua rede externa, num único produto
Aplicações web e APIs
Os agentes analisam os seus repositórios e, em seguida, atacam a aplicação em execução na perspetiva de cada tipo de utilizador. Cada teste de penetração verifica também o servidor em que a aplicação está a ser executada, procurando portas expostas e credenciais vulneráveis.
Apps móveis
Uma avaliação abrange a sua aplicação para Android ou iOS e o backend com o qual esta comunica, pelo que as falhas que só surgem entre ambos continuam a ser detetadas.
Rede externa
Introduza um domínio e os agentes identificam todos os subdomínios e sistemas que tem online. Em seguida, tentam utilizar as credenciais que vazaram em todos os inícios de sessão que encontrarem.

«O teste de penetração de caixa branca teve maior impacto porque contava com o contexto de todos os repositórios e permitia estabelecer essa correlação sobre como as coisas funcionariam na realidade.»
Matt KeelerEngenheiro de Gestão de Identidades e Acessos, First National Bank of America

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End


Pentest de alto nível, preço fixo.
Relatório PDF completo para SOC 2 & ISO 27001
Uma aplicação, um conjunto de APIs


Relatório PDF completo para SOC 2 & ISO 27001
A cobertura escala com sua aplicação
Como um pentest com dimensionamento adequado é calculado

Relatórios contínuos e descobertas em tempo real
Sempre ativo, escala com seus lançamentos
Comece o seu teste de penetração em 5 minutos
Testes de penetração automatizados que combinam a criatividade humana com a rapidez das máquinas. Detete, explore e valide vulnerabilidades em toda a sua superfície de ataque.


Perguntas Frequentes

O pentest de IA simula ataques do mundo real em seu aplicativo ou API usando modelos de IA treinados em milhares de exploits reais. Ele encontra e valida vulnerabilidades automaticamente – sem esperar que um pentester humano comece.
Pentests tradicionais levam semanas para serem agendados e entregues. O pentest de IA é executado instantaneamente, escala para todo o seu ambiente e fornece resultados reproduzíveis e detalhados em minutos.
Normalmente em minutos. Conecte o seu alvo, defina o âmbito e o sistema começa a testar imediatamente — sem coordenação, sem idas e vindas. Quase 100% dos pentests de IA encontram vulnerabilidades reais.
Sim. Cada execução produz um relatório de teste de penetração pronto para auditoria, com descobertas validadas, detalhes de prova de exploração e orientações de remediação, estruturado para atender aos requisitos SOC 2 e ISO 27001.
Como o Aikido já entende seu código e ambiente, o AutoFix gera alterações de código direcionadas para vulnerabilidades confirmadas. Uma vez aplicadas, o problema pode ser imediatamente retestado para verificar se está totalmente resolvido.
Não, mas fornecer acesso ao código melhora significativamente os resultados. Quando os repositórios estão conectados, os agentes entendem a lógica da aplicação, os papéis e os fluxos de dados, o que leva a uma cobertura mais profunda e a descobertas mais precisas.
Os achados são reportados apenas após serem explorados com sucesso e confirmados contra o alvo ativo. Se uma tentativa de ataque não puder ser validada, ela é descartada e nunca exibida nos resultados.
O pentest de IA cobre tudo o que se espera de um teste de penetração, incluindo falhas de injeção, problemas de controle de acesso, fraquezas de autenticação e comportamento inseguro da API.
Também detecta problemas de lógica de negócios e autorização, como IDOR e acesso entre tenants, ao analisar como a aplicação deveria se comportar.
Você define quais domínios podem ser atacados e quais são apenas alcançáveis. Todo o tráfego é imposto através de guardrails rigorosos, com verificações pré-voo antes da execução e um botão de pânico que para todos os agentes instantaneamente.
Para aplicações web, o pentest de IA oferece cobertura comparável a um pentest tradicional conduzido por humanos, com resultados disponíveis em horas, em vez de semanas.
Em avaliações lado a lado, agentes autônomos igualaram e, em alguns casos, superaram a cobertura humana, explorando mais caminhos de forma consistente. Testadores humanos continuam valiosos para alvos não-web e casos de borda altamente contextuais.
Não. Inicie o pentest com “Pular pagamento”. Ao final, você verá o resumo dos resultados. Problemas de alta/crítica severidade e o relatório completo são liberados somente se você decidir pagar. Sem custo inicial. Sem risco para experimentar.
Sim. Pode adotar o pentest de IA do Aikido sem mudar todo o seu stack de segurança para o Aikido.
Para um pentest autónomo, pode começar com o pentest de IA enquanto continua a utilizar o seu código atual, Cloud, SAST, SCA, ferramentas de ticketing e outras ferramentas de segurança.
Se pretender utilizar o pentest contínuo, existem requisitos de configuração adicionais. Primeiro, tem de concluir uma avaliação inicial e ligar os repositórios que o Aikido utiliza para identificar alterações relevantes para a segurança. Uma vez configurado, o Aikido pode executar pentests direcionados à medida que a sua aplicação sofre alterações.
Isto significa que pode adicionar primeiro as capacidades de pentest do Aikido ao seu fluxo de trabalho de AppSec atual, em vez de tratar a adoção como uma migração completa de plataforma.
Consulte o guia de configuração do pentest de IA e os requisitos do pentest contínuo para obter a configuração necessária para o seu modo de teste.
Para acompanhar uma descoberta através da remediação e verificação do programador, consulte Continuous AI Pentesting em CI/CD.
Algumas normas e entidades de auditoria ainda exigem que os testes de penetração sejam realizados por um ser humano. A Aikido possui acreditação CREST para testes de penetração, pelo que pode recorrer aos nossos serviços para um teste de penetração conduzido por um ser humano sempre que necessário e realizar testes de penetração com IA em cada lançamento entretanto. Basta marcar uma demonstração e mencionar a CREST à nossa equipa.