

De acordo com o relatório State of AI in Pentesting 2026 da Aikido, 76% das equipas lançam alterações significativas pelo menos semanalmente e quase 40% fazem-no diariamente, no entanto, apenas 21% validam a segurança em cada lançamento. A explosão de código gerado por IA está apenas a aumentar a discrepância entre a velocidade e a cobertura, o que significa que mais equipas precisarão de pentest contínuo.
{{cta}}
A maioria das soluções de pentest de IA que conseguem acompanhar este ritmo de implementação é executada na Cloud, mas as organizações altamente reguladas em setores como a banca e a defesa não podem enviar código-fonte ou dados sensíveis para fora da respetiva rede.
Até recentemente, isso deixava-lhes duas opções inadequadas para testes dentro da rede. Podiam realizar um pentest manual, que resulta num retrato estático anual, ou apoiar-se no DAST legado, que é executado de forma contínua mas está limitado à deteção de problemas superficiais. Nenhuma das opções fornecia uma validação contínua e consciente do código sobre o que é explorável numa aplicação em direto. No entanto, atualmente, algumas plataformas executam pentest contínuo de IA totalmente dentro da rede.
Comparamos estas opções on-prem e em air-gap quanto à capacidade de cada uma executar pentests profundos e conscientes do código, sem que o seu código-fonte saia da rede:
- Aikido Security
- Pentera
- RidgeBot (Ridge Security)
- Horizon3.ai (NodeZero)
- Zero Hunt
- Strix
TL;DR
A Aikido Security é a melhor escolha para pentest de IA on-prem. O Aikido Machine executa todo o stack de pentest autônomo em hardware local dentro da sua rede, implementando agentes que descobrem e exploram falhas em aplicações e APIs, sem que nada saia do perímetro. O pentest de IA é whitebox por predefinição, estando também disponíveis opções greybox e blackbox. Cada descoberta é validada com prova de conceito e passos de reprodução, sendo o âmbito aplicado através de controlos técnicos. A Aikido gere o hardware, as atualizações, a substituição de GPU e os SLAs por si. O Belfius, um banco e seguradora belga, executa o Aikido Machine no seu próprio centro de dados e, no benchmark de implementação da Aikido, o motor on-prem encontrou os mesmos problemas críticos e de alta severidade que a versão na Cloud.
Tabela comparativa das principais ferramentas de pentest de IA on-prem em 2026
Eis como as principais ferramentas de pentest intrarrede se comparam no que respeita ao suporte air-gap, testes conscientes do código e cobertura de aplicações.
Porque é que o pentest de IA está a dominar
Muitas organizações ainda dependem de pentests manuais uma ou duas vezes por ano, o que deixa meses de alterações não revistas entre avaliações. No relatório State of AI in Pentesting da Aikido, 79% das equipas afirmaram estar preocupadas com as vulnerabilidades introduzidas entre testes agendados. Um pentest manual é um retrato estático num dado momento que chega semanas após ser solicitado, pelo que, quando o relatório chega às suas mãos, o código já voltou a ser colocado em produção. Quase metade das equipas (48%) afirmou que as descobertas já estão desatualizadas quando chegam, subindo para 84% entre as equipas que fazem deploys várias vezes por dia.
O pentest de IA é executado muito mais rapidamente do que os testes manuais. No benchmark da Aikido face a pentests manuais externos, o motor autónomo concluiu os testes para cada aplicação Web em cerca de 8 a 14 horas, enquanto os testes humanos demoraram entre 8 dias e 4 semanas. Noutro caso, um pentest manual de 120 horas não apresentou quaisquer resultados, enquanto uma execução por IA detetou 13 problemas válidos, 3 dos quais de alta gravidade.
Além disso, o pentest de IA vai mais fundo do que uma avaliação humana consegue, uma vez que os agentes de IA podem sondar continuamente os alvos e abranger um terreno muito mais vasto do que é humanamente possível. No mesmo benchmark, como resultado, os agentes de IA encontraram duas vezes mais falhas de controle de acesso quebrado do que os testadores seniores numa aplicação de pagamentos, e detetaram uma falsificação de assinatura eletrónica numa aplicação de assinatura de documentos que a equipa manual deixou escapar.
Porque é que as equipas precisam de opções on-prem
As organizações em setores regulados, como finanças, defesa, governo, banca e saúde, têm de manter o controle total sobre os seus dados sensíveis para cumprir requisitos rigorosos de conformidade. Na prática, isto significa que o código-fonte e as conclusões não podem sair do perímetro da rede, o que exclui todas as opções alojadas na Cloud. Até uma ferramenta predominantemente local é desqualificada se recorrer a um modelo alojado, uma vez que isso também envia dados para terceiros. Para ser elegível, a inferência tem de ser executada dentro da rede, sem que o código-fonte ou as conclusões cheguem a uma API de terceiros.
Estas mesmas equipas continuam a ter de testar um conjunto vasto e em constante alteração de aplicações com muito mais frequência do que uma avaliação anual ou semestral permite. Até recentemente, nada conseguia executar esse tipo de teste profundo e contínuo sem sair da rede, o que significava abdicar dos testes de IA contínuos.
O que procurar numa ferramenta de pentest de IA on-prem
- Permanece na sua rede: Tudo, incluindo a inferência do modelo, é executado dentro da sua rede. Nenhum código-fonte ou resultado chega a um fornecedor de Cloud ou a um modelo de terceiros. No relatório State of AI in Pentesting da Aikido, as garantias de residência de dados estão entre os principais controlos técnicos exigidos pelas equipas antes de aceitarem pentests baseados em IA, acima de ter um humano no processo.
- Privacidade de dados: O fornecedor nunca treina os seus modelos com o seu código ou conclusões.
- Testes contínuos: É executado em cada lançamento e continua a testar à medida que a aplicação sofre alterações.
- Raciocínio whitebox: Os agentes podem trabalhar a partir do código-fonte completo. A investigação da Aikido em mais de 1000 pentests concluiu que os testes whitebox descobriram 7 vezes mais vulnerabilidades do que o blackbox nos mesmos repositórios.
- Conclusões validadas: Cada problema inclui uma prova de conceito (PoC) e passos de reprodução, para que obtenha erros exploráveis confirmados.
- Aplicação de âmbito: Os controlos técnicos mantêm os agentes em alvos permitidos (allow-listed) e fora da produção, exceto se for deliberadamente definido como incluído no âmbito.
- Certificações de fornecedores: Escolha um fornecedor cujas certificações provem que é de confiança para este tipo de acesso, em particular SOC 2, ISO 27001 e ISO 42001, a norma de governação de IA, pela qual a Aikido Machine é abrangida.
- Desempenho em relação à cloud: O on-prem normalmente troca alguma velocidade e volume pelo isolamento (air-gap).
- Logística clara e prazo de entrega curto: Um cronograma previsível que abrange o envio e a instalação no local.
Principais ferramentas de pentest de IA on-prem em 2026
Aikido Security
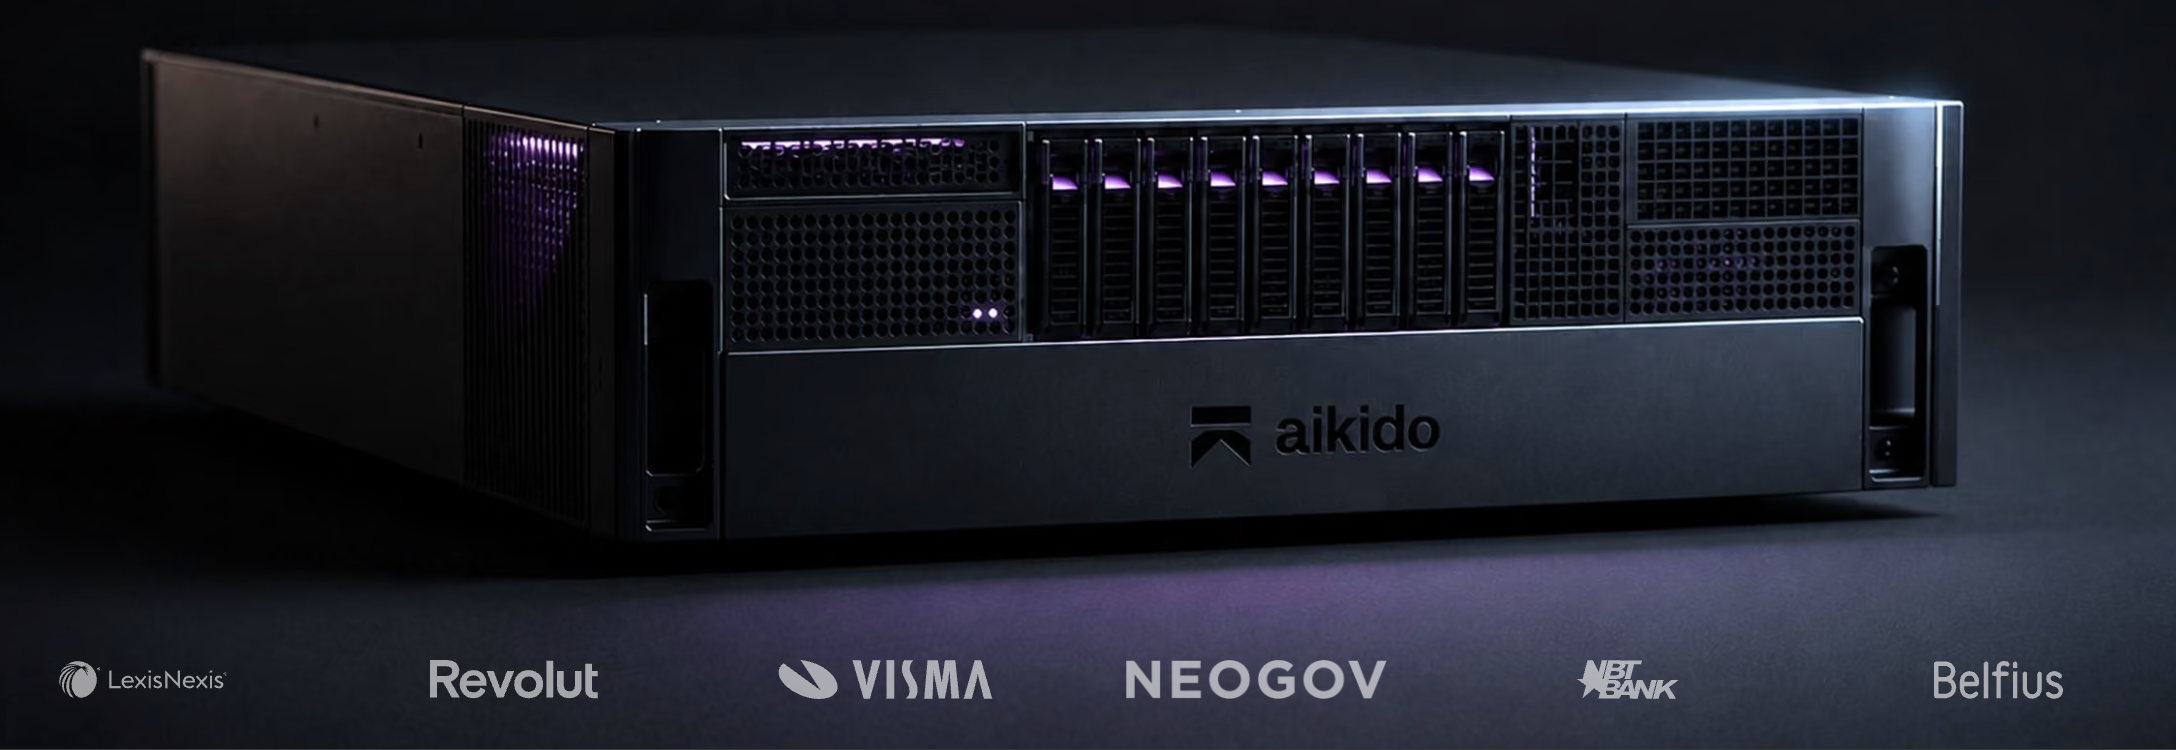
Aikido Machine é um equipamento em formato rack instalado fisicamente no próprio escritório ou centro de dados do cliente, que executa toda a pilha de pentest de IA em GPUs H200 locais, obtém repositórios a partir do controlo de código origem do cliente através de uma ligação com lista branca (whitelisted), ataca um ambiente de staging com lista branca e grava todas as descobertas localmente.
O pentest de IA da Aikido é executado em modo whitebox porque o teste whitebox produz 7 vezes mais descobertas do que o blackbox nos mesmos repositórios. No modelo on-prem, não há razão para não o fazer, uma vez que o código nunca sai da rede, fazendo com que a objeção habitual de o entregar desapareça.
A única ligação de saída no modo padrão é para o ponto final de atualização de software da Aikido, e até essa desaparece no modo totalmente isolado (air-gapped). As atualizações são entregues como imagens assinadas que o cliente descarrega de forma segura através de uma aplicação web interna e aplica diretamente na máquina, para que esta nunca aceda à internet e ninguém fora da rede precise de ter acesso à mesma.
Executar toda a pilha apenas na rede só funciona se a própria IA também correr lá, e é aqui que entra o Altar. O Altar é o modelo de segurança proprietário de open-weight da Aikido, que processa o raciocínio nas GPUs do próprio equipamento, garantindo que nenhum código ou resultado seja enviado para um modelo alojado, como o GPT ou o Claude. A Aikido otimizou e quantizou o modelo a partir de um modelo frontier de open-weight para 328 GB, tornando-o suficientemente pequeno para ser executado no dispositivo, mantendo a maior parte da cobertura de vulnerabilidades do modelo principal. Pouco depois de a Aikido o implementar na sua frota de máquinas, o Altar detetou uma vulnerabilidade crítica válida durante o pentest de produção de um cliente.
No benchmark de implementação da Aikido em três aplicações de produção, a Machine alcançou paridade em termos de problemas totais e críticos/altos com o motor da cloud, e ambos encontraram mais problemas e mais rapidamente do que o testador humano sénior com quem foram comparados.
Belfius, um grupo bancário e segurador belga com 192,8 mil milhões de euros em ativos e 3,4 milhões de clientes, utiliza a Aikido Machine, com agentes a testar os seus sistemas de forma contínua para que os riscos sejam detetados mais rapidamente. A Tyro payments adotou a Aikido para pentest de IA após um teste em que o pentest de IA da Aikido superou o seu pentest humano habitual, demorando ~5,5 horas em comparação com ~15 dias, encontrando 30 problemas (9 altos) contra 5 problemas (1 alto).
Os preços começam com a Machine num contrato de arrendamento anual fixo, no Escalão Small (quatro GPUs) ou Escalão Medium (oito GPUs), dimensionado consoante a quantidade de código que possui. Esse arrendamento inclui o hardware, uma instalação encriptada em todo o disco, o SLA, a substituição de GPUs, atualizações geridas e a plataforma on-prem.
Além disso, os módulos de IA têm um preço fixo por tamanho de máquina com utilização ilimitada após o pagamento. Estes incluem o pentest de IA e a Auditoria de Segurança de Código, que analisa toda a base de código para detetar falhas lógicas antes de existir um alvo real para teste. Todos os produtos clássicos da Aikido, incluindo todos os produtos da cloud exceto o CSPM, funcionam na Machine com preços empresariais padrão a partir do final de 2026.
{{pentest}}
Pentera
A Pentera é uma plataforma de validação de segurança sem agentes para redes e infraestruturas que hospeda num nó dentro do seu próprio ambiente, pelo que é executada na rede, embora não seja posicionada como uma implementação isolada (air-gapped) e sem exfiltração de dados da mesma forma que um equipamento totalmente offline. Funciona por defeito em modo blackbox, sem acesso ao código-fonte, o que a torna útil para validar exposições externas e internas, mas cega para as falhas lógicas ao nível do código que os testes whitebox revelam.
Os compradores devem estar cientes de que o pentest da Pentera é executado num motor determinístico com IA a adaptar payloads em cima, em vez de agentes autónomos a raciocinar sobre um alvo do zero. Se pretende que a plataforma descubra novos caminhos de ataque fora dessa biblioteca, a arquitetura não foi construída para isso. A cobertura da cloud também é mais restrita do que no resto da plataforma: a Pentera Cloud lida razoavelmente bem com caminhos baseados em identidades do Active Directory para sistemas de identidade na cloud, mas as análises de utilizadores apontam a cloud como uma área que necessita de maior profundidade. O teste ao nível da aplicação é ainda mais recente, tendo sido anunciado em julho de 2026 e, à data em questão, encontrando-se em beta privada e não disponível de forma geral.
Ideal para: Equipas que pretendem uma validação fiável e repetível de exposições de rede e infraestrutura. Menos adequado para equipas que pretendem a profundidade de um pentest com agentes, cujo risco principal reside em aplicações web e APIs, ou cujo ambiente é prioritariamente na cloud (cloud-first).
RidgeBot
A RidgeBot é uma plataforma de pentest de IA implementada on-prem em servidores bare-metal ou virtuais dentro do seu ambiente. Funciona contra redes, infraestruturas e APIs web, partindo de uma base de conhecimento de técnicas de ataque conhecidas para detetar vulnerabilidades exploráveis e mapear a forma como um atacante as poderia encadear em todo o ambiente.
Funciona em modo blackbox e graybox, sem acesso ao código-fonte, pelo que não deteta as falhas lógicas ao nível do código encontradas pelos testes whitebox. O seu âmbito centra-se na rede e na infraestrutura, em vez do pentest de aplicações com conhecimento de código em que este artigo se foca. E como valida técnicas conhecidas em vez de raciocinar sobre um alvo do zero, a sua cobertura é mais forte nos caminhos de ataque já presentes na sua biblioteca. O lado positivo é que é menos provável que detete falhas novas ou pouco comuns.
Ideal para: Equipas que pretendem uma validação blackbox automatizada de técnicas de ataque conhecidas na rede, sendo menos adequado para equipas cujo risco principal reside na lógica da aplicação ou que pretendem testes whitebox com conhecimento de código.
Horizon3.ai (NodeZero)
A NodeZero é uma plataforma de pentest autónomo executada a partir de um host Docker implementado dentro da sua rede. Cobre redes internas, superfície de ataque externa e ambientes cloud, incluindo AWS, Azure e Kubernetes, movendo-se através da infraestrutura e encadeando credenciais obtidas, erros de configuração e vulnerabilidades exploráveis para mostrar como um atacante pode passar de um ponto de acesso inicial para um compromisso total.
O nó de ataque é executado no seu ambiente, mas a orquestração e os resultados passam pelo portal cloud da Horizon3, pelo que não se enquadra no modelo isolado (air-gapped) e de "nada sai da rede" que as equipas reguladas necessitam. Os testes a aplicações web só chegaram em julho de 2026, pelo que é uma capacidade mais recente e ainda não testada em batalha e, tal como as outras ferramentas focadas em infraestruturas aqui apresentadas, funciona sem acesso ao código-fonte, mantendo fora de alcance as falhas lógicas ao nível do código reveladas pelos testes whitebox.
Ideal para: Equipas que pretendem uma validação autónoma de técnicas de ataque conhecidas em infraestruturas internas e na cloud, sendo menos adequado para equipas que necessitam de testes de aplicações whitebox com conhecimento de código que permaneçam totalmente dentro da rede.
Zero Hunt
A Zero Hunt é um equipamento dedicado com GPUs próprias e modelos ofensivos próprios, passível de ser isolado (air-gappable) sem chamadas externas a LLMs e direcionado para compradores regulados pelo NIS2 e DORA. Executa modelos proprietários localmente na máquina, garantindo que nada sai do perímetro, o que a coloca na mesma categoria totalmente integrada na rede que uma Aikido Machine isolada.
O seu foco principal é a análise de tráfego de rede e o raciocínio da cadeia de ataque (kill-chain), em vez de pentest de aplicações com conhecimento de código, estando orientada para detetar e validar caminhos de ataque na rede em detrimento de raciocinar sobre a lógica da aplicação a partir do código-fonte. É também uma solução mais recente e não comprovada, sem benchmarks independentes ou clientes de referência para já.
Ideal para: equipas reguladas que pretendem um equipamento on-prem que combine testes ofensivos com deteção ao nível do tráfego, sendo menos adequado para equipas cujo risco principal reside na lógica de aplicações e APIs.
Strix
O Strix é uma ferramenta de pentest de IA de código aberto (Apache-2.0) que abrange aplicações web, APIs e infraestruturas. Executa-se de forma autónoma (self-hosted) ou totalmente isolada (air-gapped) com um modelo local, coloca cada agente em sandbox sob regras de participação definidas e mantém o código-fonte na rede, cumprindo assim os requisitos on-prem da mesma forma que um equipamento isolado.
O Strix é um software que implementa e opera por si próprio, sem o equipamento gerido, hardware dedicado, SLA e substituição de GPUs que vêm incluídos num único contrato com a Aikido Machine. É também mais recente e de código aberto, não possuindo os benchmarks independentes ou o historial das ferramentas estabelecidas, pelo que o ónus de provar que funciona no seu ambiente recai sobre si.
Ideal para: equipas com engenharia de segurança interna capaz de executar e afinar uma ferramenta auto-hospedada, sendo menos adequado para equipas que pretendem um pentest on-prem fornecido e mantido por terceiros.
As melhores ferramentas de pentest de IA on-prem se precisar de um verdadeiro air gap
Algumas ferramentas são executadas dentro da sua rede, mas continuam a encaminhar a orquestração ou os resultados através da Cloud de um fornecedor. Se nada do seu código ou das descobertas puder sair do perímetro, a lista de opções encolhe rapidamente.
- Aikido Security executa toda a pilha de pentest, incluindo modelos, em hardware fisicamente no seu edifício e, no modo air-gapped, as atualizações chegam como imagens assinadas que aplica por conta própria, para que a caixa nunca aceda à internet.
- Zero Hunt é um appliance on-prem com modelos proprietários que também é executado totalmente offline, focado na análise de tráfego de rede e no raciocínio da cadeia de ataque em vez da lógica de aplicação.
- Strix é executado de forma autoalojada ou air-gapped com um modelo local, embora seja você a implementar, afinar e manter a ferramenta em vez de receber um appliance gerido.
As melhores ferramentas de pentest de IA on-prem se precisar de profundidade whitebox
As ferramentas blackbox testam a partir do exterior e deixam escapar as falhas de lógica ao nível do código (controle de acesso quebrado, IDORs, bugs de vários passos) que só aparecem quando uma ferramenta consegue raciocinar sobre a forma como uma aplicação deve funcionar. O teste whitebox precisa de acesso ao código-fonte, que o formato on-prem torna seguro, uma vez que o código nunca sai.
- Aikido Security testa em modo whitebox por predefinição, trabalhando a partir do código-fonte completo, o que a investigação da Aikido descobriu gerar 7 vezes mais vulnerabilidades do que o blackbox nos mesmos repositórios, e é executado no próprio modelo de segurança on-prem da Aikido para que o código permaneça na sua rede.
- Strix tem conhecimento do código e mantém a fonte na rede, tornando-se a alternativa whitebox mais próxima, caso a sua equipa tenha engenharia para o executar.
- Pentera funciona em modo blackbox sem acesso ao código, pelo que é forte na exposição da infraestrutura, mas não nas falhas ao nível do código que o teste whitebox deteta.
Conclusão
Durante muito tempo, as equipas com as regras mais rígidas ficaram arredadas dos melhores testes de segurança, forçadas a escolher entre manter o código na rede e executar pentests de IA contínuos. Esse compromisso desapareceu. O pentest de IA on-prem executa agora testes profundos e com conhecimento do código dentro do perímetro, sem que nada saia da rede, embora as opções não sejam intercambiáveis. O Aikido Machine raciocina sobre a lógica da aplicação a partir do código-fonte e é fornecido como um appliance gerido, executando pentesting whitebox em hardware no seu edifício, no próprio modelo on-prem da Aikido, com cada descoberta validada num sistema em direto.




