

O Aqua é uma plataforma de proteção de aplicações nativas da nuvem (CNAPP) criada para monitorizar containers em tempo real, através da implementação de agentes em cada cluster. Além do runtime de containers, abrange imagens, Kubernetes, serverless e VMs, mantendo também o scanner open-source Trivy.
No entanto, as equipas estão a procurar outras opções porque o modelo de runtime do Aqua envolve uma implementação complexa e custos operacionais elevados. O comportamento de containers em tempo real pode gerar muito ruído, pelo que distinguir um ataque real de atividade invulgar, mas normal, exige ajustes constantes. Além disso, o scanner open-source Trivy do Aqua foi comprometido por ataques à Supply chain duas vezes em 2026, o que constitui um problema grave para uma ferramenta executada dentro do CI/CD com acesso aos seus Secrets.
{{cta}}
Este artigo analisa seis alternativas que merecem atenção, destacando os pontos fortes e as limitações de cada uma. Abordamos:
- Aikido Security
- Wiz
- Prisma Cloud (Palo Alto Networks)
- Sysdig Secure
- Orca Security
- CrowdStrike Falcon Cloud Security
TL;DR
O Aikido Security é a alternativa mais forte ao Aqua em 2026 para CSPM e cobertura de code-to-cloud sem agentes em cada cluster. A configuração baseia-se em API e é apenas de leitura, ligando-se à AWS, Azure e GCP em minutos para detetar problemas reais rapidamente. A atribuição de pontuações de risco baseadas no contexto coloca um problema de produção acima do mesmo problema em staging e reavalia as CVEs de um container com base no ambiente em que são executadas. As correções chegam através de pull requests para imagens base de containers, CVEs de VMs e erros de configuração de IaC. A inteligência do Aikido vai além das bases de dados de CVEs para sinalizar vulnerabilidades não divulgadas e malware, frequentemente minutos após o lançamento. E as verificações de conformidade mapeiam-se para SOC 2 e ISO 27001.
Tabela comparativa das principais alternativas ao Aqua Security
As melhores alternativas ao Aqua Security em 2026 são Aikido Security, Wiz, Prisma Cloud, Sysdig Secure, Orca Security e CrowdStrike Falcon. Eis como se comparam em termos de cobertura, implementação, transparência de preços e o contexto ideal para cada uma.
O que a Aqua Security pretende fazer
A Aqua nasceu da segurança de Kubernetes e container e ainda mantém o Trivy, o seu scanner de vulnerabilidades open-source. A sua plataforma comercial abrange agora imagens de container, Kubernetes, funções serverless e VMs nas principais clouds e no OpenShift, desde a criação até ao runtime.
É conhecida pela sua aplicação de runtime em linha, um motor eBPF que bloqueia ações não autorizadas no momento da execução. Em 2021, a Aqua adquiriu a Argon, adicionando verificações de integridade de CI/CD e cadeia de fornecimento de software à plataforma, e possui certificações SOC 2 Type II e ISO 27001. Para imagens de base endurecidas e livres de CVE, apoia-se em parceiros, integrando a Echo e o Minimus através do seu programa Trivy Partner Connect.
Porquê procurar uma alternativa à Aqua Security?
O modelo centrado no runtime tem um custo
- A aplicação em runtime coloca agentes em cada cluster
que os especialistas têm de implementar e manter; uma carga operacional que cresce com o seu ambiente. - A deteção em runtime compara a atividade em direto com uma linha de base do comportamento normal do workload e assinala o que se desvia, pelo que anomalias benignas, como uma nova implementação ou um evento de escalamento, acionam os mesmos alarmes que ataques reais, e as equipas precisam de regras de afinação para evitar afogar-se em falsos positivos.
- A aplicação baseada em eBPF tem um ponto cego para ataques de injeção. Quando uma carga útil de injeção de SQL chega à camada de chamadas de sistema (syscall), são apenas bytes num buffer, indistinguíveis de tráfego legítimo. Detetá-la requer visibilidade sobre a própria aplicação, uma camada diferente daquela que um motor eBPF consegue ver.
Cobertura e custo
- A cobertura é mais profunda em torno de containers e torna-se mais superficial no lado da postura e da identidade, onde os revisores classificam consistentemente o seu CSPM e CIEM abaixo dos concorrentes desta lista.
- Os preços são fornecidos apenas mediante orçamento, sem valor público e sem nível de autoatendimento, e o modelo por workload torna-se difícil de prever à medida que cresce.
Pesado para executar
- Os avaliadores descrevem consistentemente a interface como difícil de navegar, com os novos utilizadores a lutarem para encontrar os dados de que precisam nos diferentes módulos sem experiência prévia.
- Os dashboards e relatórios geram reclamações repetidas, com os avaliadores a quererem mais do que métricas básicas e a acharem pouco prático comparar uma avaliação anterior com a atual.
- No que diz respeito aos relatórios de imagens estáticas, alguns avaliadores apontam que as imagens, uma vez marcadas como problemáticas, podem desaparecer discretamente do relatório sem que nenhuma correção seja feita, o que prejudica a confiança no que o portal está a mostrar.
- A integração (onboarding) pode demorar semanas ou meses e frequentemente requer serviços profissionais, e os avaliadores observam que os pedidos de funcionalidades e correções podem demorar mais tempo a chegar do que gostariam.
O compromisso do trivy-action
As próprias ferramentas de código aberto da Aqua tornaram-se num conto preventivo no início de 2026. Os atacantes roubaram um token de acesso pessoal de um fluxo de trabalho mal configurado no repositório Trivy no final de fevereiro. A Aqua rotacionou as credenciais, mas a limpeza ficou incompleta, e um único token ainda válido foi tudo o que os atacantes precisaram para regressar três semanas depois. A 19 de março, o mesmo grupo de atacantes fez um force-push de commits maliciosos para 75 de 76 tags de versão em aquasecurity/trivy-action, trocando-as por um roubador de credenciais, e publicou um binário Trivy com backdoor no Docker Hub, GHCR e ECR. Mais de 10.000 fluxos de trabalho fazem referência ao trivy-action, e qualquer um que tenha sido executado durante a janela de exposição teve os seus Secrets de pipeline roubados, o que depois semeou um worm auto-propagável em dezenas de pacotes npm.
A Aqua confirmou o compromisso e removeu os artefatos maliciosos. Ainda assim, há uma ironia num scanner de vulnerabilidades tornar-se no veículo de entrega de malware, e um lembrete de que fixar tags mutáveis é um risco na cadeia de abastecimento.
O que deve procurar numa alternativa à Aqua Security?
- Cobertura em código, dependências, Secrets, imagens de contêiner, varredura IaC e postura cloud numa única plataforma. Isto significa que a Aikido pode seguir um secret desde o momento em que é submetido (commit) no código até à imagem de contêiner que o incorpora.
- Priorização por exploibilidade real e contexto, classificando um bug alcançável em produção acima de um bug oculto num ambiente de staging.
- Remediação que redige a correção num pull request.
- Um modelo de implementação sem agente (agentless) que evita a sobrecarga e a manutenção de uma implementação cluster a cluster.
- Governança (RBAC, SSO/SCIM, política, auditoria) entregue através dos fluxos de trabalho de Git e CI que os programadores já utilizam.
- Preços transparentes em torno dos quais pode planear.
- Bom suporte, incluindo uma UI intuitiva, dashboards e relatórios úteis, integração simples e um suporte ao cliente atencioso.
Quais são as principais alternativas à Aqua Security em 2026?
Aikido Security
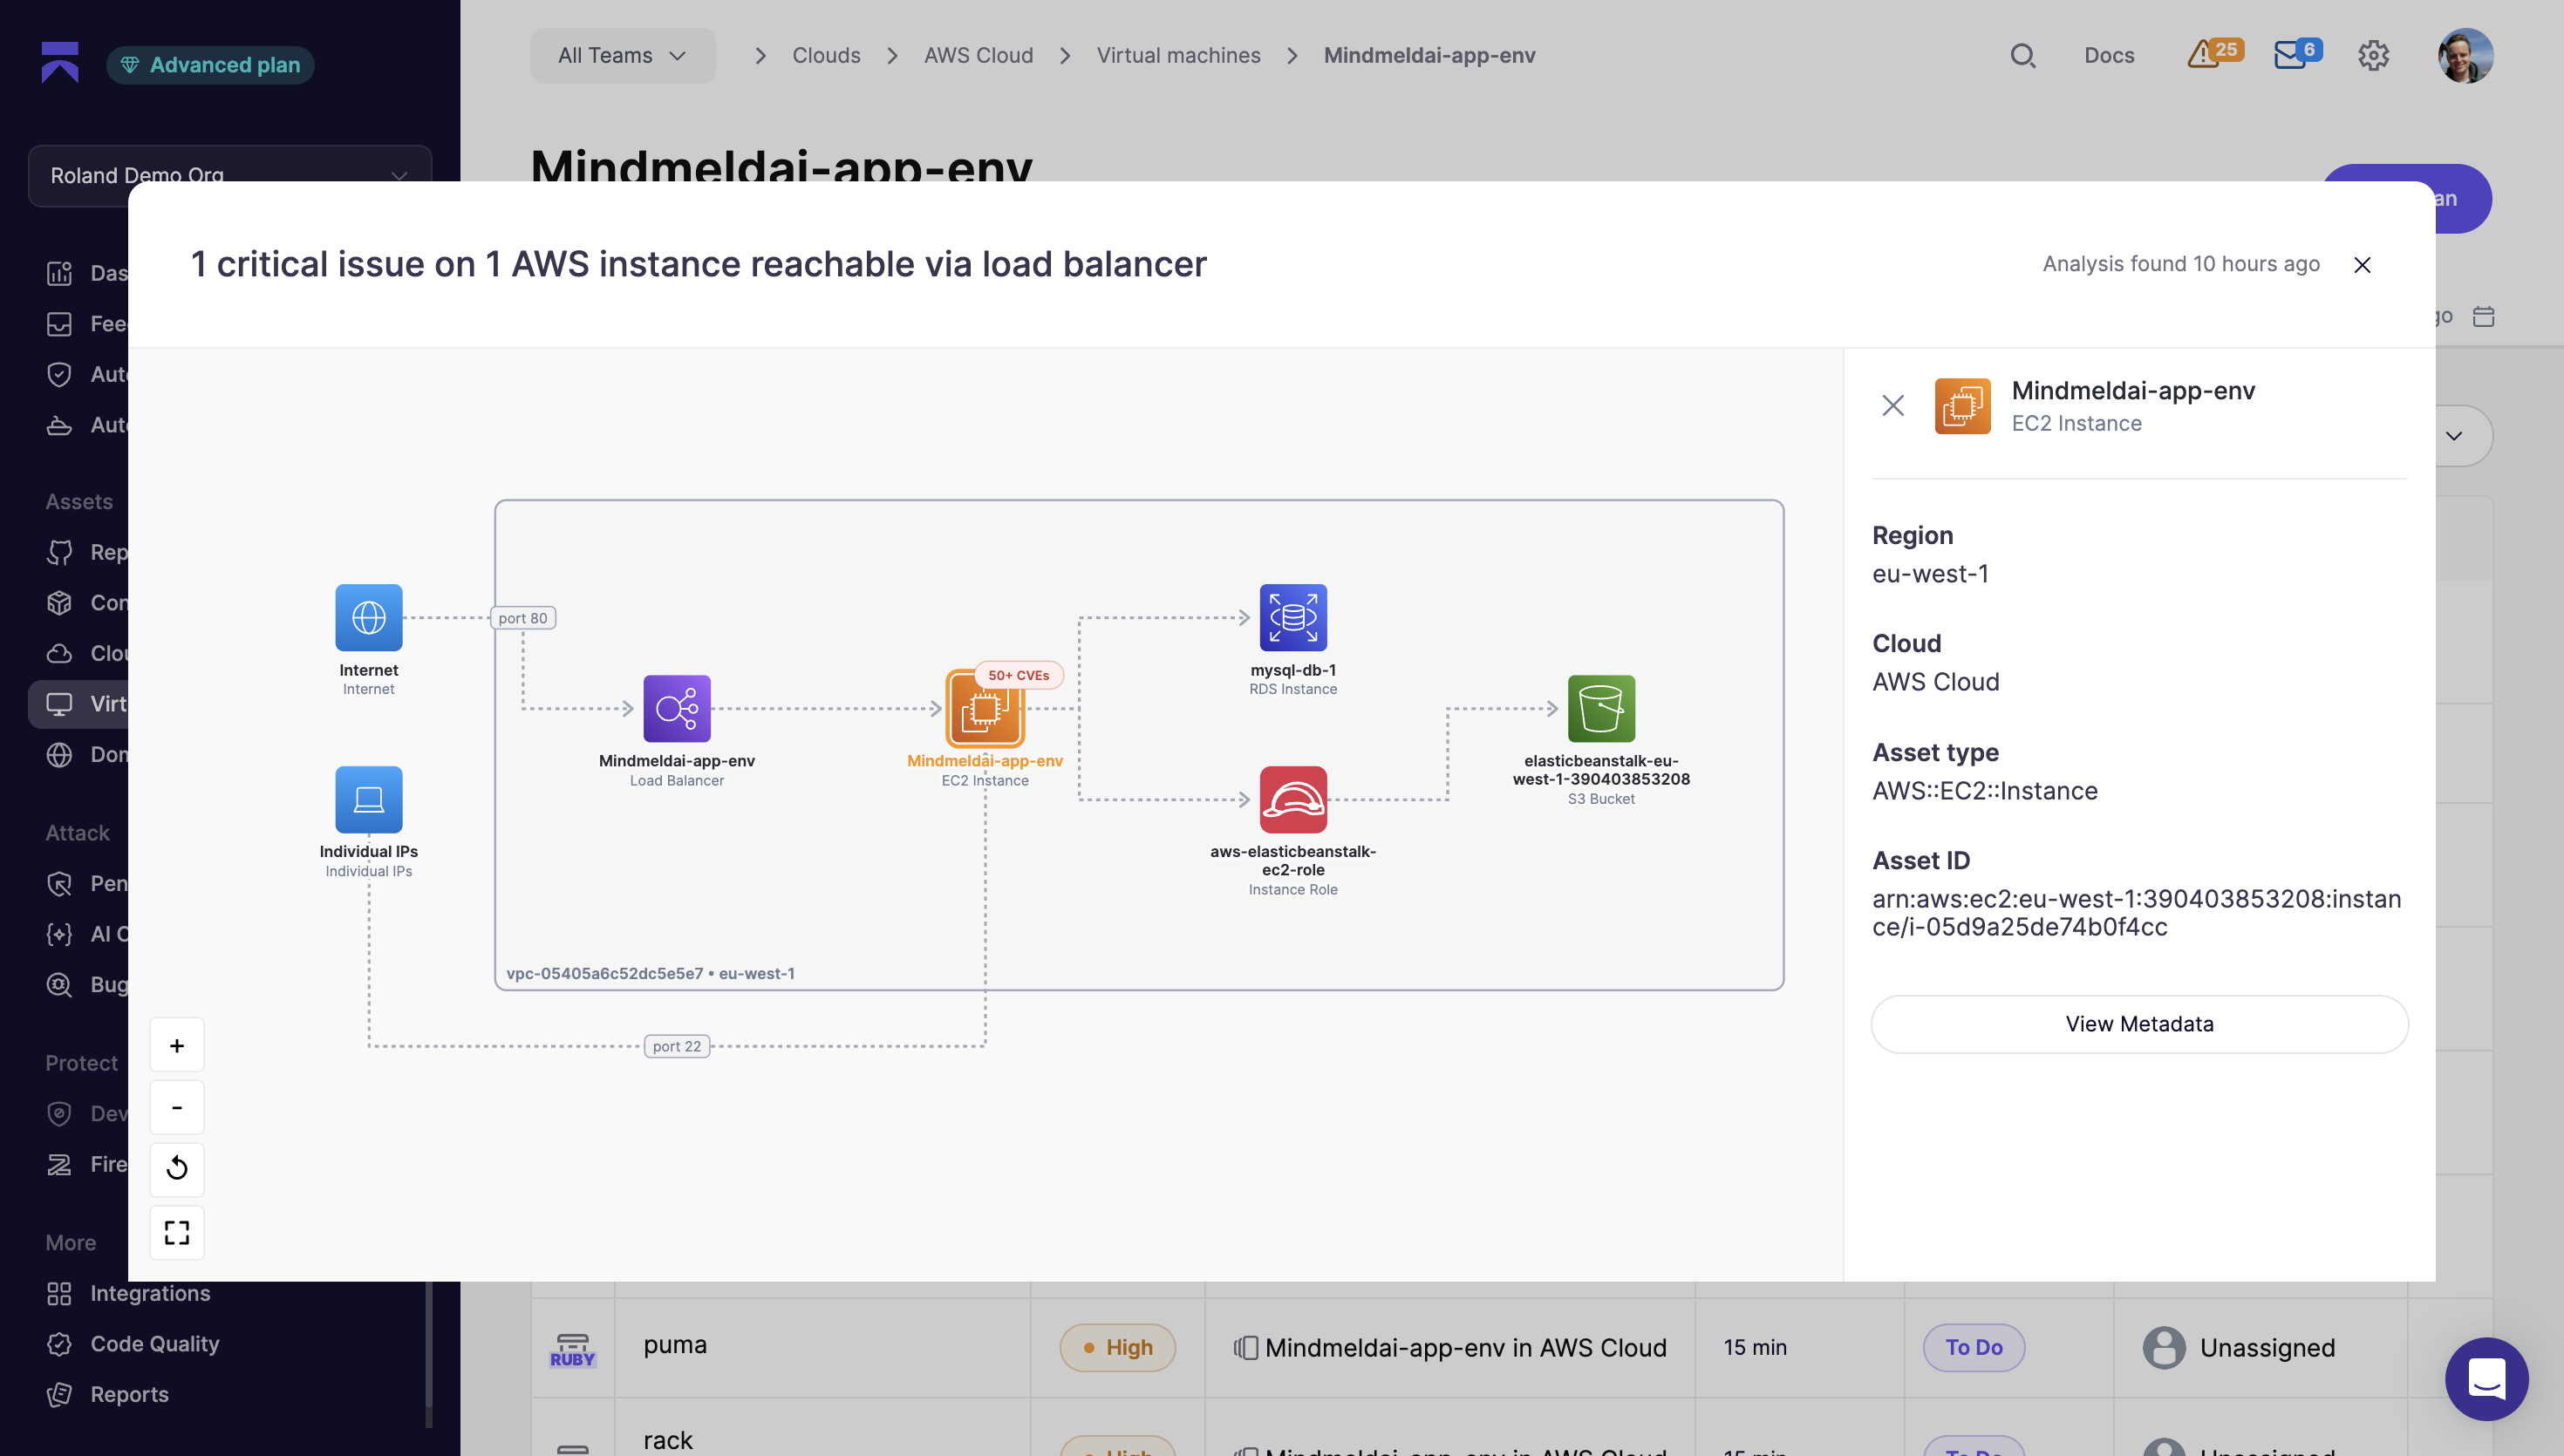
A Aikido Security é uma plataforma unificada de segurança de software que abrange código, cloud e runtime. Do lado da cloud, executa um CSPM completo em AWS, Azure e GCP, detetando problemas de configuração, exposições, IAM excessivamente permissivo e lacunas de conformidade numa única vista. A ligação é baseada em API e demora minutos, utilizando os direitos mínimos de leitura necessários e sem acesso aos seus dados.
A varredura de imagens de contêiner encontra CVEs e deduplica os resultados do fornecedor de cloud num único relatório limpo. A varredura de máquinas virtuais cobre o EC2 com ou sem agentes, lendo diretamente a partir de snapshots da cloud para que não tenha de executar serviços adicionais nas suas instâncias. A varredura IaC para Terraform, CloudFormation e manifestos do Kubernetes liga-se ao CI para bloquear configurações arriscadas antes de chegarem à produção. A Aikido também monitoriza runtimes em fim de vida (end-of-life) em imagens base, Lambdas, Elastic Beanstalk e Kubernetes, detetando software desatualizado.
As imagens endurecidas (hardened images) da Aikido estão livres de CVEs e são substitutos diretos de imagens base que aplicam correções retroativamente (backport) à versão que já executa, permitindo-lhe eliminar CVEs críticos e altos sem mudar de distribuição (distro) ou efetuar as alterações na aplicação que uma atualização maior obriga. Cada pull de docker.aikido.io chega com um SBOM, estado de exploibilidade VEX e proveniência SLSA. A Aikido continua a aplicar patches à compilação após o upstream ter avançado, para que uma base em fim de vida possa permanecer em serviço sem transportar falhas conhecidas. Permanece protegido sem alterar as suas imagens de contêiner. Com uma ferramenta focada na deteção como a Aqua, essa mesma base em fim de vida é sinalizada como vulnerável e a remediação fica a seu cargo.
Nem todos os resultados merecem a mesma urgência, e a Aikido pontua-os de acordo. A pontuação de risco consciente do contexto classifica um problema de produção acima do mesmo problema em staging, e repontua as CVEs de um contêiner com base no ambiente em que este é executado. A Cloud Search permite-lhe consultar todo o seu ambiente em linguagem corrente e transformar qualquer pesquisa num alerta em tempo real, como um novo bucket S3 público ou a adição de uma função de administrador.
O runtime é onde a Aikido e a Aqua protegem em camadas diferentes. A proteção em tempo de execução da Aikido é o Zen, uma firewall integrada que é executada dentro da sua aplicação com uma única instalação npm e uma única linha de código, e sem nenhum dos agentes por cluster ou privilégios de anfitrião (host) elevados que uma ferramenta eBPF necessita. Como está posicionada no caminho do código com contexto completo, sabe exatamente qual input chegou e a que função está prestes a chegar, pelo que o Zen bloqueia injeção e path traversal no momento exato em que se tornam perigosas, com uma baixa taxa de falsos positivos e cobertura real contra zero-days para essas classes. Para os ataques para os quais foi construído — injeção, fugas de IDOR entre inquilinos (cross-tenant), path traversal e zero-days em código próprio —, o Zen é a opção mais fiável e muito mais leve de executar. Se estiver preocupado com malware já à solta no anfitrião, essa é a função da camada do kernel, para a qual a proteção em tempo de execução da Aqua foi criada.
Quando encontra algo que vale a pena corrigir, o AutoFix abre o pull request para remediar vulnerabilidades em imagens base de contêineres, CVEs de VMs e problemas de configuração IaC, sinalizando se a correção introduz um novo problema. As verificações de conformidade mapeiam-se para SOC 2 e ISO 27001 com sincronização automática para Vanta e Drata.
Ideal para: Equipas empresariais que pretendem uma cobertura completa de código a cloud com remediação real e governação pronta para auditoria, sem a implementação de agentes.
{{walkthrough}}
Wiz
O Wiz é um CNAPP sem agentes que correlaciona vulnerabilidades com ativos, identidades, configuração e caminhos de ataque, com um CSPM e CIEM mais fortes do que os da Aqua. Mapeia a forma como uma carga de trabalho exposta e uma CVE conhecida se combinam num caminho de ataque real.
As concessões começam com o custo. O Wiz tem preços direcionados para o mercado empresarial e é vendido através de contratos plurianuais. A sua cobertura de runtime é mais leve do que a proteção inline da Aqua, uma vez que a varredura sem agente lê snapshots num momento específico (point-in-time), e é demasiada plataforma para gerir se tudo o que precisava era de cobertura de contêineres. Além disso, faz agora parte da Google Cloud após a conclusão do negócio em março de 2026 e, embora a empresa se tenha comprometido a manter o Wiz multi-cloud, os compradores comprometidos com a AWS e o Azure podem querer observar como isso se mantém.
Ideal para: Equipas que procuram exposição na Cloud e contexto de caminhos de ataque, mas que resulta numa solução excessiva e dispendiosa quando a principal necessidade é a segurança de código e de contêineres.
Prisma Cloud (Palo Alto Networks)
O Prisma Cloud é uma CNAPP de code-to-cloud com alcance multi-cloud. Abrange CSPM, CIEM, proteção de workloads e de contêineres, além de cobertura de conformidade para os benchmarks CIS, PCI DSS e HIPAA.
No entanto, os preços são obtidos apenas mediante orçamento, e o melhor retorno depende do compromisso com o portefólio mais amplo da Palo Alto. Os utilizadores descrevem-no como uma plataforma descentralizada, com uma UX e velocidade de lançamento inferiores às das ferramentas agentless mais recentes. A sua amplitude também pode vir a custar profundidade, e a contagem de módulos aumenta a complexidade de configuração e gestão.
Ideal para: Organizações já padronizadas na Palo Alto que pretendem consolidação entre SOC, firewall e Cloud, embora exija um esforço considerável para implementar e afinar se o estiver a adotar isoladamente.
Sysdig Secure
O Sysdig executa deteção em runtime com base em eBPF, priorizando vulnerabilidades em pacotes efetivamente carregados em runtime. É o concorrente mais direto da Aqua em termos de legado, dado que ambos provêm da vertente de workload e runtime, pelo que vale a pena ponderar ambos em conjunto se a profundidade em runtime for a sua prioridade.
A implementação de agentes acarreta custos operacionais e tempo gasto na afinação de falsos positivos. O seu CSPM, CIEM, segurança de código e DSPM são menos profundos do que a vertente de runtime. Além disso, no alojamento de código on-prem, o código é copiado para o SaaS da Sysdig, algo que algumas equipas de segurança não aceitam.
Ideal para: Equipas que pretendem deteção em runtime e conseguem absorver o trabalho de agentes e afinação, embora seja excessivo se o único objetivo fossem verificações de imagens.
Orca Security
O Orca utiliza varredura agentless para analisar toda a infraestrutura cloud, com cobertura de posture e de identidade. Implementa-se rapidamente e a sua gestão de posture de segurança de dados deteta onde se encontram os dados sensíveis e quem lhes pode aceder.
O que o Orca não faz é bloquear nada em tempo de execução. O seu scanner lê snapshots, pelo que não existe prevenção inline em runtime da forma que a Aqua impõe. Adicionalmente, a sua segurança de código inclina-se para a SCA e carece de profundidade em SAST, secrets ou IaC, o que o deixa aquém de uma substituição completa de code-to-cloud por si só.
Ideal para: Equipas que pretendem ampla visibilidade na Cloud e contexto de dados, e que aceitam que a ferramenta não bloqueará nada em tempo de execução e continuará a deixar lacunas na vertente de código.
CrowdStrike Falcon Cloud Security
O Falcon Cloud Security traz deteção de ameaças e em runtime para o ecossistema mais amplo do Falcon, com visibilidade de workloads e de identidade na mesma consola que o endpoint. Para as equipas que já executam o Falcon nos seus endpoints, essa consola partilhada e a Threat Intelligence são os principais atrativos.
A justificação torna-se mais difícil para um comprador independente. A interface é complexa para novos utilizadores, o licenciamento entre módulos do Falcon acumula-se e o melhor valor depende do compromisso com a plataforma mais ampla. Sendo também baseado em agentes, acarreta os mesmos custos de implementação e gestão das outras ferramentas baseadas em sensores aqui presentes.
Ideal para: Equipas já padronizadas na CrowdStrike que pretendem centralizar a Cloud e os endpoints numa única solução, embora seja uma venda mais difícil se ainda não estiver no ecossistema do Falcon e não quiser gerir outro agente.
Melhores alternativas ao Aqua Security se pretender correções
A Aqua aplica controlos em runtime e assinala o que está incorreto, mas a remediação fica ao seu encargo. Algumas ferramentas preparam a correção automaticamente.
- Aikido Security oferece o melhor fluxo de trabalho de remediação aqui. A pontuação com consciência de contexto descarta o que não é acessível antes de um programador o ver, e o AutoFix abre o pull request para imagens base de contêineres, CVEs de VMs e configurações incorretas de IaC, sinalizando se a correção introduz algum novo problema.
- Wiz apresenta orientações de remediação mapeadas para caminhos de ataque, permitindo-lhe ver de imediato qual a correção que reduz mais a exposição.
- Prisma Cloud associa correções ao seu motor de políticas, com remediação orientada através de código e Cloud para equipas que já utilizam o ecossistema da Palo Alto.
Melhores alternativas ao Aqua Security se pretender mais do que runtime de contêineres
A Aqua destaca-se profundamente ao nível de contêineres e Kubernetes, mas a posture, a identidade e a vertente de código são mais limitadas ou requerem ferramentas adicionais.
- Aikido Security é uma plataforma completa de segurança de software, que abrange CSPM juntamente com análise estática, análise de composição de software, detecção de segredos, verificações de infraestrutura como código (IaC), varredura de imagens de contêiner, testes dinâmicos e pentest de IA.
- Orca Security analisa a infraestrutura cloud de forma agentless, com uma forte gestão de posture, identidade e posture de segurança de dados.
- Wiz correlaciona vulnerabilidades entre ativos, identidades e configurações numa única vista do que está efetivamente exposto.
Melhores alternativas ao Aqua Security se pretender preços previsíveis
O modelo da Aqua é baseado apenas em orçamento, sem valores públicos e com um modelo por workload, pelo que os custos se tornam difíceis de prever à medida que cresce.
- Aikido Security é a melhor opção aqui. Planos de preço fixo com utilizadores incluídos e um nível gratuito que não expira, para que o custo seja conhecido à partida.
- Sysdig Secure é mais transparente do que a maioria das opções empresariais, com alguns preços públicos para ajudar a definir o orçamento.
- Orca Security continua a ser apenas por orçamento, mas a sua configuração sem agentes evita os custos por cluster que se acumulam noutros lados.




