
13 de novembro de 2026
O relatório State of AI in Security 2026 do Aikido concluiu que 69% das organizações detetaram vulnerabilidades introduzidas por código gerado por IA e que 1 em cada 5 sofreu um incidente grave diretamente associado a este fator. Isto está a empurrar as equipas para ferramentas de revisão de código baseadas em IA, como o Greptile, que analisa os pull requests tendo todo o repositório como contexto, mapeando ficheiros e dependências para que os seus agentes possam raciocinar em toda a base de código. Agora, essas mesmas equipas procuram alternativas ao Greptile que mantenham o raciocínio a nível de repositório, mas eliminem as lacunas de segurança deixadas para trás.
{{cta}}
O problema é que o raciocínio abrangente do Greptile tende a gerar ruído. Testes independentes registaram cerca de 11 falsos positivos numa única execução de referência. Além disso, não deteta de forma fiável um segredo hardcoded ou uma dependência vulnerável que acabou de ser integrada e, embora tenha adicionado recentemente uma verificação de segurança, essa funcionalidade é nova e ainda não foi comprovada em comparação com ferramentas criadas para a segurança desde o início.
É por isto que as equipas começam a procurar outras soluções. Nesta publicação, comparamos os seguintes aspetos em termos de capacidades de raciocínio, ruído de revisão, cobertura de segurança, preços e muito mais:
- Aikido Security: A única opção aqui que analisa pull requests quanto à qualidade e reforça essa análise com segurança em código, dependências, cloud e runtime
- CodeRabbit: Para equipas que procuram o menor ruído de revisão
- Qodo: Revisão de código e testes gerados numa única passagem
- Graphite: Para equipas que já trabalham com stacked PRs
- SonarQube: Padroniza os quality gates em vários repositórios
- CodeAnt AI: Revisão e SAST numa única passagem
Quais as alternativas ao Greptile que deve considerar?
As alternativas ao Greptile dividem-se consoante o que precisa que o revisor faça, seja detetar mais bugs, gerar menos ruído, criar testes ou fundamentar a revisão com segurança a sério. Eis a lista restrita por situação:
Se quer uma revisão de código apoiada por cobertura de segurança real:
- Aikido Security: Integra uma plataforma de segurança completa na revisão, incluindo SCA, Secrets, IaC, Cloud, runtime e agentes que analisam os caminhos de exploração
- CodeAnt AI: junta a revisão ao SAST numa única passagem
Se procura o menor ruído possível na revisão:
- Aikido Security: Ajusta cada regra para minimizar falsos positivos em casos ambíguos
- CodeRabbit: suprime comentários de baixa confiança a toda a linha
Se está a uniformizar os quality gates em vários repositórios:
- Aikido Security: executa as mesmas regras afinadas tanto ao nível de PR como de repositório, com segurança integrada.
- SonarQube: os quality gates bloqueiam código abaixo do padrão antes da fusão, utilizando uma vasta biblioteca de regras
Se pretende combinar a revisão com testes gerados:
- Qodo: escreve testes unitários para as lacunas que deteta, para que a revisão e a cobertura de testes cheguem na mesma passagem.
Se já efetua entregas em pull requests empilhadas (stacked PRs):
- Graphite: foi concebido a pensar em stacked PRs e otimizado para um baixo volume de comentários, mas a maior parte do valor depende da adoção desse fluxo de trabalho.
Tabela comparativa de alternativas ao Greptile
Como se comparam as principais alternativas ao Greptile em termos de ruído de revisão, cobertura de segurança, preços e limitações.
O que o Greptile pretende fazer
O Greptile aposta que um revisor com toda a base de código visível supera um que analisa apenas o diff. Indexa o repositório num grafo de ficheiros, funções e dependências, e depois analisa cada alteração em relação a esse mapa.
- Contexto entre ficheiros em bases de código grandes ou legadas: Deteta uma alteração que afeta algo a três módulos de distância, o bug que um revisor focado apenas no diff nunca vê.
- Alta detecção de bugs: O Greptile reporta uma taxa de deteção de 82%, embora seja a sua própria métrica e o Greptile esteja otimizado para recuperação em detrimento da precisão.
- Regras personalizadas em linguagem simples: Diga-lhe o que sinalizar ou ignorar numa frase, sem sintaxe de regras.
- Memória que aprende as preferências da sua equipa. Ajusta-se à medida que as pessoas aceitam ou rejeitam os seus comentários.
Por que as equipes procuram alternativas
- A profundidade de revisão traz ruído: O contexto de toda a base de código encontra mais e sinaliza mais. Um teste independente registou cerca de 11 falsos positivos no Greptile, mais de cinco vezes o valor produzido pela ferramenta mais precisa no mesmo teste, um volume capaz de fazer com que os programadores ignorem o bot.
- Uma nova funcionalidade de segurança não comprovada: Tenta desempenhar uma tarefa que ferramentas de segurança dedicadas demoraram anos a aprender a fazer.
- Preços por revisão: A transição de março de 2026 para preços baseados no consumo após as 50 revisões incluídas. Fluxos de trabalho com muitos PRs ou baseados em agentes esgotam esse limite rapidamente.
- Sem Bitbucket, sem Azure DevOps: Isto exclui-o para uma parte das empresas.
- Faturas imprevisíveis: Os programadores alertaram que o modelo baseado no consumo é difícil de prever, uma vez que o custo depende do volume de pull requests em vez do número de colaboradores.
Principais alternativas ao Greptile em 2026
Aikido Security
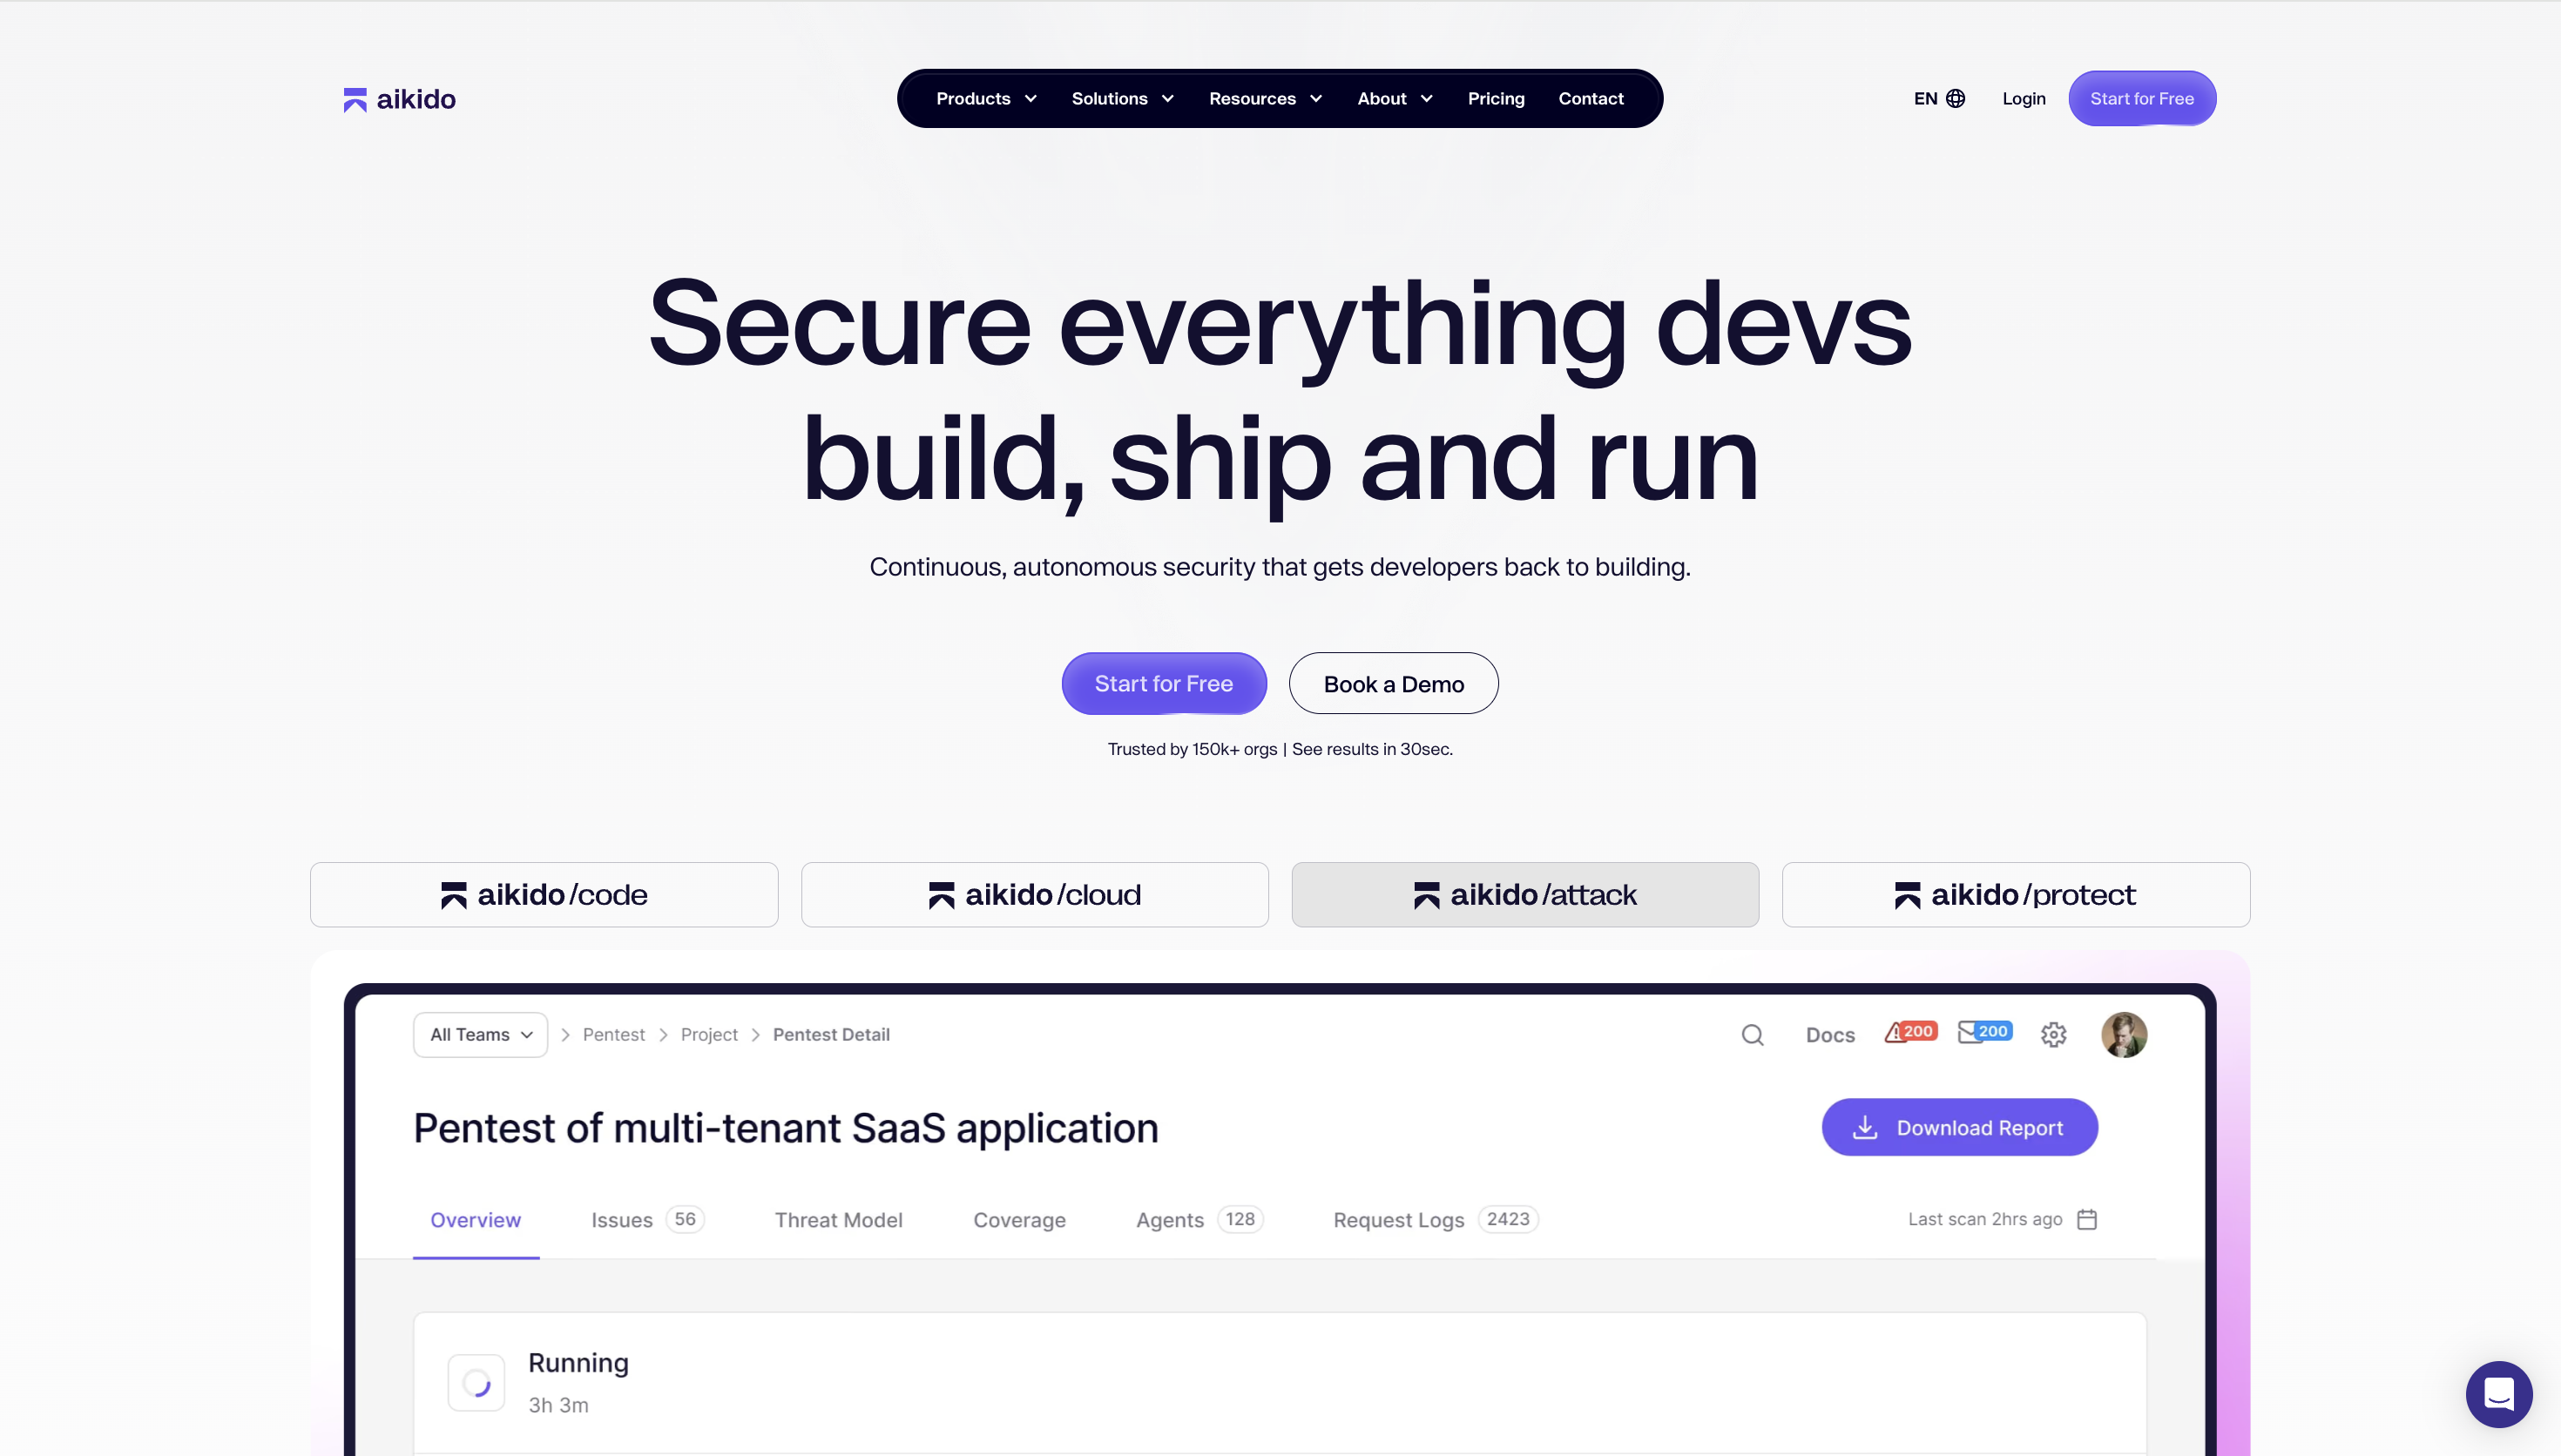
Quando faz sentido: Equipas que pretendem uma revisão de código apoiada por uma cobertura de segurança real. Também é adequado se o ruído de revisão for o seu principal problema, ou se estiver a estandardizar os portões de qualidade em vários repositórios e quiser a segurança associada aos mesmos.
Aikido Security é uma plataforma de segurança de software completa com um produto de qualidade de código líder na categoria. Analisa os pull requests quanto à qualidade e fundamenta essa revisão com segurança em tudo o que o código toca, desde as dependências que importa até à cloud onde é executado.
O módulo de Code Quality do Aikido é executado através de chamadas LLM por regra, pelo que cada verificação responde a uma pergunta específica com toda a atenção do modelo. Isto gera resultados mais precisos e menos ruído do que pedir a uma única passagem para detetar tudo. As regras são otimizadas com o seu próprio contexto para que os resultados correspondam ao estilo do seu código, estando disponíveis regras personalizadas para qualquer aspeto que ainda não esteja coberto. Ensina os padrões e exceções da sua equipa uma vez, e a ferramenta aplica-os de forma consistente.
Os respetivos prompts são avaliados em comparação com amostras rotuladas por pessoas com níveis de confiança e, em seguida, ajustados para que as conclusões apresentadas aos programadores sejam exatamente aquelas que estes pretendem ver assinaladas. Internamente, os casos ambíguos são tratados de forma deliberada. Uma avaliação incorreta num resultado limítrofe é menos penalizada do que uma avaliação incorreta num resultado óbvio, o que mantém a precisão dos resultados e reduz o ruído que os programadores acabam por ignorar.
As mesmas regras ajustadas aplicam-se tanto aos pull requests como aos repositórios completos, permitindo que as métricas ao nível do repositório coincidam com o feedback que os programadores veem nos seus PRs. Essa revisão ao nível do repositório serve também para a visibilidade da gestão, mostrando quais as equipas que necessitam de apoio sénior e quais aquelas em que o nível de qualidade deve ser elevado.
Code Quality executa-se sem necessidade de configuração. Liga-se a um repositório e analisa-o com base em predefinições sensatas logo após a instalação, disponibilizando regras personalizadas quando assim o desejar. Publica comentários inline nos PR com correções com um clique em cada alteração. Funciona em qualquer sistema ou linguagem, e tanto as verificações de qualidade como de segurança terminam em menos de um minuto após um push.
A funcionalidade de Code Coverage também reporta a cobertura de testes no mesmo local, permitindo-lhe ver quais os repositórios, ficheiros e linhas que os seus testes ignoram, lado a lado com os resultados de qualidade e segurança, em vez de numa ferramenta separada.
Assim que uma IA passa a rever todas as alterações, a questão óbvia é por que razão está apenas a procurar metade dos problemas possíveis. Os problemas de qualidade e de segurança surgem no mesmo pull request, e a maioria dos revisores apenas deteta o primeiro tipo. A segurança é o ponto mais fraco da maioria dos outros revisores de qualidade de código. Detetam segredos óbvios e injeção, mas uma falha de autorização subtil dependente da lógica de negócio acaba por passar despercebida. O Aikido executa duas ferramentas criadas exatamente para este propósito, avaliando a intenção pretendida do código.
Deep PR Review e Code Security Audit executam-se através de agentes de IA que analisam a intenção e rastreiam o fluxo de dados entre ficheiros.
Code Security Audit é o ponto de partida para a maioria das equipas. Aponta-a para toda a base de código e a ferramenta analisa todos os serviços, seguindo o fluxo de dados e as verificações de permissões onde quer que conduzam. A sua capacidade mais forte é o encadeamento, que pega em vários resultados de gravidade individualmente baixa e determina o caminho único de escalinatos de privilégios a que dão origem, o tipo de exploração em várias etapas que um atacante realmente construiria. Foi concebida para um lançamento de alta criticidade ou para uma base de código herdada que pretende ver revista tal como um pentester o faria.
O Deep PR Review mantém então esse mesmo raciocínio ativo em cada nova alteração. Lê cada pull request no momento em que é aberto, integrando toda a base de código e os repositórios relacionados como contexto antes de analisar o diff apresentado. O resultado é uma revisão a partir da perspetiva de um atacante em cada alteração, no momento em que a correção é mais económica.
{{walkthrough}}
CodeRabbit
Quando faz sentido: Pretende um baixo ruído de revisão. O Aikido também figura nessa mesma lista restrita. A diferença é que o CodeRabbit oferece-lhe uma revisão discreta por si só, enquanto o Aikido conjuga essa mesma contenção com cobertura de segurança.
Se procurou alternativas ao Greptile, CodeRabbit vs Greptile é provávelmente a comparação que mais encontrou. As duas resolvem o mesmo problema a partir de ângulos opostos. O Greptile está otimizado para detetar o máximo possível e aceita o ruído inerente. O CodeRabbit retém comentários de baixa confiança, publicando assim menos resultados e conquistando mais confiança por comentário. O CodeRabbit associa o seu modelo a mais de 40 linters e ferramentas de análise estática. Funciona nas quatro principais plataformas git e publica comentários inline com correções automáticas.
No entanto, a contenção do CodeRabbit significa que deteta menos problemas do que uma ferramenta mais ruidosa, e testes independentes pontuam-no abaixo em termos de profundidade e abrangência. Os testes independentes também o pontuam abaixo do Greptile em termos de profundidade pura, pelo que numa base de código grande ou herdada onde os bugs entre ficheiros se escondem nas ligações entre os mesmos, pode deixar passar aspetos que um revisor mais ruidoso deteta. E em repositórios muito ativos, o volume de comentários ainda requer alguma afinação.
O CodeRabbit adicionou uma capacidade de segurança em agosto de 2026, mas é nova e não comprovada em comparação com ferramentas de segurança dedicadas. E embora agora detete secrets e vulnerabilidades comuns, comparações neutras concordam que não se trata de uma plataforma de segurança dedicada. Não oferece SCA nem cobertura de cloud e runtime, pelo que uma base de código crítica para a segurança continua a necessitar de ferramentas criadas especificamente para esse efeito.
Qodo
Quando faz sentido: Pretende revisão de código e testes gerados numa única passagem. Não é a escolha ideal se precisar que esse revisor sirva também de camada de segurança.
Qodo oferece revisão multi-agente com agentes separados para bugs, segurança, qualidade de código e cobertura de testes, gerando testes unitários para as lacunas que deteta. A sua integração no Git é acionada em cada PR e baseia-se no contexto histórico, comentários anteriores, sugestões aceites e discussões prévias, avaliando assim uma alteração em função do que a sua equipa decidiu anteriormente. Além da revisão, um plugin para IDE deteta problemas antes de um PR ser aberto, e os planos empresariais adicionam uma camada de governação com implementação on-prem ou isolada (air-gapped).
Mas a indexação do motor de contexto pode demorar, o preço baseado em créditos é pouco transparente e os agentes CLI personalizados exigem esforço de configuração. Analisa a qualidade, mas não executa SAST, não verifica dependências, não deteta segredos nem analisa caminhos de exploração. O seu historial de segurança também tem sido problemático. Os investigadores da Kudelski transformaram um único comentário de PR em execução remota de código no servidor de revisão da Qodo e extraíram uma chave de administrador da AWS com permissões totais de administrador, duas vezes, embora a Qodo tenha corrigido os problemas e rodado a chave desde então.
Graphite
Quando faz sentido: A sua equipa já envia código em pull requests encadeados.
O Graphite foi criado com base em pull requests empilhados, dividindo grandes alterações em diffs pequenos e bem delimitados, e otimizado para um baixo volume de comentários, o que visa reduzir o tempo até à integração. Se a sua equipa já trabalha com pilhas, a revisão encaixa-se na forma como faz os lançamentos.
O senão é que a maior parte do valor vem da adoção desse fluxo de trabalho, pelo que não é a melhor opção a não ser que toda a equipa se comprometa com PRs empilhados, além de existir uma curva de aprendizagem para lá chegar. Como a Anysphere (a empresa mãe do Cursor) adquiriu o Graphite em dezembro de 2025, também se está a inclinar cada vez mais para equipas nativas do Cursor.
SonarQube
Quando faz sentido: Pretende portas de controlo (gates) de análise estática e consegue absorver a configuração e revisões mais lentas, sabendo que a análise estática por si só não detetará vulnerabilidades que só aparecem quando a aplicação está em execução.
O SonarQube oferece uma ampla biblioteca de regras e portas de controlo de qualidade que bloqueiam código substandard antes de ser fundido (merged), com SSO e registos de auditoria (audit logs) para a vertente de governação. Também executa um motor de análise estática que deteta bugs e vulnerabilidades numa grande variedade de linguagens. Merece uma atenção especial para as equipas que padronizam a saúde do código em vários repositórios.
Mas o SonarQube também exige mais de si. A configuração de regras exige um esforço real e os custos aumentam em implementações grandes ou on-prem. O SonarQube identifica problemas, mas deixa para os programadores a interpretação e aplicação manual de muitas correções. Além disso, apenas inspeciona o código-fonte sem o executar, pelo que as equipas adicionam outras ferramentas para testar a aplicação enquanto está ativa e para verificar a cobertura de testes. E as suas revisões são lentas, demorando alegadamente 40 minutos a analisar qualquer projeto com 10 mil ficheiros. O preço está associado às linhas de código, o que se torna mais difícil de prever à medida que a IA faz com que a sua base de código cresça mais depressa do que a sua equipa.
CodeAnt AI
Quando faz sentido: Pretende revisão e segurança numa única passagem, sem preços de nível empresarial. O CodeAnt cobre a mesma vertente de revisão e segurança que o Aikido. A diferença está na profundidade. O Aikido disponibiliza uma plataforma completa por trás da revisão, enquanto o CodeAnt fica-se pela revisão e SAST numa única passagem.
O CodeAnt AI junta revisão por IA com segurança numa única passagem, executando verificações determinísticas em várias linguagens, além de correção em massa que lida com até 200 ficheiros com um único clique. As equipas escrevem regras personalizadas em inglês simples e uma ação de correção em massa pode limpar até 200 ficheiros de uma só vez. É adequado para equipas que querem revisão e SAST em conjunto, sem preços empresariais.
É também a opção mais recente e menos testada aqui, podendo tornar-se dispendiosa para equipas mais pequenas. Como é fortemente baseado em Cloud, o suporte offline e pré-commit é limitado. E alguns utilizadores relatam falsos positivos ocasionais que necessitam de ajustes manuais.
De que alternativa ao Greptile precisa em 2026
A maioria das equipas está a abandonar o Greptile porque a revisão é onde a sua profundidade termina, enquanto o ruído e a falta de suporte da plataforma se acumulam. É por isso que o Aikido Security é a alternativa mais forte. Analisa os pull requests em busca de qualidade e complementa-a com segurança que se estende desde o pull request até à aplicação em execução, para que um único fluxo de trabalho lhe diga se o código está limpo e se é seguro para enviar.
FAQ
Qual é a melhor alternativa ao Greptile para equipas que se preocupam com a segurança?
Aikido Security. Associa a revisão de código a uma plataforma completa de segurança de software, incluindo análise estática, análise de composição de software, detesa de segredos, verificações de infraestrutura como código e agentes que analisam falhas de lógica de negócio e de controlo de acessos em toda a base de código.
Qual é a alternativa ao Greptile que produz menos ruído de revisão?
O CodeRabbit é o mais forte na relação sinal/ruído. Oculta comentários de baixa confiança, publicando menos deteções do que o Greptile, mas os programadores confiam naquelas que publica. A Aikido Code Quality também ajusta deliberadamente para sinalizar menos os casos ambíguos pelo mesmo motivo.
O Greptile suporta Bitbucket ou Azure DevOps?
Não. O Greptile liga-se apenas ao GitHub e GitLab. Se utiliza o Bitbucket ou Azure DevOps, a Aikido Security, o CodeRabbit e o CodeAnt AI suportam todas as quatro principais plataformas git.
Estas ferramentas conseguem analisar uma base de código inteira ou apenas pull requests?
Ambos, dependendo da ferramenta. O Greptile indexa todo o repositório, mas analisa ao nível do pull request. A Aikido analisa cada PR e executa uma auditoria de segurança a toda a base de código a pedido, permitindo verificar uma única alteração ou toda a base de código.