

Mimecast é um produto de segurança de e-mail concebido em torno de um gateway de e-mail seguro, que inclui arquivo de e-mails e continuidade de negócios. Esse modelo funcionava quando a maioria das ameaças se apresentava sob a forma de malware ou spam que o gateway conseguia detetar, mas já não é eficaz para os casos mais recentes e complexos, como uma conta de fornecedor pirateada que envia e-mails a partir do seu endereço correto no âmbito de uma conversa legítima. Além disso, grande parte da luta ocorre agora fora da caixa de entrada, através de mensagens de texto e nas ferramentas de IA que os colaboradores integram nos sistemas da empresa, onde um produto de e-mail não tem visibilidade.
A renovação de um contrato costuma colocar esta questão em evidência, juntamente com o custo da migração de anos de e-mails arquivados e a garantia da continuidade do serviço durante uma interrupção. As oito alternativas abaixo vão desde plataformas de deteção nativas de API até gateways que mantêm o arquivo como elemento central.
{{cta}}
Que alternativas ao Mimecast deve considerar?
Se precisar de abranger dispositivos e a utilização da IA para além do e-mail
- Noon Security: A única opção aqui que vai além da caixa de entrada, abrangendo os dispositivos que os colaboradores utilizam e as ferramentas de IA a que se ligam, com simulações e formação na mesma plataforma.
- KnowBe4: É adequado para compradores que pretendem combinar a defesa em tempo real contra e-mails maliciosos com um programa de formação já estabelecido, embora se limite ao âmbito do e-mail e da formação; necessidades mais abrangentes devem ser abordadas separadamente.
Se precisar de um sistema de deteção e resposta a e-mails de rotina
- Noon Security: Deteta e elimina ataques de phishing e de comprometimento de e-mail empresarial, a par dos seus outros controlos relativos aos colaboradores.
- IRONSCALES: É algo a ter em conta quando a aquisição se centra nas operações de e-mail e na automatização adaptável de correções.
Se pretender detetar casos convincentes de usurpação de identidade e fraude nos pagamentos
- Noon Security: Combina a proteção contra o «Business Email Compromise» (BEC) com a formação dos colaboradores para lidarem com situações de usurpação de identidade.
- IA anómala: Enfatiza o comportamento dos colaboradores e dos fornecedores.
- Proofpoint: Oferece deteção e investigação comportamental em implementações de API e gateways.
Se precisar de proteção e de um arquivo de comunicações pesquisável
- Proofpoint: Compare a « Proofpoint Core Email Protection» com o « Proofpoint Archive»
- Barracuda: O Barracuda Email Protection Premium Plus trata tanto das comunicações registadas como das mensagens maliciosas. Os dados históricos continuam a exigir um plano de transição específico.
Se precisar de segurança de e-mail no âmbito das operações existentes da Microsoft
- Microsoft Defender for Office 365: Considere o Plano 2 quando a sua equipa já gere a segurança da Microsoft e pretenda realizar investigações de e-mail nesse ambiente. Determine quais as licenças e os serviços mantidos que são necessários antes de considerar que uma subscrição existente da Microsoft é suficiente.
Por que razão as equipas procuram alternativas a « Mimecast »
- O gateway não consegue detetar uma conta comprometida, mas real: uma caixa de correio pirateada envia mensagens a partir do endereço correto, sem qualquer domínio semelhante ou anomalia no cabeçalho que permita identificá-la, e o correio entre duas das suas próprias caixas de correio nunca passa pelo gateway. Para detetar esta situação, é necessário um histórico comportamental de quem costuma enviar e-mails a quem, e a cobertura do correio interno implica um serviço separado de « Mimecast » que recupera as mensagens maliciosas após a entrega, em vez de as bloquear à partida.
- Falsos positivos: A queixa operacional mais comum é a colocação de e-mails legítimos em quarentena. Manter as listas de autorização atualizadas e ajustar as políticas manualmente é um esforço contínuo que recai sobre a equipa de segurança.
- A consola de administração exige um esforço considerável para funcionar: os avaliadores consideram a configuração difícil e o painel de controlo eficaz, mas demorado a dominar. Para uma equipa reduzida, a administração diária faz parte do custo de continuar a utilizar o Mimecast.
- A luta já ultrapassou os limites da caixa de entrada: o relatório da Verizon sobre violações de segurança de 2026 revelou que a engenharia social por SMS e chamadas de voz tem uma taxa de sucesso significativamente maior do que o phishing por e-mail, e que a utilização não autorizada de ferramentas de IA pelos colaboradores triplicou num ano. Uma renovação feita exclusivamente por e-mail privilegia um único canal, enquanto os ataques ocorrem por telefone e SMS e os colaboradores ligam assistentes de IA aos dados da empresa — algo que um produto limitado à caixa de entrada não consegue detetar.
Como avaliámos estas ferramentas: Analisámos a abordagem de deteção, a cobertura de casos de suplantação de identidade e apropriação de contas, o fluxo de trabalho de correção, os custos de funcionamento diários e a compatibilidade com os ambientes da Microsoft e da Google. As classificações públicas do G2 fornecem contexto adicional.
Mimecast alternativas comparadas
A tabela indica a configuração relevante para esta comparação. Apenas a Noon abrange os dispositivos dos colaboradores e a utilização de IA, para além da proteção do e-mail; os restantes concentram-se na caixa de entrada, sendo que alguns incluem funcionalidades de arquivo ou formação. Produtos adicionais podem alargar a cobertura de um fornecedor.
As 8 melhores alternativas ao Mimecast
1. Noon Security
Proteção de e-mail, governação da IA, proteção de dispositivos, simulações e formação numa única plataforma
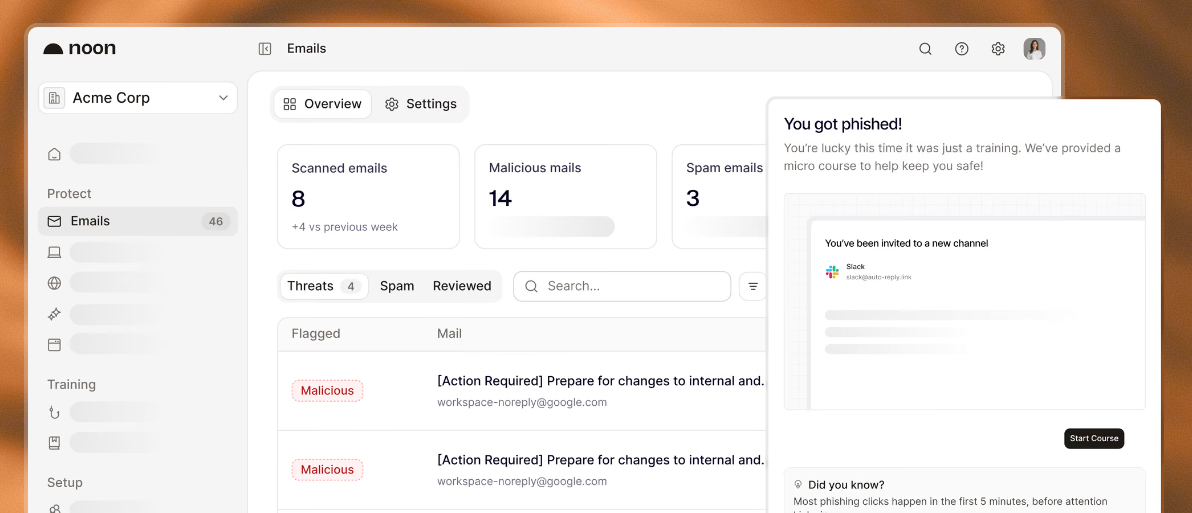
O que faz: O Noon é a plataforma de segurança da força de trabalho d Aikido Security. O « Aikido » protege o software que uma empresa desenvolve; o Noon protege as pessoas que o desenvolvem. A proteção de e-mail deteta e remove as tentativas de phishing e de comprometimento de e-mails empresariais que os filtros nativos não conseguem detetar. A governança de IA mostra a quais ferramentas de IA e servidores MCP os colaboradores se ligam e mantém os dados sensíveis fora dos prompts. A proteção de dispositivos abrange o que é instalado nos portáteis dos colaboradores, desde pacotes maliciosos até competências de agentes. As simulações e a formação preparam os colaboradores para lidar com chamadas deepfake e phishing por QR.
Por que se destaca: Entre estas alternativas, a Noon é a única que também monitoriza o que os colaboradores instalam nos seus dispositivos e quais as ferramentas de IA a que se ligam. As outras limitam-se à caixa de entrada, sendo que algumas incluem funcionalidades de arquivo ou formação. O maior atrativo é ter e-mail, dispositivos, utilização de IA e formação numa única plataforma que partilha o contexto, em vez de consolas separadas que nunca trocam informações, com as lições a chegarem aos colaboradores no Slack, no Teams ou na aplicação da Noon.
O que é preciso saber: O Noon abrange e-mail, simulações, formação, proteção de dispositivos e governação da IA, mas o arquivo, a continuidade, a encriptação de saída e a governação de dados mais abrangente requerem uma decisão separada. A ligação ao e-mail inicia-se em modo de leitura; a movimentação de mensagens requer autorização adicional e as mensagens duvidosas continuam a ser uma decisão da equipa. A proteção de dispositivos e a monitorização da IA requerem a instalação do agente no macOS ou no Windows. O serviço é gratuito para até 10 utilizadores.
2. Proteção de e-mail do Proofpoint Core
Para a proteção do correio eletrónico e a conservação das comunicações
O que faz: Combina o serviço « análise de comportamento » com o « Threat Intelligence » para detetar tentativas de phishing e de comprometimento de e-mails empresariais. Pode implementá-lo através da API ou como um gateway, adaptando a proteção à sua configuração de e-mail e ao seu fluxo de trabalho de investigação.
Por que se destaca: Para uma alternativa ao Mimecast que dependa de um arquivo, basta adicionar o Proofpoint Archive. Este preserva a correspondência empresarial e gere a retenção, a pesquisa, as retenções legais e a exportação, enquanto o Proofpoint Discover amplia as capacidades de investigação e eDiscovery. Um precisa bloquear e-mails fraudulentos; o outro precisa de acesso fiável a anos de correspondência.
O que é preciso saber: O Core e o Archive respondem a necessidades diferentes, pelo que deve avaliar os preços em conjunto, incluindo a captura, a migração do arquivo, a continuidade e os serviços externos de que depende. A aquisição de uma solução de proteção de e-mail, por si só, não transfere nem preserva o seu arquivo existente.
3. Segurança anómala dos e-mails recebidos com IA
Para a deteção, com base no comportamento, de suplantação de identidade e fraude por parte de fornecedores
O que faz: A solução «Abnormal AI Inbound Email Security» cria padrões de referência comportamentais para os seus colaboradores e fornecedores e, em seguida, sinaliza as mensagens que se desviam desses padrões, utilizando sinais de identidade e de conteúdo. Destina-se a detetar pedidos plausíveis que chegam sem anexos obviamente maliciosos, que um filtro tradicional deixaria passar.
Por que se destaca: Permite consultar o histórico com o remetente e o fio de discussão em torno da mensagem. Funciona tanto no Microsoft 365 como no Google Workspace, com análise das mensagens e explicações claras sobre o motivo pelo qual cada uma foi sinalizada.
O que é importante saber: A proposta deve ser específica. O Inbound Email Security lida com ameaças de e-mail em tempo real, pelo que o seu arquivo existente do Mimecast e quaisquer requisitos de continuidade ou controlo de e-mails enviados continuam a necessitar de um destino próprio. Compare a forma como os administradores analisam as deteções contestadas e liberam e-mails legítimos durante as operações normais.
4. Microsoft Defender for Office 365
Ideal para equipas que já operam no âmbito da segurança da Microsoft
O que faz: O Defender for Office 365 Plano 2 adiciona funcionalidades de investigação e resposta automatizadas à segurança de e-mail da Microsoft. Funciona através da análise de alertas e das provas a eles associadas, ajudando os administradores a lidar com mensagens suspeitas no mesmo ambiente que já utilizam.
Por que se destaca: Muitas ações de correção aguardam a aprovação de um administrador, enquanto certos conjuntos de e-mails maliciosos são elegíveis para limpeza automática. Essa diferença indica quem irá monitorizar a fila de ações e com que rapidez a equipa pode responder. O Defender deve fazer parte da lista de finalistas quando a Microsoft já gere o seu fluxo de trabalho de investigação diário, situação em que a adequação à organização pode ter tanto peso quanto qualquer outra consola de segurança de e-mail.
O que é preciso saber: O Plano 2 requer uma subscrição ou um complemento elegível. A retenção e o arquivo têm as suas próprias licenças e configurações, pelo que deve verificar esses aspetos, em vez de partir do princípio de que o Defender para o Office 365 abrange todo o portfólio da Microsoft.
5. Segurança de e-mail da Check Point
A melhor opção para a proteção do e-mail na nuvem e da colaboração, com aplicação flexível
O que faz: O Check Point Email Security liga-se através da API e executa várias funções, desde a monitorização até à prevenção em linha. A sua cobertura abrange as ferramentas de colaboração suportadas, bem como o Microsoft 365 e o Google Workspace.
Por que se destaca: Os pacotes de E-mail e Colaboração distinguem o Advanced Protect do Complete Protect, que inclui prevenção contra a perda de dados, e a Check Point apresenta o arquivamento, a resposta gerida a incidentes, a gestão da autenticação de e-mail DMARC e a formação em phishing com IA como camadas adicionais. Isto é adequado para uma solução de substituição que tenha de acompanhar mensagens e ficheiros até às aplicações de colaboração, com capacidade de influenciar onde a aplicação das regras ocorre.
O que é importante saber: Baseie a comparação no pacote e nas aplicações que efetivamente selecionar. Uma ligação via API pode permitir a prevenção em tempo real, embora não garanta a limpeza após a entrega. O Mimecast também oferece implementação via API; por isso, concentre a comparação nas aplicações e no trabalho de resposta que efetivamente mudam.
6. IRONSCALES
Ideal para equipas que se dedicam à automatização das respostas por e-mail
Funcionalidades: O Email Protect da IRONSCALES associa o serviço « detecção de ameaças » a medidas de correção que os administradores podem ajustar e verifica links e anexos à medida que os e-mails chegam. Os seus planos empresariais integram-se com o Microsoft 365 e o Google Workspace sem qualquer alteração nos registos MX.
Por que se destaca: A capacidade de ajustar a automatização é importante quando as mensagens de rotina inundam a fila, mas as mensagens ambíguas continuam a necessitar de intervenção humana. Avalie como o sistema lida com os falsos positivos e restaura as mensagens bloqueadas indevidamente no âmbito do funcionamento quotidiano.
O que deve saber: O Email Protect 360 inclui encriptação e prevenção contra a perda de dados. O Human Risk Management oferece formação e simulações com a configuração adequada, e os pacotes de serviços geridos diferem dos planos empresariais diretos. Esclareça bem o que a sua proposta inclui. Se a Mimecast atualmente gere um serviço de arquivo ou de continuidade para si, verifique como esses serviços continuarão a funcionar após uma alteração na proteção do e-mail.
7. Proteção de e-mail do Barracuda
Ideal para reunir vários serviços de e-mail numa única decisão de compra
O que oferece: O Barracuda Email Protection Premium Plus inclui proteção de e-mail, arquivamento na nuvem, formação de sensibilização e simulações de ataques num único plano. Os planos divulgados incluem ainda continuidade e encriptação. Está disponível a prevenção de perda de dados, com opções de implementação que vão desde a API até ao gateway.
Por que se destaca: Essa abrangência é importante, uma vez que, ao utilizar o serviço « Mimecast », é necessário garantir o acesso aos registos e as medidas de segurança para a saída de dados, a par da proteção contra phishing. O arquivo na nuvem suporta políticas de retenção, pesquisa, retenção legal e exportações.
O que é preciso saber: Confirme se a implantação que escolheu fornece efetivamente cada um dos serviços de que necessita. A formação e as simulações são fornecidas como um serviço gerido adicional para os prestadores de serviços geridos; por isso, verifique se isso se adequa à sua própria configuração. A migração de arquivos históricos, com as respetivas permissões de acesso e definições de retenção, continua a exigir um trabalho planeado, e a aquisição de um arquivo não transfere, por si só, os seus registos existentes.
8. KnowBe4 Defend
Ideal para integrar a proteção em tempo real da caixa de entrada com a formação dos colaboradores
O que faz: O KnowBe4 Defend combina a análise comportamental ( detecção de ameaças ) com avisos contextuais e orientação sobre mensagens suspeitas. Oferece implementação integrada ou via API, bem como ferramentas de investigação para administradores.
Por que se destaca: Adicione «Formação em Consciencialização de Segurança» quando a substituição deva incluir um programa mais abrangente e simulações. Essa combinação específica é adequada para compradores que pretendem que a sua defesa de e-mail e o seu programa de formação contínua sejam fornecidos pelo mesmo fornecedor.
O que é preciso saber: O comportamento da implementação varia consoante a plataforma. O fluxo documentado do Gmail encaminha mensagens perigosas para a pasta «Lixo», enquanto as configurações da Microsoft utilizam fluxos baseados em quarentena; por isso, confirme o ambiente e as definições de resposta de que necessita. Especifique quaisquer outros produtos da KnowBe4 que pretenda utilizar, tais como controlos de saída ou ferramentas de resposta, uma vez que a combinação «Defend» mais «formação» não abrange automaticamente todos os serviços Mimecast de que dispõe atualmente.
Como escolher uma alternativa ao Mimecast
Comece por identificar as responsabilidades associadas à subscrição. Registe as caixas de correio que estão a ser protegidas, os serviços utilizados por outras equipas e os riscos para os colaboradores que a nova aquisição deverá resolver. Isso facilita a distinção entre uma substituição específica do serviço de e-mail e um projeto mais abrangente de segurança da força de trabalho.
Em seguida, analise três áreas práticas:
· Aspetos que devem ser mantidos. Incluir o acesso aos arquivos, a captura de novas mensagens, a retenção, a continuidade, a encriptação e os controlos de dados de saída, sempre que necessário. Atribuir um responsável a cada um deles.
· Trabalhos operacionais diários. Determinar quem revê o correio em quarentena, trata das comunicações dos colaboradores, liberta as mensagens legítimas e atualiza as políticas. Solicite que lhe mostrem como essas tarefas são executadas utilizando a configuração que propôs.
· O custo total da mudança. Inclua os produtos necessários, o trabalho de exportação ou importação de arquivos, o apoio à implementação e as subscrições sobrepostas durante a transição. Um preço nominal mais baixo só é vantajoso quando os serviços cumprem os mesmos requisitos.
Se a sua equipa também dispõe de computadores portáteis e utiliza IA, tenha em conta essas necessidades na tomada de decisão. Os argumentos a favor do Noon são mais convincentes quando a sua força de trabalho controla tarefas que a equipa já gere através de ferramentas distintas.
Migração do « Mimecast » para o «Noon Security»
Identifique as funções que irão mover-se
Identifique as funções de e-mail, simulação e formação que o Noon irá assumir, juntamente com as políticas relativas aos dispositivos e à IA que pretende implementar. Registe quais os serviços Mimecast que permanecerão ou serão transferidos para outro local. Envolva os responsáveis pelos registos antes de alterar a captura ou o acesso aos arquivos.
Confirmar o plano de implementação
Analise a ligação ao Google Workspace ou ao Microsoft 365, as autorizações necessárias e a implementação do agente nos dispositivos dos colaboradores suportados. Chegue a acordo com os fornecedores sobre um plano de transição compatível. O facto de dois produtos se ligarem ao mesmo espaço de trabalho não garante que a aplicação paralela funcione corretamente.
Transmitir os conhecimentos operacionais
Registe as listas de autorização importantes, as rotas de notificação, as regras de escalonamento e os remetentes comerciais legítimos. Recrie as definições relevantes no novo sistema e atribua responsáveis. Planeie explicitamente os registos de formação e os dados de arquivo, em vez de partir do princípio de que a conversão ou importação das políticas se fará automaticamente.
Organizar a migração
Recorra a um grupo representativo que inclua os colaboradores e os fluxos de trabalho mais suscetíveis de revelar lacunas: o departamento financeiro, os executivos, as caixas de correio partilhadas e os colaboradores externos frequentes. Verifique a entrega, o tratamento de ameaças, a libertação de mensagens legítimas e a comunicação por parte dos colaboradores. Mantenha um plano de reversão e desative os serviços que se sobrepõem assim que as funções que os substituem funcionarem conforme previsto.
Proporcione proteção aos seus colaboradores com a Noon
A renovação do Mimecast é uma oportunidade para integrar a segurança do e-mail com as pessoas, os dispositivos e as ferramentas de IA que a rodeiam. O Noon reúne essas responsabilidades, proporcionando simultaneamente aos colaboradores treino prático relevante para os ataques com que se deparam.
Marque uma demonstração do Noon Security para discutir os requisitos relativos ao e-mail, à formação, aos dispositivos e à IA que a sua equipa pretende gerir em conjunto, ou solicite acesso antecipado. Mantenha claras as decisões relativas ao arquivo e à continuidade ao planear a mudança.


