A Lei de Ciber-Resiliência já chegou! Desmistificação e primeiras impressões
O primeiro prazo da Lei de Ciber-Resiliência entrou em vigor na semana passada. A Lei de Ciber-Resiliência (CRA) é o novo regulamento da UE que define os requisitos mínimos de cibersegurança para todos os produtos com elementos digitais, incluindo os respetivos componentes (hardware e software). Aplica-se a quem colocar produtos no mercado da UE, e não apenas às empresas sediadas na região.
Tenho acompanhado de perto a evolução deste regulamento nos últimos três anos. Agora que a Plataforma de Relato Única (Single Reporting Platform - SRP) está operacional, quero partilhar as minhas primeiras impressões e esclarecer alguns mitos sobre a forma de cumprir a Lei de Ciber-Resiliência, para que possa avançar com confiança.
Utilizar a nova Plataforma de Relato Única da Lei de Ciber-Resiliência
Desde 11 de setembro, as empresas são legalmente obrigadas a reportar quaisquer vulnerabilidades ativamente exploradas ou incidentes graves às autoridades da UE no prazo de 24 horas após tomar conhecimento dos mesmos. Pode fazê-lo através da nova Plataforma de Relato Única (SRP).
O relatório inicial (após 24 horas) é seguido por uma notificação no prazo de 72 horas que inclui informações sobre ameaças e mitigação. As organizações devem submeter um relatório final no prazo de 14 dias após a disponibilização de uma correção para as vulnerabilidades exploradas, ou no prazo de um mês após a notificação de 72 horas para incidentes graves.
Até ao momento, os únicos campos obrigatórios do relatório inicial são:
Tipo (vulnerabilidade ou incidente)
Título
Resumo
Nome do fabricante
Estados-membros onde o produto está disponível
Nome do produto
Versão
Em produto, também perguntam opcionalmente pelo tipo de produto (classificação) e, claro, pode adicionar vários produtos. É tudo!
A comunicação voluntária será lançada numa fase posterior, permitindo a qualquer pessoa divulgar vulnerabilidades sem enfrentar consequências legais. Enquanto isso, utilize a plataforma apenas para notificações obrigatórias.
Pode consultar estes detalhes e muito mais no manual CRA SRP.
Desmistificar o Cyber Resilience Act
Na Aikido Security, recebemos muitas perguntas relacionadas com o CRA e as respetivas obrigações de notificação de incidentes. Abaixo, esclareço alguns dos equívocos mais comuns que tenho ouvido.
Mito 1: Temos de reportar todas as vulnerabilidades que encontrarmos à ENISA
Na verdade, não tem de reportar todas as vulnerabilidades que encontrar no seu produto (excelente notícia!). As únicas vulnerabilidades que tem de reportar são aquelas que estão a ser ativamente exploradas no seu produto com intenção maliciosa, ou um incidente grave que afete a segurança do seu produto.
Portanto, se encontrar uma vulnerabilidade no seu produto, mas não tiver provas ou indícios de que foi explorada, não tem de a reportar. No entanto, se tomar conhecimento de que uma foi explorada por um agente malicioso, terá de a reportar. Por isso, recomendo priorizar as vulnerabilidades com base na sua explotabilidade para evitar que se tornem eventos reportáveis no futuro.
Mito 2: O relatório final deve ser entregue 14 dias após descobrir a vulnerabilidade
Isto não é verdade. A orientação real é que o relatório final (para vulnerabilidades exploradas) só deve ser entregue 14 dias após entregar a remediação. Muita gente interpreta isto como 14 dias a contar da primeira descoberta e entra em pânico com um prazo que não é real. Isto dá-lhe mais tempo, uma vez que duas semanas não é realista para alguns produtos!
Eis o cronograma completo:
No espaço de 24 horas, envie um aviso prévio. ("Algo aconteceu")
Após 72 horas, envie uma notificação de vulnerabilidade. ("Eis o que aconteceu.")
14 dias após o lançamento de uma remediação para vulnerabilidades ativamente exploradas, envie o relatório final. ("Eis como corrigimos o problema.")
1 mês após a notificação de 72 horas para incidentes graves, envie o relatório final. ("Eis como gerimos o incidente.")
Mito 3: Basta informar a ENISA sobre a vulnerabilidade e o assunto está arrumado
Infelizmente, este é apenas um passo. Ao abrigo do CRA, precisa de reportar diretamente à Plataforma Única de Notificação (Single Reporting Platform - SRP), que está acessível tanto ao seu CSIRT local como à ENISA. No entanto, também tem de informar os utilizadores afetados por um incidente sobre quaisquer medidas corretivas que possam implementar para mitigar o impacto dessa vulnerabilidade. Dependendo do incidente, poderá ter de informar toda a sua base de utilizadores.
Mito 4: Temos de nos registar na Plataforma Única de Notificação agora que está ativa
Não, não precisa de fazer nada agora se não tiver nada para reportar. Inicialmente tive algumas dúvidas quanto a isto, mas o manual do utilizador esclareceu o assunto: a ENISA recomenda efetivamente que as empresas evitem o pré-registo.
Estava um pouco preocupado com o facto de, caso não fizesse o pré-registo, acabar por ter de esperar pela validação do CSIRT quando ocorresse uma emergência. Felizmente, isto não é um problema. Um Representante Autorizado (AR) pode avançar e submeter notificações mesmo enquanto a validação ainda estiver pendente. A plataforma aceita até 20 submissões de utilizadores não validados, permitindo que até 20 pessoas se registem numa única empresa para submeter relatórios.
Primeiras impressões e perspetivas futuras
As minhas primeiras impressões do CRA SRP são maioritariamente positivas. A verificação da minha conta como verdadeiro colaborador da Aikido (a "associação de Representante Designado") demorou três dias úteis a ser validada pelo CSIRT da Bélgica. Esta verificação garante que os trolls não se podem apoderar da sua empresa antes de o fazer.
A plataforma teve alguns problemas de implementação no dia 11, mas tudo ficou online poucas horas depois. Assim que estiver configurado, recebe uma notificação por e-mail assim que a sua associação for autorizada. Também suporta autenticação por passkey, embora recomende vivamente configurar alguns dispositivos de backup para não ficar bloqueado.
Olhando para o futuro, as próximas normas harmonizadas (em breve) são realmente aquilo a que todos devem estar atentos, uma vez que definem as regras técnicas reais para a construção de produtos em conformidade. Vai querer, sem dúvida, debruçar-se sobre estes rascunhos o mais cedo possível. Se não o fizer, arrisca-se a desenhar produtos que ficam aquém das expectativas e conduzem a redesigns dispendiosos mais tarde.
Fique atento à EN 40000-1-1 (que estabelece a terminologia) e à EN 40000-1-3 (que define as regras para o tratamento e divulgação de vulnerabilidades). Familiarizar-se com estas normas desde cedo dar-lhe-á uma enorme vantagem sobre a concorrência!
O futuro da Lei de Ciber-Resiliência
Este prazo de setembro foi apenas o primeiro passo. Todos os produtos com elementos digitais comercializados na UE terão de cumprir na íntegra os requisitos de segurança da Lei de Ciber-Resiliência até 11 de dezembro de 2027. A partir desse dia, os produtos que não estejam em conformidade simplesmente deixarão de poder ser colocados no mercado da UE, resultando em perdas diretas de receitas para as empresas mal preparadas.
Para os consumidores, uma rotulagem clara indicará o período de suporte e as especificações de segurança antes da compra de um produto. Os produtos também terão de ser seguros por predefinição logo após a abertura da caixa, apoiados por atualizações gratuitas garantidas durante pelo menos cinco anos.
Um efeito secundário é o facto de a UE poder agora utilizar todos os relatórios de vulnerabilidades para criar a EUVD (Base de Dados Europeia de Vulnerabilidades). Isto pode preencher uma lacuna deixada pela NVD do NIST, que se encontra sobrecarregada com um enorme atraso e anunciou que deixaria de pontuar e enriquecer todas as submissões de CVE. Pessoalmente, acredito que isto também está relacionado com o sentimento crescente de que a UE deve tornar-se mais independente a nível tecnológico. Com os dados da Lei de Ciber-Resiliência, a UE tem a oportunidade de criar a sua própria base de dados. À medida que as submissões aumentarem, veremos se a UE obtém sucesso com estes objetivos.
Por enquanto, vamos acompanhar a evolução dos sistemas e mantê-lo a par das novidades.
Como o Aikido o ajuda a cumprir os requisitos da Lei de Ciber-Resiliência
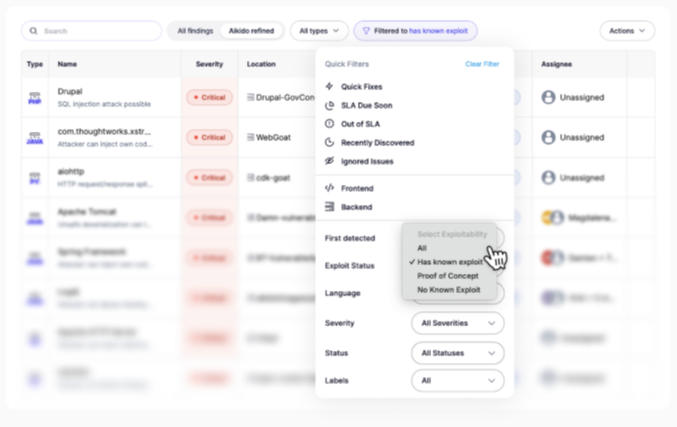
Embora nenhuma ferramenta consiga fazer os relatórios da Lei de Ciber-Resiliência por si, monitorizamos o catálogo KEV (Known Exploited Vulnerabilities) da CISA. Isto significa que o filtro 'Estado de Exploração' no seu feed do Aikido apenas seleciona as vulnerabilidades com um exploit conhecido no ativo, sendo essas as com maior probabilidade de causar um incidente. Isto permite-lhe priorizá-las e evitar eventos passíveis de relato. Também pode abrir a pontuação de gravidade de uma vulnerabilidade para verificar se "ativamente explorada no ativo" consta como fator contributivo. Esse é o seu indicador prévio para verificar se foi intencionalmente visado e se se aplicam obrigações de reporte.
Utilize a análise de explorabilidade de CVE para ver como um CVE poderia efetivamente ser explorado na sua base de código. É útil para priorizar e, caso decida avançar com uma notificação, para descrever a natureza técnica do exploit tanto para os reguladores como para os utilizadores.
Apagar uma chave que foi divulgada do teu repositório não te protege
Uma chave de administrador que vazou no GitHub, apagada poucas horas depois, acabou por causar uma violação de segurança meses mais tarde na LiteLLM. Descubra por que razão o histórico do Git mantém um « secrets » e por que razão é necessário fazer a rotação das chaves.
Depois da Binance, do LiteLLM, do PHP2Shell e do eMudhra, eis seis práticas e uma lista de verificação para limitar o alcance do próximo ataque antes de 2027.
Ataque à Binance: como um portátil de um programador que foi alvo de um ataque pode levar a uma violação de 6,3 mil milhões de dólares
A Binance afirma que um portátil da equipa de DevOps que foi alvo de uma violação pode ter dado início ao ataque cibernético de 6,3 mil milhões de dólares e que, desde então, identificou outros pontos de violação. Eis como um único portátil pode conduzir a um serviço que movimenta dinheiro e como proteger os dispositivos no início dessa cadeia