

Prezada Internet,
Ontem, publiquei um artigo sobre como o Shai-Hulud foi uma das melhores coisas a acontecer à segurança de supply chain. A tese foi propositadamente provocatória. Porque, no fundo, os ataques à supply chain que temos visto ao longo do último ano, e especialmente nos últimos seis meses, causaram danos e perturbações significativas tanto a empresas como a particulares.
A barragem de ataques a que assistimos, especialmente por parte do TeamPCP, causou danos incríveis. Mesmo que algumas das consequências a longo prazo possam acabar por tornar o ecossistema mais forte, ninguém deve confundir isso com o facto de os ataques em si serem algo positivo.
Hoje, sinto sobretudo alívio depois de ver notícias da Polícia Federal Australiana (AFP), do Federal Bureau of Investigation (FBI) e da Força Policial da Austrália Ocidental (WAPF). O comunicado indica que detiveram dois homens na casa dos 20 anos, que são apontados como os responsáveis pelo grupo TeamPCP.
Sobre o Shai-Hulud
Antes de aprofundar a notícia que surgiu hoje: não há absolutamente nenhum indício de que a TeamPCP estivesse por trás dos ataques originais S1ngularity e Shai-Hulud que vimos no verão de 2025. No entanto, eles clonaram o worm, e tornou-se frequente a notícia de que teriam sido os autores dos ataques Shai-Hulud. Quero deixar claro que são ataques distintos. Continuamos sem saber quem esteve por trás dos ataques originais, e talvez nunca venhamos a saber.
Um suspiro de alívio
Os últimos 6 meses têm sido bastante surrealistas. Para mim, pessoalmente, tomou um rumo estranho a 21 de março de 2026, quando investigava um ataque e vi isto:
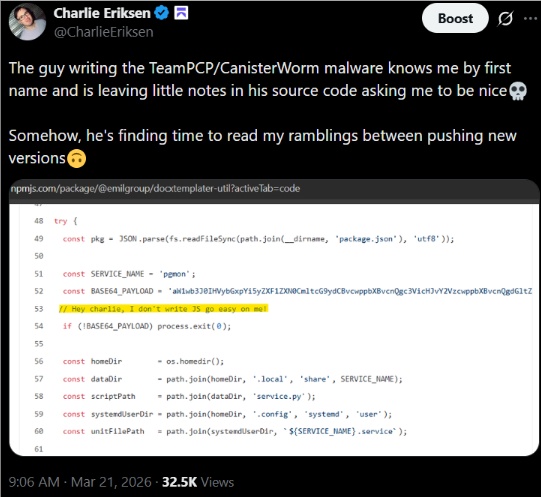
Poderia optar por sentir-me lisonjeado. Não me senti. Desde o início da minha carreira em segurança, tenho tido de lidar com grupos de crime organizado, e não há nada de fofo ou lisonjeiro em atrair a sua atenção. Estes agentes podem ser voláteis, imprevisíveis e perfeitamente capazes de tornar a sua vida miserável se decidirem fixar-se em si.
É isso que torna estas dinâmicas parassociais tão desconfortáveis. São unilaterais, instáveis e potencialmente perigosas. Ser notado por criminosos pode facilmente ser confundido com uma espécie de estatuto ou validação. Na realidade, significa sobretudo que pessoas que preferiria manter à distância decidiram prestar-lhe atenção.
Um agente de ameaça estranho
A TeamPCP nunca se encaixou perfeitamente nas categorias habituais. Não eram verdadeiramente um agente estatal, nem bem crime organizado cibernético, nem puramente ideológicos. Pareciam situar-se algures entre os três, misturando dinheiro, política, perturbação, ego e procura de atenção de formas que tornavam difícil preobê-los.
Também não eram particularmente sofisticados. O que os tornava perigosos era a capacidade de pegar em exploits públicos, técnicas, investigação e ideias de malware e torná-los operacionais rapidamente. Os LLMs parecem ter ajudado a colmatar a distância entre ver uma técnica de ataque e implementá-la à escala. Mais capacidade, sem maior contenção, é provavelmente a forma mais simples de descrever o que tornou a TeamPCP um problema tão grave.
As instituições são mais importantes
À medida que os LLMs aceleram a aprendizagem, a experimentação, as ferramentas e a escalabilidade, agentes relativamente imaturos tornam-se capazes de causar danos graves muito mais rapidamente do que antes. A TeamPCP demonstrou bem os estragos que um grupo muito pequeno pode causar num período de tempo incrivelmente curto. Isso torna as instituições em redor da segurança ainda mais importantes.
As defesas técnicas podem conter um incidente, mas não conseguem garantir a responsabilização por si só. É por isso que aprecio tanto as autoridades australianas envolvidas neste processo. Grande parte deste trabalho é difícil, meticuloso e invisível do exterior, mas são as instituições funcionantes que, em última análise, nos permitem passar da simples reação aos ataques para a imposição de consequências reais.
Mas as instituições movem-se lentamente
A parte desconfortável é que os atacantes e as instituições operam agora em cronologias radicalmente diferentes. Um punhado de pessoas com as ferramentas certas pode passar de uma ideia a uma nova campanha em horas ou dias, enquanto a construção de provas, a coordenação transfronteiriça e a obtenção de um resultado duradouro podem demorar meses ou anos.
Os LLMs vão apenas agravar o problema. Estamos a comprimir o tempo necessário para adquirir capacidade e transformar ideias em ações, enquanto os sistemas responsáveis por responder a esses danos não conseguem simplesmente acelerar da mesma forma. Descobrir como colmatar essa lacuna sem sacrificar o devido processo legal vai tornar-se cada vez mais importante.
O que se segue
Se há uma coisa que retiro destes últimos seis meses, é que este não será o último grupo como a TeamPCP. As barreiras estão a baixar, as ferramentas estão a melhorar e as equipas pequenas estão a adquirir capacidades que teriam exigido muito mais experiência e infraestrutura há poucos anos.
As condições que tornaram a TeamPCP possível não vão desaparecer. Estão a piorar. A diferença entre a rapidez com que os atacantes conseguem obter capacidade e a rapidez com que as nossas instituições conseguem responder deverá acentuar-se ainda mais. O desafio é garantir que o ecossistema e os sistemas envolventes conseguem adaptar-se com rapidez suficiente a um mundo onde grupos muito pequenos, imaturos e imprevisíveis podem causar danos desproporcionados.
Para mim, no entanto, o dia de hoje é menos sobre esse futuro e mais sobre fechar um capítulo. A TeamPCP exigiu muito sono, muitos fins de semana e muito mais espaço mental do que gostaria. Sei que acabará por haver outro incidente, outro grupo e outra noite longa.
Mas, esperemos que não este fim de semana.


