

O entusiasmo em torno da segurança impulsionada por IA transformou-se em adoção genuína. Desde revisões de código por IA até resposta a incidentes, as equipes estão agora explorando o quão longe a inteligência nativa de IA pode ir na substituição do trabalho manual. E em nenhum lugar essa mudança é mais visível do que no penetration testing. O que costumava levar semanas e ser realizado apenas duas vezes por ano, agora pode ser autônomo e contínuo.
No relatório de 2026 da Aikido sobre o estado da IA na segurança e no desenvolvimento, baseado em 450 inquiridos, 97% dos CISO, engenheiros de AppSec e programadores afirmaram que considerariam testes de penetração com IA e 9 em cada 10 acreditam que a IA irá dominar a área dos testes de penetração. A promessa é irrecusável: testes mais rápidos, maior cobertura e visibilidade contínua sobre a sua superfície de ataque, sem esperar semanas nem depender de consultores.
É aí que ferramentas como Xbow entraram na conversa. Posicionada como uma ferramenta de pentest de IA de nível humano, promete descobrir, explorar e priorizar automaticamente vulnerabilidades em todo o seu ambiente. Em teoria, deveria substituir o pentest manual e fornecer visibilidade em tempo real da sua superfície de ataque.
Na prática, a comparação útil é específica. O que é que cada ferramenta testa e como é que uma descoberta passa de uma evidência para uma reparação verificada?
É por isso que os líderes de segurança estão agora fazendo uma pergunta diferente. Não “O pentest de IA é real?”, mas “Quais ferramentas de pentest de IA realmente entregam?”.
Neste guia, exploraremos as principais alternativas ao Xbow em 2026. Você verá como opções como Aikido Security e outras se comparam em escopo, usabilidade e cobertura, para que você possa escolher a solução certa para sua maturidade e velocidade de segurança.
TL;DR
Aikido Security vale a pena ser avaliada como uma alternativa ao XBOW quando pretende pentest de IA com um caminho documentado para a remediação por parte dos programadores e testes contínuos. Aikido AI Pentesting avalia aplicações e APIs em execução, e o Aikido Infinite expande os testes a alterações relevantes na aplicação.
Pode adotar o pentest e manter as suas ferramentas de segurança existentes. Compare ambos os produtos na aplicação que precisa de testar, nas evidências que devolvem, na configuração necessária e na forma como a sua equipa valida uma correção. Um portefólio de produtos mais amplo não diz nada por si só sobre a profundidade do pentest de cada produto.
Aikido Security vs XBOW
Cada entrada reflete o que cada fornecedor descreve publicamente à data de 18 de setembro de 2026. Os valores autorreportados são rotulados como tal. Caso um fornecedor não faça nenhuma afirmação pública, esta página indica-o em vez de adivinhar.
O que é XBOW?
Fundada em 2024 por Oege de Moor, a Xbow apresenta-se no mercado como uma plataforma de testes de intrusão impulsionada por IA que oferece testes de segurança ao nível humano à velocidade da máquina. Fundada por antigos engenheiros do GitHub Copilot e do GitHub Advanced Security, a missão da Xbow é transformar a segurança de aplicações com ataques contínuos potenciados por IA. Atualmente, oferece testes web e de API, estando previstos testes autónomos de API e móveis para 2026.
Em essência, a XBOW AI promete pensar como um hacker mapeando automaticamente seu ambiente, encontrando caminhos exploráveis e simulando ataques do mundo real. Para isso, ela utiliza centenas de agentes de IA que trabalham em paralelo para descobrir, validar e explorar vulnerabilidades sem intervenção humana.
Seus recursos em resumo:
- Agentes de IA Autônomos
- Cobertura Completa
Com tudo isso, você pode perguntar: por que procurar alternativas?
Por que procurar alternativas ao XBOW
Embora a abordagem da XBOW tenha sido dedicada ao uso de IA desde o início, o feedback dos primeiros usuários apresenta um cenário mais matizado.
Aqui estão os oito motivos mais comuns pelos quais as equipas começam a explorar alternativas ao XBOW:
- Sobrecarga de envolvimento. A Xbow está bem financiada e conta com uma excelente equipa, pelo que a questão não é saber se a empresa se vai manter no mercado. O problema é o custo do teste em termos de tempo. No benchmark independente da Doyensec, publicado em maio de 2026 e patrocinado pela Aikido, as execuções da Xbow falharam várias vezes, exigiram mais de 20 e-mails de suporte e atualizações de infraestrutura a meio do processo para terminarem, demorando 11 dias a entregar um relatório sobre uma das duas aplicações. A Aikido executou o teste em ambas as aplicações em menos de 20 minutos, em modo self-service, com um relatório entregue no próprio dia.
- Visibilidade limitada: O mesmo teste concluiu que a visibilidade sobre uma execução se limita a rastreios de agentes individuais, sem uma vista em direto do que os agentes estão a fazer, pelo que os resultados podem parecer uma caixa preta.
- Um retest, depois compra outro. A Xbow inclui um retest no prazo de 30 dias. Se uma correção chegar tarde ou se a primeira correção não for eficaz, a verificação seguinte implica uma nova compra. A Aikido inclui retests ilimitados durante quatro meses sem custos adicionais, com resultados em minutos.
- Profundidade: A Doyensec executou a Aikido e a Xbow nas mesmas duas aplicações, no mesmo escalão de preço e com as mesmas credenciais. A Aikido detetou 49 vulnerabilidades verificadas face às 31 da Xbow, com taxas de falsos positivos quase idênticas (4% vs. 3%).
- Transição para o programador: Compare a forma como cada produto encaminha uma vulnerabilidade validada para o respetivo responsável, como a correção é registada e como o resultado do reteste regressa ao item de trabalho. O XBOW tem uma integração documentada com o Jira e o Aikido possui fluxos de trabalho de remediação e reteste documentados. A comparação útil é o processo específico suportado, incluindo quaisquer etapas manuais.
- Preocupações com a soberania de dados e conformidade: A Xbow está alojada apenas nos EUA, o que pode representar um problema para as organizações da UE que necessitam de alojamento na UE por motivos de conformidade.
- Dificuldades com falhas complexas de lógica de negócio: Quando se trata de identificar vulnerabilidades comuns como XSS ou injeção de SQL, a Xbow tem um bom desempenho; contudo, os revisores observam que falha frequentemente em falhas de lógica de negócio e erros de condição de corrida (race conditions), que é exatamente onde o raciocínio sobre o comportamento pretendido da aplicação importa mais do que a correspondência de padrões.
Em resumo, o XBOW entrega a visão, mas ainda não a completude. Ele representa para onde o pentest de IA está caminhando, mas não necessariamente onde ele precisa estar para os programas de segurança voltados para o desenvolvedor de hoje.
Não acredite apenas em nós, aqui estão algumas avaliações de usuários do XBOW:


Top 5 Alternativas ao XBOW
1. Aikido Security como alternativa ao XBOW
O relatório de maio de 2026 da Doyensec comparou o Aikido e o XBOW em duas aplicações de código aberto, e cada fornecedor liderou numa delas. O Aikido encomendou o estudo e as configurações de teste eram diferentes. Considere os resultados como evidência relativa a essas duas aplicações e leia o relatório para conhecer a metodologia e os limites.
Aikido Attack implementa centenas de agentes autónomos que descobrem e exploram falhas em aplicações e APIs, ligando-as em grafos de ataque para que possa ver como uma exploração se desenrola desde a entrada até ao comprometimento. Os testes são executados por predefinição em modo whitebox. Cada descoberta é validada contra um sistema em direto com prova de conceito e passos de reprodução.
Os problemas não comprovados são descartados antes de chegarem até si. O que é enviado é um problema confirmado e explorável, acompanhado das evidências necessárias para o reproduzir.
Tyro Payments, um banco regulado pela APRA, migrou para a Aikido após um teste comparativo direto contra a sua equipa interna de testes de intrusão humanos. A Aikido concluiu o processo em cerca de 5,5 horas, em comparação com os cerca de 15 dias anteriores, e encontrou 30 problemas (incluindo 9 de nível alto), face aos 5 problemas (incluindo 1 de nível alto) detetados anteriormente.
A Aikido também facilita a remediação:
- Explicações claras de cada achado
- Correções sugeridas diretamente em sua IDE ou pull requests
- Autofix alimentado por IA para remediação instantânea
Os agentes executam-se dentro de um âmbito rigorosamente definido. O plano de controlo que planeia o pentest está separado da sandbox isolada onde os agentes executam; cada agente funciona na sua própria sandbox sem acesso a secrets de orquestração ou a outras sessões, acedendo apenas a domínios explicitamente configurados. A produção é excluída, a menos que a defina deliberadamente como parte do âmbito. Não existe acesso direto à internet, o que mitiga a injeção de prompts e a exfiltração de dados, e todos os pedidos têm limites de frequência (rate-limited) e respeitam a carga para que os testes não sobrecarreguem os alvos nem desencadeiem uma vaga de alertas.
O RBAC e o SSO regem quem pode executar testes contra determinados ativos, com registos de auditoria (audit trails) em toda a plataforma. Os relatórios alinham-se com o esperado pelos auditores para SOC 2 e ISO 27001, incluindo um registo completo de cada pedido e ação efetuada durante o teste.
O Aikido Infinite executa pentests de forma contínua, permitindo que as equipas que fazem entregas semanais ou mais frequentes validem o novo código à medida que é implementado. Para indústrias reguladas e qualquer pessoa com requisitos estritos de residência de dados, o Aikido Machine executa pentests de IA contínuos inteiramente na sua própria rede, sem necessidade de ligação à internet.
Cada pentest produz automaticamente relatórios prontos para auditoria mapeados para referenciais como SOC 2, ISO 27001, ISO 42001 e Top 10 OWASP, reduzindo o esforço e os custos de certificação.
Com seu modelo de pentest de IA autônomo, o Aikido ajuda as organizações a concluir pentests de nível humano em horas, e não em semanas. Ele substitui testes manuais repetitivos por validação contínua e inteligente que escala em bases de código e implantações.
Para equipes focadas em conformidade, o Aikido oferece suporte à hospedagem em regiões personalizadas na UE ou EUA, garantindo total soberania dos dados, uma flexibilidade que o XBOW atualmente não possui. E com precificação transparente e previsível (sem obstáculos de “fale com vendas”), as organizações podem começar a testar em minutos e saber exatamente o que gastarão em um ano.
Essa combinação de profundidade técnica, velocidade e design focado no desenvolvedor é o motivo pelo qual mais de 50.000 equipes já confiam na Aikido Security em suas aplicações e infraestrutura.
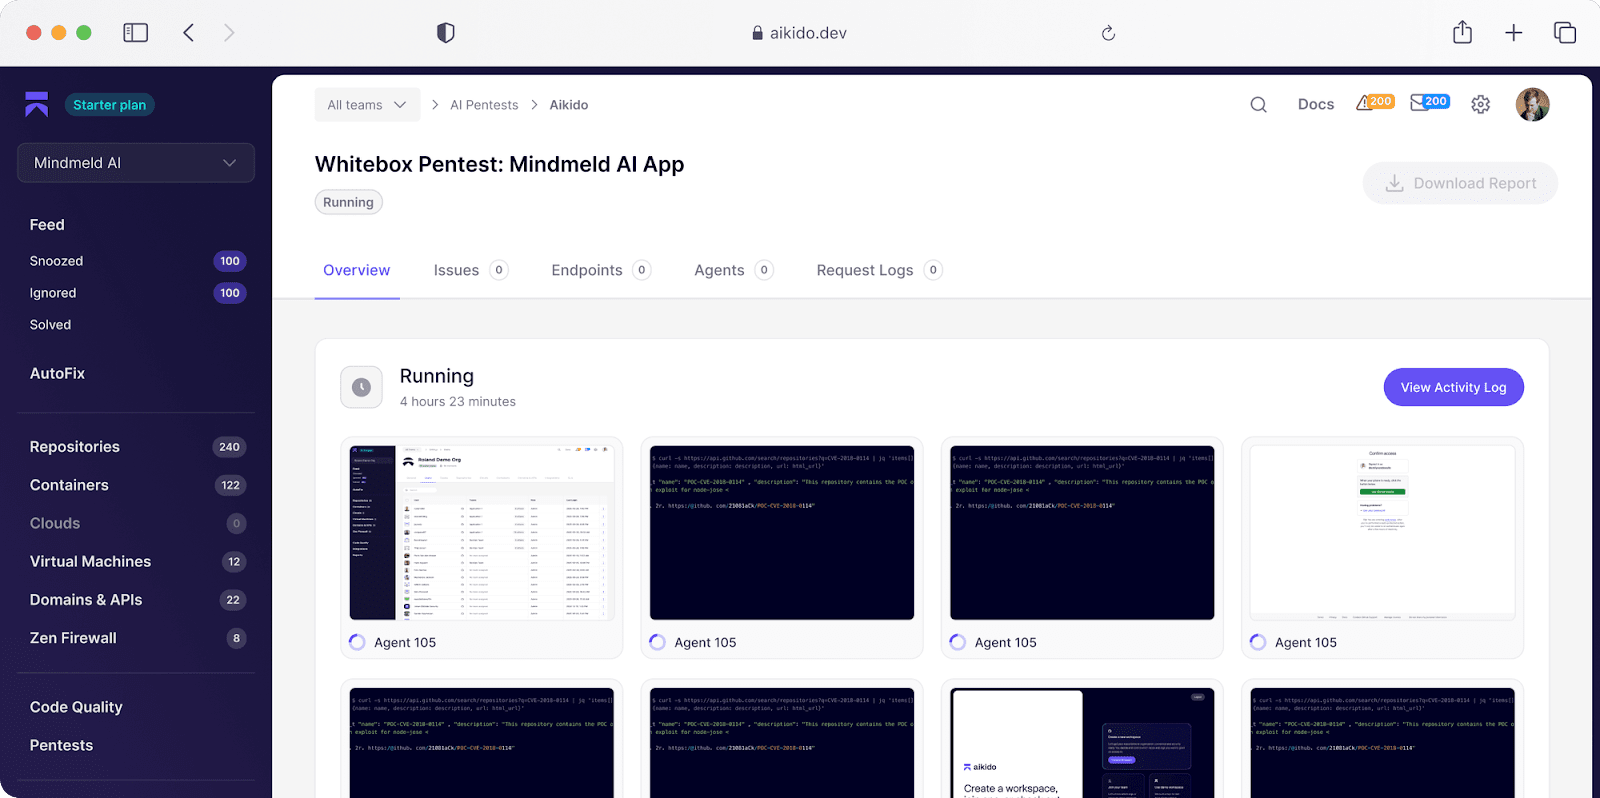
Destacando-se em comparações técnicas e confrontos de POC, a amplitude dos testes ofensivos da Aikido é o motivo pelo qual é confiada por mais de 50.000 clientes e já comprovada em segurança de código, Cloud e runtime.
Principais Recursos:
- Maturidade do produto: Ao contrário do XBOW, que saiu da lista de espera em meados de 2025, o Aikido afirmou-se como uma referência no mercado da cibersegurança, contando já com mais de 50 000 organizações na sua sólida base de segurança de código, Cloud e runtime.
- Análise de caminhos de ataque de ponta a ponta: O Aikido Security simula táticas de atacantes para validar a explotabilidade, priorizar caminhos de ataque reais e produzir provas de exploit reproduzíveis.
- redução de ruído: O Aikido faz a Auto-triage dos resultados para eliminar o ruído. Se um problema não for explotável ou accegível, é silenciado automaticamente. Obtém sinais reais, e não apenas alertas.
- Fluxo de trabalho de programadores. As vulnerabilidades contêm detalhes de reprodução e orientações de remediação, e o Aikido Security integra-se com IDEs e controlo de versões, bem como com ferramentas de conformidade.
- UX intuitiva para programadores: Painéis claros e acionáveis que a sua equipa vai realmente utilizar, com implementação total em menos de uma hora.
- Suporta o Top 10 OWASP: O Aikido Security mapeia para o Top 10 OWASP e normas de conformidade para que as equipas de segurança possam confiar no que está coberto.
- Alojamento em Região Personalizada: O Aikido Security está alojado na região da sua escolha (UE ou EUA). Esta é uma das muitas razões pelas quais as empresas europeias escolhem o Aikido como o seu parceiro de cibersegurança.
- Evidência comparativa externa. A Doyensec avaliou o Aikido e o XBOW em duas aplicações, e cada fornecedor liderou numa delas. O Aikido encomendou o estudo e as configurações eram diferentes. O relatório completo abrange os resultados e os limites, pelo que deve lê-lo antes de considerar qualquer contagem de vulnerabilidades como uma classificação.
- Vulnerabilidade no phpBB. Os agentes do Aikido encontraram uma falha crítica de bypass de autenticação no phpBB que tinha passado despercebida desde 2014.
- Governança integrada: RBAC, SSO, aplicação de políticas e trilhos de auditoria em toda a plataforma, com integrações em IDEs, controlo de versão e ferramentas de conformidade.
Prós
- Abordagem focada no desenvolvedor com inúmeras integrações IDE e orientação para mitigação.
- Políticas de segurança personalizáveis e ajuste flexível de regras para qualquer tipo de necessidade.
- Relatórios centralizados e modelos de conformidade (PCI, SOC2, ISO 27001).
- Suporte para dispositivos móveis e binários (APK/IPA, aplicações híbridas).
- Preços previsíveis
- Testes sob demanda
- Pentests whitebox, graybox e blackbox impulsionados por IA.
Hospedagem/Residência de Dados
A Aikido Security oferece suporte a hospedagem nos EUA e na UE.
Abordagem de Teste
O Aikido mapeia caminhos de ataque de ponta a ponta em três etapas:
- Descoberta: Quando o pentest começa, recursos e endpoints das aplicações são mapeados.
- Exploração: Centenas de agentes são implantados nesses recursos e endpoints, cada um aprofundando-se, focado em seu vetor de ataque.
- Validação: Para cada descoberta, validação adicional é realizada para evitar falsos positivos e alucinações.
Pentest de IA do Aikido em conjunto com as suas ferramentas existentes
Os produtos de pentest do Aikido Security podem ser avaliados separadamente de uma migração completa para uma plataforma de segurança. Mantenha as suas verificações de segurança e processos de desenvolvimento existentes e, em seguida, configure o âmbito da aplicação e o acesso necessários para a avaliação.
Para pentests de IA contínuos, o Aikido Infinite baseia-se numa avaliação inicial e em repositórios ligados. Confirme as permissões atuais, créditos e cadência de testes no guia de configuração.
A questão operacional prende-se com o que acontece após a deteção de uma vulnerabilidade. Quem é o responsável e que evidência confirma a reparação após ter sido revista e implementada? Consulte a demonstração prática (walkthrough) do CI/CD do Aikido e as instruções de reteste de vulnerabilidades.
Avaliações da Aikido Security:
Além da Gartner, o Aikido Security também tem uma classificação de 4.7/5 no Capterra e SourceForge (à data de setembro de 2026).
Consulte a nossa comparação direta para mais informações.
2. RunSybil
RunSybil utiliza um agente de IA orquestrador autônomo chamado “Sybil” para controlar agentes de IA especializados, cada um adaptado a uma fase específica de pentest. Seu objetivo é imitar a intuição de um hacker e realizar reconhecimento, simulação de exploração e encadeamento de vulnerabilidades. Com a promessa de executar todas as fases de pentesting sem qualquer intervenção humana.
Principais Recursos:
- Agente de orquestração: Utiliza um agente de IA orquestrador para gerenciar múltiplos agentes de IA especializados em paralelo.
- Geração de relatórios: Agentes de relatório geram descobertas detalhadas sobre exploits e reprodutibilidade em tempo real.
- Cobertura Contínua: Executa continuamente pentests automatizados.
- Replay de Ataques: Permite que a equipe reproduza caminhos de ataque identificados.
- Integração CI/CD: Suporta plataformas CI/CD comuns.
Prós:
- Simula o comportamento de red team
- Testes automatizados contínuos
- Usuários podem reproduzir caminhos de ataque
Contras:
- Altos Falsos Positivos
- Baixa maturidade do produto
- Pode não identificar lógicas de negócio complexas
- Sem verificação humana para identificar alucinações
Hospedagem/ Residência de Dados:
Não disponível publicamente
Abordagem de Teste:
A abordagem de teste da RunSybil envolve a coordenação de agentes de IA totalmente autônomos para mapear aplicações, sondar entradas e tentar exploits encadeados.
Classificação Gartner:
N/A
Avaliações da RunSybil:
Nenhuma avaliação independente gerada por usuário.
3. Cobalt.io
Cobalt é uma ferramenta de pentesting como serviço (PTaaS) que conecta empresas a pentesters via crowdsourcing. Ela oferece acesso sob demanda à sua comunidade de especialistas em segurança "Cobalt Core". Ferramentas automatizadas são usadas para mapear a superfície de ataque de um cliente, e então uma equipe especializada de pentest é atribuída a ele.
Principais Recursos:
- Colaboração em tempo real: Oferece comunicação em tempo real entre equipes internas e pentesters.
- Pentesting como serviço (PTaaS): Conecta empresas a pentesters experientes em todo o mundo.
- Suporte à Conformidade: Oferece suporte para estruturas de conformidade.
Prós:
- Acesso a pentesters experientes
- Opções de residência de dados
- Comunicação em tempo real
Contras:
- Não é uma ferramenta de pentest de IA
- Os preços podem se tornar caros
- Pode haver atrito no fluxo de trabalho ao integrar pentesters
- Os clientes devem definir objetivos claros
- A qualidade do pentest varia de acordo com os pentesters
- Não é ideal para pentests contínuos e de longo prazo
Hospedagem/ Residência de Dados:
Cobalt suporta hospedagem nos EUA e na UE
Abordagem de Teste:
A abordagem de teste da Cobalt utiliza uma metodologia "liderada por humanos, impulsionada por IA" para operar seu modelo de Pentest como Serviço (PTaaS), que conecta pentesters humanos verificados a empresas.
Avaliação Gartner: 4.5/5.0
Avaliações da Cobalt:


4. Astra Security
Astra Security é uma plataforma de Pentest como Serviço (PTaaS) que utiliza uma abordagem híbrida de avaliações de vulnerabilidade baseadas em Cloud e testes de penetração manuais para identificar falhas em aplicativos web, ambientes Cloud e redes.
Principais Recursos:
- Relatórios prontos para conformidade: A Astra se alinha a padrões como ISO 27001, SOC 2, HIPAA, GDPR, PCI-DSS.
- Dashboard e colaboração: Oferece visibilidade em tempo real dos achados, comunicação com pentesters e desenvolvedores, verificação de retestes.
- Web Application Firewall (WAF): Filtra ativamente o tráfego de entrada em tempo real em busca de ataques e requisições maliciosas.
- Monitoramento de blacklist: Monitora blacklists de mecanismos de busca e informa os usuários caso o site tenha sido sinalizado.
Prós:
- Revisão humana especializada + testes impulsionados por IA
- Orientação para remediação
- Suporte à conformidade
- WAF abrangente
Contras:
- Focado apenas em empresas. Não acessível para startups.
- Curva de aprendizado acentuada
- Falsos positivos frequentes nos testes iniciais
- Preços elevados
- Certas funções precisam de ajuda do suporte ao cliente
- Usuários relataram atraso na comunicação fora do fuso horário da Índia
Hospedagem/ Residência de Dados:
Astra Security suporta hospedagem nos EUA e na UE
Abordagem de Teste:
Astra Security utiliza uma abordagem de teste híbrida que combina seu scanner de vulnerabilidades automatizado com testes de penetração manuais de especialistas para descoberta, relatórios e remediação contínuos.
Avaliação Gartner: 4.5/5.0
Astra Security Avaliações:


5. Terra Security
Terra Security é uma plataforma PTaaS de IA Agente. Ela combina agentes de IA autônomos com pentesters especialistas para realizar continuamente testes de penetração em aplicações web.
Principais Recursos:
- Ataques cientes do contexto de negócio: Os agentes de IA da Terra adaptam os testes com base na lógica da aplicação e no impacto nos negócios, garantindo que riscos críticos (como escalonamento de privilégios ou exposição de dados financeiros) sejam priorizados.
- Orquestração de IA: Utiliza múltiplos agentes de IA especializados para rastrear, mapear e explorar vulnerabilidades.
- Camada de Validação Humana: Fornece especialistas em segurança para verificar os achados de scanners de IA automatizados.
Prós:
- Testes com reconhecimento de contexto
- Cobertura contínua
Contras:
- Escopo limitado além de aplicações web
- Focado em empresas
- Scanners automatizados podem ter dificuldade com lógica de negócio complexa
- Preços elevados
Hospedagem/ Residência de Dados:
A Terra Security suporta alojamento nos EUA e em Israel (setembro de 2026)
Abordagem de Teste:
A abordagem de testes da Terra Security envolve o uso de IAs autônomas e baseadas em agentes com validação humana em loop para executar pentest contínuo e com reconhecimento de contexto em aplicações web.
Classificação Gartner:
Sem avaliação da Gartner.
Avaliações da Terra Security:
Nenhuma avaliação independente gerada por usuário.
Quando o XBOW é a escolha certa
Se precisa de testes autónomos de Web e API, não vai partilhar o código-fonte sob nenhuma circunstância, não tem requisitos de residência na UE e testa uma ou duas vezes por ano em vez de a cada lançamento, o XBOW cumpre essa função e os seus relatórios cumprem os requisitos de pentest SOC 2 e ISO 27001. A viabilidade económica deixa de compensar quando faz lançamentos frequentes, uma vez que o preço por teste escala com a cadência de lançamentos.
Comparando Alternativas ao Xbow
Comparações à data de setembro de 2026
Escolhendo Sua Alternativa ao XBOW
A ascensão das ferramentas de testes de penetração com IA reformulou completamente a forma como as equipas de segurança encaram os testes ofensivos. Ferramentas como o XBOW, Terra Security e Astra impulsionaram o setor. No entanto, nem todas as equipas precisam de uma IA em caixa preta ou de uma configuração exclusiva para empresas para obter resultados reais.
A melhor escolha é aquela que se adapta ao seu fluxo de trabalho, suas necessidades de conformidade e maturidade de segurança, não apenas aquela com as maiores promessas de IA. Para a maioria das organizações, isso significa equilibrar automação com clareza, cobertura e um design focado no desenvolvedor.
É exatamente onde a Aikido Security se destaca.
O Aikido oferece-lhe os mesmos testes autónomos com um historial que pode auditar. Controlos empresariais, alojamento na região que escolher ou inteiramente dentro da sua própria rede, e resultados de benchmarks independentes em vez de meras alegações.
Para uma comparação empresarial mais completa que inclua a Horizon3.ai, Pentera, Hadrian e Cobalt, consulte o nosso guia sobre as melhores ferramentas empresariais de pentest de IA. Para uma análise direta e completa entre o Aikido e o XBOW, leia o benchmark da Doyensec.
Seja você uma startup em rápido crescimento ou uma empresa com um ambiente maduro, a Aikido oferece segurança de IA contínua, autônoma e auditável.
Se você leva a sério a substituição do XBOW por uma plataforma que realmente se adapte à velocidade e aos objetivos de segurança da sua equipe, comece seu pentest em 5 minutos.
FAQ
O XBOW ou IAs serão capazes de substituir Pentesters?
Os agentes de IA efetuam testes mais profundos do que os humanos conseguem, e com maior frequência. Num confronto direto do Aikido em quatro aplicações web, os agentes de IA encontraram duas vezes mais falhas de controle de acesso quebrado do que testadores humanos seniores e detetaram a falsificação de uma assinatura eletrónica numa aplicação de pagamentos que a equipa manual deixou passar totalmente. Num dos casos de cliente, um pentest manual de 120 horas não devolveu quaisquer resultados, enquanto uma execução de IA revelou 13 problemas válidos, sendo 3 deles de alta gravidade. Os humanos continuam a liderar em cadeias de ataques inovadoras e em casos de abuso altamente específicos ao contexto, razão pela qual a maioria dos programas maduros utiliza ambos.
Qual é a melhor alternativa ao Xbow?
A alternativa ideal ao XBOW depende da sua aplicação e dos seus requisitos operacionais. O Aikido Security é uma opção para equipas que pretendem testes autónomos (agentic) de aplicações e APIs com um caminho de remediação para programadores, além de testes contínuos em conjunto com as suas ferramentas de segurança existentes. Antes de escolher, compare uma avaliação representativa na sua própria aplicação e verifique como cada produto valida uma reparação.
O pentest com IA é adequado para auditorias de conformidade?
Sim, para os frameworks para os quais a maioria das equipas é auditada. Cada pentest do Aikido produz um relatório pronto para auditoria com conclusões validadas e detalhes de prova de exploração, estruturado para cumprir os requisitos da SOC 2 e da ISO 27001, e os resultados mapeiam-se para o Top 10 OWASP e CWE para que a recolha de evidências deixe de ser um exercício manual. Os clientes já submeteram relatórios do Aikido a revisões de conformidade sem qualquer problema. O PCI DSS é o ponto a levantar antecipadamente, uma vez que o requisito 11.4 é específico quanto a quem é considerado qualificado para realizar o teste, por isso confirme a abordagem com o seu auditor antes de efetuar a marcação.
Qual a precisão de ferramentas de pentest de IA como o Xbow em comparação com testes conduzidos por humanos?
Ferramentas de pentest de IA fizeram grandes avanços em velocidade e automação, mas a precisão ainda depende do contexto. Embora agentes de IA possam identificar vulnerabilidades comuns mais rapidamente do que humanos, na maioria das vezes eles têm dificuldade com falhas de lógica de negócios, exploits encadeados ou casos de borda específicos do ambiente.


