

A Chainguard construiu seu produto em torno de despojar uma imagem Container para conter apenas o que sua aplicação realmente precisa e reconstruí-la a partir de uma base mínima. A ideia é que menos pacotes significam menos vulnerabilidades. Para escalar isso, ela mantém sua própria distribuição Linux, Wolfi, que é onde o modelo começa a mostrar suas limitações.
Para utilizar o Chainguard, é necessário adotar as suas imagens e comprometer-se com a sua distribuição. Se a sua aplicação depender de algo que o Chainguard tenha removido, ela deixará de funcionar. O Chainguard também só abrange a camada container de forma significativa. O seu produto «Libraries» abrange três ecossistemas no total. Ele recompila pacotes Java e Python a partir do código-fonte e corrige as vulnerabilidades CVE neles contidas, enquanto o JavaScript apenas recebe proteção contra malware através da recompilação. Aplica-se o mesmo compromisso com a distribuição proprietária.
Para equipes que executam software que têm distribuído há algum tempo, trocar imagens base é um projeto de migração. Pode ser custoso, e se desvincular de uma distribuição proprietária é mais difícil do que parece. É provavelmente por isso que você está nesta página procurando alternativas.
Este post detalha o que procurar em uma alternativa à Chainguard e os fornecedores que valem a pena avaliar.
TL;DR
Aikido Security é a alternativa mais forte à Chainguard para equipes que desejam que os CVEs sejam corrigidos na versão da imagem base que já executam, sem migrar para uma distribuição proprietária. A Aikido corrige vulnerabilidades de código aberto no local, tanto para dependências de aplicação quanto para imagens base de Container, mantendo sua distribuição existente em vez de substituí-la. Ela também bloqueia pacotes maliciosos no momento da instalação antes que cheguem ao laptop de um desenvolvedor, e resolve os CVEs que podem ser atualizados de forma limpa através de pull requests automatizados. O resultado é um ciclo de proteção contínuo que encontra vulnerabilidades, as corrige onde estão e bloqueia novas ameaças antes que entrem no pipeline. Nenhuma outra plataforma fecha o ciclo de ponta a ponta dessa forma.
Se você deseja especificamente imagens endurecidas e nada mais, Docker Hardened Images, Minimus, RapidFort e Echo são as alternativas diretas.
No que a Chainguard se destaca
As próprias imagens são robustas. A Chainguard as entrega com SBOMs e assinaturas Sigstore geradas no momento da construção, reconstrói a partir de fontes upstream diariamente para que os patches cheguem às imagens base em um dia, e publica um SLA de remediação de CVE de 7 dias para críticos e 14 dias para todos os outros.
A outra área em que a Chainguard se destaca é a conformidade federal. Eles mantêm mais de 700 variantes de imagem validadas por FIPS com módulos criptográficos validados por NIST, um design independente de kernel que remove a necessidade tradicional de um host em modo FIPS, e endurecimento DISA STIG aplicado por padrão. Para equipes que visam FedRAMP, Níveis de Impacto do DoD ou ambientes regulamentados semelhantes, o catálogo de imagens da Chainguard é um caminho curto para Containers prontos para conformidade.
Por que as equipes procuram alternativas à Chainguard
Requer migração completa para o catálogo e distro da Chainguard
Para obter o SLA de remediação de CVE da Chainguard, você se compromete com o catálogo curado deles, sua distribuição baseada em Wolfi e suas versões de pacotes. O Custom Assembly permite adicionar pacotes, mas qualquer coisa puxada do repositório OSS Wolfi geral fica fora do SLA, e o compromisso FIPS não se estende a builds personalizados. Se você está executando algo que não tem um equivalente da Chainguard, ou está mantendo pacotes internos personalizados, o custo de migração aumenta e as garantias de segurança se fragmentam.
A esteira de upgrades da Chainguard nunca para
A abordagem da Chainguard para manter a contagem de CVEs baixa é reconstruir imagens de fontes upstream todas as noites e enviar novos digests. Quando uma correção chega, você avança. Isso troca um ônus operacional (aplicar patches de CVEs manualmente) por outro (gerenciamento de mudanças constante em suas imagens base). Cada novo digest é uma imagem diferente que precisa ser retestada, e se sua postura de conformidade exige controle de mudanças, você está aprovando atualizações diariamente. A Chainguard até recomenda fixar em um digest para reprodutibilidade, mas fixar impede que os patches cheguem até você, que é a razão pela qual você estava na Chainguard em primeiro lugar.
Eles dizem para você escanear com ferramentas de terceiros
A Chainguard constrói imagens endurecidas e sem CVEs, mas não informa o que realmente está nelas no nível de CVE, ou o que mudou entre os digests. A própria documentação deles orienta os usuários a escanear imagens Chainguard com Trivy, Grype, Snyk ou Docker Scout, porque é de lá que vêm as descobertas de vulnerabilidades.
A correção de bibliotecas é ainda mais restrita. O feed VEX do site Chainguardé a forma como os scanners sabem quais as CVEs que já foram corrigidas, e este feed só se integra com o Grype do site Anchoree com o site Trivy, além do AWS Inspector como única outra opção. O suporte do VEX abrange apenas parte dessa lista, pelo que uma equipa que utilize qualquer outro scanner continua a ver resultados que o site Chainguard indica como estando corrigidos.
Solução pontual, não uma plataforma
Chainguard abrange apenas uma pequena parte da pilha de segurança. Tem acesso a imagens base endurecidas, variantes FIPS, um SLA para os pacotes que eles selecionam e SBOMs para o que fornecem. A própria secção de perguntas frequentes do Chainguardindica que a secção «Libraries» abrange três ecossistemas, estando o Go e outros apenas em fase de consideração para o futuro. A correção de vulnerabilidades CVE aplica-se ao Java e ao Python, enquanto o JavaScript é recompilado a partir do código-fonte para proteção contra malware e não recebe correções de vulnerabilidades. Mesmo no Java, o catálogo é reduzido, com 135 bibliotecas corrigidas, contra as 1 145 que a Aikido corrigiu nos seus ecossistemas. Todo o resto, desde SAST e DAST até à deteção de secrets , varredura IaC, container , monitorização de tempo de execução e gestão da postura na nuvem, continua a ser um problema que terá de resolver noutro local.
O que procurar em uma alternativa à Chainguard
Backports para versões fixadas
Cada correção de CVE da Chainguard exige que você migre para uma nova imagem. Isso significa novos testes, nova aprovação de conformidade e um novo deploy para cada patch. A alternativa certa deve permitir que você aplique correções de segurança na versão que você já executa, para que uma correção de segurança não exija um ciclo de release completo. Este é o padrão que escapa da armadilha de upgrade. Você mantém a versão fixada, faz o backport da correção de segurança para ela e termina sem CVEs conhecidos, sem upgrade forçado e sem o risco de malware de "última release" que vem com o download do pacote mais recente disponível.
Os backports também são orientados por pedidos. O programa « Chainguard » visa as vulnerabilidades CVE críticas e de alto risco nas versões mais antigas, priorizadas de acordo com a procura dos clientes, sem uma matriz de suporte fixa, e deve solicitar bibliotecas específicas à sua equipa de conta. As correções são disponibilizadas a partir de um repositório separado com um -0.cgr.N sufixo de versão, para que possa substituir as versões na sua compilação e voltar a testar.
Um caminho que funciona com suas imagens existentes
Adotar a Chainguard significa migrar para o catálogo da Chainguard e a distribuição Wolfi. A alternativa certa deve funcionar com as imagens base que você já usa, como as oficiais do Docker Hub, imagens de fornecedores como as da Elastic ou da Bitnami, e suas próprias builds internas. A Aikido escaneia todas elas e aplica atestações VEX de fontes como Docker Hardened Images automaticamente, para que a adoção não exija a reconstrução da sua estratégia de imagem.
Cobertura além da imagem base
imagens base endurecidas reduza o número de CVE na camada subjacente à sua aplicação. Tudo o resto a que os atacantes têm acesso situa-se acima dessa camada, a começar pelos pacotes de código aberto dos quais o seu código depende diretamente. O Chainguard foi alargado às bibliotecas, mas apenas para três ecossistemas, e a correção de CVE abrange apenas Java e Python. O JavaScript recebe proteção contra malware através de uma recompilação, mas nada para vulnerabilidades conhecidas, e o catálogo Java contém 135 bibliotecas corrigidas. O Aikido corrige vulnerabilidades diretamente em sete ecossistemas (npm, PyPI, Maven, Go, NuGet, RubyGems e PHP), com 1 145 bibliotecas corrigidas, nas versões exatas dos pacotes que a sua aplicação já executa e sem necessidade de migrar para uma distribuição proprietária.
O resto do ciclo de vida do desenvolvimento de software situa-se acima disso: SAST, IaC, secrets deteção e sinais de tempo de execução. Aikido abrange esses elementos na mesma plataforma, pelo que uma deteção numa dependência é enriquecida pelo contexto de IaC e de tempo de execução que a rodeia.
Principais alternativas ao Chainguard
Aikido Security
Aikido vai além do Chainguard em segurança de contêineres, combinando mais de 2.000 imagens base seguras com varredura de imagens de contêiner, triagem com consciência VEX e Reachability analysis que rastreia uma CVE de um ponto de entrada exposto até o caminho exato do código que ela afeta.
Aikido Images fornece imagens base de contêiner seguras e drop-in que permanecem na mesma distribuição e versão principal que sua base existente, com patches já backported. AutoFix abre um pull request que atualiza a FROM linha, para que a correção chegue à revisão de código em vez de uma troca forçada de digest. Aikido entrega correções de CVEs para um SLA definido usando backports e upgrades seletivos, de modo que os patches cheguem à versão que você está executando, em vez de forçá-lo a uma nova versão principal. Você mantém a versão fixada, aplica a correção de segurança a ela e termina sem CVEs conhecidos e sem migração forçada.
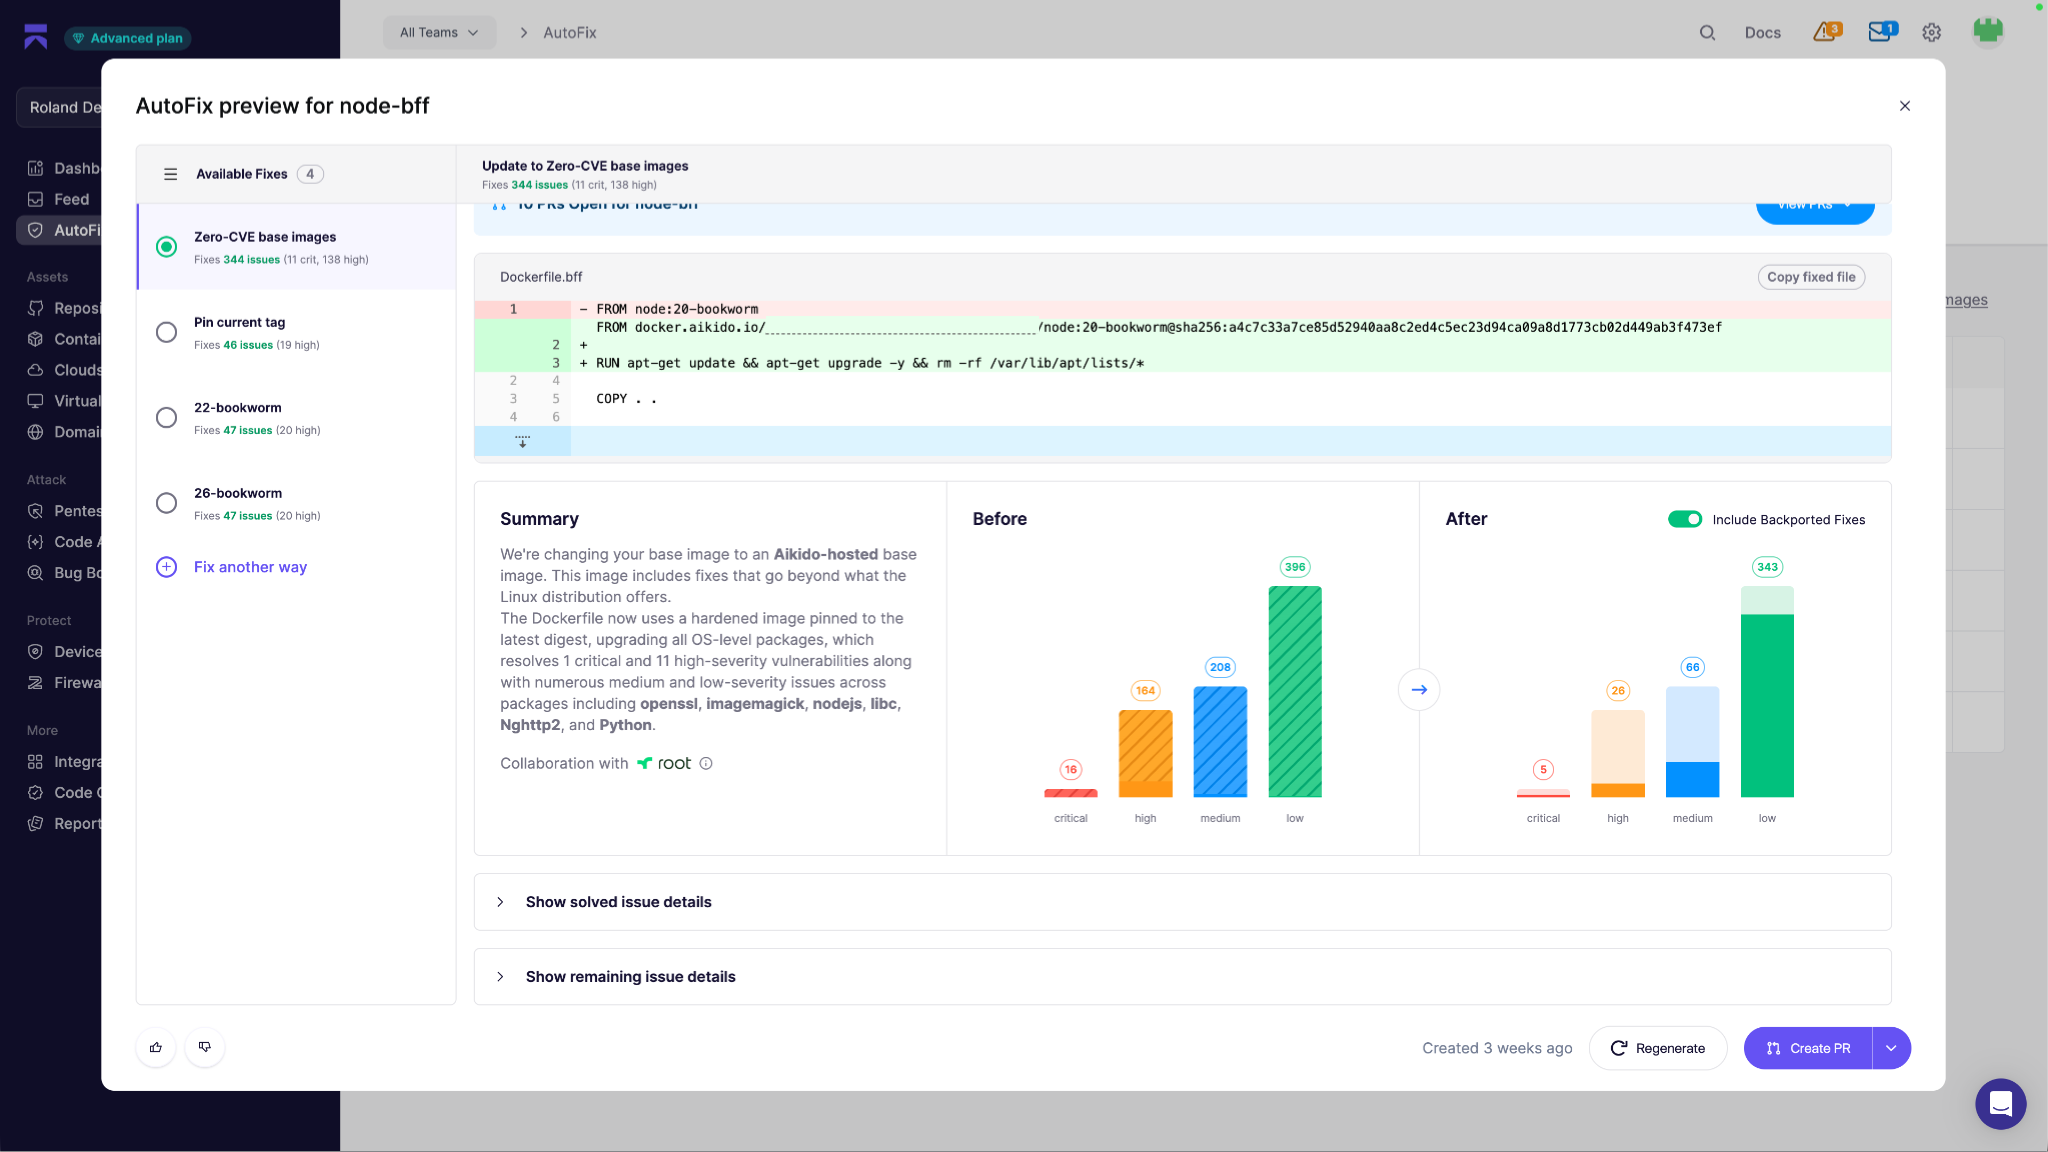
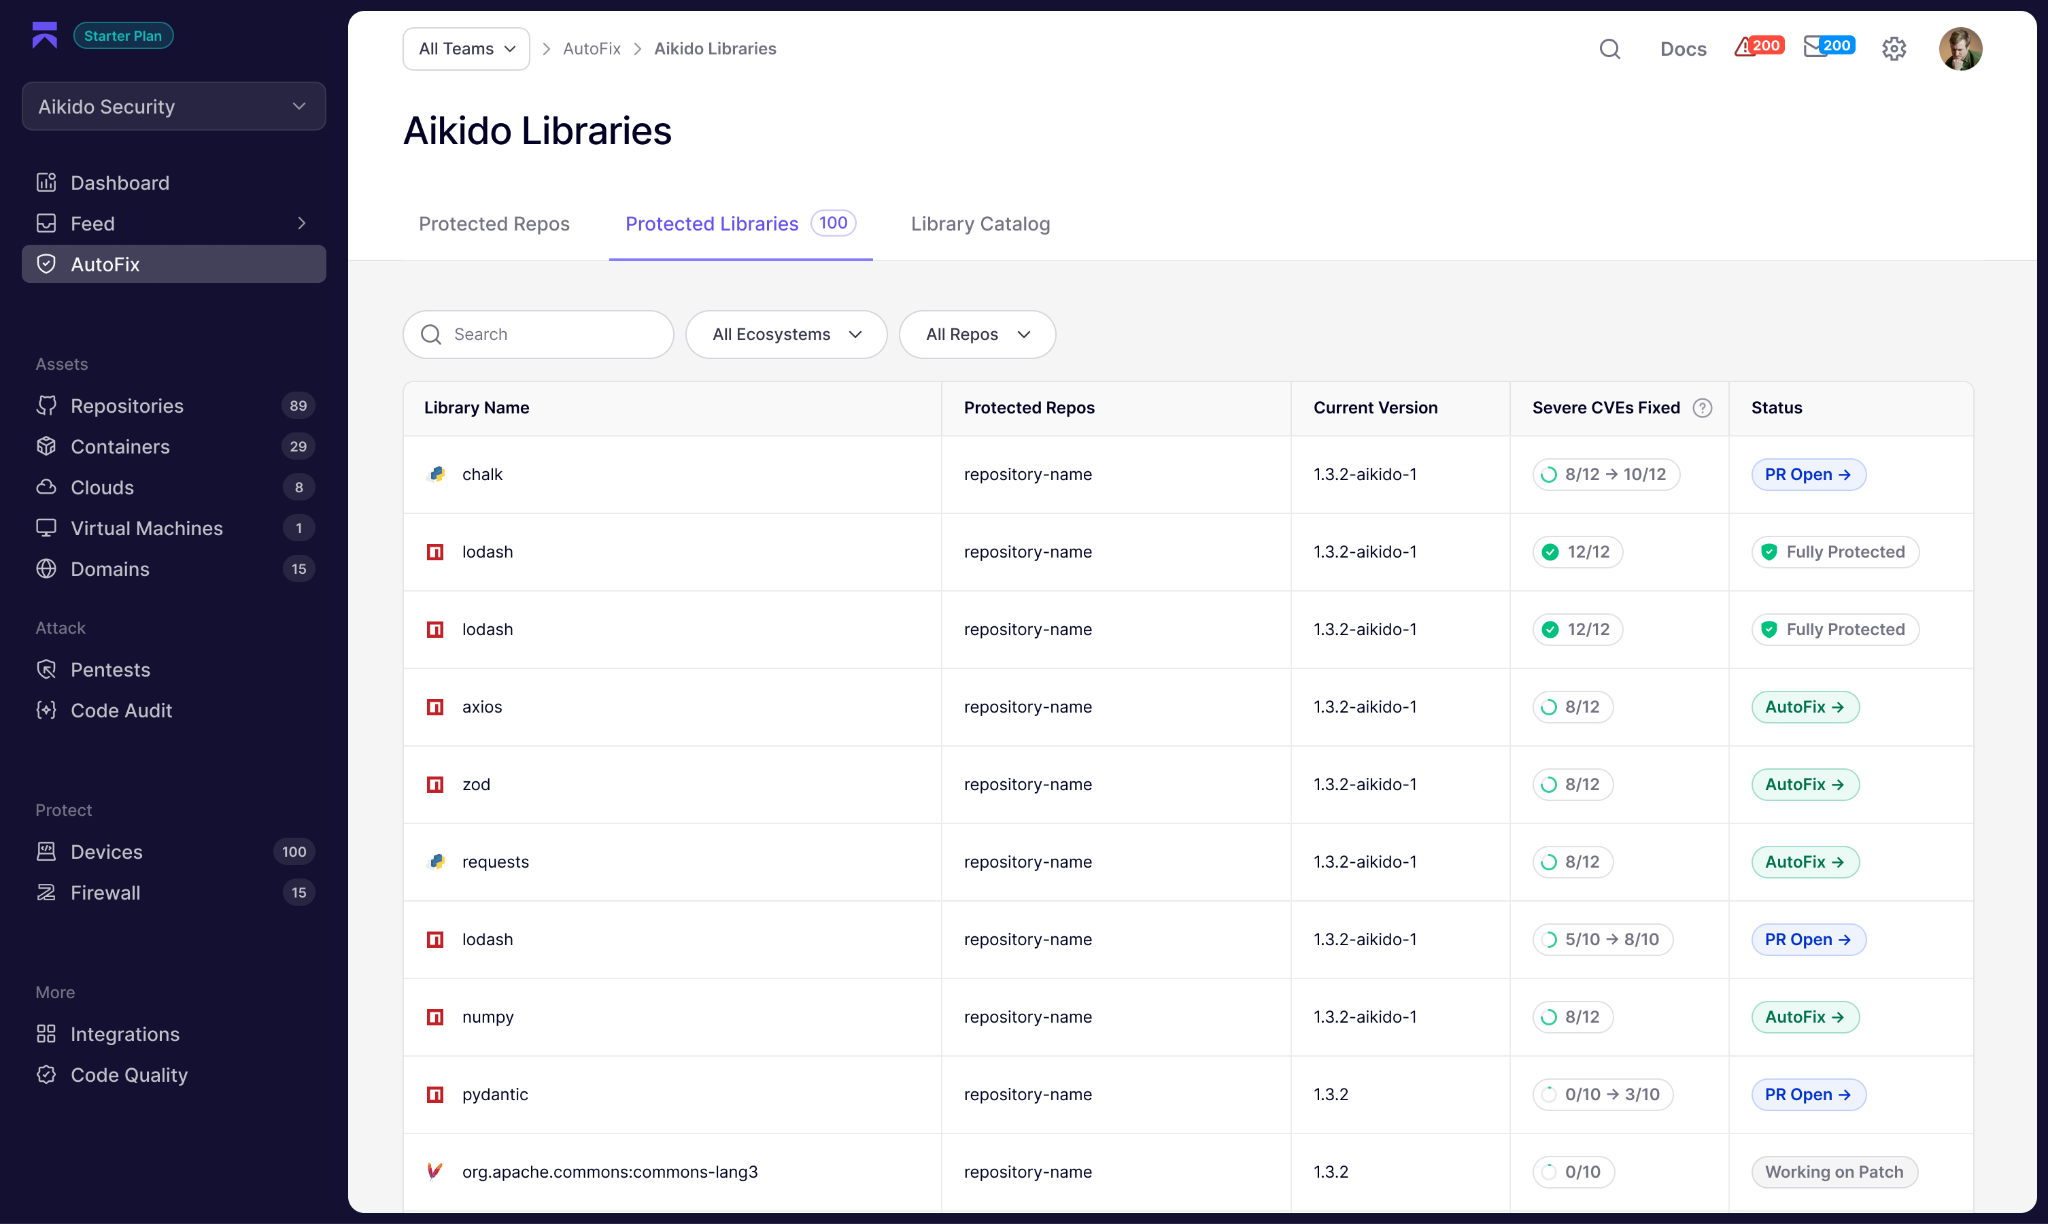
Aikido O Libraries faz o mesmo com as dependências das aplicações em sete ecossistemas (npm, PyPI, Maven, Go, NuGet, RubyGems e PHP). Uma dependência vulnerável em Go, .NET ou PHP não tem qualquer correção disponível no lado do Chainguard , e em Java a diferença é de 135 bibliotecas contra 1 145. Quando um CVE afeta uma versão de pacote que tenha fixado, o Aikido retroporta a correção para essa versão e entrega-a como um pedido de pull, para que receba o patch sem as alterações que causam incompatibilidades de uma atualização significativa.
Para imagens e dependências que você prefere fortalecer em vez de substituir, Aikido funciona com o que você já usa, incluindo oficiais do Docker Hub, imagens de fornecedores como Elastic ou Bitnami, Docker Hardened Images e builds internos. Todos eles passam pelo mesmo fluxo de trabalho de varredura de imagens de contêiner sem migração para um catálogo específico do Aikido. Quando uma imagem envia atestados VEX, Aikido os lê e remove CVEs resolvidos da fila ativa automaticamente. Para imagens que ainda não foram protegidas, Aikido combina a detecção de CVEs com Reachability analysis, rastreando a rota de rede de um ponto de entrada exposto para o Container em execução e confirmando se o caminho de código vulnerável realmente é executado.
Aikido Intel detecta pacotes maliciosos e vulnerabilidades não divulgadas antes que cheguem a bancos de dados públicos. Safe Chain usa esse feed para bloquear pacotes maliciosos no momento da instalação, antes que cheguem ao laptop de um desenvolvedor. E o AutoFix limpa os CVEs que podem ser atualizados de forma limpa, abrindo pull requests com a correção já elaborada. Juntamente com Images e Libraries, esse é o ciclo completo da cadeia de suprimentos fechado, do laptop do desenvolvedor ao registro e ao Container em execução.
E Aikido é uma plataforma completa de segurança de software que cobre todo o SDLC, então a mesma plataforma que corrige suas imagens base também executa SAST em seu código de aplicação, SCA em suas dependências, verificações de IaC, detecção de segredos, gerenciamento de postura Cloud e proteção em tempo de execução. Os achados em todos esses domínios compartilham contexto, então uma vulnerabilidade em uma dependência de Container tem uma prioridade diferente se o IaC ao redor dela expõe o Container à internet ou se a telemetria de tempo de execução mostra que o caminho de código afetado realmente é executado.
Para uma análise mais detalhada de como Aikido se compara, confira nossa comparação direta com Chainguard.
Ideal para: equipes de engenharia que desejam CVEs corrigidos na imagem base e nas dependências que já utilizam, sem migrar para uma distribuição proprietária.
{{cta}}
Rapidfort
RapidFort oferece imagens de Container com quase zero CVEs, validadas por FIPS e com hardening STIG e CIS. Sua abordagem é remover pacotes e componentes que uma aplicação não usa de fato em tempo de execução, com base no comportamento observado em produção. O diferencial é que as imagens do RapidFort são construídas sobre distribuições LTS padrão como Alpine, Debian, Ubuntu e Red Hat, em vez de uma distribuição de Container proprietária. Assim, equipes que preferem não se comprometer especificamente com Wolfi não precisam fazê-lo. O catálogo possui mais de 25.000 imagens e é fortemente orientado para cargas de trabalho federais e de defesa, incluindo FedRAMP, FISMA e CMMC.
O que o RapidFort adiciona além das próprias imagens é o profiling em tempo de execução. Seu componente Profiler observa quais pacotes e binários realmente são executados em produção, gera uma Lista de Materiais em Tempo de Execução (RBOM) e usa esses dados para remover componentes não utilizados da imagem.
A limitação é que RapidFort, assim como Chainguard, é um produto focado em Container. Não há SAST para código de aplicação, nem análise de dependências de código-fonte antes que as imagens sejam construídas, nem varredura IaC, nem detecção de segredos, nem gerenciamento de postura Cloud. Você ainda precisa adquirir ferramentas separadas para o restante do ciclo de vida de desenvolvimento de software. O profiling em tempo de execução também é uma integração mais pesada do que as abordagens somente de imagem, já que você precisa executar cargas de trabalho sob o Profiler para gerar os dados de tempo de execução dos quais o hardening depende.
Ideal para: contratados federais, fornecedores de defesa e equipes regulamentadas já comprometidas com a conformidade FIPS e STIG que desejam um resultado no estilo Chainguard sem adotar uma distribuição proprietária.
Echo
Echo é um novo participante, cuja proposta é uma fábrica de imagens impulsionada por IA que compila imagens de Container a partir do código-fonte, incluindo apenas os componentes que uma aplicação realmente precisa. Seus agentes monitoram feeds de vulnerabilidades e regeneram imagens à medida que novos CVEs surgem upstream. As imagens resultantes visam zero CVEs e são entregues como substituições diretas para imagens base padrão do Docker.
As imagens são validadas por FIPS e alinhadas com STIG para as equipes que precisam disso, e a Echo se posiciona como uma alternativa direta a Chainguard e Docker Hardened Images no espaço de imagens base reconstruídas. Onde a Echo é menos comprovada é no histórico operacional do pipeline de reconstrução e aplicação de patches impulsionado por IA em cargas de trabalho regulamentadas e em escala de produção.
Ideal para: equipes que desejam uma estratégia de imagem base reconstruída e se sentem confortáveis em avaliar um fornecedor da Série A com um catálogo menor e um histórico operacional mais curto.
Minimus
A Minimus foi fundada em outubro de 2022 por cofundadores que anteriormente construíram a Twistlock (adquirida pela Palo Alto Networks em 2019). O produto em si foi lançado publicamente na RSAC em abril de 2025, então seu histórico ainda é bastante recente. As imagens da Minimus são construídas a partir de fontes upstream com apenas o software mínimo necessário para executar uma aplicação. Seu pipeline monitora continuamente projetos de código aberto, reconstrói pacotes quando os mantenedores publicam novos lançamentos e envia novas imagens diariamente após testes automatizados e assinatura. Seu catálogo publicado contém mais de 1.200 imagens hardened, e eles suportam as linhas de base de conformidade FIPS, CIS, NIST e STIG.
O movimento de posicionamento notável é que, em junho de 2026, a Minimus abriu seu catálogo completo gratuitamente, sem necessidade de registro. A empresa enquadrou isso como uma resposta à descoberta de CVEs impulsionada por IA, superando a remediação. A redução de atrito é real para os compradores, e a avaliação não custa nada. Assim como Chainguard e os outros nesta categoria, Minimus é um produto de imagem base e não cobre o restante da pilha de segurança. Substituições diretas através de mudanças de uma única linha no Dockerfile são o caminho de migração, o que é aproximadamente comparável ao que Chainguard oferece.
Ideal para: equipes que desejam um catálogo de imagens mínimas gratuitas, construídas a partir do código-fonte, e se sentem confortáveis com um fornecedor cujo histórico de produção ainda é medido em meses.
Docker Hardened Images
O próprio catálogo de imagens hardened do Docker foi lançado em maio de 2025 e se tornou gratuito e de código aberto sob a licença Apache 2.0 em dezembro de 2025. O DHI é a alternativa mais natural ao Chainguard para equipes que já usam o Docker Hub. Ele fornece imagens base com quase zero CVEs, construídas sobre as fundações padrão Alpine e Debian, é fornecido com SBOMs assinados, proveniência SLSA Build Level 3 e atestados VEX, e está disponível em uma camada comunitária gratuita que cobre todo o catálogo. O DHI Select adiciona um SLA de 7 dias para CVEs críticos e variantes FIPS e STIG. O DHI Enterprise adiciona personalização ilimitada, com Suporte de Ciclo de Vida Estendido disponível como um complemento pago por até cinco anos após o fim da vida útil upstream.
O argumento a favor do DHI em relação ao Chainguard é o atrito. O catálogo possui mais de 1.000 imagens, as fundações Alpine e Debian, e o fluxo de trabalho reside onde a maioria das equipes já está. Os atestados VEX são projetados para funcionar com os scanners que você já executa, com integrações documentadas em todos os principais scanners de Container, incluindo Aikido. O argumento contra é que o catálogo do Chainguard é mais maduro, pois existe desde 2021, e o Custom Assembly do Chainguard oferece controle em nível de pacote mais granular do que o modelo de personalização do DHI. O DHI também é mais recente, então o histórico sob cargas de trabalho altamente regulamentadas é mais curto.
Ideal para: equipes que preferem adotar imagens hardened dentro de seu fluxo de trabalho Docker existente, em vez de migrar para um novo catálogo de imagens e uma nova distribuição.
Outras ferramentas que vale a pena conhecer
Algumas opções adjacentes não se encaixam na estrutura de imagens reforçadas, mas podem estar no seu radar. A Seal Security corrige vulnerabilidades no local em dependências de aplicação, pacotes de SO e imagens base de Container, com foco em equipes que não podem arcar com upgrades forçados. Eles são conhecidos principalmente por corrigir dependências de aplicação e pacotes de SO, e seu catálogo de imagens base é mais recente e mais restrito do que o da Chainguard. A Wiz é uma plataforma de proteção de aplicações nativas da nuvem que recentemente adicionou o WizOS, sua própria oferta de imagem reforçada, embora o valor de adquirir a Wiz seja realmente o gráfico mais amplo de segurança na nuvem, e não as imagens em si. A HeroDevs vende o Never-Ending Support para software open source em fim de vida, preenchendo a lacuna quando um framework do qual você depende se tornou obsoleto e nenhuma imagem reforçada resolverá a dependência subjacente. A Depthfirst é uma plataforma de segurança nativa de IA focada em triagem, e não em imagens reforçadas, usando agentes de IA para analisar quais descobertas são realmente exploráveis em sua base de código.


