

Testes de segurança de aplicações estáticas (SAST) são uma das defesas centrais contra a entrega de código vulnerável, mas as ferramentas variam no que realmente detectam. A IA agravou o problema ao aumentar radicalmente a velocidade de entrega de código.
De acordo com o relatório Estado da IA em Segurança e Desenvolvimento 2026 da Aikido, quase 70% das organizações afirmam ter descoberto falhas ligadas a código gerado por IA, e 1 em cada 5 organizações relatou incidentes graves relacionados a código de IA. O relatório também descobriu que os engenheiros gastam 6,1 horas por semana triando descobertas de segurança, com 72% desse tempo desperdiçado em falsos positivos. A revisão humana está lutando para acompanhar a produção de código, o que torna a qualidade de suas ferramentas SAST ainda mais importante.
{{cta}}
As ferramentas abaixo analisam o código-fonte em busca de vulnerabilidades, mas diferem significativamente na estratégia de detecção, níveis de ruído, como a correção realmente chega aos desenvolvedores e se elas se mantêm eficazes à medida que sua base de código e equipe crescem. Abordamos:
- Aikido Security
- Checkmarx
- Snyk Code
- SonarQube
- GitHub Advanced Security
- Semgrep
TL;DR
A Aikido Security é a opção mais forte da lista porque combina um motor determinístico de nível empresarial com IA na triagem, priorização e autofix. Você obtém a velocidade e a previsibilidade da detecção baseada em regras sem a fadiga de alertas que geralmente a acompanha. O motor SAST da Aikido reduz falsos positivos em até 95% através da redução de ruído e reachability analysis impulsionadas por IA, e os clientes relatam consistentemente mais de 90% de redução de ruído em produção.
Plataformas legadas como Checkmarx escaneiam lentamente em grandes bases de código, são proibitivamente caras e foram construídas para um fluxo de trabalho focado na equipe de segurança que antecede as ferramentas de desenvolvimento modernas. Ferramentas focadas no desenvolvedor como Snyk Code e Semgrep são mais rápidas e fáceis de adotar, mas apresentam ruído elevado e atingem limites em governança empresarial, cobertura de linguagem ou precificação por produto que se acumula rapidamente em escala. E o SonarQube funciona para qualidade de código, mas trata a segurança como um caso de uso secundário.
O que é SAST?
SAST analisa o código-fonte antes de sua execução, verificando problemas na sintaxe, estrutura e lógica do código para descobrir potenciais vulnerabilidades de segurança. É um motor determinístico que corresponde a padrões de vulnerabilidade conhecidos, os regulares do OWASP, o que o torna rápido e barato o suficiente para ser executado em cada commit. A detecção é previsível e repetível, exatamente o que se busca em CI. A desvantagem é que ele só detecta o que suas regras cobrem, e a saída bruta das regras tende a ser ruidosa.
A maioria das ferramentas em 2026 adiciona IA para coisas como triagem e priorização, para que as descobertas reais se destaquem do ruído, extensão de cobertura para linguagens que as regras não suportam, e autofix, para que uma descoberta chegue com um patch sugerido. A IA não altera o método de detecção, mas torna a saída utilizável em escala. Isso às vezes é chamado de AI SAST, mas é confundido com AI SAST totalmente agêntico. Você pode aprender mais sobre esses termos aqui.
Aikido oferece SAST totalmente agêntico, às vezes chamado de análise de código com IA, mas isso está fora do escopo desta comparação.
Como escolher uma ferramenta SAST
Triagem e priorização
A saída bruta de uma ferramenta SAST é uma lista de coisas que podem estar erradas. O que você realmente quer é uma fila classificada de coisas que valem a pena corrigir. Procure por pontuação de severidade que considere a alcançabilidade em vez de apenas CWE e CVSS, e deduplicação entre branches para que o mesmo problema não reapareça em merges separados.
Orientação para correção
Uma descoberta sem correção adiciona trabalho às filas de seus engenheiros já ocupados. As ferramentas mais robustas criam um PR com uma correção que você pode validar e aplicar com um clique. Número da linha mais referência CWE é o mínimo. Teste a qualidade do autofix em seu próprio repositório antes de confiar na alegação de marketing, já que a qualidade da correção varia entre fornecedores e entre linguagens dentro do mesmo fornecedor.
Precisão e ruído
Falsos positivos desperdiçam tempo de engenharia e treinam os desenvolvedores a ignorar o scanner. Falsos negativos chegam à produção como vulnerabilidades. Observe como a ferramenta lida com a alcançabilidade, porque uma vulnerabilidade em código morto não é o mesmo que uma em um caminho crítico (hot path), e qualquer scanner que os trate de forma idêntica gerará ruído inútil.
Aumentado por IA (efetivamente)
Quase toda ferramenta SAST em 2026 adicionou IA em algum lugar do pipeline. A triagem é o local de maior valor para aplicá-la, já que um motor determinístico irá expor descobertas reais junto com muito ruído, e a IA é bem adequada para filtrar o ruído antes que um desenvolvedor o veja. Sugestões de correção, seja como orientação de remediação inline ou como um patch aplicado em um PR, é outra capacidade valiosa. Algumas ferramentas também usam IA para estender a cobertura a linguagens que o conjunto de regras não suporta formalmente.
Integração em fluxos de trabalho existentes
Uma ferramenta SAST que não roda onde os desenvolvedores trabalham será ignorada, não importa quão precisa seja. O mínimo é feedback da IDE e comentários de PR, com resultados fluindo para qualquer sistema de tickets que sua equipe já utilize. Fique atento a ferramentas que exigem que os desenvolvedores façam login em um dashboard separado para ver as descobertas, o que é uma maneira rápida de uma ferramenta ser silenciosamente abandonada.
Melhores ferramentas SAST de 2026
Aikido Security
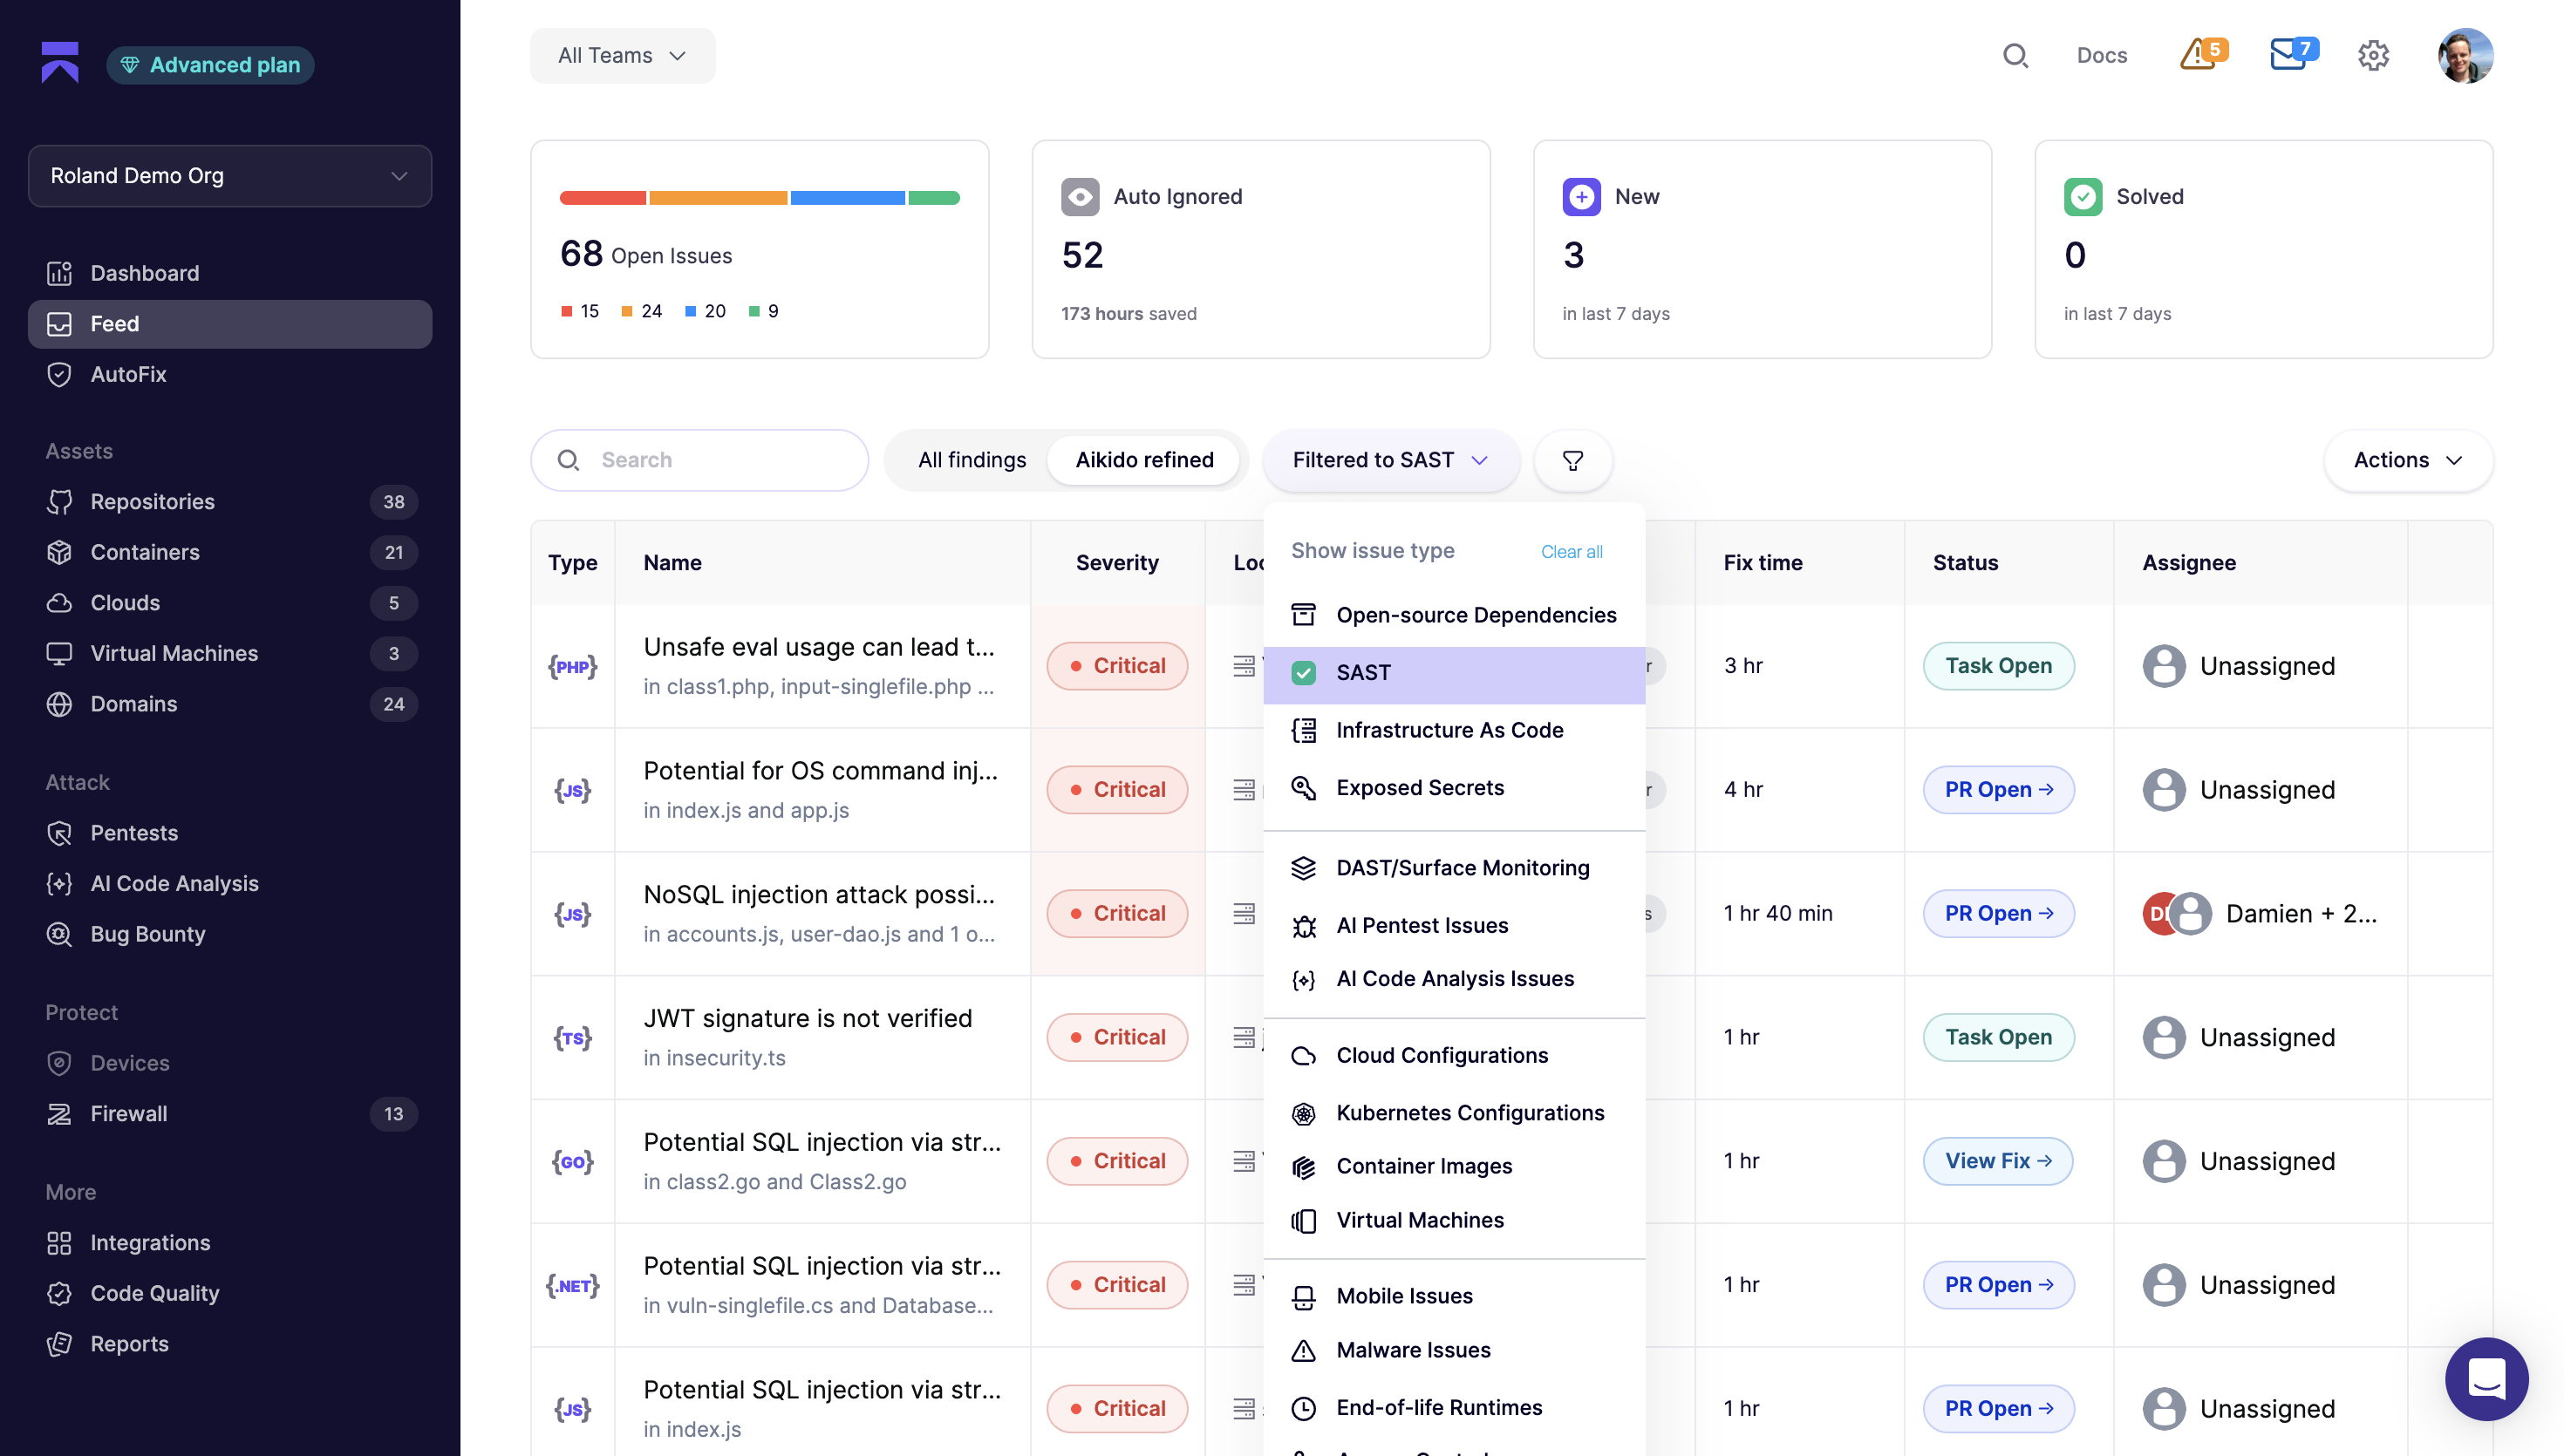
Aikido oferece um motor SAST determinístico projetado para rodar em cada commit. Ele se integra com LLMs para reduzir ruído e falsos positivos em mais de 90% em comparação com outras ferramentas SAST. Quando o SAST encontra uma vulnerabilidade e uma correção está disponível, AI AutoFix anexa o diff sugerido ao comentário para que você possa revisá-lo e fazer o commit de uma vez, ou abre um PR dedicado cujos metadados você pode ajustar para corresponder às suas diretrizes de contribuição. Você pode ajustar qualquer correção gerada com acompanhamentos em linguagem natural para que corresponda aos seus padrões, e escrever verificações de código personalizadas em inglês simples em vez de regex.
Os plugins de IDE para VS Code e outros editores escaneiam na abertura e salvamento de arquivos, destacam problemas inline e os listam em um painel do Aikido. Ao passar o mouse sobre uma descoberta, você pode avaliar seu impacto com o AutoTriage, e o AutoFix mostra uma prévia lado a lado que você aplica no local, após o qual o arquivo é reescaneado para confirmar que o problema foi resolvido. Tudo é roteado para as ferramentas que as equipes já usam. Aikido se conecta a Jira Cloud, Linear, Slack, Bitbucket e Azure DevOps, e pode inserir IDs de tickets Jira nos títulos de PR do AutoFix para rastreabilidade entre correções e tickets.
Indo além do SAST, Aikido também oferece um produto agêntico de análise de código com IA que raciocina sobre o código-fonte da mesma forma que um pentester e estende a cobertura a todas as linguagens. Para configurá-lo, você só precisa conceder acesso ao repositório. Múltiplos agentes de segurança trabalham juntos em sua base de código, encadeando contexto entre arquivos e módulos para expor os tipos de problemas que scanners baseados em padrões estruturalmente não conseguem ver.
Para equipes que também desejam validação em tempo de execução, Aikido AI Pentest executa o mesmo motor agêntico contra um alvo em tempo real que a análise de código com IA, e os dois produtos se complementam. Use o Code Audit para raciocínio em nível de código-fonte sob demanda e o Pentest para prova de explorabilidade em tempo real quando você tem um ambiente de teste em execução.
Aikido também é a melhor opção para muitas empresas, com portões CI, políticas e regras personalizadas, privacidade de dados, opções de implantação privada e logs de auditoria. Ele suporta grandes monorepos e linguagens legadas, bem como relatórios organizacionais, SLAs de suporte e evidências de implantação nomeadas.
Ideal para: Equipes que buscam SAST de nível empresarial, juntamente com análise de código com IA e pentest de IA de ponta para conformidade e auditoria, com configuração rápida e suporte prático com o qual as equipes de desenvolvedores realmente conseguem interagir.
{{walkthrough}}
Checkmarx
A plataforma Checkmarx agrupa SAST, DAST, SCA, IaC, segurança de API, segurança de contêineres, detecção de segredos e ASPM em um único produto. A detecção central do Checkmarx SAST é executada em CxQL (Checkmarx Query Language), sua linguagem proprietária para escrever regras de detecção SAST. O Checkmarx SAST oferece amplo suporte a linguagens, incluindo pilhas legadas como COBOL e RPG. Eles lançaram uma ferramenta de auditoria de código com IA em julho de 2026, mas ela ainda não foi testada em campo.
Scans SAST completos do Checkmarx levam de 25 a 45 minutos por aplicação, o que é ordens de magnitude mais lento do que outras ferramentas SAST determinísticas que retornam resultados em segundos. Também requer uma equipe para gerenciá-lo e é menos focado no desenvolvedor do que outras opções no mercado. A implementação do Checkmarx em uma organização pode frequentemente levar seis semanas ou mais, e o preço é opaco e baseado em cotação via vendas, licenciado por desenvolvedor contribuinte, com cada módulo faturado separadamente. Múltiplos avaliadores do Gartner Peer Insights observam que a ferramenta pode parecer datada em sua experiência de desenvolvedor, e os usuários solicitaram especificamente uma autorremediação mais avançada alimentada por IA, comparável ao que ferramentas mais recentes oferecem.
Se o seu programa de segurança já gira em torno do Checkmarx, ele ainda cumpre o seu papel. Se você está avaliando novas opções, o custo total de propriedade e a velocidade de scan valem a pena ser examinados.
Ideal para: Grandes empresas com orçamentos robustos que já possuem equipe de engenharia de AppSec e estão dispostas a aceitar análises mais lentas e custos mais altos pela amplitude de cobertura.
Snyk Code
Snyk começou como uma ferramenta SCA, e o SAST veio depois. Snyk Code é o produto SAST dentro da plataforma Snyk AppSec mais ampla. O motor SAST usa aprendizado de máquina mais tradicional, em vez de um LLM, para redução de ruído, especificamente quando se trata de classes de vulnerabilidade bem conhecidas, como injeção de comando e secrets hardcoded. Snyk é conhecido por ainda produzir descobertas SAST mais ruidosas do que seus concorrentes. Se você deseja um LLM envolvido na triagem e priorização de código, terá que optar por um fornecedor SAST diferente.
O autofix do Snyk, agora chamado Snyk Agent Fix, extrai exemplos de correção escritos por humanos para aquele CWE de um banco de dados de milhares de pares escritos à mão, os alimenta a um LLM como prompts few-shot, gera correções candidatas e executa novamente a análise estática em cada uma para verificar se a correção realmente funcionou. Se a verificação falhar, o erro é realimentado ao modelo, e ele tenta novamente.
O preço escala por desenvolvedor contribuinte, com um salto para o Enterprise a partir de 15.000 dólares ou mais por ano após 10 desenvolvedores. O motor é fechado com regras personalizadas restritas ao Enterprise. Snyk afirma suporte para 19 linguagens.
Ideal para: Equipes com foco no desenvolvedor que valorizam uma experiência de scan madura e integrada em IDE, CLI e CI/CD, que podem absorver o modelo de precificação por desenvolvedor e não se importam em ter que ajustar para evitar ruído.
SonarQube
SonarQube começou como uma plataforma de qualidade de código e adicionou análise de segurança por cima. A ferramenta SAST da edição Enterprise suporta mais de 35 linguagens (incluindo COBOL e ABAP), adiciona análise de taint para rastrear vulnerabilidades de injeção entre métodos e classes, e fornece relatórios em nível de portfólio para organizações que gerenciam centenas de repositórios. Os Quality gates que bloqueiam merges com base em limites configuráveis são bem compreendidos pelos desenvolvedores, e a extensão IDE do SonarQube fornece feedback local.
Mas o DNA do SonarQube é qualidade de código, não segurança. A maioria de suas regras visa code smells, bugs e manutenibilidade, sendo a segurança o caso de uso secundário. O SAST avançado com rastreamento de taint em bibliotecas de terceiros está atualmente limitado a Java, C#, JavaScript e TypeScript. A autoria de regras SAST personalizadas é exclusiva do Enterprise. A auto-hospedagem requer um banco de dados PostgreSQL (ou Oracle/MSSQL), runtime Java e atualizações regulares. Orce de 5 a 15 horas de tempo de administração por mês. E o preço é baseado em LOC, o que se torna imprevisível à medida que as bases de código crescem, especialmente com o código gerado por IA expandindo a contagem de linhas mais rápido do que o número de funcionários. Avaliadores relatam executar o SonarQube para aplicação da qualidade e adicionar uma ferramenta SAST dedicada por cima para profundidade de segurança, o que diz algo sobre suas capacidades SAST.
Ideal para: Organizações de engenharia que desejam qualidade de código unificada e SAST básico em uma única plataforma. No entanto, as equipes podem precisar de uma ferramenta SAST dedicada para segurança mais profunda.
GitHub Advanced Security
CodeQL é o motor de análise de código semântica proprietário do GitHub que alimenta as capacidades SAST do GHAS, o que funciona para casos de uso padrão. CodeQL funciona de forma diferente de outros métodos de scan SAST, tratando o código como dados em um banco de dados. Ele cria uma representação de banco de dados da sua base de código, então você executa consultas contra esse banco de dados para encontrar vulnerabilidades.
Copilot Autofix gera sugestões de correção para alertas CodeQL em pull requests e no branch padrão. A detecção em si permanece determinística, e as consultas CodeQL são de código aberto e extensíveis para equipes dispostas a aprender QL.
No entanto, ele só funciona no GitHub e, em menor grau, no Azure DevOps, o que o torna inviável para equipes no GitLab ou Bitbucket. A cobertura de linguagens é de cerca de uma dúzia, o que é mais restrita do que a dos players empresariais estabelecidos. A cobrança por committer ativo também flutua mês a mês com a atividade da equipe, o que torna o orçamento menos previsível do que uma licença fixa. E avaliadores relatam dificuldades em escrever consultas CodeQL personalizadas.
Ideal para: Equipes nativas do GitHub que desejam análise semântica profunda e correções assistidas por IA sem sair do seu fluxo de trabalho existente, e podem conviver com o GitHub (ou Azure DevOps) como uma dependência rígida.
Semgrep
Semgrep oferece algumas opções SAST diferentes. Semgrep Community Edition é um scanner SAST de código aberto e leve com regras sob licenças de código aberto. Semgrep Code, seu produto SAST pago, usa análise entre arquivos e entre funções para resultados aprimorados em relação à Community Edition, e a camada de IA, Semgrep Assistant, lida com a triagem. O recurso de destaque são as regras personalizadas, onde a sintaxe de padrão do Semgrep se parece com o código que ele corresponde, sem uma linguagem de consulta separada para aprender. O plano Team custa $35 por contribuinte por mês e desbloqueia análise entre arquivos, o AI Assistant e mais de 20.000 regras proprietárias, além das aproximadamente 3.000 da comunidade.
As limitações dizem respeito principalmente ao que a plataforma não inclui. A análise mais profunda e os recursos de IA são todos pagos, então a camada gratuita que tornou o Semgrep famoso é um produto muito menor do que o nome sugere. A própria documentação do Semgrep é direta ao afirmar que a Community Edition perderá muitos verdadeiros positivos, já que só pode analisar código dentro de uma única função ou arquivo. A mudança de licença de 2024 que restringiu como os fornecedores podem usar as regras do Semgrep também gerou o fork do Opengrep e alguma fricção na comunidade.
Ideal para: Equipes com engenheiros de segurança que desejam escrever e ajustar suas próprias regras, e que valorizam scans rápidos em detrimento de plataformas maduras com cobertura mais profunda de todo o SDLC.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "BlogPosting",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#blogposting",
"isPartOf": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"mainEntityOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"headline": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"description": "A comparison of the top SAST tools in 2026, covering Aikido Security, Checkmarx, Snyk Code, SonarQube, GitHub Advanced Security, and Semgrep. Includes detection strategy, noise levels, remediation, and enterprise fit.",
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1650,
"timeRequired": "PT8M",
"articleSection": "Application Security",
"keywords": [
"SAST",
"static application security testing",
"SAST tools 2026",
"Aikido Security",
"Checkmarx",
"Snyk Code",
"SonarQube",
"GitHub Advanced Security",
"CodeQL",
"Semgrep",
"AI-assisted SAST",
"AI code analysis",
"application security",
"vulnerability detection",
"AutoFix",
"AutoTriage",
"reachability analysis",
"false positive reduction",
"enterprise SAST"
],
"author": {
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person"
},
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"image": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"about": [
{
"@type": "Thing",
"name": "Static Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Static_application_security_testing"
},
{
"@type": "Thing",
"name": "Application Security",
"sameAs": "https://en.wikipedia.org/wiki/Application_security"
},
{
"@type": "Thing",
"name": "Vulnerability (computing)",
"sameAs": "https://en.wikipedia.org/wiki/Vulnerability_(computing)"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://checkmarx.com"
},
{
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://snyk.io/product/snyk-code/"
},
{
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"url": "https://www.sonarsource.com/products/sonarqube/"
},
{
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://github.com/security/advanced-security"
},
{
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"url": "https://semgrep.dev"
},
{
"@type": "DefinedTerm",
"name": "SAST",
"description": "Static Application Security Testing analyzes source code before it runs to uncover potential security vulnerabilities in syntax, structure, and logic.",
"inDefinedTermSet": "https://owasp.org/www-community/Source_Code_Analysis_Tools"
},
{
"@type": "DefinedTerm",
"name": "AI-assisted SAST",
"description": "SAST tooling that keeps a deterministic detection engine and adds AI for triage, prioritization, and fix generation."
},
{
"@type": "DefinedTerm",
"name": "AI Code Analysis",
"description": "Fully agentic SAST that replaces pattern-matching with AI agents that reason about code across files and services to surface issues rule-based engines cannot see."
}
],
"citation": [
{
"@type": "CreativeWork",
"name": "2026 State of AI in Security & Development Report",
"author": {
"@id": "https://www.aikido.dev/#organization"
},
"url": "https://www.aikido.dev/state-of-ai-security-development-2026"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2", ".tldr", ".best-for"]
}
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026",
"name": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"isPartOf": {
"@id": "https://www.aikido.dev/#website"
},
"primaryImageOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"breadcrumb": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb"
},
"potentialAction": [
{
"@type": "ReadAction",
"target": ["https://www.aikido.dev/blog/top-sast-tools-2026"]
}
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"inLanguage": "en-US"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top SAST Tools 2026",
"item": "https://www.aikido.dev/blog/top-sast-tools-2026"
}
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"contentUrl": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"width": 1200,
"height": 630,
"caption": "Top SAST Tools 2026 comparison cover image"
},
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png",
"width": 512,
"height": 512
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity",
"https://github.com/AikidoSec"
]
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@id": "https://www.aikido.dev/#organization"
},
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#itemlist",
"name": "Top SAST Tools 2026",
"description": "Ranked list of the top SAST tools for 2026, evaluated on detection strategy, noise levels, remediation workflow, and enterprise scalability.",
"numberOfItems": 6,
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Enterprise-grade SAST with deterministic detection, AI-powered AutoFix and AutoTriage, and agentic AI Code Analysis for pentest-depth reasoning.",
"url": "https://www.aikido.dev"
}
},
{
"@type": "ListItem",
"position": 2,
"name": "Checkmarx",
"url": "https://checkmarx.com",
"item": {
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Legacy enterprise SAST with broad language support and a proprietary query language (CxQL), often chosen by regulated industries with dedicated AppSec staff."
}
},
{
"@type": "ListItem",
"position": 3,
"name": "Snyk Code",
"url": "https://snyk.io/product/snyk-code/",
"item": {
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Developer-focused SAST integrated into the broader Snyk AppSec platform, with ML-based noise reduction and Agent Fix autofix."
}
},
{
"@type": "ListItem",
"position": 4,
"name": "SonarQube",
"url": "https://www.sonarsource.com/products/sonarqube/",
"item": {
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"description": "Code quality platform with layered SAST capabilities, taint analysis, quality gates, and IDE feedback via SonarQube for IDE."
}
},
{
"@type": "ListItem",
"position": 5,
"name": "GitHub Advanced Security",
"url": "https://github.com/security/advanced-security",
"item": {
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "GitHub-native SAST powered by CodeQL semantic analysis, with Copilot Autofix for AI-assisted remediation on pull requests."
}
},
{
"@type": "ListItem",
"position": 6,
"name": "Semgrep",
"url": "https://semgrep.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"description": "Pattern-based SAST platform with a lightweight Community Edition and a commercial AppSec Platform featuring cross-file analysis and AI-powered triage."
}
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Can SAST detect vulnerabilities in AI-generated code?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Yes, and it matters more than ever. According to Aikido's 2026 State of AI in Security & Development report, nearly 70% of organizations say they've uncovered flaws tied to AI-generated code. AI-generated code enters the same repos and pipelines as human code, so any SAST tool scanning on commit covers it. The volume increase is the real problem, which makes noise reduction the deciding factor."
}
},
{
"@type": "Question",
"name": "What is the difference between deterministic and AI-assisted SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Deterministic SAST matches known patterns with predictable, repeatable results. AI-assisted SAST keeps that engine and adds AI for triage, prioritization, and fix generation. Nearly every commercial tool in 2026 is AI-assisted to some degree."
}
},
{
"@type": "Question",
"name": "What is fully AI SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "AI SAST replaces pattern-matching with AI agents that reason about code the way a security engineer would, tracing intent and data flow across files and services to surface issues rule-based engines can't see (IDORs, broken auth logic, business logic flaws). It's more expensive per run than deterministic SAST, so most teams use it for deep on-demand reviews rather than on every commit. Aikido's AI Code Analysis is an example."
}
},
{
"@type": "Question",
"name": "How do you reduce false positives in SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Reachability analysis, AI-powered triage, and tuning rules to your codebase. Look for tools that distinguish vulnerabilities in dead code from ones in hot paths."
}
},
{
"@type": "Question",
"name": "How much do SAST tools cost?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Ranges from free (open source) to $200k+ per year (legacy enterprise platforms). Common models are per-developer, per-committer, and lines-of-code pricing, each with different failure modes as you scale."
}
},
{
"@type": "Question",
"name": "What is the difference between SAST and DAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "SAST tools examine your source code before your application is deployed, to catch issues such as insecure functions, hardcoded credentials, or logic flaws during development. DAST tools run security tests while the application is live, probing it like an attacker would to identify exploitable weaknesses such as SQL injection, XSS, or authentication bypasses. Both matter, but they serve different purposes at different stages of the SDLC."
}
}
]
}
]
}
</script>


