

As agências federais necessitam de ferramentas de segurança em conformidade com o FedRAMP, uma vez que os serviços na nuvem que tratam de dados federais têm, em geral, de possuir uma autorização FedRAMP, que verifica a sua conformidade com os controlos de segurança da norma NIST SP 800-53. As agências encontram serviços autorizados no FedRAMP Marketplace e adquirem-nos através de mecanismos contratuais como o SEWP. No entanto, o processo de autorização demora tempo e as edições governamentais ficam frequentemente atrasadas em relação às versões comerciais, pelo que as agências utilizam frequentemente ferramentas de segurança que estão uma geração atrasadas — algo que a IA está a tornar cada vez mais difícil de suportar.
O Relatório de Investigações sobre Fugas de Dados da Verizon (DBIR) de 2026 revelou que a IA está a reduzir o tempo necessário aos atacantes para explorar vulnerabilidades de meses para horas, e a VulnCheck constatou que quase 29 % das vulnerabilidades conhecidas exploradas em 2025 foram exploradas no próprio dia da publicação do seu CVE ou antes disso. No que diz respeito aos sistemas federais, esses atacantes são frequentemente atores estatais cujas explorações surgem sem que exista um CVE para consultar e sem que haja qualquer correção disponível. As agências necessitam de ferramentas de segurança em conformidade com o FedRAMP que consigam acompanhar este ritmo.
As ferramentas de segurança em conformidade com o FedRAMP funcionavam anteriormente com base em regras e assinaturas, sendo que a correção era realizada através de etapas manuais separadas, cada uma delas encaminhada para a sua própria fila de revisão humana, o que demorava dias. Muitos fornecedores oferecem agora, a nível comercial, serviços de triagem e correção baseados em IA, mas são poucos os que os integram no âmbito do FedRAMP.
Este artigo compara sete ferramentas autorizadas pelo FedRAMP no que diz respeito à sua capacidade de acompanhar o ritmo dos ataques baseados em IA. Comparamos:
- Aikido Para o Governo: Plataforma «Code-to-segurança na nuvem » com correção automática baseada em IA dentro do ambiente
- Checkmarx Uma opção para o Governo: Plataforma consolidada para programas de « AppSec » de grande escala e orientados para a segurança
- Qualys: gerenciamento de vulnerabilidades , empresa de longa data no setor das infraestruturas e da nuvem
- Rapid7 InsightGovCloud: gerenciamento de vulnerabilidades e SOAR sob uma única autorização
- Snyk Para o Governo: Fluxo de trabalho familiar para as equipas de programadores que já estão a trabalhar Snyk
- Tenable: Gestão da exposição da infraestrutura com o IL5 para cargas de trabalho de defesa
- Wiz Para o Governo: Avaliação da segurança na nuvem sem agentes
{{cta}}
Que ferramentas de segurança em conformidade com o FedRAMP deve considerar na sua lista de finalistas?
Determinar qual a ferramenta mais adequada depende de vários fatores, incluindo se os dados podem sair da sua rede e que parte da sua pilha de tecnologias pretende manter dentro de um único limite de autorização. Os cenários abaixo classificam as opções de acordo com essas questões.
Se pretender que a correção seja efetuada por IA dentro dos limites
- Aikido No caso do Governo: o AutoTriage e o AutoFix funcionam dentro dos limites autorizados, fazendo a triagem de um novo CVE e disponibilizando uma correção testada e retroaplicada, tal como fazem no âmbito comercial.
- Qualys: Automatiza a correção de problemas na infraestrutura e nos hosts ao nível «FedRAMP High», mas não corrige o código-fonte, pelo que é adequado para agências cuja principal preocupação são os servidores e os terminais.
Se quiser uma solução «do código à nuvem» num único ambiente
- Aikido para o Governo: SAST, SCA, DAST, secrets, IaC, contentores, CSPMe varredura de máquinas virtuais num único ambiente.
- Wiz Para o setor público: Cloud postura e Wiz Análise de código num único serviço. Nível elevado, embora a segurança do código dependa dos resultados de terceiros incorporados.
Se o código e os dados não puderem sair da sua rede
- Aikido Para o Governo: Aikido A máquina executa o pentest de IA e a análise de código em hardware dentro do seu enclave, ao abrigo da própria ATO da sua agência, em vez do FedRAMP.
- Tenable: Funciona em ambiente local e isolado da rede (air-gapped) para a gestão da exposição, mas não para a segurança das aplicações nem para testes de penetração.
Se precisar da certificação FedRAMP High ou IL5 neste momento
- Wiz para o Governo: Certificação FedRAMP High para a postura de segurança na nuvem sem agentes, autorizada em setembro de 2025.
- Tenable Uma exposição ao programa « Cloud »: FedRAMP High mais IL5, a autorização de nível mais elevado aqui para cargas de trabalho no domínio da defesa.
- A Qualys: tanto a «Government Platform» como a «TotalCloud» CNAPP possuem a certificação FedRAMP High.
Se a maior parte da sua exposição for em infraestruturas
- Tenable: Análise de Nessus com credenciais e baseada em agentes em ativos locais e na nuvem, apoiada por uma das maiores bibliotecas de plug-ins do setor.
- Qualys: agentes VMDR em servidores e terminais, além da implementação de correções, pelo que a deteção e a correção dos anfitriões são geridas a partir de uma única consola.
As lacunas frequentes das ferramentas de segurança em conformidade com o FedRAMP
A IA tornou a deteção de vulnerabilidades mais económica, pelo que a sua correção é agora o ponto de estrangulamento. Existem quatro lacunas que se repetem constantemente neste domínio.
A correção por IA limita-se ao limite
A maioria dos fornecedores estabelecidos comercializa a triagem «agentic» e as correções, mas as versões governamentais costumam excluí-las. O « Snyk » para o Governo exclui o « Snyk » e o « Tenable ». O «Hexa AI» não é suportado no ambiente «FedRAMP Moderate» do « Tenable ».
Um único limite raramente abrange o código e a nuvem
Uma autorização abrange apenas os sistemas avaliados em conjunto. Um serviço de « CNAPP » autorizado não protege o seu código, e uma ferramenta de « AppSec » autorizada não abrange a postura na nuvem; por isso, escolher uma plataforma com um âmbito limitado implica ter de combinar várias ferramentas.
A definição de prioridades continua a basear-se na gravidade pura e simples
As regras relativas a vulnerabilidades BOD 26-04 da CISA e NTC-0014 da FedRAMP, cuja aplicação é obrigatória a partir de 7 de dezembro de 2026, orientam a correção para o que é explorável. As ferramentas que classificam apenas com base no CVSS sobrecarregam o POA&M com resultados a que nenhum atacante consegue aceder.
As provas são apresentadas sob a forma de documentos
Ao abrigo das Regras Consolidadas para 2026, o programa « monitoramento contínuo » passa a utilizar provas legíveis por máquina. As ferramentas que geram relatórios pontuais com uma frequência de digitalização obrigam as equipas a convertê-los manualmente para o formato OSCAL.
Comparação de ferramentas de segurança em conformidade com o FedRAMP
Comparámos a ficha de cada fornecedor no FedRAMP Marketplace e a documentação da edição governamental, analisando o código e a cobertura da nuvem dentro do perímetro, a triagem e correção por IA, a implementação em ambiente isolado e o apoio a testes de penetração.
Análise das 7 melhores ferramentas de segurança e conformidade com o FedRAMP
Aikido para o Governo (Aikido Security)
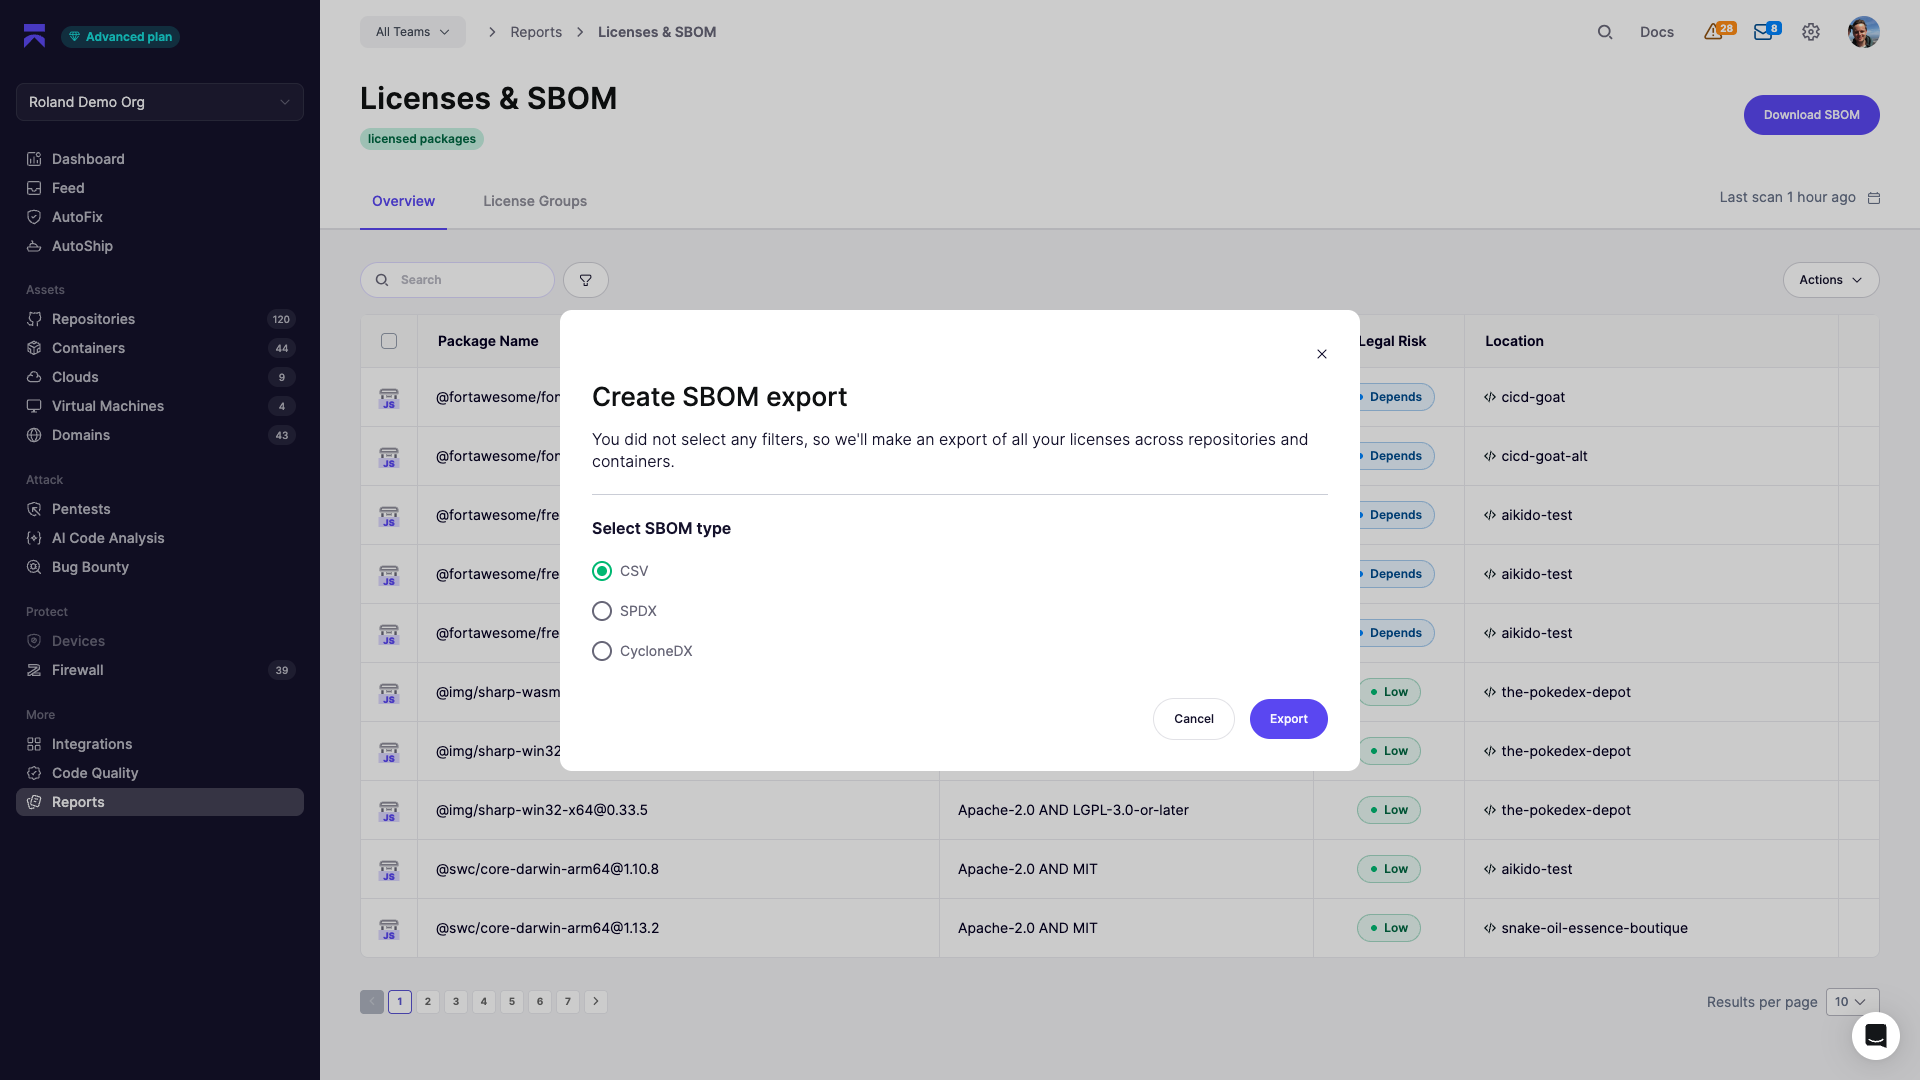
O que faz: O «Aikido » para a Administração Pública é a edição autorizada com classificação «Moderate» do FedRAMP do serviço « Aikido Security», um tenant independente na AWS GovCloud operado por cidadãos norte-americanos. Abrange SAST, DAST, SCA, IaC, contentores, secrets, CSPM, bem como a AWS e o Azure varredura de máquinas virtuais num único ambiente. Cada commit produz evidência RA-5 e resultados compatíveis com POA&M, com SBOMs em CycloneDX ou SPDX e relatórios mapeados para a norma NIST SP 800-53.
Por que se destaca: As descobertas são classificadas por acessibilidade e o AutoFix transforma-as em pedidos de correção dentro dos limites do sistema. A Aikido utiliza a sua própria plataforma no seu ambiente FedRAMP, produzindo correções no prazo de 15 a 30 minutos após a sinalização de um CVE. A sua equipa federal inclui Ian Riopel e John Amaral, que trabalham juntos na área da segurança federal, incluindo contra-espionagem, há mais de 15 anos. Para código que não pode sair da rede, o Aikido Machine executa o pentest de IA e a análise de código no local, quer num ambiente totalmente isolado com atualizações offline assinadas, quer com uma única ligação de atualização de saída.
O que é preciso saber: o conjunto de funcionalidades do « Aikido » para o setor público fica, por enquanto, aquém do « Aikido Security» comercial. pentest de IA, a Auditoria de Segurança de Código, o AutoFix para contentores e o suporte para o Slack, o Jira e o integrações IDE serão lançados no 4.º trimestre. OAikido Machine não está abrangido pela autorização FedRAMP, estando sujeito à ATO da própria agência, com uma paridade de plataforma quase total prevista para o início de 2027.
Checkmarx Um para o Governo
O que faz: Checkmarx A One for Government integra a plataforma de segurança de aplicações da Checkmarx no âmbito do FedRAMP, abrangendo SAST , juntamente com SCA, IaC, contentores e ASPM. Obteve a autorização FedRAMP Moderate em junho de 2026.
Por que se destaca: O « Checkmarx » é uma das marcas mais antigas na área da análise estática, com ampla cobertura de linguagens de programação e controlos de governação concebidos para grandes equipas de segurança que padronizam o « AppSec » em várias aplicações. Para as agências que pretendem uma segurança de código centrada nos programadores dentro de um único âmbito autorizado, trata-se de uma solução comprovada.
O que é preciso saber: O « Checkmarx » da One for Government não tem CSPM, pelo que as agências continuam a necessitar de um « CNAPP » separado e de um segundo âmbito de autorização para abranger a postura na nuvem. Também carece de testes de penetração, algo que a « monitoramento contínuo » espera, pelo que as agências necessitam de ferramentas separadas para cobrir essa área. O « Checkmarx » também se situa no extremo empresarial em termos de custo e implementação. As implementações atingem frequentemente valores de seis dígitos por ano e demoram semanas a meses a ficar operacionais, e os fluxos de trabalho são construídos em torno das equipas de segurança, mais do que dos programadores individuais.
Qualys
O que faz: A Qualys abrange a « gerenciamento de vulnerabilidades » e a «cloud posture» para ambientes governamentais. Detém a certificação FedRAMP Moderate desde 2016, e a sua «Government Platform» alcançou a certificação FedRAMP High em 2025. Em maio de 2026, a TotalCloud, a sua « CNAPP », alcançou a certificação High com o apoio da DEA, e a TotalAI alcançou a certificação Moderate.
Por que se destaca: Nenhum outro fornecedor neste contexto possui um historial mais extenso no âmbito do FedRAMP, e a autorização de nível «High» já está disponível. Para as agências cuja prioridade é a análise da infraestrutura e dos ativos na nuvem de acordo com o nível de referência «High», a Qualys é uma opção madura e comprovada.
O que é preciso saber: O teste de aplicações da Qualys consiste na análise de aplicações web, não na segurança do código dos programadores; por isso, as equipas que protegem o seu próprio código-fonte continuam a precisar de uma ferramenta separada de « AppSec ». A interface revela a sua idade quando comparada com plataformas mais recentes e apresenta uma curva de aprendizagem acentuada. O preço modular por ativo também aumenta rapidamente à medida que a cobertura se expande, o que contraria a ideia de consolidação.
Rapid7 InsightGovCloud
Rapid7O que faz: O InsightGovCloud reúne o gerenciamento de vulnerabilidades, o , o CNAPP e o SOAR num único perímetro FedRAMP Moderate, autorizado em julho de 2025.
Por que se destaca: A consolidação é o grande atrativo. As agências que procuram um gerenciamento de vulnerabilidades, uma avaliação da postura na nuvem e orquestração de segurança, tudo num único fornecedor e sob uma única autorização, encontram isso aqui.
O que é preciso saber: Rapid7 O InsightGovCloud não inclui segurança de aplicações no âmbito autorizado, pelo que SAST, SCA e DAST têm de ser acedidos a partir de outro local. O InsightGovCloud também exclui várias funcionalidades comerciais de correção, incluindo o Remediation Hub e os fluxos de trabalho de automatização integrados. As agências que pretendam remediação automatizada têm de criar os seus próprios fluxos de trabalho através de uma licença separada do InsightConnect, o que acarreta custos e trabalho de configuração adicionais.
Snyk para o Governo
O que faz: O programa « Snyk » para a Administração Pública disponibiliza os serviços SAST, SCA, container e varredura IaC no âmbito de uma certificação FedRAMP de nível «Moderate», autorizada em abril de 2025, tendo a CMS como entidade patrocinadora.
Por que se destaca: Para agências e contratantes que já utilizam o « Snyk » em ambiente comercial, a edição governamental mantém o fluxo de trabalho de desenvolvimento com o qual as suas equipas estão familiarizadas, ao mesmo tempo que o integra num ambiente autorizado. A cobertura abrange as principais camadas de segurança do código e das dependências num único produto.
O que é preciso saber: O « Snyk » apresenta um grande volume de resultados, incluindo aqueles que não são exploráveis, o que prolonga a triagem e a análise POA&M e contraria o esforço do FedRAMP de dar maior peso ao risco explorável do que à gravidade bruta. O preço por programador torna-se oneroso em programas de maior dimensão, e os controlos empresariais, como o SSO, exigem o nível «Enterprise» completo. A edição governamental também não inclui o « Snyk Agent Fix», pelo que as correções geradas por IA disponíveis para clientes comerciais não estão disponíveis dentro dos limites do FedRAMP.
Tenable
O que faz: O « Tenable » proporciona exposição e o « gerenciamento de vulnerabilidades » em ambientes governamentais. O « Tenable One» e o « Tenable »Cloud Security» possuem a certificação FedRAMP Moderate, e o « Tenable One» Cloud Exposure» possui a certificação FedRAMP High, além da IL5, a sua autorização mais recente e de nível mais elevado.
Por que se destaca: O IL5 distingue a Tenable no que diz respeito a cargas de trabalho de defesa que exigem mais do que o nível «FedRAMP High». Para as agências cuja principal necessidade é a visibilidade da exposição da infraestrutura a esse nível, poucos fornecedores se equiparam à profundidade da sua autorização.
O que é preciso saber: A segurança do código nativo do Tenable é limitada, pelo que as agências que procuram proteger o que desenvolvem continuam a recorrer a uma ferramenta dedicada de AppSec , sendo que a própria resposta do Tenable consiste numa parceria com o OX Security. A arquitetura do agente Nessus é complexa de implementar e manter, e a profundidade da sua avaliação de segurança na nuvem fica aquém da dos fornecedores que adotam uma abordagem CNAPP-first, tanto em termos de cobertura como de preço. Tenable A Hexa AI, o motor baseado em agentes por trás do remediação automatizada na plataforma comercial, não é suportada no ambiente FedRAMP Moderate do Tenable.
Wiz para o Governo
O que faz: O « Wiz for Government» integra a plataforma « segurança na nuvem » sem agentes da « Wiz » num âmbito FedRAMP High, autorizada em setembro de 2025. Esta plataforma mapeia cargas de trabalho na nuvem, identidades e exposição num único gráfico de segurança, com a análise de código incorporada.
Por que se destaca: Cloud A abordagem da High é o seu ponto forte. A priorização de vias de ataque classifica o risco com base no que é efetivamente acessível no ambiente, e as agências que já adotaram o Wiz a nível comercial podem alargar o mesmo modelo às cargas de trabalho governamentais. Wiz passou a fazer parte do Google Cloud em março de 2026, mantendo a sua marca.
O que é preciso saber: O « Wiz » continua a ser uma suíte de ferramentas orientada para a nuvem, com código adicionado, baseando-se numa combinação de análises nativas e resultados de terceiros integrados. Os seus agentes de IA, incluindo o «Red Agent» para testar aplicações web e APIs e o «Green Agent» para correção, ainda não foram anunciados para o « Wiz for Gov». Além disso, situa-se na gama de preços mais elevados, o que constitui um obstáculo à consolidação para programas de menor dimensão.
Como escolher uma ferramenta de segurança em conformidade com o FedRAMP
- Comece pelo nível de impacto: a maioria dos sistemas das agências está classificada como «Moderado». A classificação «Elevado» aplica-se a sistemas de elevado impacto, tais como as forças policiais, os serviços de emergência e alguns dados financeiros e de saúde; por isso, deixe que a classificação do seu sistema determine o nível e reduza a lista a partir daí.
- Considere as fronteiras: cada autorização implica documentação separada e um fluxo separado de « monitoramento contínuo ». Uma plataforma que abrange o código e a nuvem numa única fronteira reduz a burocracia.
- Decida se os dados podem sair dos seus servidores: se não puderem, o SaaS no GovCloud fica de fora, e a implementação no local ou em ambiente isolado torna-se o fator decisivo.
- Verifique o que consta na edição governamental: as páginas de apresentação comercial não descrevem o produto FedRAMP. Leia a documentação da edição governamental para conhecer as exclusões, especialmente no que diz respeito à triagem e correção por IA, e peça ao fornecedor para confirmar tudo o que não estiver listado.
Resolver as vulnerabilidades exploráveis dentro dos novos prazos do FedRAMP
A 7 de dezembro de 2026, a diretiva BOD 26-04 da CISA impõe aos organismos civis prazos de correção baseados na explorabilidade, e a diretiva NTC-0014 do FedRAMP impõe regras correspondentes de resposta a vulnerabilidades a todos os prestadores do FedRAMP, incluindo a « Aikido ». Estamos a seguir o mesmo calendário que vocês. O « Aikido » para o setor público classifica as conclusões por acessibilidade e transforma-as em correções dentro do seu limite «FedRAMP Moderate», para que o vosso programa « monitoramento contínuo » passe menos tempo nas filas de revisão. O código e a nuvem estão abrangidos por uma única autorização, pelo que há apenas um limite a documentar, e cada commit produz evidência RA-5 para o ConMon. Para código que não pode sair da sua rede, o Aikido Machine executa o pentest de IA e a análise de código no local, ao abrigo da sua própria ATO. O Aikido for Government está listado no FedRAMP Marketplace e disponível através de parceiros federais, incluindo a Carahsoft, a GuidePoint e a Epoch Concepts. Marque uma demonstração com a equipa federal da Aikido para testá-lo em relação ao seu backlog atual.


