A campanha Graphalgo propaga-se a fornecedores do Terraform e módulos Go
Identificámos malware em Go distribuído através de pelo menos dois Terraform providers e pelo menos dois Go Modules. Esta é a primeira vez que detetamos malware distribuído através de Terraform providers. Os seguintes pacotes contêm o malware:
Terraform providers:
gocommunity-io/dockerd
kreuzwenker/docker
Go Modules:
gocommunity.io/orderedbtree
gogets.dev/btreex
O malware coincide com a campanha de malware NPM Graphalgo, reportada pela primeira vez pela ReversingLabs em fevereiro de 2026, e também noticiada na última semana pela Safedep, Checkmarx e JFrog. O malware é uma adaptação para Go do malware Graphalgo, que partilha infraestrutura de blockchain e Slack, além de uma chave pública, com amostras recentes de JavaScript distribuídas através do NPM. O agente de ameaças também criou pelo menos dois ecossistemas Go falsos para ajudar a promover os seus pacotes, sugerindo um interesse contínuo no ecossistema Go.
Terraform providers maliciosos
No início de setembro, um agente de ameaças publicou os Terraform providers gocommunity-io/dockerd e kreuzwenker/docker. Este último é um caso de typosquatting do popular kreuzwerker/docker Terraform provider, que regista 56 milhões de descargas reportadas. Ambos os providers contêm pontos de entrada ocultos no /internal/provider/resource_docker_container_funcs.go ficheiro que só se ativam quando o hash SHA256 das containerName e networkID variáveis Terraform concatenadas correspondem a b9966e3762e9a0d5d263b8cb3cca07294f81af9714d40ddf4628cb85d74e8ad5. Isto significa que o provider malicioso permanece inativo, exceto sob condições específicas de execução, o que sugere que o malware é entregue como parte de um ataque direcionado.
O hash SHA256 é utilizado como chave AES para desencriptar um caminho de ficheiro a partir do interior do pacote. O malware descompacta o conteúdo do arquivo, descriptografa (com AES) cada ficheiro contido e executa o código desencriptado como um pacote Go utilizando um processo independente go run . comando. O ficheiro ZIP de destino em ambos os fornecedores é examples/resources/docker_container/import-resource.sqlite3 com o hash SHA256 5f892a5424e88a21a3eb3d7f82ebf04d8ac31cdb19ada25153be4165df977d0f.
RAT de segunda fase
O RAT de segunda fase é um agente em Go com canais de comando e controlo (C2) duplos, utilizando dead drops baseados em blockchain e um token de bot do Slack. Inicialmente, o malware recolhe informações do sistema, incluindo atributos de hardware, SO, nome do anfitrião (hostname) e se node está disponível no sistema infetado. O malware envia esta informação para um canal do Slack chamado frontend-devs no espaço de trabalho (workspace) do Slack hxxps[:]//portfolio-devs.slack[.]com/ (Portfolio Devs). Note que o malware comunica com api.slack.com e o subdomínio do espaço de trabalho não é contactado diretamente pelo malware.
Após a chamada de check-in, o malware gera um par de chaves pública-privada efêmeras. O malware gera chaves partilhadas combinando a sua chave efêmera com duas chaves públicas do agente de ameaças. A chave partilhada permite que o malware comunique com clientes infetados através de canais partilhados, sem expor as comunicações de C2 nem divulgar mensagens entre hosts infetados. Para as comunicações de C2 no Slack, o malware utiliza a chave pública fixa 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702. O malware escreve a chave pública de cada cliente no canal frontend-devs, após o que toda a comunicação é encriptada utilizando a chave partilhada. As comunicações subsequentes são enviadas para um espaço de trabalho do Slack diferente, hxxps[:]//portfolio-testers.slack[.]com/ (Portfolio-testers), para um canal chamado qa-announcements.
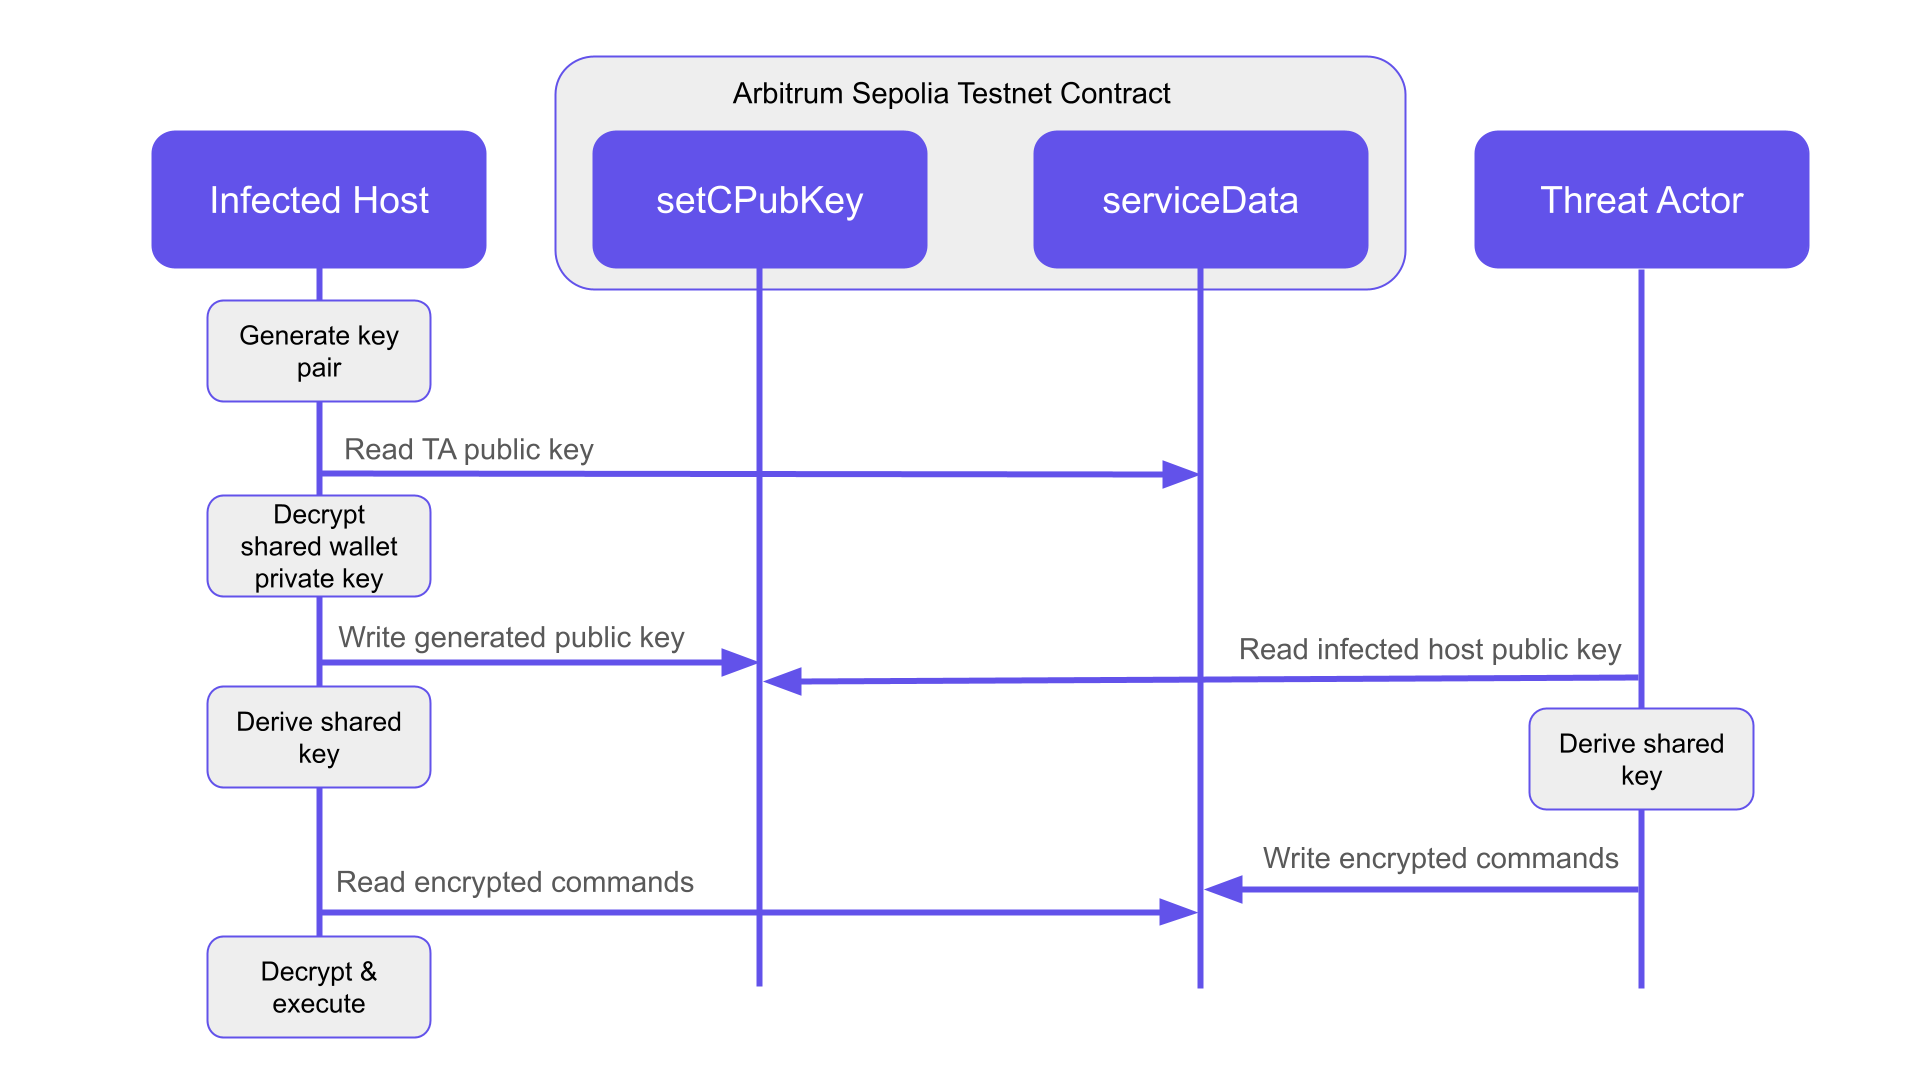
Para o C2 baseado em blockchain, o malware obtém dados de um contrato inteligente Ethereum na testnet Arbitrum Sepolia utilizando o endereço de contrato fixo 0xAD02b5cDE693529d3bdA0266299501ad0193036C, e depois:
Obtém a chave privada de uma carteira Ethereum partilhada.
Desencripta a chave privada utilizando uma chave derivada do mesmo material utilizado para desencriptar a segunda fase.
Obtém a chave pública do agente de ameaças a partir do contrato.
Cria uma chave partilhada utilizando a chave pública e a chave privada efêmera.
Escreve a sua chave privada efêmera no contrato utilizando o método setCPubKey .
Lê comandos encriptados a partir de serviceData1 e serviceData2.
A carteira partilhada apenas tem permissões de escrita para o setCPubKey armazenamento de chave-valor, limitando as possibilidades de clientes maliciosos perturbar o canal C2 com mensagens fictícias.
O malware consulta instruções na blockchain a cada 3 segundos e instruções no Slack a cada 10 segundos. As mensagens C2 desincriptadas contêm um cabeçalho que indica ao malware para executar o corpo como código Go ou JavaScript adicional (através de node) ou para se auto-eliminar.
O mecanismo C2 é mais uma indicação de que este malware faz parte de uma operação direcionada. A capacidade do agente de ameaças para emitir comandos é limitada, uma vez que todos os clientes consomem todas as mensagens e não executam nenhuma ação quando falham a desincriptação de mensagens destinadas a outros clientes. Trata-se de uma implementação notavelmente sofisticada de um ponto de entrega (dead drop) na blockchain, que integra comunicação bidirecional com um risco mínimo de fuga de informação ou interrupção. Dada a crescente popularidade de pontos de entrega na blockchain em malwares, as organizações que não têm necessidade comercial de interagir com blockchains devem considerar criar alertas para comunicações de rede com serviços de blockchain baseados em HTTP.
Variantes de módulos Go
Também identificámos o mesmo malware Go a ser distribuído através de dois módulos Go. O módulo gocommunity.io/orderedbtree, publicado pela primeira vez a 11 de agosto, continha o malware em texto simples em vez de o ocultar numa forma encriptada e comprimida. gogets.dev/btreex, ocultava o malware dentro de um arquivo ZIP disfarçado de ficheiro SQL com o hash SHA256 ab01686d87565250fc4989faddb877d793667b07ec217a61cbd798f5695d62f5. O segundo pacote exigia dados de entrada especialmente criados para ser ativado, o que é consistente com os fornecedores Terraform — o malware só era ativado ao processar um objeto com um valor inteiro de preço específico.
gogets.dev/btreex foi publicado pela primeira vez a 8 de setembro. O agente de ameaças utilizou commits falsificados no repositório gogets-dev/btreex para alterar a data dos commits para novembro de 2025. Como os módulos Go tratam as datas dos commits como autoritárias, o proxy do módulo Go e o pkg.go.dev apresentam a data de lançamento falsificada.
Cronologia da campanha
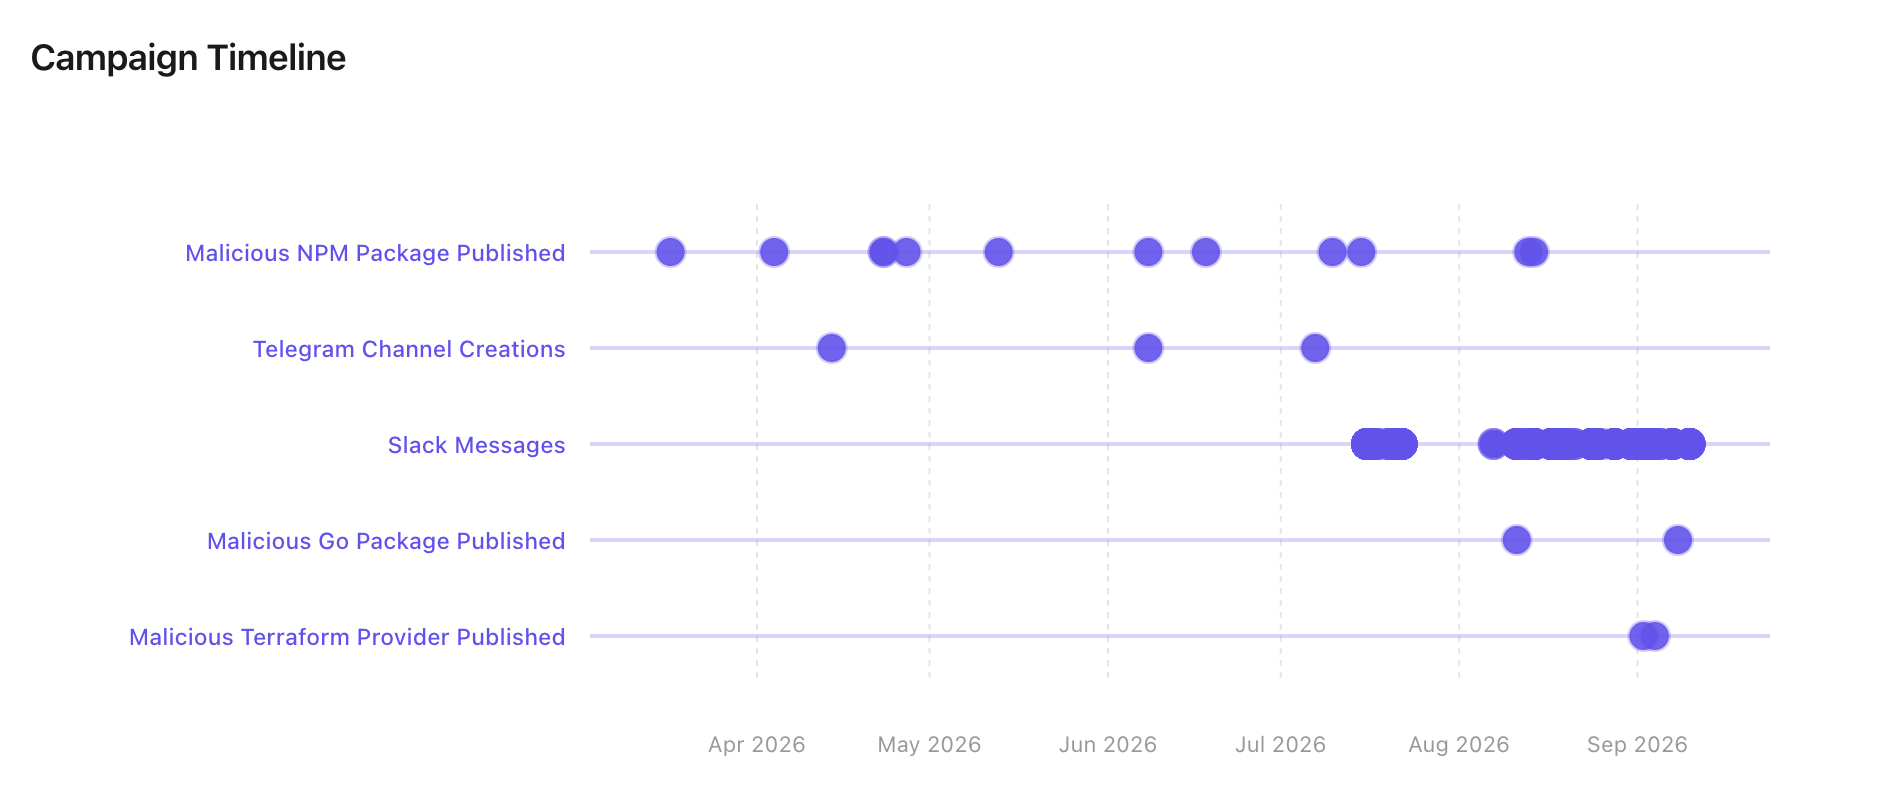
A chave pública 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702 utilizada neste malware também foi empregue em payloads NPM pelo menos desde abril de 2026, surgindo pela primeira vez no pacote NPM malicioso modern-events. Endereços de contratos inteligentes comuns, endereços do Telegram e espaços de trabalho do Slack remetem para publicação no blogue da ReversingLabs de abril sobre a campanha Graphalgo.
À data da nossa análise, o canal qa-announcements do Slack continha 1240 mensagens encriptadas desde a primeira mensagem disponível a 16 de julho, e o contrato continha 1402 transações com registos retroativos até 6 de agosto.
As mensagens de check-in em texto simples no canal do Slack do agente de ameaças contêm 18 nomes de anfitrião (hostnames) únicos ao longo de 725 mensagens. Três vítimas registadas utilizam dispositivos Windows, cinco utilizam Linux e 10 utilizam macOS. Não dispomos de informação suficiente para notificar quaisquer vítimas com base nos dados de check-in em texto simples, mas a escala das operações do agente de ameaças aparenta ser reduzida e direcionada. Com base nas mensagens mais antigas no chat, o agente de ameaças testou esta variante do malware num dispositivo Windows com o hostname Frank e o nome de utilizador Frank1, com início a 16 de julho de 2026.
Mudanças táticas no GitHub e ecossistemas Go falsos
As seguintes contas e organizações do GitHub foram utilizadas para apoiar esta atividade. Notamos que o agente de ameaças limpa periodicamente o seu malware no GitHub, provavelmente para prolongar a longevidade das contas do GitHub.
Pacote Relacionado
Conta/Org do GitHub
Comentário
gocommunity-io/dockerd
gocommunity-io
Organização controlada pelo agente de ameaças
gocommunity-io/dockerd
go-pack-tech
Malware submetido
kreuzwenker/docker
kreuzwenker
Malware submetido
gocommunity.io/orderedbtree
victormmpp
Publicou um repositório dropper com commits falsificados para executar malware
gogets.dev/btreex
gogets-dev
Organização controlada pelo agente de ameaças
gogets.dev/btreex
markcary3
Malware submetido
gogets.dev/btreex
steveb082
Membro da organização controlada pelo agente de ameaças
gogets.dev/btreex
go-community-admin
Membro da organização controlada pelo agente de ameaças
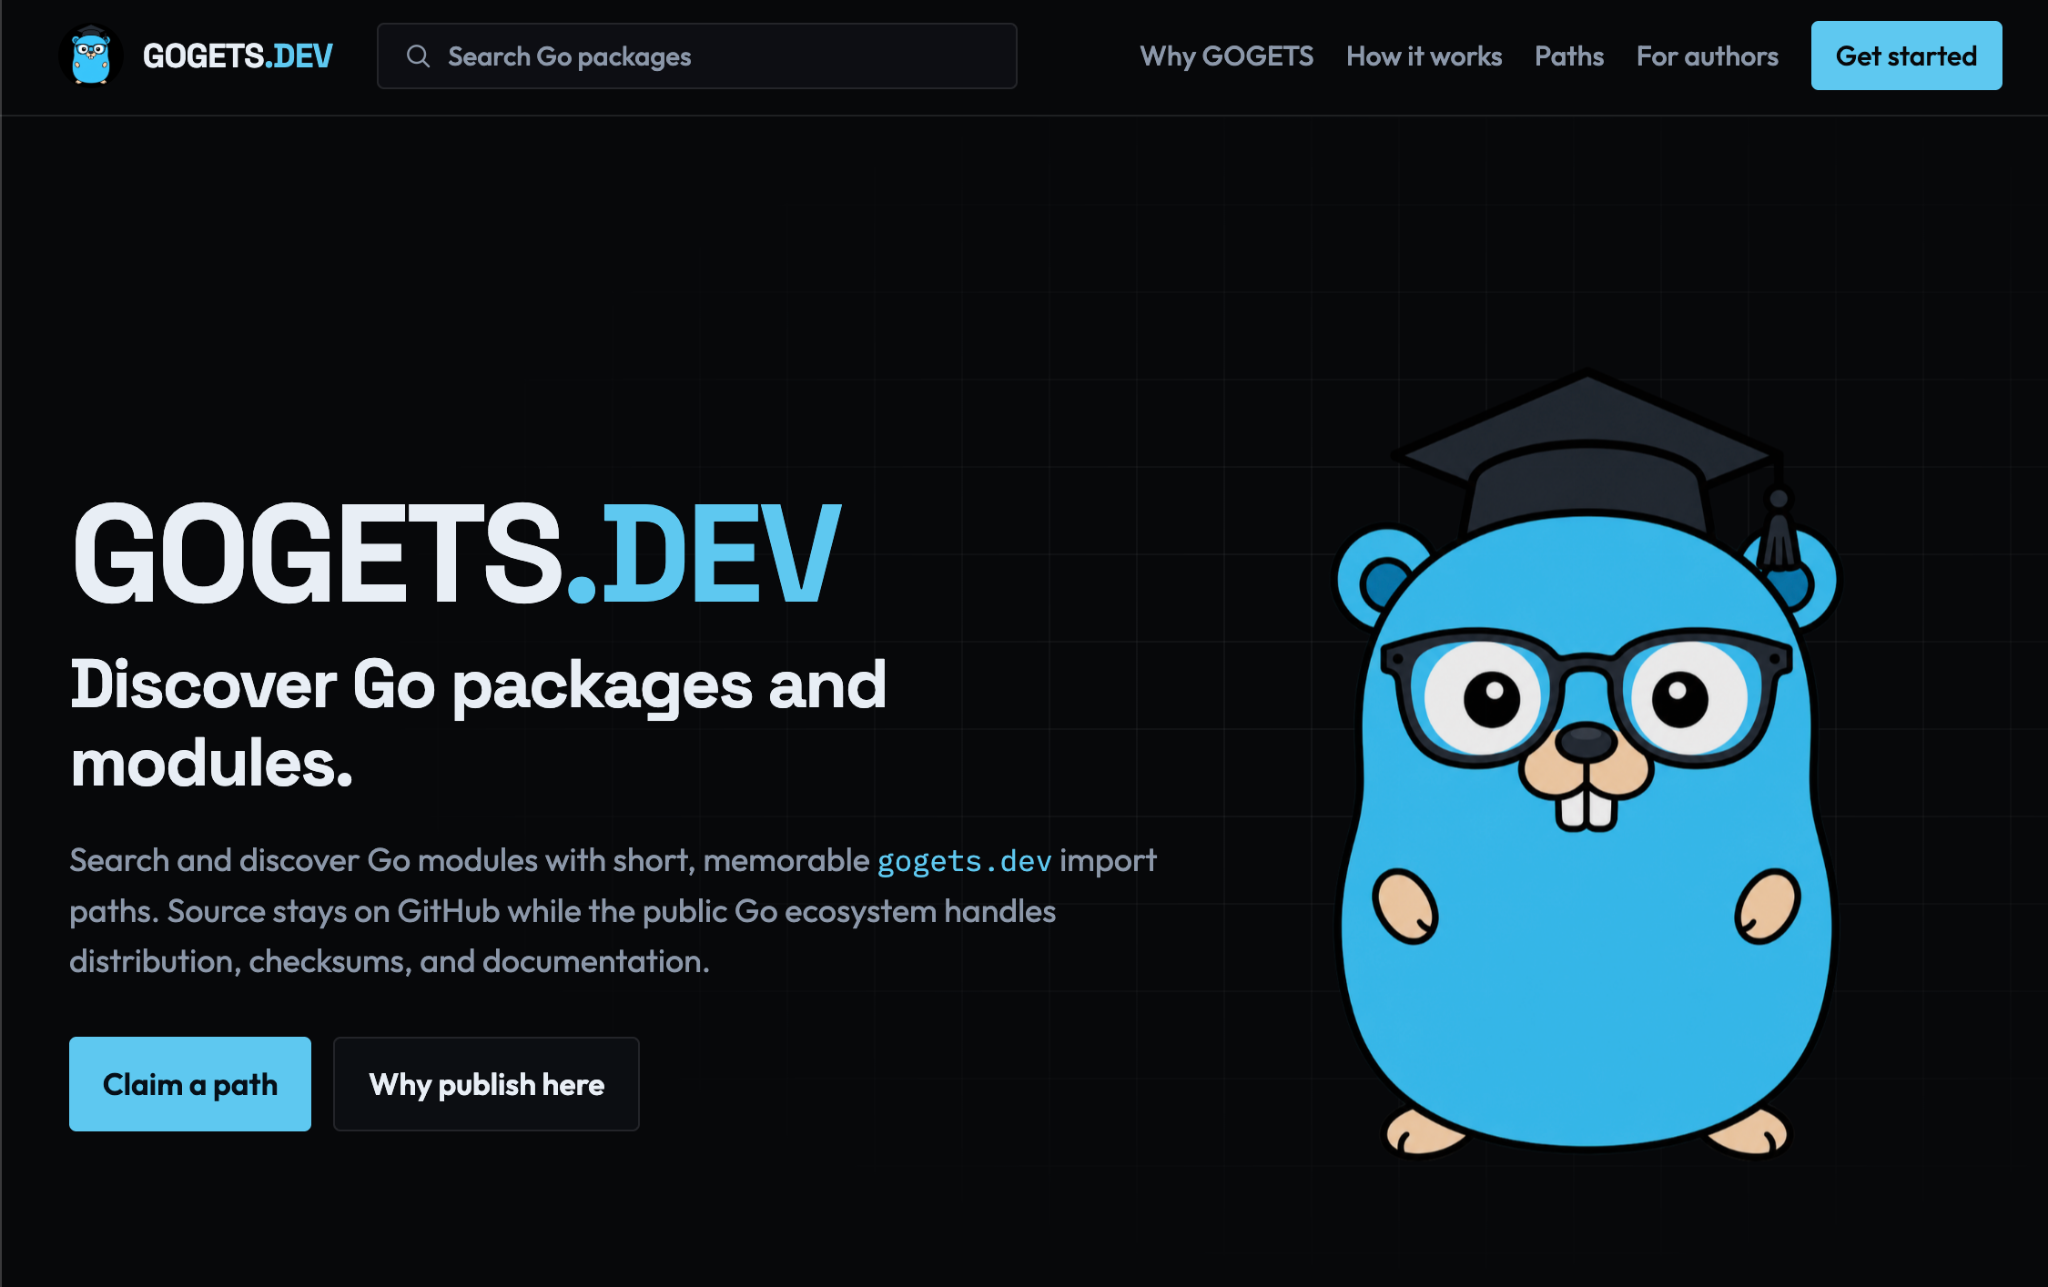
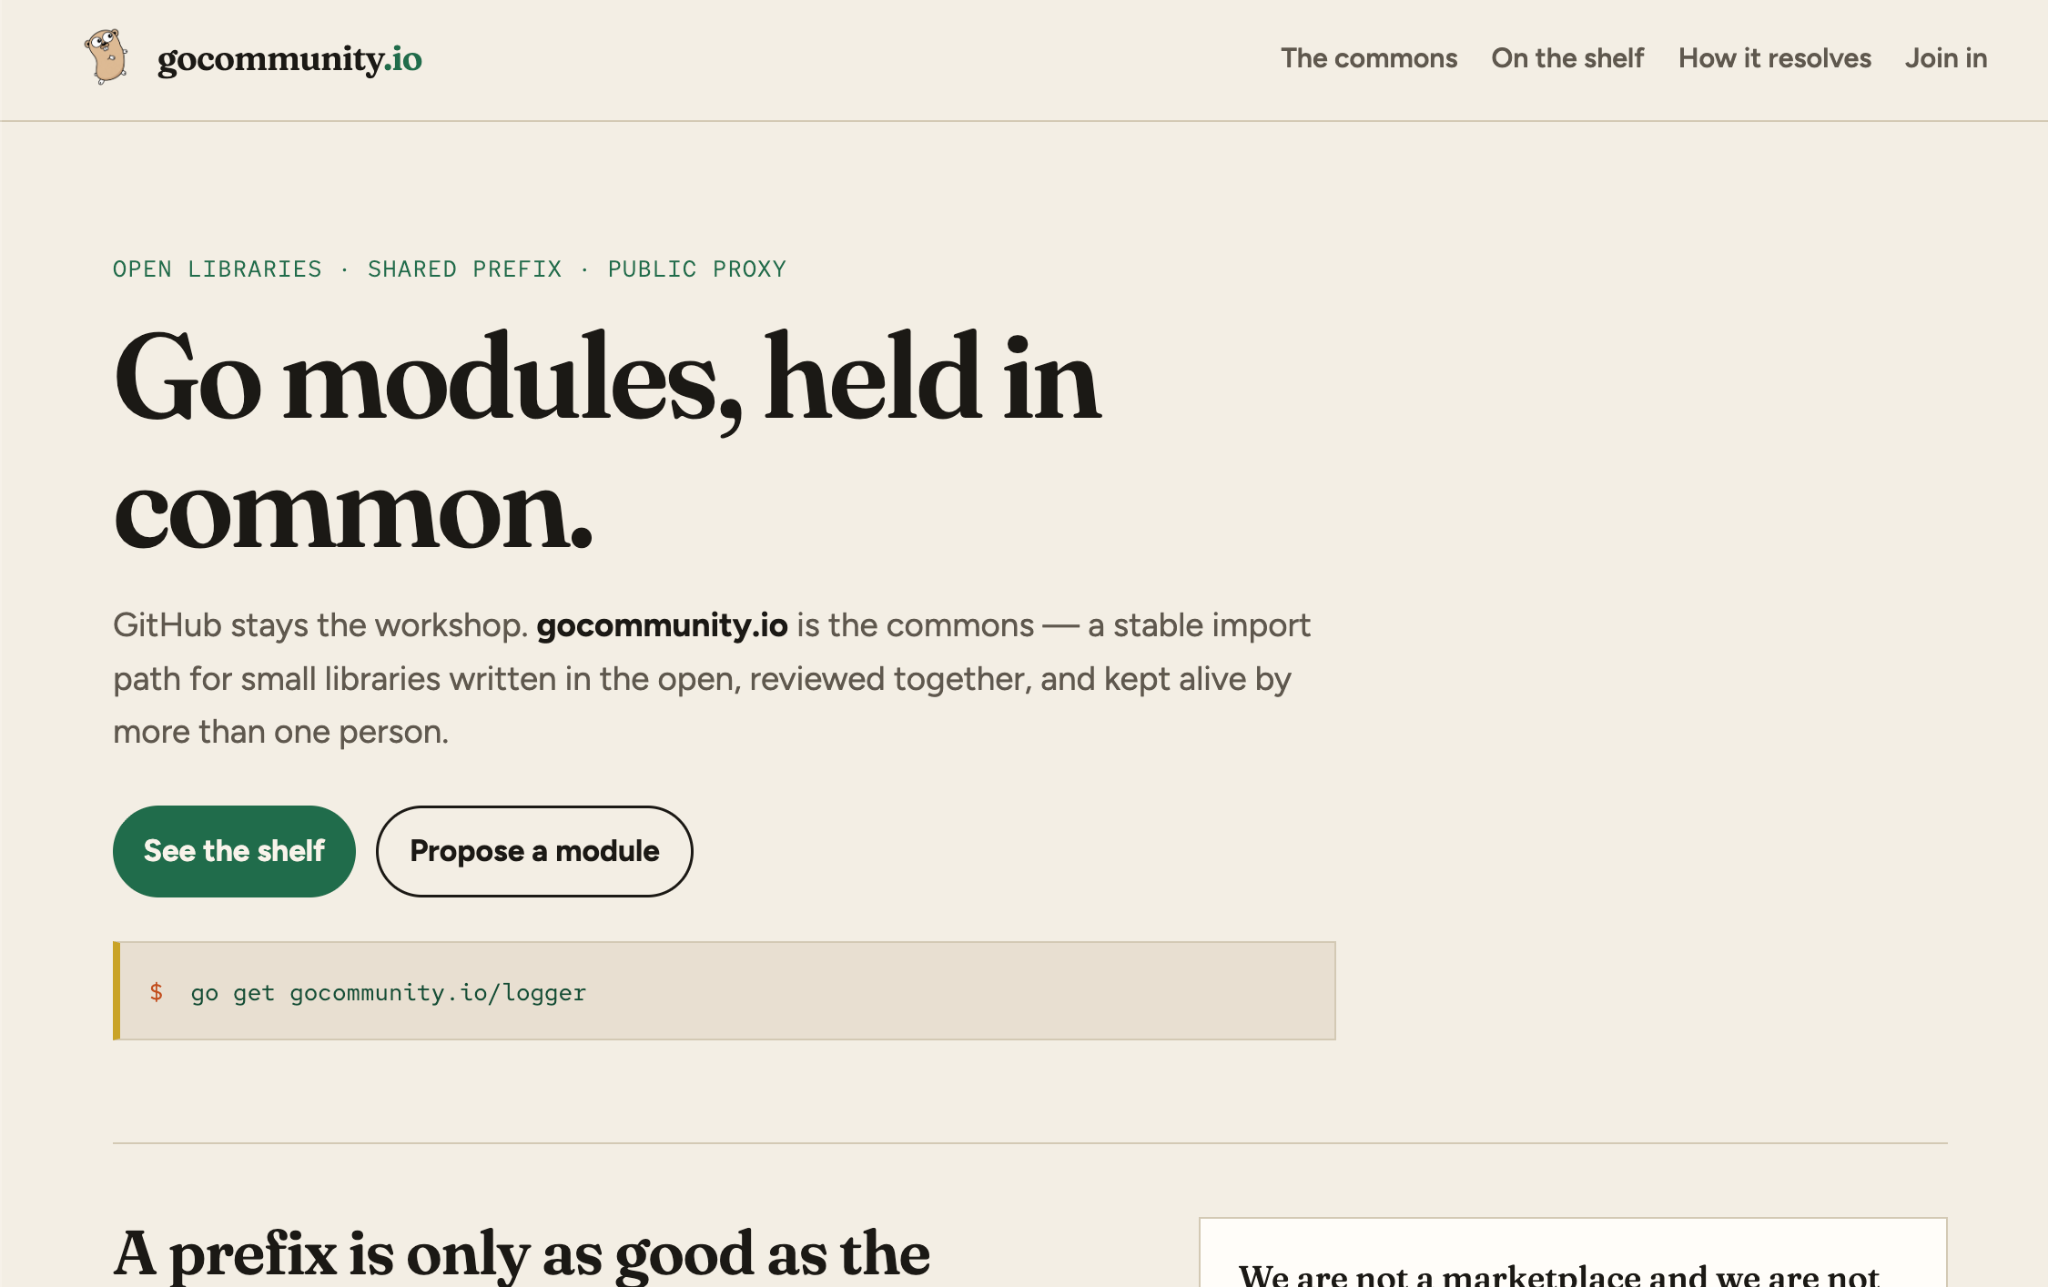
Ambas as organizações do GitHub controladas pelo agente de ameaças possuem websites associados que fingem ser novos ecossistemas de pacotes Go, gogets[.]dev e gocommunity[.]io. Ambos os domínios foram registados no espaço de um dia após a criação das organizações do GitHub controladas pelo agente de ameaças. Ambos os domínios afirmam oferecer um sistema de nomes personalizados para pacotes Go, mas não fornecem um mecanismo para utilizadores externos adicionarem pacotes e parecem não funcionar. Estes domínios são provavelmente utilizados pelo agente de ameaças em engenharia social para aumentar a legitimidade percebida dos pacotes maliciosos.
A criação de infraestruturas de ecossistemas dedicadas para apoiar a engenharia social contra programadores Go sugere que o agente de ameaças tenciona continuar a publicar malware direcionado para a cadeia de fornecimento do Go. O ataque a fornecedores do Terraform também é digno de nota — embora as estações de trabalho de programadores sejam consistentemente alvos de alto valor para agentes de ameaças, os utilizadores do Terraform têm maior probabilidade de estar envolvidos noчется de infraestruturas. Ao visar estações de trabalho DevOps, o agente de ameaças poderá obter um acesso ainda mais direto a credenciais de produção críticas. Embora tenhamos conhecimento de outras investigações recentes sobre fornecedores maliciosos do Terraform, este incidente é o primeiro caso de distribuição sistemática de malware através do Terraform de que temos conhecimento.
hxxps[:]//mediumstar.slack[.]com (indicador histórico não reportado)
Como o Aikido o protege
Ambos os módulos Go maliciosos identificados nesta campanha, gocommunity.io/orderedbtree e gogets.dev/btreex, já estão sinalizados como malware no Aikido Intel. Se algum dos pacotes aparecer em qualquer parte da sua árvore de dependências, será alertado de imediato.
Ainda não temos monitorização implementada para o Terraform Registry. Os dois fornecedores Terraform maliciosos nesta campanha, gocommunity-io/dockerd e kreuzwenker/docker não aparecerão no painel do Aikido. Vamos alargar a nossa cobertura aos fornecedores Terraform em breve.
Se algum dos pacotes ou fornecedores listados acima tiver sido instalado numa máquina de programador ou num runner de CI/CD, considere todo esse ambiente como comprometido e assumir que a própria máquina foi afetada muito para além do pacote individual.
Isole a máquina da rede. Tendo em conta os canais C2 do malware (chamadas à API do Slack e um contrato inteligente Ethereum), um hospedeiro infetado ainda poderá ser alcançado pelo agente da ameaça mesmo depois de o pacote ser removido.
Rodeie todas as credenciais que tenham tido contacto com essa máquina. Não se fique pelos tokens de módulos Go. Rodeie tokens do GitHub/GitLab, tokens de publicação de npm/PyPI/Go, credenciais de fornecedores de Cloud e chaves SSH. Se o pacote afetado foi executado através de um fornecedor Terraform, dê prioridade específica às credenciais de Cloud e de infraestrutura, uma vez que o vetor Terraform desta campanha visa estações de trabalho de DevOps com acesso direto à produção.
Verifique se houve atividade não autorizada durante o período de exposição. Analise os commits recentes, publicações de pacotes, aplicações do Terraform e execuções do GitHub Actions feitas a partir dessa máquina ou utilizando as respetivas credenciais. Assuma que o atacante pode ter agido com recurso a credenciais válidas e funcionais.
Remova o pacote e reinstale a máquina. Uma vez que o malware executa uma segunda fase descriptografada através de um go run ., apagar apenas o pacote não garante que tudo o que foi iniciado tenha desaparecido. A reinstalação do sistema é a única forma de garantir com segurança que o hospedeiro está limpo.
Se tiver dúvidas sobre se um pacote no seu ambiente corresponde a estes indicadores, a lista completa de hashes, domínios e a chave pública do agente da ameaça encontra-se na secção de Indicadores de Comprometimento acima.
4.7/5
Cansado de falsos positivos? Experimente Aikido como 100 mil outros.
O PHP agendou uma atualização de segurança crítica para 19 de novembro, incluindo o CVE-2026-115560
O PHP vai lançar atualizações de segurança críticas a 19 de novembro. Eis o que sabemos sobre o CVE-2026-115560 e como mitigar o problema antes do lançamento da correção.
nginx2root: Vulnerabilidades críticas no nginx, incluindo uma que permite a execução remota de código (RCE) [CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425]
O nginx2root consiste em cinco vulnerabilidades críticas de RCE (execução de código remoto) do nginx, incluindo a CVE-2026-123007 no HTTP/2. Verifique se está afetado e atualize para a versão 1.31.9 ou 1.30.7 do nginx.
Java4Shell: Falha de RCE no descodificador Base64 do OpenJDK, com versões afetadas e correção (CVE-2026-114938)
O Java4Shell é uma falha no descodificador Base64 do OpenJDK que pode permitir que os atacantes executem código remotamente, por vezes sem autenticação. Aqui estão as versões afetadas, as compilações corrigidas e como mitigar esta vulnerabilidade neste momento.